
BR-EDR-Security蓝牙安全机制
BR/EDR Security
Secure Connections
BR/EDR Security
Message Sequence Charts(SSP)
BR/EDR Security
Message Sequence Charts(SSP)
BR/EDR Security
BR/EDR Security
Security Overview
建立基带连接
传统认证 Kmaster Kc Encryption(E0) Ka Kab 数字比对 Link key
SSP 密码输入 AES-key AES-CCM
BR/EDR Security
OOB
SAFER+
HMAC-SHA256
Authentication(Link Key)
BR/EDR Security
Encryption(E0)
Kc address clock RAND
BR/EDR Security
Creation of the Link Key(Legacy)
BR/EDR Security
Creation of the Link Key(Legacy)
Kmaster=Kinit
E0
AES-CCM
BR/EDR Security
Secure Simple Pairing(Authentication Stage1)
Secure Simple Pairing Numeric Comparison Protocol Passkey Entry Protocol Out of Band Protocol
Authentication(Device)
BR/EDR Security
Authentication Stage1(Numeric Comparison Protocol)
BR/EDR Security
Authentication Stage1(Out of Band Protocol)
BR/EDR Security
BR/EDR Security
Secure Simple Pairing
There are five phases of Secure Simple Pairing: • Phase 1: Public key exchange • Phase 2: Authentication Stage 1 • Phase 3: Authentication Stage 2 • Phase 4: Link key calculation • Phase 5: LMP Authentication and Encryption
BR/EDR Security
Secure Simple Pairing
BR/EDR Security
Secure Simple Pairing(Public Key Exchange)
BR/EDR Security
Secure Simple Pairing(Authentication Stage1)
BR/EDR Security
Creation of the Link Key(Legacy)
K
init
if one device sends an LMP_unit_key PDU and the other device sends LMP_comb_key, the unit key will be the link key.
K
init
if both devices send an LMP_unit_key PDU, the master's unit key will be the link key.
BR/EDR Security
Creation of the Link Key(Legacy)
K
init
if both devices send an LMP_comb_key PDU, the link key shall be calculated as described in [Part H] Section 3.2tage1(Passkey Entry Protocol)
BR/EDR Security
Authentication Stage2
BR/EDR Security
Link key calculation
LMP Authentication and Encryption
Secure Simple Pairing Numeric Comparison Protocol Passkey Entry Protocol Out of Band Protocol
Authentication(Device)
Link Key Authentication(Link key) Kc AES-key
蓝牙BREDR和Bluetooth Smart的十大重要区别
蓝牙BR/EDR和Bluetooth Smart的十大重要区别物理信道(Physical Channel)所有的无线电通信都是发生在预先定义的信道之上,蓝牙也不例外。
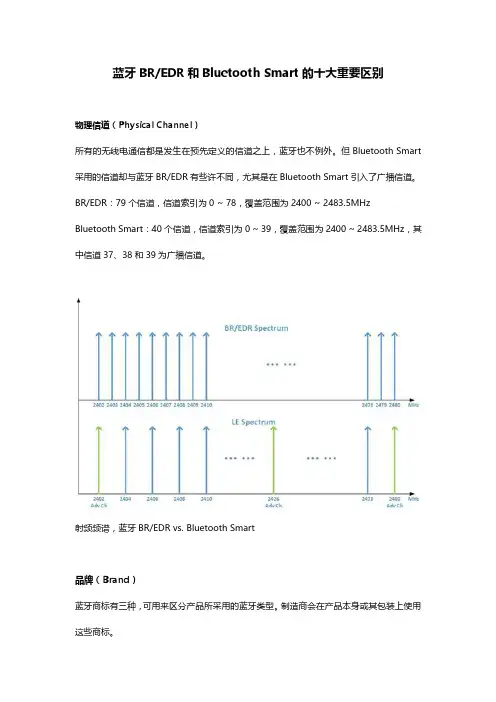
但Bluetooth Smart 采用的信道却与蓝牙BR/EDR有些许不同,尤其是在Bluetooth Smart引入了广播信道。
BR/EDR:79个信道,信道索引为0~78,覆盖范围为2400~2483.5MHz Bluetooth Smart:40个信道,信道索引为0~39,覆盖范围为2400~2483.5MHz,其中信道37、38和39为广播信道。
射频频谱,蓝牙BR/EDR vs.Bluetooth Smart品牌(Brand)蓝牙商标有三种,可用来区分产品所采用的蓝牙类型。
制造商会在产品本身或其包装上使用这些商标。
也许你已经对BR/EDR和Bluetooth Smart并不陌生,但对Bluetooth Smart Ready还不了解。
Bluetooth Smart Ready设备可以接收来自其他蓝牙设备的数据、这些数据可以被Bluetooth Smart Ready设备上的应用转化成有用的信息,比如智能手机、个人电脑、平板电脑等都是Bluetooth Smart Ready设备。
功耗(Power Consumption)低功耗是Bluetooth Smart的亮点之一。
Bluetooth Smart设备仅靠一颗纽扣电池就能运行数月甚至数年之久。
Bluetooth Smart灵活的配置也让应用能够更好地管理连接间隔(connection interval),以优化接收机的工作周期。
对于蓝牙BR/EDR,由于其数据吞吐量更高,功耗也会相应增加。
如需了解更多关于功耗的内容,请参考蓝牙4.2核心规格版本第6卷第二部分中的4.5章节。
拓扑结构(Topology)BR/EDR支持星形网络拓扑结构的微微网(Piconet),同样也支持分布式网络(Scatternet)。
无线耳机安全分析报告蓝牙连接风险与音频数据保护

无线耳机安全分析报告蓝牙连接风险与音频数据保护无线耳机安全分析报告蓝牙连接风险与音频数据保护随着科技的不断发展,无线耳机成为我们生活中不可或缺的一部分。
然而,我们也需要正视无线耳机在安全方面存在的问题。
本报告将对无线耳机的蓝牙连接风险以及音频数据保护进行分析,并提出相应解决方案。
1. 蓝牙连接风险分析无线耳机依靠蓝牙技术与手机或其他设备进行连接,蓝牙连接泄露出的问题逐渐受到人们的关注。
蓝牙连接存在以下风险:1.1 蓝牙窃听风险蓝牙连接信号可被黑客截取,从而窃取通话内容、个人隐私等敏感信息。
1.2 蓝牙干扰风险通过恶意干扰蓝牙连接,黑客可以影响无线耳机与设备之间的稳定连接,进而诱导用户误操作或导致信息泄露。
1.3 蓝牙劫持风险黑客可以通过劫持蓝牙连接,将无线耳机与其他恶意设备相连接。
这种连接可能被用于进行恶意篡改、远程控制等攻击。
2. 音频数据保护分析除了蓝牙连接风险,无线耳机在音频数据保护方面也存在潜在问题。
2.1 数据传输加密许多无线耳机在数据传输过程中未使用加密技术,导致音频数据容易被窃取或篡改。
数据传输加密的缺乏给黑客提供了可乘之机。
2.2 软硬件漏洞无线耳机的软硬件漏洞可能被黑客利用,通过注入病毒、木马等手段来攻击用户的设备,进而泄露音频数据。
3. 解决方案3.1 强化蓝牙连接安全性厂商应加强对蓝牙连接的安全性研究,确保蓝牙信号不易被窃取,可以采用更加安全的蓝牙认证协议和加密机制,提高无线耳机与设备之间的连接安全性。
3.2 加固数据传输环节通过采用加密技术保护音频数据的传输,可以有效减少数据被窃取或篡改的风险。
厂商应在无线耳机中加入加密芯片,确保音频数据在传输过程中的安全性。
3.3 安全漏洞的修复与更新无线耳机的软硬件漏洞是攻击者入侵的一大风险点。
厂商需及时修复已发现的漏洞,并通过定期的固件升级来解决新的安全问题,确保用户的音频数据得到有效的保护。
4. 结论无线耳机的普及给我们带来了方便和舒适的享受,但同时也需要我们关注其安全问题。
蓝牙技术介绍
蓝牙规范的层次结构
蓝牙核心规范介绍版本发展
核心规范是蓝牙协议家族的基础,自蓝牙技术联盟(Bluetooth SIG ,Special Interest Group)在1999年颁布蓝牙核心规范1.0版本以 来,到目前为止蓝牙SIG一共发布了七个重要版本。每一个版本都促 使蓝牙技术朝着更快、更安全、更省电的方向发展。
下个日光节约时间更改服务 1.0 电话警报状态配置文件 电话警报状态服务 近距传感配置文件 跑步速度和步调配置文件 跑步速度和步调服务 参考时间更新服务 扫描参数配置文件 扫描参数服务 时间配置文件 射频功率服务
传统配置文件
传统配置文件(可限定) 3DS 3D同步配置文件 A2DP 高级音频分发配置文件 AVRCP 音频/视频远程控制配置文件 BIP 基本成像配置文件 BPP 基本打印配置文件 DI e设备ID配置文件 DUN 拨号网络配置文件 FTP 文件传输配置文件 GAVDP 通用音频/视频分发配置文件 GOEP 通用对象交换配置文件 GNSS 全球导航卫星系统配置文件 HCRP 硬拷贝电缆置换配置文件 HDP 健康设备配置文件 HFP 免提配置文件 HSP 耳机配置文件 HID 人机界面设备配置文件 MAP 信息访问配置文件 OPP 物件推拉配置文件 PAN 个人局域网配置文件 PBAP 电话簿访问配置文件 SAP SIM访问配置文件 SDAP 服务发现应用配置文件 SPP 串行端口配置文件 SYNCH 同步配置文件 VDP 视频分发配置文件 已采纳版本 1.0 1.0 / 1.2 / 1.3 1.0 / 1.3 / 1.4 / 1.5 1.0 / 1.1 / 1.2 1.0 / 1.2 1.2 / 1.3 1.1 / 1.2 1.1/ 1.2 / 1.3 1.0 / 1.2 / 1.3 1.1 / 2.0 / 2.1 1.0 1.0 / 1.2 1.0 / 1.1 1.5 / 1.6 1.1 / 1.2 1.0 / 1.1 1.0 1.1 / 1.2 1.0 1.0 / 1.1 1.0 / 1.1 1.1 1.1 / 1.2 1.1 / 1.2 1.0 / 1.1
关于蓝牙的安全机制
关于蓝牙的安全机制蓝牙技术提供短距离的对等通信,它在应用层和链路层上都采取了保密措施以保证通信的安全性,所有蓝牙设备都采用相同的认证和加密方式。
在链路层,使用4个参数来加强通信的安全性,即蓝牙设备地址BD_ADD R、认证私钥、加密私钥和随机码RAND。
蓝牙设备地址是一个48位的IEEE地址,它唯一地识别蓝牙设备,对所有蓝牙设备都是公开的;认证私钥在设备初始化期间生成,其长度为128比特;加密私钥通常在认证期间由认证私钥生成,其长度根据算法要求选择8~128比特之间的数(8的整数倍),对于目前的绝大多数应用,采用64比特的加密私钥就可保证其安全性;随机码由蓝牙设备的伪随机过程产生,其长度为128比特。
一、随机码生成每个蓝牙设备都有一个伪随机码发生器,它产生的随机数可作为认证私钥和加密私钥。
在蓝牙技术中,仅要求随机码是不重复的和随机产生的。
“不重复”是指在认证私钥生存期间,该随机码重复的可能性极小,如日期/时间戳;“随机产生”是指在随机码产生前不可能预测码字的实际值。
二、密钥管理加密私钥的长度是由厂商预先设定的,用户不能更改。
为防止用户使用不允许的密钥长度,蓝牙基带处理器不接受高层软件提供的加密私钥。
若想改变连接密钥,必须按基带规范的步骤进行,其具体步骤取决于连接密钥类型。
1.密钥类型连接密钥是一个128比特的随机数,它由两个或多个成员共享,是成员间进行安全事务的基础,它本身用于认证过程,同时也作为生成加密私钥的参数。
连接密钥可以是半永久的或临时的。
半永久连接密钥保存在非易失性存储器中,即使当前通话结束后也可使用,因此,它可作为数个并发连接的蓝牙设备间的认证码。
临时连接密钥仅用于当前通话。
在点对多点的通信中,当主设备发送广播信息时,将采用一个公共密钥临时替换各从设备当前的连接密钥。
蓝牙安全选项
蓝牙安全选项
在使用蓝牙技术时,有几个安全选项可以帮助保护您的设备和数据:
1. 配对密码:在将设备与其他蓝牙设备配对时,设置一个密码。
这样,只有输入正确的密码才能连接到您的设备。
2. 隐藏蓝牙设备:通过将蓝牙设备设置为“不可见”或“隐藏”模式,
可以防止其他人在蓝牙设备列表中看到您的设备。
这样能防止潜在
攻击者主动连接到您的设备。
3. 受信任设备:只连接到您信任的设备,不要随便连接到其他人的
蓝牙设备。
这可以减少潜在的安全风险。
4. 定期更新固件:确保您的蓝牙设备固件及驱动程序都是最新版本。
更新可以修补已知的安全漏洞。
1
5. 关闭蓝牙:当您不需要使用蓝牙时,最好将其关闭。
这样可以防止未经授权的设备主动连接到您的设备。
6. 使用安全蓝牙耳机或音箱:如果您经常使用蓝牙耳机或音箱,确保您的设备与这些设备之间的连接是经过加密的。
这将保护您的通信免受监听。
7. 使用加密通信:对于敏感数据的传输,使用蓝牙设备之间的加密连接。
这将确保只有授权的设备才能够接收和解密您的数据。
需要注意的是,虽然这些安全选项可以提高蓝牙连接的安全性,但仍然可能存在潜在的风险。
因此,确保您仔细保护您的设备和数据是至关重要的。
2。
蓝牙加密协议

蓝牙加密协议引言蓝牙技术自诞生以来,已成为广泛应用于各种无线设备之间进行数据交互的主要通信方式之一。
然而,由于蓝牙通信的无线特性,数据的安全性一直是人们关注的焦点之一。
为了保障用户数据的机密性和完整性,蓝牙加密协议应运而生。
本文将介绍蓝牙加密协议的基本原理、加密算法和安全性。
蓝牙加密协议的基本原理蓝牙加密协议的基本原理是通过加密算法对蓝牙通信的数据进行加密处理,以确保数据在传输过程中不被未经授权的第三方窃取或篡改。
蓝牙加密协议主要包括身份验证、加密密钥生成和数据加密等步骤。
身份验证在蓝牙通信建立连接的过程中,参与通信的设备需要进行身份验证以确保彼此的合法性。
蓝牙加密协议采用了一种称为PIN码(个人识别码)的方式进行身份验证。
具体的过程如下: - 发起连接的设备A会生成一个PIN码,并将其通过显示屏或声音的方式发送给设备B。
- 设备B在接收到PIN码后,将其与存储在本地的PIN码进行比对,如果一致则认为设备A是合法的,连接将继续建立;否则连接会被拒绝。
加密密钥生成在身份验证通过后,设备A和设备B会协商生成一个共享的加密密钥。
这个密钥将用于后续数据的加密和解密过程。
在生成密钥时,蓝牙加密协议采用了Diffie-Hellman算法,具体过程如下: 1. 设备A和设备B分别选择一个私密的随机数,并通过特定的算法生成一个公开的数。
2. 设备A将自己的公开数发送给设备B,设备B将自己的公开数发送给设备A。
3. 设备A和设备B使用收到的公开数和自己的私密数,分别计算出一个共享的密钥。
数据加密在加密密钥生成后,蓝牙通信中的数据将通过加密算法进行加密处理。
蓝牙加密协议采用了AES(高级加密标准)作为加密算法,具体过程如下: 1. 数据发送者使用加密密钥对待发送的数据进行加密处理。
2. 加密后的数据通过蓝牙通信传输给接收者。
3. 数据接收者使用相同的加密密钥对接收到的数据进行解密处理,以获得原始数据。
蓝牙加密协议的安全性蓝牙加密协议通过身份验证、加密密钥生成和数据加密等多重技术手段保障通信数据的安全性。
蓝牙的信息安全机制及密钥算法改进
蓝牙的信息安全机制及密钥算法改进
蓝牙是一种无线通信技术,它被广泛应用于手机、智能设备和其他电子设备之间的短距离通信。
为了确保蓝牙通信的安全性,蓝牙标准制定了一些信息安全机制和密钥算法。
1. 信息安全机制:
- 配对和认证:蓝牙设备在连接之前需要进行配对和认证。
这样可以确保通信双方是合法的设备,并且可以防止未经授权的设备访问通信。
- 加密:蓝牙使用一种称为E0的对称加密算法对通信数据进行加密。
这种算法使用一个密钥和一个伪随机数生成器对数据进行加密,从而保护数据的机密性。
- 频率跳变:蓝牙使用频率跳变技术来防止外部干扰和窃听攻击。
频率跳变使得蓝牙通信频率在不同的时间片段上跳变,这样即使敌对方能够截获蓝牙信号,也很难对其进行完全解码。
2. 密钥算法改进:
- Bluetooth Low Energy (BLE):BLE是蓝牙的低功耗版本,它引入了一种称为AES-CCM的高级加密标准。
AES-CCM算法结合了AES(Advanced Encryption Standard)和CCM(Counter with CBC-MAC)算法,提供了更高的安全性和数据完整性。
- DoS防护:蓝牙标准还采取了一些措施来防御拒绝服务(DoS)攻击。
例如,限制对蓝牙设备的连接请求次数和频率,以及对连接请求进行认证和授权。
总的来说,蓝牙的信息安全机制和密钥算法不断进行改进以应对新的安全威胁和攻击方法。
未来,随着技术的发展,蓝牙标准可能会继续推出更加安全的机制和算法。
b e a c o n 蓝 牙 入 门 教 - 程 ( 2 0 2 0 )
低功耗蓝牙BLE - 学习笔记蓝牙的分类BLE【实操恋爱课-程】协议框架关键术语及概念广播数【扣】据格式广播网【1】络拓扑GAT【О】T 连接的网络拓扑GATT【⒈】通讯事务服务和特【б】征Ser【9】vice?Char【5】acteristic?最近由【2】于项目需求在学习 BLE,网上Android BLE开发的资料相比其他【6】 Android 资料显得有些匮乏,在此记录学习例程,希望能能对学习 BLE 的童鞋有所帮助。
在上手 Android 之前我们需要先搞清楚蓝牙的协议及通讯过程,才不会在调用 Google 提供的 API 时似懂非懂。
蓝牙的分类当前的蓝牙协议分为基础率 - 增强数据率(BR-EDR)和低耗能(BLE)两种类型。
当然现在 BLE蓝牙模块?还有单模和双模之分,单模指的是仅支持BLE ,双模即 Bluetooth Classic + BLE。
蓝牙BD-EDR和蓝牙BLE主要区别BLE协议框架蓝牙协议规定了两个层次的协议,分别为蓝牙核心协议(Bluetooth Core)和蓝牙使用层协议(Bluetooth Application)。
蓝牙核心协议关心对蓝牙核心技术的描述和规范,它只提供基础的机制,并不关心如何运用这些机制;蓝牙使用层协议,是在蓝牙核心协议的基础上,根据具体的使用需要定义出各种各样的策略,如 FTP、文件传输、局域网.?蓝牙核心协议(Bluetooth Core)又包含 BLE Controller 和 BLE Host 两部分。
这两部分在不一样的蓝牙技术中(BR-EDR、AMP、BLE),承担角色略有不一样,但大致的功能是相同的。
Controller 负责定义 RF、Baseband?等偏硬件的规范,并在这之上抽象出用于通信的逻辑链路(Logical Link);Host?负责在逻辑链路的基础上,进行更为友好的封装,这样就可以屏蔽掉蓝牙技术的细节,让 Bluetooth Application 更为方便的运用。
如何保护蓝牙网络安全
如何保护蓝牙网络安全
保护蓝牙网络安全是一项至关重要的任务,以下是几种保护蓝牙网络安全的方法:
1. 使用强密码:确保蓝牙设备设置一个独特且复杂的密码,以防止未经授权的访问。
密码应包含字母、数字和特殊字符,并且应定期更改。
2. 禁用蓝牙发现功能:蓝牙网络在发现模式下容易遭受入侵。
因此,通过禁用蓝牙设备的可检测性,可以防止未经授权的设备连接到您的网络。
3. 更新蓝牙设备的固件:定期检查并更新蓝牙设备的固件,以确保设备具有最新的安全补丁和功能。
4. 使用加密:启用蓝牙设备的加密功能,以确保数据传输的隐私和安全。
可以使用较高级别的加密算法,如AES (Advanced Encryption Standard)。
5. 局限范围:通过将蓝牙设备设置为仅在特定范围内可见,限制访问您的网络。
这样,只有在物理接近您的设备时才能进行连接。
6. 关闭不需要的蓝牙服务:仅启用需要的蓝牙服务,并关闭其他服务,以减少潜在的安全风险。
7. 使用双重认证:可以配置蓝牙设备进行双重认证,例如要求
输入密码或通过指纹识别等生物识别技术进行身份验证。
8. 定期审查连接设备:定期检查蓝牙设备的连接列表,以确定是否有未知或可疑设备连接到您的网络。
如发现异常,应立即采取措施进行排查。
9. 教育和培训:向用户提供有关蓝牙网络安全的教育和培训,使他们了解一些基本的安全措施,如不在公共场所打开蓝牙和不连接不可信设备等。
通过采取上述措施,您可以增强蓝牙网络的安全性,保护您的设备和数据免受潜在的网络攻击。
蓝牙技术的安全机制
蓝⽛技术的安全机制蓝⽛技术的安全机制蓝⽛技术提供了⼀种短距离的⽆线通信标准,同其它⽆线技术⼀样,蓝⽛技术的⽆线传输特性使它⾮常容易受到攻击,因此安全机制在蓝⽛技术中显得尤为重要。
虽然蓝⽛系统所采⽤的跳频技术已经提供了⼀定的安全保障,但是蓝⽛系统仍然需要链路层和应⽤层的安全管理。
本⽂⾸先讨论⽆线⽹络的安全问题,然后介绍了在蓝⽛系统中采⽤的安全技术。
⼀、⽆线⽹络中的安全问题蓝⽛技术可以提供点对点和点对多点(⼴播)的⽆线连接,采⽤蓝⽛技术,多个蓝⽛设备能够临时组构⽆线通信⽹,实现信息的交换和处理。
这种⽆线⽹络的安全威胁来源于⾮法窃听、⾮授权访问和服务拒绝等,不同的安全威胁会给⽹络带来不同程度的破坏。
⾮法窃听是指⼊侵者通过对⽆线信道的监听来获取传输的信息,是对通信⽹络最常见的攻击⽅法。
这种威胁源于⽆线链路的开放性,但是由于⽆线传输距离受到功率和信噪⽐的限制,窃听者必须与源结点距离较近。
蓝⽛技术标准建议采⽤较低的发射功率,标准通信距离仅有⼗⽶,这在⼀定程度上保证了⽹络的可靠性。
⾮法访问是指⼊侵者伪装成合法⽤户来访问⽹络资源,以期达到破坏⽬的;或者是违反安全策略,利⽤安全系统的缺陷⾮法占有系统资源或访问本应受保护的信息。
必须对⽹络中的通信设备增加认证机制,以防⽌⾮授权⽤户使⽤⽹络资源。
服务拒绝是指⼊侵者通过某些⼿段使合法⽤户⽆法获得其应有的⽹络服务,这种攻击⽅式在Internet中最为常见,也最为有效。
在蓝⽛⽹络中,这种威胁包括阻⽌合法⽤户建⽴连接,或通过向⽹络发送⼤量垃圾数据来破坏合法⽤户的正常通信。
对于这种威胁,通常可采⽤认证机制和流量控制机制来防⽌。
耗能攻击也称为能源消耗攻击,现有蓝⽛设备为节约电池能量,使⽤节能机制,在不进⾏通信时进⼊休眠状态。
能源消耗攻击⽬的是破坏节能机制,如不停地发送连接请求,使设备⽆法进⼊节能模式,最终达到消耗能量的⽬的。
⽬前对这种攻击还没有⾏之有效的办法。
⼆、蓝⽛采⽤的安全技术蓝⽛技术标准除了采⽤上述的跳频扩频技术和低发射功率等常规安全技术外,还采⽤内置的安全机制来保证⽆线传输的安全性。