
H3C wx3010无线控制器配置说明
<AC>display version
2
H3C Comware Platform Software
Comware Software, Version 5.00, ESS 1102P01
Copyright (c) 2004-2007 Hangzhou H3C Tech. Co., Ltd. All rights reserved. Compiled Jun 13 2007 22:14:11, RELEASE SOFTWARE
H3C WX5002-128 uptime is 0 week, 5 days, 17 hours, 55 minutes
CPU type: BCM MIPS 1250 700MHz
1024M bytes DDR SDRAM Memory
32M bytes Flash Memory
Pcb Version: A
Logic V ersion: 1.0
Basic BootROM Version: 1.12
Extend BootROM Version: 1.13
[SLOT 1]CON (Hardware)A, (Driver)1.0, (Cpld)1.0 [SLOT 1]GE1/0/1 (Hardware)A, (Driver)1.0, (Cpld)1.0 [SLOT 1]GE1/0/2 (Hardware)A, (Driver)1.0, (Cpld)1.0 [SLOT 1]M-E1/0/1 (Hardware)A, (Driver)1.0, (Cpld)1.0 3.4 配置步骤
(1) AC 和AP通过VLAN 1 相连,AC的VLAN 1 地址为24.10.1.10/24。
(2) 配置DHCP Server,以便给AP分配IP 地址。
[AC]dhcp enable
# 创建名称为p1的DHCP 普通模式地址池。
[AC]dhcp server ip-pool p1
# 配置DHCP 地址池p1动态分配的地址范围为24.10.1.0/24 。
[AC-dhcp-pool-p1]network 24.10.1.0 mask 255.255.255.0
# 配置DHCP 地址池p1为DHCP 客户端分配的网关地址为24.10.1.1。
[AC-dhcp-pool-p1]gateway-list 24.10.1.1
(3) 配置AP1 和AP2 。
# 创建AP管理模板,其名称为ap1 ,型号名称这里选择W A2100。
[AC]wlan ap ap1 model WA2100
# 设置AP的序列号为210235A045B05B1236548。
[AC-wlan-ap-ap1]serial-id 210235A045B05B1236548
# 设置radio1 的射频类型为802.11g 。
[AC-wlan-ap-ap1]radio 1 type 11g
[AC-wlan-ap-ap1]quit
# 创建AP管理模板,其名称为ap2 ,型号名称这里选择W A2100。
[AC]wlan ap ap2 model WA2100
# 设置AP的序列号为210235A22W0076000103 。
[AC-wlan-ap-ap2]serial-id 210235A22W0076000103
# 设置radio1 的射频类型为802.11g 。
3
[AC-wlan-ap-ap2]radio 1 type 11g
[AC-wlan-ap-ap2]quit
(4) 建立无线虚接口wlan-ess 1 。
[AC]interface wlan-ess 1
[AC-WLAN-ESS1]quit
(5) 配置SSID。
# 创建clear类型的服务模板1。
[AC]wlan service-template 1 clear
# 设置当前服务模板的SSID(服务模板的标识)为clear。
[AC-wlan-st-1]ssid clear
# 将WLAN-ESS1 接口绑定到服务模板1。
[AC-wlan-st-1]bind WLAN-ESS 1
# 设置无线客户端接入该无线服务(SSID)的认证方式为开放式系统认证。
[AC-wlan-st-1]authentication-method open-system
# 使能服务模板。
[AC-wlan-st-1]service-template enable
[AC-wlan-st-1]quit
(6) 将SSID下发到AP上。
# 进入名称为ap1 的AP模板视图。
[AC]wlan ap ap1
# 进入射频视图。
[AC-wlan-ap-ap1]radio 1 type 11g
# 将在AC上配置的clear类型的服务模板1 与射频1 进行关联。
[AC-wlan-ap-ap1-radio-1]service-template 1
# 使能AP1 的radio 1。
[AC-wlan-ap-ap1-radio-1]radio enable
[AC-wlan-ap-ap1-radio-1]quit
[AC-wlan-ap-ap1]quit
# 进入名称为ap2 的AP模板视图。
[AC]wlan ap ap2
# 进入射频视图。
[AC-wlan-ap-ap2]radio 1 type 11g
# 将在AC上配置的clear类型的服务模板1 与射频1 进行关联。
[AC-wlan-ap-ap2-radio-1]service-template 1
# 使能AP2 的radio 1。
[AC-wlan-ap-ap2-radio-1]radio enable
[AC-wlan-ap-ap2-radio-1]quit
4
3.5 验证结果
从下面显示可以看出,无线用户Client 原来在AP1 上,后来漫游到AP2 上。
[AC-wlan-ap-ap2]display wlan client verbose
Total Number of Clients : 1
Total Number of Clients Connected : 1
Client Information
-------------------------------------------------------------------------- MAC Address : 000f-e2cc-cc1a AID : 1
AP Name : ap1
Radio Id : 1
SSID : clear
BSSID : 000f-e282-1290 VLAN : 1
State : Running
Power Save Mode : Active
Listen Interval (Beacon Interval) : 10
RSSI : 31
SNR : -NA-
Client Type : PRE-RSNA Authentication Method : Open System
4-Way Handshake State : -NA-
Group Key State : -NA- Encryption Cipher : Clear
Roam Status : Normal
Up Time (hh:mm:ss) : 00:00:00
-------------------------------------------------------------------------- [AC-wlan-ap-ap2]display wlan client verbose
Total Number of Clients : 1
Total Number of Clients Connected : 1
Client Information
-------------------------------------------------------------------------- MAC Address : 000f-e2cc-cc1a AID : 1
AP Name : ap2
Radio Id : 1
SSID : clear
BSSID : 000f-e245-6830 VLAN : 1
State : Running
Power Save Mode : Active
Listen Interval (Beacon Interval) : 10
RSSI : 41
SNR : -NA-
Client Type : PRE-RSNA Authentication Method : Open System
5
4-Way Handshake State : -NA-
Group Key State : -NA- Encryption Cipher : Clear
Roam Status : Normal
Up Time (hh:mm:ss) : 00:01:07
-------------------------------------------------------------------------- 漫游成功。
H3C WA无线产品及基本配置
05
故障诊断与排除方法
常见故障现象描述
1 2
无法连接无线网络
用户设备无法搜索到或连接到无线网络,可能由 于SSID隐藏、密码错误、信号弱等原因导致。
网络连接不稳定
用户设备在无线网络中频繁掉线或连接不稳定, 可能由于信号干扰、设备故障等原因导致。
3
网络性能下降
无线网络传输速率降低、延迟增加等性能问题, 可能由于网络拥堵、设备性能不足等原因导致。
连接电源
为设备提供稳定的电源, 确保设备的正常运行。
连接网络
将设备与上级网络设备( 如交换机或路由器)连接 ,实现网络互通。
网络规划与设计
确定网络拓扑
根据实际需求,设计合理的网络 拓扑结构,包括设备的布局、连
接方式等。
分配IP地址
为设备分配合适的IP地址,确保设 备在网络中的唯一性和可访问性。
配置安全策略
故障定位思路及步骤
确认故障现象
详细了解故障现象,包括用户设备类 型、操作系统、故障发生时间等,以 便准确定位问题。
分析日志信息
收集并分析无线控制器、AP等设备的 日志信息,以便发现故障线索。
01 05
02
排查网络环境问题
检查无线网络环境,包括信号覆盖、 干扰情况、信道设置等,确保网络环 境良好。
03
H3C WX系列无线控制器
H3C WX系列无线控制器是H3C公司推出的企业级无线控制 设备,负责集中管理、控制无线接入点,提供统一的无线网 络接入和管理平台。
无线应用场景分析
01
02
03
04
企业办公
企业内部部署无线网络,为员 工提供便捷的移动办公体验,
提高工作效率。
酒店宾馆
H3C的路由器配置命令详解
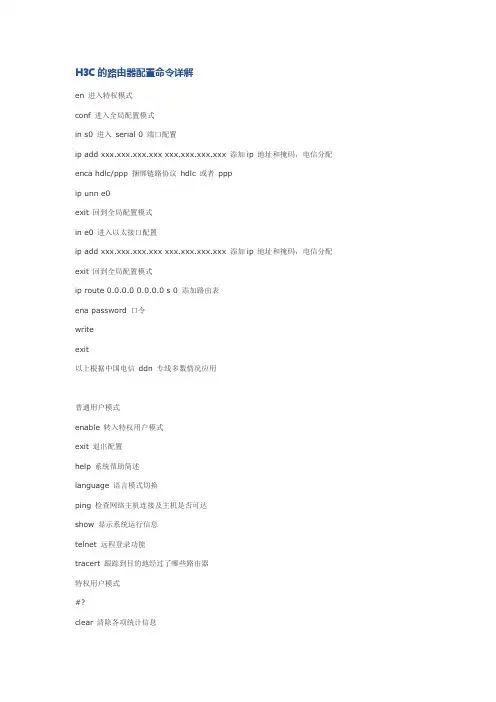
H3C的路由器配置命令详解en 进入特权模式conf 进入全局配置模式in s0 进入serial 0 端口配置ip add xxx.xxx.xxx.xxx xxx.xxx.xxx.xxx 添加ip 地址和掩码,电信分配enca hdlc/ppp 捆绑链路协议hdlc 或者pppip unn e0exit 回到全局配置模式in e0 进入以太接口配置ip add xxx.xxx.xxx.xxx xxx.xxx.xxx.xxx 添加ip 地址和掩码,电信分配exit 回到全局配置模式ip route 0.0.0.0 0.0.0.0 s 0 添加路由表ena password 口令writeexit以上根据中国电信ddn 专线多数情况应用普通用户模式enable 转入特权用户模式exit 退出配置help 系统帮助简述language 语言模式切换ping 检查网络主机连接及主机是否可达show 显示系统运行信息telnet 远程登录功能tracert 跟踪到目的地经过了哪些路由器特权用户模式#?clear 清除各项统计信息clock 管理系统时钟configure 进入全局配置模式debug 开启调试开关disable 返回普通用户模式download 下载新版本软件和配置文件erase 擦除FLASH中的配置exec-timeout 打开EXEC超时退出开关exit 退出配置first-config 设置或清除初次配置标志help 系统帮助简述language 语言模式切换monitor 打开用户屏幕调试信息输出开关no 关闭调试开关ping 检查网络主机连接及主机是否可达reboot 路由器重启setup 配置路由器参数show 显示系统运行信息telnet 远程登录功能tracert 跟踪到目的地经过了哪些路由器unmonitor 关闭用户屏幕调试信息输出开关write 将当前配置参数保存至FLASH MEM中全局配置模式aaa-enable 使能配置AAA(认证,授权和计费) access-list 配置标准访问表arp 设置静态ARP人口chat-script 生成一个用在modem上的执行脚本custom-list 创建定制队列列表dialer-list 创建dialer-listdram-wait 设置DRAM等待状态enable 修改ENABLE口令exit 退出全局配置模式firewall 配置防火墙状态flow-interval 设置流量控制时间间隔frame-relay 帧中继全局配置命令集ftp-server FTP 服务器help 系统帮助命令简述host 添加主机名称和其IP地址hostname 修改主机名ifquelen 更改接口队列长度interface 选择配置接口ip 全局IP配置命令子集ipx 全局IPX配置命令子集loghost 设置日志主机IP地址logic-channel 配置逻辑通道login 启动EXEC登录验证modem-timeout 设置modem 超时时间multilink 配置multilink 用户使用的接口multilink-user 配置multilink 用户使用的接口natserver 设置FTP,TELNET,WWW服务的IP地址no 关闭某些参数开关priority-list 创建优先级队列列表router 启动路由处理settr 设置时间范围snmp-server 修改SNMP参数tcp 配置全局TCP参数timerange 启动或关闭时间区域user 为PPP验证向系统中加入用户vpdn 设置VPDNvpdn-group 设置VPDN组x25 X.25协议分组层H3C交换机常用命令解释作者:admin 日期:2009-12-19字体大小: 小中大H3C交换机常用命令注释H3C交换机######################################################## ###############31、system-view 进入系统视图模式2、sysname 为设备命名3、display current-configuration 当前配置情况4、language-mode Chinese|English 中英文切换5、interface Ethernet 1/0/1 进入以太网端口视图6、port link-type Access|Trunk|Hybrid 设置端口访问模式7、undo shutdown 打开以太网端口8、shutdown 关闭以太网端口9、quit 退出当前视图模式10、vlan 10 创建VLAN 10并进入VLAN 10的视图模式11、port access vlan 10 在端口模式下将当前端口加入到vlan 10中12、port E1/0/2 to E1/0/5 在VLAN模式下将指定端口加入到当前vlan中13、port trunk permit vlan all 允许所有的vlan通过H3C路由器######################################################## ##############################1、system-view 进入系统视图模式2、sysname R1 为设备命名为R13、display ip routing-table 显示当前路由表4、language-mode Chinese|English 中英文切换5、interface Ethernet 0/0 进入以太网端口视图6、ip address 192.168.1.1 255.255.255.0 配置IP地址和子网掩码7、undo shutdown 打开以太网端口8、shutdown 关闭以太网端口9、quit 退出当前视图模式10、ip route-static 192.168.2.0 255.255.255.0 192.168.12.2 description To.R2 配置静态路由11、ip route-static 0.0.0.0 0.0.0.0 192.168.12.2 description To.R2 配置默认的路由H3C S3100 SwitchH3C S3600 SwitchH3C MSR 20-20 Router######################################################## ##################################1、调整超级终端的显示字号;2、捕获超级终端操作命令行,以备日后查对;3、language-mode Chinese|English 中英文切换;4、复制命令到超级终端命令行,粘贴到主机;5、交换机清除配置:reset save ;reboot ;6、路由器、交换机配置时不能掉电,连通测试前一定要检查网络的连通性,不要犯最低级的错误。
H3C的路由器配置命令详解
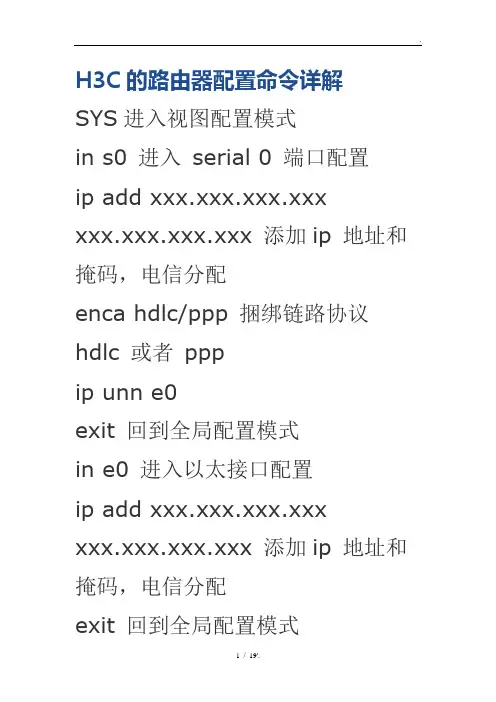
H3C的路由器配置命令详解SYS进入视图配置模式in s0 进入serial 0 端口配置ip add xxx.xxx.xxx.xxx xxx.xxx.xxx.xxx 添加ip 地址和掩码,电信分配enca hdlc/ppp 捆绑链路协议hdlc 或者pppip unn e0exit 回到全局配置模式in e0 进入以太接口配置ip add xxx.xxx.xxx.xxx xxx.xxx.xxx.xxx 添加ip 地址和掩码,电信分配exit 回到全局配置模式ip route 0.0.0.0 0.0.0.0 s 0 添加路由表ena password 口令writeexit以上根据中国电信ddn 专线多数情况应用普通用户模式enable 转入特权用户模式exit 退出配置help 系统帮助简述language 语言模式切换ping 检查网络主机连接及主机是否可达show 显示系统运行信息telnet 远程登录功能tracert 跟踪到目的地经过了哪些路由器特权用户模式#?clear 清除各项统计信息clock 管理系统时钟configure 进入全局配置模式debug 开启调试开关disable 返回普通用户模式download 下载新版本软件和配置文件erase 擦除FLASH中的配置exec-timeout 打开EXEC超时退出开关exit 退出配置first-config 设置或清除初次配置标志help 系统帮助简述language 语言模式切换monitor 打开用户屏幕调试信息输出开关no 关闭调试开关ping 检查网络主机连接及主机是否可达reboot 路由器重启setup 配置路由器参数show 显示系统运行信息telnet 远程登录功能tracert 跟踪到目的地经过了哪些路由器unmonitor 关闭用户屏幕调试信息输出开关write 将当前配置参数保存至FLASH MEM中全局配置模式aaa-enable 使能配置AAA(认证,授权和计费) access-list 配置标准访问表arp 设置静态ARP人口chat-script 生成一个用在modem上的执行脚本custom-list 创建定制队列列表dialer-list 创建dialer-listdram-wait 设置DRAM等待状态enable 修改ENABLE口令exit 退出全局配置模式firewall 配置防火墙状态flow-interval 设置流量控制时间间隔frame-relay 帧中继全局配置命令集FTP 服务器help 系统帮助命令简述host 添加主机名称和其IP地址hostname 修改主机名ifquelen 更改接口队列长度interface 选择配置接口ip 全局IP配置命令子集ipx 全局IPX配置命令子集loghost 设置日志主机IP地址logic-channel 配置逻辑通道login 启动EXEC登录验证modem-timeout 设置modem 超时时间multilink 配置multilink 用户使用的接口multilink-user 配置multilink 用户使用的接口natserver 设置服务的IP地址no 关闭某些参数开关priority-list 创建优先级队列列表router 启动路由处理settr 设置时间范围snmp-server 修改SNMP参数tcp 配置全局TCP参数timerange 启动或关闭时间区域user 为PPP验证向系统中加入用户vpdn 设置VPDNvpdn-group 设置VPDN组x25 X.25协议分组层H3C交换机常用命令解释作者:admin 日期:2009-12-19字体大小: 小中大H3C交换机常用命令注释H3C交换机#######################################################################31、system-view 进入系统视图模式2、sysname 为设备命名3、display current-configuration 当前配置情况4、language-mode Chinese|English 中英文切换5、interface Ethernet 1/0/1 进入以太网端口视图6、port link-type Access|Trunk|Hybrid 设置端口访问模式7、undo shutdown 打开以太网端口8、shutdown 关闭以太网端口9、quit 退出当前视图模式10、vlan 10 创建VLAN 10并进入VLAN 10的视图模式11、port access vlan 10 在端口模式下将当前端口加入到vlan 10中12、port E1/0/2 to E1/0/5 在VLAN模式下将指定端口加入到当前vlan中13、port trunk permit vlan all 允许所有的vlan通过H3C路由器######################################################## ##############################1、system-view 进入系统视图模式2、sysname R1 为设备命名为R13、display ip routing-table 显示当前路由表4、language-mode Chinese|English 中英文切换5、interface Ethernet 0/0 进入以太网端口视图6、ip address 192.168.1.1 255.255.255.0 配置IP地址和子网掩码7、undo shutdown 打开以太网端口8、shutdown 关闭以太网端口9、quit 退出当前视图模式10、ip route-static 192.168.2.0 255.255.255.0 192.168.12.2 description To.R2 配置静态路由11、ip route-static 0.0.0.0 0.0.0.0 192.168.12.2 description To.R2 配置默认的路由H3C S3100 SwitchH3C S3600 SwitchH3C MSR 20-20 Router######################################################## ##################################1、调整超级终端的显示字号;2、捕获超级终端操作命令行,以备日后查对;3、language-mode Chinese|English 中英文切换;4、复制命令到超级终端命令行,粘贴到主机;5、交换机清除配置:reset save ;reboot ;6、路由器、交换机配置时不能掉电,连通测试前一定要检查网络的连通性,不要犯最低级的错误。
H3C WX无线控制器配置宁盾WIFI认证指南
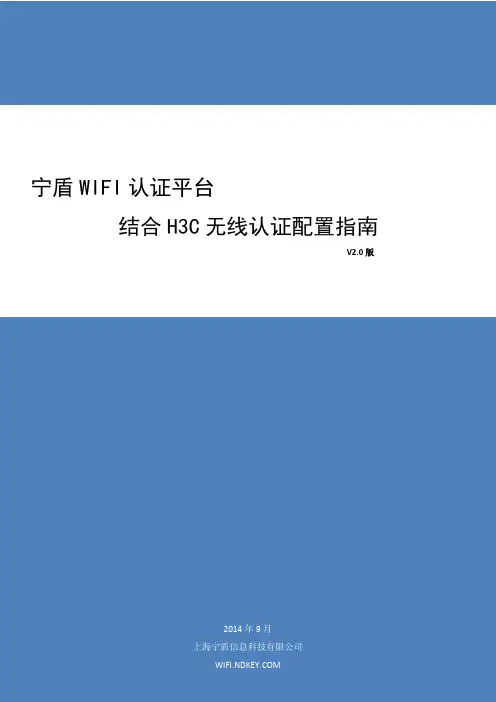
宁盾WIFI认证平台结合H3C无线认证配置指南V2.0版20149目录一、宁盾WIFI认证平台简介 (2)1、平台构架 (2)2、平台登录方式 (2)二、认证配置 (3)1、Portal认证配置流程 (3)2、新增商户 (4)3、添加设备 (5)4、H3C WX无线控制器设备配置 (7)5、认证方式配置 (8)5.1、短信认证 (8)5.2、微信认证 (8)5.3、用户名 (11)三、页面管理 (13)四、调查问卷配置 (16)五、策略控制 (17)一、宁盾WIFI认证平台简介1、平台构架2、平台登录方式浏览器登录WIFI个性化平台http://X.X.X.X:8080(X.X.X.X为服务器IP,默认端口8080),平台管理员admin,默认密码为admin,商户自助管理平台帐号密码为热点管理员,由WIFI集中接入平台统一配置分配。
(浏览器建议IE9+,或Firefox、Chrome等)IE下载链接:/china/windows/IE/upgrade/index.aspxMozilla Firefox下载链接:/zh-CN/firefox/new/Google Chrome下载链接:/intl/zh-CN/chrome/browser/二、认证配置1、Portal认证配置流程新增商户—>添加设备(—>添加SSID或AP Group)并分配给商户—>设备配置—>选择并配置认证方式2、新增商户在集中接入管控平台【商户列表】点击【新增商户+】,编辑商户名称、缩写选择商户类型。
为商户分配管理员:在商户列表内选中商户,点击操作栏内【配置管理员】,为商户设定管理员账户(该账户只允许登录商户自助管理平台)。
3、添加设备添加BRAS/AC/胖AP设备:添加SSID或AP Group并分配给商户,如添加SSID:添加AP Group(胖AP不支持AP Group):说明:AP Group的配置就是将位于不同位置的AP按区域分组,AP Group可包含一个或若干个AP,即添加AP分组后在AP分组下可以添加一个或若干个AP的MAC关联AP。
3010、6010胖AP简单配置2015-1-20
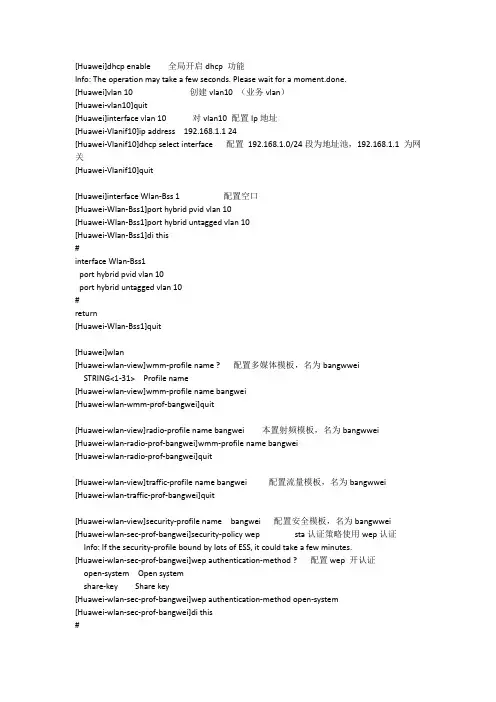
[Huawei-wlan-view]traffic-profile name bangwei [Huawei-wlan-traffic-prof-bangwei]quit
配置流量模板,名为 bangwwei
[Huawei-wlan-view]security-profile name bangwei 配置安全模板,名为 bangwwei
open-system Open system
share-key Share key
[Huawei-wlan-sec-prof-bangwei]wep authentication-method open-system
[Huawei-wlan-sec-prof-bangwei]di this
#
return [Huawei-wlan-sec-prof-bangwei]quit
user privilege level 15
user-interface vty 16 20
#
wlan
wmm-profile name bangwei id 0
traffic-profile name bangwei id 0
security-profile name bangwei id 0
service-set name bangwei id 0
radio-profile id 0 service-set id 0 wlan 1 # return [Huawei-Wlan-Radio0/0/0]quit
保存配置:
[Huawei]quit <Huawei>save
The current configuration will be written to the device.
H3C WX无线控制器配置宁盾WIFI认证指南
宁盾WIFI认证平台结合H3C无线认证配置指南V2.0版20149目录一、宁盾WIFI认证平台简介 (2)1、平台构架 (2)2、平台登录方式 (2)二、认证配置 (3)1、Portal认证配置流程 (3)2、新增商户 (4)3、添加设备 (5)4、H3C WX无线控制器设备配置 (7)5、认证方式配置 (8)5.1、短信认证 (8)5.2、微信认证 (8)5.3、用户名 (11)三、页面管理 (13)四、调查问卷配置 (16)五、策略控制 (17)一、宁盾WIFI认证平台简介1、平台构架2、平台登录方式浏览器登录WIFI个性化平台http://X.X.X.X:8080(X.X.X.X为服务器IP,默认端口8080),平台管理员admin,默认密码为admin,商户自助管理平台帐号密码为热点管理员,由WIFI集中接入平台统一配置分配。
(浏览器建议IE9+,或Firefox、Chrome等)IE下载链接:/china/windows/IE/upgrade/index.aspxMozilla Firefox下载链接:/zh-CN/firefox/new/Google Chrome下载链接:/intl/zh-CN/chrome/browser/二、认证配置1、Portal认证配置流程新增商户—>添加设备(—>添加SSID或AP Group)并分配给商户—>设备配置—>选择并配置认证方式2、新增商户在集中接入管控平台【商户列表】点击【新增商户+】,编辑商户名称、缩写选择商户类型。
为商户分配管理员:在商户列表内选中商户,点击操作栏内【配置管理员】,为商户设定管理员账户(该账户只允许登录商户自助管理平台)。
3、添加设备添加BRAS/AC/胖AP设备:添加SSID或AP Group并分配给商户,如添加SSID:添加AP Group(胖AP不支持AP Group):说明:AP Group的配置就是将位于不同位置的AP按区域分组,AP Group可包含一个或若干个AP,即添加AP分组后在AP分组下可以添加一个或若干个AP的MAC关联AP。
H3CWX无线控制器配置宁盾WIFI认证指南
H3CWX无线控制器配置宁盾WIFI认证指南H3CWX无线控制器是一种集中式的无线局域网解决方案,它可以管理和控制大量的无线接入点,提供高效稳定的无线网络服务。
宁盾WIFI认证是一种基于用户行为的认证系统,可以提供更安全、更便捷的无线网络用户认证方式。
本文将详细介绍在H3CWX无线控制器上配置宁盾WIFI认证的指南。
第一步:连接和初始化控制器首先,您需要将H3CWX无线控制器连接到您的网络中。
在完成连接后,您需要执行初始化操作,包括设置管理IP地址、管理员用户名和密码等。
第二步:配置无线接入点(AP)在配置宁盾WIFI认证之前,您需要先配置无线接入点(AP)。
在H3CWX无线控制器上,您可以通过以下步骤配置AP:1. 登录控制器的Web管理界面,并选择“设备管理”->“设备清单”。
2.选择待配置的AP,并点击“AP详细信息”。
3.在AP详细信息界面的左侧菜单栏中选择“无线配置”->“无线接口”。
4.在无线接口界面中,配置AP的无线参数,包括SSID、频段、加密方式等。
确保您将宁盾WIFI认证系统所使用的SSID与配置的AP的SSID保持一致。
第三步:配置宁盾WIFI认证在配置了无线接入点后,您需要在H3CWX无线控制器上配置宁盾WIFI认证。
具体步骤如下:1. 登录控制器的Web管理界面,并选择“认证管理”->“认证服务配置”。
2.在认证服务配置界面中,选择“添加”创建一个新的认证服务配置。
3.在添加认证服务配置界面中,按照宁盾WIFI认证系统的要求,配置认证服务器的IP地址、端口号等信息。
4.配置认证策略。
您可以根据需求添加不同的认证策略,如访客认证、员工认证等。
根据宁盾WIFI认证系统的要求,配置认证策略的参数,如认证方式、认证服务器等。
5.配置认证方案。
在认证服务器配置界面的左侧菜单栏中选择“认证方案”,然后选择“添加认证方案”。
根据宁盾WIFI认证系统的要求,配置认证方案的参数,如认证方式、认证服务器等。
H3CWX无线控制器配置宁盾WIFI认证指南
H3CWX无线控制器配置宁盾WIFI认证指南H3CWX无线控制器是一款功能强大的无线网络控制设备,可以实现对企业内部无线网络的管理和控制。
它支持多种认证方式,包括宁盾WIFI认证。
本指南将详细介绍如何在H3CWX无线控制器上配置宁盾WIFI认证,以确保企业内部无线网络的安全和稳定运行。
一、准备工作在配置宁盾WIFI认证之前,需要确保以下准备工作已完成:1.安装和连接H3CWX无线控制器,并确保其正常运行;2.确保企业内部无线网络已经部署并正常运行;3.获得宁盾WIFI认证的认证服务器地址、端口号、共享密钥等信息。
二、配置认证服务器信息1.登录H3CWX无线控制器的管理界面,进入“配置”菜单下的“接入管理”-“认证”选项;2.在“认证”界面中点击“新建认证服务器”按钮,输入认证服务器的相关信息,包括认证服务器名称、类型(选择宁盾WIFI认证)、认证服务器地址、端口号、共享密钥等;3.点击“保存”按钮保存设置。
三、配置SSID1.在H3CWX无线控制器管理界面中进入“配置”菜单下的“接入管理”-“无线SSPD”选项;2.在“无线SSPD”界面中点击“新建SSID”按钮,输入SSID名称、安全策略等信息;3.在“认证”选项中选择“宁盾WIFI认证”,并选择之前配置的认证服务器;4.点击“保存”按钮保存设置。
四、配置用户角色1.进入“接入管理”-“用户角色”选项,在“用户角色”界面中点击“新建用户角色”按钮;2.输入用户角色名称、选择认证方式为“宁盾WIFI认证”;3.在“绑定规则”中设置用户角色的相关权限;4.点击“保存”按钮保存设置。
五、配置用户认证1.进入“接入管理”-“用户认证”选项,在“用户认证”界面中点击“新建用户认证”按钮;2.输入用户名和密码等相关信息;3.在“绑定角色”中选择之前配置的用户角色;4.点击“保存”按钮保存设置。
六、测试认证1.使用无线设备连接到配置了宁盾WIFI认证的SSID;2.输入用户名和密码进行认证;3.如果认证成功,设备将成功连接到无线网络,并可以正常访问互联网。
H3C的路由器配置命令详解
H3C的路由器配置命令详解H3C 的路由器配置命令详解en 进入特权模式 conf 进入全局配置模式 in s0 进入 serial 0 端口配置 ip add xxx.xxx.xxx.xxx xxx.xxx.xxx.xxx 添加 ip 地址和掩码,电信分配 enca hdlc/ppp 捆绑链路协议 hdlc 或者 ppp ip unn e0 exit 回到全局配置模式in e0 进入以太接口配置ip add xxx.xxx.xxx.xxx xxx.xxx.xxx.xxx 添加 ip 地址和掩码,电信分配 exit 回到全局配置模式ip route 0.0.0.0 0.0.0.0 s 0 添加路由表 ena password 口令 write exit 以上根据中国电信 ddn 专线多数情况应用普通用户模式 enable 转入特权用户模式 exit 退出配置 help 系统帮助简述 language 语言模式切换 ping 检查网络主机连接及主机是否可达 show 显示系统运行信息 telnet 远程登录功能 tracert 跟踪到目的地经过了哪些路由器特权用户模式 #? clear 清除各项统计信息clock 管理系统时钟 configure 进入全局配置模式 debug 开启调试开关 disable 返回普通用户模式 download 下载新版本软件和配置文件 erase 擦除 FLASH 中的配置 exec-timeout 打开 EXEC 超时退出开关 exit 退出配置 first-config 设置或清除初次配置标志 help 系统帮助简述 language 语言模式切换 monitor 打开用户屏幕调试信息输出开关 no 关闭调试开关 ping 检查网络主机连接及主机是否可达 reboot 路由器重启 setup 配置路由器参数 show 显示系统运行信息 telnet 远程登录功能 tracert 跟踪到目的地经过了哪些路由器 unmonitor 关闭用户屏幕调试信息输出开关write 将当前配置参数保存至FLASH MEM 中全局配置模式aaa-enable 使能配置AAA(认证,授权和计费) access-list 配置标准访问表 arp 设置静态 ARP 人口 chat- 生成一个用在modem 上的执行脚本custom-list 创建定制队列列表dialer-list 创建 dialer-list dram-wait 设置 DRAM 等待状态enable 修改 ENABLE 口令 exit 退出全局配置模式 firewall 配置防火墙状态 flow-interval 设置流量控制时间间隔 -relay 帧中继全局配置命令集 ftp-server FTP 服务器 help 系统帮助命令简述 host 添加主机名称和其 IP 地址 hostname 修改主机名 ifquelen 更改接口队列长度 interface 选择配置接口 ip 全局 IP 配置命令子集 ipx 全局 IPX 配置命令子集 loghost 设置日志主机 IP 地址 logic-channel 配置逻辑通道login 启动 EXEC 登录验证 modem-timeout 设置 modem 超时时间multi 配置 multi 用户使用的接口 multi -user 配置 multi 用户使用的接口 natserver 设置 FTP,TELNET,WWW 服务的 IP 地址 no 关闭某些参数开关 priority-list 创建优先级队列列表 router 启动路由处理 settr 设置时间范围 snmp-server 修改 SNMP 参数 tcp 配置全局 TCP 参数timerange 启动或关闭时间区域 user 为 PPP 验证向系统中加入用户vpdn 设置 VPDNvpdn-group 设置 VPDN 组 x25 X.25 协议分组层H3C 交换机常用命令解释作者:admin 日期:2009-12-19字体大小: 小中大H3C 交换机常用命令注释H3C 交换机################################################ ######## ###############3 1、system-view 2、sysname 进入系统视图模式为设备命名3、display current-configuration 当前配置情况4、 language-mode Chinese|English 中英文切换5、interface Ethernet 1/0/1 进入以太网端口视图6、port -type Access|Trunk|Hybrid7、undo shutdown8、 shutdown9、 quit 打开以太网端口设置端口访问模式关闭以太网端口退出当前视图模式创建 VLAN 10 并进入 VLAN 10 的视图模式在端口模式下将当前端口加入到 vlan 10 中在 VLAN 模式下将指定端口加入到当前 vlan 中允许所有的 vlan 通过10、 vlan 1011、 port access vlan 10 12、port E1/0/2 to E1/0/513、port trunk permit vlan allH3C 路由器################################################ ######## ############################## 1、system-view 2、sysname R1 进入系统视图模式为设备命名为 R13、display ip routing-table 显示当前路由表4、 language-mode Chinese|English 中英文切换5、interface Ethernet 0/0 进入以太网端口视图6、ip address 192.168.1.1 255.255.255.07、 undo shutdown8、 shutdown9、 quit 打开以太网端口配置 IP 地址和子网掩码关闭以太网端口退出当前视图模式10、ip route-static 192.168.2.0 255.255.255.0 192.168.12.2 de ion T o.R2 配置静态路由11、ip route-static 0.0.0.0 0.0.0.0 192.168.12.2 de ion To.R2 配置默认的路由 H3C S3100 Switch H3C S3600 Switch H3C MSR 20-20 Router ################################################ ######## ################################## 1、调整超级终端的显示字号;2、捕获超级终端操作命令行,以备日后查对; 3、 language-mode Chinese|English 中英文切换; 4、复制命令到超级终端命令行,粘贴到主机;5、交换机清除配置:reset save ;reboot ; 6、路由器、交换机配置时不能掉电,连通测试前一定要检查网络的连通性,不要犯最低级的错误。
H3C 无线控制器配置实例
H3C 无线控制器配置实例请大加多多支持<wireless-controller>dis cur#version 5.20, Release 3308P18#sysname wireless-controller#clock timezone UTC add 00:00:00#domain default enable system#telnet server enable#port-security enable#oap management-ip 192.168.0.101 slot 0#password-recovery enable#vlan 1#vlan 2 to 7#domain systemaccess-limit disablestate activeidle-cut disableself-service-url disable#user-group systemgroup-attribute allow-guest#local-user adminpassword cipher $c$3$nmBMe/uKDpkC4Xtv6LT2J3/1dyLYc5D+ authorization-attribute level 3service-type telnetservice-type web#wlan rrmdot11a mandatory-rate 6 12 24dot11a supported-rate 9 18 36 48 54dot11b mandatory-rate 1 2dot11b supported-rate 5.5 11dot11g mandatory-rate 1 2 5.5 11dot11g supported-rate 6 9 12 18 24 36 48 54 #wlan radio-policy 1025#wlan radio-policy 1026#wlan radio-policy 1281#wlan radio-policy 1282#wlan radio-policy 1537#wlan radio-policy 1538#wlan radio-policy 1793#wlan radio-policy 1794#wlan radio-policy 257#wlan radio-policy 258#wlan radio-policy 513#wlan radio-policy 514#wlan radio-policy 769#wlan radio-policy 770#wlan service-template 1 cryptossid Cofco-Managebind WLAN-ESS 0cipher-suite tkipcipher-suite ccmpsecurity-ie rsnsecurity-ie wpaservice-template enable#wlan service-template 2 cryptossid Cofco-Guestbind WLAN-ESS 1cipher-suite tkipcipher-suite ccmpsecurity-ie rsnsecurity-ie wpaservice-template enable#wlan service-template 3 cryptossid Cofco-Officebind WLAN-ESS 2cipher-suite tkipcipher-suite ccmpsecurity-ie rsnsecurity-ie wpaservice-template enable#interface Bridge-Aggregation1port link-type trunkport trunk permit vlan all#interface NULL0#interface Vlan-interface1ip address 172.16.0.131 255.255.255.128#interface GigabitEthernet1/0/1port link-type trunkport trunk permit vlan allport link-aggregation group 1#interface GigabitEthernet1/0/2port link-type trunkport trunk permit vlan allport link-aggregation group 1#interface WLAN-ESS0port access vlan 2port-security port-mode pskport-security tx-key-type 11keyport-security preshared-key pass-phrase cipher $c$3$Ln6p7TlLik8b3x/QFdVltCyosgpXZSO5xBIv #interface WLAN-ESS1port access vlan 7port-security port-mode pskport-security tx-key-type 11keyport-security preshared-key pass-phrase cipher $c$3$+lUxmwYN7VTFQYEkdl8Nuu5rwiIfvNTgPomW#interface WLAN-ESS2port access vlan 4port-security port-mode pskport-security tx-key-type 11keyport-security preshared-key pass-phrase cipher $c$3$MyyV1q9c/KsWH1ymGETO4mECmglnGoCLV9MN#wlan ap ap-01 model WA2620i-AGN id 1serial-id 219801A0CNC138010655radio 1radio-policy 257service-template 1service-template 2service-template 3radio enableradio 2radio-policy 258service-template 1service-template 2service-template 3radio enable#wlan ap ap-02 model WA2620i-AGN id 2serial-id 219801A0CNC138010660radio 1radio-policy 513service-template 1service-template 2service-template 3radio enableradio 2radio-policy 514service-template 1service-template 2service-template 3radio enable#wlan ap ap-03 model WA2620i-AGN id 3serial-id 219801A0CNC138010650radio 1radio-policy 769service-template 1service-template 2service-template 3radio enableradio 2radio-policy 770service-template 1service-template 2service-template 3radio enable#wlan ap ap-04 model WA2620i-AGN id 4 serial-id 219801A0CNC138011286 radio 1radio-policy 1025service-template 1service-template 2service-template 3radio enableradio 2radio-policy 1026service-template 1service-template 2service-template 3radio enable#wlan ap ap-05 model WA2620i-AGN id 5 serial-id 219801A0CNC138010976 radio 1radio-policy 1281service-template 1service-template 2service-template 3radio enableradio 2radio-policy 1282service-template 1service-template 2service-template 3radio enable#wlan ap ap-06 model WA2620i-AGN id 6 serial-id 219801A0CNC138009512 radio 1radio-policy 1537service-template 1service-template 2service-template 3radio enableradio 2radio-policy 1538service-template 1service-template 2service-template 3radio enable#wlan ap ap-07 model WA2620i-AGN id 7serial-id 219801A0CNC138015012radio 1radio-policy 1793service-template 1service-template 2service-template 3radio enableradio 2radio-policy 1794service-template 1service-template 2service-template 3radio enable#ip route-static 0.0.0.0 0.0.0.0 Vlan-interface1 172.16.0.129#load xml-configuration#user-interface con 0user-interface vty 0 4authentication-mode schemeuser privilege level 3#return<wireless-controller>oap conn slo 0Press CTRL+K to quit.Connected to OAP!<H3C>#Apr 26 13:24:22:591 2000 H3C SHELL/4/LOGIN:Trap 1.3.6.1.4.1.25506.2.2.1.1.3.0.1<hh3cLogIn>: login from Console%Apr 26 13:24:22:729 2000 H3C SHELL/5/SHELL_LOGIN: Console logged in from aux0.#version 5.20, Release 3308P17#sysname H3C#domain default enable system#telnet server enable#oap management-ip 192.168.0.100 slot 1#password-recovery enable#vlan 1#vlan 2 to 7#domain systemaccess-limit disablestate activeidle-cut disableself-service-url disable#user-group system#local-user adminpassword cipher $c$3$7mYcDe1OkwjcKa5yR/l3TIUgTrGDV5iG authorization-attribute level 3service-type telnet#interface Bridge-Aggregation1port link-type trunkport trunk permit vlan all#interface NULL0#interface Vlan-interface1ip address 192.168.0.101 255.255.255.0#interface GigabitEthernet1/0/1poe enable#interface GigabitEthernet1/0/2#interface GigabitEthernet1/0/3poe enable#interface GigabitEthernet1/0/4poe enable#interface GigabitEthernet1/0/5poe enable#interface GigabitEthernet1/0/6poe enable#interface GigabitEthernet1/0/7poe enable#interface GigabitEthernet1/0/8port link-type trunkport trunk permit vlan allpoe enable#interface GigabitEthernet1/0/9#interface GigabitEthernet1/0/10#interface GigabitEthernet1/0/11port link-type trunkport trunk permit vlan allport link-aggregation group 1#interface GigabitEthernet1/0/12port link-type trunkport trunk permit vlan allport link-aggregation group 1#user-interface aux 0user-interface vty 0 4authentication-mode schemeuser-interface vty 5 15#return请大加多多支持。