
权限数据库表设计
int
级别表ID
levelID
权限表ID
actionID
userinfo
字段描述 作为本表的主键成为每条记录的唯一标示,自动增长 用户名 用户密码 用户的真实姓名 用户相关信息的备注 联系地址 联系电话 用户所在职务的描述 电子邮箱地址 注册的时间 上次登陆系统的时间 上次登出系统的时间
所对应的行政级别表中的ID值
用户基本信息
列名 序列号 用户名 密码 真实姓名 个人备注 地址 电话 职务描述 电子邮箱 注册时间 登陆时间 登出时间
字段名 id
userName password realName remark address telephone position_desc
email regist_time logon_tim关系
作为本表的外键与行政级别表的主键关 联
作为本表的外键与权限等级表的主键关 联
数据类型 int
vchar(50) vchar(15) vchar(15)
text vchar(200) vchar(15) vchar(200) vchar(50) timestamp timestamp timestamp
用户权限管理设计方案

用户权限管理设计方案用户认证管理设计方案1 设计思路为了设计一套具有较强可扩展性的用户认证管理,需要建立用户、角色和权限等数据库表,并且建立之间的关系,具体实现如下。
1。
1 用户用户仅仅是纯粹的用户,用来记录用户相关信息,如用户名、密码等,权限是被分离出去了的。
用户(User)要拥有对某种资源的权限,必须通过角色(Role)去关联。
用户通常具有以下属性:✓编号,在系统中唯一.✓名称,在系统中唯一。
✓用户口令。
✓注释,描述用户或角色的信息.1.2 角色角色是使用权限的基本单位,拥有一定数量的权限,通过角色赋予用户权限,通常具有以下属性:✓编号,在系统中唯一。
✓名称,在系统中唯一.✓注释,描述角色信息1.3 权限权限指用户根据角色获得对程序某些功能的操作,例如对文件的读、写、修改和删除功能,通常具有以下属性:✓编号,在系统中唯一。
✓名称,在系统中唯一。
✓注释,描述权限信息1.4 用户与角色的关系一个用户(User)可以隶属于多个角色(Role),一个角色组也可拥有多个用户,用户角色就是用来描述他们之间隶属关系的对象。
用户(User)通过角色(Role)关联所拥有对某种资源的权限,例如●用户(User):UserID UserName UserPwd1 张三xxxxxx2 李四xxxxxx……●角色(Role):RoleID RoleName RoleNote01 系统管理员监控系统维护管理员02 监控人员在线监控人员03 调度人员调度工作人员04 一般工作人员工作人员……●用户角色(User_Role):UserRoleID UserID RoleID UserRoleNote1 1 01 用户“张三”被分配到角色“系统管理员”2 2 02 用户“李四"被分配到角色“监控人员"3 2 03 用户“李四”被分配到角色“调度人员”……从该关系表可以看出,用户所拥有的特定资源可以通过用户角色来关联。
用户、角色、权限数据库设计
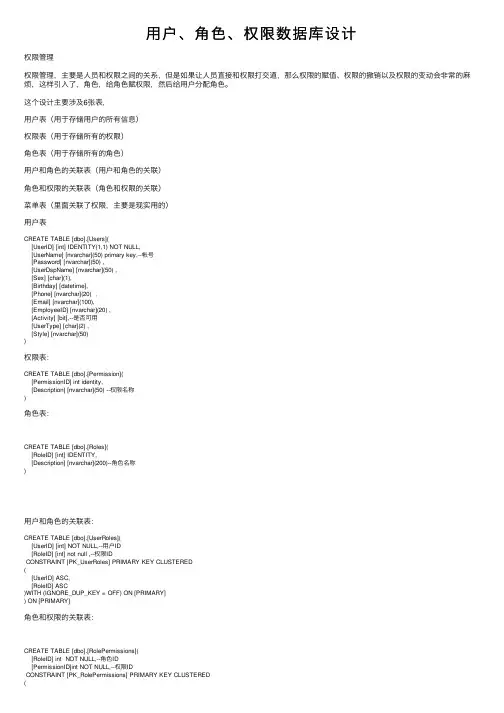
⽤户、⾓⾊、权限数据库设计权限管理权限管理,主要是⼈员和权限之间的关系,但是如果让⼈员直接和权限打交道,那么权限的赋值、权限的撤销以及权限的变动会⾮常的⿇烦,这样引⼊了,⾓⾊,给⾓⾊赋权限,然后给⽤户分配⾓⾊。
这个设计主要涉及6张表,⽤户表(⽤于存储⽤户的所有信息)权限表(⽤于存储所有的权限)⾓⾊表(⽤于存储所有的⾓⾊)⽤户和⾓⾊的关联表(⽤户和⾓⾊的关联)⾓⾊和权限的关联表(⾓⾊和权限的关联)菜单表(⾥⾯关联了权限,主要是现实⽤的)⽤户表CREATE TABLE [dbo].[Users]([UserID] [int] IDENTITY(1,1) NOT NULL,[UserName] [nvarchar](50) primary key,--帐号[Password] [nvarchar](50) ,[UserDspName] [nvarchar](50) ,[Sex] [char](1),[Birthday] [datetime],[Phone] [nvarchar](20) ,[Email] [nvarchar](100),[EmployeeID] [nvarchar](20) ,[Activity] [bit],--是否可⽤[UserType] [char](2) ,[Style] [nvarchar](50))权限表:CREATE TABLE [dbo].[Permission]([PermissionID] int identity,[Description] [nvarchar](50) --权限名称)⾓⾊表:CREATE TABLE [dbo].[Roles]([RoleID] [int] IDENTITY,[Description] [nvarchar](200)--⾓⾊名称)⽤户和⾓⾊的关联表:CREATE TABLE [dbo].[UserRoles]([UserID] [int] NOT NULL,--⽤户ID[RoleID] [int] not null ,--权限IDCONSTRAINT [PK_UserRoles] PRIMARY KEY CLUSTERED([UserID] ASC,[RoleID] ASC)WITH (IGNORE_DUP_KEY = OFF) ON [PRIMARY]) ON [PRIMARY]⾓⾊和权限的关联表:CREATE TABLE [dbo].[RolePermissions]([RoleID] int NOT NULL,--⾓⾊ID[PermissionID]int NOT NULL,--权限IDCONSTRAINT [PK_RolePermissions] PRIMARY KEY CLUSTERED([RoleID] ASC,[PermissionID] ASC)WITH (IGNORE_DUP_KEY = OFF) ON [PRIMARY] ) ON [PRIMARY]菜单表:CREATE TABLE [dbo].[menu]([ID] [int] IDENTITY(1,1) NOT NULL,[TextCH] [nvarchar](100) NULL,--菜单的中⽂显⽰ [TextEN] [nvarchar](200) NULL,--菜单的英⽂名称 [ParentID] [int] NULL,--⽗节点[orderID] [int] NULL,--同⼀个⽗节点下⾯的排序[Url] [nvarchar](200) ,--菜单对于的权限[PermissionID] [int] NULL,--权限ID[ImageUrl] [nvarchar](50) NULL--菜单图⽚链接) ON [PRIMARY]。
权限设计功能权限与数据权限

权限设计功能权限与数据权限权限设计——功能权限与数据权限在现代信息化社会中,随着各行各业的不断发展和变革,对于信息的保护和安全管理越来越受到重视。
在企业和组织中,权限设计是一项至关重要的任务,它涉及到对系统的功能权限和数据权限进行合理的划分与管理。
本文将探讨功能权限与数据权限的概念、重要性以及设计原则。
一、功能权限的概念与重要性功能权限是指在系统中实现各种业务功能所需的权限,包括查看、修改、删除等操作能力。
它与用户的职位、岗位、身份等因素密切相关,是授权用户进行相应工作的基础。
合理的功能权限设计可以提高工作效率,减少操作错误和滥用权限的风险。
通过精确划分不同职能角色的功能权限,可以使得每个用户能够专注于自己相关的业务操作,减少不必要的干扰和误操作。
同时,功能权限也是信息系统安全的基石,能够从根本上保护系统的数据和资源,防止非法用户进行恶意操作。
二、数据权限的概念与重要性数据权限是指对系统中数据访问的控制,包括查看、修改、删除等操作权限。
它与用户对不同数据的职权、大小等因素相关,是保护数据隐私和数据完整性的重要手段。
良好的数据权限设计可以防止用户滥用数据、泄露数据,保护企业和个人的隐私与利益。
通过为用户分配合适的数据权限,可以限定其对敏感数据的访问,在细粒度上实现对数据的保护。
同时,数据权限也有助于保持数据的一致性和完整性,保证系统数据的可靠性和可信度。
三、权限设计的原则1.最小权限原则:每个用户只能拥有完成其工作所需的最低权限,避免权限过大导致恶意操作或误操作的风险。
2.权限分层原则:根据用户的职责和岗位,将权限进行分层,层层递进,形成一套合理的权限结构,确保权限划分的灵活性和可扩展性。
3.权限审计与监控原则:建立权限审计机制,对用户的权限使用情况进行监控和记录,及时发现和防范潜在的风险和安全漏洞。
4.权限持久化原则:权限应该与用户的身份和角色持久化绑定,避免在不同系统或模块中重复分配权限,提高工作效率。
系统的权限管理体系数据库表结构设计

系统的权限管理体系数据库表结构设计(控
制到菜单)
1.思路:
不同的人员, 对系统的操作权限是不同的。
对于一个系统, 权限可能会有很多种, 如果逐一给每一个人员分配权限, 是一件很麻烦的事情。
所以可以使用对“角色”进行操作的概念, 将权限一致的人员赋予同一个角色, 然后对该角色进行权限分配。
这三张表分别人员信息, 角色信息和权限信息。
他们的关系是多对多的, 一个权限可能同时属于多个角色, 一个角色可能拥有多个权限, 同样的道理, 一个人员可能同时拥有多个角色, 而一个角色也可能拥有多个人员。
权限设计(功能权限与数据权限)

权限设计(功能权限与数据权限)权限设计的最终⽬标就是定义每个⽤户可以在系统中做哪些事情。
当我们谈到权限的时候,⼀般可以分为功能权限、数据权限和字段权限;功能权限:⽤户具有哪些权利,⽐如特定单据的增、删、改、查、审批、反审批等等;⼀般按照⼀个⼈在组织内的⼯作内容来划分;⽐如⼀个单据往往有录⼊⼈和审批⼈,录⼊⼈具有增、删、该、查的权限;⽽审批⼈具有审批、反审批和查询的权限。
有时,功能权限被细分为页⾯权限和操作权限。
数据权限:⽤户可以看到哪些范围的主数据,⽐如按照部门或业务条线来划分。
⽤户张三看到A团队的数据,⽤户李四只能看到B团队的数据。
字段权限:在特定的单据中,可以看到哪些字段;⽐如针对⼊库单,财务⼈员能看到采购成本,⽽库管员看不到等等。
字段权限和数据权限的区别在于,数据权限规定了哪些⾏的数据看不到,⽽字段权限规定了哪些列的数据看不到;这种权限设计现在见的⽐较少了,因为如果两个⽤户看到的列都不⼀样,通过设计不同的表单也能实现,此时字段权限就转换为功能权限了。
如上图所⽰,数据权限决定⽤户看到的是团队A还是团队B的数据,字段权限决定能否看到⾦额这⼀列的数据。
对功能权限和数据权限的抽象这个就是⾓⾊的引⼊,⽹上有很多这⽅⾯的⽂档介绍可以参考,我这⾥挑重点简单说⼀下;在⼀般的组织中,⽤户的权限是由岗位决定的,由于⽤户可能⾯临转岗、离职等⼯作;所以岗位和权限的关系⽐⽤户和岗位的关系要稳定的多。
所以为了简化⽤户权限的分配操作,降低操作风险;同时,也便于把权限管理移交给统⼀的⽤户管理部门,⼀般会引⼊⾓⾊的概念,作为功能权限和数据权限的抽象;注意:权限、⾓⾊和⽤户是多对多的关系;数据权限的进⼀步抽象考虑⼀种场景,⼀个集团有50个分⽀机构,每个分⽀机构下平均有3个部门,各个部门的组织架构是⼤体类似,在系统中都分为单据的录⼊者、复核者、审批者和查询者;这种情况下,如果按照⾓⾊来设置,需要设置50*3*4共600个⾓⾊;⽽且⼀旦⾯临的部门和团队的增加和撤销,也⾯临⾓⾊的⼤量设置和调整。
用户数据库表设计
用户数据库表设计全文共四篇示例,供读者参考第一篇示例:用户数据库表设计是数据库设计中的一个关键部分,它负责存储和管理用户的信息,包括用户的基本信息、登录信息、权限信息等。
一个良好的用户数据库表设计能够有效地支持系统的用户管理功能,提升系统的安全性和性能。
在设计用户数据库表时,需要考虑以下几个方面:1. 用户基本信息表:这是用户数据库表的核心部分,包括用户的基本信息,如用户名、密码、邮箱、电话号码等。
在设计用户基本信息表时,需要确保数据的准确性和安全性,可以使用加密技术对用户密码进行加密存储,保护用户的隐私信息。
2. 用户权限表:用户权限表用于存储用户的权限信息,包括用户的角色、权限等。
通过用户权限表,系统可以方便地对用户的权限进行管理,设置不同用户的权限级别,确保系统的安全性和稳定性。
3. 用户登录日志表:用户登录日志表用于记录用户的登录信息,包括用户的登录时间、登录IP地址等。
通过用户登录日志表,系统可以追踪用户的登录行为,及时发现异常登录行为,保护系统的安全性。
5. 用户关联表:用户关联表用于建立用户与其他数据表之间的关联关系,如用户与角色之间的关联关系。
通过用户关联表,系统可以方便地查询用户的相关信息,确保系统的数据一致性和完整性。
在设计用户数据库表时,需要遵循一些设计原则,如数据规范化、数据安全性、数据一致性等。
需要根据实际业务需求和系统性能要求,灵活地设计用户数据库表结构,确保系统的高效性和可扩展性。
第二篇示例:用户数据库表设计是在一个系统中管理用户信息的重要部分。
一个用户数据库表设计需要考虑到用户的基本信息、安全性需求、权限管理和数据一致性等方面。
在一个系统中,用户数据库表设计的合理性将直接影响到用户信息的管理和系统的运行效率。
在进行用户数据库表设计时,首先需要确定用户表的基本结构,包括用户ID、用户名、密码、邮件地址、电话号码等基本信息。
这些信息将用于用户的身份认证和基本信息管理。
权限管理数据表设计
权限管理数据表设计
权限管理数据表是一种用于管理和控制系统中用户权限的数据结构。
它通常包含了用户、角色和权限之间的关系,以及对应关系的细节信息。
通过合理设计和使用权限管理数据表,系统管理员可以灵活地分配和撤销用户的权限,确保系统的安全性和稳定性。
在权限管理数据表的设计中,通常包含以下几个主要的数据表:
1. 用户表:用户表是权限管理数据表中的核心表格,它记录了系统中的所有用户信息,包括用户ID、用户名、密码等。
此外,用户表还可以包含一些额外的用户信息,如用户角色、所属部门等。
2. 角色表:角色表用于定义不同角色的权限集合,每个角色可以包含多个权限。
角色表中一般包含角色ID、角色名称和角色描述等字段。
3. 权限表:权限表用于存储系统中的所有权限信息,包括权限ID、权限名称和权限描述等字段。
权限可以是系统功能的访问权限,也可以是数据操作的权限。
4. 用户角色关系表:用户角色关系表用于记录用户和角色之间的关系。
该表通常包含用户ID和角色ID两个字段,用于表示用户与角色的对应关系。
5. 角色权限关系表:角色权限关系表用于记录角色和权限之间的关
系。
该表包含角色ID和权限ID两个字段,用于表示角色与权限的对应关系。
通过合理设计上述数据表,可以实现灵活的权限管理。
系统管理员可以根据实际需求,为不同的用户分配不同的角色和权限,从而实现对系统资源的合理控制和管理。
权限管理数据表设计是一个重要且复杂的任务。
只有合理设计和使用权限管理数据表,才能确保系统的安全性和稳定性。
通过灵活的权限管理,可以满足不同用户的需求,提高系统的可用性和用户体验。
数据权限方案设计
数据结构中保存如下几个字段:
• 角色列表:需要使用此规则的角色,可以多个,使用英文逗号隔开。 • 实体列表:对应的规则应用的实体(这里指的是表结构中的表名,可能你的实体 是驼峰而数据库是蛇形,所以这里要放蛇形那个),可以多个,使用英文逗号隔开。 • 表达式:表达式就是数据权限控制的核心了。简单的说这里的表达式就是一段 SQL 语句,其中设置了一些可替换值,底层会用对应运行时的变量替换对应内容,从而达 到增加条件的效果。 • 规则说明:单纯的一个说明字段。
• 使用当前登录的用户信息(放在缓存中),替换条件表达式中的值。 • 某些情况需要忽略权限,可以考虑使用 ThreadLocal(单机)/Redis(集群) 来控制
3、使用
1、数据准别:
a、创建数据库,储存权限规则,表为 permission_rule b、用户登录时,到数据库查询用户拥有角色所拥有的 permission_rule,将其设置返回 前端储存 c、前端每次发送请求时,携带 pemission_rule 的信息
数据库管理员授权表模板
数据库管理员授权表模板1. 用户信息1.1 用户名•用户名:[用户名]•用户类型:[用户类型]•用户描述:[用户描述]1.2 用户权限•数据库权限:[数据库权限]•表权限:[表权限]•列权限:[列权限]•视图权限:[视图权限]•存储过程权限:[存储过程权限]•函数权限:[函数权限]•触发器权限:[触发器权限]2. 数据库权限2.1 数据库操作权限•创建数据库:[是否允许创建数据库]•删除数据库:[是否允许删除数据库]•修改数据库:[是否允许修改数据库配置]2.2 数据库对象权限•创建表:[是否允许创建表]•删除表:[是否允许删除表]•修改表:[是否允许修改表结构]•创建视图:[是否允许创建视图]•删除视图:[是否允许删除视图]•修改视图:[是否允许修改视图]•创建存储过程:[是否允许创建存储过程]•删除存储过程:[是否允许删除存储过程]•修改存储过程:[是否允许修改存储过程]•创建函数:[是否允许创建函数]•删除函数:[是否允许删除函数]•修改函数:[是否允许修改函数]•创建触发器:[是否允许创建触发器]•删除触发器:[是否允许删除触发器]•修改触发器:[是否允许修改触发器]3. 表权限3.1 表操作权限•插入数据:[是否允许插入数据]•更新数据:[是否允许更新数据]•删除数据:[是否允许删除数据]•查询数据:[是否允许查询数据]3.2 列权限•列名:[列名]•插入权限:[是否允许插入数据到该列]•更新权限:[是否允许更新该列数据]•查询权限:[是否允许查询该列数据] 4. 视图权限4.1 视图操作权限•插入数据:[是否允许插入数据]•更新数据:[是否允许更新数据]•删除数据:[是否允许删除数据]•查询数据:[是否允许查询数据]5. 存储过程权限5.1 存储过程操作权限•执行存储过程:[是否允许执行存储过程]6. 函数权限6.1 函数操作权限•执行函数:[是否允许执行函数]7. 触发器权限7.1 触发器操作权限•插入数据:[是否允许插入数据]•更新数据:[是否允许更新数据]•删除数据:[是否允许删除数据]8. 其他权限8.1 数据备份权限•备份数据:[是否允许备份数据]•恢复数据:[是否允许恢复数据]8.2 数据库配置权限•修改数据库配置:[是否允许修改数据库配置]9. 备注[备注信息]以上为数据库管理员授权表的模板,可以根据实际需求进行修改和补充。
权限 数据库 表结构
权限数据库表结构全文共四篇示例,供读者参考第一篇示例:权限数据库表结构是指在数据库中存储权限信息的表的结构,用来管理用户的访问权限和操作权限。
权限数据库是一个非常重要的数据库,它负责管理系统中所有用户的权限信息,包括用户的角色、组织结构、权限分配等信息。
一个完善的权限数据库表结构能够提供灵活、安全的权限管理功能,保证系统的安全性和稳定性。
一个权限数据库通常包括多张表,每张表存储不同的权限信息。
下面我们来介绍一个典型的权限数据库表结构,包括用户表、角色表、权限表和用户角色关联表等表。
1. 用户表:用户表存储系统中所有用户的基本信息,包括用户ID、用户名、密码、邮箱等信息。
用户表是权限数据库的基础表之一,用来标识系统中的所有用户。
用户表的表结构如下:CREATE TABLE role (roleid INT PRIMARY KEY,rolename VARCHAR(50) NOT NULL,roledesc VARCHAR(100));4. 用户角色关联表:用户角色关联表用来存储用户和角色之间的关联关系,一个用户可以拥有多个角色。
用户角色关联表的表结构如下:CREATE TABLE role_permission (roleid INT,permissionid INT,PRIMARY KEY(roleid, permissionid),FOREIGN KEY(roleid) REFERENCES role(roleid),FOREIGN KEY(permissionid) REFERENCES permission(permissionid));第二篇示例:权限数据库是一个用于存储和管理权限信息的数据库,通常在权限管理系统中使用。
在权限管理系统中,权限数据库表结构的设计至关重要,不仅能够有效地存储权限信息,还能够提供高效的权限管理功能。
一个合理的权限数据库表结构设计将会使权限管理系统更加稳定、高效。