
ipv6试验网络平台测试.pptx
2012年12月18日
目录
1
主流过渡技术 业务测试表现 各技术优缺点
1.1 过渡技术简介 1.2双栈技术 1.3隧道技术 1.4协议转换nat-pt
- 2-
IPv4/IPv6演进策略分类
IPv4/IPv6 的演进策略
IPv4/IPv6 共存技术
IPv4/IPv6 互访技术
Ipv4 destination:2.2.2.2
Ipv6 source:fe80::5efe:0101:0101
Ipv6 destination:fe80::5efe:0202:0202
ISATAP Host
Ipv4 source:2.2.2.2 路由通告
Ipv4 destination:1.1.1.1 Ipv6 source:fe80::5efe:0202:0202 Ipv6 destination:fe80::5efe:0101:0101 ISTAP prefix:3000::/64
*必须在转换接口上启用natpt enable
R3
2000::2/24
R2
1.1.1.1/24
1.1.1.2/24
IPv4
-
NAT-PT ALG技术
➢NAT-PT DNS ALG简述 1、B要与A通讯,先向V6网络中的DNS发出请求,对A进行解析 2、请求经过NAT-PT,其上的DNS-ALG对其内容进行修改,将A类型请求 转成AAAA 3、DNS收到修改后的AAAA请求,返回A的V6地址 4、DNS应答经过NAT-PT,DNS-ALG将AAAA转成A,同时从IPv4地址池 分配一个地址,替换其中的IPv6地址,并记录V4与V6的映射关系 5、B收到DNS应答,以正常方式进行通讯
- 3-
Dual Stack DSTM Tunnel Tunnel Broker
GRE/IPv6-IPv4 6to4 Multicast Tunnel 自动隧道
Socks64 协议转换 传输层中继 应用层代理网关
SIIT NAT-PT
目录
1
主流过渡技术 业务测试表现 各技术优缺点
1.1 过渡技术简介 1.2双栈技术 1.3隧道技术 1.4协议转换nat-pt
• 封装格式
– 除GRE和6PE采用自身封装外,其他都采用IPv6-IPv4封装格式
IIPPvv44 HHeeaaddeerr IIPPvv66HHeeaaddeerr
IIPPvv66有有效效载载荷荷
IPv4有效载荷
- 7-
隧道技术
隧道的实现的主要功能: IPv6报文作为IPv4的载荷,在IPv4 Internet海洋中连接多个IPv6孤岛 优点:将IPv4的隧道作为IPv6的虚拟链路,充分利用现有组网,骨干网内部 设备无须升级,符合从边缘过渡的策略 缺点:需要进行隧道配置,牺牲效率,只能实现v6-v6设备之间的通信,但 目前主机一般都支持v6
APPLICATION TCP/UDP
IPv4 IPv6
DRIVER
- 5-
目录
1
主流过渡双栈技术 1.3隧道技术 1.4协议转换nat-pt
- 6-
隧道技术
• 目前主流的解决方案包括:
– 手工隧道技术 IPv6-IPv4、GRE – 自动隧道技术 6to4、auto-tunnel、ISTAP – 隧道代理技术 Tunnel Broker – 6PE技术
- 8-
ISATAP Tunnel拓扑示意图
1.1.1.1 Fe80::5efe:0101:0101
2.2.2.2 Fe80::5efe:0202:0202
ISATAP Router
IPv6
IPv4 ISATAP Tunnel
Prefix:3000::/64
Ipv4 source:1.1.1.1
路由请求
IPv4测试客户端
Isatap router
ipv6 业务主机
15
中国电信网上营业厅-ISATAP隧道测试
1.从ipv4主机[ssd-luoh]ping miso的开发环境[kf-35]
[root@ssd-luohl ~]# ping6 2001:250:5405:1:0:5efe:ac15:23 PING 2001:250:5405:1:0:5efe:ac15:23(2001:250:5405:1:0:5efe:ac15:23) 56 data bytes 64 bytes from 2001:250:5405:1:0:5efe:ac15:23: icmp_seq=1 ttl=63 time=1.81 ms 64 bytes from 2001:250:5405:1:0:5efe:ac15:23: icmp_seq=2 ttl=63 time=1.91 ms ^C --- 2001:250:5405:1:0:5efe:ac15:23 ping statistics --2 packets transmitted, 2 received, 0% packet loss, time 1293ms rtt min/avg/max/mdev = 1.814/1.864/1.914/0.050 ms [root@ssd-luohl ~]#
- 9-
目录
1
主流过渡技术 业务测试表现 各技术优缺点
1.1 过渡技术简介 1.2双栈技术 1.3隧道技术 1.4协议转换nat-pt
-
协议转换NAT-PT技术
➢由RFC 2766定义 ➢基于RFC 2765无状态SIIT算法 ➢可分为以下几种转换方式
Static NAT-PT Dynamic NAT-PT NATP-PT DNS ALG
- 4-
双栈技术
• 双栈技术介绍:设备升级到IPv6的同时保留IPv4支持,应 用程序可以选择使用IPv6或IPv4协议。
• 所有的过渡技术都是基于双协栈实现的
• 优点:互通性好,易于理解,实现简单 • 缺点:对每个IPv4节点都要升级,成本较大,没有解决 IPv4地址紧缺问题
interface ethernet 0 ipv6 address 3ffe:b00:c18:1::3/127 ip address 202.38.16.1 255.255.0.0
-
Static nat-pt
➢拓扑配置简述 R1为IPv6路由器,地址为2000::3,在IPv4端映射为2.2.2.2 R3为IPv4路由器,地址为1.1.1.2,在IPv6端映射为2222::8888 R2为转换路由器
R1
2000::3/64
R2:
Natpt v4bound static 1.1.1.2 2002::8888 Natpt v6boud 2000::3 2.2.2.2 Natpt prefix 2222::
DNS-v6 NAT-PT
DNS-v4
Host-v6 A
-
IPv4 address pool
Host-v4 B
目录
2
主流过渡技术 业务测试表现 各技术优缺点
2.1 中国电信网上营业厅-ISATAP隧道 测试
2.2中国电信网上营业厅-静态NAT-PT 测试
-
Isatap隧道测试网络拓扑
ipv4
ISATAP Tunnel
ipv6实验报告(1)
自动配置结果:
R2上的接口IP地址配置:
Win2008无状态自动配置:
R2使用FF02::1多播地址,通告2019:5::/64前缀给本地接口f0/0范围的所有节点:
自动配置结果:
测试:
Win7pingWin2008:
neighbor 2019:6::2 activate
network 2019:5::/64
network 2019:8::/64
exit-address-family
Wri
R5配置
conf t
ipv6 unicast-routing
ipv6 router ospf 1
router-id 4.4.4.4
Win2008pingWin7:
三、RIPng
实验拓扑图:
R1路由表:
R2路由表:
R3路由表:
测试:
PC1pingPC2、PC1tracePC2:
PC2pingPC1、PC2tracePC1:
四、OSPF
涉及知识点
路由器Opsf设置
网络拓扑
R1配置
conf t
ipv6 unicast-routing
ip route 0.0.0.0 0.0.0.0 e1/2
R7配置
conf t
ipv6 uni
interface e1/1
ip address 210.1.1.2 255.255.255.0
ipv6 nd suppress-ra
no sh
interface e1/2
ip address 210.2.20.2 255.255.255.0
IPV6测试方法
IPV6测试⽅法
TOC平台⽀持IPV6测试⽅法⼀、确定⽹络环境,百度搜索ipv6
1. 选择ipv6测试,查看⽹络⽀持
结果仅⽀持IPV4
1. 使⽤⼿机移动⽹络开启热点,电脑连接后,再次检测⽹络⽀持
结果:IPV4和IPV6都⽀持
⼆、确定测试连接环境
1. 和运维沟通给⼀个,仅⽀持IPV6的连接:
1. 给⼀个正常⽹站的平台连接,两个都⽀持:
三、验证连接和⽹络⽀持
1. 使⽤仅⽀持ipv6的连接在环境ipv4电脑打开,预期结果:连接失败
2. 使⽤两个都⽀持的连接在环境IPV4电脑打开,预期结果:正常打开
3. 使⽤仅⽀持IPV6的连接在环境两个都⽀持的电脑打开,预期结果:正常打开
4. 使⽤两个都⽀持连接在环境两个都⽀持的电脑打开,预期结果:正常打开
结论:满⾜第三的预期结果,则视为测试通过
其它⽅法,和运维同学沟通,配置仅ipv6可以登录使⽤
1.准备安卓⼿机和⼀张⼿机卡
2.⼿机⼀般默认是ipv4,插⼊⼿机开机
3.进⼊⼿机设置-双卡与移动⽹络-选择使⽤的⼿机号
4.找到接⼊点名称(⼿机不同名字也不同)总之找到 APN
5.新添加⼀个APN,进⼊找到 APN协议和 APN漫游协议,全部选择 IPV6
6.保存即可,但是需要填写名称和APN 均写ipv6或这⼏随意写后,就可以保存这⾥没有要求
7.这个时候请求⽹络均是通过ipv6请求
备注:建议查看所有APP内的⽹页是否可以打开,讨论需求是否要⽀持
现在浏览器⼀般都打开不⽹页,浏览器不⽀持ipv6。
IPv6技术完整课件

64位接口ID
无状态地址自动配置—接口ID生成
链路本地地址的接口ID生成
MAC 地址:0000:0b0a:2d51 二进制:
在公司-ID和节点-ID之间插入fffe:
设置U/L 位为1:
生成EUI-64地址:0200:0bff:fe0a:2d51
2002:ac10:0202::1
172.16.2.2
IPv6地址分类
单播地址 组播地址 任播地址
IPv6组播地址
在IPv6中,组播地址有特定的前缀,但是和IPv4中的D类 地址前缀不同。
IPv6组播地址
8
4
4
标志 范围
112 组 ID
最高8位:全1
目 前字段只意标定义志:义0(,最fl预gs留低):的030200位/1ID, 1,节点本地范围
注意:可聚合全球单播地址的前缀前3位固定是 001 有效地址范围前缀(2000~3FFF)
可聚合全球单播地址
前缀前3位固定是001 有效地址范围前缀(2000~3FFF) 目前只使用了下面两个前缀地址段,其它的为保留地址段
2001::/64 首批使用的可聚合全球单播地址
2002::/64 IPv4网络中建立6to4隧道的地址
IPv6地址表示 十六进制 2001:0410:0000:0001:0000:0000:0000:45ff
IPv6地址表示
IPv6地址的压缩表示 2001:0410:0000:0001:0000:0000:0000:45ff
::压缩 2001:0410:0000:0001::45ff
错误压缩 2001:0410::0001::45ff 错误!
IPv6ppt课件

• 5 * 1028 addresses per person on the planet
© 2003, Cisco Systems, Inc. All rights reserved.
BSCI 2.0—7-5
IPV6编址 全长为128位,每个IPV6包含源和目标地址报文字段为 256位,IPV4为64位。 IP数据包由IP包头和有效载荷两部分组成. IP报头:路由器用此信息从网络到网络转发数据包,直到 最终目的地. 有效载荷:表示发送方给接收方的信息. IPV4报头较复杂;IPV6报头比IPV4报头简洁.
© 2003, Cisco Systems, Inc. All rights reserved.
BSCI 2.0—7-2
第一部分 IPV6综述和起源 (IPV4问题,IPV6的发展,IPV6的各种特征) 第二部分 IPV6的设计 (IPV6的编址,IPV6路由选择) 第三部分 IPV6和IPV4的共存和整合 (IPV6整合和共存策略,主机和CISCO互联) 第四部分 IPV6网 (连接IPV6因特网,IPV6命令)
© 2003, Cisco Systems, Inc. All rights reserved.
BSCI 2.0—7-4
Larger Address Space
IPv4
• 32 bits or 4 bytes long
• 4,200,000,000 possible addressable nodes
© 2003, Cisco Systems, Inc. All rights reserved.来自BSCI 2.0—7-9
2,IPv6 地址表示
Format(使用十六进制数来表示)
• x:x:x:x:x:x:x:x where x is a 16-bit hexadecimal field
计算机网络实验报告-IPv6技术实验2
实验7 IPv6技术实验1. 3.5节步骤2中,请思考下面问题:主机加入到组播组中的过程是什么?答:1.通过地址自动配置,主机获得了多播组地址。
2.主机发送MLD多播侦听报告报文给本地链路的路由器。
3.路由器根据报文中的信息,向多播转发表中添加表项,以记录多播组的成员身份。
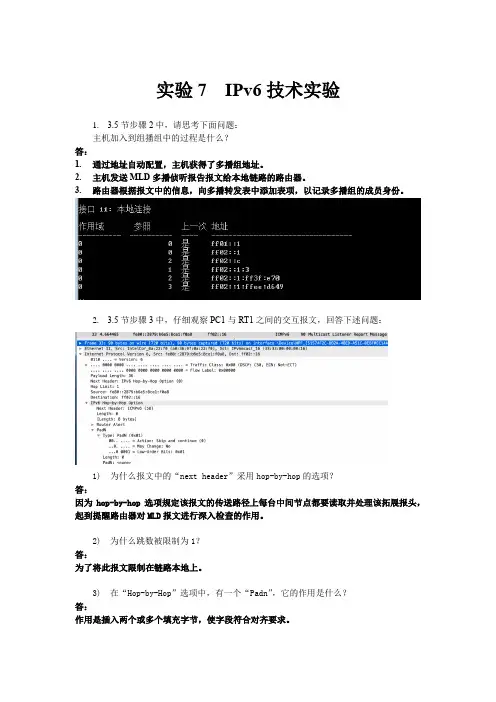
2. 3.5节步骤3中,仔细观察PC1与RT1之间的交互报文,回答下述问题:1)为什么报文中的“next header”采用hop-by-hop的选项?答:因为hop-by-hop选项规定该报文的传送路径上每台中间节点都要读取并处理该拓展报头,起到提醒路由器对MLD报文进行深入检查的作用。
2)为什么跳数被限制为1?答:为了将此报文限制在链路本地上。
3)在“Hop-by-Hop”选项中,有一个“Padn”,它的作用是什么?答:作用是插入两个或多个填充字节,使字段符合对齐要求。
3. 3.5节步骤4中,仔细观察Router Solicitation的报文,回答下述问题:1)在前面的multicast listener report报文中,报文的跳数限制为1,而在这里,同样是主机发给路由器的报文,为什么跳数却采用255?答:接收节点只认为跳数限值是255的报文有效,防止非本链路的设备通过发送路由器宣告来试图干扰通信流。
2)报文中的ICMP选项中的“source link-layer address”的作用是什么?答:作用是表示发送者的mac地址。
4. 3.5节步骤6中,仔细观察Router Advertisement的报文,回答下述问题:1)“Cur hop limit”的含义是什么?答:本网段发出普通报文时的默认跳数限制。
2)报文中“lifetime”的含义是什么?答:发送该报文的路由器作为缺省路由器的生存周期。
3)“reachable time”的含义是什么?答:本链路上所有节点的“可达”状态保持时间。
4)“retransmit time”的含义是什么?答:重传NS报文的时间间隔,用于邻居不可达检测和地址解析。
第8章:IPv6路由技术PPT课件
8.1 路由器和路由表
本节内容: 8.1.1 路由器 8.1.2 IPv4路由技术 8.1.3 IPv6路由表 8.1.4 IPv6路由技术 8.1.5 IPv6路由表 8.1.6 路由算法
1. 路由器
路由器是一种连接多个网络或网段的网络设备,它能将不同网络或网段之间的数 据信息进行“翻译”,以使它们能够相互“读懂”对方的数据,从而构成一个规模更大的网 络。路由器之所以能在不同网络之间起到“翻译”的作用,是因为它不再是一个纯硬件设 备,而是具有相当丰富路由协议的软、硬结构设备,如RIP协议、OSPF协议、EIGRP、 IPv6协议等。这些路由协议就是用来实现不同网段或网络之间的相互“理解”。
2. 路由器的组成
• RAM(Random-Access Memory,随机存储器)。 • ROM(Read-Only,只读存储器)。 • CPU(Central Process Unit,中央处理器)。 • NVRAM(Nonvolatile RAM,非易失性随机存储器)。 • 闪存(通常又称为Flash Memory或PCMCIA卡)。 • Consoel口(控制台端口)。 • AUX口。主要的作用是在网络路径或回路失效后访问一个路由器。 • Serial口(串行口)。用于路由器与路由器之间互连端口。
IPv6 路由表中的项目包括: l 地址前缀; l 发送与该地址前缀匹配的数据包经过的接口; l 转发或下一个跃点地址; l 带有相同前缀的用于在多个路由之间选择的首选值; l 路由的生存期; l 规定是否发布路由(在“路由广告”中广告); l 规定路由如何过期; l 路开“命令提示符”。 在命令提示符中键入 netsh,然后按 Enter。 键入 interface ipv6,然后按 Enter。 键入 show routes,然后按 Enter。
IPv6实验
– / – / • 对于上述网址的IPv6地址,在浏览器中直接敲入 对应的IPv6地址,然后观察现象,给予解释说明
问题2?
• 实验课后,通过笔记本等无线网络设备, 连接到深圳大学无线局域网SZU-WLAN
– 查看网络连接配置 – 测试IPv6网络连通性(用之前实验课上访问测 试过的IPv6资源) – 对于所见到现象给予自己的解释说明
• wireshark是捕获机器上的某一块网卡的网络包,当你的 机器上有多块网卡的时候,你需要选择一个网卡。 • 点击Caputre->Interfaces.. 出现下面对话框,选择正确的 网卡。然后点击"Start"按钮, 开始抓包
• 我们简单的使用该命令来测试到达的时间 和经过的IP地址: • C:\>tracert • Tracing route to [202.108.250.228] • over a maximum of 30 hops: • 1 <1 ms <1 ms <1 ms 192.168.0.1 • 2 1 ms <1 ms 1 ms 211.152.23.6 • 3 * 5 ms 3 ms 211.152.47.253 • 4 3 ms 3 ms 3 ms 210.78.156.66 • 5 3 ms 9 ms 4 ms 211.99.57.113 • 6 6 ms 5 ms 7 ms 202.108.250.228 • Trace complete. • 看信息我们知道我们通过了6个IP节点和使用的时间。第 一个一般是我们的机器是从该IP出去的,第二个开始就是 经过的路由,最后一个当然就是我们的目的地了。
2、IPConfig 最常用的选项: (3) ipconfig /release和ipconfig /renew 这是两个附加选项,只能在向DHCP服务器租用 其IP地址的计算机上起作用。 如果输入ipconfig /release,所有接口的租用IP 地址便重新交付给DHCP服务器(归还IP地址)。 如果输入ipconfig /renew,本地计算机便设法与DHCP 服务器取得联系,并租用一个IP地址。多数情况下网 卡将被重新赋予和以前所赋予的相同的IP地址。
IPV6实验报告
IPV6实验报告
一实验拓扑
R1R2R3二静态路由配置
上图为端口ipv6地址配置过程
上图为ipv6静态路由配置命令
上图为查看连通性过程,和静态路由效果图
三rip路由协议的配置
上图为配置rip路由的过程和命令
查看配置结果
四发布静态路由到rip
上图为静态路由发布过程
查看效果可以看见在rip的条目中多了一条,那是学习的重发布的静态路由
五实验总结
Ipv6的配置和ipv4的配置基本上没有什么变化,,充分体现了ipv6的优势
Ipv6的优势主要体现在5个方面
1 更大的地址空间
2 路由器在处理ipv6的报文男的时候,更快,效率更高。
3 增加多播、流等支持,为qost提供良好的支持,使得多媒体应用能够长远发展。
4 增加自动配置,使得网络的管理更加方便。
快捷。
5 更高的安全性。
IPv6 实验文档
IPv6 实验文档实验一:IPv6 Tunnel实验拓扑如下:实验要求描述:在R1、R2和R3之间建立IPv6隧道,使得R1与R3的IPv6数据在R1与R3之间进行隧道传输,当隧道建立成功后,R1与R3相互能够ping通彼此的IPv6地址。
配置步骤如下:R1:!interface Tunnel13 //建立隧道13no ip addressipv6 address 2001:123:6C01::1/64 //配置IP地址tunnel source 12.12.12.1 //指定隧道的源端tunnel destination 23.23.23.3 //指定隧道的目的端tunnel mode ipv6ip //将隧道模式设置为Ipv6-to-IP模式no shutdown!interface Serial0/0/0ip address 12.12.12.1 255.255.255.0no shutdown!ip route 0.0.0.0 0.0.0.0 12.12.12.2 //添加默认路由,帮助与目的端建立连接R2:!interface Serial0/0/1ip address 12.12.12.2 255.255.255.0no shutdown!interface Serial0/0/0ip address 23.23.23.2 255.255.255.0no shutdown!R3:!interface Tunnel13no ip addressipv6 address 2001:123:6C01::3/64tunnel source 23.23.23.3tunnel destination 12.12.12.1tunnel mode ipv6ipno shutdown!interface Serial0/0/0ip address 23.23.23.3 255.255.255.0no shutdown!ip route 0.0.0.0 0.0.0.0 23.23.23.2实验调试:(1)隧道调试R1#show interfaces tunnel 13Tunnel13 is up, line protocol is up //隧道建立成功Hardware is TunnelMTU 1514 bytes, BW 9 Kbit, DLY 500000 usec,reliability 255/255, txload 1/255, rxload 1/255Encapsulation TUNNEL, loopback not setKeepalive not setTunnel source 12.12.12.1, destination 23.23.23.3Tunnel protocol/transport IPv6/IPR3#sho int tunnel 13Tunnel13 is up, line protocol is upHardware is TunnelMTU 1514 bytes, BW 9 Kbit, DLY 500000 usec,reliability 255/255, txload 1/255, rxload 1/255Encapsulation TUNNEL, loopback not setKeepalive not setTunnel source 23.23.23.3, destination 12.12.12.1Tunnel protocol/transport IPv6/IP(2)IPv6路由调试R1#show ipv6 routeIPv6 Routing Table - 4 entriesCodes: C - Connected, L - Local, S - Static, R - RIP, B - BGPU - Per-user Static routeI1 - ISIS L1, I2 - ISIS L2, IA - ISIS interarea, IS - ISIS summaryO - OSPF intra, OI - OSPF inter, OE1 - OSPF ext 1, OE2 - OSPF ext 2ON1 - OSPF NSSA ext 1, ON2 - OSPF NSSA ext 2C 2001:123:6C01::/64 [0/0]via ::, Tunnel13L 2001:123:6C01::1/128 [0/0]via ::, Tunnel13L FE80::/10 [0/0]via ::, Null0L FF00::/8 [0/0]via ::, Null0R3#sho ipv6 routeIPv6 Routing Table - 4 entriesCodes: C - Connected, L - Local, S - Static, R - RIP, B - BGPU - Per-user Static routeI1 - ISIS L1, I2 - ISIS L2, IA - ISIS interarea, IS - ISIS summaryO - OSPF intra, OI - OSPF inter, OE1 - OSPF ext 1, OE2 - OSPF ext 2ON1 - OSPF NSSA ext 1, ON2 - OSPF NSSA ext 2C 2001:123:6C01::/64 [0/0]via ::, Tunnel13L 2001:123:6C01::3/128 [0/0]via ::, Tunnel13L FE80::/10 [0/0]via ::, Null0L FF00::/8 [0/0]via ::, Null0(3)IPv6连通性测试R1#ping 2001:123:6c01::3Type escape sequence to abort.Sending 5, 100-byte ICMP Echos to 2001:123:6C01::3, timeout is 2 seconds:!!!!!Success rate is 100 percent (5/5), round-trip min/avg/max = 120/144/160 msR3#ping 2001:123:6c01::1Type escape sequence to abort.Sending 5, 100-byte ICMP Echos to 2001:123:6C01::1, timeout is 2 seconds:!!!!!Success rate is 100 percent (5/5), round-trip min/avg/max = 116/128/176 ms实验二:IPv6 RIPng实验拓扑如下:实验目的描述:在该网络环境中配置RIPng协议,使得全网互联,R1能够ping通R3的F0/0口,掌握RIPng的配置方法,仔细观察并体会与Ipv4 RIP的不同。
ipv6试验网络平台测试
Tunnel
Tunnel Broker
IPv4/IPv6 的演进策略
IPv4/IPv6 互访技术
Socks64 SIIT 协议转换 NAT-PT 传输层中继 应用层代理网关
- 3-
目 录
1
主流过渡技术
业务测试表现 各技术优缺点
1.1 过渡技术简介 1.2双栈技术 1.3隧道技术 1.4协议转换nat-pt
*必须在转换接口上启用natpt enable R1 R2
2000::2/24
2000::3/64 1.1.1.1/24 1.1.1.2/24
R3
IPv4
12-
NAT-PT ALG技术
NAT-PT DNS ALG简述 1、B要与A通讯,先向V6网络中的DNS发出请求,对A进行解析 2、请求经过NAT-PT,其上的DNS-ALG对其内容进行修改,将A类型请求转成 AAAA 3、DNS收到修改后的AAAA请求,返回A的V6地址 4、DNS应答经过NAT-PT,DNS-ALG将AAAA转成A,同时从IPv4地址池分配一 个地址,替换其中的IPv6地址,并记录V4与V6的映射关系 5、B收到DNS应答,以正常方式进行通讯
- 4-
双栈技术
• 双栈技术介绍:设备升级到IPv6的同时保留IPv4支持,应 用程序可以选择使用IPv6或IPv4协议。 • 所有的过渡技术都是基于双协栈实现的 • 优点:互通性好,易于理解,实现简单 • 缺点:对每个IPv4节点都要升级,成本较大,没有解决 IPv4地址紧缺问题
interface ethernet 0 ipv6 address 3ffe:b00:c18:1::3/127 ip address 202.38.16.1 255.255.0.0