
网闸SIS-3000功能配置 — FTP访问
联想网御网闸(SIS-3000)配置过程

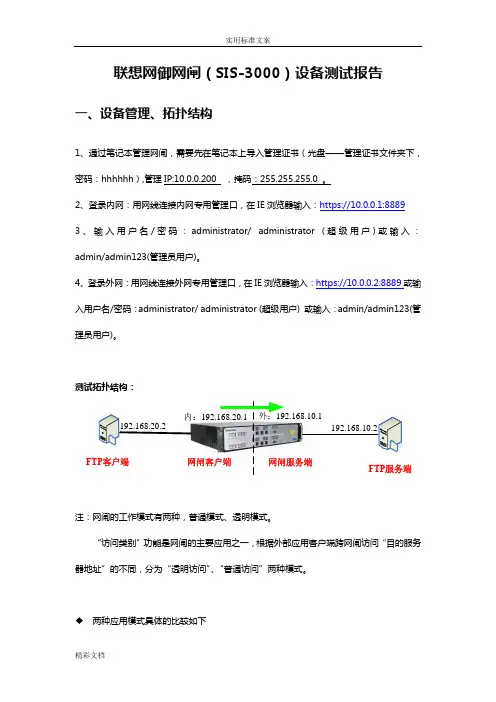
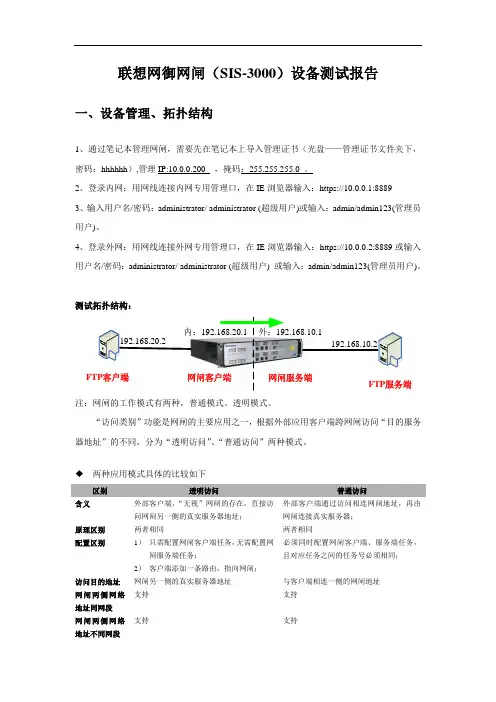
联想网御网闸(SIS-3000)设备测试报告一、设备管理、拓扑结构1、通过笔记本管理网闸,需要先在笔记本上导入管理证书(光盘——管理证书文件夹下,密码:hhhhhh),管理IP:10.0.0.200 ,掩码:255.255.255.0 。
2、登录内网:用网线连接内网专用管理口,在IE浏览器输入:https://10.0.0.1:88893、输入用户名/密码:administrator/ administrator (超级用户)或输入:admin/admin123(管理员用户)。
4、登录外网:用网线连接外网专用管理口,在IE浏览器输入:https://10.0.0.2:8889或输入用户名/密码:administrator/ administrator (超级用户) 或输入:admin/admin123(管理员用户)。
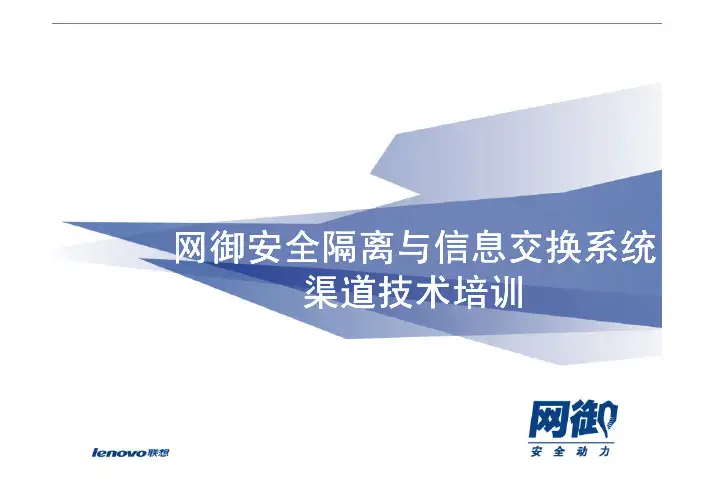
测试拓扑结构:192.168.20.2内:192.168.20.1外:192.168.10.1192.168.10.2FTP客户端网闸客户端网闸服务端FTP服务端注:网闸的工作模式有两种,普通模式、透明模式。
“访问类别”功能是网闸的主要使用之一,根据外部使用客户端跨网闸访问“目的服务器地址”的不同,分为“透明访问”、“普通访问”两种模式。
两种使用模式具体的比较如下区别透明访问普通访问含义外部客户端,“无视”网闸的存在,直接访问网闸另一侧的真实服务器地址;外部客户端通过访问相连网闸地址,再由网闸连接真实服务器;原理区别两者相同两者相同配置区别1)只需配置网闸客户端任务,无需配置网闸服务端任务;2)客户端添加一条路由,指向网闸;必须同时配置网闸客户端、服务端任务,且对应任务之间的任务号必须相同;访问目的地址网闸另一侧的真实服务器地址和客户端相连一侧的网闸地址网闸两侧网络地址同网段支持支持网闸两侧网络地址不同网段支持支持双机热备支持支持负载均衡不支持支持◆硬件架构原理图如下二、网闸主要配置抓图2.1、内网配置抓图:◆登陆界面◆登陆首页◆更改密码(按需求修改)◆网口配置(按需求修改)◆配置网闸内侧任务,并启动服务(按需求修改)添加网闸内侧任务,如下图:若是【普通访问】,该地址为内侧网口地址【192.168.20.1】;若是【透明访问】,该地址为FTP 服务器地址对象【ftpsvr_192.168.10.2】。
联想网御网闸(SIS-3000)配置过程
联想网御网闸(SIS-3000)设备测试报告一、设备管理、拓扑结构1、通过笔记本管理网闸,需要先在笔记本上导入管理证书(光盘——管理证书文件夹下,密码:hhhhhh),管理IP:10.0.0.200 ,掩码:255.255.255.0 。
2、登录内网:用网线连接内网专用管理口,在IE浏览器输入:https://10.0.0.1:88893、输入用户名/密码:administrator/ administrator (超级用户)或输入:admin/admin123(管理员用户)。
4、登录外网:用网线连接外网专用管理口,在IE浏览器输入:https://10.0.0.2:8889或输入用户名/密码:administrator/ administrator (超级用户) 或输入:admin/admin123(管理员用户)。
测试拓扑结构:FTP客户端FTP服务端注:网闸的工作模式有两种,普通模式、透明模式。
“访问类别”功能是网闸的主要应用之一,根据外部应用客户端跨网闸访问“目的服务器地址”的不同,分为“透明访问”、“普通访问”两种模式。
两种应用模式具体的比较如下区别透明访问普通访问含义外部客户端,“无视”网闸的存在,直接访问网闸另一侧的真实服务器地址;外部客户端通过访问相连网闸地址,再由网闸连接真实服务器;原理区别两者相同两者相同配置区别1)只需配置网闸客户端任务,无需配置网闸服务端任务;2)客户端添加一条路由,指向网闸;必须同时配置网闸客户端、服务端任务,且对应任务之间的任务号必须相同;访问目的地址网闸另一侧的真实服务器地址与客户端相连一侧的网闸地址网闸两侧网络地址同网段支持支持网闸两侧网络地址不同网段支持支持双机热备支持支持负载均衡不支持支持◆硬件架构原理图如下二、网闸主要配置抓图2.1、内网配置抓图:◆登陆界面◆登陆首页◆更改密码(按需求修改)◆网口配置(按需求修改)◆配置网闸内侧任务,并启动服务(按需求修改)添加网闸内侧任务,如下图:若是【普通访问】,该地址为内侧网口地址【192.168.20.1】;若是【透明访问】,该地址为FTP服务器地址对象【ftpsvr_192.168.10.2】。
12网御SIS-3000安全隔离与信息交换系统渠道技术培训
目录产品背景产品原理产品介绍产品对比产品应用方案产品背景-网络安全漏洞基于文件的病毒、恶意代码恶意命令:HTTP,FTP的GET,PUT POST命令等GET命令产品背景-网络安全漏洞系统的BUG、后门,不稳定性攻击代码完全控制产品背景-网络安全漏洞国家相关部门规定:涉密网络不得与互联网直接连接,必须采用物理隔离的措施。
一些组织根据自身业务的特点,在有不同安全需求的网络之间也使用了物理隔离的措施。
产品背景-安全隔离与信息交换系统产品背景-物理隔离物理隔离带来的问题物理隔离使得正常的信息交流被阻断了 部分重要的与业务相关的数据需要在涉密网络和非涉密网络间交换物理隔离成为电子政务、电子商务的数据传输瓶颈防火墙产品背景-传统物理隔离解决方案•优点–保持了网络间物理隔离的特性,有效防止了对涉密网络的直接网络攻击•缺点–延时长–速度慢–可靠性低–在防病毒、内容过滤等方面效果较差。
–人工操作风险高网御SIS-3000产品背景-两种方式对比安全隔离与信息交换系统与人工拷盘相比的优越性安全性提高具有较高的实时性不改变原有业务模式应用更丰富•安全安全隔离隔离隔离与信息交换系统与信息交换系统与信息交换系统的指导思想与防火墙的指导思想与防火墙有很大的不同:防火墙的思路是在保障互联互通的前提下,尽可能安全,而通的前提下,尽可能安全,而安全安全安全隔离隔离隔离与信息与信息交换系统交换系统的思路是在保证必须安全的前提下,的思路是在保证必须安全的前提下,尽可能互联互通。
•安全隔离与信息交换系统的优势在于它通过在不可信网络牺牲自己来积极有效地应对攻击,以充分保护可信网络避免受到基于操作系统和网络的各种攻击。
产品背景-产品定位应用环境•国家保密局限定安全隔离与信息交换系统在以下四种网络环境下应用:目录产品背景产品原理产品介绍产品对比产品应用方案产品原理-SIS-3000安全隔离与信息交换系统产品原理-体系结构网御网御SIS SIS SIS--3000产品原理—核心技术S(Security )安全性:通过专有安全芯片实现安全隔离,不同于采用计算机系统所配备的标准同于采用计算机系统所配备的标准USB USB USB、、串口、串口、139413941394协议等协议等非网络接口实现安全隔离,具有高度安全性。
最新联想网御网闸(SIS-3000)配置过程教学文稿
联想网御网闸(SIS-3000)设备测试报告一、设备管理、拓扑结构1、通过笔记本管理网闸,需要先在笔记本上导入管理证书(光盘——管理证书文件夹下,密码:hhhhhh),管理IP:10.0.0.200 ,掩码:255.255.255.0 。
2、登录内网:用网线连接内网专用管理口,在IE浏览器输入:https://10.0.0.1:88893、输入用户名/密码:administrator/ administrator (超级用户)或输入:admin/admin123(管理员用户)。
4、登录外网:用网线连接外网专用管理口,在IE浏览器输入:https://10.0.0.2:8889或输入用户名/密码:administrator/ administrator (超级用户) 或输入:admin/admin123(管理员用户)。
测试拓扑结构:FTP客户端FTP服务端注:网闸的工作模式有两种,普通模式、透明模式。
“访问类别”功能是网闸的主要应用之一,根据外部应用客户端跨网闸访问“目的服务器地址”的不同,分为“透明访问”、“普通访问”两种模式。
两种应用模式具体的比较如下区别透明访问普通访问含义外部客户端,“无视”网闸的存在,直接访问网闸另一侧的真实服务器地址;外部客户端通过访问相连网闸地址,再由网闸连接真实服务器;原理区别两者相同两者相同配置区别1)只需配置网闸客户端任务,无需配置网闸服务端任务;2)客户端添加一条路由,指向网闸;必须同时配置网闸客户端、服务端任务,且对应任务之间的任务号必须相同;访问目的地址网闸另一侧的真实服务器地址与客户端相连一侧的网闸地址网闸两侧网络地址同网段支持支持网闸两侧网络地址不同网段支持支持双机热备支持支持负载均衡不支持支持◆硬件架构原理图如下二、网闸主要配置抓图2.1、内网配置抓图:◆登陆界面◆登陆首页◆更改密码(按需求修改)◆网口配置(按需求修改)◆配置网闸内侧任务,并启动服务(按需求修改)添加网闸内侧任务,如下图:若是【普通访问】,该地址为内侧网口地址【192.168.20.1】;若是【透明访问】,该地址为FTP服务器地址对象【ftpsvr_192.168.10.2】。
联想SIS-3000P网闸数据库访问配置案例

联想网御网闸数据库访问功能配置案例2006-1-17目录1 网络拓扑 (1)2 客户需求 (1)3 网络配置 (2)3.1 内网网络端口配置 (2)3.2 内网管理端口地址 (2)3.3 外网网络端口配置 (3)3.4 外网网关配置 (3)3.5 外网管理端口地址 (4)4 网闸具体配置 (5)4.1 需求一配置 (5)4.1.1 内网模块配置 (5)4.1.1.1 添加Oracle 数据库客户端任务 (5)4.1.1.2 新建访问用户配置 (6)4.1.1.3 访问控制生效 (6)4.1.2 外网模块配置 (7)4.1.2.1 添加Oracle 数据库服务端任务 (7)4.1.2.2 新建访问用户配置 (7)4.1.2.3 访问控制生效 (8)4.1.3 内网客户端主机配置 (9)4.1.3.1 内网主机运行客户端软件并将数据库添加到树 (9)4.1.3.2 内网用户成功登录外网数据库 (9)4.2 需求二配置 (10)4.2.1 内网模块配置 (10)4.2.1.1 添加SQL Server 数据库客户端任务 (10)4.2.1.2 新建访问用户配置 (10)4.2.1.3 访问控制生效 (11)4.2.2 外网模块配置 (12)4.2.2.1 添加SQL Server 数据库服务端任务 (12)4.2.2.2 修改访问用户配置 (12)4.2.2.3 访问控制生效 (13)4.2.3 内网客户端主机配置 (14)4.2.3.1 内网主机数据库客户端配置 (14)4.2.3.2 内网主机成功登录外网SQL Server数据库 (14)1网络拓扑说明:1 网闸的内外网管理端口地址分别默认为:内网:10.0.0.1,外网:10.0.0.2,建议不要进行更改,如果与已有网络冲突可以在管理界面上进行更改。
2 PC5为管理主机,其地址要求与网闸的管理端口地址在同一个网段。
3 管理主机与网闸的内外网管理端口相连接,分别以https://10.0.0.1和https://10.0.0.2访问,用户名和密码为:admin。
网闸FTP访问配置案例

文档来源为:从网络收集整理.word版本可编辑.欢迎下载支持. 网闸FTP访问功能配置案例目录1 网络拓扑....................................................................................................错误!未定义书签。
2客户需求....................................................................................................错误!未定义书签。
3网络配置....................................................................................................错误!未定义书签。
3.1内网网络端口配置....................................................................错误!未定义书签。
3.2内网管理端口地址....................................................................错误!未定义书签。
3.3外网网络端口配置....................................................................错误!未定义书签。
3.4外网网关配置............................................................................错误!未定义书签。
3.5外网管理端口地址....................................................................错误!未定义书签。
iVS3000 IP监控解决方案
iVS3000 IP监控解决方案一、方案概述ISC(Integrated Surveillance Center,集成监控中心)是iVS3000商业监控解决方案的核心组件,包括ISC3000集成监控中心主机和ISC3100集成监控中心辅机两款产品。
ISC3000主机为H3C公司的系列编解码器提供网络视频存储和点播转发服务,并对这些设备进行日常监控管理、解码输出控制和报警接收处理,同时可实现中心自我防护监控和网络接入功能。
ISC3100辅机则用于扩展主机的存储、备份、点播和流转发能力。
iVS3000解决方案具备了最大管理前端256台编解码器、1500路摄像机的能力,同时ISC3000主机最大可扩展接入31台ISC3100辅机,主机和辅机都支持8个盘位的存储空间。
iVS3000解决方案可以适应局域网、广域网、VPN多种组网方式,同时可以作为下级平台与iVS8000管理平台配合使用,满足不同客户灵活组网需求。
二、方案组成监控解决方案组网图iVS3000解决方案的组成和基本功能如下:1)前端系统包括摄像机、监听头、对讲设备、报警探头和编解码器组成,其中编解码器由H3C提供。
当前端到中心的带宽足够,允许中心存储时,前端配置EC编码器;当带宽有限无法中心存储时,采用支持前端存储的ECR系列编码器;当前端需要解码还原图像时配置DC系列解码器。
编码器用于实现将模拟信号进行数字化编码压缩,并通过IP网络传输到监控管理平台,H3C针对不同的前端应用场合可以配置室内、室外编码器或单路、多路编码器,满足不同监控需求的灵活组合。
2)网络系统所有前端编解码器通过网络系统和监控中心相连,实现各种信息的传递。
H3C 提供了丰富的网络设备,包括接入交换机、汇聚交换机、核心交换机和路由器,这些设备内嵌了丰富的安全特性并针对监控的需求对组播等应用进行了优化,同时还可以为广域网组网提供完善的VPN解决方案,从而为监控系统提供了一个安全、可靠、灵活和高性能的基础网络平台。
联想网御网闸(SIS-3000)配置过程
联想网御网闸(SIS-3000)设备测试报告一、设备管理、拓扑结构i 通过笔记本管理网闸,需要先在笔记本上导入管理证书(光盘一一管理证书文件夹下,密码:hhhhhh ),管理 IP:10.0.0.200 ,掩码:255.255.255.0。
2、 登录内网:用网线连接内网专用管理口,在 IE 浏览器输入:3、 输入用户名/密码:administrator/administrator (超级用户)或输入:admin/admin123(管理员 用户)。
4、 登录外网:用网线连接外网专用管理口,在IE 浏览器输入:或输入用户名/密码:administrator/administrator (超级用户)或输入:admin/admin123(管理员用户)。
测试拓扑结构:注:网闸的工作模式有两种,普通模式、透明模式。
“访问类别”功能是网闸的主要应用之一,根据外部应用客户端跨网闸访问“目的服务器地址”的不同,分为“透明访问”、“普通访问”两种模式。
两种应用模式具体的比较如下区别透明访问普通访问含义外部客户端,“无视”网闸的存在,直接访 外部客户端通过访问相连网闸地址,再由问网闸另一侧的真实服务器地址;网闸连接真实服务器; 原理区别 两者相同两者相同配置区别1)只需配置网闸客户端任务,无需配置网必须同时配置网闸客户端、服务端任务, 闸服务端任务;且对应任务之间的任务号必须相同;2)客户端添加一条路由,指向网闸;访问目的地址 网闸另一侧的真实服务器地址 与客户端相连一侧的网闸地址 网闸两侧网络 支持支持地址同网段FTP 客户端FTP 服务端网闸客户端 I 网闸服务端网闸两侧网络支持支持地址不同网段双机热备 支持 支持 负载均衡不支持支持硬件架构原理图如下二、网闸主要配置抓图2.1、内网配置抓图:内网陽离交换填坟交换芯片交换芯片I叫信网络仝抉子累统卄艾松剳r jfttr尸笑控制子茶统Leadsec AS I C 芯片内网主机系统〕外网隔涌交揀模块联韻网御安全隔需网闸非口 j 信网络登陆界面登陆首页;*rti碎曲日-n sew* -p卫#卫挺0 3Etti* 叮u"时i导11且际刁E送闾带崎用〈•',巧:4P-勺訓抽灯P V JL A JL r勺咖士*■ -勺孚处托© ifiCJTH^wtrri 丽—3»Ma内IF魁和迥耳E理轴1納垃疋号■^-3flLjfl-£E!K犊忡嗾衣寻j.0.200.6fed?璋nan jifCfU料用3旳科n柑印•4QaV£H用・KMna««ew iriMb日创冬誓u^W9«B■Mil更改密码(按需求修改)© BTT 7鼠碗.a anm^-北屣舷鼻亏^T«3ft弓jjfljwi•号+ 口IJLBHSiBQ产上呷功任''i H'hrs +"砒只•■*幻扳鼻i m工H>抚**+$ 3|EiS4 '鼻厚睥山闻t 1・TS晖诃歼+刁左±海査+ j "4Sfts.li;-暉理■ a ^r«昂啟号•号i ^XTErilrr sy^Qj? 4&neha?i 卜生茹* 辺起+a switBMLT 4L>MTr a^iia*4iT i a JR-L/廿F------------------------------------------------------------------------ /J ' iiisintrnt)□IP^RD*«ar(I ^r®ra?i卞•■认口卒!*»*< ■•■■■/ ifc^sa田HKWffiI-E曰妬计H"网口配置(按需求修改)-i E?二j j^-.wa a tinitf-l*、爵电礙T ?)««■■ q瑕戢・o用戶。
联想网御网闸(SIS-3000)配置过程
联想⽹御⽹闸(SIS-3000)配置过程联想⽹御⽹闸(SIS-3000)设备测试报告⼀、设备管理、拓扑结构1、通过笔记本管理⽹闸,需要先在笔记本上导⼊管理证书(光盘——管理证书⽂件夹下,密码:hhhhhh),管理IP:10.0.0.200 ,掩码:255.255.255.0 。
2、登录内⽹:⽤⽹线连接内⽹专⽤管理⼝,在IE浏览器输⼊:https://10.0.0.1:88893、输⼊⽤户名/密码:administrator/ administrator (超级⽤户)或输⼊:admin/admin123(管理员⽤户)。
4、登录外⽹:⽤⽹线连接外⽹专⽤管理⼝,在IE浏览器输⼊:https://10.0.0.2:8889或输⼊⽤户名/密码:administrator/ administrator (超级⽤户)或输⼊:admin/admin123(管理员⽤户)。
测试拓扑结构:FTP客户端FTP服务端注:⽹闸的⼯作模式有两种,普通模式、透明模式。
“访问类别”功能是⽹闸的主要应⽤之⼀,根据外部应⽤客户端跨⽹闸访问“⽬的服务器地址”的不同,分为“透明访问”、“普通访问”两种模式。
两种应⽤模式具体的⽐较如下区别透明访问普通访问含义外部客户端,“⽆视”⽹闸的存在,直接访问⽹闸另⼀侧的真实服务器地址;外部客户端通过访问相连⽹闸地址,再由⽹闸连接真实服务器;原理区别两者相同两者相同配置区别1)只需配置⽹闸客户端任务,⽆需配置⽹闸服务端任务;2)客户端添加⼀条路由,指向⽹闸;必须同时配置⽹闸客户端、服务端任务,且对应任务之间的任务号必须相同;访问⽬的地址⽹闸另⼀侧的真实服务器地址与客户端相连⼀侧的⽹闸地址⽹闸两侧⽹络地址同⽹段⽀持⽀持⽹闸两侧⽹络⽀持⽀持地址不同⽹段双机热备⽀持⽀持负载均衡不⽀持⽀持◆硬件架构原理图如下⼆、⽹闸主要配置抓图2.1、内⽹配置抓图:◆登陆界⾯◆登陆⾸页◆更改密码(按需求修改)◆⽹⼝配置(按需求修改)◆配置⽹闸内侧任务,并启动服务(按需求修改)添加⽹闸内侧任务,如下图:◆启动服务,如下图按下按钮,启动服务2.2外⽹配置抓图:◆登陆界⾯◆登陆⾸页◆更改密码(按需求修改)◆⽹⼝配置(按需求修改)◆配置⽹闸外侧任务,并启动服务(按需求修改)添加⽹闸外侧任务,仅对普通访问有效,如下图:服务类型可选【tcp_any 】;亦可选【ftp 】,但⽬的端⼝可不填。
Neocean-IX3000万兆存储客户端连接配置
19
扩展SAN资源(三) 资源( 扩展 资源
20
扩展SAN资源(四) 资源( 扩展 资源
完成 指定磁盘空间
21
目录
物理资源和逻辑资源管理 创建和配置SAN客户端 客户端 创建和配置 下安装和配置Initiator 在Windows下安装和配置 下安装和配置 下安装和配置Initiator 在Linux下安装和配置 下安装和配置
在/etc/iscsi.conf中添加业务口IP地址,如
DiscoveryAddress=200.200.10.18:3260
如果在NeoStor上创建SAN客户端时设置了客户端签权用 户,需要在下面加入用户名和密码,如
DiscoveryAddress=200.200.10.18:3260 OutgoingUsername=xxxxxxx OutgoingPassword=xxxxxxx
启动向导 SAN资源 资源 为Target分配 分配
33
分配SAN资源(二) 资源( 为Target分配 分配 资源
资源设置LUN 为SAN资源设置 资源设置
34
分配SAN资源(三) 资源( 为Target分配 分配 资源
完成
35
分配SAN资源 为Target分配 分配 资源
31
客户端创建Target并分配 并分配SAN资源(三) 资源( 为SAN客户端创建 客户端创建 并分配 资源
分配给Target 将LUN(一) 资源( 为Target分配 分配 资源
课程目标
学习完本课程,您应该能够: 学习完本课程,您应该能够:
了解如何使用NeoStor的物理资源 了解如何使用 的物理资源 了解如何使用NeoStor的逻辑资源 的逻辑资源 了解如何使用 学会创建和配置SAN客户端 客户端 学会创建和配置 学会在Windows下配置 下配置Initiator 学会在 下配置 学会在Linux下配置 下配置Initiator 学会在 下配置