
利谱网闸配置
利谱网闸配置
2008-11-11 17:35:33| 分类:网闸配置| 标签:|字号大中小订阅
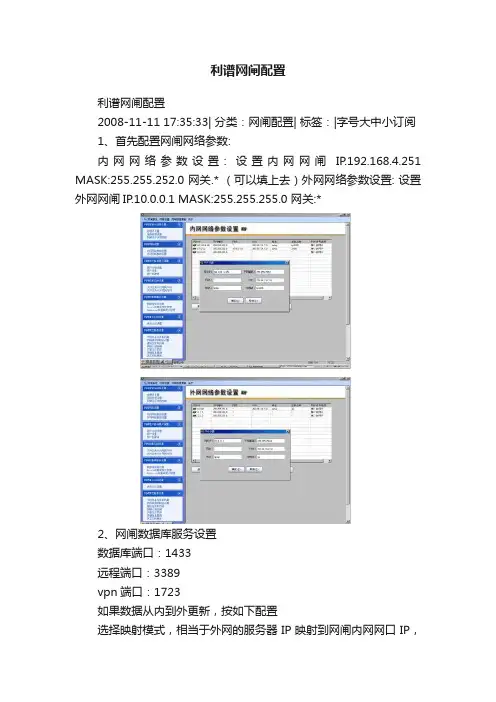
1、首先配置网闸网络参数:
内网网络参数设置: 设置内网网闸IP.192.168.4.251 MASK:255.255.252.0 网关.* (可以填上去)外网网络参数设置: 设置外网网闸IP.10.0.0.1 MASK:255.255.255.0 网关:*
2、网闸数据库服务设置
数据库端口:1433
远程端口:3389
vpn端口:1723
如果数据从内到外更新,按如下配置
选择映射模式,相当于外网的服务器IP映射到网闸内网网口IP,反之。
入口设备:内网网卡
出口设备:外网网卡
目的IP:外网服务器IP
入口设备IP:(网闸内网网口ip)
出口设备IP:(网闸外网网口ip)
外到内
3、SQL 数据库同步管理
在数据库内建username:lp password:lp 任务描述(最好写英文,中文不识别)
外到内同步任务
内到内同步(相当于数据库的订阅与发布,不过订阅与发布会在表里添加一个字段)建多一个用户,是为了内网服务器到备份服务器同步时与另一个任务产生触发。
文件共享
外到内远程
备注:
1.可以在配置测试完成后导出配置文件,下次导入的时候注意对于同步任务要每个任务都点击<修改> <保存>, 然后选择发送数据重启.否则导入不能生效.
2.为网闸程序添加数据库单独用户(权限给予systemadmin)
1.建议在配置过程中注意大小写的区分,以及在字段选择时不要加空格.。
TIPTOP隔离网闸文件交换配置案例

内网文件交换服务器:建立一个共享文件夹testin
操作系统有一个用户:Guest密码为:123456
Guest对共享文件夹testin具有可读写权限。
外网文件交换服务器:建立一个共享文件夹testout
操作系统有一个用户:Guest密码为:123456
发送文件参数配置:
外网文件服务器上客户端的配置:首先安装文件自动收发系统,配置如下
2
客户需求
需求一:实现内网或外网用户通过隔离网闸进行文件信息的交互,关键字的过滤,文件的加密传输等;
注意:实现内外网指定用户文件传输需要使用到专用的文件传输软件。
需求二:内外网文件服务器可将本地指定目录下文件同步到对方服务器指定的目录下的文件夹下。
3
3.1
默认IP地址为:192.168.8.1子网掩码:255.255.255.0
3.2
默认IP地址为:94.4.19.33子网掩码:255.255.255.0
如需修改按如下方法配置:
在左边窗口中选择“网闸网络设置”->“外网网络参数设置”,系统显示以下界面:
在上面的相应项输入网闸外网网络的IP地址,外网网络的IP地址与内网网络的IP地址没有关联,外端机上也有三个网络接口(标准配置),可连接三个不同的外网网段。
4.1.1.2
在外网设置相应的传输过滤条件:网闸数据交换设置->文件交换由外网到内网 如下图
配置完成后发送配置生效。
4.1.1.3
内网主机PC1:安装文件交换客户端,设置服务器IP地址为网闸内端一口IP,如下图
设置完成后连接网闸,通过文件交换软件将内网的文件传送到外网,接收外网传送的文件。
4.1.1.4
利谱隔离网闸百兆TIPTOPv20

应用访问控制
可根据来源、目的地、用户特权和时间来控制对特定的HTTP、SMTP或FTP等资源的访问。
视频支持
支持视频会议、流媒体、短信等特殊应用代理以及用户定制协议。
传输方向控制
支持单向、双向传输控制。
防病毒
支持病毒检查。
利谱隔离网闸百兆TIPTOPv2.0
指标项
指标要求
产品形态
产品采用“2+1”(即双主机系统+DTP物理隔离通道控制系统)体系结构,产品是自主研发,具备DTP物理隔离通道系统证书。
硬件配置
机架式机箱,带液晶菜单显示内外网IP地址等整机信息,面板可操控整机复位、关机,机箱高强度钢壳结构
网络接口
≥2个标准10/100M/Base-TX(RJ45)自适应以太网接口,可扩展到6个。
单双向访问控制
支持单双向数据访问控制。
文件交换防毒
安全文件交换模块支持防病毒文件过滤
文件类型过滤
支持传输文件类型控制。支持关键字黑白名单过滤等多种附加功能
日志模块
日志审计支持分模块日志控制策略
日志管理
支持日志浏览、查询、导出、删除
审计员认证
单独审计员用户认证
管理界面
友好的全中文GUI配置界面
硬件USB钥匙
采用硬件USB钥匙加密管理
负载均衡和双机热备
支持负载均衡和双机热备
产品证书
1、公安部销售许可证
2、国家保密局认证
3、国家信息安全测评中心认证
4、解放军信息安全产品认证
5、软件著作权证书
6、隔离部件专利证书;
管理接口
提供1个标准10/100MBase-TX(RJ45)自适应以太网接口,1个串口。
利谱网闸配置
利谱网闸配置
利谱网闸配置
2008-11-11 17:35:33| 分类:网闸配置| 标签:|字号大中小订阅
1、首先配置网闸网络参数:
内网网络参数设置: 设置内网网闸IP.192.168.4.251 MASK:255.255.252.0 网关.* (可以填上去)外网网络参数设置: 设置外网网闸IP.10.0.0.1 MASK:255.255.255.0 网关:*
2、网闸数据库服务设置
数据库端口:1433
远程端口:3389
vpn端口:1723
如果数据从内到外更新,按如下配置
选择映射模式,相当于外网的服务器IP映射到网闸内网网口IP,
反之。
入口设备:内网网卡
出口设备:外网网卡
目的IP:外网服务器IP
入口设备IP:(网闸内网网口ip)
出口设备IP:(网闸外网网口ip)
外到内
3、SQL 数据库同步管理
在数据库内建username:lp password:lp 任务描述(最好写英文,中文不识别)
外到内同步任务
内到内同步(相当于数据库的订阅与发布,不过订阅与发布会在表里添加一个字段)建多一个用户,是为了内网服务器到备份服务器同步时与另一个任务产生触发。
文件共享
外到内远程
备注:
1.可以在配置测试完成后导出配置文件,下次导入的时候注意对于同步任务要每个任务都点击<修改> <保存>, 然后选择发送数据重启.
否则导入不能生效.
2.为网闸程序添加数据库单独用户(权限给予systemadmin)
1.建议在配置过程中注意大小写的区分,以及在字段选择时不要加空格.。
网闸招标参数

网闸招标参数标题:网闸招标参数引言概述:在进行网闸招标时,制定合适的参数是非常重要的。
这些参数将直接影响到网闸设备的性能、安全性和稳定性。
本文将详细介绍网闸招标参数的相关内容,匡助您更好地了解如何制定合适的参数。
一、硬件参数1.1 网闸设备型号:选择适合企业需求的网闸设备型号,包括型号、规格、尺寸等。
1.2 处理器:了解网闸设备的处理器类型、主频、核数等参数,确保能够满足网络流量处理需求。
1.3 存储容量:确定网闸设备的存储容量,包括内存大小、硬盘容量等,以确保能够存储足够的数据。
二、网络参数2.1 网络接口:确定网闸设备的网络接口类型和数量,包括以太网口、光口等。
2.2 带宽支持:了解网闸设备的带宽支持能力,确保能够满足企业网络流量需求。
2.3 支持协议:确认网闸设备支持的网络协议类型,包括TCP/IP、UDP等,以确保能够与企业网络兼容。
三、安全参数3.1 防火墙功能:了解网闸设备的防火墙功能,包括入侵检测、流量过滤等,确保网络安全。
3.2 加密算法:确认网闸设备支持的加密算法类型,包括SSL、IPsec等,以确保数据传输安全。
3.3 认证方式:确定网闸设备支持的认证方式,包括用户名密码、数字证书等,以确保网络访问权限控制。
四、管理参数4.1 远程管理:了解网闸设备的远程管理功能,包括Web管理、SNMP协议等,以便实现远程监控和管理。
4.2 日志记录:确认网闸设备的日志记录功能,包括系统日志、安全日志等,以便进行故障排查和安全审计。
4.3 软件升级:确定网闸设备支持的软件升级方式,包括在线升级、本地升级等,以确保设备系统始终更新。
五、性能参数5.1 吞吐量:了解网闸设备的吞吐量,即单位时间内能够处理的网络流量数据量,以确保设备性能足够。
5.2 延迟:确认网闸设备的数据传输延迟,即数据从输入到输出的时间间隔,以确保网络响应及时。
5.3 并发连接数:确定网闸设备支持的最大并发连接数,以确保设备能够处理大量并发请求。
TIPTOP隔离网闸映射访问配置案例

v1.0 可编辑可修改TIPTOP隔离网闸映射访问配置案例2009-4-7版权声明本手册中的内容是TIPTOP隔离网闸映射访问配置案例。
本手册的相关权力归深圳市利谱信息技术有限公司所有。
手册中的任何部分未经本公司许可,不得转印、影印或复印。
© 2005-2007 深圳市利谱信息技术有限公司Shenzhen Tiptop Information Technology Co., Ltd.All rights reserved.TIPTOP隔离网闸映射访问配置案例本手册将定期更新,如欲获取最新相关信息,请访问公司网站:您的意见和建议请发送至深圳市利谱信息技术有限公司地址:深圳市福田区泰然工业园泰然四路210栋东座7B电话:0 邮编:518040传真:8网址:电子信箱目录1网络拓扑 (1)2客户需求 (1)3网络配置 (2)3.1内网网络端口一配置 (2)3.2外网网络端口一配置 (2)4网闸具体配置 (3)4.1需求一FTP服务器的访问配置 (3)4.1.1FTP访问规则配置 (3)4.1.1.1透明方式访问FTP (5)4.1.1.2网关模式访问数据库 (7)4.1.1.3映射模式访问数据库 (10)4.2需求二WEB访问端口自定义协议转换配置 (13)4.2.1WEB访问配置规则 (13)4.2.1.1透明方式访问数据库 (15)4.2.1.2网关模式访问数据库 (17)4.2.1.3映射模式访问数据库 (20)1 网络拓扑WEB 服务器94.4.19.103客户端94.4.19.12/24客户端94.4.19.13/24FTP 服务器94.4.19.123说明:1 网闸的内网管理端口地址默认为:,如果与已有网络冲突可以在管理界面上进行更改。
2 管理主机为PC3,其地址要求与网闸的管理端口(内端网口一)地址在同一个网段。
3 管理主机与网闸的内网管理端口相连接,其管理登陆地址为: 用户名为:admin 密码为:admin注意:管理主机要使用管理端口进行管理时必须使用加密key 才可以使用。
利谱医疗行业网闸解决方案(2)

医疗行业网闸解决方案(2)需求分析医院信息化建设经历了单机操作、局部网络化、全院的网络信息化建设三个阶段。
随着全球信息化的发展,医院信息化建设也赶上时代的步伐,从最初的小规模的尝试进入了大规模的铺开。
医院内网有各种收费服务器、病区管理服务器和药房管理服务器,因此如何保护内网服务器的安全,合理规划医院各个科室人员使用网络,使医院的宏观管理更上一层楼,是目前凸显的一个重要问题。
医院各个部门如门诊收费人员、药房管理人员、医生和行政管理人员通过中心交换机实现网络的互联和对医院内部服务器的访问。
门诊收费处通过DDN 专线可以访问社保网。
为了让病人可远程查询其病历及检查状况,病历服务器信息需对外公布,服务器的安全必须要保障。
为了方便病人,很多医院开通了网上挂号,挂号服务器数据与办公内网业务系统数据通信,服务器的安全都需要保证。
方案设计设计原则高性价比原则:构建安全体系必须在性能和价格之间进行权衡。
在方案的制定、产品的选型、服务的选择方面都尽可能体现高性能价格比的原则。
高效性:由于增加了安全产品,必将影响网络和系统的性能,包括对网络传输速率的影响,对系统本身资源的消耗等。
因此需要平衡利弊,提出最为适当的安全解决建议。
简单性:尽力避免造成网络结构的复杂,操作与维护的困难。
安全体系的建立不能对目前信息系统的结构做出根本性的修改。
可管理性:对于安全系统来说,要求提供方便、友好的图形化管理界面。
对于网络系统来说,要求不影响原有业务的开展。
开放性:安全管理工具支持广泛的安全管理标准。
提供的安全产品具有相应的接口,可以利于各种安全产品之间集成使用,并可以和其他信息产品高效结合。
根据对某医院网络建设需求分析,我们提出某医院网络隔离与信息建设方案。
根据某医院的网络安全需求,我们在改变原结构情况下做统一平台管理规划。
我们把利谱TIPTOP物理隔离网闸内口联接中心交换机,网闸外网口连接对外服务部分交换机,对外服务交换机通过路由器和防火墙连接到社保网与互联网。
利谱信息单向导入系统应用
TIPTOP V2.0信息单向导入系统应用
1、TIPTOP V2.0信息单向导入系统(单向网闸)基于文件单向导入应用示意图:
2、TIPTOP V2.0信息单向导入系统(单向网闸)基于网页单向发布单向导入应用示意图:
3、TIPTOP V2.0信息单向导入系统(单向网闸)基于邮件单向导入应用示意图:
4、TIPTOP V2.0信息单向导入系统(单向网闸)基于数据苦单向导入应用示意图:
附功能:
胡义强
深圳市利谱信息技术有限公司
职务:销售总监
地址:深圳市福田区深南西路竹子林建业公司工业区2#厂房六层A
手机:####
电话:####-1017
传真:####
网址:
自主研发产品:物理隔离卡、文件交换网闸、数据库交换网闸、视频交换网闸、单向网闸、涉密文档违规处理监控系统、计算机安全保密检查取证工具软件、存储介质信息消除工具、计算机使用痕迹清除软件和手机信号屏蔽器等。
网闸技术偏离表(英德)
利谱安全隔离与信息交换系统TIPTOPV2.0(千兆)技术偏离表指标招标规格投标规格偏离偏离说明硬件物理隔离具备硬件物理隔离部件系统采用2+1架构设计,包括内端机、外端机和独立的硬件隔离信息交换区。
利谱网闸系统采用2+1架构设计,包括内端机、外端机和独立的硬件隔离信息交换区。
无偏离●该部件采用专用隔离芯片设计,不支持通用通讯协议,不可编程隔离区必须包含基于ASIC设计的开关隔离芯片,不采用SCSI、网卡以及任何加/解密等方式。
隔离区信息交换采用DMA方式实现。
利谱网闸隔离区必须包含基于ASIC设计的开关隔离芯片,不采用SCSI、网卡以及任何加/解密等方式。
隔离区信息交换采用DMA方式实现。
无偏离断开内外网TCP/IP连接设备断开内外网网络TCP/IP连接利谱网闸设备彻底断开内外网网络TCP/IP连接无偏离内部数据交换速率>5Gbps >5Gbps 无偏离接口●网络接口;管理接口包含二个100/1000M自适应端口;内网唯一一个RS232接口,外网端不允许任何形式的管理接口,网闸设备配置文件保存在网闸内网端。
支持更换光纤接口(单模或多模)。
利谱网闸包含六个100/1000M自适应端口;内网唯一一个RS232接口,外网端不允许任何形式的管理接口,网闸设备配置文件保存在网闸内网端。
支持更换光纤接口(单模或多模)。
正偏离系统性能并发连接会话数>60000 >60000 无偏离系统延时<0.1ms <0.1ms 无偏离●系统带宽>300Mbps(双向)>850Mbps(双向)正偏离资质要求●隔离网闸资质证书公安部销售许可证涉密信息系统产品检测证书军用信息安全产品认证证书(军C+)公安部网络监察局入围产品公安部销售许可证(三级)涉密信息系统产品检测证书军用信息安全产品认证证书(军B)国家密码局认证正偏离公安部销售许可证(三级)的认证比入围公安网络监察局更具权威性应用支持全面支持TCP/IP以上应用层协议,包括HTTP、SMTP/POP3、DNS、FTP、TELNET、SSH、各类数据库、MQ、MMS、NFS等,无需二次开发系统透明支持TCP/IP以上的应用层协议,网页浏览、数据库复制、文件交换、数据库访问、邮件、消息服务等无需二次开发利谱网闸系统透明支持TCP/IP以上的应用层协议,网页浏览、数据库复制、文件交换、数据库访问、邮件、消息服务等无需二次开发无偏离安全访问控制功能IP、网络、时间、协议端口、内容过滤等对象访问控制支持多种方式的访问控制,包括源,目的IP、子网、时间、时间端口、内容过滤利谱网闸支持多种方式的访问控制,包括源,目的IP、子网、时间、时间端口、内容过滤无偏离●URL控制支持针对URL安全过滤利谱网闸支持针对URL安全过滤无偏离应用层协议命令控制必须支持FTP、HTTP协议基于RFC全面控制命令的访问控制。
利谱网闸设备介绍
网闸的最新控制技术
专门硬件设计,确保 控制系统安全。
采用ASIC芯片,将
数据通道开关功能 在嵌入式系统内核 中实现,极大地提 高了网闸的速度和 性能。
DTP隔离硬件
独特数据合法性 检查技术,杜绝 非法数据进入。
产品功能模块
多任务处理 模块
浏览模块
基本模块 (必需)
邮件模块
文件交换模块
数据库模块
定制需求模块
延时大、传输慢!
第二代网闸(拷盘技术)
采用拷盘技术即存储 /转发机制实现隔离 交换,如 SCSI读写控制、双端口 RAM 技术、DMA技术等 。 延时有很大提高,但是速度仍然不够快, 延时依然偏大,满足不了高速数据如视 频流传输的需要。
第三代网闸(数据通道型)
----TIPTOP隔离网闸
采用国际领先的 DTP物理隔离通道控制系 统,利用 ASIC 专用芯片技术,将网络通 道开关功能在嵌入式系统内核中实现,系 统延时可达纳秒级,极大地提高了网闸的 速度和性能。
接外部网 A
外
接内部网 B
内
软盘等存储设备C
隔离网络间拷盘交换信息
隔离网闸技术 第一代网闸(空气开关型)
不
可 信
外网单元 A
内网单元 B
可 信
网
K
网
络
病毒扫描
络
暂存区 C
入侵检测 身份认证 日志审计
内容过滤
切换控制电路
第一代网闸的缺陷
数据交换方式: 利用单刀双掷开关使得内外处理单元分时存取 共享存储设备,完成数据交换,实现了在空气 缝隙隔离 (Air Gap) 情况下的数据交换。
TIPTOP 隔离网闸性能参数 操作系统
采用专用安全操作系统及嵌入式程序控制( ASIC )确保系统本身免受攻击。
利谱网闸
网络安全威胁
随意口令 身份鉴别 口令破解
口令圈套
病毒 特洛伊木马
代码炸弹 更新或下载
安全威胁
所有的攻击都可以定位在OSI的七层 所有的攻击都可以定位在OSI的七层 OSI 所有的解决方案都可以定位在OSI的七层 所有的解决方案都可以定位在OSI的七层 OSI 目前解决方案的局限性(如防火墙等 目前解决方案的局限性(如防火墙等)
病毒利用email夹带闯 病毒利用email夹带闯 email 关,顺利渗透侵入政府內 顺利渗透侵入政府內 部网络
Internet Gateway
File Server
Mail Server
Client
防火墙的局限性
局限性: 局限性:
难以防止基于操作系统平台的攻击; 难以防止基于操作系统平台的攻击; 难以防范未知的网络攻击 ; 难以保护安全系统的安全策略; 难以保护安全系统的安全策略; 难以彻底杜绝基于TCP/IP的漏洞 的风险; 的漏洞 的风险; 难以彻底杜绝基于 难以中断网络之间的所有会话,存在直接建立会话的可能; 难以中断网络之间的所有会话,存在直接建立会话的可能;
Application Presentation Session Transport Network Data link 硬 件
OSI 2-7层 层
病毒轻易渗透防火墙 病毒轻易渗透防火墙 轻易渗透防火 Internet
Firewall
现今email病毒都具有 email病毒都具有 利用电子邮件系統自动 电子邮件系統自 利用电子邮件系統自动快 速散播的特性, 速散播的特性,迅速造成 惨痛灾情
可 信 网 络
第一代空气开关型网闸
数据交换方式: 数据交换方式:是利用单刀双掷开关使得内外处 理单元分时存取共享存储设备完成数据交换, 理单元分时存取共享存储设备完成数据交换,实现了 在空气缝隙隔离(Air Gap)情况下的数据交换 情况下的数据交换。 在空气缝隙隔离(Air Gap)情况下的数据交换。 安全功能原理: 安全功能原理:是通过应用层数据提取与安全审 查达到杜绝基于协议层的攻击和增强应用层 安全的效果。