
Windows系统注册表的中文注释
Windows系统注册表的中文注释.txt爱人是路,朋友是树,人生只有一条路,一条路上多棵树,有钱的时候莫忘路,缺钱的时候靠靠树,幸福的时候别迷路,休息的时候靠靠树!第一:进程是什么进程为应用程序的运行实例,是应用程序的一次动态执行。
看似高深,我们可以简单地理解为:它是操作系统当前运行的执行程序。
在系统当前运行的执行程序里包括:系统管理计算机个体和完成各种操作所必需的程序;用户开启、执行的额外程序,当然也包括用户不知道,而自动运行的非法程序(它们就有可能是病毒程序)。
危害较大的可执行病毒同样以“进程”形式出现在系统内部(一些病毒可能并不被进程列表显示,如“宏病毒”),那么及时查看并准确杀掉非法进程对于手工杀毒有起着关键性的作用。
第二:什么是木马木马病毒源自古希腊特洛伊战争中著名的“木马计”而得名,顾名思义就是一种伪装潜伏的网络病毒,等待时机成熟就出来害人。
传染方式:通过电子邮件附件发出,捆绑在其他的程序中。
病毒特性:会修改注册表、驻留内存、在系统中安装后门程序、开机加载附带的木马。
木马病毒的破坏性:木马病毒的发作要在用户的机器里运行客户端程序,一旦发作,就可设置后门,定时地发送该用户的隐私到木马程序指定的地址,一般同时内置可进入该用户电脑的端口,并可任意控制此计算机,进行文件删除、拷贝、改密码等非法操作。
防范措施:用户提高警惕,不下载和运行来历不明的程序,对于不明来历的邮件附件也不要随意打开。
第三:什么是计算机病毒计算机病毒是一个程序,一段可执行码。
就像生物病毒一样,计算机病毒有独特的复制能力。
计算机病毒可以很快地蔓延,又常常难以根除。
它们能把自身附着在各种类型的文件上。
当文件被复制或从一个用户传送到另一个用户时,它们就随同文件一起蔓延开来。
除复制能力外,某些计算机病毒还有其它一些共同特性:一个被污染的程序能够传送病毒载体。
当你看到病毒载体似乎仅仅表现在文字和图象上时,它们可能也已毁坏了文件、再格式化了你的硬盘驱动或引发了其它类型的灾害。
若是病毒并不寄生于一个污染程序,它仍然能通过占据存贮空间给你带来麻烦,并降低你的计算机的全部性能。
可以从不同角度给出计算机病毒的定义。
一种定义是通过磁盘、磁带和网络等作为媒介传播扩散,能“传染”其他程序的程序。
另一种是能够实现自身复制且借助一定的载体存在的具有潜伏性、传染性和破坏性的程序。
还有的定义是一种人为制造的程序,它通过不同的途径潜伏或寄生在存储媒体(如磁盘、内存)或程序里。
当某种条件或时机成熟时,它会自生复制并传播,使计算机的资源受到不同程序的破坏等等。
这些说法在某种意义上借用了生物学病毒的概念,计算机病毒同生物病毒所相似之处是能够侵入计算机系统和网络,危害正常工作的“病原体”。
它能够对计算机系统进行各种破坏,同时能够自我复制, 具有传染性。
所以, 计算机病毒就是能够通过某种途径潜伏在计算机存储介质(或程序)里, 当达到某种条件时即被激活的具有对计算机资源进行破坏作用的一组程序或指令集合。
第四:什么是蠕虫病毒蠕虫病毒是计算机病毒的一种。
它的传染机理是利用网络进行复制和传播,传染途径是通过网络和电子邮件。
比如近几年危害很大的“尼姆达”病毒就是蠕虫病毒的一种。
这一病毒利用了微软视窗操作系统的漏洞,计算机感染这一病毒后,会不断自动拨号上网,并利用文件中的地址信息或者网络共享进行传播,最终破坏用户的大部分重要数据。
蠕虫病毒的一般防治方法是:使用具有实时监控功能的杀毒软件,并且注意不要轻易打开不熟悉的邮件附件。
第五:什么是广告软件Adware广告软件(Adware)是指未经用户允许,下载并安装或与其他软件捆绑通过弹出式广告或以其他形式进行商业广告宣传的程序。
安装广告软件之后,往往造成系统运行缓慢或系统异常。
防治广告软件,应注意以下方面:第一,不要轻易安装共享软件或"免费软件",这些软件里往往含有广告程序、间谍软件等不良软件,可能带来安全风险。
第二,有些广告软件通过恶意网站安装,所以,不要浏览不良网站。
第三,采用安全性比较好的网络浏览器,并注意弥补系统漏洞.第六:什么是间谍软件Spyware间谍软件(Spyware)是能够在使用者不知情的情况下,在用户电脑上安装后门程序的软件。
用户的隐私数据和重要信息会被那些后门程序捕获,甚至这些“后门程序”还能使黑客远程操纵用户的电脑。
防治间谍软件,应注意以下方面:第一,不要轻易安装共享软件或“免费软件”,这些软件里往往含有广告程序、间谍软件等不良软件,可能带来安全风险。
第二,有些间谍软件通过恶意网站安装,所以,不要浏览不良网站。
第三,采用安全性比较好的网络浏览器,并注意弥补系统漏洞。
第七:Dll文件是什么DLL是Dynamic Link Library的缩写,意为动态链接库。
在Windows中,许多应用程序并不是一个完整的可执行文件,它们被分割成一些相对独立的动态链接库,即DLL文件,放置于系统中。
当我们执行某一个程序时,相应的DLL文件就会被调用。
一个应用程序可有多个DLL文件,一个DLL文件也可能被几个应用程序所共用,这样的DLL文件被称为共享DLL 文件。
DLL文件一般被存放在C:WindowsSystem目录下。
1、如何了解某应用程序使用哪些DLL文件右键单击该应用程序并选择快捷菜单中的“快速查看”命令,在随后出现的“快速查看”窗口的“引入表”一栏中你将看到其使用DLL文件的情况。
2、如何知道DLL文件被几个程序使用运行Regedit,进入HKEY_LOCAL_MACHINESoftwareMicrosrftWindowsCurrent- ersionSharedDlls子键查看,其右边窗口中就显示了所有DLL文件及其相关数据,其中数据右边小括号内的数字就说明了被几个程序使用,(2)表示被两个程序使用,(0)则表示无程序使用,可以将其删除。
3、如何解决DLL文件丢失的情况有时在卸载文件时会提醒你删除某个DLL文件可能会影响其他应用程序的运行。
所以当你卸载软件时,就有可能误删共享的DLL文件。
一旦出现了丢失DLL文件的情况,如果你能确定其名称,可以在Sysbckup(系统备份文件夹)中找到该DLL文件,将其复制到System 文件夹中。
如果这样不行,在电脑启动时又总是出现“***dll文件丢失……”的提示框,你可以在“开始/运行”中运行Msconfig,进入系统配置实用程序对话框以后,单击选择“System.ini”标签,找出提示丢失的DLL文件,使其不被选中,这样开机时就不会出现错误提示了。
rundll的功能是以命令列的方式呼叫Windows的动态链结库。
Rundll32.exe与Rundll.exe的区别就在于前者是呼叫32位的链结库,后者是用于16位的链结库。
rundll32.exe是专门用来调用dll文件的程序。
如果用的是Win98,rundll32.exe一般存在于Windows目录下;如果用的WinXP,rundll32.exe一般存在于WindowsSystem32目录下。
若是在其它目录,就可能是一个木马程序,它会伪装成rundll32.exe。
第八:什么是系统进程进程是指在系统中正在运行的一个应用程序;线程是系统分配处理器时间资源的基本单元,或者说进程之内独立执行的一个单元。
对于操作系统而言,其调度单元是线程。
一个进程至少包括一个线程,通常将该线程称为主线程。
一个进程从主线程的执行开始进而创建一个或多个附加线程,就是所谓基于多线程的多任务。
那进程与线程的区别到底是什么?进程是执行程序的实例。
例如,当你运行记事本程序(Nodepad)时,你就创建了一个用来容纳组成Notepad.exe的代码及其所需调用动态链接库的进程。
每个进程均运行在其专用且受保护的地址空间内。
因此,如果你同时运行记事本的两个拷贝,该程序正在使用的数据在各自实例中是彼此独立的。
在记事本的一个拷贝中将无法看到该程序的第二个实例打开的数据。
以沙箱为例进行阐述。
一个进程就好比一个沙箱。
线程就如同沙箱中的孩子们。
孩子们在沙箱子中跑来跑去,并且可能将沙子攘到别的孩子眼中,他们会互相踢打或撕咬。
但是,这些沙箱略有不同之处就在于每个沙箱完全由墙壁和顶棚封闭起来,无论箱中的孩子如何狠命地攘沙,他们也不会影响到其它沙箱中的其他孩子。
因此,每个进程就象一个被保护起来的沙箱。
未经许可,无人可以进出。
实际上线程运行而进程不运行。
两个进程彼此获得专用数据或内存的唯一途径就是通过协议来共享内存块。
这是一种协作策略。
下面让我们分析一下任务管理器里的进程选项卡。
这里的进程是指一系列进程,这些进程是由它们所运行的可执行程序实例来识别的,这就是进程选项卡中的第一列给出了映射名称的原因。
请注意,这里并没有进程名称列。
进程并不拥有独立于其所归属实例的映射名称。
换言之,如果你运行5个记事本拷贝,你将会看到5个称为Notepad.exe的进程。
它们是如何彼此区别的呢?其中一种方式是通过它们的进程ID,因为每个进程都拥有其独一无二的编码。
该进程ID由Windows NT或Windows 2000生成,并可以循环使用。
因此,进程ID将不会越编越大,它们能够得到循环利用。
第三列是被进程中的线程所占用的CPU时间百分比。
它不是CPU的编号,而是被进程占用的CPU 时间百分比。
此时我的系统基本上是空闲的。
尽管系统看上去每一秒左右都只使用一小部分CPU时间,但该系统空闲进程仍旧耗用了大约99%的CPU时间。
第四列,CPU时间,是CPU被进程中的线程累计占用的小时、分钟及秒数。
请注意,我对进程中的线程使用占用一词。
这并不一定意味着那就是进程已耗用的CPU时间总和,因为,如我们一会儿将看到的,NT计时的方式是,当特定的时钟间隔激发时,无论谁恰巧处于当前的线程中,它都将计算到CPU周期之内。
通常情况下,在大多数NT系统中,时钟以10毫秒的间隔运行。
每10毫秒NT的心脏就跳动一下。
有一些驱动程序代码片段运行并显示谁是当前的线程。
让我们将CPU时间的最后10毫秒记在它的帐上。
因此,如果一个线程开始运行,并在持续运行8毫秒后完成,接着,第二个线程开始运行并持续了2毫秒,这时,时钟激发,请猜一猜这整整10毫秒的时钟周期到底记在了哪个线程的帐上?答案是第二个线程。
因此,NT中存在一些固有的不准确性,而NT恰是以这种方式进行计时,实际情况也如是,大多数32位操作系统中都存在一个基于间隔的计时机制。
请记住这一点,因为,有时当你观察线程所耗用的CPU总和时,会出现尽管该线程或许看上去已运行过数十万次,但其CPU时间占用量却可能是零或非常短暂的现象,那么,上述解释便是原因所在。
上述也就是我们在任务管理器的进程选项卡中所能看到的基本信息列。
windows注册表解析说明

windows注册表解析说明注册表被称为Windows操作系统的核⼼,它的⼯作原理实质是⼀个庞⼤的数据库,存放了关于计算机硬件的配置信息、系统和应⽤软件的初始化信息、应⽤软件和⽂档⽂件的关联关系、硬件设备的说明以及各种状态信息和数据,包括Windows操作时不断引⽤的信息。
例如:系统中的硬件资源、硬件信息、分配正在使⽤的端⼝、每个⽤户的配置⽂件、计算机上安装的应⽤程序以及每个应⽤程序可以创建的⽂件类型等。
主要作⽤:1、记录安装信息2、设置硬件3、设置软件4、定制Windows5、系统安全管理6、⾃动运⾏程序7、⽹络设置注册表的相关⽂件都是哪些?注册表的分⽀结构注册表有五个⼀级分⽀,下⾯是这五个分⽀的名称及作⽤:名称作⽤HKEY_CLASSES_ROOT存储Windows可识别的⽂件类型的详细列表,以及相关联的程序。
HKEY_CURRENT_USER存储当前⽤户设置的信息。
HKEY_LOCAL_MACHINE包括安装在计算机上的硬件和软件的信息。
HKEY_USERS包含使⽤计算机的⽤户的信息。
HKEY_CURRENT_CONFIG这个分⽀包含计算机当前的硬件配置信息。
注册表的存储⽅式注册表的存储位置随着Windows的版本变化⽽不同。
尤其是系列操作系统和系列的存储⽅式有很⼤区别。
注册表被分成多个⽂件存储,称为Registry Hives,每⼀个⽂件被称为⼀个配置单元。
在早期的Windows 3.x系列中,注册表仅包含⼀个reg.dat⽂件,所存放的内容后来演变为HKEY_CLASSES_ROOT分⽀。
Windows NT家族的配置单元⽂件:名称注册表分⽀作⽤SYSTEM HKEY_LOCAL_MACHINE\SYSTEM存储计算机硬件和系统的信息NTUSER.DAT HKEY_CURRENT_USER存储⽤户参数选择的信息(此⽂件放置于⽤户个⼈⽬录,和其他注册表⽂件是分开的)SAM HKEY_LOCAL_MACHINE\SAM⽤户及密码的数据库SECURITY HKEY_LOCAL_MACHINE\SECURITY安全性设置信息SOFTWARE HKEY_LOCAL_MACHINE\SOFTWARE安装的软件信息DEFAULT HKEY_USERS\DEFAULT缺省启动⽤户的信息USERDIFF HKEY_USERS管理员对⽤户强⾏进⾏的设置假设Windows安装于C盘,则在Windows XP以前,⽂件存放于C:\WINNT\SYSTEM32\CONFIG,⽽XP及以后则存放于C:\WINDOWS\SYSTEM32\CONFIGWindos95家族的配置⽂件名称注册表分⽀作⽤CLASSES HKEY_CLASSES_ROOT存储软件组件库有关信息USER.DAT HKEY_USERS存储⽤户参数选择的信息SYSTEM.DAT HKEY_LOCAL_MACHINE系统信息Windows⽂件夹中有system.dat和user.dat这样两个隐藏⽂件,其中保存了⾄关重要的信息。
注册表中英文对照表
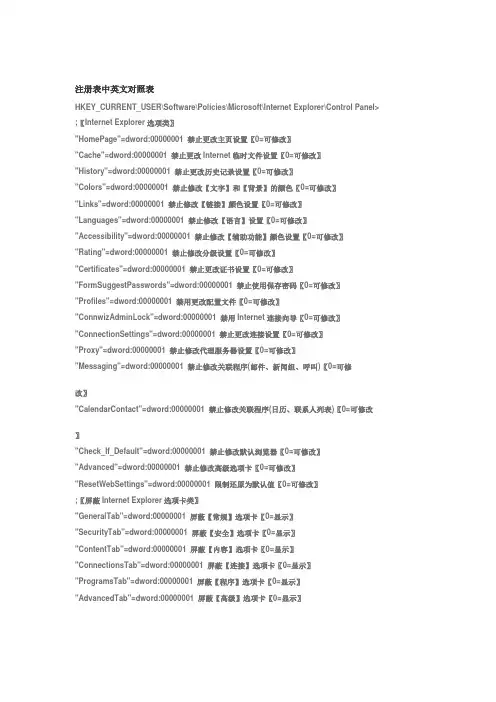
注册表中英文对照表HKEY_CURRENT_USER\Software\Policies\Microsoft\Internet Explorer\Control Panel> ;〖Internet Explorer选项类〗"HomePage"=dword:00000001 禁止更改主页设置〖0=可修改〗"Cache"=dword:00000001 禁止更改Internet临时文件设置〖0=可修改〗"History"=dword:00000001 禁止更改历史记录设置〖0=可修改〗"Colors"=dword:00000001 禁止修改【文字】和【背景】的颜色〖0=可修改〗"Links"=dword:00000001 禁止修改【链接】颜色设置〖0=可修改〗"Languages"=dword:00000001 禁止修改【语言】设置〖0=可修改〗"Accessibility"=dword:00000001 禁止修改【辅助功能】颜色设置〖0=可修改〗"Rating"=dword:00000001 禁止修改分级设置〖0=可修改〗"Certificates"=dword:00000001 禁止更改证书设置〖0=可修改〗"FormSuggestPasswords"=dword:00000001 禁止使用保存密码〖0=可修改〗"Profiles"=dword:00000001 禁用更改配置文件〖0=可修改〗"ConnwizAdminLock"=dword:00000001 禁用Internet连接向导〖0=可修改〗"ConnectionSettings"=dword:00000001 禁止更改连接设置〖0=可修改〗"Proxy"=dword:00000001 禁止修改代理服务器设置〖0=可修改〗"Messaging"=dword:00000001 禁止修改关联程序(邮件、新闻组、呼叫)〖0=可修改〗"CalendarContact"=dword:00000001 禁止修改关联程序(日历、联系人列表)〖0=可修改〗"Check_If_Default"=dword:00000001 禁止修改默认浏览器〖0=可修改〗"Advanced"=dword:00000001 禁止修改高级选项卡〖0=可修改〗"ResetWebSettings"=dword:00000001 限制还原为默认值〖0=可修改〗;〖屏蔽Internet Explorer选项卡类〗"GeneralTab"=dword:00000001 屏蔽【常规】选项卡〖0=显示〗"SecurityTab"=dword:00000001 屏蔽【安全】选项卡〖0=显示〗"ContentTab"=dword:00000001 屏蔽【内容】选项卡〖0=显示〗"ConnectionsTab"=dword:00000001 屏蔽【连接】选项卡〖0=显示〗"ProgramsTab"=dword:00000001 屏蔽【程序】选项卡〖0=显示〗"AdvancedTab"=dword:00000001 屏蔽【高级】选项卡〖0=显示〗[HKEY_CURRENT_USER\Software\Policies\Microsoft\Internet Explorer\Restrictions>;〖Internet Explorer菜单类〗"NoFavorites"=dword:00000001 屏蔽【收藏】菜单〖0=显示〗"NoBrowserContextMenu"=dword:00000001 屏蔽【鼠标右键】〖0=显示〗"NoFileNew"=dword:00000001 禁用【新建】菜单项〖1=禁止〗"NoFileOpen"=dword:00000001 屏蔽【打开】命令〖1=禁止〗"NoBrowserSaveAs"=dword:00000001 屏蔽【另存为】命令〖1=禁止〗"NoBrowserSaveWebComplete"=dword:00000001 屏蔽【另存为Web页】命令〖0=可以保存全部类型〗"NoBrowserColse"=dword:00000001 限制【关闭】IE窗口〖1=限制〗"NoTheaterMode"=dword:00000001 限制【全屏幕】显示〖1=限制〗"NoViewSource"=dword:00000001 限制查看【源文件】〖1=限制〗"NoBrowserOptions"=dword:00000001 限制使用【Internet选项】命令〖1=限制〗"NoHelpItemTipOfTheDay"=dword:00000001 屏蔽【每日提示】〖1=屏蔽〗"NoHelpItemNetscapeHelp"=dword:00000001 屏蔽【Netscape用户】命令〖1=屏蔽〗"NoHelpItemTutorial"=dword:00000001 屏蔽【教程】命令〖1=屏蔽〗"NoHelpItemSendFeedback"=dword:00000001 屏蔽【发送反馈意见】命令〖1=屏蔽〗"NoOpenInNewWnd"=dword:00000001 屏蔽【新窗口中打开】命令〖1=屏蔽〗"NoSelectDownloadDir"=dword:00000001 限制【目标另存为】命令〖1=限制〗"NoFindFiles"=dword:00000001 屏蔽【F3】搜索命令〖1=屏蔽〗[HKEY_CURRENT_USER\Software\Policies\Microsoft\InternetExplorer\Infodelivery\Restrictions>;〖脱机Web网页〗"NoAddingChannels"=dword:00000001 禁用【添加频道】〖1=屏蔽〗"NoRemovingChannels"=dword:00000001 禁用【删除频道】〖1=屏蔽〗"NoScheduledUpdates"=dword:00000001 禁用【所有已计划的脱机页】〖1=屏蔽〗"NoAddingsSubscriptions"=dword:00000001 禁用【添加脱机页计划】〖1=禁用〗"NoRemovingSubscriptions"=dword:00000001 禁用【删除脱机页计划】〖1=屏蔽〗"NoChannelLogging"=dword:00000001 禁用【脱机页记数】〖1=屏蔽〗"NoChannelUI"=dword:00000001 完全禁用【频道用户界面】〖1=屏蔽〗;〖制定预定限制标准〗"MaxSubscriptionSize"="" 网站预定的最大容量KB上限"MaxSubscriptionCount"="" 脱机页数目上限"MinUpdateInterval"="" 计划更新间隔的最少分数"UpdateExcludeBegin"="" 禁用计划更新的开始时间"UpdateExcludeEnd"="" 禁用计划更新的结束时间[HKEY_LOCAL_MACHINE\System\CurrentControlSet\Services\TcpIp\Parameters> "ArpRetryCount"=dword:00000000 设置传送ASP次数1-3"DefaultTTL"=dword:00000000 设置TTL(Time to Live)时间1-255 "DisalbeDHCPMediaSense"=dword:00000000 取得DHCP协议〖0=关闭〗"IPEnableRouter"=dword:00000000 允许IP路由(将包传送到整个网络)〖0=允许〗"DatabasePath"="" 存储标准Internet数据库路径"ForwardBufferMemory"=dword:00000000 定义转发缓冲区大小1480的整数倍"EnableBcastArpReply"=dword:00000000 对不是单播的ARP请求作出回应〖1=响应〗"UseDomainNameDevolution"=dword:00000000 使用DNS名称解释〖1=使用〗"DefaultRegistrationTTL"=dword:00000000 指定TTL时间0X0-0XFFFFFFFF "DisableReplaceAddressesInConflicts"=dword:00000000;是否覆盖现存的资源记录〖0=DNS使用本身IP地址〗[HKEY_LOCAL_MACHINE\System\CurrentControlSet\Services\RasMan\Parameters> "ProhibitIpSec"=dword:00000000 使用RAS的L2TP功能〖1=关闭〗"DisableSavePassWord"=dword:00000000 不缓存登录密码〖1=强迫输入密码〗"Logging"=dword:00000000 记录连接端口〖1=记录〗"AuthenticateTime"=dword:00000000 等待确认时间(秒)"AutoDisconnect"=dword:00000000 自动断线时间(0X1-0XFFFFFFFF)"TimeoutBase"=dword:00000000 增加NetBios网关对RAS的等待时间(秒) "NetBiosRouting"=dword:00000000 RAS NetBIOS广播方式0不前导1客户到广域网2与1反3双向[HKEY_LOCAL_MACHINE\System\CurrentControlSet\Services\RasMan\Parameters\NetBiosGate way>"EnableBroadcast"=dword:00000000 使用RAS数据广播〖1=广播〗"MaxBcastDgBuffered"=dword:00000000 指定RAS的最大广播值(RAS客户端) "MaxDgBufferedGroupName"=dword:00000000 指定RAS的最大广播值(工作组) "SettingMeaningRemark"=dword:00000000 控制RAS连接的使用等级[HKEY_LOCAL_MACHINE\System\CurrentControlSet\Services\WINS\Parameters> "BrustHanding"=dword:00000000 启用客户端请求丢失时仍回传成功响应〖0=启用〗"DbFileNm"="" WINS数据库路径"DoBackupOnTerm"=dword:00000000 停用WINS服务时自动备份数据库〖1=自动备份〗"InitTimePause"=dword:00000000 WINS服务启动在暂停状态(确保重写前不会有新的登记)"LogDetailedEvents"=dword:00000000 WINS服务的记录等级0=记录错误1=所有事件"LoggingOn"=dword:00000000 把WINS记录的改变写入到记录文件中〖1=记录〗"LogFilePath"="" 记录文件的路径"NoOfWordThreads"=dword:00000000 控制WINS服务的线程数目1-40[HKEY_LOCAL_MACHINE\System\CurrentControlSet\Services\RemoteAccess\Parameters> "NetBiosGatewayEnable"=dword:00000000 限制看到整个网络〖0=限制〗"CallbackTime"=dword:00000000 RAS回电等待时间(单位为秒)"AuthenticateRetries"=dword:00000000 RAS允许最大连接重试次数"EnabledAudit"=dword:00000000 对RAS进行检查〖1=检查〗[HKEY_LOCAL_MACHINE\System\CurrentControlSet\Services\RemoteAccess\Parameters\NetBi osGateway>"McastFwdWhenSessionTraffic"=dword:00000000 增加RAS的网络流量〖1=增加流量〗"EnableNetBiosSessionsAuditing"=dword:00000000;记录NetBios流量〖1=记录〗"RemoteListen"=dword:00000000 加强对本地网络的使用权限〖1=较大权限〗[HKEY_LOCAL_MACHINE\System\CurrentControlSet\Services\RemoteAccess\Parameters\IP> "WINSNameServer"="" 修改RAS WINS服务器名称(服务器IP或名称)[HKEY_LOCAL_MACHINE\System\CurrentControlSet\Services\DHCPServer>"Activity[HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Policies\Explorer> "ForceActiveDesktopOn"=dword:00000001 强制使用【活动桌面】"NoActiveDesktop"=dword:00000001 禁用Active Desktop"NoActiveDesktopChanges"=dword:00000001 禁止修改Active Desktop"ClassicShell"=dword:00000001 使用传统外壳"NoComponents"=dword:00000001 禁用【活动桌面】所有功能"NoInternetIcon"=dword:00000001 隐藏桌面【IE图标】"NoNetHood"=dword:00000001 隐藏【网上邻居】"NoComputersNearMe"=dword:1 隐藏【网上邻居】里的【邻近的计算机】"NoRecentDocsNetHood"=dword:00000001 不将文件记录到网上邻居窗口(2000) "NoDesktop"=dword:00000001 禁用显示属性(隐藏桌面上所有图标)! "NoCommonGroups"=dword:00000001 隐藏菜单中的共享程序"NoFavoritesMenu"=dword:00000001 取消〖收藏夹〗项"NoRun"=dword:00000001 取消〖运行〗项"NoFind"=dword:00000001 取消〖查找〗项"NoSetActiveDesktop"=dword:00000001 关闭Setting中Active Desktop项"NoChangeStartMenu"=dword:00000001 禁止拖放更改开始菜单中项"NoFolderOptions"=dword:00000001 关闭Setting中文件夹选项"NoSMHelp"=dword:00000001 取消〖帮助〗项"NoSMMyDocs"=dword:00000001 取消〖文档〗项"NoRecentDocsMenu"=dword:00000001 取消〖文档〗项"NoRecentDocsHistory"=dword:00000001 不在文档项中记录信息"MaxRecentDocs"=dword:00000001 0X0到0XFFFFFFFF--文档中记录数目"ClearRecentDocsOnExit"=dword:00000001 退出时清除〖文档〗内容"StartMenuLogoff"=dword:00000001 取消〖注销〗项(不影响安全模式)"NoLogoff"=dword:00000001 取消〖注销〗项"ForceStartMenuLogoff"=dword:00000001 强制显示〖注销〗项"NoClose"=dword:00000001 取消〖关机〗项"NoSetFolders"=dword:00000001 屏蔽开始菜单->设置中控制面板和打印机"NoFolderOptions"=dword:00000001 屏蔽文件夹选项命令"NoSetTaskbar"=dword:00000001 禁止修改Taskbar和Start菜单的设置"NoTrayContextMenu"=dword:00000001 禁止任务栏属性菜单"Nostarbanner"=dword:00000001 关闭〖点击这里开始〗"NoStartMenuSubFolder"=dword:00000001 隐藏Program文件夹(Win2000中隐藏用户文件) "ClassicShell"=dword:00000001 激活Classic Shell双击式桌面=1"NoFileMenu"=dword:00000001 在Shell文件夹中关闭File菜单/取消"资源管理器"中运行"NoViewContextMenu"=dword:000000001 禁在桌面用上右键"EnforceShellExtensionSecurity"=dword:000000001;只激活认可Shell扩展"LinkResolveIgnoreLinkInfo"=dword:000000001 在浏览期间不跟踪Shell快捷键"NoDrives"=hex:000000000 隐藏磁盘"NoDrives"=dword:000000000 隐藏磁盘该项值从最低位(第0 位)到第25位,共26个字位,分别代表驱动器A-Z,如果第0位为1,表示不显示A,第3位为1,D。
注册表文件详细解释

注册表文件详解Windows操作系统是由许多文件组成的,注册表也不例外,对于Windows 9x系统,注册表底层是由System.dat和User.dat两个文件组成的。
它们是二进制文件,不能用文本编辑器查看。
它们一般存放于Windows目录下,具有隐含、系统、只读属性。
System.dat包含了计算机特定的配置数据,User.dat包含了用户特定的数据。
User.dat文件的位置在以某个用户名登录时,其位于C: \Windows\profiles\用户名目录下,系统同时在C:\Windows目录下保留了一个缺省的User.dat文件,以备新用户使用。
另外一个文件Config.pol影响着注册表中用户看到的设置,但其并不真正是注册表的一部分。
Windows NT/2000/XP中的注册表文件在多数情况下存放于%Sy stemRoots%\System32\Config文件夹中(%SystemRoot%指系统根目录)。
其中包括Default、Sam、security、Software、System和以log、sav为扩展名的同名文件。
而每个计算机用户的用户配置文件信息(包括Ntuser.dat和Ntuser.dat.log)的位置在Windows NT中是%S ystemRoot%\profiles\Username,比如用户public的Ntuser.dat文件就存放于C:\winnt\profiles\public。
Windows 2000则取决于是全新安装还是从windows 95/98或windows NT升级安装。
在全新安装以及从Windows 95/98升级安装的情况下,Ntuser. dar和Ntuset.dar.log文件存储在%SystemDriye%\Documents and Settings\username文件夹中。
在从Windows NT升级的安装中,Ntuser.dat和Ntuser.dat.log 文件存储在%SystemRoot%\Profiles\username文件夹中。
注册表中的各项解释
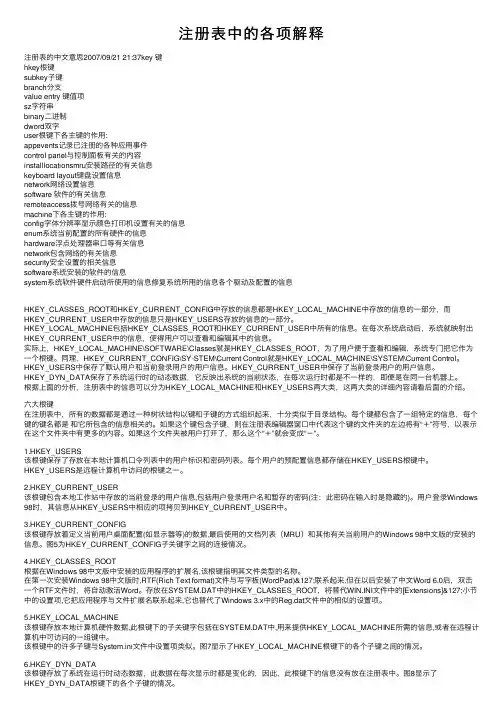
注册表中的各项解释注册表的中⽂意思2007/09/21 21:37key 键hkey根键subkey⼦键branch分⽀value entry 键值项sz字符串binary⼆进制dword双字user根键下各主键的作⽤:appevents记录已注册的各种应⽤事件control panel与控制⾯板有关的内容installlocationsmru安装路径的有关信息keyboard layout键盘设置信息network⽹络设置信息software 软件的有关信息remoteaccess拨号⽹络有关的信息machine下各主键的作⽤:config字体分辨率显⽰颜⾊打印机设置有关的信息enum系统当前配置的所有硬件的信息hardware浮点处理器串⼝等有关信息network包含⽹络的有关信息security安全设置的相关信息software系统安装的软件的信息system系统软件硬件启动所使⽤的信息修复系统所⽤的信息各个驱动及配置的信息HKEY_CLASSES_ROOT和HKEY_CURRENT_CONFIG中存放的信息都是HKEY_LOCAL_MACHINE中存放的信息的⼀部分,⽽HKEY_CURRENT_USER中存放的信息只是HKEY_USERS存放的信息的⼀部分。
HKEY_LOCAL_MACHINE包括HKEY_CLASSES_ROOT和HKEY_CURRENT_USER中所有的信息。
在每次系统启动后,系统就映射出HKEY_CURRENT_USER中的信息,使得⽤户可以查看和编辑其中的信息。
实际上,HKEY_LOCAL_MACHINE\SOFTWARE\Classes就是HKEY_CLASSES_ROOT,为了⽤户便于查看和编辑,系统专门把它作为⼀个根键。
同理,HKEY_CURRENT_CONFIG\SY-STEM\Current Control就是HKEY_LOCAL_MACHINE\SYSTEM\Current Control。
电脑注册表中英文对照
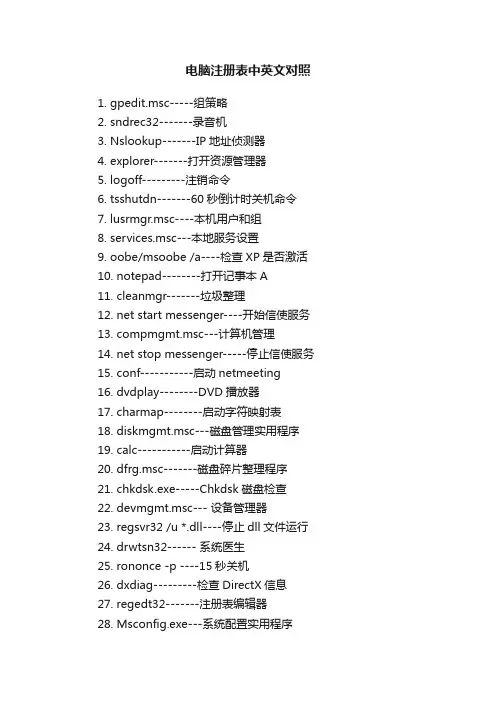
电脑注册表中英文对照1. gpedit.msc-----组策略2. sndrec32-------录音机3. Nslookup-------IP地址侦测器4. explorer-------打开资源管理器5. logoff---------注销命令6. tsshutdn-------60秒倒计时关机命令7. lusrmgr.msc----本机用户和组8. services.msc---本地服务设置9. oobe/msoobe /a----检查XP是否激活10. notepad--------打开记事本A11. cleanmgr-------垃圾整理12. net start messenger----开始信使服务13. compmgmt.msc---计算机管理14. net stop messenger-----停止信使服务15. conf-----------启动netmeeting16. dvdplay--------DVD播放器17. charmap--------启动字符映射表18. diskmgmt.msc---磁盘管理实用程序19. calc-----------启动计算器20. dfrg.msc-------磁盘碎片整理程序21. chkdsk.exe-----Chkdsk磁盘检查22. devmgmt.msc--- 设备管理器23. regsvr32 /u *.dll----停止dll文件运行24. drwtsn32------ 系统医生25. rononce -p ----15秒关机26. dxdiag---------检查DirectX信息27. regedt32-------注册表编辑器28. Msconfig.exe---系统配置实用程序29. rsop.msc-------组策略结果集30. mem.exe--------显示内存使用情况31. regedit.exe----注册表32. winchat--------XP自带局域网聊天33. progman--------程序管理器34. winmsd---------系统信息35. perfmon.msc----计算机性能监测程序36. winver---------检查Windows版本37. sfc /scannow-----扫描错误并复原38. taskmgr-----任务管理器(2000/xp/200339. winver---------检查Windows版本40. wmimgmt.msc----打开windows管理体系结构(WMI)41. wupdmgr--------windows更新程序42. wscript--------windows脚本宿主设置43. write----------写字板44. winmsd---------系统信息45. wiaacmgr-------扫描仪和照相机向导46. winchat--------XP自带局域网聊天47. mem.exe--------显示内存使用情况48. Msconfig.exe---系统配置实用程序49. mplayer2-------简易widnows media player50. mspaint--------画图板51. mstsc----------远程桌面连接52. mplayer2-------媒体播放机53. magnify--------放大镜实用程序54. mmc------------打开控制台55. mobsync--------同步命令56. dxdiag---------检查DirectX信息57. drwtsn32------ 系统医生58. devmgmt.msc--- 设备管理器59. dfrg.msc-------磁盘碎片整理程序60. diskmgmt.msc---磁盘管理实用程序61. dcomcnfg-------打开系统组件服务62. ddeshare-------打开DDE共享设置63. dvdplay--------DVD播放器64. net stop messenger-----停止信使服务65. net start messenger----开始信使服务66. notepad--------打开记事本67. nslookup-------网络管理的工具向导68. ntbackup-------系统备份和还原69. narrator-------屏幕“讲述人”70. ntmsmgr.msc----移动存储管理器71. ntmsoprq.msc---移动存储管理员操作请求72. netstat -an----(TC)命令检查接口73. syncapp--------创建一个公文包74. sysedit--------系统配置编辑器75. sigverif-------文件签名验证程序76. sndrec32-------录音机77. shrpubw--------创建共享文件夹78. secpol.msc-----本地安全策略79. syskey---------系统加密,一旦加密就不能解开,保护windows xp系统的双重密码80. services.msc---本地服务设置81. Sndvol32-------音量控制程序82. sfc.exe--------系统文件检查器83. sfc /scannow---windows文件保护84. tsshutdn-------60秒倒计时关机命令85. tourstart------xp简介(安装完成后出现的漫游xp程序)86. taskmgr--------任务管理器87. eventvwr-------事件查看器88. eudcedit-------造字程序89. explorer-------打开资源管理器90. packager-------对象包装程序91. perfmon.msc----计算机性能监测程序92. progman--------程序管理器93. regedit.exe----注册表94. rsop.msc-------组策略结果集95. regedt32-------注册表编辑器96. rononce -p ----15秒关机97. regsvr32 /u *.dll----停止dll文件运行98. regsvr32 /u zipfldr.dll------取消ZIP支持99. cmd.exe--------CMD命令提示符100. chkdsk.exe-----Chkdsk磁盘检查101. certmgr.msc----证书管理实用程序102. calc-----------启动计算器103. charmap--------启动字符映射表104. cliconfg-------SQL SERVER 客户端网络实用程序105. Clipbrd--------剪贴板查看器106. conf-----------启动netmeeting107. compmgmt.msc---计算机管理108. cleanmgr-------垃圾整理109. ciadv.msc------索引服务程序110. osk------------打开屏幕键盘111. odbcad32-------ODBC数据源管理器112. oobe/msoobe /a----检查XP是否激活113. lusrmgr.msc----本机用户和组114. logoff---------注销命令115. iexpress-------木马捆绑工具,系统自带116. Nslookup-------IP地址侦测器117. fsmgmt.msc-----共享文件夹管理器118. utilman--------辅助工具管理器1、隐藏回收站隐藏回收站,是指不会显示在桌面及资源管理器里,隐藏并不等于停止这个功能,如使用登录文件更改者请先汇出有关登录文件作备份,登录文件更改(适用于Windows XP家用及商业版本):在[开始]-->[运行]-->键入[Regedit]-->[HKEY_LOCAL_MACHINE]-->[SOFTWARE]-->[Microsoft]-->[Windows]-->[CurrentVersion]-->[Explorer]-->[Desktop]-->[NameSpace],将[{645FF040-5081-101B-9F08-00AA002F954E}]删除便可重新登录后生效。
注册表中英文对照表
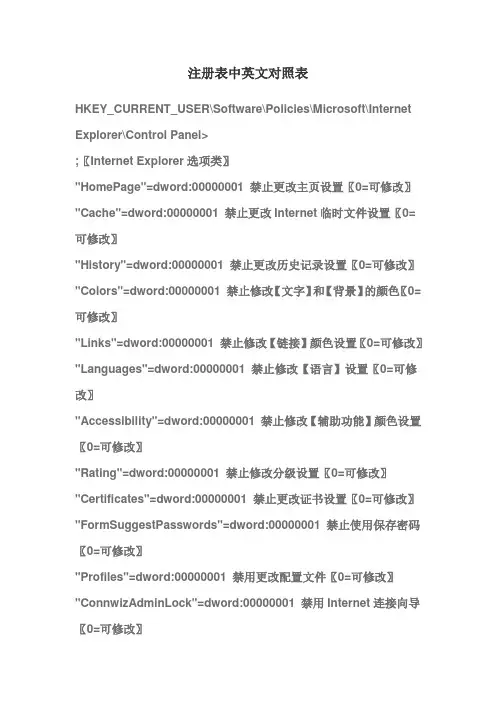
注册表中英文对照表HKEY_CURRENT_USER\Software\Policies\Microsoft\Internet Explorer\Control Panel>;〖Internet Explorer选项类〗"HomePage"=dword:00000001 禁止更改主页设置〖0=可修改〗"Cache"=dword:00000001 禁止更改Internet临时文件设置〖0=可修改〗"History"=dword:00000001 禁止更改历史记录设置〖0=可修改〗"Colors"=dword:00000001 禁止修改【文字】和【背景】的颜色〖0=可修改〗"Links"=dword:00000001 禁止修改【链接】颜色设置〖0=可修改〗"Languages"=dword:00000001 禁止修改【语言】设置〖0=可修改〗"Accessibility"=dword:00000001 禁止修改【辅助功能】颜色设置〖0=可修改〗"Rating"=dword:00000001 禁止修改分级设置〖0=可修改〗"Certificates"=dword:00000001 禁止更改证书设置〖0=可修改〗"FormSuggestPasswords"=dword:00000001 禁止使用保存密码〖0=可修改〗"Profiles"=dword:00000001 禁用更改配置文件〖0=可修改〗"ConnwizAdminLock"=dword:00000001 禁用Internet连接向导〖0=可修改〗"ConnectionSettings"=dword:00000001 禁止更改连接设置〖0=可修改〗"Proxy"=dword:00000001 禁止修改代理服务器设置〖0=可修改〗"Messaging"=dword:00000001 禁止修改关联程序(邮件、新闻组、呼叫)〖0=可修改〗"CalendarContact"=dword:00000001 禁止修改关联程序(日历、联系人列表)〖0=可修改〗"Check_If_Default"=dword:00000001 禁止修改默认浏览器〖0=可修改〗"Advanced"=dword:00000001 禁止修改高级选项卡〖0=可修改〗"ResetWebSettings"=dword:00000001 限制还原为默认值〖0=可修改〗;〖屏蔽Internet Explorer选项卡类〗"GeneralTab"=dword:00000001 屏蔽【常规】选项卡〖0=显示〗"SecurityTab"=dword:00000001 屏蔽【安全】选项卡〖0=显示〗"ContentTab"=dword:00000001 屏蔽【内容】选项卡〖0=显示〗"ConnectionsTab"=dword:00000001 屏蔽【连接】选项卡〖0=显示〗"ProgramsTab"=dword:00000001 屏蔽【程序】选项卡〖0=显示〗"AdvancedTab"=dword:00000001 屏蔽【高级】选项卡〖0=显示〗[HKEY_CURRENT_USER\Software\Policies\Microsoft\Internet Explorer\Restrictions>;〖Internet Explorer菜单类〗"NoFavorites"=dword:00000001 屏蔽【收藏】菜单〖0=显示〗"NoBrowserContextMenu"=dword:00000001 屏蔽【鼠标右键】〖0=显示〗"NoFileNew"=dword:00000001 禁用【新建】菜单项〖1=禁止〗"NoFileOpen"=dword:00000001 屏蔽【打开】命令〖1=禁止〗"NoBrowserSaveAs"=dword:00000001 屏蔽【另存为】命令〖1=禁止〗"NoBrowserSaveWebComplete"=dword:00000001 屏蔽【另存为Web页】命令〖0=可以保存全部类型〗"NoBrowserColse"=dword:00000001 限制【关闭】IE窗口〖1=限制〗"NoTheaterMode"=dword:00000001 限制【全屏幕】显示〖1=限制〗"NoViewSource"=dword:00000001 限制查看【源文件】〖1=限制〗"NoBrowserOptions"=dword:00000001 限制使用【Internet选项】命令〖1=限制〗"NoHelpItemTipOfTheDay"=dword:00000001 屏蔽【每日提示】〖1=屏蔽〗"NoHelpItemNetscapeHelp"=dword:00000001 屏蔽【Netscape 用户】命令〖1=屏蔽〗"NoHelpItemTutorial"=dword:00000001 屏蔽【教程】命令〖1=屏蔽〗"NoHelpItemSendFeedback"=dword:00000001 屏蔽【发送反馈意见】命令〖1=屏蔽〗"NoOpenInNewWnd"=dword:00000001 屏蔽【新窗口中打开】命令〖1=屏蔽〗"NoSelectDownloadDir"=dword:00000001 限制【目标另存为】命令〖1=限制〗"NoFindFiles"=dword:00000001 屏蔽【F3】搜索命令〖1=屏蔽〗[HKEY_CURRENT_USER\Software\Policies\Microsoft\Internet Explorer\Infodelivery\Restrictions>;〖脱机Web网页〗"NoAddingChannels"=dword:00000001 禁用【添加频道】〖1=屏蔽〗"NoRemovingChannels"=dword:00000001 禁用【删除频道】〖1=屏蔽〗"NoScheduledUpdates"=dword:00000001 禁用【所有已计划的脱机页】〖1=屏蔽〗"NoAddingsSubscriptions"=dword:00000001 禁用【添加脱机页计划】〖1=禁用〗"NoRemovingSubscriptions"=dword:00000001 禁用【删除脱机页计划】〖1=屏蔽〗"NoChannelLogging"=dword:00000001 禁用【脱机页记数】〖1=屏蔽〗"NoChannelUI"=dword:00000001 完全禁用【频道用户界面】〖1=屏蔽〗;〖制定预定限制标准〗"MaxSubscriptionSize"="" 网站预定的最大容量KB上限"MaxSubscriptionCount"="" 脱机页数目上限"MinUpdateInterval"="" 计划更新间隔的最少分数"UpdateExcludeBegin"="" 禁用计划更新的开始时间"UpdateExcludeEnd"="" 禁用计划更新的结束时间[HKEY_LOCAL_MACHINE\System\CurrentControlSet\Services \TcpIp\Parameters>"ArpRetryCount"=dword:00000000 设置传送ASP次数1-3 "DefaultTTL"=dword:00000000 设置TTL(Time to Live)时间1-255"DisalbeDHCPMediaSense"=dword:00000000 取得DHCP协议〖0=关闭〗"IPEnableRouter"=dword:00000000 允许IP路由(将包传送到整个网络)〖0=允许〗"DatabasePath"="" 存储标准Internet数据库路径"ForwardBufferMemory"=dword:00000000 定义转发缓冲区大小1480的整数倍"EnableBcastArpReply"=dword:00000000 对不是单播的ARP请求作出回应〖1=响应〗"UseDomainNameDevolution"=dword:00000000 使用DNS名称解释〖1=使用〗"DefaultRegistrationTTL"=dword:00000000 指定TTL时间0X0-0XFFFFFFFF "DisableReplaceAddressesInConflicts"=dword:00000000;是否覆盖现存的资源记录〖0=DNS使用本身IP地址〗[HKEY_LOCAL_MACHINE\System\CurrentControlSet\Services \RasMan\Parameters>"ProhibitIpSec"=dword:00000000 使用RAS的L2TP功能〖1=关闭〗"DisableSavePassWord"=dword:00000000 不缓存登录密码〖1=强迫输入密码〗"Logging"=dword:00000000 记录连接端口〖1=记录〗"AuthenticateTime"=dword:00000000 等待确认时间(秒) "AutoDisconnect"=dword:00000000 自动断线时间(0X1-0XFFFFFFFF)"TimeoutBase"=dword:00000000 增加NetBios网关对RAS的等待时间(秒)"NetBiosRouting"=dword:00000000 RAS NetBIOS广播方式0不前导1客户到广域网2与1反3双向[HKEY_LOCAL_MACHINE\System\CurrentControlSet\Services \RasMan\Parameters\NetBiosGateway> "EnableBroadcast"=dword:00000000 使用RAS数据广播〖1=广播〗"MaxBcastDgBuffered"=dword:00000000 指定RAS的最大广播值(RAS客户端)"MaxDgBufferedGroupName"=dword:00000000 指定RAS的最大广播值(工作组)"SettingMeaningRemark"=dword:00000000 控制RAS连接的使用等级[HKEY_LOCAL_MACHINE\System\CurrentControlSet\Services \WINS\Parameters>"BrustHanding"=dword:00000000 启用客户端请求丢失时仍回传成功响应〖0=启用〗"DbFileNm"="" WINS数据库路径"DoBackupOnTerm"=dword:00000000 停用WINS服务时自动备份数据库〖1=自动备份〗"InitTimePause"=dword:00000000 WINS服务启动在暂停状态(确保重写前不会有新的登记)"LogDetailedEvents"=dword:00000000 WINS服务的记录等级0=记录错误1=所有事件"LoggingOn"=dword:00000000 把WINS记录的改变写入到记录文件中〖1=记录〗"LogFilePath"="" 记录文件的路径"NoOfWordThreads"=dword:00000000 控制WINS服务的线程数目1-40[HKEY_LOCAL_MACHINE\System\CurrentControlSet\Services \RemoteAccess\Parameters> "NetBiosGatewayEnable"=dword:00000000 限制看到整个网络〖0=限制〗"CallbackTime"=dword:00000000 RAS回电等待时间(单位为秒) "AuthenticateRetries"=dword:00000000 RAS允许最大连接重试次数"EnabledAudit"=dword:00000000 对RAS进行检查〖1=检查〗[HKEY_LOCAL_MACHINE\System\CurrentControlSet\Services \RemoteAccess\Parameters\NetBiosGateway>"McastFwdWhenSessionTraffic"=dword:00000000 增加RAS的网络流量〖1=增加流量〗"EnableNetBiosSessionsAuditing"=dword:00000000;记录NetBios流量〖1=记录〗"RemoteListen"=dword:00000000 加强对本地网络的使用权限〖1=较大权限〗[HKEY_LOCAL_MACHINE\System\CurrentControlSet\Services \RemoteAccess\Parameters\IP> "WINSNameServer"="" 修改RAS WINS服务器名称(服务器IP或名称)[HKEY_LOCAL_MACHINE\System\CurrentControlSet\Services \DHCPServer>"Activity[HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\Curre ntVersion\Policies\Explorer>"ForceActiveDesktopOn"=dword:00000001 强制使用【活动桌面】"NoActiveDesktop"=dword:00000001 禁用Active Desktop "NoActiveDesktopChanges"=dword:00000001 禁止修改Active Desktop"ClassicShell"=dword:00000001 使用传统外壳"NoComponents"=dword:00000001 禁用【活动桌面】所有功能"NoInternetIcon"=dword:00000001 隐藏桌面【IE图标】"NoNetHood"=dword:00000001 隐藏【网上邻居】"NoComputersNearMe"=dword:1 隐藏【网上邻居】里的【邻近的计算机】"NoRecentDocsNetHood"=dword:00000001 不将文件记录到网上邻居窗口(2000)"NoDesktop"=dword:00000001 禁用显示属性(隐藏桌面上所有图标)!"NoCommonGroups"=dword:00000001 隐藏菜单中的共享程序"NoFavoritesMenu"=dword:00000001 取消〖收藏夹〗项"NoRun"=dword:00000001 取消〖运行〗项"NoFind"=dword:00000001 取消〖查找〗项"NoSetActiveDesktop"=dword:00000001 关闭Setting中Active Desktop项"NoChangeStartMenu"=dword:00000001 禁止拖放更改开始菜单中项"NoFolderOptions"=dword:00000001 关闭Setting中文件夹选项"NoSMHelp"=dword:00000001 取消〖帮助〗项"NoSMMyDocs"=dword:00000001 取消〖文档〗项"NoRecentDocsMenu"=dword:00000001 取消〖文档〗项"NoRecentDocsHistory"=dword:00000001 不在文档项中记录信息"MaxRecentDocs"=dword:00000001 0X0到0XFFFFFFFF--文档中记录数目"ClearRecentDocsOnExit"=dword:00000001 退出时清除〖文档〗内容"StartMenuLogoff"=dword:00000001 取消〖注销〗项(不影响安全模式)"NoLogoff"=dword:00000001 取消〖注销〗项"ForceStartMenuLogoff"=dword:00000001 强制显示〖注销〗项"NoClose"=dword:00000001 取消〖关机〗项"NoSetFolders"=dword:00000001 屏蔽开始菜单->设置中控制面板和打印机"NoFolderOptions"=dword:00000001 屏蔽文件夹选项命令"NoSetTaskbar"=dword:00000001 禁止修改Taskbar和Start菜单的设置"NoTrayContextMenu"=dword:00000001 禁止任务栏属性菜单"Nostarbanner"=dword:00000001 关闭〖点击这里开始〗"NoStartMenuSubFolder"=dword:00000001 隐藏Program文件夹(Win2000中隐藏用户文件)"ClassicShell"=dword:00000001 激活Classic Shell双击式桌面=1"NoFileMenu"=dword:00000001 在Shell文件夹中关闭File菜单/取消"资源管理器"中运行"NoViewContextMenu"=dword:000000001 禁在桌面用上右键"EnforceShellExtensionSecurity"=dword:000000001;只激活认可Shell扩展"LinkResolveIgnoreLinkInfo"=dword:000000001 在浏览期间不跟踪Shell快捷键"NoDrives"=hex:000000000 隐藏磁盘"NoDrives"=dword:000000000 隐藏磁盘该项值从最低位(第0 位)到第25位,共26个字位,分别代表驱动器A-Z,如果第0位为1,表示不显示A,第3位为1,D。
windows注册表中英文对照详解
windows注册表中英文对照详解《开始菜单及相关设置》[HKEY_CURRENT_USER\Software\Microsoft\Windows\Curre ntVersion\Policies\Explorer]"NoRecentDocsMenu"=dword:00000001(隐藏开始->文档菜单)"NoRecentDocsHistory"=dword:00000001(禁止将打开的文档存入历史记录)"ClearRecentDocsOnExit"=dword:00000001(退出系统自动清除历史记录,包括文档、运行和查找)"NoFavoritesMenu"=dword:00000001(隐藏开始->收藏夹菜单)"NoSMHelp"=dword:00000001(隐藏开始->帮助菜单)(WIN2000/ME/XP)"NoFind"=dword:00000001(禁用查找/搜索)"NoRun"=dword:00000001(禁用运行,禁止IE访问本地资源,除非输入"桌面",禁止WIN2000/XP通过任务管理器创建新任务)"NoLogOff"=dword:00000001(禁用注销)(WIN9X)"StartMenuLogOff"=dword:00000001(禁用注销)(WIN2000/XP)"NoClose"=dword:00000001(禁用关闭系统/关闭计算机)"NoSetFolders"=dword:00000001(隐藏控制面板、打印机/网络连接,WIN2000/XP仅从开始菜单隐藏;此外还禁用WIN+E快捷键)"NoSetTaskbar"=dword:00000001(禁止设置任务栏和开始菜单)"NoFolderOptions"=dword:00000001(从开始->设置菜单和资源管理器菜单中删除文件夹选项)"NoWindowsUpdate"=dword:00000001(从开始菜单中删除Windows Update,禁止到Windows Update网站升级)"NoSetActiveDesktop"=dword:00000001(从开始->设置菜单中删除活动桌面)(WIN9X)"NoActiveDesktop"=dword:00000001(禁用活动桌面,WIN9X/2000在桌面右键菜单和显示属性里不出现相关项目)"NoActiveDesktopChanges"=dword:00000001(禁止更改活动桌面,在显示属性里不出现相关项目)《资源管理器设置》[HKEY_CURRENT_USER\Software\Microsoft\Windows\Curre ntVersion\Policies\Explorer]"NoFileMenu"=dword:00000001(隐藏Explorer中的文件菜单)"NoNetConnectDisconnect"=dword:00000001(禁止使用资源管理器或网上邻居映射或断开网络驱动器)"NoWebView"=dword:00000001(禁止按Web页查看)(WIN2000/XP)《隐藏桌面图标》[HKEY_CURRENT_USER\Software\Microsoft\Windows\Curre ntVersion\Policies\Explorer]"Nodesktop"=dword:00000001(隐藏桌面所有图标)"NoNetHood"=dword:00000001(隐藏桌面网上邻居图标)"NoInternetIcon"=dword:00000001(隐藏桌面Internet Explorer图标)《禁止使用鼠标右键》[HKEY_CURRENT_USER\Software\Microsoft\Windows\Curre ntVersion\Policies\Explorer]"NoViewContextMenu"=dword:00000001(禁止在桌面、我的电脑中使用鼠标右键)"NoTrayContextMenu"=dword:00000001(禁止在任务栏中使用鼠标右键)"NoChangeStartMenu"=dword:00000001(禁止在开始菜单使用鼠标右键及拖放)《打印机设置》[HKEY_CURRENT_USER\Software\Microsoft\Windows\Curre ntVersion\Policies\Explorer]"NoAddPrinter"=dword:00000001(禁止添加打印机)"NoDeletePrinter"=dword:00000001(禁止删除打印机)"NoPrinterTabs"=dword:00000001(隐藏打印机属性中的常规和详细资料页面)(WIN9X)《隐藏驱动器》[HKEY_CURRENT_USER\Software\Microsoft\Windows\Curre ntVersion\Policies\Explorer]"NoDrives" =hex:01,00,00,00(隐藏A盘)/02,00,00,00(隐藏B盘)/04,00,00,00(隐藏C盘)/08,00,00,00(隐藏D盘)/10,00,00,00(隐藏E盘)/20,00,00,00(隐藏F盘)/ff,ff,ff,03(隐藏全部)[注]若要隐藏多个驱动器,将其对应的值相加即可,如要隐藏A盘和C盘,设置"05,00,00,00";要隐藏D盘,E盘和F盘设置"38,00,00,00",注意要以十六进制运算。
注册表项解释
Hkey_current_user\software\microsoft\windows\currentversion\policies\explorerNorun=01 00 00 00 隐藏运行菜单1hkey_current_user\software\microsoft\windows\currentversion\policies \explorer二进制 nodrives= ff ff ff ff 隐藏驱动器2hkey_current_user\software\microsoft\windows\currentversion\policies \explorerdword nosettaskbar=1 进用任务栏属性3hkey_current_user\software\microsoft\windows\currentversion\policies \explorerdword nodesktop=1 隐藏桌面图标4hkey_current_user\software\microsoft\windows\currentversion\policies \explorer主见 winoldappdword disabled=1禁用msdos5禁止重起切换msdosdword norealmode=16禁止查找功能hkey_current_user\software\microsoft\windows\currentversion\policies \explorerdword nofind=17hkey_current_user\software\microsoft\windows\currentversion\policies \explorer\systemdword disableregistrytoos=1禁止注册表编辑器系统路径hkey_current_user\software\microsoft\windows\currentversion\policies \explorer\user shell folders8 desktop9 history10 nethood11 personal12 program13 sendto14 startup15 recent16win95改名\hkey_local_machine\software\microsoft\windows\currentversion version='my win95'17\hkey_local_machine\system\currentcontrolset\control\shutdown字符串 fastreboot=118hkey_current_user\software\microsoft\windows\currentversion\policies \explorerdword nosavesettings=1不保存环境设置19hkey_classes_root\paint.picture\defaulticon=1%修改bmp图标20hkey_current_user\keybord layout\preload对应输入法顺序修改即可1.修改任务栏开始按钮的菜单项路径:[HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies \Explore].隐藏文档菜单键值:"NoRencentDocsMenu"=01,00,00,00.每次退出系统时自动清除文档中的历史纪录 "ClearRecentDocsOnExit"=01,00,00,00.禁止将最近操作过的文档放入文档菜单历史纪录中"NoRecentDocsHistory"=01,00,00,00.隐藏查找菜单"NoFind"=01,00,00,00.隐藏运行菜单"NoRun"=01,00,00,00.隐藏注销菜单"NoLogOff"=01,00,00,00.隐藏关闭系统菜单."NoClose"=01,00,00,00.隐藏设置菜单"NoSetFolders"=01,00,00,00.隐藏收藏夹菜单"NoFavoritesMenu"=01,00,00,00.禁止任务栏上单击这里开始的提示"NoStartBanner"=01,00,00,002.关于桌面的修改项HKEY_CURRENT_USER\Control Panel\desktop.在桌面上显示Win98的版本号"PaintDesktopVersion"=1.将开始按钮的响应速度设为最快"MenuShowDelay"=0[HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies \Explorer].禁止活动桌面"NoActiveDesktop"=01,00,00,00.不保存桌面的设置"NoSaveSettings"=01,00,00,00.隐藏桌面上的所有图标"NoDesktop"=1.隐藏网上邻居"NoNetHood"=13.优化文件系统,使文件分配更合理[HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\FileSystem] "ConfigFileAllocSize"=dword:000001f44.禁止软盘驱动器的FIFO特性,从而优化软盘驱动器的性能[HKEY_LOCAL_MACHINE\System\CurrentControlSet\Services\Class\fdc\0000] "ForceFIFO"=05.自动刷新[HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\Update "UpdateMode"=06.有关进入Win98的设置[HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Winlogon] .自动登录"AutoAdminLogon"=1"DefaultPassword"="密码""DefaultUserName"=用户名"DontDisplayLastUserName"=0 不显示上一个用户.显示一个消息框"LegalNoticeCaption"=标题"LegalNoticeText"= 内容7.将你的名字放入系统任务栏中[HKEY_CURRENT_USER\Control Panel\International] "sTimeFormat"="HH:mm:ss tt""s1159"="AM""s2359"="PM"在12点之前,显示AM;之后显示PM8.在任务栏上用军队风格显示时钟[HKEY_CURRENT_USER\Control Panel\International]"iTime"="1""sTime"="""iTLZero"="1""sTimeFormat"="HHmm tt"9.注册用户信息[HKEY_LOCAL_MACHINE\Microsoft\Windows\CurrentVersion] "RegeisteredOrganization"=组织"RegisteredOwner"=用户名"ProductKey"=序列号10.隐藏我的电脑中的驱动器[HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies \Explorer]"NoDrives"=规则:a-z的值依次为2的0-25次方,把要禁止的驱动器的值相加,再转换为16进制。
注册表中的翻译(超实用滴)
注册表中的翻译(超实用滴)AACCESS.CHM - Windows帮助文件ACCSTAT.EXE - 辅助状态指示器ADV API32.DLL - 高级Win32应用程序接口AHA154X.MPD - SCSI驱动程序AM1500T.VXT - 网卡驱动程序AM2100.DOS - 网卡驱动程序APPSTART.ANI - 动画光标APPS.HLP - Windows帮助文件AUDIOCDC.HLP - "易码编码解码器"帮助文件AWARDPR32.EXE - 增加打印机工具BBIGMEM.DRV - BIGMEM虚拟设备BILLADD.DLL - 动态链接库(支持MSW) BIOS.VXD - 即插即用BIOS接口BUSLOGIC.MPD - SCSI驱动程序CCALC.EXE - 计算器应用程序CANNON800.DRV - 佳能打印机驱动程序 - MSDOS命令CHS16.FON - 字体文件(16点阵文) CANYON.MID - MIDI文件例子CARDDRV.EXE - PCMCIA支持程序CDFS.VXD - CDROM文件系统CDPLAYER.EXE - CD播放器应用程序CDPLAYER.HLP - CD播放器帮助文件CHIPS.DRV - 芯片技术显示驱动程序CHKDSK.EXE - DOS磁盘检查工具CHOOSUSR.DLL - 网络客户CHOKD.WA V - 声音文件例子CIS.SCP - 脚本文件(演示如何建立与CompuservePPP连接)CLAIRE~1.RMI - MINI序列CLIP.INF - 安装信息文件(剪粘板查看器) CLOSEWIN.A VI - 影片剪辑(A VI)(如何关闭窗口)CMC.DLLail - API1.0公共信息调用COMBUFF.VXD - COM端虚拟设备COMCTL32.DLL - 32位Shell组件COMDLG32.DLL - 32位公共对话库COMIC.TIF - TrueType字体文件(Comic Sans Ms) - 公共对话库COMMDLG.DLL - 16位公共对话库COMMON.HLP - OLE帮助文件COMPOBJ.DLL - OLE16/32互*作库CONAGEN.EXE - 32位控制支持CONFAPI.DLL - Microsoft网络组件CONFIG.SYS - 配置文件CONFIG.TXT - 自述文件(配置文件如何使用命令)CONTROL.EXE - "控制面板"应用程序COOL.DLL - 统一资源定位文件COPY.INF - 安装信息文件CP-1250.NLS - 自然语言支持文件CPQNDIS.DOS - 网卡驱动程序CPQNDIS3.VXD - Compaq以太控制器NDIS驱动程序CR3240.EXE - DOS6.22文版CR3240打印机驱动程序CRTDLL.DLL - Microsoft C运行时间库CSETUP.EXE - MSDOS6.22文设置程序CSETUP.WIN - CSetup.exe支持文件CSMAPPER.SYS - 系统文件(支持PCMCIA) CSPMAN.DLL - 动态链接库(SoundBlaster 16 Driver)CTRLPAN.EXE - MSDOS命令(系统控制台程序)CTRLPAN.EXE - MSDOS6.22文版控制程序D ↑DBLBVFF.SYS - 双缓冲驱动程序DC21X4.SYS - NDIS3驱动程序DCIMAN.DLL - 显示控制接口DCIMAN32.DLL - 显示控制接口DDEML.DLL - DDE信息库DEBMP.DLL - 光栅显示设备DEBUG.EXE - Debug调试工具DECPSMW4.INF - 安装信息文件(DEC打印机安装)DECLAN.VXD - DECLAN网卡驱动程序DEFRAG - 打开"选定驱动器"窗口DEL.INF - 安装信息文件 - 初始化帮助工具DELTREE.EXE - 删除目录工具DEMET.DLL - 向量显示工程DESKCP16.DLL - 16位桌面控制面板DESKTOP.MSN - Microsoft网络组件DESS.DLL - 表格显示工程DEWP.DLL - 字处理显示工程T - 对话帮助DIALER.EXE - 电话拨号程序DIALER.HLP - 电话拨号帮助文件DIALMON.EXE - 拨号监视程序(IE2.0) DIBENG.DLL - 独立设备位同工程DICONIX.DRX - 打印机驱动非常棒^__^.WAN - 声音文件例子DIRECTCC.EXE - 直接线缆连接应用程序DISKCOMP - 磁盘比较工具 - 磁盘拷贝工具DISKDRV.INF - 安装信息DISPLAY.TXT - 显示卡README文件DMCOLOR.DLL - 通用打印驱动程序彩打支持库 - DOS命令DOSX.EXE - MSDOS配置程序DRAGDROP.A VI - 影片剪辑(A VI)(如何使用拖拽)DRIVER.SYS - DOS驱动程序DRVSPACE.EXE - 磁盘压缩工具DRVSPACE.HLP - 磁盘空间管理帮助文件E ↑ - DOS文字编辑程序EDLIN.EXE - DOS行编辑器EE16.VXD - 虚拟设备驱动程序EISA.VXD - 即插即用EISA总线计数器EK550C.ICM - 打印机简介EMM386.EXE - 扩展内存管理程序ENABLE.INF - 初始化信息ENGCT.EXE - MSN支持文件ESCP24SC.DRV - 设备驱动程序F - 帮助索引文件(造字程序) EUDCEDIT.EXE - 造字程序EUDCEDIT.HLP - 帮助文件(造字程序) EUDCEDIT.INF - 安装信息文件(造字程序) EVX16.DOS - 网卡驱动程序EWRK3.DOS - 网卡驱动程序EWRK3.SYS - 网卡驱动程序EXCEL.XLS - Excel5.0文件模板EXCEL4.XLS - Excel4.0文件模板EXCHANGE.TXT - Inbox和Exchange自述文件T - Mail/Exchange帮助文件内容EXCHNG.HLP - Mail/Exchange组件EXCHNG32.EXE - 对用户交换机作初始设置EXPLORER.A VI - 影片剪辑(A VI)(如何使用资源管理器)EXPLORER.EXE - "资源管理器"应用程序EXPO.HLP - 帮助文件(产品信息) EXPOSTRT.EXE - 产品信息应用程序EXTRACT.EXE - 解压缩工具EXTRA.TXT - 自述文件(联机访问附加文件) F ↑FAQ.TXT - 疑难解答自述文件FAXCODEC.DLL - 传真编码/译码器FAXCOVER.EXE - 封面编辑器FC.EXE - DOS命令,比较两个文件FD16-700.MPD - SCSI驱动程序FD8XX.MPD - SCSI驱动程序FDISK.EXE - DOS命令,硬盘建立、删除及显示当前分区FILESEC.VXD - 文件存取控制管理器T - 文件传输帮助文件内容FILEXFER.EXE - Microsoft文件传输FIND.A VI - 影片剪辑(如何使用查找)FIND.EXE - 寻找指定字符串命令FINDMVI.DLL - 媒体视觉支持FINSTALL.DLL - 字库安装程序FINSTALL.HLP - 字库安装帮助文件FLSIMTD.VXD - PCMCIA支持FLSIMTD.VXD - PCMCIA支持FONT16.EXE - DOS6.22文版16点阵字体驱动程序FONTS.INF - 字体选择初始化信息FONTVIEW.EXE - 字体浏览程序 - DOS磁盘格式化工具FOUTLINE.EXE - 轮廓字体驱动程序FRAMEBUF.DRV - SVGA显示器驱动程序FTE.DLL - 声音浏览文件传输工程文件ftp://ftp.exe/- 文件传输协议TCP工具FURELI~1.RMI - MINI序列G ↑GBK.TXT - 文Windows95GBK代码集字符定义表GDI.EXE - 简版WIN3.1图形界面GDI32.DLL - 32位GDI图形界面GENERAL.IDF - 一般MIDI指示器GRPCONV.EXE - Windows程序组转换器GUIDE.EXE - 应用程序(MSN)H ↑HARDWARE.TXT - 硬件自述文件HOSTS.SAM - TCP配置HPCLRLSK.ICM - 打印简介HPDESK.ICM - 打印机简介表HPDSKJET.DRV - 打印机驱动程序HPEISA.VXD - 网络适配器驱动程序T - JetAdmin程序帮助文件HPJD.DLL - HPJetAdmin支持程序HPLAN.DOS - 网络适配器驱动程序HPLJ300.DRV - HPLJ300DPI打印机驱动程序HPLJ300.EXE - MSDOS命令(HP打印机驱动) HPLJ-31.SPD - 打印机驱动程序HPLJ600.DRV - HPLJ600DPI打印机驱动程序HPLJP-V4.INF - 打印机安装信息HPNETPRN.INF - HPJetAdmin支持程序HPPJXL31.SPD - 打印机驱动程序HPPLOT.DRV - 打印机驱动程序HPPLOT.HLP - 打印机驱动程序帮助文件HPPRARBK.DLL - HPJetAdmin支持程序HPPRARRK.HLP - HPJetAdmin支持程序帮助文件HPVCM.HPM - 打印机驱动程序HSFLOP.PDR - HSFLOP虚拟设备HTICONS.DLL - 终端设备动态链接库T - 终端设备帮助文件HYPERTRM.EXE - 终端设备应用程序HYPERTRM.HLP - "超级终端"帮助HZKBD.EXE - 常用输入方法程序HZVIO95.EXE - 显示驱动程序。
注册表名词解释
注册表名词解释注册表是 Windows 操作系统中的一种数据库,用于存储系统和应用程序的配置信息。
本文将介绍注册表中的几个常见名词,帮助读者更好地理解注册表的相关概念。
1. 注册表 (Registry):注册表是一个存储系统和应用程序配置信息的数据库,由 Windows 操作系统维护。
它包含了多个分支结构,每个分支结构都代表一个特定的配置信息,如用户配置、系统和应用程序的设置等。
2. 项 (Entry):注册表中的基本单元,每个项都包含了一个唯一的名称和一个值。
项可以是字符串、数字、日期时间等类型。
通过项可以访问和修改注册表中的配置信息。
3. 子项 (Subkey):注册表中的项可以包含其他项,这些项被称为子项。
子项可以进一步包含其他子项,形成了一个层次结构。
通过子项可以对注册表进行分类和组织,方便管理和维护。
4. 值 (Value):注册表中的项的值,可以是字符串、数字、日期时间等类型。
值用于表示注册表中的配置信息,如路径、字符串、DWORD 值等。
5. DWORD 值 (DWORD):DWORD 是“双字节整数”(Double Word) 的缩写,是一种 32 位的整数值。
DWORD 值常用于表示开关、状态和计数器等。
例如,Windows 中的许多系统参数就是以 DWORD 值的形式存储在注册表中的。
6. REG_SZ 值 (REG_SZ):REG_SZ 是注册表中的一种值类型,表示字符串。
REG_SZ 值常用于存储路径、文件名、字符串等。
7. REG_DWORD 值 (REG_DWORD):REG_DWORD 是注册表中的一种值类型,表示 32 位的整数。
REG_DWORD 值常用于表示开关、状态和计数器等。
8. 注册表编辑器 (Registry Editor):用于查看和修改注册表的工具。
Windows 操作系统自带了一个注册表编辑器,叫做“注册表编辑器”(Registry Editor),可以通过运行 regedit.exe 命令打开。