
椭圆曲线密码算法
椭圆曲线密码算法
椭圆曲线密码算法是一种基于椭圆曲线数学问题的公钥密码算法。
与RSA等其他公钥密码算法相比,椭圆曲线密码算法在安全性和计算效率方面都有优势。
椭圆曲线密码算法的安全性基于椭圆曲线离散对数问题,即在椭圆曲线上找到一个点,使得该点的倍数等于另一个给定点。
该问题与RSA算法的大数分解问题相比,具有更高的安全性。
同时,由于椭圆曲线的点运算可以在有限域上进行,计算复杂度比大数分解低,因此椭圆曲线密码算法在计算效率方面也更具优势。
椭圆曲线密码算法已经被广泛应用于电子商务、数字签名、数字证书等安全领域。
例如,TLS/SSL协议中的ECDH和ECDSA算法就是基于椭圆曲线密码算法的。
需要注意的是,椭圆曲线密码算法虽然在安全性和计算效率方面优于其他公钥密码算法,但其实现过程比较复杂,需要特别注意实现的安全性和正确性。
同时,由于其相对较新,算法的标准化和应用还需要进一步推广和完善。
- 1 -。
椭圆曲线加密算法
椭圆曲线加密算法椭圆曲线密码学(英语:Elliptic curve cryptography,缩写为 ECC),一种建立公开密钥加密的算法,基于椭圆曲线数学。
椭圆曲线在密码学中的使用是在1985年由Neal Koblitz和Victor Miller分别独立提出的。
ECC的主要优势是在某些情况下它比其他的方法使用更小的密钥——比如RSA 加密算法——提供相当的或更高等级的安全。
ECC的另一个优势是可以定义群之间的双线性映射,基于Weil对或是Tate对;双线性映射已经在密码学中发现了大量的应用,例如基于身份的加密。
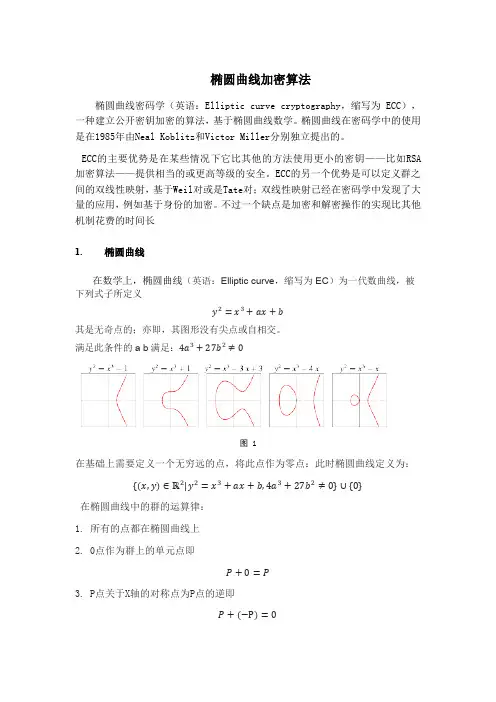
不过一个缺点是加密和解密操作的实现比其他机制花费的时间长1.椭圆曲线在数学上,椭圆曲线(英语:Elliptic curve,缩写为EC)为一代数曲线,被下列式子所定义y2=x3+ax+b其是无奇点的;亦即,其图形没有尖点或自相交。
满足此条件的a b满足:4a3+27b2≠0图1在基础上需要定义一个无穷远的点,将此点作为零点:此时椭圆曲线定义为:{(x,y)∈ℝ2|y2=x3+ax+b,4a3+27b2≠0}∪{0}在椭圆曲线中的群的运算律:1. 所有的点都在椭圆曲线上2. 0点作为群上的单元点即P+0=P3. P点关于X轴的对称点为P点的逆即P+(−P)=04.对于位于同一条直线上的三个点P,Q,R.则有P+Q+R=0图2P+Q+R=0(无限远点P Q R三个点的位置是任意的,他们满足加法的结合律,因为这个群是一个阿贝尔群。
2.椭圆曲线加法当P和Q不相等时(x P≠x Q)由于是在阿贝尔群上可以将P+Q+R=0改写为P+Q=−R所以在椭圆曲线上的加法定义为P Q 两点加法为P,Q两点连线与曲线的交点R的关于X轴对称点−R图2-3P+Q=-RP Q两点的直线的斜率为:m=y P−y Q x P−x Q这条线与曲线的交点为:R=(x R,y R)x R=m2−x P−x Qy R=y P+m(x R−x P)因此(x P,y P)+(x Q,y Q)=(x R,−y R)如果在图上表示即为上述的P+Q=−R当P 和Q 不相等时(x P =x Q )( y P =−y q )因为p +(−p )=0图 3 P Q 两点相同时直线的斜率为m =3x P 2+a 2y P 经计算的m =3x P 2+a 2y P x R =m 2−x P −x Q y R =y P +m(x R −x P )图 43.椭圆曲线标量乘法通过上面的加法运算我们可以得出其标量乘法运算可以得出nP=P+P+⋯+P⏟n times从上式可以看出当我们计算nP的时候需要做n次加法,如果n有k位那么的计算时间复杂度变为O(2k),这显然不是快捷的方式。
信息安全技术SM2椭圆曲线公钥密码算法

信息安全技术SM2椭圆曲线公钥密码算法1 范围GB/T XXXXX 的本部分规定了SM2椭圆曲线公钥密码算法涉及的必要数学基础知识与相关密码技术,以帮助实现其它各部分所规定的密码机制。
本部分适用于基域为素域和二元扩域的椭圆曲线公钥密码算法的设计、开发、使用。
2 符号和缩略语B MOV 阈。
正数B ,使得求取B q F 上的离散对数至少与求取q F 上的椭圆曲线离散对数一样困难。
deg ( f ) 多项式f (x )的次数。
E 有限域上由a 和b 定义的一条椭圆曲线。
E (F q ) q F 上椭圆曲线E 的所有有理点(包括无穷远点O )组成的集合。
ECDLP 椭圆曲线离散对数问题。
F p 包含p 个元素的素域。
F q 包含q 个元素的有限域。
F q * 由F q 中所有非零元构成的乘法群。
m 2F 包含m 2个元素的二元扩域。
G 椭圆曲线的一个基点,其阶为素数。
gcd(x , y ) x 和y 的最大公因子。
h 余因子,h=#E (F q )/n ,其中n 是基点G 的阶。
LeftRotate ( ) 循环左移运算。
l max 余因子h 的最大素因子的上界。
m 二元扩域F 2m 关于F 2的扩张次数。
mod f (x ) 模多项式f (x )的运算。
若f (x )是二元域上的多项式,则所有系数执行模2运算。
mod n 模n 运算。
例如,23 mod 7=2。
n 基点G 的阶(n 是#E (F q )的素因子)。
O 椭圆曲线上的一个特殊点,称为无穷远点或零点,是椭圆曲线加法群的单位元。
P P = (x P , y P ) 是椭圆曲线上除O 之外的一个点,其坐标x P ,y P 满足椭圆曲线方程。
P 1+P 2 椭圆曲线E 上两个点P 1与P 2的和。
p 大于3的素数。
q 有限域F q 中元素的数目。
a, b q F 中的元素,它们定义q F 上的一条椭圆曲线E 。
r min 基点G 的阶n 的下界。
ecc椭圆曲线加密算法原理
ecc椭圆曲线加密算法原理宝子们!今天咱们来唠唠一个超酷的加密算法——ECC椭圆曲线加密算法。
这玩意儿听起来就很神秘,对不对?咱先从基础概念说起哈。
椭圆曲线呢,可不是咱平常看到的椭圆哦。
在数学的奇妙世界里,它是由一个方程定义的曲线。
这个方程大概是这个样子的:y² = x³ + ax + b(这里的a和b是一些常数啦)。
不过呢,这个曲线不是随便画在平面上就行的,还有一些特殊的规则。
比如说,这个曲线得是光滑的,不能有尖尖的角或者奇怪的断点。
那这个椭圆曲线和加密有啥关系呢?这就很有趣啦。
想象一下,在这个椭圆曲线上有好多好多的点。
这些点就像是一个个小秘密的藏身之处。
我们在这个曲线上定义一种特殊的运算,叫做“点加”运算。
这个“点加”可不是简单的把两个点加起来哦。
它有一套自己独特的计算方法。
比如说,我们有两个点P和Q在椭圆曲线上。
要计算P + Q呢,我们得先画一条直线穿过P和Q(如果P和Q是同一个点的话,那这条直线就是曲线在这个点的切线哦,是不是很神奇?)。
这条直线会和椭圆曲线相交于另一个点,我们把这个点叫做R'。
然后呢,我们把R'关于x轴对称的点就是P + Q啦。
这个运算规则虽然有点复杂,但是很有规律呢。
好啦,现在我们来看看怎么用这个椭圆曲线来加密。
我们有一个发送者,比如说小明,和一个接收者,比如说小红。
首先呢,小红要在椭圆曲线上选一个秘密的点,这个点就像是她的小钥匙,只有她自己知道。
然后呢,她把椭圆曲线的一些公开信息,比如曲线的方程、一个公开的基点(这个基点就是曲线上一个大家都知道的点啦)发给小明。
小明要发送一个消息给小红。
他把这个消息变成一个椭圆曲线上的点M(这个转换过程也有一些小技巧哦)。
然后呢,小明随便选一个整数k,这个k就像是他临时想出来的一个小密码。
他计算C1 = k * 基点(这里的*就是我们前面说的点加运算,不过是重复k次啦),C2 = M + k * 小红的秘密点。
椭圆曲线密码
椭圆曲线密码椭圆曲线加密(ECC)是一种最新的高级数字加密技术,它可以提供高安全性、更低的计算能力要求以及更短的密钥,相比于之前常用的RSA算法,ECC算法有着显著的优势。
与RSA算法相比,椭圆曲线加密算法(ECC)拥有更高的安全性。
给定同样的安全性级别,ECC算法需要比RSA更短的密钥长度。
这意味着流量更少,传输更快,速度更快,因此可以提高加密的性能。
此外,ECC算法具有更小的计算负担,可以在更少的资源上实现同样的安全性水平。
椭圆曲线算法已经被广泛应用于商业中。
许多国家和行业都在使用ECC算法来实现基于互联网的安全传输。
例如,欧洲央行团体(EBCG)已经将ECC算法作为基础的SEPA互联网支付系统中的加密技术。
另一方面,美国和日本金融机构也正在将ECC算法用于交易系统的安全传输,以及网上和移动银行的安全建设。
ECC算法的另一个优点是,它可以与其他加密算法一起使用。
这样,用户可以根据自己的需求选择最合适的加密技术,并将其与ECC 算法结合起来,以提供更高层次的安全性。
例如,ECC算法可以用于AES加密,以提供更强的安全性。
此外,ECC算法也可用于与RSA算法结合的双重加密,以提高安全性。
椭圆曲线算法已经被许多行业和技术领域采用,并且在加密中发挥着重要作用。
它的最大优势是,它可以在不增加安全保护等级的情况下实现更短的密钥,更小的计算负担,更快的传输,更强的安全性和更高的性能优势。
但是,椭圆曲线算法也存在一些缺点。
它的最大缺点是,该算法比RSA算法更难实现,其安全性可能受到影响,但研究表明,ECC算法更安全。
另外,椭圆曲线加密算法相对于RSA算法要求更高,而且它更复杂,需要更多的时间来实现。
总之,椭圆曲线算法是一种新的加密算法,它的优势在于可以提供更高的安全性、更低的计算能力要求以及更短的密钥,相比于之前常见的RSA算法,ECC算法有着显著的优势。
它已经被广泛应用于商业领域,不仅能够处理更复杂的加密问题,而且还可以更有效地实现安全传输。
椭圆曲线加密算法(一)

椭圆曲线加密算法(⼀)椭圆曲线加密和签名算法简述椭圆曲线密码学,简称ECC。
是⼀种建⽴公开加密的算法,也就是⾮对称加密。
和RSA类似。
被公认在给定密钥长度下最安全的加密算法。
应⽤范围很⼴,主要的三个技术TLS、PGP、SSH都在使⽤它,特别是以BTC为代表的数字货币。
椭圆曲线椭圆曲线并不是我们⾼中时学习的椭圆形状,其名字的由来是应为椭圆曲线的描述⽅程,类似于计算⼀个椭圆周长的⽅程。
这⾥⽤来加密的椭圆曲线的定义是⼀个特殊情况。
椭圆曲线暂时可以简单的理解为:其中:a和b决定了曲线在坐标系的不同形状。
举个例⼦:当b=1,a的取值从2到-3时,曲线的形状如下:特殊曲线:当a=b=0时(左),或a=-3,b=2时(右),这两条都不是符合标准的曲线。
阿贝尔群数学上,群是指定义了⼆元操作运算并且⽤符号“+”表⽰的⼀个集合。
则必须满⾜以下要求:封闭性:如果a和b都是群成员,那么a+b也是群成员。
组合性:(a+b)+c=a+(b+c)单位元:存在确切的⼀个值可以保证 a+0=0+a=a成⽴,我们称之为单位元逆元:每个成员都有⼀个相反数:对于任意值a必定存在b使得a+b=0这样的群我们称之为阿贝尔群。
另外阿贝尔群还应该满⾜交换律a+b=b+a我们所熟知的在整数范围内的加法运算(Z,+)就是阿贝尔群封闭性:a、b属于整数,a+b也属于整数组合性:(a+b)+c=a+(b+c)单位元:0值就是单位元逆元:a的逆元就是-a所以(Z,+)是⼀个阿贝尔群。
椭圆曲线的加法假设我们有这样⼀条椭圆曲线y2=x3-x,曲线上有两点P、Q,过P和Q做⼀条直线,交椭圆曲线于R'点,再过R'点做垂直于X轴的直线,交椭圆曲线于另⼀点R,我们定义P+Q=R。
当P=Q时候,则是过P点的切线交于椭圆曲线于R',此时R=2P,如图所⽰:当有k个相同的点P相加时,记做kP,如:P+P+P=2P+P=3P,如图:椭圆曲线密码利⽤上述“运算”中的“椭圆曲线上的离散多数问题”,就像RSA利⽤“⼤数质因数分解”⼀样。
椭圆曲线加密算法java实现

椭圆曲线加密算法Java实现椭圆曲线加密算法(Elliptic Curve Cryptography,ECC)是一种公钥加密算法,基于椭圆曲线的数学性质。
ECC的安全性基于解决椭圆曲线离散对数问题(ECDLP)的难度,该问题被认为是难以解决的。
ECC具有密钥长度短、计算效率高、安全性强等优点,因此被广泛应用于各种密码学应用中,如电子商务、数字签名、密钥交换等。
Java实现Java中有多种ECC库可供使用,其中最受欢迎的库之一是Bouncy Castle。
Bouncy Castle是一个开源的密码学库,提供了各种加密算法的实现,包括ECC。
要使用Bouncy Castle实现ECC,首先需要将Bouncy Castle库添加到项目的依赖项中。
可以在项目的pom.xml文件中添加如下依赖项:xml<dependency><groupId>org.bouncycastle</groupId><artifactId>bcprov-jdk15on</artifactId><version>1.70</version></dependency>添加依赖项后,就可以在Java代码中使用Bouncy Castle库实现ECC了。
下面是一个简单的Java程序,演示如何使用Bouncy Castle库生成ECC密钥对:javaimport org.bouncycastle.jce.provider.BouncyCastleProvider;import org.bouncycastle.math.ec.ECCurve;import org.bouncycastle.math.ec.ECPoint;import java.security.;public class EccKeyGeneration {public static void main(String[] args) throws Exception {// 添加Bouncy Castle提供者Security.addProvider(new BouncyCastleProvider());// 创建椭圆曲线ECCurve curve = ECCurve.Fp.getByName("secp256k1");// 生成密钥对KeyPairGenerator keyPairGenerator = KeyPairGenerator.getInstance("EC", "BC");keyPairGenerator.initialize(curve, new SecureRandom());KeyPair keyPair = keyPairGenerator.generateKeyPair();// 获取公钥PublicKey publicKey = keyPair.getPublic();// 获取私钥PrivateKey privateKey = keyPair.getPrivate();// 打印公钥和私钥System.out.println("Public Key: " + publicKey);System.out.println("Private Key: " + privateKey);}}运行该程序,将会输出生成的ECC密钥对。
椭圆曲线加密算法的C语言设计和实现
椭圆曲线加密算法的C语言设计和实现椭圆曲线加密算法于1985年提出,由于自身优点,它一出现便受到关注,现在密码学界普遍认为它将替代RSA加密算法成为通用的公钥加密算法。
那么我们今天就来看看椭圆曲线加密算法是如何通过C语言来设计实现的。
一、椭圆曲线加密算法的C语言设计1、椭圆曲线加密系统的基本结构椭圆曲线的加解密流程如图1所示:椭圆曲线进行加密通信的过程如下:首先选定一个适合加密的椭圆曲线Ep(a,b),并取椭圆曲线上的一点作为基点G。
选择一个私有密钥k,并生成公开密钥K=kG。
加密时,将明文编码到Ep(a,b)上的一点M,并产生一个随机整数r(r<n)。
计算点C1=M+rK,C2=rGo将C1、C2存入密文。
解密时,从密文中读出CI、C2,计算C1-kC2,根据C1-kC2=M+rK-k( rG)=M+rK-r( kG)=M,解得的结果就是点M,即明文。
2、高精度整数的表示加密算法几乎都是建立在高精度大整数的运算上,而一般的程序语言都不提供大整数的结构,因此要表示上百位的高精度整数需另辟蹊径。
本文使用了LibT omMath库的高精度整数结构。
LibTomMath是一个计算高精度整数的库的开源软件,由加拿大人汤姆St.丹尼斯编写,用标准C语言写了几乎所有标准的密码算法模块,并且在几乎所有的操作系统下都可执行。
LibT omMath库对高精度大整数的表示是该库最大的一个特点。
在LibT omMath库中的高精度大整数表示如下:在32位机上unsigned long为32bit,用mp_digit表示这个类型:typedef unsigned_long mp_digit;实际使用了32位的28位,少用4位,因此用16进制表示一个mp_digit为0XXXXXXX,其中X为16进制数字,将这个32位bit串称为一个mp_digit单元,若干个mp_digit单元构成一个大整数,结构定义一个大整数mpint如下:typeclef struct {inl used,alloc,sign;mp_digit *dp;) mp_int;其中:dp是存放大整数的地址,将大整数(二进比特串)分段(mp_digit单元)存放在从该地址起的内存里,缺省时分配dp为MP_PREC=64个mp_digit单元,即alloc =64;used 为实际使用的mp_digit单元;sign=0表示非负数,为1表示负数。
ecc256椭圆曲线密钥生成算法
椭圆曲线密码算法(ECC)是一种非对称加密算法,它通过椭圆曲线上的点来实现密钥的生成与交换。
ECC的安全性与RSA等传统非对称加密算法相当,但它所需的密钥长度较短,使得它在移动设备等资源受限环境下具有明显的优势。
而椭圆曲线密钥生成算法就是ECC中用来生成密钥对的重要算法之一。
椭圆曲线密码算法的安全性建立在椭圆曲线离散对数问题的困难性上。
也就是说,在已知一个点P和整数kP的情况下,要很难计算出整数k。
这一性质使得椭圆曲线密码算法成为一种非常有前景的加密算法,因为相较于RSA等算法,可以用更短的密钥长度实现同等级的安全性。
椭圆曲线密钥生成算法的过程可以分为如下几个步骤:1. 选择椭圆曲线参数首先需要选择一个合适的椭圆曲线来作为公开参数。
这个椭圆曲线的选择直接影响到了密钥对的生成过程以及算法的安全性。
一般来说,椭圆曲线的安全性和性能是一对矛盾体,需要在其中寻找一个平衡点。
2. 生成私钥选择一个随机数作为私钥,私钥的大小通常是根据椭圆曲线的位数来确定的。
在ECC中,私钥通常是一个整数,它是生成公钥的重要参数。
3. 计算公钥利用椭圆曲线参数和私钥,可以通过一系列计算得到对应的公钥。
公钥通常是一个椭圆曲线上的点,它将被用于加密和数字签名等操作中。
4. 密钥对生成完成私钥和公钥组成了一个完整的密钥对,可以用于加密通信和身份认证等操作。
椭圆曲线密钥生成算法的实现涉及到大量数论和代数运算,其中包括模运算、点乘、椭圆曲线点加等复杂运算。
如何高效地实现这些运算对于算法的性能和安全性都有很大的影响。
椭圆曲线密钥生成算法是一种重要的非对称加密算法,它在移动设备、物联网设备等资源受限环境下具有明显的优势。
加之它在相同安全级别下所需的密钥长度较短,因此在当前信息安全领域有着广泛的应用前景。
椭圆曲线密钥生成算法(ECC)是当今信息安全领域中备受瞩目的一种加密算法。
其独特的数学原理和高效的计算性能使得它成为了许多安全通信协议和应用中不可或缺的一部分。
ecc签名算法数学计算举例
ecc签名算法数学计算举例
ECC(椭圆曲线密码学)签名算法是一种基于椭圆曲线离散对数
问题的加密算法。
它使用椭圆曲线上的点来进行数字签名。
下面我
将从数学角度给出一个简单的例子来说明ECC签名算法的数学计算
过程。
首先,我们需要选择一个椭圆曲线以及一个基点。
假设我们选
择的椭圆曲线方程为 y^2 = x^3 + ax + b (这里的a和b是椭圆
曲线的参数),基点为G。
接下来,选择一个私钥d作为签名者的
私钥,然后计算公钥Q = dG。
这个公钥Q将用于验证签名的有效性。
假设我们要对消息m进行签名。
首先,选择一个随机数k,然
后计算椭圆曲线上的点(kG)的x坐标的模n的值,其中n是椭圆曲
线上点的数量。
这个x坐标的模n的值将作为签名中的一部分。
接下来,计算消息m的哈希值h。
然后使用私钥d和哈希值h
计算签名s,s = (k^-1 (h + dr)) mod n,其中r是(kG)点的x
坐标的模n的值。
最后,签名(s, r)将作为消息m的签名。
在验证阶段,接收者
可以使用公钥Q、消息m、签名(s, r)以及椭圆曲线的参数来验证签
名的有效性。
这个例子涉及到了椭圆曲线上的点的加法、乘法运算,模运算,哈希函数等数学计算。
这些计算是ECC签名算法的核心。
通过这些
数学计算,ECC签名算法能够提供高效且安全的数字签名机制。
密钥算法】1椭圆曲线算法ECC
密钥算法】 1 椭圆曲线算法ECC椭圆曲线指的是由韦尔斯特拉斯(Weierstrass)方程y2+a1xy+a3y=x3+a2x2+a4x+a6所确定的平面曲线。
若F是一个域,ai∈F,i=1,2,…,6。
满足式1的数偶(x,y)称为F域上的椭圆曲线E的点。
F域可以式有理数域,还可以式有限域GF(Pr)。
椭圆曲线通常用E表示。
除了曲线E的所有点外,尚需加上一个叫做无穷远点的特殊O。
在椭圆曲线加密(ECC)中,利用了某种特殊形式的椭圆曲线,即定义在有限域上的椭圆曲线。
其方程如下:y2=x3+ax+b(mod p)这里p是素数,a和b为两个小于p的非负整数,它们满足:4a3+27b2(mod p)≠0其中,x,y,a,b∈Fp,则满足式(2)的点(x,y)和一个无穷点O就组成了椭圆曲线E。
椭圆曲线离散对数问题ECDLP定义如下:给定素数p和椭圆曲线E,对Q=kP,在已知P,Q的情况下求出小于p的正整数k。
可以证明,已知k和P计算Q比较容易,而由Q和P计算k则比较困难,至今没有有效的方法来解决这个问题,这就是椭圆曲线加密算法原理之所在。
椭圆曲线算法与RSA算法的比较椭圆曲线公钥系统是代替RSA的强有力的竞争者。
椭圆曲线加密方法与RSA方法相比,有以下的优点:(1)安全性能更高如160位ECC与1024位RSA、DSA有相同的安全强度。
(2)计算量小,处理速度快在私钥的处理速度上(解密和签名),ECC远比RSA、DSA快得多。
(3)存储空间占用小ECC的密钥尺寸和系统参数与RSA、DSA相比要小得多,所以占用的存储空间小得多。
(4)带宽要求低使得ECC具有广泛得应用前景。
ECC的这些特点使它必将取代RSA,成为通用的公钥加密算法。
比如SET协议的制定者已把它作为下一代SET协议中缺省的公钥密码算法。
椭圆曲线ECC加密算法入门介绍(作者:ZMWorm[CCG]来源:)前言同RSA(Ron Rivest,Adi Shamir,Len Adleman三位天才的名字)一样,ECC(Elliptic Curves Cryptography,椭圆曲线密码编码学)也属于公开密钥算法。