
证书的签名算法
证书的签名算法
在数字证书中,签名算法是一种用于验证证书的真实性和完整性的
重要工具。
签名算法通过对证书进行加密和验证,确保证书的发送者
和内容未被篡改,同时也确保了证书的信任和可靠性。
本文将介绍几
种常见的证书签名算法,它们在保护证书安全方面发挥了至关重要的
作用。
一、RSA签名算法
RSA签名算法,是使用公钥密码体制中的非对称加密算法。
该算法
基于大数分解的困难性,通过生成两个大素数,并根据私钥对其中一
个素数进行选择,然后根据公钥对两个素数相乘得到的数字进行加密,形成数字签名。
RSA算法的优势在于其安全性较高,同时也具备较好的效率。
然而,随着计算机计算能力的不断提高,破解RSA密钥将变得更加容易。
因此,在实际应用中,通常会使用更为安全的签名算法。
二、ECDSA签名算法
ECDSA签名算法,全称椭圆曲线数字签名算法,在椭圆曲线密码
体制中被广泛应用。
该算法基于椭圆曲线离散对数难题的困难性,使
用非对称加密的方式生成数字签名。
与RSA相比,ECDSA算法在相同的安全性条件下,所需的密钥长
度更短,计算速度更快。
同时,该算法也能够提供与RSA相当的安全性,确保被签名证书的完整性和真实性。
三、DSA签名算法
DSA签名算法,全称数字签名算法,是一种常用的非对称加密算法。
该算法基于离散对数的困难性,使用私钥对要签名的消息进行加密,
生成数字签名。
DSA算法主要应用于数字签名和密钥交换等领域,在保证通信安全
方面发挥了重要作用。
然而,DSA算法的密钥长度相对较长,计算速
度相对较慢,所以在实际应用中,通常会结合其他算法使用。
四、EdDSA签名算法
EdDSA签名算法,全称Edwards-curve Digital Signature Algorithm,
是一种基于椭圆曲线密码体制的签名算法。
该算法基于扭曲爱德华曲
线上的离散对数问题,提供了一种高效且安全的签名方案。
相较于传统的签名算法,EdDSA算法的计算效率更高,且密钥长度相对较短,提供了更高的安全性。
因此,它被广泛应用于各种证书的
签名过程中。
结论
数字证书的签名算法是确保证书安全性和可信度的重要组成部分。
本文介绍了几种常用的签名算法,包括RSA、ECDSA、DSA和EdDSA。
每种算法都有其独特的优势和特点,可以根据具体需求选择
合适的算法来保护证书的安全性。
值得注意的是,随着技术的不断发展,加密算法的安全性也需要不
断提升和更新。
在选择签名算法时,需要充分考虑其安全性和效率,
以及可能的未来风险。
通过合理选择和使用签名算法,我们可以确保数字证书的有效性和保密性,从而保障网络通信和数据传输的安全。
几种数字签名方案简介
几种数字签名方案简介1、RSA数字签名方案RSA是最早公钥密码算法之一,由Ron Rivest、Adi Shamir和Leonard Adleman于1978年发明。
RSA数字签名方案基于大数分解难题,其安全性与RSA问题紧密相关。
在RSA数字签名方案中,发送方使用私钥对消息进行签名,接收方使用公钥验证签名。
2、DSA数字签名方案DSA数字签名算法由美国国家标准与技术研究院(NIST)提出,并被采纳为联邦数据处理标准(FIPS)。
DSA数字签名方案基于离散对数难题,其安全性主要依赖于有限域上的离散对数问题。
DSA算法相较于RSA 算法,具有签名长度短、速度快以及抗量子攻击等优点。
3、ECDSA数字签名方案ECDSA是椭圆曲线数字签名算法,其基于椭圆曲线密码学,是在有限域上的椭圆曲线离散对数问题的基础上构建的。
ECDSA数字签名方案相较于RSA和DSA算法,具有更高的安全性和更低的计算开销。
因为椭圆曲线密码学具有较高的安全性和较低的计算复杂性,所以ECDSA 被广泛应用于比特币等加密货币中。
4、EdDSA数字签名方案EdDSA数字签名算法是对标DSA的抗量子攻击算法,由欧洲电信标准化协会(ETSI)提出。
EdDSA使用的是Schnorr签名算法的一种变体,具有较高的安全性和抗量子攻击能力。
此外,EdDSA算法还具有速度快、签名长度短等优点。
以上几种数字签名方案都是目前广泛应用的算法,每种方案都有其特定的应用场景和优缺点。
在实际应用中,我们需要根据具体需求选择合适的数字签名算法以保证信息的安全性和完整性。
随着互联网的快速发展,数字签名方案在信息安全领域变得越来越重要。
数字签名方案用于验证信息的完整性、真实性和不可抵赖性,广泛应用于电子政务、电子商务和网络安全等领域。
无证书数字签名方案作为一种新兴的数字签名技术,因无需证书颁发机构颁发证书,具有降低成本、提高效率等优点,逐渐受到广泛。
本文将对几种无证书数字签名方案进行介绍,并对其安全性进行分析及改进。
jdk1.8和jdk11 生成的证书算法
题目:深入探讨JDK 1.8和JDK 11生成的证书算法在计算机科学和信息安全领域,证书算法是相当重要的概念。
随着技术的不断发展,Java Development Kit(JDK)也在不断升级更新。
其中,JDK 1.8和JDK 11是两个比较重要的版本。
今我们将深入探讨这两个版本生成的证书算法,希望能够在深度和广度上得到全面评估,为读者提供有价值的信息。
1. JDK 1.8中的证书算法在JDK 1.8中,证书算法主要采用了传统的加密算法,包括RSA、DSA等。
RSA算法是一种非对称加密算法,安全性较高,适用于数据加密和数字签名;DSA算法则是一种数字签名算法,被广泛应用于身份认证和数据完整性验证。
这两种算法在JDK 1.8中是比较常见和成熟的证书算法,被广泛应用于各种网络通信和安全领域。
2. JDK 11中的证书算法随着技术的不断进步,JDK 11在证书算法方面也有了一些新的变化和更新。
除了传统的RSA和DSA算法之外,JDK 11还引入了更加先进的椭圆曲线加密算法(ECC)。
椭圆曲线加密算法是近年来兴起的一种加密算法,具有较高的安全性和较小的密钥尺寸,能够在保证安全性的同时提高性能和减小资源消耗。
JDK 11中的ECC算法为证书生成和验证带来了新的选择和可能性。
3. 比较和总结从JDK 1.8到JDK 11的证书算法变化,我们可以看到技术的不断进步和发展。
JDK 1.8中的证书算法虽然安全可靠,但在性能和资源消耗上存在一些不足;而JDK 11中引入的ECC算法,则在保证安全性的同时提高了性能和减小了资源消耗。
在实际应用中,我们可以根据具体的需求和场景选择合适的证书算法,在安全性、性能和资源消耗之间取得平衡。
4. 个人观点和理解个人认为,JDK 11引入的ECC算法是一个较为积极的进展。
随着信息安全威胁的不断增加和技术的不断发展,我们需要更加先进和高效的证书算法来应对挑战。
ECC算法的引入为我们提供了新的选择和可能性,能够在保证安全性的同时提高性能和减小资源消耗,为信息安全领域带来了新的希望。
CA、加签、验签、RSA算法

CA、加签、验签、RSA算法加密:加密与解密是同⼀秘钥称为对称加密,⽤公钥加密、⽤私钥解密称为⾮对称加密。
CA:证书中⼼"(certificate authority,简称CA),为需认证的公钥做认证的机构。
CA⽤⾃⼰的私钥(标记为CA私钥)对需认证的公钥(如公钥AB)和相关信息进⾏加密,就⽣成数字证书。
数字证书要⽤CA提供的公钥(标记为CA公钥)解密,这样就可以得到被认证的公钥与相关信息。
(A⽅)加签:先⽤Hash函数对数据⽣成数据的摘要,再使⽤私钥(标记为私钥AB),对这个摘要加密,就⽣成数字签名。
将这个数字签名和数据⼀起发送给B⽅,称为“加⼊数字签名”过程,简称加签。
(B⽅)验签:收到A⽅的数字签名和数据后,取出数字签名,⽤公钥(标记为公钥AB)解密,如果能得到摘要信息,说明的确是持有与该公钥匹配的私钥的发送⽅(A⽅)发出。
对收到的数据使⽤Hash函数⽣成摘要,将得到的摘要结果,与解密出来的摘要进⾏对⽐。
如果两者⼀致,就证明数据未被修改过。
这个过程称为验证数字签名,简称验签。
⽐较复杂的情况是,B⽅持有公钥AB被C⽅的流氓软件篡改为公钥BC,但B⽅还不知道被篡改了。
若C⽅发送它⽣成的数字签名和数据到B ⽅,B⽅⽤被篡改的公钥能解密出摘要并且对⽐摘要信息也没问题,则B⽅会误认为该数据和数字签名还是A⽅发出。
所以需要CA对公钥AB 和相关信息做成数字证书,A⽅向B⽅传输数据时,不仅附上A⽅数据签名,还要附上CA所认证的数字证书。
当B⽅收到A⽅数据签名+CA所认证的数字证书+数据时,⽤CA提供的公钥对数字证书解密,就可以得到公钥AB,在进⾏验签,就可以防⽌⾃⼰持有的公钥AB被篡改的情况发⽣。
那么,流氓软件篡改了CA提供给你的公钥怎么办?若被篡改了,在对CA数字证书验证的时候就通不过,因为是层层验证过程,即验证你这⼀级CA是通过你的上⼀级或者根CA。
即使公钥被篡改了,也会发现CA提供给你的公钥被篡改了。
各类数字签名算法总结
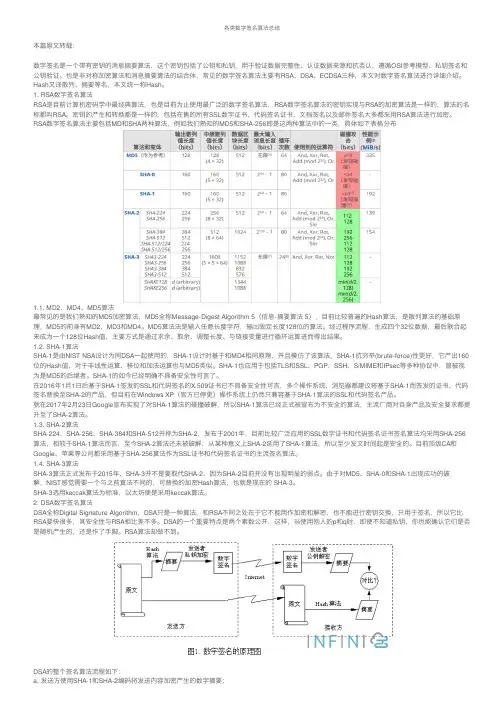
各类数字签名算法总结本篇原⽂转载:数字签名是⼀个带有密钥的消息摘要算法,这个密钥包括了公钥和私钥,⽤于验证数据完整性、认证数据来源和抗否认,遵循OSI参考模型、私钥签名和公钥验证。
也是⾮对称加密算法和消息摘要算法的结合体,常见的数字签名算法主要有RSA、DSA、ECDSA三种,本⽂对数字签名算法进⾏详细介绍。
Hash⼜译散列、摘要等名,本⽂统⼀称Hash。
1. RSA数字签名算法RSA是⽬前计算机密码学中最经典算法,也是⽬前为⽌使⽤最⼴泛的数字签名算法,RSA数字签名算法的密钥实现与RSA的加密算法是⼀样的,算法的名称都叫RSA。
密钥的产⽣和转换都是⼀样的,包括在售的所有SSL数字证书、代码签名证书、⽂档签名以及邮件签名⼤多都采⽤RSA算法进⾏加密。
RSA数字签名算法主要包括MD和SHA两种算法,例如我们熟知的MD5和SHA-256即是这两种算法中的⼀类,具体如下表格分布1.1. MD2、MD4、MD5算法最常见的是我们熟知的MD5加密算法,MD5全称Message-Digest Algorithm 5(信息-摘要算法 5),⽬前⽐较普遍的Hash算法,是散列算法的基础原理,MD5的前⾝有MD2、MD3和MD4。
MD5算法法是输⼊任意长度字符,输出固定长度128位的算法。
经过程序流程,⽣成四个32位数据,最后联合起来成为⼀个128位Hash值,主要⽅式是通过求余、取余、调整长度、与链接变量进⾏循环运算进⽽得出结果。
1.2. SHA-1算法SHA-1是由NIST NSA设计为同DSA⼀起使⽤的,SHA-1设计时基于和MD4相同原理,并且模仿了该算法,SHA-1抗穷举(brute-force)性更好,它产出160位的Hash值,对于⾮线性运算、移位和加法运算也与MD5类似。
SHA-1也应⽤于包括TLS和SSL、PGP、SSH、S/MIME和IPsec等多种协议中,曾被视为是MD5的后继者。
SHA-1的如今已经明确不具备安全性可⾔了。
详解Androidv1、v2、v3签名(小结)
详解Androidv1、v2、v3签名(⼩结)Android签名机制什么是Android签名了解 HTTPS 通信的同学都知道,在消息通信时,必须⾄少解决两个问题:⼀是确保消息来源的真实性,⼆是确保消息不会被第三⽅篡改。
同理,在安装 apk 时,同样也需要确保 apk 来源的真实性,以及 apk 没有被第三⽅篡改。
为了解决这⼀问题,Android官⽅要求开发者对 apk 进⾏签名,⽽签名就是对apk进⾏加密的过程。
要了解如何实现签名,需要了解两个基本概念:消息摘要、数字签名和数字证书。
消息摘要消息摘要(Message Digest),⼜称数字摘要(Digital Digest)或数字指纹(Finger Print)。
简单来说,消息摘要就是在消息数据上,执⾏⼀个单向的 Hash 函数,⽣成⼀个固定长度的Hash值,这个Hash值即是消息摘要。
上⾯提到的的加密 Hash 函数就是消息摘要算法。
它有以下特征:⽆论输⼊的消息有多长,计算出来的消息摘要的长度总是固定的。
例如:应⽤ MD5 算法摘要的消息有128个⽐特位,⽤ SHA-1 算法摘要的消息最终有 160 ⽐特位的输出,SHA-1 的变体可以产⽣ 192 ⽐特位和 256 ⽐特位的消息摘要。
⼀般认为,摘要的最终输出越长,该摘要算法就越安全。
消息摘要看起来是「随机的」。
这些⽐特看上去是胡乱的杂凑在⼀起的。
可以⽤⼤量的输⼊来检验其输出是否相同,⼀般,不同的输⼊会有不同的输出,⽽且输出的摘要消息可以通过随机性检验。
但是,⼀个摘要并不是真正随机的,因为⽤相同的算法对相同的消息求两次摘要,其结果必然相同;⽽若是真正随机的,则⽆论如何都是⽆法重现的。
因此消息摘要是「伪随机的」。
消息摘要函数是单向函数,即只能进⾏正向的信息摘要,⽽⽆法从摘要中恢复出任何的消息,甚⾄根本就找不到任何与原信息相关的信息。
当然,可以采⽤强⼒攻击的⽅法,即尝试每⼀个可能的信息,计算其摘要,看看是否与已有的摘要相同,如果这样做,最终肯定会恢复出摘要的消息。
高效的基于证书数字签名设计方案
公钥 绑定来证 明 自己的身份 。在 P C中, K 如果用 户收到其 他 用户发送 的签名 , 必须 经过两 次验 证才 能判 断签名 的有 效 他
性, 首先需 要获得签 名者的证 书 , 在验证 证书 的合法性后 再使 用相应 的公钥验证签名 。因此签名算法效率不高 , 当用户过 且
多时 , 证书管理也是 一个 棘手的问题 。
b s dsg au esh me ae in tr c e .
esc rt f I c e a e np o e n e e ui o £esh meh db e rvdu d r坊ern o oal d 1 h c e sef in y , d m rcemo e.T esh mewa fce t a i
机 预 言模 型 下证 明 了方案 的安全 性。 方案设计 简单 , 签名 算 法 中不 需要 双线 性对 运 算 , 仅在 签 名验 证 算 法 中存
在一个双线性对运算, 非常适合使用在计算能力和带宽受限的环境。
关键 词 :数 字签名 ; 于证 书 ;可证 明安全 ;双 线性对 ;随机 预 言模 型 基
0 引言
传统公钥密 码学 ( ul e r t rpy P C) 式 中, p bi kyc po ah , K 模 c y g 用户使用 的公钥仅是一 串随机数字 , 用户需要使用一个可信第
三方 , 称之 为认证 中心 (et ct uhry C 颁发 的证 书和 crf a atoi , A) i e i t
-
t e u e n t ep we n a d d h l t d e vr n n .sn eis in n lo t m d d n t e d t e c mp t t n o eb — o b s d i o r d b n wit mi n i me t i c t sg i ga g r h i o e h o ua i f h i h a i e o i n o t l e rp i n n e v rf ain ag rtm e d h tc mp tt n o l n e i a ar ga d t e i t o h n e st a o u ai n y o c . n i h i c o l i o Ke r s sg au e;c ri c t — a e y wo d : i n tr e t ae b s d;p o a l e u e i n a arn s a d m r ce mo e i f rv b y s c r ;b l e rp i g ;rn o o a l d l i i
证书的签名算法
证书的签名算法
证书的签名算法是指用于对证书进行数字签名的算法。
常用的证书签名算法有以下几种:
1. RSA:基于大数因子分解困难性问题的非对称加密算法,是最常用的签名算法之一。
2. DSA:基于离散对数难题的数字签名算法,常用于美国联邦政府的数字签名标准。
3. ECDSA:基于椭圆曲线离散对数难题的数字签名算法,具有相对较短的密钥长度和高效的性能。
4. EdDSA:一种基于椭圆曲线的高性能数字签名算法,具有较低的计算和存储成本。
5. HMAC:基于散列函数和密钥的消息认证码算法,常用于保护通信数据的完整性和身份验证。
这些签名算法都使用了不同的数学原理和算法思想,但都能实现对证书的数字签名,以确保证书的真实性和完整性。
具体使用哪种签名算法取决于数字证书的用途、安全性要求和性能需求等因素。
第四章 证书基本结构与编码
“TLV”方式 可以完整表示特定类型的数据 类型type、长度length和值value 解码时,首先识别数据的类型,即可选定处理的方法; 然后得到数据的长度,即可进行处理的准备工作;最后 就可以正确的得到数据本身的值。
证书编码
“TLV”方式的编码很多,如Basic Encoding
Rules(BER)和Distinguished Encoding Rules(DER)等
证书描述方法
证书的描述需要使用精确的语言将内容准确的、无二
义的表达出来,以便PKI系统中的各个组件都能正确的 处理证书,各种应用系统也能正确的从证书中获取公 钥和持有者的信息。 基本要求:简明的、无歧义的
自然语言? 多种语言 同语种中一词多义和一义多词 程序设计语言? 有较严格的语法和较清晰的数据结构表达方式 但由于平台相关的编译器不同,同一数据类型在不同系 统中的实现就可能有差异。程序语言在内容的顺序上也 没有严格规定。
[0] EXPLICIT Version DEFAULT v1, CertificateSerialNumber, AlgorithmIdentifier, Name, Validity, Name, SubjectPublicKeyInfo, [1] IMPLICIT UniqueIentifier OPTIONAL, [2] IMPLICIT UniqueIentifier OPTIONAL, [3] EXPLICIT Extensions OPTIONAL
OBJECT IDENTIFIER PrintableString UTCTime GeneralizedTime
Type值
06 13 17 18
证书编码
电子签名方案
电子签名方案电子签名方案概述一个电子签名方案是通过电子方式对文件或合同进行签名的方法和过程。
它通过使用密码学技术,确保签名的真实性、完整性和不可否认性,并为电子签名提供了法律效力。
一种常见的电子签名方案是使用数字证书和公钥基础设施(PKI)来实现签名的安全性和身份验证。
电子签名方案的组成元素电子签名方案由以下多个组成元素组成:1. 数字证书:数字证书是由可信第三方颁发的电子身份证明,用于验证签名者的身份信息和公钥。
数字证书包含签名者的姓名、公钥、证书颁发机构和有效期等信息。
2. 公钥基础设施(PKI):PKI是一套技术和服务,用于生成、签名、分发和管理数字证书。
它涉及到证书颁发机构(CA)、注册机构(RA)、证书吊销列表(CRL)和证书操作员等。
3. 数字签名算法:数字签名算法用于生成和验证电子签名。
常见的数字签名算法包括RSA、DSA和ECDSA等。
该算法使用签名者的私钥对文件进行加密,以确保文件在传输过程中不被篡改。
4. 时间戳:时间戳用于证明签名文件在特定时间之前已被签署。
它保证了签名的时效性和不可否认性。
电子签名方案的应用场景电子签名方案在许多场景中都被广泛采用,包括以下几个方面:1. 合同签署:电子签名方案使得合同签署过程更加高效和便捷。
签署双方可以通过电子方式签署合同,避免了纸质合同的邮寄和传递过程。
2. 文件审批:电子签名方案可以用于对审批文件进行签名,确保文件的真实性和完整性。
这在企业中可以提高审批流程的效率,减少时间和成本。
3. 网上交易:在电子商务中,电子签名方案可以确保商家和消费者之间的交易的安全性和可靠性。
商家和消费者可以通过电子签名进行支付,而不必担心支付信息的盗用和篡改。
电子签名方案的优势和挑战电子签名方案相比传统的纸质签名具有以下优势:1. 便捷性:电子签名方案允许签署者在任何时间和地点签署文件,提高了签署的便利性和灵活性。
2. 省时省力:电子签名方案大大减少了签署文件的时间和劳动成本。
证书的签名算法
证书的签名算法摘要:1.证书签名算法的概念2.常见的证书签名算法3.证书签名算法的作用4.证书签名算法的安全性5.未来发展趋势正文:1.证书签名算法的概念证书签名算法是一种用于数字证书签名的加密算法。
数字证书是用于在互联网上进行身份验证的一种电子证明,它包含了证书持有者的公钥、证书颁发机构(CA)的数字签名以及证书的有效期等信息。
证书签名算法用于确保证书内容的完整性和真实性,防止证书被篡改或伪造。
2.常见的证书签名算法常见的证书签名算法包括:(1)RSA 算法:RSA 算法是一种非对称加密算法,广泛应用于数字签名、密钥协商和数据加密等领域。
RSA 算法安全性高,性能稳定,是当前应用最广泛的证书签名算法之一。
(2)DSA 算法:DSA(Digital Signature Algorithm)算法是一种数字签名算法,基于椭圆曲线密码体系。
DSA 算法安全性较高,但计算量大,效率较低,因此在实际应用中较少作为证书签名算法使用。
(3)ECDSA 算法:ECDSA(Elliptic Curve Digital SignatureAlgorithm)算法是一种基于椭圆曲线密码体系的数字签名算法。
ECDSA 算法具有较高的安全性和较小的计算量,逐渐成为证书签名领域的主流算法。
3.证书签名算法的作用证书签名算法在数字证书中有以下作用:(1)保证证书内容的完整性:证书签名算法可以确保证书在传输过程中不被篡改或伪造,从而保证证书内容的完整性。
(2)证明证书颁发者的身份:证书签名算法可以证明证书是由合法的证书颁发机构颁发的,从而增加证书的可信度。
(3)防止证书重复使用:证书签名算法可以确保同一证书在不同的时间和地点只能被使用一次,从而防止证书的重复使用。
4.证书签名算法的安全性证书签名算法的安全性是数字证书系统的关键。
目前,RSA、DSA、ECDSA 等算法在正常使用条件下具有较高的安全性。
然而,随着计算机技术的发展,算法可能会受到量子计算机等新型计算方式的威胁,因此研究人员正在积极寻求更加安全的证书签名算法。