
利用组策略方式阻止外部机器访问本机135端口
利用组策略方式阻止外部机器访问本机135端口
原创:刘永春1、首先打开本地安全设置窗口
2、用鼠标右键单击"IP安全策略,在本地机器"选项:
执行快捷菜单中的"管理IP筛选器表和筛选器操作"命令,在随后的"管理IP筛选器表"标签页面中,单击"添加"按钮,然后将新建的IP筛选器名称设置为"拦截135端口",继续单击"添加"按钮,根据屏幕提示单击"下一步"按钮;
2、在接下来的"IP通信源"向导窗口中,将"源地址"设置为"任何IP地址",再将"目标地址"选为"我的IP地址",同时将IP协议类型设置为"TCP";在随后弹出的IP协议端口设置窗口中,选中"到此端口"选项,同时将"135"端口号正确输入;最后单击"完成"按钮,这样我们就能发现在IP筛选器列表中,包含有"拦截135端口"选项了。
接着进入到"管理筛选器操作"标签页面,单击"添加"按钮,然后根据屏幕向导提示,输入筛选器的具体操作名称,例如这里的名称可以设置为"拒绝135端口",在随后弹出的"筛选器操作常规选项"设置窗口中,选中"阻止"选项,再单击"完成"按钮;
3、下面用鼠标右键单击本地安全设置窗口中的"IP安全策略,在本地机器"选项,执行快捷菜单中的"创建IP安全策略"命令,并将IP安全策略的名称设置为"禁用135端口",在接着打开的"安全通信请求"向导窗口中,取消"激活默认响应规则"的选中状态,再单击"完成"按钮;
再将前面创建好的"禁用135端口"策略选中,然后单击"添加"按钮,在随后出现的"隧道终结点"设置窗口中,选中"此规则不指定隧道"选项,在"网络类型"设置窗口中,选中"所有网络连接",在"身份验证方法"设置窗口中,选中"Kerberos"选项,在"IP筛选器列表"设置窗口中,选中前面创建好的"拦截135端口"筛选器,在"筛选器操作"设置窗口中,选中前面创建好的"拒绝135端口"选项,再单击"完成"按钮;到了这里"禁用135端口"的安全策略就自定义好了。
4、考虑到在默认状态下,Windows系统不会指派任何安全策略,为此我们还需要手工来对"禁用135端口"安全策略进行指派;在指派安全策略时,只要用鼠标右键单击"禁用135端口
"安全策略,从弹出的快捷菜单中执行"指派"命令就可以了。
5、这时你可以用Telnet 工具测试你的端口是否被阻止(非本机自己telnet 127.0.0.1 测试,请用别的机器接入测试,如果没有条件,可以用虚拟机实验测试)。
如何关闭Windows135、139、445端口及默认共享(图文)

如何关闭Windows135、139、445端口及默认共享(图文)一、关闭135端口1. 打开开始菜单,输入“运行”,或者按下Win+R键,打开运行对话框。
2. 在运行对话框中输入“gpedit.msc”,然后按回车键,打开本地组策略编辑器。
3. 在左侧导航栏中,依次展开“计算机配置”→“管理模板”→“网络”→“网络连接”→“Windows防火墙”。
4. 在右侧窗格中,找到“Windows防火墙:允许入站远程管理例外”策略,双击打开。
5. 在弹出的窗口中,选择“已禁用”,然后“应用”和“确定”按钮。
二、关闭139端口1. 同样打开本地组策略编辑器(gpedit.msc)。
2. 在左侧导航栏中,依次展开“计算机配置”→“管理模板”→“系统”→“Netlogon”。
3. 在右侧窗格中,找到“取消NetBIOS解析”策略,双击打开。
4. 在弹出的窗口中,选择“已启用”,然后“应用”和“确定”按钮。
三、关闭445端口1. 打开开始菜单,输入“运行”,或者按下Win+R键,打开运行对话框。
2. 在运行对话框中输入“services.msc”,然后按回车键,打开服务管理器。
3. 在服务列表中,找到“Server”服务,双击打开。
4. 在“常规”选项卡中,将启动类型更改为“禁用”,然后“停止”按钮,“确定”保存设置。
四、关闭默认共享1. 打开注册表编辑器(regedit),在运行对话框中输入“regedit”并按回车键。
3. 在右侧窗格中,找到名为“AutoShareWks”的键值,将其数值数据更改为“0”。
4. 同样找到名为“AutoShareServer”的键值,将其数值数据更改为“0”。
5. 关闭注册表编辑器,并重启电脑使设置生效。
如何关闭Windows135、139、445端口及默认共享(图文)五、验证端口关闭状态1. 在关闭端口和默认共享后,您可能想要验证一下这些设置是否已经生效。
打开命令提示符(按下Win+R,输入cmd,然后按回车键)。
win系统关闭135445139端口教程
win系统关闭135/445/139端口教程
电脑中有一些端口非常容易被怀恶意的黑客利用导入病毒,那么win7如何关闭135/445/139等危险端口呢?现在店铺为你分享了win 系统关闭135/445/139端口方法教程,希望能够帮到你。
win系统关闭135/445/139端口方法教程
你需要在“开始”菜单选择“运行”,输入“gpedit.msc”后回车,打开本地组策略编辑器。
依次展开“计算机配置---windows设置---安全设置---ip安全策略,在本地计算机”
在本地组策略编辑器右边空白处右键单击鼠标,选择“创建IP安全策略”,弹出IP安全策略向导对话框,单击下一步;在出现的对话框中的名称处写“关闭端口”(可随意填写),点击下一步;对话框中的“激活默认响应规则”选项不要勾选,然后单击下一步;勾选“编辑属性”,单击完成。
在出现的“关闭端口属性”对话框中,选择“规则”选项卡,去掉“使用添加向导”前边的勾后,单击“添加”按钮。
在弹出的“新规则属性”对话框中,选择“IP筛选器列表”选项卡,单击左下角的“添加”
出现添加对话框,名称出填“封端口”(可随意填写),去掉“使用添加向导”前边的勾后,单击右边的“添加”按钮
在出现的“IP筛选器属性”对话框中,选择“地址”选项卡,“源地址”选择“任何”,“目标地址”选择“我的IP地址”; 选择“协议”选项卡,各项设置如图片中所示。
设置好后点击“确定”。
返回到“ip筛选器列表”,点击“确定”。
返回到“新规则属性”对话框
在ip筛选器列表中选择刚才添加的“封端口”,然后选择“筛选器操作”选项卡,,去掉“使用添加向导”前面的勾,单击“添加”按钮。
如何防范135,445端口入侵

4.关闭IPS$
HKEY_LOCAL_MACHINE \ SYSTEM \ CurrentConteolset \ Control \ Lsa项,找到restrictanonymous键值,将键值设为1。
5.自定义安全策略
执行"开始-控制面板-管理工具-本地安全策略"在打开的"本地安全设置"窗口中选"IP安全策略 在本地计算机" 在窗口右边空白处单击鼠标右键,选'创建IP安全策略"在弹出的向导中单击"下一步",然后在名称一栏中输入"阻止危险的端口",再单击"下一步"取消对"激活默认响应规则"的选中. 单击"下一步"-"完成" 在"阻止危险端口 属性"对话框中取消对"使用添加向导"的勾选. 单击"添加" 在"新规则属性"对话框中单击"添加"按钮 弹出"IP筛选器列表" 取消对"使用添加向导"的勾选. 单击"添加",在"寻址"页面的"源地址"中选择"任何IP地址",在"目标地址"中选"我的IP地址" 切换到"协议"选项卡在协议类型中选"TCP",然后在"到此端口"中输入"135" 单击"确定"按钮返回"IP筛选器列表"重复以上步骤为其他需要关闭的窗口建立相应的筛选器.完成后单击"确定"在"新规则属性"窗口中选中"新IP筛选器列表" 切换到"筛选器操作"选项卡取消对"使用添加向导"的勾选 然后单击"添加"在"新筛选器操作属性"窗口的"安全措施"选项卡中选择"阻止" 点"确定"返回"新规则属性"选中"新筛选器操作"后,单击"关闭" 在"阻止危险的端口属性"中选"新IP筛选器列表" 关闭,返回"本地安全设置"用鼠标右键单击"阻止危险的端口"在弹出的菜单中选"指派'命令 除了135 445外,其实还有危险的端口:TCP中的135 445 593 1025 3389 UDP中的135 139 445
如何关闭Windows 的135、139、445端口及默认共享(图文)

如何关闭Windows的135、139、445端口和默认共享(图文)为应对最新勒索病毒WannaCry(一种“蠕虫式”的病毒软件,大小3.3MB,由不法分子利用NSA(National Security Agency)泄露的危险漏洞“EternalBlue”(永恒之蓝)制作)攻击,各安全网站都提示除了安装最新MS17-010安全更新以外,还要关闭135、139、445端口及默认共享,但如何关闭网上提供的方法比较混乱,本文主要对各种方法进行测试及整理,分享给大家。
一、关闭135端口135端口主要用于使用RPC(Remote Procedure Call,远程过程调用)协议并提供DCO M(分布式组件对象模型)服务。
端口说明:135端口主要用于使用RPC(Remote Procedure Call,远程过程调用)协议并提供DCOM(分布式组件对象模型)服务,通过RPC可以保证在一台计算机上运行的程序可以顺利地执行远程计算机上的代码;使用DCOM可以通过网络直接进行通信,能够跨包括HTTP协议在内的多种网络传输。
RPC本身在处理通过TCP/IP的消息交换部分有一个漏洞,该漏洞是由于错误地处理格式不正确的消息造成的。
该漏洞会影响到RPC 与DCOM之间的一个接口,该接口侦听的端口就是135。
建议关闭该端口。
关闭135端口1、单击“开始”——“运行”(或windows键+R键),输入“dcomcnfg”,单击“确定”,打开组件服务。
2、在弹出的“组件服务”对话框中,选择“计算机”选项,右键单击“我的电脑”,选择“属性”。
3、在出现的“我的电脑属性”对话框“默认属性”选项卡中,去掉“在此计算机上启用分布式COM”前的勾。
5、选择“默认协议”选项卡,选中“面向连接的TCP/IP”,单击“移除”按钮。
6、单击“确定”按钮,设置完成,winXP系统重新启动后即可关闭135端口。
7、对Win7及以上系统,通过以上设置无法彻底关闭135端口,需配合防火墙入站策略来进行防护,禁止外部连接135端口。
屏蔽135 139 445 3389端口的方法以及网络端口安全防护技巧

屏蔽135 139 445 3389端口的方法以及网络端口安全防护技巧默认情况下,Windows有很多端口是开放的,在你上网的时候,网络病毒和黑客可以通过这些端口连上你的电脑。
为了让你的系统变为铜墙铁壁,应该封闭这些端口,主要有:TCP 135、139、445、593、1025 端口和UDP 135、137、138、445 端口,一些流行病毒的后门端口(如TCP 2745、3127、6129 端口),以及远程服务访问端口3389。
下面介绍如何在WinXP/2000/2003下关闭这些网络端口:第一步,点击“开始”菜单/设置/控制面板/管理工具,双击打开“本地安全策略”,选中“IP 安全策略,在本地计算机”,在右边窗格的空白位置右击鼠标,弹出快捷菜单,选择“创建IP 安全策略”(如右图),于是弹出一个向导。
在向导中点击“下一步”按钮,为新的安全策略命名;再按“下一步”,则显示“安全通信请求”画面,在画面上把“激活默认相应规则”左边的钩去掉,点击“完成”按钮就创建了一个新的IP 安全策略。
第二步,右击该IP安全策略,在“属性”对话框中,把“使用添加向导”左边的钩去掉,然后单击“添加”按钮添加新的规则,随后弹出“新规则属性”对话框,在画面上点击“添加”按钮,弹出IP筛选器列表窗口;在列表中,首先把“使用添加向导”左边的钩去掉,然后再点击右边的“添加”按钮添加新的筛选器。
第三步,进入“筛选器属性”对话框,首先看到的是寻址,源地址选“任何IP 地址”,目标地址选“我的IP 地址”;点击“协议”选项卡,在“选择协议类型”的下拉列表中选择“TCP”,然后在“到此端口”下的文本框中输入“135”,点击“确定”按钮(如左图),这样就添加了一个屏蔽TCP 135(RPC)端口的筛选器,它可以防止外界通过135端口连上你的电脑。
点击“确定”后回到筛选器列表的对话框,可以看到已经添加了一条策略,重复以上步骤继续添加TCP 137、139、445、593 端口和UDP 135、139、445 端口,为它们建立相应的筛选器。
使用IP安全策略关闭端口
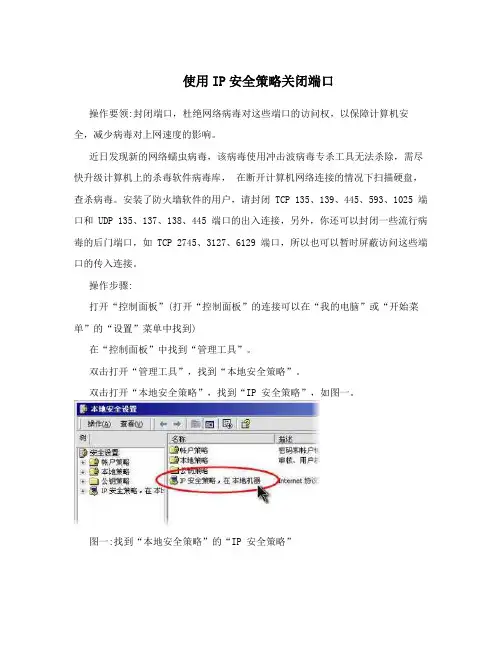
使用IP安全策略关闭端口操作要领:封闭端口,杜绝网络病毒对这些端口的访问权,以保障计算机安全,减少病毒对上网速度的影响。
近日发现新的网络蠕虫病毒,该病毒使用冲击波病毒专杀工具无法杀除,需尽快升级计算机上的杀毒软件病毒库,在断开计算机网络连接的情况下扫描硬盘,查杀病毒。
安装了防火墙软件的用户,请封闭 TCP 135、139、445、593、1025 端口和 UDP 135、137、138、445 端口的出入连接,另外,你还可以封闭一些流行病毒的后门端口,如 TCP 2745、3127、6129 端口,所以也可以暂时屏蔽访问这些端口的传入连接。
操作步骤:打开“控制面板”(打开“控制面板”的连接可以在“我的电脑”或“开始菜单”的“设置”菜单中找到)在“控制面板”中找到“管理工具”。
双击打开“管理工具”,找到“本地安全策略”。
双击打开“本地安全策略”,找到“IP 安全策略”,如图一。
图一:找到“本地安全策略”的“IP 安全策略”用鼠标右键点击右方窗格的空白位置,在弹出的快捷菜单中选择“ 创建 IP安全策略”strengthen the concept of organization, subordinate to the Organization to decide about organizing principles, the "four obedience" placed in the higher position, resolutely overcome liberalism, Anarchist, populist and other unhealthy tendencies, and does not allow forarbitrary and "my house, my rules" do not allow bargaining in the dutyof due图二:创建新的策略在向导中点击“下一步”按钮,到第二页为新的安全策略命名,或者直接再点“ 下一步”。
电脑怎么关闭135端口
电脑怎么关闭135端口
近期许多电脑都被勒索病毒通过135端口进行入侵,那么关闭135端口的方法是怎么样的呢?下面是小编收集整理的关闭135端口的相关内容,欢迎阅读参考!!
1、打开windows徽标(开始菜单),点击“控制面板”;
2、打开“调整计算机设置”窗口中的“系统和安全选项”对话框,如果在窗口中找不到选项,可以点击右侧类别旁边的下拉按钮,选择“类别”即可显示;
3、点击“windows防火墙”,将其打开;
4、在打开的“windows防火墙”对话框中点击左侧的“高级设置”;
5、点击对话框左侧的“入站规则”,然后点击右侧的“新建规则”;
7、选择第二项“端口”选项;
8、点击下一步,选择“特定本地端口”,输入“135”,端口号中间用逗号隔开即可,选择“阻止连接”,然后点击下一步;
9、“域”“专用”“公用”都选上,点击下一步,输入“名称”和“描述”即可,这里你可根据自己需要内容自行决定,点击完成,这个组织规则就创建完成了。
10、然后点击入站规则就可以显示之前设置的规则了,说明135等端口关闭已经生效了。
防火墙禁止135,137,138,139,445端口攻击的方法
防火墙禁止135,137,138,139,445端口攻击的方法1.Win10自带防火墙关闭端口步骤(本设置步骤仅适用于启用了系统自带防火墙的操作系统)第一步:打开系统的“控制面板”,点击“系统和安全”第二步:进入“windows防火墙”第三步:点击左侧的“高级设置”(注:下图中未启用系统防火墙,仅做参考)第四步:点击左侧的“入站规则”,再点右边的“新建规则…”第五步:选择“端口”,点“下一步”。
第六步:按下图设置,选择TCP和特定本地端口,填入端口号135,137,138,139,445,点下一步。
第七步:选择“阻止连接”,点下一步。
第八步:在“何时应用该规则?”这一步默认全选,点下一步。
第九步:定义规则名称和规则描述(按自己习惯填写),点击完成,可在入站规则中查看到上述步骤自定义的规则。
第十步:重复上述步骤新建规则禁用UDP的135,137,138,139,445的入站。
仅上述第六步选择UDP,端口号依然相同,其它步骤一样。
第九步自定义规则的名称不要相同。
2.ESET NOD32防火墙关闭端口步骤(本设置步骤仅适用于使用ESET NOD32防火墙的操作系统)第一步:打开ESET NOD32软件,点击主界面左侧的“设置”。
第二步:点击右侧的“网络保护”,再点击“个人防火墙”右侧的,选择“配置…”。
第三步:点击“规则”右侧的“编辑”。
第四步:点击“添加”。
第五步:按如下设置“添加规则”中的“常规”、“本地”选项卡,“远程”选项卡默认空白。
第六步:点击“确定”。
完成!3.卡巴斯基安全软件2016防火墙关闭端口步骤(本设置步骤仅适用于使用卡巴斯基安全软件防火墙的操作系统)第一步:打开卡巴斯基安全软件,点击其左下角的设置按钮。
第二步:点击左侧的“保护”。
第三步:点击“防火墙”,然后点“配置包规则”。
第四步:点右下角的“添加”,分别按下面两图所示设置,添加TCP和UDP的规则,并“保存”。
第五步:至此,就能在“包规则”中查看所添加的两个规则。
关于135端口实战入侵&安全防御
无论是高手还是菜鸟,大家都知道常见的高危端口:135,139,3389,445等。
大家唯恐不能快点关闭这些端口以及相应的服务来保证系统的安全。
其实本人认为这是错误的,黑客技术是建立在攻与防之间的,下面看本人的135实战原理分析,以及135端口的安全防御!一,工具攻防现在在网上,有很多的135抓鸡器,都是全自动的,利用135端口往往能抓很多肉鸡,为什么呢?因为正版系统为了性能都是开启这些高危服务的,而用户是新手或者安全意识不强的话,就不会关闭这些东西,他们也不懂这些,所以就被抓了。
我们从工具的抓鸡过程来分析!图一这是一款典型的135抓鸡器,下面我们来分析一下抓鸡的过程,从攻击的方面来防御!首先扫描,筛选开启135端口的机器,这些都是很普通的。
下面开始扫描弱口令了,从反面的角度来说,135端口入侵需要弱口令(弱口令就是保护强度很弱的密码,比如123)。
接着看溢出,溢出是利用下载马的形式。
实战:1,扫描135端口,然后筛选出弱口令等。
2,启动ftp或者是tftp本地服务器,开启服务,将木马设置放进目录3,按照步骤批量溢出,在此填入你的电脑,以及改变相应的设置图二防御在下面的文章说。
二手动入侵手动入侵是最爽的了,用工具不如手工的灵活。
这样我们就要详细分析下135端口了!我们打开管理,查看服务。
图三众所周知,135端口的服务是RPC。
看RPC的说明,似乎毫无头绪,是的根本看不明白。
下面就说下使用的方法。
在这里,入侵的常见步骤是:1,确定目标2,扫描端口,假设开启了135端口3,开启需要的漏洞服务,比如IPC共享或者telnet我们开始实战!通过上面的描述,作为终结点映射程序和com服务控制管理器使用。
意思就是远程控制电脑的服务。
那这样,我们就连接到远程电脑的服务控制台。
打开服务管理器,在上面点击操作,点击连接到另一台电脑。
图四图五图六连接成功后,我们就可以像本地电脑一样控制服务了。
当然,再重复一遍连接的条件!1,开启135端口也就是RPC服务2,你知道远程电脑的用户名和密码以及修改的权限(或者远程电脑弱口令)这时,我们就可以开启telnet服务,或者其他你需要入侵利用的服务。
通过“IP 安全策略”,阻止外部某个ip和本机的任何通讯
使用“IP 安全策略”,阻止某ip访问本机任何端口。
也就是组织某个或者某些地址和你的计算机做任何通讯以Windows XP为例进行说明:打开:控制面版--管理工具-本地安全设置。
点左边的“IP安全策略,在本地计算机”。
然后在右边点右键--创建IP安全策略,打开IP安全策略向导。
下一步,出现IP安全策略名称,随便起个名字就行。
比如叫:阻止192.168.1.111下一步,出现激活默认响应规则,不要选中,把钩去掉。
下一步,选中“编辑属性”,完成。
然后出现了“IP安全策略属性”先把右下角“使用…添加向导‟”去掉,然后点左下角的“添加”,出现“新规则属性”,再点击“添加”,出现“IP 筛选器列表”。
再先去掉“使用…添加向导‟”,然后点右边的“添加”,出现“筛选器属性”。
寻址选项:“源地址”选“一个特定的IP地址” 192.168.1.111。
“目标地址”选“我的IP 地址”。
然后点击确定。
在“新规则属性”的“IP 筛选器列表”选项卡里应该多了新建的列表,选中它。
然后切换到“筛选器操作”选项卡,把“使用…添加向导‟”去掉,点击添加。
在出现的“新筛选器操作属性”里的安全措施选项卡中,选择“阻止”,点击确定。
在“筛选器操作”选项卡中会多出一个“筛选器操作”的选项,选中它。
现在回到“IP安全策略属性”这里,把你建的IP筛选器列表钩上,点击“应用”后再点击“关闭”。
这时“IP安全策略,在本地计算机”,会多出一个策略,就是你建立的“阻止192.168.1.111”。
在它身上点右键,选择指派,就开始应用策略了。
此可相当于软防火墙功能。