
VLAN间路由配置
第15章 VLAN间路由在交换机上划分VLAN后,VLAN间的计算机就无法通信了。
VLAN间的通信需要借助第三层设备,我们可以使用路由器来实现这个功能,如果使用路由器通常会采用单臂路由模式。
实践上,VLAN间的路由大多是通过三层交换机实现的,三层交换机可以看成是路由器加交换机,然而因为采用了特殊的技术,其数据处理能力比路由器要大得多。
本章将分别介绍两种方法的具体配置。
15.1 VLAN间路由简介15.1单臂路由处于不同VLAN的计算机即使它们是在同一交换机上,它们之间的通信也必须使用路由器。
可以在每个VLAN上都有一个以太网口和路由器连接。
采用这种方法,如果要实现N个VLAN间的通信,则路由器需要N个以太网接口,同时也会占用了N个交换上的以太网接口。
单臂路由提供另外一种解决方案。
路由器只需要一个以太网接口和交换机连接,交换机的这个接口设置为Trunk接口。
在路由器上创建多个子接口和不同的VLAN连接,子接口是路由器物理接口上的逻辑接口。
工作原理如图15-1,当交换机收到VLAN1的计算机发送的数据帧后,从它的Trunk接口发送数据给路由器,由于该链路是Trunk链路,帧中带有VLAN1的标签,帧到了路由器后,如果数据要转发到VLAN2上,路由器将把数据帧的VLAN1标签去掉,重新用VLAN2的标签进行封装,通过Trunk链路发送到交换机上的Trunk接口;交换机收到该帧,去掉VLAN2标签,发送给VLAN2上的计算机,从而实现了VLAN间的通信。
图 15-1 路由器的子接口工作原理15.2 三层交换单臂路由实现VLAN间的路由时转发速率较慢,实际上在局域网内部多采用三层交换。
三层交换机通常采用硬件来实现,其路由数据包的速率是普通路由器的几十倍。
从使用者的角度可以把三层交换机看成是二层交换机和路由器的组合,如图15-2,这个虚拟的路由器和每个VLAN都有一个接口进行连接,不过这个接口是VLAN1或VLAN2接口。
Cisco早些年采用的基于NetFlow的三层交换技术;现在Cisco主要采用CEF技术。
CEF技术中,交换机利用路由表形成转发信息库(FIB),FIB和路由表是同步的,关键的是它的查询是硬件化,查询速度快得多。
除了FIB,还有邻接表(Adjacency Table),该表和ARP表有些类似,主要放置了第二层的封装信息。
FIB和邻接表都是在数据转发之前就已经建立准备好了,这样一有数据要转发,交换机就能直接利用它们进行数据转发和封装,不需要查询路由表和发送ARP请求,所以VLAN间的路由速率大大提高。
图 15-2 三层交换机原理示意图15.2 实验1: 单臂路由实现VLAN间路由1. 实验目的通过本实验,读者可以掌握如下技能:(1) 路由器以太网接口上的子接口(2) 单臂路由实现VLAN间路由的配置2. 实验拓扑图15-3 实验1拓扑图3. 实验步骤我们要用R1来实现分别处于VLAN1和VLAN2的PC1和PC2间的通信。
(1) 步骤1:在S1上划分VLANS1(config)#vlan 2S1(config-vlan)#exitS1(config)#int f0/5S1(config-if)#switchport mode accessS1(config-if)#switchport access vlan 1S1(config-if)#int f0/6S1(config-if)#switchport mode accessS1(config-if)#switchport access vlan 2(2) 步骤2:要先把交换机上的以太网接口配置成Trunk接口S1(config)#int f0/1S1(config-if)#switch trunk encap dot1qS1(config-if)#switch mode trunk(3) 在路由器的物理以太网接口下创建子接口,并定义封装类型R1(config)#int g0/0R1(config-if)#no shutdownR1(config)#int g0/0.1R1(config-subif)#encapture dot1q 1 native//以上是定义该子接口承载哪个VLAN流量,由于交换机上的native vlan是VLAN 1,所以我们这里也要指明该VLAN 就是native vlan。
实际上默认时 native vlan就是vlan 1。
R1 (config-subif)#ip address 172.16.1.254 255.255.255.0//在子接口上配置IP地址,这个地址就是VLAN 1的网关了R1(config)#int g0/0.2R1(config-subif)#encapture dot1q 2R1 (config-subif)#ip address 172.16.2.254 255.255.255.04. 实验调试在PC1和PC2上配置IP地址和网关,PC1的网关指向:17.16.1.254, PC1的网关指向:17. 16.2.254。
测试PC1和PC2的通信。
注意:如果计算机有两个网卡,请去掉另一网卡上设置的网关。
【提示】S1实际上是catalyst 3560交换机,该交换机具有三层功能,我们这里把它当作二层交换机使用了,有点大材小用。
15.2 实验2: 三层交换实现VLAN间路由1. 实验目的通过本实验,读者可以掌握如下技能:(1) 理解三层交换的概念(2) 配置三层交换2. 实验拓扑图15-4 实验2拓扑图3. 实验步骤我们要用S1来实现分别处于VLAN1和VLAN2的PC1和PC2间的通信。
(1) 步骤1:在S1上划分VLANS1(config)#vlan 2S1(config-vlan)#exitS1(config)#int f0/5S1(config-if)#switchport mode accessS1(config-if)#switchport access vlan 1S1(config-if)#int f0/6S1(config-if)#switchport mode accessS1(config-if)#switchport access vlan 2(2) 步骤2:配置三层交换S1(config)#ip routing//以上开启S1的路由功能,这时S1就启用了三层功能。
S1(config)#int vlan 1S1(config-if)#no shutdownS1(config-if)#ip address 172.16.1.254 255.255.255.0S1(config)#int vlan 2S1(config-if)#no shutdownS1(config-if)#ip address 172.16.2.254 255.255.255.0//在vlan接口上配置IP地址即可,VLAN 1接口上的地址就是PC1的网关了,VLAN 2接口上的地址就是PC2的网关了。
【提示】要在三层交换机上启用路由功能,还需要启用CEF(命令为:ip cef),不过这是默认值。
和路由器一样,三层交换机上同样可以运行路由协议。
4. 实验调试(1) 检查S1上的路由表S1#show ip route(此处省略)172.16.0.0/24 is subnetted, 2 subnetsC 172.16.1.0 is directly connected, Vlan1C 172.16.2.0 is directly connected, Vlan2//和路由器一样,三层交换机上也有路由表。
(2) 测试PC1和PC2间的通信在PC1和PC2上配置IP地址和网关,PC1的网关指向:17.16.1.254, PC2的网关指向:17. 16.2.254。
测试PC1和PC2的通信。
注意:如果计算机有两个网卡,请去掉另一网卡上设置的网关。
【提示】我们也可以把f0/5和f0/6接口作为路由接口使用,这时它们就和路由器的以太网接口一样了,可以在接口上配置IP地址。
如果S1上的全部以太网都这样设置,S1实际上成了具有24个以太网接口的路由器了,我们不建议这样做,这样太浪费接口了,。
配置示例:S1(config)#int f0/10S1(config-if)#no switchport//该接口不再是交换接口了,成为了路由接口S1(config-if)#ip address 10.0.0.254 255.255.255.015.4 本章小结本章介绍了实现不同VLAN间的计算机通信方法。
可以使用单臂路由方法,在路由器的以太网接口上创建子接口。
然而通常采用的是三层交换机来实现VLAN间的路由,三层交换机可以看成是交换机和路由器的集成,配置三层交换非常简单。
表15-1是本章出现的命令。
表15-1 本章命令汇总命令 作用int g0/0.1 创建子接口encapture dot1q 1 native 指明子接口承载哪个VLAN的流量以及封装类型,同时该VLAN是native vlanip routing 打开路由功能no switchport 接口不作为交换机接口ip cef 开启CEF功能。
cisco3560三层交换机vlan间路由配置实例

interface vlan 4 //同上
ip address 172.16.4.252 255.255.255.0
no shutdown
standby 4 ip 172.16.4.254
standby 4 priority 110 preempt
ip access-group 101 in
switchport mode trunk
switchprot trunk allowed vlan all
interface gigbitethernet 0/7 //进入模块0上的吉比特以太口7
Switchport mode access //定义这个接口的工作模式为访问模式
interface vlan 5
ip address 172.16.5.252 255.255.255.0
no shutdown
standby 5 ip 172.16.5.254
standby 5 priority 110 preempt
ip access-group 101 in
interface gigabitethernet 0/11 //进入模块0上的吉比特以太口11
switchport trunk encapsulation dotlq //给这个接口封装为802.1Q
switchport mode trunk //定义这个接口的工作模式为trunk
Enable //进入私有模式
Configure terminal //进入全局模式
service password-encryption //对密码进行加密
hostname Catalyst 3550-12T1 //给三层交换机定义名称
路由器协议配置 03 VLAN间路由要点

VLAN间路由
Inter-VLAN Routing
计算机学院
1
VL路由的辅助,VLAN1和VLAN200不能通信。 VLAN1 and 200 cannot communicate without assistance of a router.
物理和逻辑接口 (Physical and Logical Interfaces)
1 在传统情况下,有4个VLAN的网络需要交换机和路由器之间使 用四个物理连接。 In a traditional situation, a network with four VLANs would require four physical connections between the switch and the external router. 2 随着技术的发展,像ISL应用变得更为广泛,网络设计者开始 在交换机和路由器之间的连接使用Trunk链路。 As technologies such as Inter-Switch Link (ISL) became more common, network designers began to use trunk links to connect routers to switches.
5
单臂路由器 (A Router on a Stick) 方法 1 单臂路由器
独臂路由提供了一种VLAN间实现相互通信的解 决方案。路由器只需要一个快速以太网口和交换机 相连,交换机的这个接口设置为Trunk接口。在路 由器上创建多个子接口和不同的VLAN连接,子接 口是路由器物理接口上的逻辑接口。
2
VLAN间路由 (Inter-VLAN Routing)
NA实验VLAN间路由配置实例
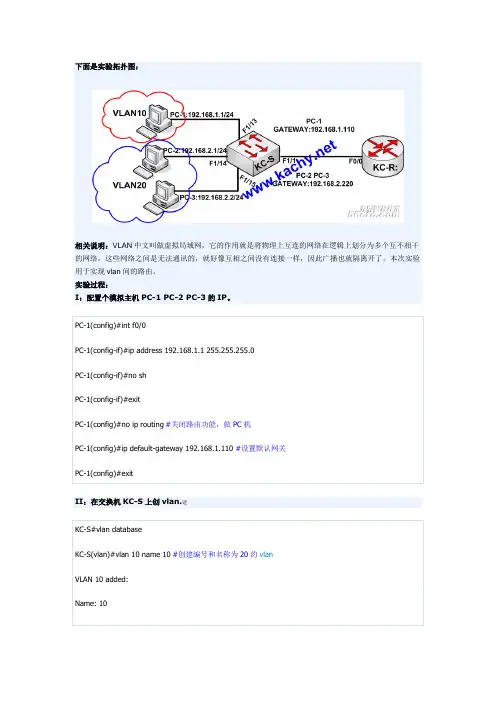
下面是实验拓扑图:
相关说明:VLAN中文叫做虚拟局域网,它的作用就是将物理上互连的网络在逻辑上划分为多个互不相干的网络,这些网络之间是无法通讯的,就好像互相之间没有连接一样,因此广播也就隔离开了。
本次实验用于实现vlan间的路由。
实验过程:
I:配置个模拟主机PC-1 PC-2 PC-3的IP。
II:在交换机KC-S上创vlan.建
III:在交换机上将相应vlan接口上应用vl an.
IV:PC-1不能ping通PC-2或PC-3,但PC-2和PC-3可以互通,可见vlan将主机阻隔
V:将KC-S的f1/1设定为trunk模式
VI:在路由器KC-R上设置支持trunk通信,采用子接口模式。
VII:测试。
cisco三层交换机vlan间路由配置实例
cisco三层交换机vlan间路由配置实例下面以cisco3560实例说明如何在一个典型的快速以太局域网中实现VLAN。
所谓典型局域网就是指由一台具备三层交换功能的核心交换机接几台分支交换机(不一定具备三层交换能力)。
我们假设核心交换机名称为:COM;分支交换机分别为:PAR1、PAR2、PAR3,分别通过Port 1的光线模块与核心交换机相连;并且假设VLAN名称分别为COUNTER、MARKET、MANAGING……需要做的工作:1、设置VTP DOMAIN(核心、分支交换机上都设置)2、配置中继(核心、分支交换机上都设置)3、创建VLAN(在server上设置)4、将交换机端口划入VLAN5、配置三层交换1、设置VTP DOMAIN。
VTP DOMAIN 称为管理域。
交换VTP更新信息的所有交换机必须配置为相同的管理域。
如果所有的交换机都以中继线相连,那么只要在核心交换机上设置一个管理域,网络上所有的交换机都加入该域,这样管理域里所有的交换机就能够了解彼此的VLAN列表。
COM#vlan database 进入VLAN配置模式COM(vlan)#vtp domain COM 设置VTP管理域名称 COMCOM(vlan)#vtp server 设置交换机为服务器模式PAR1#vlan database 进入VLAN配置模式PAR1(vlan)#vtp domain COM 设置VTP管理域名称COMPAR1(vlan)#vtp Client 设置交换机为客户端模式PAR2#vlan database 进入VLAN配置模式PAR2(vlan)#vtp domain COM 设置VTP管理域名称COMPAR2(vlan)#vtp Client 设置交换机为客户端模式PAR3#vlan database 进入VLAN配置模式PAR3(vlan)#vtp domain COM 设置VTP管理域名称COMPAR3(vlan)#vtp Client 设置交换机为客户端模式注意:这里设置核心交换机为Server模式是指允许在该交换机上创建、修改、删除VLAN 及其他一些对整个VTP域的配置参数,同步本VTP域中其他交换机传递来的最新的VLAN 信息;Client模式是指本交换机不能创建、删除、修改VLAN配置,也不能在NVRAM中存储VLAN配置,但可同步由本 VTP域中其他交换机传递来的VLAN信息。
VLAN+路由器典型配置实例
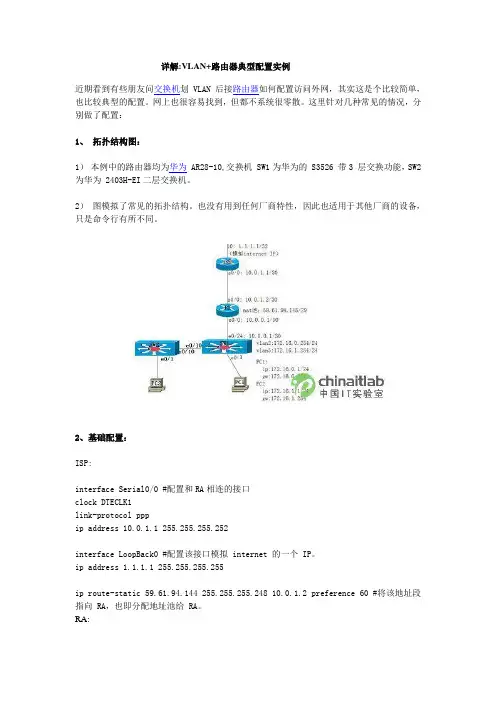
详解:VLAN+路由器典型配置实例近期看到有些朋友问交换机划 VLAN 后接路由器如何配置访问外网,其实这是个比较简单,也比较典型的配置。
网上也很容易找到,但都不系统很零散。
这里针对几种常见的情况,分别做了配置:1、拓扑结构图:1)本例中的路由器均为华为 AR28-10,交换机 SW1为华为的 S3526 带3 层交换功能,SW2为华为 2403H-EI二层交换机。
2)图模拟了常见的拓扑结构。
也没有用到任何厂商特性,因此也适用于其他厂商的设备,只是命令行有所不同。
2、基础配置:ISP:interface Serial0/0 #配置和RA相连的接口clock DTECLK1link-protocol pppip address 10.0.1.1 255.255.255.252interface LoopBack0 #配置该接口模拟 internet 的一个 IP。
ip address 1.1.1.1 255.255.255.255ip route-static 59.61.94.144 255.255.255.248 10.0.1.2 preference 60 #将该地址段指向 RA,也即分配地址池给 RA。
RA:nat address-group 0 59.61.94.145 59.61.94.150 #配置NAT 地址池,也即ISP分配的地址段。
(如果外网接口类型为广播,则最好把这些地址配置给LOOPBACK接口,否则可能不同,但此例是点对点接口,无此问题)acl number 2000 #配置NA T 用的ACL列表rule 0 permit source 172.16.0.0 0.0.0.255rule 1 permit source 172.16.1.0 0.0.0.255rule 2 permit source 10.0.0.0 0.0.0.3interface Ethernet0/0 #配置内网口ip address 10.0.0.1 255.255.255.252interface Serial0/0 #配置外网口link-protocol pppip address 10.0.1.2 255.255.255.252nat outbound 2000 address-group 0 #做NA T,采用先前配置的地址池。
三层交换机-vlan间路由配置

需求:
1、设置VTP域
2、配置交换机间中继链路
3、在核心交换机上创建VLAN
4、将交换机端口划入VLAN
5、配置三层交换
1、设置VTP域:
交换VTP更新信息的所有交换机必须配置在相同的管理域,如果所有的交换机都以中继链路相连,则只需在核心交换机上建立一个管理域,网络上所有的交换机都加入该域,且域里所有的交换机就能够彼此学习VLAN信息。
ACC1(config)#interface fastEthernet 0/2
ACC1(config-if)#switchport access vlan 20
ACC1(config)#interface fastEthernet 0/3
ACC1(config-if)#switchport access vlan 30
5、配置三层交换
接下来我们考虑VLAN间如何实现三层交换呢?这就要给各VLAN分配网络IP地址了
如:给VLAN-A分配的接口Ip地址为192.168.10.1/24,网络地址为:192.168.10.0,
VLAN -B 分配的接口Ip地址为192.168.20.1/24,网络地址为:192.168.20.0,
CORE(config-if)#no sh
此后,再在各接入VLAN的计算机上设置与所属VLAN的网络地址一致的IP地址,并且把默认网关设置为该VLAN的接口地址,至此就可以实现VLAN路由了。
在三层交换机开启路由功能:
CORE(config)#ip routing
CORE(config)#interface vlan 10
CORE(config-if)#ip address 192.168.10.1 255.255.255.0
如何设置路由器的VLAN间路由
如何设置路由器的VLAN间路由在网络环境中,VLAN(Virtual Local Area Network)是一种将局域网划分为多个虚拟网络的技术,可以提高网络的性能和安全性。
然而,当我们使用多个VLAN时,需要设置路由器的VLAN间路由来实现它们之间的通信。
本文将介绍如何设置路由器的VLAN间路由。
第一步,确认路由器的支持与配置在设置VLAN间路由之前,我们需要确认路由器是否支持此功能。
不同的路由器的操作方式和配置方式可能有所不同。
因此,在开始设置之前,建议查阅路由器的说明书或生产商的网站,了解路由器是否支持VLAN间路由,并掌握相应的配置方法。
第二步,创建VLAN在进行VLAN间路由之前,我们需要先创建VLAN。
VLAN的创建通常需要在路由器的配置页面进行操作。
以下是一般的操作步骤:1.登录路由器的管理页面。
通常,在浏览器中输入路由器的IP地址即可进入管理页面。
2.找到VLAN配置选项。
不同的路由器可能将其放置在不同的位置,如网络设置、高级设置等。
根据具体的路由器型号和软件版本来查找。
3.点击创建新的VLAN。
在此步骤中,您可以为新的VLAN指定一个名称和一个唯一的VLAN ID。
确保VLAN ID在本地网络中的所有设备上是唯一的。
4.将端口分配到VLAN。
在此步骤中,您可以选择哪些端口将属于该VLAN。
通常,路由器上的端口分配由物理接口,如Ethernet端口或无线接口来决定。
选择适当的接口并将其分配给创建的VLAN。
5.保存设置。
在所有VLAN配置都完成后,确保保存设置以应用更改。
第三步,配置VLAN间路由完成VLAN的创建后,我们需要配置VLAN间的路由。
具体的配置步骤如下:1.登录路由器的管理页面。
2.找到路由配置选项。
同样,不同的路由器可能将其放置在不同的位置,根据具体的路由器型号和软件版本来查找。
3.启用VLAN间路由功能。
在路由器配置页面中,找到相关的设置,并启用VLAN间路由。
VTP配置及VLAN间路由
桂林电子科技大学思科网络技术教程实验报告实验4 VTP配置及VLAN间路由第一部分基本VTP配置【实验目的:】1、执行基本交换机配置2、配置主机 PC 上的以太网接口3、在交换机上配置 VTP 和安全功能【实验预备知识】:复习理论课讲解的VTP相关知识和配置命令。
【实验拓扑图】:分析:配置VTP,首先确定结构,在结构中可以看到需要配置3个交换机其中确定并配置S2交换机是客户端,S3交换机是透明,S1是服务器和相同域,相同的管理接口。
所以S2和S3应该配置连接PC端的为接入模式分配不同的vlan和配置端口fa0/6、fa0/11 和fa0/18,使它们只支持一台主机,并且动态获知该主机的MAC 地址,交换机相连接口配置中继和本征,管理接口地址。
S1配置vlan【实验内容】:任务1:执行基本交换机配置根据以下原则配置交换机S1、S2 和S3 并保存配置:•按照拓扑所示配置交换机主机名。
•禁用DNS 查找。
•将执行模式口令配置为class。
•为控制台连接配置口令cisco。
•为vty 连接配置口令cisco。
任务 2:配置主机 PC 上的以太网接口使用地址表中的 IP 地址和默认网关配置PC1、PC2、PC3、PC4、PC5 和 PC6 的以太网接口。
任务 3:在交换机上配置 VTP 和安全功能步骤 1. 启用 S2 和 S3 上的用户端口。
将用户端口配置为接入模式。
请参阅拓扑图来确定哪些端口连接到最终用户设备。
S2(config)#interface fa0/6S2(config-if)#switchport mode accessS2(config-if)#no shutdownS2(config-if)#interface fa0/11S2(config-if)#switchport mode accessS2(config-if)#no shutdownS2(config-if)#interface fa0/18S2(config-if)#switchport mode accessS2(config-if)#no shutdown步骤 2. 用#show vtp status三台交换机上的当前 VTP 配置。
实验报告—VLAN间路由与三层交换机配置
实验:VLAN间路由配置
移动1331 43 林观科
⏹实验目的
1、掌握三层交换机的工作原理
2、学习配置三层交换机的命令和步骤
⏹实验要求
1、拓扑与地址规划;
2、三层交换机和VTP基本配置
3、验证连通性,并给出配置清单
⏹实验拓扑
⏹实验设备(环境、软件)
三层交换机1台,交换机2台,直通线7条,Pc机4台。
软件:GNS3模拟器
⏹实验设计到的基本概念和理论
将三层交换机配置成VTP的server,其他普通交换机配置成VTP CLIENT mode,从而实现各个vlan间的通信。
⏹实验过程和主要步骤
1、绘制网络拓扑和地址规划
地址规划如下:
2、Switch1的配置情况如下所示:
3、Switch2的配置情况如下所示:
4、Router1的配置情况如下所示:
5、显示路由器Router1上的路由表如下:
6、验证4个PC间通信状况
PC1到PC0的通信,PC1到PC2的通信,PC1到PC3的通信状况如下:
总结:
通过这次的实验,我懂得了如何实际地配置三层交换机的简单命令,从而实现不同vlan间的通信,同时深入的了解了路由器在不同区域间的进行通信的重要性。
知道的子接口与路由器中实际的接口的区别与联系,接口是路由器的实际物理接口,而子接口是路由器的逻辑接口(通过GNS3软件实现的),路由器在vlan间实现通信的过程,如何将信息进行传送。
此次实验的过程也不是那么的顺利,但是通过查找有关资料与仔细的看书还有和同学相互讨论才使实验顺利进行,从中了解了不少的知识。
Cisco3560三层交换机Vlan间路由配置实例
Cisco3560三层交换机Vlan间路由配置实例需要做的⼯作:1、设置VTP DOMAIN(核⼼、分⽀交换机上都设置)2、配置中继(核⼼、分⽀交换机上都设置)3、创建VLAN(在server上设置)4、将交换机端⼝划⼊VLAN5、配置三层交换1、设置VTP DOMAIN。
VTP DOMAIN 称为管理域。
COM#vlan database 进⼊VLAN配置模式COM(vlan)#vtp domain COM 设置VTP管理域名称 COMCOM(vlan)#vtp server 设置交换机为服务器模式PAR1#vlan database 进⼊VLAN配置模式PAR1(vlan)#vtp domain COM 设置VTP管理域名称COMPAR1(vlan)#vtp Client 设置交换机为客户端模式PAR2#vlan database 进⼊VLAN配置模式PAR2(vlan)#vtp domain COM 设置VTP管理域名称COMPAR2(vlan)#vtp Client 设置交换机为客户端模式2、配置中继为了保证管理域能够覆盖所有的分⽀交换机,必须配置中继。
COM(config)#interface gigabitEthernet 2/1COM(config-if)#switchportCOM(config-if)#switchport trunk encapsulation isl 配置中继协议COM(config-if)#switchport mode trunkCOM(config)#interface gigabitEthernet 2/2COM(config-if)#switchportCOM(config-if)#switchport trunk encapsulation isl 配置中继协议在分⽀交换机端配置如下:PAR1(config)#interface gigabitEthernet 0/1PAR1(config-if)#switchport mode trunkPAR2(config)#interface gigabitEthernet 0/1PAR2(config-if)#switchport mode trunk3、创建VLAN⼀旦建⽴了管理域,就可以创建VLAN了。