
Sybase数据库安全配置基线
Sybase数据库安全配置基线中国移动通信有限公司管理信息系统部2012年 04月版本版本控制信息更新日期更新人审批人V2.0 创建2012年4月备注:1.若此文档需要日后更新,请创建人填写版本控制表格,否则删除版本控制表格。
目录第1章概述 (4)1.1目的 (4)1.2适用范围 (4)1.3适用版本 (4)1.4实施 (4)1.5例外条款 (4)第2章帐号管理、认证授权安全要求 (5)2.1帐号管理 (5)2.2口令 (5)2.2.1修改sa默认密码 (5)2.2.2修改dba默认密码 (5)2.2.3修改mon_user默认密码 (6)2.2.4修改jagadmin默认密码 (6)2.2.5修改entldbdbo默认密码 (7)2.2.6修改PIAdmin默认密码 (7)2.2.7修改PortalAdmin默认密码 (8)2.2.8修改pkiuser默认密码 (8)2.2.9修改pso默认密码 (9)2.2.10密码复杂度 (10)2.2.11最大错误登录次数* (10)第3章其他安全要求 (12)3.1其他安全配置 (12)3.1.1补丁版本* (12)3.1.2系统通用配置* (12)第4章评审与修订 (15)第1章概述1.1 目的本文档规定了中国移动管理信息系统部所维护管理的Sybase数据库应当遵循的设备安全性设置标准,本文档旨在指导系统管理人员进行Sybase数据库的安全配置。
1.2 适用范围本配置标准的使用者包括:网络管理员、网络安全管理员、网络监控人员。
本配置标准适用的范围包括:中国移动总部和各省公司信息化部门维护管理的Sybase 数据库。
1.3 适用版本Sybase数据库。
1.4 实施本标准的解释权和修改权属于中国移动集团管理信息系统部,在本标准的执行过程中若有任何疑问或建议,应及时反馈。
本标准发布之日起生效。
1.5 例外条款欲申请本标准的例外条款,申请人必须准备书面申请文件,说明业务需求和原因,送交中国移动通信有限公司管理信息系统部进行审批备案。
第2章帐号管理、认证授权安全要求2.1 帐号管理2.2 口令2.2.1修改sa默认密码安全基线项修改sa默认密码安全基线要求项目名称安全基线编SBL-Sybase-02-02-01号安全基线项修改sa默认密码。
口令长度至少8位,并包括数字、小写字母、大写字母和说明特殊符号四类中至少两类。
且5次以内不得设置相同的口令。
密码应至少每90天进行更换。
检测操作步1、参考配置操作骤1.以sa登录数据库2.执行命令“sp_password “旧密码”,”新密码””基线符合性2、判定条件判定依据使用默认密码“[空密码]”不能连接数据库备注2.2.2修改dba默认密码安全基线项修改dba默认密码安全基线要求项目名称安全基线编SBL-Sybase-02-02-02号安全基线项修改dba默认密码。
口令长度至少8位,并包括数字、小写字母、大写字母说明和特殊符号四类中至少两类。
且5次以内不得设置相同的口令。
密码应至少每90天进行更换。
检测操作步1、参考配置操作骤1.以dba登录数据库2.执行命令“sp_password “旧密码”,”新密码””基线符合性2、判定条件判定依据使用默认密码“SQL”不能连接数据库备注2.2.3修改mon_user默认密码安全基线项修改mon_user默认密码。
安全基线要求项目名称安全基线编SBL-Sybase-02-02-03号安全基线项修改mon_user默认密码。
口令长度至少8位,并包括数字、小写字母、大写说明字母和特殊符号四类中至少两类。
且5次以内不得设置相同的口令。
密码应至少每90天进行更换。
检测操作步1、参考配置操作骤1.以mon_user登录数据库2.执行命令“sp_password “旧密码”,”新密码””基线符合性2、判定条件判定依据使用默认密码“mon_user”不能连接数据库备注2.2.4修改jagadmin默认密码安全基线项修改jagadmin默认密码安全基线要求项目名称安全基线编SBL-Sybase-02-02-04号安全基线项修改jagadmin默认密码。
口令长度至少8位,并包括数字、小写字母、大写说明字母和特殊符号四类中至少两类。
且5次以内不得设置相同的口令。
密码应至少每90天进行更换。
检测操作步1、参考配置操作骤1.以jagadmin登录数据库2.执行命令“sp_password “旧密码”,”新密码””基线符合性2、判定条件判定依据使用默认密码“[空密码]”不能连接数据库备注2.2.5修改entldbdbo默认密码安全基线项修改entldbdbo默认密码安全基线要求项目名称安全基线编SBL-Sybase-02-02-05号安全基线项修改entldbdbo默认密码。
口令长度至少8位,并包括数字、小写字母、大写说明字母和特殊符号四类中至少两类。
且5次以内不得设置相同的口令。
密码应至少每90天进行更换。
检测操作步1、参考配置操作骤1.以entldbdbo登录数据库2.执行命令“sp_password “旧密码”,”新密码””基线符合性2、判定条件判定依据使用默认密码“dbopswd”不能连接数据库备注2.2.6修改PIAdmin默认密码安全基线项修改PIAdmin默认密码安全基线要求项目名称安全基线编SBL-Sybase-02-02-06号安全基线项修改PIAdmin默认密码。
口令长度至少8位,并包括数字、小写字母、大写说明字母和特殊符号四类中至少两类。
且5次以内不得设置相同的口令。
密码应至少每90天进行更换。
检测操作步1、参考配置操作骤1.以PIAdmin登录数据库2.执行命令“sp_password “旧密码”,”新密码””基线符合性2、判定条件判定依据使用默认密码“PIAdmin”不能连接数据库备注2.2.7修改PortalAdmin默认密码安全基线项修改PortalAdmin默认密码安全基线要求项目名称安全基线编SBL-Sybase-02-02-07号安全基线项修改PortalAdmin默认密码。
口令长度至少8位,并包括数字、小写字母、说明大写字母和特殊符号四类中至少两类。
且5次以内不得设置相同的口令。
密码应至少每90天进行更换。
检测操作步1、参考配置操作骤1.以PortalAdmin登录数据库2.执行命令“sp_password “旧密码”,”新密码””基线符合性2、判定条件判定依据使用默认密码“sybase”不能连接数据库备注2.2.8修改pkiuser默认密码安全基线项修改pkiuser默认密码安全基线要求项目名称安全基线编SBL-Sybase-02-02-08号安全基线项修改pkiuser默认密码。
口令长度至少8位,并包括数字、小写字母、大写字说明母和特殊符号四类中至少两类。
且5次以内不得设置相同的口令。
密码应至少每90天进行更换。
检测操作步1、参考配置操作骤1.以pkiuser登录数据库2.执行命令“sp_password “旧密码”,”新密码””基线符合性2、判定条件判定依据使用默认密码“pkipasswd”不能连接数据库备注2.2.9修改pso默认密码安全基线项修改pso默认密码安全基线要求项目名称安全基线编SBL-Sybase-02-02-09号安全基线项修改pso默认密码。
口令长度至少8位,并包括数字、小写字母、大写字母说明和特殊符号四类中至少两类。
且5次以内不得设置相同的口令。
密码应至少每90天进行更换。
检测操作步1、参考配置操作骤1.以pso登录数据库2.执行命令“sp_password "旧密码","新密码"”基线符合性2、判定条件判定依据使用默认密码“123qwe”不能连接数据库备注2.2.10密码复杂度安全基线项目名称密码长度安全基线要求项安全基线编号SBL- Sybase -02-02-10安全基线项说明口令长度至少8位,并包括数字、小写字母、大写字母和特殊符号四类中至少两类。
且5次以内不得设置相同的口令。
密码应至少每90天进行更换。
检测操作步骤1、参考配置操作sp_configure "minimum password length",8sp_configure "check password for digit",2sp_configure "systemwide password expiration",90基线符合性判定依据2、判定条件isql>sp_configure "minimum password length" isql>goisql>sp_configure "check password for digit"isql>goisql>sp_configure "systemwide password expiration" isql>go查看“config value”和“run value”是否为8‘1’—表示强制用户口令至少包含一个数字查看“config value”和“run value”是否为90备注2.2.11最大错误登录次数*安全基线项目名称最大错误登录次数安全基线要求项安全基线编号SBL-Sybase-02-02-11安全基线项说明口令最大错误登录次数为10次,超过10次帐户锁定检测操作步骤1、参考配置操作sp_configure "maximum failed logins",10基线符合性判定依据2、判定条件isql>sp_configure "maximum failed logins"isql>go查看“config value”和“run value”是否为10备注注意!此项要求需要手工解锁,建议针对合适的应用场景设置此要求。
第3章其他安全要求3.1 其他安全配置3.1.1补丁版本*安全基线项目名称补丁版本安全基线要求项安全基线编号SBL-Sybase-03-01-01安全基线项说明补丁版本号不低于15500检测操作步骤1、参考配置操作安装最新安全相关补丁包注:可能影响应用和业务的可用性,安装补丁前用户需进行周密的备份以便补丁安装失败时可以恢复。
基线符合性判定依据2、判定条件isql>sp_configure "upgrade version" isql>go查看返回结果是否>=15500备注根据应用场景的不同,如部署场景需开启此功能,则强制要求此项。
3.1.2系统通用配置*安全基线项目名称系统通用配置安全基线要求项安全基线编号SBL-Sybase-03-01-02安全基线项说明检测系统通用配置检测操作步骤1、参考配置操作基线符合性判定依据2、判定条件检测使用cpu个数isql>sp_configure 'max online engines'isql>go检测启动cpu个数isql>sp_configure 'number of engines at startup' isql>go检测最大内存数isql>sp_configure 'max memory'isql>go分配最大存储过程缓存isql>sp_configure 'procedure cache'isql>go检测高速缓存isql>sp_cacheconfig 'default data cache' isql>go缺省缓存分配页大小isql>sp_poolconfig 'default data cache'isql>go网络包大小isql>sp_configure 'max network packet size' isql>go最大连接数isql>sp_configure 'number of user connections' isql>go最大打开对象isql>sp_configure 'number of open object' isql>go最大索引isql>sp_configure 'number of open index'isql>go最大锁数isql>sp_configure 'number of locks'isql>go增加网络内存isql>sp_configure 'additional network memory'isql>go锁内存isql>sp_configure 'lock shared memory'isql>go备注建议手工检查第4章评审与修订本标准由中国移动通信有限公司管理信息系统部定期进行审查,根据审视结果修订标准,并颁发执行。
sybase数据库安全和优化(自编)
Sybase的安全控制策略
(2)在用户登录后,系统要通过口令进行验证, 以防止非法用户盗用他人的用户名进行登录。这 一验证步骤在登录时的注册对话框中出现,注册 与验证同时进行,用户名与口令有一个不符,登 录请求被拒绝。
Sybase的安全控制策略
(3)权限使得用户在数据库中活动范围仅被容许在 小范围内,大大提高了数据库的安全性。在 Sybase系统中,对象的所有者或创建者自动被授 予对对象的许可权。所有者则有权决定把许可权 授予其他用户。Sybase提供了GRANT和 REVOKE命令,以便授予或取消许可权。数据库 所有者和系统管理员享有特殊许可权,包括数据 库所有者(Database Owner,DBO)对自己所拥有 的数据库中的一切对象具有全部许可权;系统管 理员(System Administrantion,SA)享有服务器 内的所有数据库的一切对象的许可权。
1.1.2数据缓冲(Data Cache) 数据缓冲用来缓存数据页和索引页,是除去存储 过程缓冲,系统其他占用的缓冲外的剩余内存空 间。通过给服务器增加物理内存扩大数据缓冲, 是最有效的方法。当然,如果不能加内存,就只 能通过减少存储过程缓冲的比例等方法来扩大数 据缓冲了。配置足够大的数据缓冲可防止其它服 务器活动争用高速缓存空间,并加速使用这些表 的查询,因为所需页始终都可在高速缓存中找到。 同时,可以考虑将“热”表如:用户应用程序对 其需求较大的表绑定到一个高速缓存上,而表上 的索引绑定到其它高速缓存,以提高并发性。具 体做法如下:
1.1.3 tempdb数据库的优化 缺省情况下,tempdb数据库是放置在master设 备上,容量为2M,而临时数据库是活动最为平凡 的数据库常常被用来排序、创建临时表、重格式 化等操作,所以tempdb的优化应该受到特别的 关注,缺省情况下,用于tempdb的system、 default和logsegment段在主设备上分配了2MB 空间。将第二个设备分配给tempdb后,即可在 default和logsegment段中将主设备删除。使用 这种方式,可以确保tempdb中的工作表和其它 临时表不会和主设备上的其它使用相互争用。
SYBASE数据库配置-配置
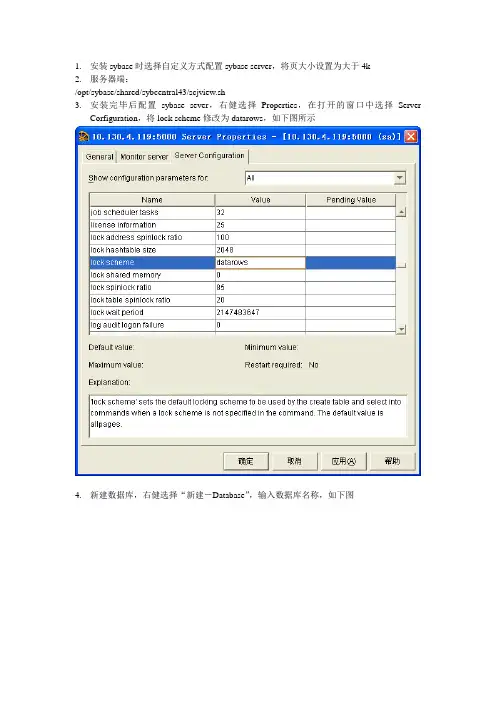
1.安装sybase时选择自定义方式配置sybase server,将页大小设置为大于4k2.服务器端:/opt/sybase/shared/sybcentral43/scjview.sh3.安装完毕后配置sybase sever,右健选择Properties,在打开的窗口中选择ServerCorfiguration,将lock scheme修改为datarows,如下图所示4.新建数据库,右健选择“新建-Database”,输入数据库名称,如下图5.点击下一步,点击Add,勾选Data后选择data_dev,并在界面的下方设置库的大小,确定保存6.然后勾选TransactiomLog后,选择log_dev,并在下方设置日志的大小,7.点击“下一步”后,点击完成,数据库创建成功8.新建完成后,修改该库属性的allow null by default和selectinto/balkcopy/pllsort为选中状态9.10.选择Logins,右健新建Logins,在打开的窗口中,输入用户名和密码,注意不要在createnew user页中选择任何数据库,如下图11.连续点击下一步后,在如下图的窗口中,去掉所有的勾选项,点击“完成”12.选择刚建成的用户,右健选择“Properties”后,在弹出窗口中选择Users,点击Add,将新建数据库的dbo添加到新的login中,并选择数据库,确定保存13.如果连接该数据库的用户比较多,比如用连接池连接,可以在配置数据库时将number ofremote connections和number of remote logins设置大一些,如果使用索引可以将number of open indexes设置大一些。
Sybase配置参数
Sybase配置参数sp_configure 'max online engines',4go--配置启动cpu个数sp_configure 'number of engines at startup',4go--配置最大内存数sp_configure 'max memory' ,2097151go--分配最大存储过程缓存sp_configure 'procedure cache',102400go--配置高速缓存sp_cacheconfig 'default data cache' , '700M'go--缺省缓存分配页大小sp_poolconfig 'default data cache','200M','16K'go--网络包大小sp_configure 'max network packet size',1024go--最大连接数sp_configure 'number of user connections',500go--最大打开对象sp_configure 'number of open object',9000go--最大索引sp_configure 'number of open index',10000go--最大锁数sp_configure 'number of locks',100000go--增加网络内存--sp_configure 'additional network memory',1024 go--锁内存sp_configure 'lock shared memory',512go--优化tempdbselectdbid, name,segmapfromsysusages, sysdeviceswheresysdevices.low<= sysusages.size +vstartandsysdevices.high>=sysusages.size+vstart -1anddbid =2and (status=2 or status=3)gousetempdbgosp_dropsegment 'default',tempdb,mastergosp_dropsegment 'logsegment',tempdb,mastergoselectdbid, name,segmapfromsysusages, sysdeviceswheresysdevices.low<= sysusages.size +vstartandsysdevices.high>=sysusages.size+vstart -1anddbid =2and (status=2 or status=3)gosp_cacheconfigtempdb_cache, '100M'gosp_poolconfig tempdb_cache,'50M','16K'gosp_bindcache 'tempdb_cache',tempdbgosp_helpcachetempdb_cacheselectname,id from syscharsetsdbcctraceon(3604)dbccmemusage1 数据库安装的优化1.1 应用数据库使用裸设备若在UNIX(UNIXWARE)操作系统下安装数据库服务器,请将SYBASE应用数据库的设备(device)安装成裸设备。
sybase数据库的配置
sybase数据库的配置首先介绍一下服务器端的配置。
其实,在安装Sybase服务器端的时候,我们已经配置了一个Adaptive Server(安装过程的第12步)。
一般咱们用一个就可以了。
当然,如果安装完成后,还想再添加一个Adaptive Server,这个也是可以的,下面就以一个实例给大家演示一下配置过程。
点击开始——所有程序,打开Sybase目录下的Server Config。
弹出如下窗口:第二步:选中Adaptive,点击Create AdaptiveServer,出现如下窗口,输入Adaptive Server Name,我输入Test。
点击继续(Continue),出现如下画面:继续点击Continue,出现如下画面,这里如果你有其他Adaptive Server,那个下面的dat文件就得换个名了,我们用master1.继续Continue,我们任然沿用上一步的命名方法,用sybprocs1.继续Continue,出现下面画面:点击Configure Default XP Server点击Network Addresses点击Add,输入你的ip,后面的5004是端口号。
点击Ok,继续点击Ok,点击Ok,点击Network Addresses,同样点击Add同样输入你的IP、端口号,这里输入5000.点击Ok。
点击Continue,接下来出现一个相对漫长的等待画面,不过这说明我们的工作要结束了。
出现下面的画面,说明你成功了,点击Continue,关闭那些窗口即可。
如果你还不放心的话,右击计算机——管理,点击服务和应用程序下的服务,你会发现在这里面出现了我们刚才新建的几个服务(有两个是自动给我们建立的),如下图(多余的那几个是原来的,跟我们的木有关系):到目前为止,我们的Adaptive Server 就建好了,不过此时你要是启动服务的话,会出现如下问题:怎么办?不用着急,重启计算机,等再次启动服务的时候,你会惊奇的发现,那几个服务奇迹般的启动了(一般我们启动Sybase SQLServer_Test,和Sybase BCKServer _Test_BS即可)。
数据库安全基线 标准

数据库安全基线标准全文共四篇示例,供读者参考第一篇示例:数据库安全基线是数据库安全管理的重要组成部分,也是数据安全保障的基础。
建立数据库安全基线标准是为了规范数据库安全管理,保障数据的可靠性、完整性和机密性,防止数据泄露和数据被恶意篡改。
在本文中,我们将探讨数据库安全基线标准的重要性、内容和实施方法。
一、数据库安全基线标准的重要性1. 数据库是企业重要资产之一,包含了企业的核心业务数据、客户信息、人事信息等重要数据。
一旦数据库遭受到攻击或数据泄露,可能会对企业造成巨大的经济损失和声誉损害。
2. 数据库安全基线标准是规范企业数据库安全管理的重要依据,通过建立数据库安全基线标准可以确保数据库系统的安全性和稳定性。
4. 遵循数据库安全基线标准可以减少数据库系统的漏洞和脆弱性,提高数据库系统的抗攻击能力,降低安全风险,保护企业数据安全。
1. 认证和授权管理:规定数据库管理员的身份认证和授权管理机制,明确数据库管理员的权限和责任。
2. 数据备份与恢复:规定数据库的备份和恢复策略,确保数据库数据的可靠性和完整性。
3. 数据加密技术:规定敏感数据的加密机制和加密算法,保护数据的机密性。
4. 审计和监控:规定数据库审计和监控机制,实时监测数据库运行状态,发现异常行为。
5. 数据安全策略:规定数据库安全策略,包括访问控制、密码策略、会话管理等,确保数据的安全性。
6. 异地备份和灾难恢复:规定异地备份和灾难恢复计划,防止因自然灾害或人为原因造成的数据丢失。
7. 安全更新和漏洞修复:规定数据库软件的定期更新和漏洞修复机制,确保数据库系统安全。
8. 员工安全培训:规定员工数据库安全培训计划,提高员工的安全意识和技能。
1. 制定数据库安全基线标准:企业应根据自身特点和需求,制定符合实际情况的数据库安全基线标准,并明确责任人和执行时间。
2. 实施安全技术措施:通过加密技术、认证授权、安全审计、访问控制等技术手段,加强数据库系统的安全防护。
数据库安全基线
Oracle数据库安全基线目录1.1.Oracle 数据库系统安全基线配置规范............... 错误!未定义书签。
1.1.1.Linux版本...................................... 错误!未定义书签。
1.1.1.1.删除无用帐号.................................... 错误!未定义书签。
1.1.1.2.默认帐号修改口令................................ 错误!未定义书签。
1.1.1.3.限制数据库SYSDBA帐号........................... 错误!未定义书签。
1.1.1.4.口令策略........................................ 错误!未定义书签。
1.1.1.5.帐号锁定策略.................................... 错误!未定义书签。
1.1.1.6.用户权限最小化.................................. 错误!未定义书签。
1.1.1.7.public权限..................................... 错误!未定义书签。
1.1.1.8.数据库角色管理.................................. 错误!未定义书签。
1.1.1.9.启用日志审计.................................... 错误!未定义书签。
1.1.1.10.日志记录及保存.................................. 错误!未定义书签。
1.1.1.11.日志文件保护.................................... 错误!未定义书签。
1.1.1.12.开启监听器日志.................................. 错误!未定义书签。
安全指南__SYBASE安全配置
安全指南__SYBASE安全配置目录1. 范围 (2)2. 术语和定义 (2)3. SYBASE安全加固 (2)3.1加载SYBASE最新补丁 (2)3.2进行Sybase的安全配置 (2)3.2.1使用安全的密码策略 (2)3.2.2使用安全的帐号策略。
(3)3.2.3数据库安全配置策略 (3)3.2.4加强数据库审计策略。
(4)3.2.5修改TCP/IP使用的端口 (4)3.2.6网络安全策略 (4)3.2.7应用程序开发者的安全性策略 (4)3.2.8建立良好的备份策略 (5)3.2.9建立良好的日志管理策略 (5)1.范围本部分规定了网络系统中所使用的SYBASE应用所应该遵守的安全加固指南。
2.术语和定义无3.S YBASE安全加固在进行SYBASE数据库的安全配置之前,首先必须对操作系统进行安全配置,保证操作系统处于安全状态。
然后对要使用的操作数据库软件(程序)进行必要的安全审核,很多基于数据库的WEB应用常出现的安全隐患,如ASP、PHP 等脚本。
对于脚本主要是一个过滤问题,需要过滤一些类似, ‘; @ / 等字符,防止破坏者构造恶意的SQL 语句3.1加载SYBASE最新补丁下载地址是:/doc/ca16066456.html,3.2进行Sybase的安全配置3.2.1使用安全的密码策略加强密码设置,设置最小的密码长度为8个字符以上,含字符、数字和特殊字符(1) 检查用户口令检查是否有口令为NULL检查用户口令多长时间未更改(2) 定期修改密码以sa登录修改系统管理员口令以sa登录修改其他用户口令实施严格的口令策略管理3.2.2使用安全的帐号策略。
(1)给sa用户设定一个非常强壮的密码,不要在数据库应用中使用sa帐号,只有当没有其它方法登录到Sybase 实例时才用sa进行登录(2)防止管理员权限的帐号泛滥。
(3)删除或锁定不必要的默认用户或测试用户(4)在无特殊需要的前提下删除用户及用户所拥有的对象(5)不要让DBA或其他帐号的密码写于应用程序或者脚本中3.2.3数据库安全配置策略1、给数据库文件设置的正确的访问属性2、在系统级的用户管理中减少DBA组中的用户3、无特殊需要关闭不必要的服务,以防止权限的提升4、保护Sybase服务器不被非法用户使用1)确保Sybase安装目录下的所有程序的拥有权归Sybase软件拥有者所有2)给所有的DBA实用例程700权限3)给所有用户实用便程(exp,imp等)711权限,使服务器上所有的用户都可访问Sybase服务器5、取消多余的DBA角色和DBA用户1)取消不必要的被授予DBA角色的角色2)取消不必要的被授予DBA权限的用户3.2.4加强数据库审计策略。
Sybase数据库安全配置规范
Sybase数据库安全配置规范1.概述1.1. 目的本规范明确了Sybase数据库安全配置方面的基本要求。
为了提高Sybase数据库的安全性而提出的。
1.2. 范围本规范适用于XXXX使用的Sybase数据库版本。
2.配置标准2.1. 通用安全设置2.1.1.操作系统检查【目的】检查Sybase安装目录的访问权限,保证只有系统管理员才能访问。
【具体配置】改变Sybase注册表 KLM\Software\Sybase中的权限键值。
2.1.2.服务器信息【目的】列举网路上的远程服务器。
【具体配置】exec sp_helpserver检查输出内容:网络密码加密:"net password encryption" = true"net password encryption" = false安全机制:"rpc security model A" 不提供安全机制“rpc security model B” 提供不同的安全服务,如互相认证、消息加密、完整性校验等。
列举特定服务器的信息:exec sp_helpdb2.1.3.登录信息【目的】检查认证模式是否开启和默认登陆。
【具体配置】检查认证模式是否开启:exec sp_loginconfig "login mode"0 – 标准模式1 – 集成模式2 – 混合模式标准认证模式:默认的认证模式。
Sybase使用自己的数据库(master数据库中的syslogins表)来认证用户。
Windows NT/2000的管理员如果没有正确的帐户也不能进行登陆。
集成认证模式:在统一认证模式中,Sybase仅依赖于Windows来认证用户。
Windows用户或组都可以获得访问Sybase的权限。
混合认证模式:在混合模式里,用户首先以Windows来认证,如果Windows用户不正确,Sybase将会使用它自己的数据库即标准安全模式中储存的用户名密码对来认证用户。
Sybase安全基线检查操作手册
Sybase安全基线操作手册------网络安全部、规范安全组1 Sybase数据库1.1操作系统1.1.1限制sybase安装目录的权限,确保只有系统管理员才能访问该目录1、现场访谈2、现场登陆系统查看浏览器登陆192.168.122.383、输入命令ls –l,显示如下1.2补丁1.2.1更新服务器版本信息数据库补丁1、现场访谈2、登陆机器select @@VERSION1.3通用数据库参数1.3.1检查输出'allow updates to system tables'如果是“on”状态,DBA 可以通过存储过程修改系统表。
建议sso 将其设置为“off”状态。
因为已经建立的存储过程可以被执行,建议审计数据库的存储过程列表1、现场访谈2、登陆机器1.3.2检查并保证资源限制'allow resource limit'的值设为“1”1、现场访谈2、登陆机器,查看配置参数1.3.3保证系统表'syscomments' 已经被保护,该系统表非常重要,但默认情况下被设置为"1",确认该值被设置为"0"1、现场访谈2、登陆机器,查看配置参数1.4角色1.4.1检查角色中空口令用户1、现场访谈2、登陆机器,查看配置参数select name from syssrvroles where password = NULL1.5密码安全策略1.5.1对于采用静态口令进行认证的数据库,口令长度至少8位,并包括数字、小写字母、大写字母和特殊符号4类中至少2类1、现场访谈2、登陆机器,查看配置参数sp_configure "check password for digit"'0' -强制用户口令中至少包含一个数字,sp_configure "minimum password length"1.5.2口令过期时间,建议设置为180天1、现场访谈2、登陆机器,查看配置参数sp_configure "password expiration interval"'0' –密码从不过期,'n' –天数1.6数据安全1.6.1限制关键表、过程、触发器的权限1、现场访谈2、登陆机器,查看配置参数Sp_helprotect ObjectName输出:1.用户权限列表2.所有对象的权限类型3.是否设置WITH GRANT权限1.7网络远程连接安全1.7.1安全机制和其提供的安全服务Syssecmech 表默认并不存在,仅在查询的时候创建,它由以下的列组成:sec_mech_name 服务器提供的安全机制名available_service 安全机制提供的安全服务举例,Windows 网络管理员,其内容将为:sec_mech_name = NT LAN MANAGERavailable_service = unified login1、现场访谈2、登陆机器,查看配置参数select * from syssecmechs1.7.2统一登陆需要的参数如果网络安全被设置为启用,则保证其设置为"1"。
SYBASE 配置参数及优化
6
系统介绍部分
SYBASE 数据库内存如何分配?
1. 认识sybase数据库内 认识sybase数 a. 高 缓 b. 储过 c. 关内 参数 d. 共 内 ( 须 ;
适
空间 空间)
7
参数配置部分
SYBASE 数据库内存具体配置
2. SYBASE 数据库 参数 与 务器硬件 关, 内 况, 数据库参数时 ( 4颗4 CPU 16G 内 务器为 ): 赖 务器 CPU 务器硬件 关 。
11
优化参数部分
SYBASE 数据库参数配置
2. 优 工具 sp_helpconfig 说明报告有关配置参数的帮助信息。 语法 sp_helpconfig "configname", ["size"] 参数 configname 是要被查询的配置参数,或者是非唯一参数片段。 size 是内存的大小,指定 B 表示字节,指定 K 表示千字节,指定 M 表示 兆字节,指定 G 表示千兆字节,或者指定 P 表示页。在使用时如果 未指定大小的类型, size 将指定要使用此参数配置的实体的数目;例 如锁或打开的索引的数目等。如果 configname 不是唯一参数名,则 忽略 size。 siot@SYBASEDB ~]# top (u sybase)
4
系统介绍部分
2. 认识sybase数据库 运 认识sybase数 系统进 系统进 ;
5
系统介绍部分
SYBASE 数据库内存如何分配?
1. 系统 内 给sybase数据库;( sybase数 件/etc/sysctl.conf) 件/etc/sysctl.conf)
allocate max shared memory cis connect timeout lock scheme global cache partition number housekeeper free write percent heap memory per user max number network listeners max memory max parallel degree