
Samba之文件共享配置实例
Samba之文件共享配置实例本例实现了不同的用户访问同一个共享目录具有不同的权限,便于管理和维护。
基本上能满足一些企业用户的需求。
一.需求1. 某公司有5个大部门,分别为:人事行政部、财务部、技术部、市场部、生产部。
2. 各部门的文件夹只允许本部门员工有权访问;各部门之间交流性质的文件放到公用文件夹中。
3. 每个部门都有一个管理本部门文件夹的管理员账号和一个只能新建和查看文件的普通用户权限的账号。
4. 公用文件夹中分为存放工具的文件夹和存放各部门共享文件的文件夹。
5. 对于各部门自己的文件夹,各部门管理员具有完全控制权限,而各部门普通用户可以在该部门文件夹下新建文件及文件夹,并且对于自己新建的文件及文件夹有完全控制权限,对于管理员新建及上传的文件和文件夹只能访问,不能更改和删除。
不是本部门用户不能访问本部门文件夹。
6. 对于公用文件夹中的各部门共享文件夹,各部门管理员具有完全控制权限,而各部门普通用户可以在该部门文件夹下新建文件及文件夹,并且对于自己新建的文件及文件夹有完全控制权限,对于管理员新建及上传的文件和文件夹只能访问,不能更改和删除。
本部门用户(包括管理员和普通用户)在访问其他部门共享文件夹时,只能查看不能修改删除新建。
对于存放工具的文件夹,只有管理员有权限,其他用户只能访问。
二.规划根据公司需求情况,现做出如下规划:1. 在系统分区时单独分一个Company的区,在该区下有以下几个文件夹:HR、CaiWu、JiShu、ShiC hang、ShengChan和Share。
在Share下又有以下几个文件夹:HR、CaiWu、JiShu、ShiChang、Sh engChan和Tools。
2. 各部门对应的文件夹由各部门自己管理,Tools文件夹由管理员维护。
3. HR管理员账号:hradmin;普通用户账号:hruser。
CaiWu管理员账号:caiwuadmin;普通用户账号:caiwuuser。
JiShu管理员账号:jishuadmin;普通用户账号:jishuuser。
ShiChang管理员账号:shichangadmin;普通用户账号:shichanguser。
ShengChan管理员账号:shengchanadmin;普通用户账号:shengchanuser。
Tools管理员账号:admin。
文件夹之间的关系请见下图:三.SAMBA RPM安装和启动在系统中使用rpm –qa |grep samba和rpm –qa |grep smb来查看系统有没有安装该软件,如果没有安装则挂载系统盘,找到samba软件包,使用rpm –ivh samba*和rpm –ivh smb*即可安装。
使用RPM包安装后,samba的配置文件默认在/etc/samba/下。
使用service smb start启动samba。
使用chkconfig --level 35 smb on,可以使samba随系统一起启动。
在/etc/selinux/config中将“SELINUX”项关闭,SELINUX=disabled。
四.新建用户使用useradd命令新建系统账户,然后再使用smbpasswd –a建立SMB账户。
[root@Samba /]#useradd –s /sbin/nologin jishuadmin[root@Samba /]#useradd –g jishuadmin –s /sbin/nologin jishuuser[root@Samba /]#useradd –s /sbin/nologin shichangadmin[root@Samba /]#useradd –g shichangadmin –s /sbin/nologin shichanguser[root@Samba /]#useradd –s /sbin/nologin shengchanadmin[root@Samba /]#useradd –g shengchanadmin –s /sbin/nologin shengchanuser[root@Samba /]#useradd –s /sbin/nologin admin[root@Samba /]#smbpasswd –a hradmin[root@Samba /]#smbpasswd –a hruser[root@Samba /]#smbpasswd –a caiwuadmin[root@Samba /]#smbpasswd –a caiwuuser[root@Samba /]#smbpasswd –a jishuadmin[root@Samba /]#smbpasswd –a jishuuser[root@Samba /]#smbpasswd –a shichangadmin[root@Samba /]#smbpasswd –a shichanguser[root@Samba /]#smbpasswd –a shengchanadmin[root@Samba /]#smbpasswd –a shengchanuser[root@Samba /]#smbpasswd –a admin五.新建目录[root@Samba /]#cd Company[root@Samba Company]#mkdir HR CaiWu JiShu ShiChang ShengChan Share [root@Samba Company]#cd Share[root@Samba Share]#mkdir HR CaiWu JiShu ShiChang ShengChan Tools 六.更改目录属性使用chown命令更改目录的属主和属组。
[root@Samba /]#cd /Company/[root@Samba Company]#chown HR[root@Samba Company]#chown CaiWu[root@Samba Company]#chown JiShu[root@Samba Company]#chown ShiChang[root@Samba Company]#chown ShengChan[root@Samba Company]#chown Share使用chmod命令更改用户访问该目录的权限。
[root@Samba Company]#chmod 1770 HR CaiWu JiShu ShiChang ShengChan [root@Samba Company]#chmod -R 0775 Share[root@Samba Company]#cd /Company/Share/[root@Samba Share]#chown HR[root@Samba Share]#chown CaiWu[root@Samba Share]#chown JiShu[root@Samba Share]#chown ShiChang[root@Samba Share]#chown ShengChan[root@Samba Share]#chown Tools[root@Samba Share]#chmod 1775 HR CaiWu JiShu ShiChang ShengChan 七.配置SambaSamba的配置文件在/etc/samba目录下,文件名为。
[root@Samba /]#cd /etc/samba[root@Samba samba]#vi[global]workgroup = WORKGROUPserver string = Samba Server Version %vnetbios name = SAMBAlog file = /var/log/samba/%max log size = 50security = userpassdb backend = tdbsam[HR]comment = This is a directory of HR.path = /Company/HR/public = noadmin users = hradminvalid users = @hradminwritable = yescreate mask = 0750directory mask = 0750[JiShu]comment = This is a directory of Technology. path = /Company/JiShu/public = noadmin users = jishuadminvalid users = @jishuadminwritable = yescreate mask = 0750directory mask = 0750[CaiWu]comment = This is a directory of the Ministry of Finance. path = /Company/CaiWu/public = noadmin users = caiwuadminvalid users = @caiwuadminwritable = yescreate mask = 0750directory mask = 0750[ShiChang]comment = This is a marketing directory.path = /Company/ShiChang/public = noadmin users = shichangadminvalid users = @shichangadminwritable = yescreate mask = 0750directory mask = 0750[ShengChan]comment = This is a directory of Production.path = /Company/ShengChan/public = noadmin users = shengchanadminvalid users = @shengchanadminwritable = yescreate mask = 0750directory mask = 0750[Share]comment = This is a share directory.path = /Company/Share/public = novalid users = admin,@hradmin,@caiwuadmin,@jishuadmin,@shichangadmin,@shengchanadminwritable = yescreate mask = 0755directory mask = 0755八.测试修改完需要重启smb服务。
samba使用配置
samba使用配置Samba是一款开放源代码的软件套件,可以在不同操作系统之间共享文件和打印机。
它提供了一个网络文件系统(Network File System,NFS)的替代方案,允许Windows、Linux和其他操作系统可以互相访问和共享文件。
Samba的配置主要包括以下几个方面:1. 安装和配置Samba服务器在Linux系统上安装Samba服务器的方法通常是使用包管理工具,比如在Ubuntu上通过以下命令安装:```shellsudo apt-get install samba```2.主要配置选项在smb.conf文件中,要配置Samba服务器的主要选项,包括工作组、服务器描述、Samba用户、共享目录等。
以下是一些常用的配置选项示例:```shell#设置工作组名称workgroup = WORKGROUP#设置服务器描述server string = Samba Server# 允许的Samba用户valid users = user1 user2#定义共享目录路径和权限[share]path = /path/to/sharewritable = yesvalid users = user1 user2```3.用户和组管理Samba使用系统用户和组来进行身份验证和权限管理。
可以使用以下命令创建用户和组:```shell#创建用户sudo adduser username#创建组sudo addgroup groupname```创建用户和组后,可以使用以下命令将系统用户添加到Samba用户列表中,并设置Samba密码:```shellsudo smbpasswd -a username```需要注意的是,Samba用户的用户名和密码可以与系统用户不同。
4.共享目录配置配置共享目录需要指定路径和访问权限。
以下是一些常见的配置选项示例:```shell[share]path = /path/to/sharewritable = yesvalid users = user1 user2```需要将上面的配置选项添加到smb.conf文件中,并且在路径设置为有效的共享目录路径。
详解samba+OPENldap搭建文件共享服务器问题

详解samba+OPENldap搭建⽂件共享服务器问题这⾥我使⽤的是 samba(⽂件共享服务) v4.9.1 + OPENldap(后端数据库软件) v2.4.44 + smbldap-tools(后端数据库管理软件) v0.9.11 + CentOS7。
如果有不同,可能会有部分问题。
注:samba 的功能不只有⽂件共享,还可以作为⼀台Windows域成员,甚⾄Windows域控制器。
千万不要认为samba只是⼀个⽂件共享服务。
由于我们使⽤了samba的⽂件共享功能,与⽂件权限有直接的联系,所以samba中的使⽤的⽤户必须是Linux中能查询到。
因为使⽤了 OPENldap 作为samba 的后端数据库,所以我们这⾥还需要配置Linux能查询到 OPENldap 中的⽤户信息,也就是需要配置 NSS。
关于NSS部分的配置需要在smbldap-tools 初始化ldap数据库后完成NSS部分的配置,需要注意samba 有使⽤PAM作为认证模块,和使⽤其⾃带的认证程序,在CentOS中编译时配置的是使⽤其⾃带的认证程序,所以PAM的配置可以省略。
如果想要配置OPENldap中的⽤户可以登⼊系统,可以查阅这篇⽂章:《配置Linux使⽤LDAP⽤户认证》,其中的配置与本⽂中的配置并不相同,需要注意初始化配置yum 源和⽹络配置省略。
yum -y install samba openldap-servers openldap-clients smbldap-tools nss-pam-ldapd配置OPENldap服务这⾥只进⾏简单的服务配置,数据库配置这⾥会使⽤ smbldap-tools 进⾏配置,如果不知道OPENldap 可以去看看这篇⽂章:《OPENLDAP 服务搭建和后期管理》这⾥将 OPENldap 所有配置清空,重新配置。
# ⾸先备份⽂件,以免⽆法复原mkdir /root/backtar -Jcvf /root/back/slapd.config-`date '+(%Y.%m.%d_%H:%M:%S)'`.tar.xz /etc/openldap/slapd.d/tar -Jcvf /root/back/slapd.data-`date '+(%Y.%m.%d_%H:%M:%S)'`.tar.xz /var/lib/ldap/# 然后再删除配置⽂件rm -rf /etc/openldap/slapd.d/*rm -rf /var/lib/ldap/*# 复制⼀个samba的schema⽂件cp /usr/share/doc/samba-4.9.1/LDAP/samba.ldif /etc/openldap/schema/这⾥的配置⽂件我是从/usr/share/openldap-servers/slapd.ldif中复制过来,并修改成如下这个样⼦的。
samba典型企业文件服务器配置案例
samba典型企业文件服务器配置案例Samba典型企业文件服务器配置案例服务器参数:1.samba服务器目录:企业数据目录:/companydata公共目录:/companydata/share销售部目录:/companydata/sales技术部:/companydata/tech2.企业员工情况:总经理:gm销售部:销售部经理redking、员工sky、员工jane技术部:技术部经理michael、员工bill、员工joy3.搭建samba文件服务器,建立公共共享目录,允许所有人访问,权限为只读,为销售部和技术部分别建立单独的目录,只可以总经理和相应部门员工访问,并且公司员工禁止访问非本部门的共享目录。
具体实现:1.需求分析对于建立公共目录public字段就可以实现匿名访问,员工只能访问本部门的共享目录,禁止访问非本部门的共享目录,可以通过设置目录共享字段“browseable = no”及字段“valid users”来实现其隐藏功能和相应的访问权限。
这样设置不能很好得解决同一目录多种需求的权限设置,所以需要建立独立配置文件,为每个部门建立一个组后并为每个组建立配置文件来实现隔离用户权限会比较灵活。
2.解决方案1)建立各部门专用共享目录使用mkdir建立需求的共享目录以便分门别类的存储相应资料。
[root@RHEL ~]#mkdir /companydata[root@RHEL ~]#mkdir /companydata/share[root@RHEL ~]#mkdir /companydata/sales[root@RHEL ~]#mkdir /companydata/tech同时设置/companydata共享目录的用户权限[root@RHEL ~]#chmod –R 777 /companydata2)添加samba服务器描述及设置smbpasswd文件默认/etc/samba/目录下没有smbpasswd文件,我们要先关闭samba的tdbsam验证。
samba实验报告
samba实验报告实验目的本次实验的主要目的是学习并掌握Samba服务的操作和使用方法,深入理解Samba的工作原理,了解如何使用Samba将Linux系统上的文件和打印机资源分享给Windows系统上的用户。
实验环境实验所用的环境如下:•操作系统:Ubuntu 20.04 LTS•Samba版本:4.11.6-Ubuntu实验步骤安装Samba服务首先需要在Ubuntu系统中安装Samba服务。
在终端中输入以下命令:sudo apt updatesudo apt install samba配置Samba服务接下来需要配置Samba,让Samba能够识别和分享系统文件和打印机资源。
Samba的配置文件位于/etc/samba/smb.conf中,因此需要先备份一份默认的配置文件,以便恢复:sudo cp /etc/samba/smb.conf /etc/samba/smb.conf.bak然后使用编辑器打开配置文件,进行以下配置:基础配置•定义工作组名称:[global]workgroup = WORKGROUP•定义Samba服务器名称:[global]netbios name = ubuntu•设置Samba的安全级别:[global]security = user•定义Samba日志文件路径:[global]log file = /var/log/samba/log.%m文件共享配置•定义共享目录:[share]comment = Sharepath = /var/samba/sharepublic = yeswritable = yesprintable = novalid users = @smbgrpcreate mode = 0777directory mode = 0777•定义Samba用户和密码:sudo useradd sambausudo smbpasswd -a sambau打印机共享配置•定义打印机共享:[printer1]comment = Printer1path = /var/spool/sambabrowseable = yesprintable = yesguest ok = noread only = yescreate mask = 0700重启Samba服务完成Samba配置后,需要重新启动Samba服务使其生效,在终端中输入以下命令:sudo systemctl restart smbd.servicesudo systemctl enable smbd.service验证Samba服务完成以上步骤后,Samba服务已经成功配置。
SMB服务配置

samba 是一个文件共享协议,用于在计算机之间共享文件。
linux 支持支持 samba 协议。
但在 linux 系统之间进行文件共享时,一般使用 nfs。
samba 一般用于 linux 和 windows 之间 的文件共享,在服务器环境中,Windows 服务器对设备的支持较好,比如一些备份设备;上 层的应用软件也可能需要 linux 的文件,由于 windows 2003 及以下版本对 nfs 支持不好,在 linux 和 Windows 之间共享文件一般用 samba。
假设有一台磁带机安装在 Windows Server 下, 为了实现备份 linux 的文件, 则需要 linux 系统安装 samba 服务,发布共享目录,便于 Windows 系统共享和备份。
(一)安装 SMB[root@myserver ~]# rpm -q samba package samba is not installed [root@myserver ~]# mount /dev/cdrom /mnt mount: block device /dev/cdrom is write-protected, mounting read-only [root@myserver ~]# cd /mnt/Server [root@myserver Server]# ls *samba* samba-3.0.23c-2.i386.rpm samba-swat-3.0.23c-2.i386.rpm samba-client-3.0.23c-2.i386.rpm system-config-samba-1.2.39-1.el5.noarch.rpm samba-common-3.0.23c-2.i386.rpm [root@myserver Server]# rpm -ivh samba-3.0.23c-2.i386.rpm warning: samba-3.0.23c-2.i386.rpm: Header V3 DSA signature: NOKEY, key ID 37017186 Preparing... ########################################### [100%] 1:samba ########################################### [100%] [root@myserver Server]# service smb status smbd 已停 nmbd 已停 [root@myserver Server]# service smb start 启动 SMB 服务: [确定] 启动 NMB 服务: [确定] 为了让 windows 访问共享,需要先添加一个系统帐户,并为该帐户设置 smb 密码,该 密码和 linux 帐户密码可以不同,以便保证即使知道共享密码也不能直接登入 linux。
FreeNASSMB文件共享及用户权限使用配置
FreeNASSMB⽂件共享及⽤户权限使⽤配置假设公司有A,B,C三个部门,要求每个部门⼈员只能访问⾃⼰部门的⽂件,同时每个部门内设置⼀个⽂件管理员,可对本部门⽂件进⾏管理,其他则只允许读取和执⾏。
另外再建⼀个公共⽂件区,让⼤家都可以访问。
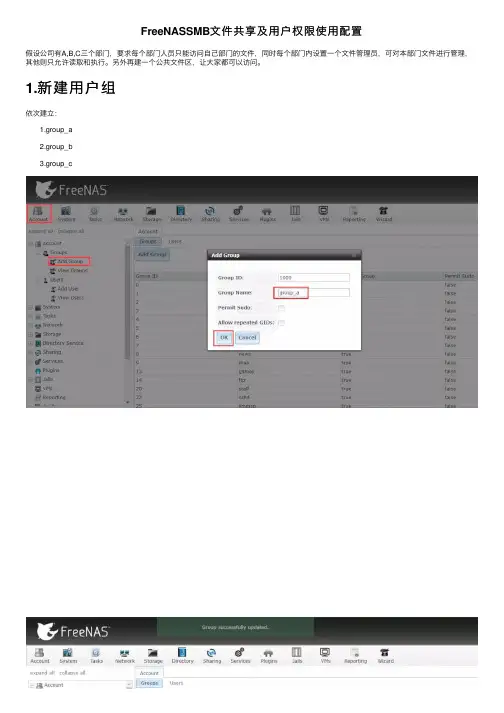
1.新建⽤户组依次建⽴:1.group_a2.group_b3.group_c2.添加⽤户组名⽤户名密码管理员A组: a a √a1 a1组名⽤户名密码管理员B组: b b √b1 b1组名⽤户名密码管理员C组: c c √c1 c1如上图所⽰,可看到已添加的⽤户信息。
3.添加卷组3.添加卷组4.添加数据集然后依此建⽴数据集group_agroup_bgroup_cPublic5.对数据集的权限进⾏划分和配置将public数据集作为公共⽂件,⼤家都可以访问,只有管理员可进⾏修改(设定⽤户A为公共⽂件管理员)接下来配置其他A、B、C三组访问权限,并分配管理员读取、写⼊、执⾏权限。
⾮管理员只能读取和执⾏。
部门B和部门C依此配置。
6. 启⽤smb服务并设置开机⾃启6.随后配置smb服务要共享的⽂件夹公共⽂件,设置允许匿名访问。
设置完共享⽂件权限,如下图7.接下来就可以在windows下进⾏访问以及权限测试打开共享⽂件,先访问公共⽂件,可以直接访问,但⾥⾯没有⽂件。
那我们可以再匿名访问尝试创建⽂档。
提⽰,没有权限执⾏此操作。
然后我们访问A部门,此时则弹出认证窗⼝。
输⼊A组管理员⽤户名密码,并尝试读写权限公共⽂件管理员也是a,所以尝试再公共⽂件下读写权限也是没有问题的。
接下来尝试更换⽤户,测试权限。
再不关机或注销的情况下要先在命令⾏中删掉已认证的关联⽤户,然后才可以登录其他账户。
8.总结freenas是我最近刚接触开始学习的⼀个NAS系统,前不久被他的权限上的问题困扰了许久。
⼀直在⽹上查阅相关资料,⽐较少且零散,后来总算开窍了。
遂写此篇,希望能给⼴⼤nas初学者提供的简单得理解和帮助,如有不正确的地⽅还请⼤佬指正。
samba共享服务器配置
Linux 与Windows 文件共享前提说明:windows主机信息:192.168.1.100 帐号:abc 密码:123 共享文件夹:sharelinux主机信息:192.168.1.200 帐号:def 密码:456 共享文件夹:/home/def/share由于暂时还不会防火墙和SELINUX配置,而下面有些方法中的操作会受到他们的限制,因此先关闭这俩。
关闭防火墙的命令:service iptables stop关闭SELINUX命令:setenforce 0:v i /etc/selinux/config(将SELINUX=enforcing改为SELINUX=disabled为开机重启后不再执行setenfore节约光阴。
)方法2:SAMBA共享1、安装samba:可以先检查下是否已经安装:rpm -qa | grep samba,没有的话自己安装下,这里介绍下基于RPM包的一种在线安装模式yumyum是一种快速安装模式,它会自动解决软件安装时的依赖问题并自动去特定的服务器下载相应的软件进行安装,命令十分简单:yum install samba,快捷方便的背后离不开程序员的辛苦啊!2、创建共享文件夹,这里就是mkdir -m 777 /home/def/share3、修改/etc/samba/smb.conf,这里面的参数就比较多,主要是workgroup = WORKGROUP(这个就是windows工作组模式,还有一种是域模式)hosts allow = 192.168.1.100(可以放问的IP地址,这里写的时windows地址)然后在文件的结尾加上[public](共享名,就是windows访问时会显示的名称)comment = Public Stuff(注释)path = /home/def/share(共享名)public = yes(公开)writable = yes(可写)当然这里只是些基础的参数,还有其他的参数根据情况设置,比如会出现乱码,还要指定编码格式。
实验5--SAMBA服务器的配置
实验5. SAMBA服务器的配置一、实验目的掌握文件共享在Linux环境下的实现。
二、实验准备1. 正确的网络配置,如:网卡、接口设置属性、IP地址、子网掩码、DNS、网关地址等。
2. 用户和用户组的配置3. 配置文件的安装三、实验内容1. 配置安全性级别分别为user和share的SAMBA服务器。
2. 将Windows XP进行适当配置以作为连接SAMBA服务器的客户端。
3. 在Windows XP下进行连接测试实验,记录实验结果。
四、实验步骤下面的步骤是配置安全性级别为share的SAMBA服务器,请同学们自己思考、动手实践配置出安全性性级别为user的SAMBA服务器。
1. 检查是否安装SAMBA客户端和服务器端(1) 检查:# rpm –qa | grep sambasamba-3.0.23c-2samba-client-3.0.23c-2samba-common-3.0.23c-2RHEL5默认只安装了客户端。
(2) 安装:将光盘Server下的服务器端安装包拷贝到当前路径下:rpm -ivh samba-3.0.23c-2.i386.rpm然后启动samba服务,在GNOME终端的命令行下输入:# ntsysv在界面中空格选中smb服务,确认离开。
或者运行:# service smb start启动SAMBA服务。
(3) 关闭SELinux:直接修改/etc/sysconfig/selinux配置文件:selinux=disable然后在/usr/sbin中运行如下命令:setsebool -P samba_enable_home_dirs=1重启系统生效。
2. 共享Linux文件夹(1) 新增系统用户:因为SAMBA用户必须首先是系统用户,所以需要先新增一个系统用户,或者使用已有的系统用户:# useradd temp# passwd temp# smbpasswd –a temp系统会提示指定SAMBA用户密码,密码可自己指定。
如何使用路由器设置SMB文件共享
如何使用路由器设置SMB文件共享随着科技的进步,越来越多的家庭或办公场所需要共享文件和打印机。
SMB(Server Message Block)是一种常用的文件共享协议,可以在局域网中实现文件共享。
使用路由器来设置SMB文件共享可以简化文件访问和管理的过程。
本文将详细介绍如何使用路由器来设置SMB 文件共享。
一、准备工作在设置SMB文件共享之前,需要以下几个前提条件:1. 一台支持SMB协议的路由器:确保你的路由器支持SMB协议,否则无法进行文件共享。
可以在路由器的说明书或官方网站上查找相关信息。
2. 一台或多台电脑:确保你已经连接到路由器的局域网中,并且安装了适当的文件共享软件。
二、连接路由器首先,将你的电脑通过以太网线或Wi-Fi连接到路由器。
确保电脑能够正常访问网络。
三、打开路由器管理界面1. 打开浏览器,输入路由器的默认IP地址并按下回车键。
通常,你可以在路由器的说明书或贴纸上找到默认的IP地址。
例如,一般为192.168.1.1或192.168.0.1。
2. 输入用户名和密码来登录路由器管理界面。
默认情况下,用户名和密码可能是"admin"和"password",你也可以查看路由器的说明书或贴纸以获取登录信息。
四、设置SMB文件共享在路由器管理界面中,你需要按照以下步骤设置SMB文件共享。
1. 导航到“高级设置”或“高级选项”等类似的选项。
不同的路由器厂商可能有不同的界面和术语,但通常会把高级设置部分放在一个统一的位置。
2. 在高级设置中,找到“网络共享”、“SMB”、“文件共享”或类似的选项。
3. 启用SMB文件共享功能。
有些路由器会默认开启,但也有些可能需要手动启用。
找到相应的选项,确保SMB文件共享功能处于开启状态。
4. 设置共享名称。
你可以指定一个名称来标识你的共享文件夹。
同时,确保该名称在局域网中是唯一的,以避免冲突。
5. 创建共享文件夹。
如何配置Samba共享文件夹
如何配置Samba共享文件夹Samba的基础介绍Samba是一种允许Linux和Unix系统与Windows系统之间共享文件和打印机的协议。
它使用基于TCP/IP的网络协议,使不同系统之间的文件共享更加容易、快捷和方便。
Samba开源软件包也提供了Windows客户端和Windows 服务器端之间的相互访问,这使得Windows和Linux之间的文件共享变得这么容易。
Samba安装在Linux中,Samba通常已经预先安装,您只需运行以下命令即可确认Samba是否已安装:sudo service smb status如果Samba安装了,会返回运行状态信息。
如果未安装,请运行以下命令安装:sudo apt-get updatesudo apt-get install samba完成安装后,您需要执行以下命令来创建共享目录:sudo mkdir -p /var/samba然后,创建共享文件夹:sudo mkdir /var/samba/share接下来,通过更改文件夹权限和设置密码,授权给用户。
sudo chmod -R 0777 /var/samba/sharesudo smbpasswd -a user_name将user_name替换为您想授权的用户名。
您将会被提示输入密码并确认,以允许授权。
此时,让我们进入主要话题 - 如何配置Samba共享文件夹。
Samba共享文件夹配置步骤步骤1:打开Samba配置文件。
Samba的配置文件位于/etc/samba/smb.conf。
打开这个文件,您将看到默认的Samba配置。
sudo nano /etc/samba/smb.conf步骤2:设置共享文件夹在配置文件中添加共享文件夹的设置,如下所示:[share]comment = My Shared Folderpath = /var/samba/shareread only = nobrowsable = yes- "`[share]`: 这个方括号中的内容指定了共享的名称。