
服务器安全狗导致asp.net网站运行出错的一个案例_6
今天碰到一个.net的报错,之前并没见过这种报错,也没有太多的详细信息。“/”应用程序中的服务器错误。
字典中的关键字:“registrypermission”所添加的关键字:“registrypermission”
system.web.httpruntime.ensurefirstrequestinit(httpcontext context) +85
system.web.httpruntime.processrequestinternal(httpworkerrequest wr) +259
--------------------------------------------------------------------------------
源错误:
执行当前web请求期间生成了未处理的异常。可以使用下面的异常堆栈跟踪信息确定有关:
[argumentexception:已添加项。字典中的关键字:“registrypermission”所添加的关键字:“registrypermission”]
system.collections.hashtable.insert(object key, object nvalue, boolean add) +7482408
更多信息请查看IT技术专栏
system.web.httpruntime.settrustlevel(trustsection trustsection, securitypolicysection securitypolicysection) +8913358
system.web.httpruntime.hostinginit(hostingenvironmentflags hostingflags) +186
说明:执行当前web请求期间,出现未处理的异常。请检查堆栈跟踪信息,以了解有关该错误以及代码中导致错误的出处的详细信息。
异常详细信息: system.argumentexception:已添加项。字典中的关键字:“registrypermission”所添加的关键字:“registrypermission”
system.security.securitymanager.loadpolicylevelfromstring(string str, policyleveltype type) +37
system.web.httpruntime.createpolicylevel(string configfile, string appdir, string bindir, string stroriginurl, boolean& foundgactoken) +420
[httpexception (0x80004005):已添加项。字典中的关键字:“registrypermission”所添加的关键字:“registrypermission”]
system.web.httpruntime.firstrequestinit(httpcontext context) +8886319
system.collections.hashtable.add(object key, object value) +11
system.security.policy.policylevel.fromxml(securityelement e) +307
system.security.securitymanager.loadpolicylevelfromstringhelper(string str, string path, policyleveltype type) +207
版本信息: microsoft .net framework版本:2.0.50727.3053; 版本:2.0.50727.3053
刚开始以为是权限还是dll文件有问题,最后才发现原来是服务器上安装了安全狗的问题
在安全狗中有一个与.net相关的配置面板,将其改成完整模式,没有任何权限限制,系统默认级别
运行ASP时的常见错误类型和排解方法

运行ASP时的常见错误类型和排解方法由于ASP仍然是当前比较流行的网站编辑语言,而且相对于其它几门语言,它简单易用。
因为简单,所以许多开发者也不会去思考错误处理,但错误处理不仅能培养良好的编程习惯、使程序完美,而且可以防止不必要的数据暴露,保证网站安全。
ASP主要有以下三种错误类型:1、编译错误:这种错误出现一般都是代码的语法问题。
因为编译错误而导致ASP停止运行。
错误类型:ADODB.Field (0x800A0BCD)BOF 或EOF 中有一个是“真”,或者当前的记录已被删除,所需的操作要求一个当前的记录。
原因:你在利用SQL查找数据库的记录时,查找结果为空,而且你没有对空记录的情况做出处理。
解决:1如果你不相信查找结果为空,那你应该考虑你的SQL语句是否正确;2如果确实有空的情况,那你应该添加”if rs.eof then”或者”do while not rs.eof”之类的语句,对eof的情况进行处理。
错误类型:(0×80020009)发生意外。
原因:也是在利用SQL查找数据库记录时,查找结果为空,而且你在后面的代码中调用了rs(“aa”)之类的记录解决:要么同上,加上rs.eof的判断和处理,要么就是你的SQL语句有误,导致记录查不出来,也就无法在后来使用rs(“aa”)的记录了。
错误类型:Active Server Pages, ASP 0126 (0×80004005)找不到包含文件…xxx.asp'。
原因:就如错误提示所说,不存在这个包含文件。
解决:如果你确定有这个文件,那么就是你的路径写错了,比如说其实他相对于网站根目录的路径应该是inc/xxx.asp,那么include里面就应该写inc/xxx.asp,而不仅仅是xxx.asp。
错误类型:Microsoft OLE DB Provider for ODBC Drivers (0×80004005)[Microsoft][ODBC Microsoft Access Driver] 操作必须使用一个可更新的查询。
IIS中使用ASP页面时出现500错误

IIS中使用ASP页面时出现500错误.首先:打开IE的设置:工具---internet选项-----高级------去掉“显示友好的HTTP错误”前的小勾,再运行一下看看具体的错误!同时建议大家在测试ASP时,去掉“显示友好的HTTP错误”前的小勾,光一个500错误是说明不了问题的。
A:安装了IIS Lockdown2.1 工具然而新的问题出现了,每当用户访问ASP页面时,就会出现500的错误,而显示文本页面则没有类似的问题,一开始以为只是程序的问题,于是在站点根目录下创建一空白文本文件,改名为ASP文件,依然出现500的错误。
感觉到IIS Lockdown的可能性最大,所以我首先把重点放到了它的配置上,打开站点->主目录->应用程序配置->应用程序映射后看到.asp 文件映射无误(asp.dll)。
检查日志时发现,dllhost.exe的进程(IIS进程)不能启动,而dllhost.exe 是由IWAM_computername 来控制的,所以再次打开“计算机管理”,查看IWAM_computername用户是否被锁定,如果帐户被锁定了,取消锁定,就可以可以正常浏览ASP程序了。
B.WINDOWS 2003 IIS6ASP页面出现500错误(一)更改Active Directory中IWAM_MYSERVER账号的密码因IWAM账号的密码由系统控制,随机产生,我们并不知道是什么,为完成下面两步的密码同步工作,我们必须将IWAM账号的密码设置为一个我们知道的值。
1、选择“开始”->“程序”->“管理工具”->"Active Directory用户和计算机",启动“Active Directory用户和计算机”管理单元。
2、单击“user”,选中右面的“IWAM_MYSERVER”,右击选择“重设密码(T)...”,在跳出的重设密码对方框中给IWAM_MYSERVER设置新的密码,这儿我们设置成“Aboutnt2001”(没有引号的),确定,等待密码修改成功。
ASP.net错误处理(错误跳转页webconfig)

错误处理(错误跳转页webconfig)错误处理(错误跳转页 webconfig)分类:学习当中2012-02-23 13:12 281⼈阅读评论(0) 收藏举报 application redirect exception object浏览器错误处理(错误跳转页 webconfig)2008-06-19 13:30使⽤定制错误页⾯虽然我们发送给⽤户的公⽤错误信息是安全的,就是说它不会威胁到应⽤程序的秘密,但是这样的信息并不好看。
也许你希望⽤户永远也看不到这样的信息。
相反,当处理请求的过程中,如果发⽣了⼀个为处理的错误,你希望能够显⽰⾃⼰的“定制错误页⾯”,显⽰出⾃⼰的品牌以及特定的错误信息。
向 应⽤程序中增加定制错误信息⾮常容易。
⾸先,编写⾃⼰的 web页⾯,它可以是任何类型的⽂件:.htm,.aspx,.asp,等等。
然后在应⽤程序的config.web⽂件中修改配置信息,让它指向这个⽂件。
举例说明,以下这个配置信息说明在发⽣了任何未能预定处理错误的情况下,浏览器都应该被重定向到“ErrorPage.aspx”页⾯:<configuration><customerrors mode="remoteonly" defaultredirect="ErrorPage.aspx" /></configuration><customerrors>标记中的“defaultredirect”属性定义了在发⽣错误的情况下,⽤户将被重定向到的“默认”页⾯。
或者,也可以根据响应的http代码状态,重定向到其它的页⾯来覆盖这个默认值。
例如:重定向到⼀个特殊的“未找到⽂件”错误页⾯、“⾮法访问”错误页⾯、“服务器冲突”错误页⾯等等。
举例说明,以下的配置信息覆盖3个特定的http 状态代码,所有其它错误都返回到⼀个默认页⾯:<customerrors defaultredirect="http://anotherhost/error.aspx" mode="remoteonly"><error statuscode="500" redirect="http:/anotherhost/pages/callsupport.html" /><error statuscode="404" redirect="http:/anotherhost/pages/adminmessage.html" /><error statuscode="403" redirect="http:/anotherhost/pages/noaccess.html" /></customerrors>在定制错误页⾯上有⼀件事我们已经遇到过,那就是虽然它们对于已经完成的情况⾮常有⽤,然⽽在开发过程中却⾮常难以对付。
一个ASP.NET虚拟主机安全漏洞的解决方案

一个虚拟主机安全漏洞的解决方案曾经很早就在网上看到一篇关于<虚拟主机的重大隐患>的文章,当时并不在意,做过asp虚拟主机的伴侣可能都知道,即对每一个用户都设置一个的服务器用户和单个名目的操作权限,能够基本上解决asp的fso问题。
在网上无意中发觉了一个叫做webadmin的-webshell,对自己的服务器进行测试的时候,让我大吃一惊,竟然对我服务器的c盘有读取的权限。
以及对整个硬盘的修改删除权限。
这样的话,那么我的服务器的平安……为了进一步证明,本人曾在国内一些有名的虚拟主机供应商上作过测试,均有和我一样的问题。
有必要先介绍一下漏洞的缘由。
ASP中常用的标准组件:FileSystemObject,这个组件为 ASP 供应了强大的文件系统访问力量,可以对服务器硬盘上的任何有权限的名目和文件进行读写、删除、改名等操作。
FSO对象来自微软供应的脚本运行库scrrun.dll中。
在中我们发觉这一问题仍旧存在,并且变得更加难以解决。
这是由于.NET中关于系统IO操作的功能变得更加强大,而使这一问题更严峻的是所具有的一项新功能,这就组件不需要象ASP 那样必需要使用regsvr32来注册了,只需将Dll类库文件上传到bin 名目下就可以直接使用了。
这一功能的确给开发带来了很大的便利,但是却使我们在ASP中将此dll删除或者改名的解决方法失去效用了,防范此问题就变得更加冗杂。
需要进一步了解的伴侣可以看<虚拟主机的重大隐患>一文,本文就不再重复。
只针对此问题引出虚拟主机的平安设置。
网上提出针对此问题用Microsoft .NET Framework Configration设置System.io的对名目读取的权限,经过我们长时间的测试没有胜利,可能是.net framework1.1机制改革了?废话不说。
先说说解决的思路:在 IIS 6 中,Web 应用程序的工作进程设置为以进程标识“Network Service”运行。
asp.net常见问题及解决方法

【标题】常见错误,原因及解决方法【错误提示】异常详细信息: .WebException: 请求因HTTP 状态401 失败:Unauthorized。
源错误:行35:[System.Web.Services.Protocols.SoapDocumentMethodAttribute("/HelloWorld", RequestNamespace="/", ResponseNamespace="/", Use=System.Web.Services.Description.SoapBindingUse.Literal,ParameterStyle=System.Web.Services.Protocols.SoapParameterStyle.Wrapped)]行36:public string HelloWorld() {行37:object[] results = this.Invoke("HelloWorld", new object[0]);行38:return ((string)(results[0]));行39:}【原因分析】1、用的是windows2003,.net framework1.1,.net20032、应该有权限访问,因为原来用程序是可以的,现在用IE 去访问还是可以的,但程序不行;3、iis 没有什么异常,从iis 里面直接浏览调用web 方法没有问题;4、认证方式没有改变一直用的都是windows,改成none 也不行;5、一开始就安装了WSE1.1,是可以的,后来升级到WSE2.0,就不行了,然后卸载了WSE2.0,装上WSE2.0 SP1 还是不行,后来又卸载掉WSE2.0 SP1 还是不行,再重装WSE2.0 SP1 还是不行,不得其解,现在试试卸载掉WSE2.0 SP1 重新用WSE1.1 看行不行,请各位多多帮忙啊。
asp.netMVC常见安全问题及解决方案
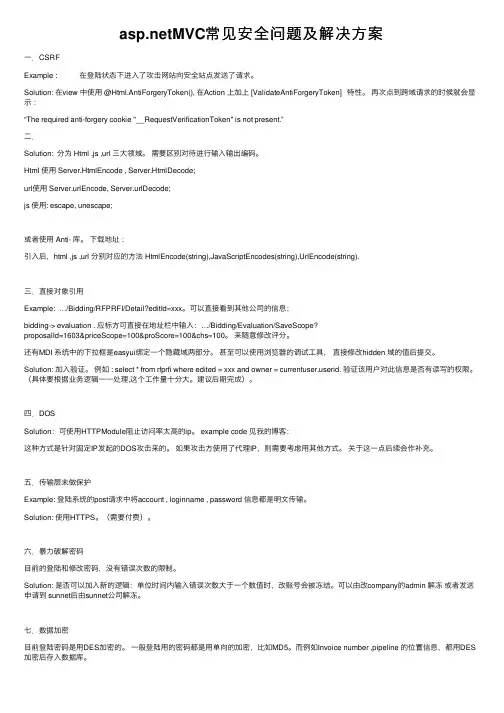
MVC常见安全问题及解决⽅案⼀.CSRFExample : 在登陆状态下进⼊了攻击⽹站向安全站点发送了请求。
Solution: 在view 中使⽤ @Html.AntiForgeryToken(), 在Action 上加上 [ValidateAntiForgeryToken] 特性。
再次点到跨域请求的时候就会显⽰:“The required anti-forgery cookie "__RequestVerificationToken" is not present.”⼆.Solution: 分为 Html ,js ,url 三⼤领域。
需要区别对待进⾏输⼊输出编码。
Html 使⽤ Server.HtmlEncode , Server.HtmlDecode;url使⽤ Server.urlEncode, Server.urlDecode;js 使⽤: escape, unescape;或者使⽤ Anti- 库。
下载地址:引⼊后,html ,js ,url 分别对应的⽅法 HtmlEncode(string),JavaScriptEncodes(string),UrlEncode(string).三.直接对象引⽤Example: …/Bidding/RFPRFI/Detail?editId=xxx。
可以直接看到其他公司的信息;bidding-> evaluation . 应标⽅可直接在地址栏中输⼊:…/Bidding/Evaluation/SaveScope?proposalId=1603&priceScope=100&proScore=100&chs=100。
来随意修改评分。
还有MDI 系统中的下拉框是easyui绑定⼀个隐藏域两部分。
甚⾄可以使⽤浏览器的调试⼯具,直接修改hidden 域的值后提交。
Solution: 加⼊验证。
例如 : select * from rfprfi where edited = xxx and owner = erid. 验证该⽤户对此信息是否有读写的权限。
ASP.NET Web应用程序常见网络安全漏洞解决方案分析
1971 引言在基于 开发的Web 应用程序中,开发人员要特别处理网络安全事件,熟悉安全过滤程序及处理方式是每个开发人员必须掌握的基本知识,Web 应用程序有漏洞不安全会导致客户资料泄露,重者会造成经济损失。
为此,本文根据实际程序开发中所遇到的常见网络安全漏洞,以及相对应采取的行之有效的解决方案,为Web 应用程序开发的初学者提供参考和帮助。
2 SQL注入SQL 注入即是指web 应用程序对用户输入数据的合法性没有判断或过滤不严,攻击者可以在web 应用程序中事先定义好的查询语句的结尾上添加额外的SQL 语句,在管理员不知情的情况下实现非法操作,以此来实现欺骗数据库服务器执行非授权的任意查询,从而进一步得到相应的数据信息[1]。
解决方案:(1)使用RegularExpressionValidator 控件结合正则表达式进行数据输入格式验证,例如可以将控件的ValidationExpression 设置为"^[A-Za-z0-9]+$",表示只允许由数字和26个英文字母组成的字符串输入。
(2)避免在SQL 查询语句中使用字符串连接符“+”等进行语句连接构成查询语句。
(3)采用参数化查询方式。
在设计与数据库链接并访问数据时,在需要填入数值或数据的地方,使用参数来给值。
在使用参数化查询的情况下,数据库服务器不会将参数的内容视为SQL 指令的一部份来处理,而是在数据库完成SQL 指令的编译后,才套用参数运行,因此就算参数中含有恶意的指令,由于已经编译完成,就不会被数据库所运行。
3 已解密的登录请求未加密的敏感信息发送到服务器时,任何以明文传给服务器的信息都可能被窃,攻击者可利用此信息发起进一步攻击,同时这也是若干隐私权法规的要求,用户凭证之类的敏感信息一律需以加密方式传给Web 站点。
解决方案:(1)安装SSL 协议证书,更改http 请求为h t t p s 请求方式。
(2)敏感信息可以使用D E S 等算法加密及解密,再进行传输。
关于安全狗常见问题的解决方案
关于安全狗常见问题的解决方案第一篇:关于安全狗常见问题的解决方案关于安全狗常见问题的解决方案经常看到朋友问关于安全狗的常见问题该如何解决,就去网上搜索了一下找到以下内容,希望给予需要的朋友一些帮助,解决一些常见问题。
1.安全狗软件是否收费?服务器安全狗与网站安全狗软件完全免费。
2.安全狗软件产品是否经过安全认证?服务器安全狗和网站安全狗已通过公安部信息安全产品检测中心的检测,并获检验合格证书。
3.服务器安全狗有什么用处?服务器安全狗是一款集服务器安全防护和安全管理为一体的综合性工具。
功能涵盖了服务器漏洞补丁修复、服务器程序守护、风险帐号扫描、DDOS防火墙、ARP防火墙以及安全策略等多方面功能模块,为用户在服务器运营过程中提供完善的保护,使其免受恶意的攻击、破坏。
4.网站安全狗有什么用处?网站安全狗是一款集网站内容安全防护、网站资源保护及网站流量保护功能为一体的服务器工具,有了它服务器管理员就不必再担心服务器IIS出现故障、服务器受到黑客攻击等苦恼。
5.服务器安全狗有什么技术优势?服务器安全狗采用NDIS中间层驱动模式,直接从驱动层屏蔽攻击,可以将针对服务器的攻击带来的损失降低到最小。
服务器安全狗具备以下9大核心功能:1)系统漏洞补丁扫描和修复: 及时发现系统存在的漏洞并能够下载补丁及修复漏洞。
2)程序守护中心: 为系统中的服务程序和应用程序提供实时守护。
3)系统帐号扫描: 及时发现系统存在的风险帐号。
4)实时的流量监测机制: 直观展现服务器进出流量数据。
5)实时的服务器进程连接监测机制: 及时发现异常连接进程。
6)智能的DDOS攻击防护: 抵抗CC、UDP Flood、TCP Flood、SYN Flood等各种类型攻击,保护服务器免受攻击。
7)全面的ARP攻击保护: 阻断ARP攻击。
8)灵活的安全策略: 可自定义要封闭和开放的端口以及例外的IP 列表。
9)详尽的日志追踪功能: 方便查找攻击来源。
ASP中连接数据库的错误解决办法,ASP 编程中 20 个非常有用的例子
/download/info /1701.htm/Program/Asp/112 TM562008.html<%dim ConnStringset conn=server.CreateObject("adodb.connection")ConnString="provider=microsoft.jet.oledb.4.0;data source=" & server.MapPath("#kucun.mdb") conn.open ConnString'连接数据库%>2000下使用asp访问数据库时,在conn.open始终发生8007007f错误,重装IIS和access均得不到解决。
我在网上查到的解决办法是将oledb32.dll 解压到以下两个目录,然后重启服务器:1) C:\WINNT\system32\dllCache2) C:\Program Files\Common Files\System\OLE DB<%dim conn,exec,rsset conn=server.createobject("adodb.connetion")conn.open "driver={microsoft access driver(*.mdb)};dbq="&server.mappath("show.mdb")exec="select * from list"set rs=server.createobject("adodb.recordset")rs.open,exec,conn,1,1%>ASP中连接数据库的错误解决新解决办法Provider 错误80004005 未指定的错误的新解决办法.这两天运行的好好的点击统计程序突然出错了,显示的就是:------------------------------------------Provider 错误80004005未指定的错误------------------------------------------在网上找了一大圈,发现大家提供的办法我都试过了,没有一个有作用的.方法有以下:1.开始运行regsvr32 jscript.dll (命令功能:修复Java动态链接库)开始运行regsvr32 vbscript.dll(命令功能:修复VB动态链接库)开始运行iisreset (命令功能:重启IIS)开始运行msjetoledb40.dll2.给系统临时文件夹%windir%/temp/ 加上IUSR_COMPUTER 用户的读写权限3.ASP连接Access数据库的时候,如果频繁刷新页面,出现80004005 未指定错误,数据库不能连接,但是过大约10多分钟后再刷新就可以连接。
服务器开启ASP服务及解决ASP程序500错误
服务器开启ASP服务及解决ASP程序
500错误
IIS 服务器,安装的时候,是默认没有开启ASP服务,这就导致网站无法使用ASP程序.今天来教大家开启ASP服务,及解决ASP网站出现的500错误.
1.打开IIS管理器, WEB服务扩展,选择Active Server Pages,允许,这样就给IIS服务器开启ASP服务呢.
2.服务器开启ASP服务后,网站首页这些能正常访问,但子目录文件访问就会出现HTTP 500 错误(如下图),
当初微软设计的时候是出于安全考虑,而弄巧成拙,成了一个IIS问题.
3.接下来,我们来解决这个问题.选择网站-属性.
4.选择主目录-配置.
5.点击选项.启用父路径.这个勾上,确认.这样就解决呢,ASP网站IIS服务器出现的HTTP 500错误呢.
教程到此为止,
文章源于:网名大全2013最新版的http://www.haoqq.me 转载请注明出处,谢谢!! 文章来源于:/article-24812-1.html。