
局域网中虚拟路由器集群的设计与实现
局域网中虚拟路由器集群的设计与实现摘要:vrrp协议使一组路由器组成一台虚拟路由器,局域网终端设备将访问外部网络的数据发送给虚拟路由器。
而数据的实际转发则由vrrp备用组的活动路由器(master)来完成,一旦master出现故障,备用组中的备用路由器就按优先级选举产生新的master接替故障设备承担的工作,利用vrrp协议定义的这种机制就能实现局域网络的路由冗余和负载均衡,保证局域网络运行的可靠性。
关键词:vrrp协议;虚拟路由器;局域网;路由冗余;负载均衡中图分类号:tp393 文献标识码:a 文章编号:1009-3044(2013)09-2070-04近年来,随着 internet 的迅猛发展,依赖于网络的应用便迅速增长。
这就对网络的可靠性提出了很高的要求。
斥资对所有网络设备进行更新当然是一种很好的可靠性解决方案;但本着采用廉价冗余的思路,在可靠性和经济性方面找到平衡点。
虚拟路由冗余协议(vrrp)就是一种很好的可靠性解决方案。
这种方案在解决网络设备备份的同时还能解决流量分担负载均衡的问题。
在局域网中,通过规划虚拟路由器和vrrp的配置,不但可以提高网络的稳定性和可靠性,而且还能实现网络的流量分担,节省了用户的投资,具有重大的应用价值。
1 vrrp技术虚拟路由冗余协议(virtuai router redundancy protocol,简称vrrp协议)在该协议中,一对路由设备协同工作,对终端ip设备的默认网关(defauit gateway)进行冗余备份,当一台路由设备宕机时,备份路由设备及时接管转发工作,向用户提供透明的切换,起到提高网络可靠性的作用。
vrrp协议是rfc标准协议,能方便的实现各厂家设备间的互通,正是由于vrrp协议具有这些优点,使它成为建设一个稳定可靠网络所需的有力工具。
在vrrp协议中,有两组重要的概念:vrrp路由器和虚拟路由器,主控路由器和备份路由器。
vrrp路由器是指运行vrrp的路由器,是物理实体,虚拟路由器是指vrrp协议创建的,是逻辑概念。
一组vrrp路由器协同工作,共同构成一台虚拟路由器,该虚拟路由器对外表现为一个具有唯一固定 ip地址和mac地址的逻辑路由器。
处于同一个vrrp组中的路由器具有两种互斥的角色:主控路由器和备份路由器,一个vrrp组中有且只有一台处于主控角色的路由器,可以有一个或者多个处于备份角色的路由器。
vrrp协议使用选择策略从路由器组中选出一台作为主控,负责arp相应和转发ip数据包,组中的其它路由器作为备份的角色处于待命状态,当由于某种原因主控路由器发生故障时,备份路由器能在几秒钟的时延后升级为主路由器。
由于此切换非常迅速而且不用改变ip地址和mac 地址,故对终端使用者系统是透明的,用户不必关心具体过程,只要把缺省路由器设为虚拟路由器的ip地址即可,从而实现vrrp的备份功能。
同时在vrrp中,答应一台路由器加入多个备份组,通过多备份组设置可以实现负荷分担。
两台路由器互为备份。
在路由器正常时,两台路由器各自分担一部分数据流量;当其中一台路由器出现故障时,另一台路由器就会自动分担起所有数据流量,数据的传输不会受到任何的影响。
这样既达到负载均衡,又实现相互备份的目的。
2 虚拟路由集群设计局域网一般采用层次化模型设计,即将复杂的网络设计分成三个层次,每个层次着重于某些特定的功能,这样就能够使一个复杂的大问题变成许多简单的小问题。
三层网络架构设计的网络有三个层次:核心层、汇聚层、接入层。
其中,核心层的功能主要是实现骨干网络之间的优化传输,骨干层设计任务的重点通常是冗余能力、可靠性和高速的传输。
网络的控制功能最好尽量少在骨干层上实施。
核心层一直被认为是所有流量的最终承受者和汇聚者,所以对核心层的设计以及网络设备的要求十分严格。
核心层设备将占投资的主要部分。
核心层需要考虑冗余设计。
单核心网络模型适用于规模小,信息节点少,对网络冗余性要求不高的网络,一般中小网络最为常见,而双核心网络模型适用于规模大,信息节点多,网络冗余性要求高的网络,故本次虚拟路由集群设计使用双核心网络。
2.1 网络拓扑图设计网络拓扑(topology)结构是指用传输介质互连各种设备的物理布局。
网络拓扑图的设计必须经过科学合理的设计,设备的选择、物理链路冗余设计等。
网络拓扑图结构决定了网络的运行效率和扩展性,并且与建设和运行费用有关。
因此,网络拓扑结构设计必须兼顾高可靠性,经济性,流量分布合理性,以及便于维护管理性等功能。
网络拓扑图很直观的反映出网络设备及各级层结构,整体思路清晰,根据不同层次选择不同的网络设备。
本方案网络拓扑图整体规划如图1所示:2.2 ip地址规划对于小型园区网络,由于上网用户少、设备数量少,所以建议使用地址空间小的192.168.0.0/16的网络。
而对于中大型园区网络,如三层结构的校园网,由于上网人数多,设备数量多,建议采用地址空间大的10.0.0.0/8的网络。
核心交换机ip规划如表1所示:虚拟局域网(vlan)是将局域网内广播域逻辑地划分为若干子网。
在一个交换局域网中,所有局域网段通过交换机连接到一起,路由器连在交换机上(如果是三层交换机,则不需路由器),可以按网段和站点的逻辑分组形成广播域,通过在局域网交换机内过滤广播包,使得源于特定虚拟局域网的信息包仅传送到那些也属于这个虚拟局域网的网段上。
虚拟局域网之间的寻径由路由器完成。
根据具体需求等情况综合分析,局域网ip地址规划如表4所示:2.3 路由协议选择ospf(open shortest path first开放式最短路径优先)是一个内部网关协议(interior gateway protocol,简称igp),用于在单一自治系统(autonomous system,as)内决策路由。
ospf路由协议是一种典型的链路状态(link-state)的路由协议,一般用于同一个路由域内。
在这里,路由域是指一个自治系统(autonomous system),即as,它是指一组通过统一的路由政策或路由协议互相交换路由信息的网络。
在这个as中,所有的ospf路由器都维护一个相同的描述这个as结构的数据库,该数据库中存放的是路由域中相应链路的状态信息,ospf路由器正是通过这个数据库计算出其ospf路由表的。
作为一种链路状态的路由协议,ospf将链路状态广播数据lsa(link state advertisement)传送给在某一区域内的所有路由器,这一点与距离矢量路由协议不同。
运行距离矢量路由协议的路由器是将部分或全部的路由表传递给与其相邻的路由器。
2.4 网络设备选择通过对目前市场上设备的性能分析,结合企业实际和对网络扩展性的考虑,以及基于高性能、全交换,可扩展性强,系统安全,保密性高,管理简单,保护投资的选择原则,在网络的层次结构中,主干设备选择应预留一定的能力,以便将来扩展,而低端设备则够用即可,因为低端设备更新较快,且易于扩展。
由于企业网络结构复杂,需要交换机能够接续全系列接口,例如光口和电口、百兆、千兆和万兆端口,以及多模光纤接口和长距离的单模光纤接口等。
其交换结构也应能根据网络的扩容灵活地扩大容量。
其软件应具有独立知识产权,应保证其后续研发和升级,以保证对未来新业务的支持。
由于网络往往是一个具有多种厂商设备的环境,因此,所选择的设备必须能够支持业界通用的开放标准和协议,以便能够和其他厂商的设备有效地互通。
[9]故选择了以下4 款设备:出口设备:internet-3640 1台。
核心设备:sw-3640 2台,配置以太网接口1块。
汇聚设备:s-3640 2台,每台配置1块以太网接口。
接入设备:接入层交换机2台,pc 2台。
链路设备:万兆光纤、千兆光纤、双绞线。
2.5 配置过程这里仅介绍配置vrrp协议,可以实现网关设备的冗余。
在sw1上,设置vlan 10为master,vlan 20为backup,在sw2上设置vlan 10为backup,vlan 20为master。
2.6 网络测试对于刚刚建成的新网络,必须进行一些列严格的测试,才能保证网络功能实现及正常运行,网络测试一般包括单体测试、连通性测试、冗余性测试。
其中冗余性测试如下:配置好后查看vrrp信息如下,在sw1上查看vrrp信息如图2所示:3 结束语测试表明,基于vrrp协议的局域网虚拟路由器集群能够在企业局域网中发挥网关冗余和负载均衡作用,大大提高了局域网的可靠性,在企业网中有广泛的应用。
参考文献:[1] 杨卫华,赵兴海.如何利用vrrp实现接入层的备份和负载分担[j].有线电视技术,2005(22).[2] 王勐,朱培栋,尚韬.基于动态冗余技术高可用核心路由器的实现[j].计算机工程,2003(22).[3] 谢希仁.计算机网络[m].5版.北京:电子工业出版社,2007.[4] 俞黎阳,张卫,强志成.计算机网络工程实验教程[m].北京:清华大学出版社,2008.[5] 杨云江.计算机网络管理技术[m].北京:清华大学出版社,2005 .[6] 张新有. 网络工程技术与实验教程[m].北京:清华大学出版社,2005 .[7] r.hinden,ed.nokia.virtual router redundancy protocol[eb/0l].rfc 3768,april 2004.[8] 韦有华,王成耀.静态路由热备份及其负载均衡的研究[j].计算机应用,2004(3).[9] s.knight,et.a1.virtual router redundancyprotocol[eb/0l].rfc 2338,april 1998.[10] r hinden;ed nokia.virtual router redundancy protocol,2004.。
局域网的网络虚拟化方案

局域网的网络虚拟化方案在当前信息化时代,局域网作为一种常见的企业内部网络结构方式,扮演着极为重要的角色。
为了满足企业对网络资源的高效利用和灵活配置的需求,网络虚拟化成为一种被广泛探讨和采用的方案。
本文将介绍局域网网络虚拟化的概念、原理以及常用的网络虚拟化方案。
一、网络虚拟化的概念和原理1.1 网络虚拟化的概念网络虚拟化是指将一个物理网络资源划分为多个逻辑网络资源的过程,每个逻辑网络资源可以独立运行和管理,拥有独立的网络地址、路由策略和安全策略。
通过虚拟化技术,可以实现在同一物理网络上构建多个逻辑独立的局域网,从而提高网络资源的利用率和管理效率。
1.2 网络虚拟化的原理网络虚拟化的实现原理可以分为三个层次:物理资源层、虚拟化层和逻辑资源层。
在物理资源层,通过交换机、路由器等网络设备对物理网络资源进行划分和隔离,为虚拟化层提供基础。
在虚拟化层,通过虚拟化技术,将物理网络资源划分成多个虚拟网络,每个虚拟网络可以独立配置和管理。
同时,虚拟化层还提供了网络地址转换(NAT)、隔离和隧道等功能。
在逻辑资源层,每个虚拟网络可以独立配置网络地址、路由策略和安全策略,实现逻辑独立的局域网。
同时,逻辑资源层还提供了灵活的网络资源调度和应用部署能力。
二、局域网网络虚拟化方案2.1 VLAN虚拟局域网VLAN(Virtual Local Area Network)是一种常用的局域网虚拟化技术。
通过交换机的端口划分和配置,在同一物理局域网中划分多个逻辑独立的虚拟局域网,实现不同虚拟局域网之间的隔离和通信。
VLAN虚拟局域网可以提供更好的网络性能和安全性。
不同的虚拟局域网之间可以独立配置和管理,网络流量在虚拟局域网之间不会相互干扰,提高了网络的稳定性和可靠性。
2.2 VXLAN虚拟化扩展局域网VXLAN(Virtual Extensible LAN)是一种基于UDP协议的局域网虚拟化扩展技术。
通过在物理局域网上叠加一个虚拟网络层,实现多个虚拟局域网之间的互通。
4-虚拟路由器实验四14-18
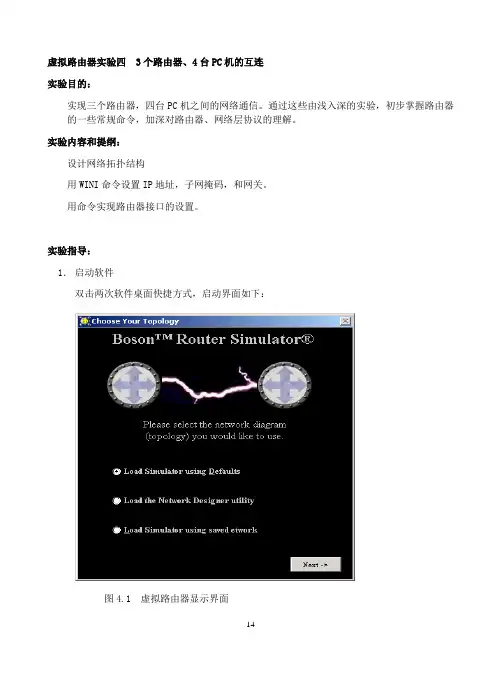
虚拟路由器实验四 3个路由器、4台PC机的互连实验目的:实现三个路由器,四台PC机之间的网络通信。
通过这些由浅入深的实验,初步掌握路由器的一些常规命令,加深对路由器、网络层协议的理解。
实验内容和提纲:设计网络拓扑结构用WINI命令设置IP地址,子网掩码,和网关。
用命令实现路由器接口的设置。
实验指导:1.启动软件双击两次软件桌面快捷方式,启动界面如下:图4.1 虚拟路由器显示界面选择load simulator using defaults 单击next-> ,进入软件选择tools -> design your own network ,进入网络设计界面2.画出网络拓扑结构,如下图。
注意图中黄线为串行链路。
网络号和端口号可自定。
图4.2 网络拓扑结构3.设置pc将上面结果保存后关闭窗口,再重新打开Boson Router Simulator,打开刚保存的网络拓扑文件。
对应事先设计、分配恰当的网络号和端口,用WINI命令(C:>WINI)设置PC机的IP地址,子网掩码和网关。
最好用表格列出设置参数,便于设置和检查。
4. 设置路由器由普通用户进入超级用户模式,并进入全局配置模式,命令如下:Router> enableRouter # conf t设置路由器1、路由器2、路由器3的过程如下:(1)路由器1Router>enableRouter#conf tRouter(config)# inte ethe 0router(config-if)# ip addr 222.1.1.4 255.255.255.0router(config-if)# no shutrouter(config-if)# exitRouter(config)# inte s0router(config-if)# ip addr 222.1.4.1 255.255.255.0Router(config-if)#clock rate 9600router(config-if)# no shutrouter(config-if)# exitRouter(config)# inte s1router(config-if)# ip addr 222.1.6.1 255.255.255.0Router(config-if)#clock rate 9600router(config-if)# no shutrouter(config-if)# exitRouter(config)# router ripRouter(config-router)# network 222.1.1.0Router(config-router)# network 222.1.4.0Router(config-router)# network 222.1.6.0(2)路由器2Router>enableRouter#conf tRouter(config)# inte e0router(config-if)# ip addr 222.1.2.2 255.255.255.0router(config-if)# no shutrouter(config-if)# exitRouter(config)# inte s0router(config-if)# ip addr 222.1.5.1 255.255.255.0Router(config-if)#clock rate 9600router(config-if)# no shutrouter(config-if)# exitRouter(config)# inte s1router(config-if)# ip addr 222.1.4.2 255.255.255.0Router(config-if)#clock rate 9600router(config-if)# no shutrouter(config-if)# exitRouter(config)# router ripRouter(config-router)# network 222.1.2.0Router(config-router)# network 222.1.5.0Router(config-router)# network 222.1.4.0(3)路由器3Router>enableRouter#conf tRouter(config)# inte e0router(config-if)# ip addr 222.1.3.2 255.255.255.0router(config-if)# no shutrouter(config-if)# exitRouter(config)# inte s0router(config-if)# ip addr 222.1.6.2 255.255.255.0Router(config-if)#clock rate 9600router(config-if)# no shutrouter(config-if)# exitRouter(config)# inte s1router(config-if)# ip addr 222.1.5.2 255.255.255.0Router(config-if)#clock rate 9600router(config-if)# no shutrouter(config-if)# exitRouter(config)# router ripRouter(config-router)# network 222.1.3.0Router(config-router)# network 222.1.6.0Router(config-router)# network 222.1.5.05. 用ping命令察看是否实验成功PC1 ping PC2、PC3 及PC4;PC2 ping PC1、PC3 及PC4;PC3 ping PC1、PC2及PC4;PC4 ping PC1、PC2 及PC3。
网络路由技术中的虚拟路由器配置方法指南(系列四)

网络路由技术中的虚拟路由器配置方法指南随着互联网的飞速发展,网络路由技术变得越来越重要。
在大型企业组织或者是数据中心中,使用虚拟路由器来分割和管理网络流量已经成为一种常见的做法。
本文将介绍虚拟路由器的概念以及配置方法,帮助读者更好地理解和应用这一技术。
一、虚拟路由器的概念虚拟路由器是一种通过软件实现的逻辑概念,它模拟了物理路由器的功能。
与物理路由器不同的是,虚拟路由器运行在虚拟化平台上,可以通过配置来进行灵活的网络流量控制和管理。
二、虚拟路由器的配置方法1. 虚拟路由器的安装与部署要配置虚拟路由器,首先需要选择一款适合的虚拟化平台。
常见的虚拟化平台有VMware、VirtualBox等,可以根据具体需求进行选择。
安装虚拟化平台后,可以通过导入虚拟路由器的镜像文件来创建虚拟路由器实例。
2. 虚拟路由器的网络配置配置虚拟路由器的网络接口是非常重要的一步。
虚拟路由器通常需要与物理网络相连,通过物理网络接口进行通信。
在虚拟化平台的管理界面中,可以为虚拟路由器分配一个虚拟网卡,并将其与物理网络接口进行绑定。
此外,还需要配置虚拟路由器的IP地址、子网掩码、默认网关等网络参数。
3. 虚拟路由器的路由配置路由配置是虚拟路由器的核心功能之一。
通过配置路由表,可以指定虚拟路由器的转发规则,实现不同子网之间的互通。
在路由表中,需要添加一条默认路由,以便将流量转发给与之相连的外部网络。
同时,还可以根据需要添加静态路由或者配置动态路由协议,实现更加灵活和智能的路由选择。
4. 虚拟路由器的安全配置安全配置是保障网络安全的重要环节。
配置虚拟路由器的访问控制列表(ACL)可以限制流入和流出虚拟路由器的数据包。
通过定义规则,可以允许或者拒绝特定的流量传输。
此外,还可以配置虚拟防火墙,在虚拟路由器的数据转发路径上增加一道防线,提高网络的安全性。
5. 虚拟路由器的性能优化为了提高虚拟路由器的性能,可以采取一些优化措施。
例如,合理配置虚拟路由器的缓存大小,提升数据转发的效率。
局域网组建方法利用软件实现虚拟局域网(VLAN)

局域网组建方法利用软件实现虚拟局域网(VLAN)局域网(Local Area Network)是一种用于连接同一地理区域内的多台计算机和设备的网络。
通过建立局域网,可以实现设备之间的数据共享和通信。
而虚拟局域网(VLAN)则是使用软件技术来实现的虚拟网络,可以将不同物理位置的计算机组织在同一个逻辑网络中,从而实现更灵活的网络管理和配置。
本文将介绍利用软件实现虚拟局域网(VLAN)的方法,以帮助你在局域网建设中更加高效地使用网络资源。
1. 确定网络需求在组建VLAN之前,需要先明确网络的需求和目标。
包括确定不同部门或功能组的计算机是否需要互相通信,以及是否需要对不同用户进行隔离等。
基于这些需求,可以制定相应的VLAN划分方案。
2. 选择合适的软件在实现VLAN的过程中,选择合适的软件是至关重要的。
市面上有许多VLAN管理软件,如Cisco Packet Tracer、GNS3等。
根据自己的实际需求和技术水平,选择一个易于使用和功能强大的软件。
3. 配置交换机VLAN的实现离不开交换机的配合。
在配置交换机时,需要设置VLAN ID、端口、端口模式等参数。
首先,创建VLAN并为每个VLAN分配唯一的VLAN ID。
然后,根据需求将不同端口划分到不同的VLAN中。
最后,根据端口模式设置端口的行为,如访问模式或特许模式。
4. 配置VLAN接口VLAN接口是VLAN与网络之间的桥梁。
通过配置VLAN接口,可以实现VLAN之间的互通。
根据实际需求,配置VLAN接口的IP地址、子网掩码、网关等参数。
同时,还可以设置VLAN接口的安全策略,如访问控制列表(ACL)和端口安全等。
5. 测试与验证在配置完成后,进行测试与验证是非常重要的。
通过连接不同VLAN的计算机,测试其是否可以相互通信。
同时,还可以利用网络监控工具来监测网络流量和带宽使用情况,以确定VLAN的配置是否符合预期。
6. 网络管理与维护一旦VLAN成功建立,还需要进行网络管理与维护工作。
局域网中虚拟路由器集群的设计与实现
局域网中虚拟路由器集群的设计与实现作者:杨华来源:《电脑知识与技术》2013年第09期摘要:VRRP协议使一组路由器组成一台虚拟路由器,局域网终端设备将访问外部网络的数据发送给虚拟路由器。
而数据的实际转发则由VRRP备用组的活动路由器(Master)来完成,一旦Master出现故障,备用组中的备用路由器就按优先级选举产生新的Master接替故障设备承担的工作,利用VRRP协议定义的这种机制就能实现局域网络的路由冗余和负载均衡,保证局域网络运行的可靠性。
关键词:VRRP协议;虚拟路由器;局域网;路由冗余;负载均衡中图分类号:TP393 文献标识码:A 文章编号:1009-3044(2013)09-2070-04近年来,随着 Internet 的迅猛发展,依赖于网络的应用便迅速增长。
这就对网络的可靠性提出了很高的要求。
斥资对所有网络设备进行更新当然是一种很好的可靠性解决方案;但本着采用廉价冗余的思路,在可靠性和经济性方面找到平衡点。
虚拟路由冗余协议(VRRP)就是一种很好的可靠性解决方案。
这种方案在解决网络设备备份的同时还能解决流量分担负载均衡的问题。
在局域网中,通过规划虚拟路由器和VRRP的配置,不但可以提高网络的稳定性和可靠性,而且还能实现网络的流量分担,节省了用户的投资,具有重大的应用价值。
1 VRRP技术虚拟路由冗余协议(VirtuaI Router Redundancy Protocol,简称VRRP协议)在该协议中,一对路由设备协同工作,对终端IP设备的默认网关(DefauIt Gateway)进行冗余备份,当一台路由设备宕机时,备份路由设备及时接管转发工作,向用户提供透明的切换,起到提高网络可靠性的作用。
VRRP协议是RFC标准协议,能方便的实现各厂家设备间的互通,正是由于VRRP协议具有这些优点,使它成为建设一个稳定可靠网络所需的有力工具。
在VRRP协议中,有两组重要的概念:VRRP路由器和虚拟路由器,主控路由器和备份路由器。
局域网组建方法网络虚拟化的原理与实践

局域网组建方法网络虚拟化的原理与实践网络虚拟化是一种将物理网络资源转化为虚拟网络资源的技术,它可以有效地提高网络的利用率、简化网络的管理以及降低网络运维成本。
在现代企业中,建立一个高效可靠的局域网(LAN)对于提高工作效率和保障信息安全至关重要。
本文将介绍局域网组建方法,并探讨如何利用网络虚拟化实现高效的局域网。
一、局域网组建方法1. 网络拓扑规划在局域网组建之前,需要进行网络拓扑规划,确定网络中设备间的连接方式。
常见的网络拓扑结构包括星型、环型、总线型等。
选择合适的网络拓扑结构可提高局域网的性能和可靠性。
2. 设备选购与配置根据实际需求选择合适的网络设备。
通常情况下,局域网包括交换机、路由器、防火墙等设备。
交换机用于局域网内部设备的连接,路由器用于不同局域网之间的互连,防火墙用于保护局域网内部网络安全。
3. IP地址规划进行IP地址规划是局域网组建的重要步骤。
合理的IP地址规划可以充分利用IP地址资源,避免IP地址冲突等问题。
根据实际需求,确定局域网中各设备的IP地址段,并为每个设备分配唯一的IP地址。
4.网络安全设置局域网的网络安全至关重要。
在局域网组建过程中,应设置适当的访问控制策略,限制对局域网的非授权访问。
常见的安全设置包括访问控制列表(ACL)、端口过滤、访问认证等。
二、网络虚拟化的原理网络虚拟化的原理是通过将物理网络分割为多个独立的虚拟网络,每个虚拟网络拥有独立的逻辑拓扑结构和网络资源。
虚拟化技术将网络的功能从硬件中解耦,可以根据实际需求动态地分配和管理网络资源。
1. 虚拟交换技术虚拟交换技术是网络虚拟化的核心技术之一,它可以将物理交换机分割为多个虚拟交换机。
每个虚拟交换机拥有独立的交换表和MAC地址表,可以实现虚拟机之间的直接通信,提高网络性能和可靠性。
2. 虚拟路由技术虚拟路由技术可以将物理路由器分割为多个虚拟路由器,每个虚拟路由器可以独立配置路由协议、路由表等。
通过虚拟路由技术,可以灵活地管理局域网之间的路由关系,提高网络的可扩展性和可管理性。
网络路由技术中的虚拟路由器配置方法指南
网络路由技术中的虚拟路由器配置方法指南随着互联网的快速发展和普及,网络路由器成为了现代社会的重要设备之一。
而在网络路由技术中,虚拟路由器的应用日益广泛。
本文将针对虚拟路由器的配置方法进行指南,帮助读者更好地理解和应用这一技术。
一、什么是虚拟路由器?虚拟路由器即通过软件模拟的路由器设备,可以在一台物理路由器上创建多个虚拟路由器实例,每个实例都可以独立运行并提供路由功能。
虚拟路由器可以根据需要隔离不同的网络流量,实现虚拟网络的划分和管理。
二、虚拟路由器的配置流程1. 创建虚拟路由器实例首先,在物理路由器上创建虚拟路由器实例。
通常,路由器的管理界面会提供相关的配置选项,如选择虚拟路由器的类型和名称等。
根据实际需求,可以创建一个或多个虚拟路由器实例。
2. 配置虚拟路由器参数在创建完虚拟路由器实例后,需要对其进行详细配置。
主要的配置参数包括路由表、接口和网络分区等。
首先,配置路由表。
路由表决定了数据包在网络中的传输路径。
可以手动添加路由条目,或者通过动态路由协议自动学习并更新路由表。
合理配置路由表可以提高数据包转发的效率和准确性。
其次,配置接口。
每个虚拟路由器实例都有自己的接口和IP地址。
需要将接口与物理设备进行绑定,并配置相应的IP地址和子网掩码。
此外,还可以进行一些高级配置,如配置VLAN、隧道和QoS等。
最后,配置网络分区。
网络分区用于隔离不同的虚拟网络,以确保各自的安全和相互隔离。
可以通过配置访问控制列表(ACL)或虚拟局域网(VLAN)等方式实现网络分区。
3. 定制路由策略为了更好地控制数据流向,可以通过定制路由策略来实现路径选择和负载均衡等功能。
例如,可以配置静态路由、路由策略、路由汇聚等,以满足不同的需求和优化网络性能。
4. 配置安全设置网络安全是虚拟路由器配置的重要部分。
可以通过配置访问控制列表、防火墙和安全连接等措施来保护网络的安全性。
此外,还可以进行一些高级安全设置,如虚拟私有网络(VPN)、IPSec和SSL等。
使用虚拟化技术实现局域网内的服务器集群
使用虚拟化技术实现局域网内的服务器集群虚拟化技术是一种将物理计算资源抽象化,将一台物理服务器划分为多个虚拟机实例的技术。
而服务器集群是指将多台服务器通过网络连接在一起,形成一个整体,共同提供服务和资源。
通过使用虚拟化技术实现局域网内的服务器集群可以提高服务器利用率、降低成本并提升性能。
本文将介绍如何使用虚拟化技术来实现局域网内的服务器集群。
一、虚拟化技术简介虚拟化技术是在传统物理服务器的基础上,通过软件技术将物理资源划分成多个逻辑实体,每个逻辑实体可以独立运行不同的操作系统和应用程序。
常见的虚拟化技术包括VMware、Hyper-V、KVM等。
二、局域网内服务器集群的搭建步骤1. 环境准备在搭建服务器集群之前,需要准备硬件设备、网络环境和操作系统等。
确保服务器之间的网络互通,并且满足虚拟化软件的硬件要求。
2. 安装虚拟化软件根据选择的虚拟化软件,按照官方文档进行安装和配置。
通常情况下,需要选择一个服务器作为宿主机,并在其上安装虚拟化软件。
3. 创建虚拟机在虚拟化管理界面上,选择创建虚拟机的选项,按照向导创建虚拟机。
在创建虚拟机时,需要设置虚拟机的名称、操作系统类型、硬件配置和存储等参数。
4. 配置网络为了实现局域网内的服务器集群,需要为虚拟机配置网络设置。
通常情况下,可以选择桥接模式,使虚拟机能够通过宿主机的物理网卡连接到局域网。
5. 安装操作系统和应用程序在创建虚拟机后,需要为虚拟机安装操作系统和所需的应用程序。
可以通过虚拟化软件提供的光驱映像或者网络安装来完成。
6. 复制虚拟机在配置好一个虚拟机之后,可以通过复制虚拟机的方式来快速部署多个相同配置的虚拟机。
这样可以大大提高部署效率。
7. 配置服务器集群通过虚拟机的复制和配置,可以创建多个服务器实例,并将它们通过网络连接在一起,形成一个服务器集群。
可以使用负载均衡技术将请求均衡地分发到集群中的不同服务器上,并实现高可用性和容错能力。
8. 监控和管理在搭建好服务器集群之后,需要进行监控和管理。
无线网络环境中的集群路由协议设计与实现
无线网络环境中的集群路由协议设计与实现在当今的数字化社会,无线网络已经成为人们生活和工作中必不可少的一部分。
尤其是在企业网络、智能家居、智能交通等领域,无线网络已经被广泛应用。
而无线网络的性能和可靠性直接关系到用户的使用体验和系统的安全性。
而集群路由协议是无线网络环境中的重要组成部分,其设计和实现对于提高网络性能和可靠性具有重要意义。
一、集群路由协议的基本概念和特点集群路由协议是一种基于无线传感器网络的路由协议,通常被用于传感器节点之间的通信和数据交换。
集群路由协议的基本思想是将网络中的节点按照一定的规则分成不同的集群,并通过特定的路由方式实现集群之间的通信。
集群路由协议的实现可以提高网络的可靠性和性能,同时也可以降低网络的能耗和延迟。
集群路由协议的特点主要有以下几个方面:1. 集群化管理:集群路由协议将网络中的节点分成多个集群,对于每个集群分别进行管理。
这样可以降低网络中的噪声和干扰,提高通信的可靠性。
2. 低能耗和高效率:集群路由协议采用了一种低功耗的通信方式,可以降低网络的能耗。
同时,通过优化路由方式和数据传输协议,可以提高网络的传输效率。
3. 多跳路由:集群路由协议可以通过多跳路由的方式实现节点之间的通信,可以增加网络的覆盖范围和链接数量,提高网络的可靠性和鲁棒性。
4. 可扩展性强:集群路由协议可以通过增加集群节点的数量和改变节点之间的链接方式,实现网络的扩展和优化,具有较强的可扩展性。
二、集群路由协议的设计和实现集群路由协议的设计和实现是一个复杂的过程,通常需要考虑以下几个方面:1. 路由协议:集群路由协议的核心是路由协议的设计和实现。
路由协议应该能够根据网络的拓扑结构和数据传输要求,对节点之间的数据传输进行优化和调度。
目前,常用的集群路由协议包括LEACH、PEGASIS、TEEN等。
2. 网络拓扑:集群路由协议的设计需要考虑网络的拓扑结构,对于不同的网络拓扑结构需要采用不同的路由方式和协议。
如何实现局域网内的虚拟局域网
如何实现局域网内的虚拟局域网在一个企业网络环境中,局域网(LAN)是最常见的网络拓扑结构之一。
然而,有时候我们需要更多的网络分割来提供更高的安全性和更好的网络管理。
这就是为什么虚拟局域网(VLAN)的概念被引入到局域网中的原因。
本文将介绍如何实现局域网内的虚拟局域网。
一、什么是虚拟局域网虚拟局域网是一种逻辑上的网络分割,它通过划分单个局域网为多个虚拟网络来实现。
每个虚拟局域网都有自己的独立子网编号和通信规则。
虚拟局域网内的设备可以在逻辑上组成一个独立的子网络,而不受物理上的位置限制。
二、为什么要使用虚拟局域网1. 安全性:虚拟局域网可以提供更高的网络安全性。
通过将不同的用户和设备隔离在不同的虚拟网络中,可以避免潜在的安全风险。
2. 管理灵活性:使用虚拟局域网可以更好地管理网络资源。
管理员可以将不同的设备划分到不同的虚拟网络中,并对每个虚拟网络应用不同的策略和配置。
3. 性能优化:通过划分虚拟局域网,可以减少广播风暴和网络拥塞,提高网络性能和吞吐量。
三、实现局域网内的虚拟局域网需要以下步骤:1. 确定VLAN需求:根据企业的需求和网络规划,确定哪些设备和用户需要在不同的虚拟局域网中。
2. 设计VLAN结构:根据VLAN需求,设计合适的VLAN结构。
可以按部门、功能或安全等级来划分虚拟网络。
3. 配置交换机:在网络交换机上进行VLAN的配置。
配置包括VLAN的创建、端口的划分和VLAN间的互联等。
4. 配置路由器:如果需要不同VLAN之间的通信,需要在网络中添加路由器,并进行相应的配置。
5. 测试和验证:完成VLAN配置后,需要进行测试和验证。
确保设备和用户在正确的虚拟网络中,并能够正常通信。
四、VLAN的常见问题和解决方法在配置VLAN时,可能会遇到一些常见的问题,下面列举几个常见问题及其解决方法:1. 无法跨VLAN通信:如果不同VLAN之间无法通信,首先检查交换机和路由器的配置是否正确,确认是否存在防火墙或访问控制列表的限制。