
Cisco、Huawei、H3C认证学习视频教程
Cisco、Huawei、H3C认证学习视频教程
亲爱的午饭:
您好! 51CTO视频课程于今年7月1日上线啦,诚邀您的关注!
51CTO视频课程聘请各个技术领域的专家,录制系列精品课程供学员们观看。自今年7月上线以来。已拥有专家讲师64名,培训机构6个,课程160门,视频3000个,时长2000多小时,共有超过10万人播放视频并学习。
根据您的关注技术,特为您推荐以下精品课程>>
CCNA视频课程:
NA经典视频教程(29集)
2.IT傻博士CCNA基础入门视频全72集
3.自学首选-CCNA原创系列视频教程(26集)
4.Cisco CCNA系列课程美女讲师版【秦红华】
NA200-120新增考点:SNMP、Netflow、HSRP、VRRP、GLBP
讲师:安德(周亚军) 思科认证讲师,双CCIE(R&S CCIE、ISP CCIE)
NA2.0思科路由交换完全加强版视频教程【基础部分】
NA2.0思科路由交换完全加强版视频教程【提高操作部分】
8.思科CCNA2.0完全加强版视频教程【高级部分完结篇】附综合实
9.RSCCIE Version5.0视频教程之路由交换全网首发-限时免费Sect
讲师:胡双全 思科网络技术学院讲师,网络技术专家 10.2013新版CCNA(200-120)认证考试视频教程
讲师:刘硕 Cisco网络工程师,MCITP微软系统工程师,IT课程培训认证讲师
11.1.Cisco初级网络工程师认证课程
12.2013年最新录制 Cisco CCNA网络工程师认证培训
讲师:韩立刚 河北师大软件学院网络教室主任,培训讲师,微软MVP,51CTO专家博主
13.Cisco网络工程师和网络安全课程【免费版】
14.Cisco网络工程师和网络安全课程
讲师:谌玺微软MCSE、思科CCNA、CCIE认证工程师高校客作教授
NA/MCSE学习:必须渗透分析与取证的基础网络协议
NA200-120 OSPF的专题分析演示
17.分析与演示DSL网络(PPPOE)接入 CCNA200-120
NA200-120 生成树(STP)技术专题分析
19.思科认证CCNA200-120关于IPsecVPN的实施与部署
20.思科CCNA认证的帧中继专题分析(200-120)
21.思科CCNA认证EIGRP专题分析(200-120)
22.思科CCNA认证IOS网络管理特性(200-120)
NA200-120 安全部分(各种中高级ACL)的专题分析演示
24.思科CCNA认证远程接入PPP、HDLC、PAP、CHAP(200-120)
NA200-120 IPv6专题分析与实验演示
NA200-120 思科网络设备入门配置与VLAN实施
讲师:吴群 资深工程师,高级思科讲师
NA项目实验和排错
28.零基础2013新版CCNA教学(真实案例结合)
CCNP视频课程:
29.WOLF 郑山河CCNP系列视频教程
30.Cisco CCNP之OSPF系列课程美女讲师版【秦红华】
31.2014最新录制思科CCNP认证系列课程(中级)【刘硕】
讲师:谌玺微软MCSE、思科CCNA、CCIE认证工程师高校客作教授
NP高级路由篇
NP高级路由综合实验与故障排除(偿试版)
讲师:马青 河北工业职业技术学院信息中心网络工程师,网络规划与设计师
34.Cisco CCNP远程教育系列课程之ROUTE(642-902)
35.Cisco CCNP远程教育系列课程之课程简介
讲师:吴群 资深工程师,高级思科讲师
36.原创CCNP教学和案例分解
37.郑sir版CCNP MPLS/VPN系列视频教程
NP案例实验排错
H3C视频课程:
39.【H3CNE认证】GB190题库视频讲解合集
其他精品课程:
40.中科院新科海学校cisco培训教学视频
IE#15101(红头发)CCIE R&S IP组播视频
42.RHCE5 RH133和RH253培训视频教程
43.Cisco初级网络工程师认证课程
44.GNS3接合VMware仿真虚拟实验室(中低端应用)连续更新
bat-Lab实战式NANP免费课程【张鹏】
46.PacketTracer GNS3和VMWare搭建网络学习环境【韩立刚】
47.路由环路产生和收敛分析视频教程【吴群】
讲师:陈鑫杰 拼客科技PingingLab创始人,计算机网络技术专家,CCIE讲师
48.网络基础视频教程100集(免费部分)【PingingLab CCIE魔鬼训练营】
49.网络基础视频教程100集(鸿篇巨制版)【PingingLab CCIE魔鬼训练营】
50.高级路由之路由策略专题视频教程【PingingLab CCIE魔鬼训练营】
51.高级路由之BGP专题视频教程【PingingLab CCIE魔鬼训练营】
更多精彩尽在
51CTO视频课程>>
51CTO学院-华为huawei路由交换入门到精通视频课程.
51cto学院-华为huawei路由交换入门到精通视频课程
课程目标
初学网络或者对华为网络产品感兴趣的人群
适用人群
初学网络或者对华为网络产品感兴趣的人群
课程简介
课程目标:
熟练配置华为路由器和交换机
适合对象:
零基础入门,适合有志于从事网络工程师的同学
学习条件:
零基础入门
课程
1
华为路由交换机基础配置
[免费观看]
6分钟
如何开始配置华为路由器交换机,需要做什么准备工作,华为路由交换机CON口认证配置
2
路由交换机版本升级教程
[免费观看]
7分钟
配置telnet登录,路由交换机版本升级方式
3
配置VLAN虚接口实现不同VLAN间终端互通[免费观看]
4分钟
不同VLAN内互通如何实现
4
配置路由子接口实现VLAN间通信示例
[免费观看]
5分钟
5
配置路由器DHCP功能
9分钟
6
出接口做NAT地址转换的配置
8分钟
7
服务器地址映射配置
4分钟
8
配置NAT使内网用户通过外网IP访问内网服务器
7分钟
9
配置IPv4静态路由基本功能
15分钟
10
配置RIP路由协议基本功能示例
7分钟
11
配置OSPF路由协议基本功能
7分钟
12
配置OSPF虚连接且验证
16分钟
13
配置OSPF的STUB区域和路由聚合功能12分钟
14
路由交换综合实验一
18分钟
路由交换综合实验一
15
BGP路由基本配置
13分钟
BGP路由基本配置
16
配置组播IGMP(DM/SM
6分钟
配置组播IGMP(DM/SMDM与SM配置类似17
配置主备备份VRRP功能
6分钟
配置主备备份VRRP功能
18
路由器配置负载分担VRRP功能
11分钟
路由器配置负载分担VRRP功能
19
配置链路聚合功能
6分钟
配置链路聚合功能,实现带宽增加,链路备份。
20
生成树STP、RSTP、MSTP 配置
17分钟
生成树STP、RSTP、MSTP 配置
H3C网络技术课程学习笔记讲解
H3C⽹络技术课程学习笔记讲解
H3CNE⽹络技术课程学习笔记
第1章计算机⽹络概述
⼀、计算机⽹络的演化
计算机⽹络⾄今共经历4个时期:
第⼀代:以单个计算机为中⼼的远程联机系统(FED前端机)
第⼆代:以多个主机通过通信线路互联(IMP接⼝报⽂处理机)
第三代:在OSI标准的基础上,具有统⼀⽹络体系结构(OSI)
第四代:将多个具有独⽴⼯作能⼒的计算机系统通过通信设备、线路、路由功能完善的⽹络软件实现⽹络资源共享和数据通信的系统(Internet)
下⼀代:因特⽹、移动⽹、固话⽹的融合(IPv6)
⼆、计算机⽹络的类型
按地理覆盖范围:lan、man、wan、Intenet
按⽹络拓扑结构:星状、环状、总线、混合状、⽹状
按管理模式:对等、C/S
三、衡量计算机⽹络的性能指标1、带宽:数字信道上能够传送的最⾼数据传输速率
2、时延:传播时延+发送时延+处理时延
3、传播时延带宽积:传播时延*带宽
四、⽹络标准化组织1、美国国际标准化组织(ANSI)
2、电⽓电⼦⼯程师协会(IEEE)
3、国际通信联盟(ITU)
4、国际标准化组织(ISO)
5、电⼦⼯业联合会(EIA)
6、通信⼯业联合会(TIA)
7、Internet⼯程任务组(IETF)
第2章OSI参考模型与TCP IP模型
分层的有点:1、促进标准化⼯作,允许供应商开发2、各层间独⽴,把⽹络操作划分成复杂性低的单元
3、灵活好⽤,某⼀层变化不会影响到其他层,设计者可专⼼开发模块功
能4、各层间通过⼀个接⼝在上下层间通信
⼀、了解OSI参考模型和TCP/IP模型的产⽣背景1、OSI(开放式系统互连参考模型)是ISO(国际标准化组织)于1978年所定义的开放式系统模型,它描述了⽹络层次结构,保证了各种类型⽹络技术的兼容性、互操作性。各⽹络设备⼚商按照此模型的标准来开发⽹络产品,实现彼此的兼容。2、TCP/IP协议起源于20世纪60年代,由IEEE提出,是⽬前应⽤最⼴、功能最强⼤
的⼀个协议,已成为计算机相互通信的标准。
h3cse安全培训教材

h3cse安全培训教材
第一章:H3C网络安全概述
在现代信息化社会中,网络安全已经成为一个重要的议题。网络攻击、数据泄露和黑客入侵等问题对企业和个人造成了巨大的威胁。H3C网络安全培训教材旨在向学员介绍H3C网络安全解决方案,帮助他们提升网络安全意识和技能。
第二章:网络安全基础知识
2.1 网络安全的定义与重要性
网络安全是指保护计算机网络不受未经授权的访问、使用、披露、破坏、修改或者泄露的威胁。网络安全的重要性在于确保信息的机密性、完整性和可用性,保护用户的隐私和企业的商业机密。
2.2 常见的网络安全威胁类型
- 病毒和恶意软件
- 垃圾邮件和钓鱼攻击
- 分布式拒绝服务(DDoS)攻击
- 数据泄露和身份盗窃
- 黑客入侵和网络窃听
2.3 密码学基础
- 对称加密和非对称加密 - 数字签名和数字证书
第三章:H3C网络安全解决方案
3.1 H3C网络安全产品概述
- 防火墙
- 入侵检测与防御系统(IDS/IPS)
- 虚拟专用网络(VPN)
- 安全接入控制(SAC)
3.2 H3C网络安全实施策略
- 用户身份认证
- 流量过滤和访问控制
- 安全审计和事件响应
第四章:H3C网络安全实践案例分析
4.1 金融行业安全解决方案
- 防范DDoS攻击
- 保障交易数据的机密性
- 提供安全的远程访问
4.2 政府部门安全解决方案 - 加强网络边界防护
- 全面监测和阻止网络攻击
- 建立安全可靠的内部网络
第五章:安全培训与认证
5.1 H3C网络安全培训课程
- 安全意识培训
- 网络安全技术培训
- 网络安全管理培训
5.2 H3C网络安全认证
- H3CSE (Security Expert)认证介绍
- 认证流程和要求
- 认证的价值和好处
结语
通过H3CSE安全培训教材的学习,学员可以全面了解H3C网络安全产品和解决方案。培训将提高他们对网络安全威胁的认识,并帮助他们设计和实施有效的安全策略。同时,该教材还介绍了H3C的网络安全认证体系,帮助学员提升自己在网络安全领域的专业技能和竞争力。网络安全意识的提升和专业技能的增强将有效保护企业和个人的信息安全,为网络安全建设贡献力量。
思科、华为、H3C常用命令对比大全
传播优秀Word版文档 ,希望对您有帮助,可双击去除!
1 / 28 思科、华为、H3C这些网络设备的命令还是挺多的,不过我们一般用的路由交换机设备都是最简单的了,先学基本命令,再学其他功能命令。路由命令是最基本的命令了。
思科、华为、H3C常用命令对比大全
CISCO H3C HUAWEI 描述
no undo undo 取消、关闭当前设置
show display display 显示查看
exit quit quit 退回上级
hostname sysname sysname 设置主机名
en,
config
terminal system-view system-view 进入全局模式
delete delete delete 删除文件
reload reboot reboot 重启
write save save 保存当前配置
username local-user local-user 创建用户
shutdown shutdown shutdown 禁止、关闭
端口
show
version display version display version 显示当前系统版本
show
startup-config display saved-configuration display saved-configuration 查看已保存过的配置
show
running-config display current-configuration display current-configuration 显示当前配置 传播优秀Word版文档 ,希望对您有帮助,可双击去除!
H3C配置经典全面教程
.
H3C配置经典全面教程〔经历和资料收集整理版〕
1 H3C MSR路由器、交换机根本调试步骤〔初学级别〕:
1.1如何登陆进路由器或交换机
1.1.1搭建配置环境
第一次使用H3C系列路由器时,只能通过配置口(Console)进展配置。
1〕将配置电缆的RJ-45一端连到路由器的配置口(Console)上。
2〕将配置电缆的DB-9(或DB-25)孔式插头接到要对路由器进展配置的微机或终端的串口上。
备注:登陆交换机的方法与路由器的一致,现仅用路由器举
1.1.2设置微机或终端的参数〔进入路由器或交换机〕
1〕翻开微机〔笔记本电脑〕或终端。如果使用微机进展配置,需要在微机上运行终端仿真程序,如Windows的超级终端。
2〕第二步:设置终端参数
a、命名此终端 H3C或者自己想命的名
b、选择串口 一般选用口,常选用1
c、设置终端具体参数(此处点击“默认值〞即可)
d、翻开路由器的电源,路由器进展启动
e、当路由器启动完毕后,回车几下,当出现时即可配置路由器。
1.2路由器根本调试命令
1.2.1使用本地用户进展telnet登录的认证
system-view 进入系统视图
[H3C]telnet server enable 翻开路由器的telnet功能 .
[H3C]configure-user count 5设置允许同时配置路由器的用户数
[H3C]local-user telnet 添加本地用户(此处为telnet用户登陆时使用的用户名)
[H3C-luser-telnet]password simple h3c 设置telnet用户登陆时所使用的密码
H3C认证高级网络工程师-H3C路由交换技术 (60+60课时)
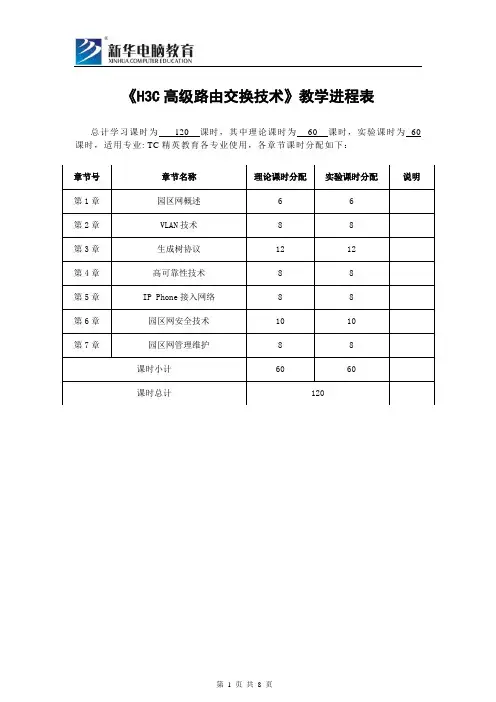
第 1 页 共 8 页 《H3C高级路由交换技术》教学进程表
总计学习课时为 120 课时,其中理论课时为 60 课时,实验课时为 60
课时,适用专业: TC精英教育各专业使用,各章节课时分配如下:
章节号 章节名称 理论课时分配 实验课时分配 说明
第1章 园区网概述 6 6
第2章 VLAN技术 8 8
第3章 生成树协议 12 12
第4章 高可靠性技术 8 8
第5章 IP Phone接入网络 8 8
第6章 园区网安全技术 10 10
第7章 园区网管理维护 8 8
课时小计 60 60
课时总计 120
第 2 页 共 8 页
《H3C高级路由交换技术》课程教学大纲
课程代码:非标教材(自选)
课程性质:选修课
先修课程:网络基础
适用专业:TC教育各专业使用
教 材:《路由交换技术第2卷(H3C网络学院系列教程)》 清华大学出版社
执 笔 人: 王海军
审 稿 人: 叶伟
一、课程的性质与任务
H3C网络学院路由交换技术第2卷对建设中小型企业网络所需的网络技术进行详细介绍,包括VLAN技术、生成树协议、高可靠性技术、IP Phone接入网络、园区安全技术、园区网管理维护等。本书的最大特点是理论与实践紧密结合,依托H3C路由器和交换机等网络设备精心设计的大量实验,有助于读者迅速、全面地掌握相关的知识和技能。
二、课程的考核方法
《H3C路由交换技术》为考查课程,采用做案例方法,即在课程结束后以案例形式进行考核,课程学完后学员可自愿参加H3C公司网络工程师认证考试。
三、课程的目的要求
“目的要求”是指通过教师的讲授及学生的认真学习所应达到的教学目的和要求。结合本课程的教学特点,“目的要求”分为“掌握”、“熟悉”和“了解”三个级别。“掌握”的内容,要求教师在授课时,进行深入的剖析和讲解,使学生达到彻底明了,能用文字或语言顺畅地表述,并能独立完成操作,同时也是考试的主要内容;“熟悉”的内容,要求教师予以提纲挈领地讲解,使之条理分明,使学生对此内容完全领会,明白其中的道理及其梗概,在考试时会对基本概念、基本知识进行考核;“了解”的内容,要求教师讲清概念及相关内容,使学生具有粗浅的印象。
H3C认证客户端下载及使用教程
百度文库专用
百度文库专用
H3C认证客户端下载及使用教程
下载客户端和安装方法:
首先,先登陆,点击中文版本,如下图:
接着进入到校园网主页,大家可以看到第二栏,也就是公告栏.点击 “更多”.如下图
进入到公告的更多,便可以看到以下页面:
点击“新网客户端软件下载[2006-12-7]”这一项
下载并保存到您所熟悉的地方后,双击打开
按照默认提示安装
安装完成后还需先配置IP。
配置IP方法:
鼠标右键,点击属性,
再次右键点击“本地连接”属性
双击最后一项,就是TCP/IP协议那项
选择“自动获取IP地址”“自动获取DNS服务器地址”
设置好IP和DNS后
点击桌面上的图标后,出现下图:
点击“是”
用户名称和用户密码都是您自己的身份证号码(也就是你的工作证号)。
输入完,点击下一步
点击完成后出现下面界面
右键点击“连接”
再次输入身份证号作为密码,确定。成功上线后会出现以下对话框
这时已可以正常上网。
更改密码方法:
打开IE浏览器,输入,进入校园信息门户网站,同样的用身份证号码作为用户名和密码登陆进去。
登陆后便可看到修改密码的地方
可自行修改密码
修改密码注意事项:修改密码时请慎重,如果忘记密码,必须打证明书,并盖上学院的章,送到网络中心后才能恢复初始密码。史上最快最全的网络文档批量下载、上传、处理,尽在:/
史上最快最全的网络文档批量下载、上传、处理,尽在:/
51CTO学院-华为HCNP认证全套讲解视频培训课程
51CTO学院 网址:
51cto学院-华为HCNP认证全套讲解视频培训课程
适用人群
中级IT从业人员
课程简介
课程目标:
【学习本课程可以掌握哪些技能】
HCNP-BCRN华为HCNP认证全套最新讲解视频教程考试内容覆盖IPv4地址规划、OSPF、IS-IS、BGP路由协议、路由的控制与选择、组播路由协议;华为路由器产品介绍和组网运用。
HCNP-IESN考试覆盖Ethernet技术,VLAN技术,QinQ技术、 STP/RSTP/MSTP技术、802.1X、DHCP、RRPP、MPLS LDP、MPLS VPN等技术原理、配置及其在企业网中的应用;华为以太网交换机产品介绍与组网应用。
HCNP-IENP考试覆盖网络安全,HA以及IP Qos等高级网络技术。
适合对象:
【什么样的人适合学习本课程】
准备参加HCNP-认证考试的人员;
希望掌握网络安全的中级原理和华为防火墙设备操作与部署能力的人员。
学习条件:
【学习本课程需要具备什么样的基础知识和条件】
有HCNA基础
熟悉数据通信网络的普通知识
具备较强网络设备组网经验
课程
1
RIP1-v1与v2的区别
[免费观看]
1小时48分钟
RIP协议详细介绍
2 51CTO学院 网址:
RIP2-高级应用
52分钟
IPv4地址规划:无类别IP地址规划,无类别域间路由
3
OSPF1-协议基础
[免费观看]
2小时1分钟
1、链路状态路由协议基本原理。 2、OSPF协议基本原理与配置实现:邻居与邻接关系,协议报文与LSA,数据库同步,区域内路由的计算,区域间路由计算,外部路由计算。 3、OSPF特殊区域原理与配置:Stub区域,Totally Stub区域,NSSA区域。 4、OSPF基本故障诊断方法。
CCNA、CCNP、H3C认证精品视频课程
亲爱的午饭:
您好! 51CTO视频课程于今年7月1日上线啦,诚邀您的关注!
51CTO视频课程聘请各个技术领域的专家,录制系列精品课程供学员们观看。自今年7月上线以来。已拥有专家讲师64名,培训机构6个,课程160门,视频3000个,时长2000多小时,共有超过10万人播放视频并学习。
根据您的关注技术,特为您推荐以下精品课程>>
CCNA视频课程:
NA经典视频教程(29集)
2.IT傻博士CCNA基础入门视频全72集
3.自学首选-CCNA原创系列视频教程(26集)
4.Cisco CCNA系列课程美女讲师版【秦红华】
NA200-120新增考点:SNMP、Netflow、HSRP、VRRP、GLBP
讲师:安德(周亚军) 思科认证讲师,双CCIE(R&S CCIE、ISP CCIE)
NA2.0思科路由交换完全加强版视频教程【基础部分】
NA2.0思科路由交换完全加强版视频教程【提高操作部分】
8.思科CCNA2.0完全加强版视频教程【高级部分完结篇】附综合实
9.RSCCIE Version5.0视频教程之路由交换全网首发-限时免费Sect
讲师:胡双全 思科网络技术学院讲师,网络技术专家
10.2013新版CCNA(200-120)认证考试视频教程
讲师:刘硕 Cisco网络工程师,MCITP微软系统工程师,IT课程培训认证讲师11.1.Cisco初级网络工程师认证课程12.2013年最新录制 Cisco CCNA网络工程师认证培训讲师:韩立刚 河北师大软件学院网络教室主任,培训讲师,微软MVP,51CTO专家博主
13.Cisco网络工程师和网络安全课程【免费版】
14.Cisco网络工程师和网络安全课程
讲师:谌玺微软MCSE、思科CCNA、CCIE认证工程师高校客作教授NA/MCSE学习:必须渗透分析与取证的基础网络协议
NA200-120 OSPF的专题分析演示
17.分析与演示DSL网络(PPPOE)接入 CCNA200-120
H3C华三交换机基本配置命令大全,别到用的时候找不到了
H3C华三交换机基本配置命令大全,
别到用的时候找不到了!
本期我们一起来学习一下H3C最详细的基础命令。
一、不知道密码,如何恢复出厂设置
1、 开机启动,Ctrl+B进入bootrom菜单,选择恢复出厂设置。
2、用com线连上电脑,用超级终端进入,然后重启电脑,看提示按ctrl+b进入bootrom模式,然后按照菜单提示删除flash中的.cfg文件,然后重启就可以了。
二、将Trunk端口添加到vlan中
Trunk端口可以允许多个VLAN通过,也就是可以加入多个VLAN,所以Trunk端口的VLAN加入不可能是一个一个地加,而是采取批量添加的方式进行。但只能在以太网端口视图下进行配置,配置步骤如表7-11所示。
【示例1】使用port trunk permit vlan命令将中继端口Ethernet2/0/1加入到2、6、10、50~100 VLAN中。
1. system-view
2. System View: return to User View with Ctrl+Z.
3. [H3C] interface Ethernet2/0/1
4. [H3C-Ethernet2/0/1] port trunk permit vlan 2 6 10 50
to 100 5. Please wait...
6. Done.
表7-11 把Trunk端口添加到VLAN中的步骤
步骤 命令 用途说明
1 system-view
例如: system-view 进入系统视图
2 interface interface-type interface-number
例如:[sysname] interface GigabitEthernet 1/0/1 进入以太网端口视图或端口组视图或二层聚合端口(三者必选其一)。进入以太网端口视图后,下面进行的配置只在当前端口下生效;进入端口组视图后,下面进行的配置将在端口组中的所有端口下生效;在二层聚合端口视图下执行该命令,则该配置将对二层聚合端口以及相应的所有成员端口生效。在配置过程中,如果某个成员端口配置失败,系统会自动跳过该成员端口继续配置其他成员端口;如果二层聚合端口配置失败,则不会再配置成员端口 port-group { manual port-group-name | aggregation