
ISO26262《道路车辆功能安全》
ISO 26262 《道路车辆 功能安全》标准简要介绍
ISO 26262(Road vehicles- Functional safety)道路车辆功能安全系列标准于2011年11月15日正式颁布,该标准的目的在于提高汽车电子、电气产品的功能安全,在产品的研发流程和管理流程中,预先分析和评估潜在的危害和风险,通过实施科学的安全技术措施、规范和方法来降低风险,利用软、硬件系统化的测试、验证和确认方法,使电子、电气产品的安全功能在安全生命周期内满足汽车安全完整性等级的要求,提升系统或产品的可靠性,避免过当设计而增加成本以及避免因系统失效、随机硬件失效、设计缺陷所带来的风险,使电子系统的安全功能在各种严酷条件下保持正常运作,确保驾乘人员及路人的安全。
该系列标准适用于安装在最大总质量为3.5吨的量产乘用车上的与安全相关的电子电气系统(包括电子、电气和软件组件)。该标准所涵盖的范围广泛,几乎所涉及到了所有与功能安全相关的汽车电子、电气产品,包括传统汽车和新能源汽车。该系列标准:
提出了一个汽车安全生命周期概念(管理、开发、生产、运行、维护、停用);
提出了一个专用于汽车的基于风险分析的方法,以确定汽车安全完整性等级(ASIL:Automotive Safety Integrity Level);
利用汽车安全完整性等级来制定相应的规范和措施以避免不合理的残余风险;
提出了验证和确认方法的规范以确保达到可接受的安全完整性等级;
提出了与供应商相关的规范要求。
功能安全受开发过程(包括规范要求、设计、应用、集成、验证、确认和配置)、生产过程和管理过程的影响。
ISO 26262系列标准由以下十部分组成:
第1部分 术语
规定了ISO26262系列标准所应用的术语、定义和缩略语,如功能安全、功能安全要求、安全目标、生命周期、评估、汽车安全完整性等级、开发接口协议、嵌入式软件、软件组件、软件工具、软件单元、失效、失效模式、失效率、故障、故障模式、危险分析和风险评估、潜在故障、单点失效、单点故障、多点故障、随机硬件失效、系统故障、系统失效、瞬态故障、安全验证等。
第2部分 功能安全管理
规定了车辆功能安全管理的要求,包括整体安全管理组织方面的要求,在安全生命周期内(包括概念阶段、产品开发及产品发布后的生产)的管理活动要求。
第3部分 概念阶段
规定了概念阶段的要求,包括:
项目定义
项目与环境和其它项目间的依赖性和相互关系。
安全生命周期的启动
找出新项目的开发和对现有项目的修改间的差异,定义安全生命周期活动。
危险分析和风险评估
识别危险并对其进行分类,制定预防或减轻危险事件相关的安全目标,避免不合理的风险。
功能安全概念
从安全目标中导出功能安全要求,并将功能安全要求分配给项目的初步架构单元或外部措施。功能安全概念包含安全措施及安全机制
第4部分 系统层产品开发
规定了系统级产品开发的要求。包括:
启动产品系统级开发的要求
在系统开发的各个子阶段确定和规划功能安全活动,也包括在第八部分中描述的必要的支持过程
技术安全要求规范
定义技术安全要求规范可以完善功能安全概念,包括功能概念和初步架构设想;通过分析来验证是否技术安全要求满足功能安全要求
技术安全概念、系统设计
系统设计和技术安全概念需满足功能要求和技术安全要求规范;验证系统设计和技术安全概念满足技术安全要求规范
项目集成和测试
包含3个阶段。第1个阶段是项目中每个单元的软硬件集成,第2个阶段是组成项目的所有单元的集成,以形成一个完整的系统,第3个阶段是项目与其它系统的集成;目的是集成过程的安全要一致性测试,验证系统设计是否满足安全要求
安全确认
提供符合安全目标的证明,并且对于功能安全,功能安全概念是恰当的;证明安全目标是正确的、完整的并且在车辆级别上被完全实现
功能安全评估和产品发布
第5部分 硬件层产品开发
规定了关于产品开发硬件级的要求。包括:
启动产品开发硬件级要求
在硬件开发的各个子阶段确定和规划功能安全活动,也包括在第八部分中描述的必要的支持过程
硬件安全要求规范
定义来自技术安全概念和系统设计规范的硬件安全要求,验证硬件安全要求与技术安全概念和系统设计规范是一致的,详细的软硬件接口规范,在考虑设计限制及限制对硬件的影响时,进一步细化硬件安全要求
硬件设计
根据系统设计规范和硬件安全要求设计硬件,验证硬件设计是否违背系统设计规范和硬件安全要求
评估硬件架构指标
评价硬件架构是否违背以故障处理等为代表的硬件架构指标要求
由于硬件随机失效而违反安全目标的评估
评价违反安全目标的残余风险是否足够低的方法
硬件集成和测试
通过测试以确保所开发的硬件符合硬件安全要求 第6部分 软件层产品开发
规定了关于产品开发软件级的要求。包括:
启动产品开发软件级要求
在软件开发的各个子阶段确定和规划功能安全活动
软件安全要求规范
定义来自技术安全概念和系统设计规范的软件安全要求,细化软硬件接口规范,验证软件安全要求和软硬件接口要求是否与技术安全概念和系统设计规范是一致的
软件架构设计
开发软件架构以实现软件安全要求,验证软件架构设计
软件单元设计与应用
根据软件架构设计和相关的软件安全要求来定义软件单元,应用软件单元,静态验证软件单元设计和软件应用
软件单元测试
证明软件单元满足软件单元设计规范并且不包含不期望的功能
软件集成和测试
软件单元集成,通过嵌入式软件实现软件架构设计;测试软件单元集成水平和软件单元间的接口
软件安全要求验证
表明在目标环境条件下,嵌入式软件实现了软件安全要求
第7部分 生产和运行
规定了生产、运行、维护和停用的要求:
生产
开发并维护用于安装在道路车辆上的安全相关单元或项目的生产过程,在生产过程中由汽车生产商、供应商、二级供应商等实现功能安全
运行、维护和停用
为了在车辆生命周期内实现功能安全而定义客户信息、维护和维修说明,以及拆解说明 第8部分 支持过程
规范了支持过程的要求,包括:
在分布式开发过程中的接口
描述项目或单元的分布式开发过程并分配相关的责任
安全要求规范和管理
确保正确的安全要求规范,在整个安全生命周期内确保安全要求的一致性管理
配置管理
确保工作产品、原则和通用条件在任何时间以一种可控方式能够被唯一识别并再现;确保能够追溯早期版本和目前版本的联系和区别
变更管理
在整个安全生命周期内,分析并控制安全相关的工作产品的变更)、验证(确保产品在概念阶段、开发阶段包括设计阶段和测试阶段、生产和运行阶段满足其要求
文档
为整个生命周期建立文档管理的策略,形成一个有效的、可重复的文档管理流程
软件工具资质
为所应用的软件工具提供标准来确定软件工具的置信水平,提供软件工具满足标准所规定的任务的资质证明
软件组件资质
提供软件组件满足重复利用的证明,重复利用具有合格资质的软件组件以避免具有类似或相同功能的软件组件的重复开发
硬件组件资质
提供硬件组件满足标准要求的证明,如一般功能性能、生产一致性和环境适应性,提供故障模式信息、故障模式分布信息、安全方面的诊断能力信息
第9部分 安全完整性等级导向和安全导向分析
规定了汽车安全完整性等级(ASIL,Automotive Safety Integrity Level)导向和安全导向分析的要求,包括:
ASIL等级分解要求
提供将安全要求分解为冗余安全要求的规则和指南,得到ASIL下一等级的细节剪裁
单元共存标准
提供如下单元共存的标准
安全相关的子单元和非安全相关的子单元
具有不同ASIL等级的安全相关子单元
相关失效分析
确定任何单一事件或单一的原因,他们导致项目元素间的独立性无效,项目元素要求要遵守它的安全目标
安全分析
检查故障和失效对项目和单元的功能、特性和设计的影响。安全分析还提供导致违背安全目标或安全要求的条件和原因。此外,安全分析还有助于识别在危险分析和风险评估阶段未被识别的新的功能性或非功能性危险
第10部分 指南
提供了ISO26262的总体概述,给出了更多的解释,目的在于提高对于其它部分的理解。
功能安全 Functional Safety ISO26262-2 中文翻译

ISO 26262-2 功能安全管理 译者:逯建枫
图
1 ISO26262概览 1 范围 ISO26262适用于包含有一个或多个电子电气系统的安全相关系统,且该系统安装于车辆最大总质量为3500kg的一系列乘用车车型上。ISO26262不适用于特殊用途车辆(比如残疾人专用车辆)中的特殊电子电气系统。 在ISO26262发布日期之前已发布生产的、或已在开发过程中的系统及其零部件,不受此标准约束。在对ISO26262发布前生产的系统及其零部件进行开发或更改时,只需要使得更改的部分符合ISO26262的要求即可。 ISO26262阐述了E/E安全相关系统故障或系统相互作用故障可能导致的危害。ISO26262不涉及电击、火灾、烟雾、热量、辐射、毒性、易燃性、反应性、腐蚀性、能量释放等相关危害,除非以上这些危害是由于E/E安全相关系统故障直接导致的。 ISO26262不涉及E/E系统的名义性能,尽管这些系统(例如主动和被动安全系统、制动系统、自适应巡航系统)有专门的性能标准。
ISO26262-2部分规定了汽车应用的功能安全管理要求,包括: - 相关组织的项目独立要求(全面安全管理),以及 - 与安全生命周期的管理活动有关的具体项目要求(即概念阶段、产品开发期间以及生产发布后的管理)。 2 相关标准 略 3 术语、定义和缩略语 见ISO26262-1部分。 4 合规性要求 4.1 一般化要求 若声称符合ISO26262要求时,应当遵守每项要求,除非有以下其中一项: a) 计划按照ISO26262-2对安全活动进行裁剪,发现该要求不适用,或者 b) 有缘由表明,不合规是可以接受的,且该缘由经评估符合ISO26262-2。 标记为“注释”或“示例”的信息仅用于指导理解或澄清相关要求,不应理解为要求本身或完整需求或详细需求。 安全活动的结果是以工作产品的形式输出的。“先决条件”是指作为前一阶段工作产品提供的信息。考虑到某条款的某些需求是ASIL依赖的或定制的,某些工作产品可能不需要作为先决条件。 “进一步的支持信息”是可以考虑的信息,但在某些情况下,ISO 26262不要求该信息作为前一阶段的工作产品,并且可以由非功能安全人员或组织外部人员提供。 4.2 表格释义 根据上下文信息,表格可能是规范性的或信息性的。表中列出的不同方法,有助于将置信度提升到符合相应要求的水平。表中每个方法都是: a) 连续条目(用最左边列中的序列号标记,例如1、2、3),或 b) 一个可选条目(用数字和最左边一列中的字母标记,例如2a、2b、2c)。 对于连续条目,应按照ASIL的建议,考虑使用所有方法。如果要采用其他方法,应给出满足相应要求的理由。 对于替代条目,要根据ASIL的要求,采用适当的方法组合;至于表中是否有列出这些方法则无关紧要。若列出的这些方法的ASIL等级不相同,那么应当优先选择等级较高的方法。且要给出所选方法组合符合相应要求的理由。
ISO-26262中的ASIL等级确定与分解
【MeiWei_81-优质适用文档】
【MeiWei_81-优质适用文档】 ISO26262中的ASIL等级确定与分解
1.引言
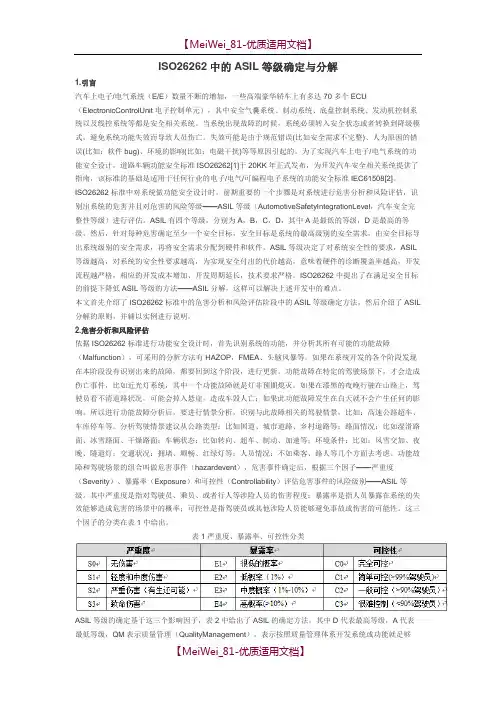
汽车上电子/电气系统(E/E)数量不断的增加,一些高端豪华轿车上有多达70多个ECU(ElectronicControlUnit电子控制单元),其中安全气囊系统、制动系统、底盘控制系统、发动机控制系统以及线控系统等都是安全相关系统。当系统出现故障的时候,系统必须转入安全状态或者转换到降级模式,避免系统功能失效而导致人员伤亡。失效可能是由于规范错误(比如安全需求不完整)、人为原因的错误(比如:软件bug)、环境的影响(比如:电磁干扰)等等原因引起的。为了实现汽车上电子/电气系统的功能安全设计,道路车辆功能安全标准ISO26262[1]于20KK年正式发布,为开发汽车安全相关系统提供了指南,该标准的基础是适用于任何行业的电子/电气/可编程电子系统的功能安全标准IEC61508[2]。
ISO26262标准中对系统做功能安全设计时,前期重要的一个步骤是对系统进行危害分析和风险评估,识别出系统的危害并且对危害的风险等级——ASIL等级(AutomotiveSafetyIntegrationLevel,汽车安全完整性等级)进行评估。ASIL有四个等级,分别为A,B,C,D,其中A是最低的等级,D是最高的等级。然后,针对每种危害确定至少一个安全目标,安全目标是系统的最高级别的安全需求,由安全目标导出系统级别的安全需求,再将安全需求分配到硬件和软件。ASIL等级决定了对系统安全性的要求,ASIL等级越高,对系统的安全性要求越高,为实现安全付出的代价越高,意味着硬件的诊断覆盖率越高,开发流程越严格,相应的开发成本增加、开发周期延长,技术要求严格。ISO26262中提出了在满足安全目标的前提下降低ASIL等级的方法——ASIL分解,这样可以解决上述开发中的难点。
本文首先介绍了ISO26262标准中的危害分析和风险评估阶段中的ASIL等级确定方法,然后介绍了ASIL分解的原则,并辅以实例进行说明。
iso 26262 安全目标

iso 26262 安全目标
ISO 26262 安全目标
随着现代汽车的智能化和自动化水平的不断提升,对汽车的安全性能要求也越来越高。为了确保汽车在设计、开发和制造过程中的安全性,国际标准化组织(ISO)制定了ISO 26262标准,该标准旨在为汽车电子系统的安全性提供指导。
ISO 26262标准以安全目标为核心,通过定义一系列安全性要求和过程来确保汽车电子系统的安全性。下面将详细介绍ISO 26262标准的安全目标。
1. 安全管理:ISO 26262要求制定安全管理计划,并确保在整个开发过程中进行有效的安全管理。这包括识别安全风险、制定安全目标、制定安全策略、进行安全评估和管理变更等。
2. 安全生命周期:ISO 26262要求在整个生命周期中进行安全性管理,包括需求分析、设计、开发、验证和确认等阶段。通过定义安全性活动和工件,确保在每个阶段都能够满足相应的安全性要求。
3. 硬件安全:ISO 26262要求对汽车电子系统的硬件进行安全性分析和评估。这包括硬件设计的可靠性分析、故障模式和影响分析(FMEA)、硬件安全指标的定义和验证等。
4. 软件安全:ISO 26262要求对汽车电子系统的软件进行安全性分析和评估。这包括软件安全需求的定义、软件架构和设计的安全性分析、软件安全验证和确认等。
5. 产品安全:ISO 26262要求对整个汽车电子系统进行安全性评估和验证。这包括对整个系统的安全性能进行评估、对安全性能进行验证和确认等。
6. 安全文档:ISO 26262要求制定和管理相关的安全文档,包括安全管理计划、安全需求规范、安全性分析报告、安全验证报告等。这些文档对于确保整个开发过程中的安全性至关重要。
7. 安全评估:ISO 26262要求对汽车电子系统的安全性能进行评估,包括对安全性能的确定性评估和概率评估。通过对系统的安全性能进行评估,可以及时发现和解决潜在的安全风险。
8. 安全验证:ISO 26262要求对汽车电子系统的安全性能进行验证。这包括对系统的功能安全性进行验证、对系统的故障容忍性进行验证、对系统的安全性能进行验证等。
基于iso 26262标准的bms(asil c)功能安全设计

收稿日期:2019-10-17基金项目:天津市交通运输科技发展计划项目(2018-27)作者简介:刘凌飞(1993—),女,硕士研究生,研究方向为新能源汽车与汽车电子控制技术。E⁃mail:liulingfei1130@163com。DOI:1019466/jcnki1674-1986201911007
基于ISO26262标准的BMS(ASILC)功能安全设计
刘凌飞1,李小鹏1,徐征1,沈圣智2
(1.天津职业技术师范大学汽车与交通学院,天津300222;
2.天津动核芯科技有限公司,天津300350)
摘要:随着新能源汽车的发展逐步趋于电气化和智能化,其电子控制器的数量不断增加,电子控制器的功能安全成为影响新
能源汽车安全性的首要问题。旨在将标准ISO26262-3:2018的开发要求,应用到动力电池管理系统的功能安全开发中。通过对
动力电池的管理系统进行功能和结构分析,结合应用场景和危险辨识分析得到系统的潜在危害,提出了电池管理系统(BMS)的
安全目标及功能安全需求。根据动力电池过放危害,进行危害分析与风险评估以确定BMS的汽车完整性等级(ASIL),并提出了
一种分解其ASIL以降低开发成本的方法。
关键词:新能源汽车;BMS;ISO26262标准;ASIL
中图分类号:U469 文献标志码:B 文章编号:1674-1986(2019)11-030-04
FunctionalSafetyDesignofBMS(ASILC)BasedonISO26262Standard
LIULingfei1,LIXiaopeng1,XUZheng1,SHENShengzhi2
(1.SchoolofAutomationandTransportation,TianjinUniversityofTechnologyandEducation,
Tianjin300222,China;2.TianjinDongHeXinTechnologyCo.,Ltd.,Tianjin300350,China)
《基于ISO26262的汽车电子功能安全:方法与应用》笔记
《基于ISO26262的汽车电子功能安全:方法与应用》读书札记
目录
一、内容描述................................................2
1.1 书籍简介.............................................3
1.2 ISO26262标准概述.....................................4
二、汽车电子功能安全基础....................................5
2.1 功能安全概念.........................................6
2.2 ISO26262标准体系.....................................8
2.3 功能安全等级.........................................9
三、ISO26262在汽车电子中的应用.............................11
3.1 驱动电机控制系统....................................12
3.2 电池管理系统........................................14
3.3 传感器与执行器......................................15
3.4 车载通信系统........................................17 四、功能安全方法与技术.....................................18
4.1 安全需求分析........................................19
4.2 安全完整性等级......................................21
ISO26262功能安全认证咨询流程及条件简介
1一、ISO26262是什么?ISO26262从2005年11月起正式开始制定,经历了约6年的时间,已于2011年11月正式颁布,成为国际标准。ISO26262是IEC61508对E/E系统在道路车辆方面的功能安全要求的具体应用。它适用于所有提供安全相关功能的电力、电子和软件元素等组成的安全相关系统在整个生命周期内的所有活动。ISO26262主要用于安装在最大毛重不超过3.5吨的乘用车上的一个或多个E/E系统的安全相关系统。ISO26262唯一不适用于为残疾人设计的特殊目的车辆的E/E系统。ISO26262为汽车安全提供了一个生命周期(管理、开发、生产、经营、服务、报废)理念,并在这些生命周期阶段中提供必要的支持。该标准涵盖功能性安全方面的整体开发过程(包括需求规划、设计、实施、集成、验证、确认和配置)。二、ISO26262主要包括哪些部分?Part1:定义Part2:功能安全管理Part3:概念阶段Part4:产品研发:系统级Part5:产品研发:硬件级Part6:产品研发:软件级Part7:生产和操作Part8:支持过程2Part9:基于ASIL和安全的分析Part10:ISO26262导则三、ISO26262能为我们带来什么?3.1提供了汽车生命周期(管理,研发,生产,运行,服务,拆解)和生命周期中必要的改装活动。3.2提供了决定风险等级的具体风险评估方法(汽车安全综合等级,ASILs)。3.3使用ASILs方法来确定获得可接受的残余风险的必要安全要求。3.4提供了确保获得足够的和可接受的安全等级的有效性和确定性措施。四、ISO26262认证前提条件?4.1适用于具有电力、电子和软件控制并组成安全相关系统的道路车辆产品的研发、生产、检测和服务有关的企业。4.2需要具体与之相关的项目产品,且项目产品具备全生命周期的管理控制实践记录。4.3需要具备成熟能力的流程管理。4.4产品需要具备安全设计、安全分析和安全测试评估报告。4.5人员需要具备在流程管理和产品安全设计、分析等有关的资格能力。五、ISO26262认证实施流程?3六、咨询流程:以上为华菱咨询整理提供,华菱咨询成立于2001年是由熟悉中国大陆、台港澳、东南亚地区及欧美企业文化的资深咨询师群创立的股份制有限公司;公司专注于各种标准体系咨询(如IATF16949、ISO27001、ISO/TS22163、AS9100、ESD、TL9000、ISO13485、SA8000、ISO14064、IECQ-HSPM-QC080000等标准体系)、产品认证咨询(如CCC、UL、VDE、GS、CE等)、企业管理项目咨询以及相关教育训练的顾问公司。公司已在北京、上海、杭州、广州、合肥、江西、西安设立了分支机构。成立至今,始终秉持着“专业、科学、务实”4的经营理念,已成功为近千家客户完成了各类管理项目的咨询,同时成功协助近两千家企业获得过SGS、BV、BSI、DNV、BSI、TUV、UL、LR、CQC等世界和国内著名认证机构颁发的管理体系证书。
ISO 26262-2018新增的半导体在汽车功能安全环境中的设计和使用指南
ISO 26262:2018新增的半导体在汽车功能安全环境中的设计和使用指南
汽车制造商正稳步将更多数量的自动驾驶功能整合到量产新车中,由此带来的功能安全成为整个行业的重中之重。
为了解决这一问题,国际标准化组织(ISO)在2011年制定的ISO 26262标准基础之上,将于2019年3月正式发布国际标准版ISO 26262:2018(最终国际标准版草案已于2018年底发布)。
ISO 26262的第一版是在2006年开始开发并于2011年发布。它完全取代了IEC 61508,分别处理车辆、系统、硬件和软件。这一版本只涵盖了3500公斤以下车型的电气和电子系统。不包括液压和机械系统,专业车辆,如一级方程式赛车,卡车,公共汽车,摩托车,或越野车。
ISO 26262很快成为汽车开发过程中功能性安全的指导标准。但随后的7年时间里,随着汽车共享化、ADAS及自动驾驶技术的快速导入,这一标准的瓶颈也开始出现。
随着汽车技术的进步,对电子系统能够正常运行而不出故障的绝对确定性的需求也越来越大。而ADAS和自动驾驶技术的快速发展,正在挑战半导体行业将汽车行业使用的严格安全标准引入其设计过程。
尤其是ISO 26262第一版本虽然包含了硬件开发的部分,但该标准对半导体本身没有具体的指导方针。
ISO 26262:2018包括许多升级,取消了车型重量限制,从而将其覆盖范围扩大到其他车辆类别,包括重型公路汽车、卡车、公共汽车和摩托车。值得注意的是,第二版还将包括半导体在汽车功能安全环境中的设计和使用指南。
这一版本将为数字和模拟组件、可编程逻辑器件(PLDs)、多核处理器和传感器以及IP领域的半导体供应商提供更多的支持。
当然,任何汽车半导体的应用还必须满足汽车电子委员会的AEC- Q100《封装集成电路的应力测试合格证书》、AEC Q101(用于分立器件)、AEC- Q102(用于分立光电子器件)、AEC-
ISO 26262-11-2018 中文
目录页
前言
简介
1范围
2规范性参考文献1
3术语和定义1
4半导体元件及其分区2
4.1如何看待半导体元件2
4.1.1半导体元件开发2
4.2将半导体元件分区
4.3关于硬件故障,错误和故障模式3
4.3.1故障模型3
4.3.2故障模式4
4.3.3故障模式下基本故障率的分布4
4.4关于使半导体元件安全分析适应系统级别5
4.5知识产权(IP)6
4.5.1关于IP 6
4.5.2 IP类别和安全要求7
4.5.3 IP生命周期9
4.5.4 IP的工作产品11
4.5.5黑盒IP的集成14
4.6半导体的基本故障率15
4.6.1基本故障率估算的一般说明15
4.6.2永久基础故障率计算方法20
4.7半导体相关故障分析41
4.7.1 DFA简介41
4.7.2 DFA与安全分析之间的关系42
4.7.3相关故障情景42
4.7.4级联故障与常见故障之间的区别45
4.7.5相关故障发起者和缓解措施45
4.7.6 DFA工作流程51
4.7.7从属故障分析示例54
4.7.8软件元素和硬件元素55之间的相关故障
4.8故障注入55
4.8.1一般55
4.8.2故障注入的特征或变量55
4.8.3故障注入结果57
4.9生产经营57
4.9.1关于生产57
4.9.2生产工作产品58
4.9.3关于服务(维护和修理)和退役58
4.10分布式开发中的接口58
4.11确认措施59 4.12关于硬件集成和验证的说明59
5具体半导体技术和用例60
5.1数字组件和存储器60
5.1.1关于数字组件60
5.1.2非存储器数字组件的故障模型60
5.1.3存储器的详细故障模型61
5.1.4数字组件的故障模式62
5.1.5公共数字块的故障模式定义示例62
5.1.6数字部分的定性和定量分析66
5.1.7关于数字组件定量分析的说明67
5.1.8定量分析的例子69
5.1.9检测或避免系统故障的技术或措施示例
汽车电子及ADAS安全部分相关测试标准
汽车电子及ADAS安全部分相关测试标准
在电子电气标准中,ISO 26262规定了道路车辆的功能安全。
目录如下:
ISO 26262-1:
2011 道路车辆 功能安全 第1部分:词汇
ISO 26262-2:
2011 道路车辆 功能安全 第2部分:功能安全的管理
ISO 26262-3:
2011 道路车辆 功能安全 第3部分:概念构建
ISO 26262-4:
2011 道路车辆 功能安全 第4部分:系统阶段产品开发
ISO 26262-5:
2011 道路车辆 功能安全 第5部分:硬件层产品开发
ISO 26262-6:
2011 道路车辆 功能安全 第6部分:软件层产品开发
ISO 26262-7:
2011 道路车辆 功能安全 第7部分:生产及操作
ISO 26262-8:
2011 道路车辆 功能安全 第8部分:辅助过程
ISO 26262-9:
2011 道路车辆 功能安全 第9部分:车辆安全完整性等级定向和安全定向分析
ISO 26262-10:2012 道路车辆 功能安全 第10部分:ISO 26262指南
而ADAS除了需要遵循 ISO 26262标准,还最好能通过NHTSA的一个测试NCAP : New Car Assessment Program
而相关主要测试包括:
FCW: forward collision warning 前方碰撞告警
其完整的名称是 FORWARD COLLISION WARNING SYSTEM
CONFIRMATION TEST
LDW:lane departure warning 车道偏离告警
其完整名称是LANE DEPATURE WARNING SYSTEM
CONFIRMATION TEST,另外,它还包括了车道保持功能的性能要求Lane Keeping Support Performance 。
asil-d安全等级
asil-d安全等级
ASIL-D( Automotive Safety Integrity Level D)是汽车行业中的一个安全等级。它在ISO 26262 道路车辆功能安全标准)中定义,用于评估和管理汽车电子系统的安全性。
ASIL-D是ISO 26262中最高的安全等级,适用于对人身伤害有极高要求的系统、功能或元件。这些系统必须具备可靠性和强大的故障防范能力,以防止任何故障导致严重伤害或生命危险。
按照ISO 26262的要求,实现ASIL-D级别的安全性需要进行严格的分析、验证和确认,并采取相应的安全措施,例如冗余设计、错误检测和纠正机制、失败安全策略等。此外,还需要建立严格的开发流程和文档记录,确保设计和开发过程符合标准的要求。
ASIL-D级别的系统通常包括关键的驾驶辅助系统、制动系统、转向系统等,因为它们直接关系到车辆的操控和安全性能。
ASIL-D是汽车行业中最高级别的安全等级,要求系统具备最高级别的安全性和故障防范能力,以保障驾驶员和乘客的安全。