
(完整版)等保2.0三级需要的设备
使用范围
基本要求
产品类型Байду номын сангаас例
安全计算环境
身份鉴别
堡垒机、VPN、主机配置项
访问控制(权限分离)
主机配置项+下一代防火墙、VPN、运维堡垒机
安全审计
下一代防火墙、日志审计系统
入侵防范
主机配置项+IPS、安全感知平台、EDR、主机入侵检测产品(HIDS)
恶意代码防范
通讯传输
VPN设备、SSL
可信验证
重要应用程序的动态可信验证
安全管理中心
系统管理
运维堡垒主机、安全管理平台
审计管理(网络、主机、应用)
安全审计系统、运维堡垒主机、数据库审计、日志审计
安全管理
运维堡垒主机、APM
集中管理
运维堡垒主机、主机安全管理平台、态势感知
主机安全组件(EDR)、网络版防病毒软件
可信验证
重要应用程序的动态可信验证
数据完整性
VPN、CA、系统使用HTTPS,SSL
数据保密性
VPN、数据加密软件
数据备份恢复
数据备份软件+容灾备份系统、HCIXYClouds、热备
剩余信息保护
终端综合管理系统
个人信息保护
行为审计
安全区域边界
边界防护
下一代防火墙、安全感知平台
访问控制
下一代防火墙、上网行为管理
入侵防范
IPS、安全感知平台、IDS
恶意代码和垃圾邮件防范
下一代防火墙+AV模块、邮件安全网关、防病毒网关、沙箱
安全审计
日志审计系统、上网行为管理、下一代防火墙、SSL VPN
可信验证
重要应用程序的动态可信验证
安全通信网络
网络架构
下一代防火墙、负载均衡、上网行为管理
等级保护2.0第三级数据中心入侵防范设备类安全防护产品功能

等级保护2.0第三级数据中心入侵防范设备类安全防护产品功能指标参考1、入侵防御设备(至少具备4 项功能、支持3 种入侵防御技术、支持2 种抗拒绝服务技术。
)对网络数据流量进行深度检测、实时分析,并对网络中的攻击行为进行主动防御的专用设备。
①具备深层检测、内容识别、即时侦测、主动防御、无线攻击防御、抗拒绝服务、日志审计、身份认证等9项功能。
②支持攻击行为记录(包括攻击源IP、攻击类型、攻击目的、攻击时间等)、协议分析、模式识别、异常流量监视、统计阀值、实时阻断攻击等6 种入侵防御技术。
③支持流量检测与清洗(流量型DDoS 攻击防御、应用型DDoS 攻击防御、DoS 攻击防御、非法协议攻击防御、常用攻击工具防御等)、流量牵引和回注等2 种抗拒绝服务技术。
2、入侵检测设备(满足其中三级要求)通过对网络上的数据包作为数据源,监听所保护网络内的所有数据包并进行分析,从而发现异常行为的入侵检测系统。
参照《信息安全技术网络入侵检测系统技术要求和测评方法》[GBT20275-2013]将网络入侵检测系统技术要求分为一级、二级、三级。
3、网络准入控制设备(推荐要求)屏蔽不安全的设备和人员接入网络,规范用户接入网络行为的专用设备。
①具备网络准入身份认证、合规性健康检查、终端接入管理(包括:PC、移动终端等)、用户管理、准入规则管理、高可用性、日志审计等7 项功能。
②支持pap、chap、md5、tls、peap 等5 种网络准入身份认证方法。
4、防病毒网关设备(至少具备5 项功能。
支持4 种病毒过滤方法。
)病毒防御网关化的专业设备。
①具备病毒过滤、内容过滤、反垃圾邮件、日志审计、身份认证、高可用等6 项功能。
②支持流杀毒、文件型杀毒、常用协议端口病毒扫描、IPv4和IPv6 双协议栈的病毒过滤、病毒隔离等5 种病毒过滤方法。
5、网络安全入侵防范(推荐要求)①在网络边界处监视以下攻击行为:端口扫描、强力攻击、木马后门攻击、拒绝服务攻击、缓冲区溢出攻击、IP 碎片攻击和网络蠕虫攻击等;②当检测到攻击行为时,记录攻击源IP、攻击类型、攻击目的、攻击时间,在发生严重入侵事件时应提供报警。
等保2.0-二、三级系统所需安全设备
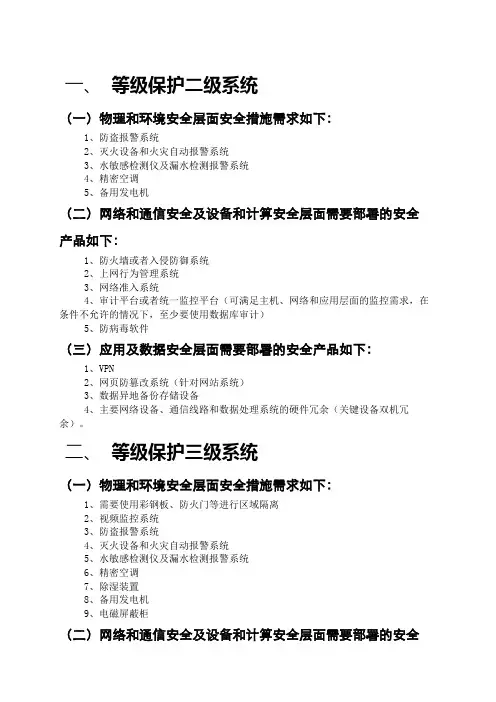
一、等级保护二级系统(一)物理和环境安全层面安全措施需求如下:1、防盗报警系统2、灭火设备和火灾自动报警系统3、水敏感检测仪及漏水检测报警系统4、精密空调5、备用发电机(二)网络和通信安全及设备和计算安全层面需要部署的安全产品如下:1、防火墙或者入侵防御系统2、上网行为管理系统3、网络准入系统4、审计平台或者统一监控平台(可满足主机、网络和应用层面的监控需求,在条件不允许的情况下,至少要使用数据库审计)5、防病毒软件(三)应用及数据安全层面需要部署的安全产品如下:1、VPN2、网页防篡改系统(针对网站系统)3、数据异地备份存储设备4、主要网络设备、通信线路和数据处理系统的硬件冗余(关键设备双机冗余)。
二、等级保护三级系统(一)物理和环境安全层面安全措施需求如下:1、需要使用彩钢板、防火门等进行区域隔离2、视频监控系统3、防盗报警系统4、灭火设备和火灾自动报警系统5、水敏感检测仪及漏水检测报警系统6、精密空调7、除湿装置8、备用发电机9、电磁屏蔽柜(二)网络和通信安全及设备和计算安全层面需要部署的安全产品如下:1、入侵防御系统2、上网行为管理系统3、网络准入系统4、统一监控平台(可满足主机、网络和应用层面的监控需求)5、防病毒软件6、堡垒机7、防火墙8、审计平台(满足对操作系统、数据库、网络设备的审计,在条件不允许的情况下,至少要使用数据库审计)(三)应用及数据安全层面需要部署的安全产品如下:1、VPN2、网页防篡改系统(针对网站系统)3、数据异地备份存储设备4、主要网络设备、通信线路和数据处理系统的硬件冗余(关键设备双机冗余)5、数据加密软件(满足加密存储,且加密算法需获得保密局认可)。
等级保护2.0第三级网络安全防护通信加密设备类安全防护产品功能指

等级保护2.0第三级网络安全防护通信加密设备类安全防护产品功能指标参考
1、虚拟专用网络设备(至少具备4 项功能、支持3 类技术)
采用加密通道进行数据通信传输的专用设备。
①备网络通信加密、数据完整性校验、身份认证、日志
审、地址转换、内容过滤、病毒过滤、入侵防御等8 项功
能。
②②支持传输通道加密、数据加密、数据校验、通信数据加密
与解密统一等4 种技术类型。
2、加密机(推荐要求)
遵循国家密码管理局制定的《SSL VPN 技术规范》和
《IPSec VPN 技术规范》,采用加密通道传输数据的专用数据通信设备。
①具备网络通信加密、数据完整性校验、身份认证、日志审计、
地址转换、内容过滤、病毒过滤、入侵防御等8 项功能。
②支持传输通道加密、数据加密、数据校验、通信数据加密与
解密统一等4 种技术类型。
二级等保与三级等保所需设备

b)应提供短期的备用电力供应,至少满足关键设备在断电情况下的正常运行要求。
UPS
访冋控制(G2)
a) 应在网络边界部署访问控制设备,启用访问控制功能; b) 应能根据会话状态信息为数据流提供明硕的允许/拒绝访问的能力,控制粒度为网段级。 c) 应按用户和系统之间的允许访问规则,决定允许或拒绝用户对受控系统进行资源访问,控制粒度为单个用户
物理访问控制
1、机房出入口应安排专人值守或配置电子门禁系统、控制、鉴别和记录进入的人员
1、机房出入口应安排专人值守或配置电子门禁系统、控制、鉴别和记录进入的人员
防盗窃和防破坏
1、应将设备或主要部件进行固定,并设置明显的不易除去的标识
1、应将设备或主要部件进行固定,并设置明显的不易除去的标识
2、应将通信线缆铺设在隐蔽安全处
所需设备
物理访问控制(G3)
d)重要区域应配置电子门禁系统,控制、鉴别和记录进入的人员。
电子门禁系统
防盜窃和防磁坏(G3)
e) 应利用光、电等技术设置机房防盜报警系统; f) 应对机房设置监控报警系统。
机房防盗报警系统 监控报警系统
防火(G3)
a)机房应设置火灾自动消防系统,能够自动检检测火情、自动报警, 并自动灭火:
边界完整性栓查(S3)
a) 应能够对非授权设备私自联到内部网络的行为进行检查,准确定岀位置.并对其进行有效阻断; b) 应能够对内部网络用户私自联到外部网络的行为进行检査,准确 定出位置,并对其进行有效阻断
准入准岀设备
入侵防范(G3)
a) 应在网络边界处监视以下攻击行为:端口扫描、强力攻击、木马后门攻击、拒绝服务攻击、缓冲区溢岀攻击、IP碎片攻击和网络蠕虫攻击等; b) 当检测到攻击行为时,记录攻击源IP、攻击类型、攻击目的、攻击时间,在发生严重入侵事件时应提供报警。
等保2.0三级需要的设备
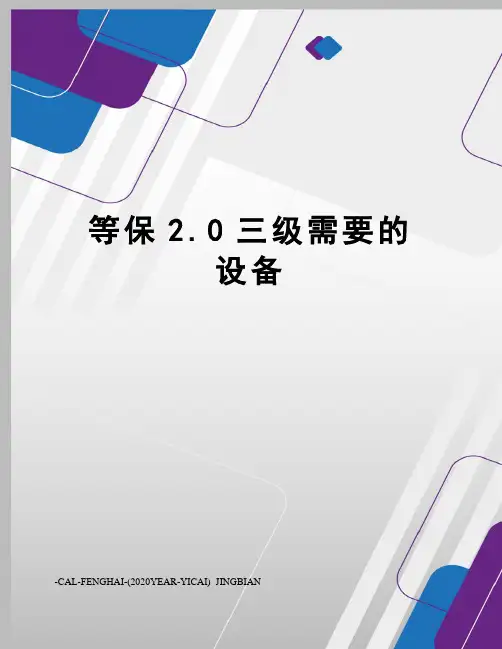
VPN设备、SSL
可信验证
重要应用程序的动态可信验证
安全管理中心
系统管理
运维堡垒主机、安全管理平台
审计管理(网络、主机、应用)
安全审计系统、运维堡垒主机、数据库审计、日志审计
安全管理
运维堡垒主机、APM
集中管理
运维堡垒主机、主机安全管理平台、态势感知
下一代防火墙、安全感知平台
访问控制
下一代防火墙、上网行为管理
入侵防范
IPS、安全感平台、IDS
恶意代码和垃圾邮件防范
下一代防火墙+AV模块、邮件安全网关、防病毒网关、沙箱
安全审计
日志审计系统、上网行为管理、下一代防火墙、SSL VPN
可信验证
重要应用程序的动态可信验证
安全通信网络
网络架构
下一代防火墙、负载均衡、上网行为管理
等保2.0三级需要的设备
三级系统安全保护环境基本要求与对应产品
使用范围
基本要求
产品类型举例
安全计算环境
身份鉴别
堡垒机、VPN、主机配置项
访问控制(权限分离)
主机配置项+下一代防火墙、VPN、运维堡垒机
安全审计
下一代防火墙、日志审计系统
入侵防范
主机配置项+IPS、安全感知平台、EDR、主机入侵检测产品(HIDS)
恶意代码防范
主机安全组件(EDR)、网络版防病毒软件
可信验证
重要应用程序的动态可信验证
数据完整性
VPN、CA、系统使用HTTPS,SSL
数据保密性
VPN、数据加密软件
数据备份恢复
数据备份软件+容灾备份系统、HCIXYClouds、热备
网络安全与等保2.0:某法院三级等保实配产品清单

8
入侵检测系统 RG-IDP 2000E
9
安全加固系统 RG-OAS 1000E
10
漏洞扫描
RG-SCAN
11
服务器
12
辅材
13
等保测评费
14
安全大数据平台 RG-BDS-A
Hale Waihona Puke 15安全探针RG-BDS-collect
产品配置清单
产品配置清单
设备描述
全新下一代千兆防火墙,1U高度,可选外置电源,提供1个千兆管理口,1个console接口;固化42个 千兆电口;2个SFP千兆光口;内置64G硬盘;1个USB口; 新一代RG-UAC 6000,标准2U机架设备,6GE+1扩展卡(8电/4光4电),冗余电源,支持500M带宽, 5000用户,1T硬盘 千兆WebGuard应用保护系统 1U机架,1个CONSOLE口,2个USB口,6个千兆电口,1个扩展槽,可 扩展RG-SEC系列4电4光8电8光接口卡,1TB硬盘,WEB吞吐500Mbps,HTTP最大并发800000,选 配RG-WG 1000E-A-1G-LIS性能授权后,WEB吞吐可扩展到1Gbps,HTTP最大并发800000 千兆入侵检测防御系统,固化6千兆电口和一扩展槽,2U冗余电源,自带两对Bypass接口,1T硬盘。 RCP 1.0是一款硬件化产品,内置了软件本体(包括RG-MCP-1.x-Base、RG-eLog、RG-RBIS-LBS、 RG-IOTP-基础组件(物联网平台)、RG-SNC-Pro-Base软件本体) RG-MCP 1.x营销平台License,每个License增加50个同时在线终端数授权许可; 2 颗IntelXeonE5-2630 V4(10C-2.2G-25M)处理器;128G DDR4 ECC 内存;4*1200GB 2.5寸 SAS(10KRPM)热插拔硬盘;支持RAID0,1,5,6,10,50,60(2GB缓存、超级电容);4个GE接口;冗余 电源(2*460W),DVD光驱和导轨;DVD光驱和导轨; 新一代RG-UAC 6000,标准2U机架设备,6GE+1扩展卡(8电/4光4电),冗余电源,支持500M带宽, 5000用户,1T硬盘 千兆入侵检测防御系统,固化6千兆电口和一扩展槽,2U冗余电源,自带两对Bypass接口,1T硬盘。 千兆堡垒机,统一安全认证和运维审计系统,固化6千兆电口和一扩展槽,2U冗余电源.自带可管理设备 100节点,最大可扩容到300个设备管理点数,图形并发100,字符并发200. 1U,双电源,6电口,1个可扩展槽位;扫描IP数量无限制 2 颗IntelXeonE5-2630 V4(10C-2.2G-25M)处理器;128G DDR4 ECC 内存;4*1200GB 2.5寸 SAS(10KRPM)热插拔硬盘;支持RAID0,1,5,6,10,50,60(2GB缓存、超级电容);4个GE接口;冗余 电源(2*460W),DVD光驱和导轨;DVD光驱和导轨;部署漏洞扫描系统用 部署安全等级保护系统所需各种辅材 国家认可第三方机构 大数据安全平台增强版软件,自带200个监控节点授权,最大支持监控节点授权数和服务器的配置有 关,可对日志进行收集、统计与分析,同时还可收集系统漏洞,通过大数据关联分析提供全面的安全评 估、安全分析与安全威胁等(软件自带三年服务授权,到期后无法更新特征库,知识库,策略库,产品 可继续使用)(一台以上部署方式,需采购集群授权) 大数据安全平台硬件日志采集器(4核CPU,8G内存,1T硬盘,作为日志采集,每秒8000EPS)
等级保护2.0 建设(二,三级)需上的设备
等级保护2.0 建设(二,三级)需上的设备
信息安全等级保护二级:
一、机房方面的安全措施需求(二级标准)如下:
1、防盗报警系统
2、灭火设备和火灾自动报警系统
3、水敏感检测仪及漏水检测报警系统
4、精密空调
5、备用发电机
二、主机和网络安全层面需要部署的安全产品如下:
1、防火墙或者入侵防御系统
2、上网行为管理系统
3、网络准入系统
4、审计平台或者统一监控平台(可满足主机、网络和应用层面的监控需求,在条件不允许的情况下,至少要使用数据库审计)
5、防病毒软件
三、应用及数据安全层面需要部署的安全产品如下:
1、VPN
2、网页防篡改系统(针对网站系统)
3、数据异地备份存储设备
4、主要网络设备、通信线路和数据处理系统的硬件冗余(关键设备双机冗余)。
信息安全等级保护三级:
一、机房方面的安全措施需求(三级标准)如下:
1、需要使用彩钢板、防火门等进行区域隔离
2、视频监控系统
3、防盗报警系统
4、灭火设备和火灾自动报警系统
5、水敏感检测仪及漏水检测报警系统
6、精密空调
7、除湿装置
8、备用发电机
9、电磁屏蔽柜
二、主机和网络安全层面需要部署的安全产品如下:
1、入侵防御系统
2、上网行为管理系统
3、网络准入系统
4、统一监控平台(可满足主机、网络和应用层面的监控需求)
5、防病毒软件
6、堡垒机
7、防火墙
8、审计平台(满足对操作系统、数据库、网络设备的审计,在条件不允许的情况下,至少要使用数据库审计)
三、应用及数据安全层面需要部署的安全产品如下:。
等保2.0 三级 拓扑图+设备套餐+详解
等保2.0 三级拓扑图+设备套餐+详解一、等保2.0 三级信息系统 70-80 分套餐:1、等保2.0 三级信息系统 70-80分拓扑图:2、设备清单:下一代防火墙(含IPS、AV)+综合日志审计系统+堡垒机+数据库审计系统+杀毒软件。
其他参考方案:•【接入边界NGFW】【必配】:融合防火墙安全策略、访问控制功能。
解决安全区域边界要求,并开启AV模块功能;配置网络接入控制功能(802.1X);配置SSL VPN功能;•【分区边界NGFW 】【必配】:用于解决安全分区边界的访问控制问题;•【主机杀毒软件】【必配】:解决安全计算环境要求;•【日志审计系统】【必配】:解决安全管理中心要求;•【堡垒机】【必配】:解决集中管控、安全审计要求;•【数据库审计】【必选】:解决数据库操作行为和内容等进行细粒度的审计和管理,需要根据系统内是否包含数据库业务系统选择;•【漏洞扫描】【必配】;•【上网行为管理】【必选】;•【WAF】【选配】。
3、详解:第三级要求与第二级相比,主要区别在于多了关键设备及链路需要冗余、对重要区域重点保护需要防入侵防病毒、对远程访问及互联网用户的上网行为进行审计、运维人员的所有操作审计、对数据库的所有操作审计等要求,所以在应用服务器边界部署一组下一代防火墙、在互联网出口部署一台防火墙和上网行为管理用作内外网隔离及应用级的管控与审计,在安全管理区部署堡垒机和数据库审计系统对各方面的操作进行审计并保护审计日志,满足网络安全法的存储时间要求。
,如果有互联网发布系统还需增加web防火墙来对系统进行防入侵、防篡改,在应用系统远程管理传输时还需使用HTTPS协议保护数据的完整性和保密性,总之涉及互联网系统或需求的就需增加WEB应用防火墙、上网行为管理和HTTPS来保证系统的安全。
二、等保2.0 三级信息系统 80-90分套餐:1、等保2.0 三级信息系统 80-90分拓扑图:2、设备清单:下一代防火墙(含IPS、AV)+综合日志审计系统+堡垒机+数据库审计系统+杀毒软件+数据备份系统+网络准入+VPN+入侵检测+漏洞扫描系统+HTTPS。
(完整版)等保2.0三级需要的设备
下一代防火墙、上网行为管理
入侵防范
IPS、安全感知平台、IDS
恶意代码和垃圾邮件防范
下一代防火墙+AV模块、邮件安全网关、防病毒网关、沙箱
安全审计
日志审计系统、上网行为管理、下一代防火墙、SSL VPN
可信验证
重要应用程序的动态可信验证
安全通信网络
网络架构
下一代防火墙、负载均衡、上网行为管理
通讯传输
VPN设备、SSL
可信验证
重要应用程序的动态可信验证
安全管理中心
系统管理
运维堡垒主机、安全管理平台
审计管理(网络、主机、应用)
安全审计系统、运维堡垒主机、数据库审计、日志审计
安全管理
运维堡垒主机、APM
集中管理
运维堡垒主机、主机安全管理平台、态势感知
三级系统安全保护环境基本要求与对应产品
使用范围
基本要求
产品类型举例
安全计算环境
身份鉴别
堡垒机、VPN、主机配置项
访问控制(权限分离)
主机配置项+下一代防火墙、VPN、运维堡垒机
安全审计
下一代防火墙、日志审计系统
入侵防范
主机配置项+IPS、安全感知平台、EDR、主机入侵检测产品(HIDS)
恶意代码防范
主机安全组件(EDR)、网络版防病毒软件
可信验证
重要应用程序的动态可信验证
数据完整性
VPN、CA、系统使用HTTPS,SSL
数据保密性
VPN、数据加密软件
数据备份恢复
数据备份软件+容灾备份系统、HCIXYClouds、热备
剩余信息保护
终端综合管理系统
个人信息保护
等保建设(二-三级)需上的设备
信息安全等级保护建设(二,三级)需上的设备信息安全等级保护二级:一、机房方面的安全措施需求(二级标准)如下:1、防盗报警系统2、灭火设备和火灾自动报警系统3、水敏感检测仪及漏水检测报警系统4、精密空调5、备用发电机二、主机和网络安全层面需要部署的安全产品如下:1、防火墙或者入侵防御系统2、上网行为管理系统3、网络准入系统4、审计平台或者统一监控平台(可满足主机、网络和应用层面的监控需求,在条件不允许的情况下,至少要使用数据库审计)5、防病毒软件三、应用及数据安全层面需要部署的安全产品如下:1、VPN2、网页防篡改系统(针对网站系统)3、数据异地备份存储设备4、主要网络设备、通信线路和数据处理系统的硬件冗余(关键设备双机冗余)。
信息安全等级保护三级一、机房方面的安全措施需求(三级标准)如下:1、需要使用彩钢板、防火门等进行区域隔离2、视频监控系统3、防盗报警系统4、灭火设备和火灾自动报警系统5、水敏感检测仪及漏水检测报警系统6、精密空调7、除湿装置8、备用发电机9、电磁屏蔽柜二、主机和网络安全层面需要部署的安全产品如下:1、入侵防御系统2、上网行为管理系统3、网络准入系统4、统一监控平台(可满足主机、网络和应用层面的监控需求)5、防病毒软件6、堡垒机7、防火墙8、审计平台(满足对操作系统、数据库、网络设备的审计,在条件不允许的情况下,至少要使用数据库审计)三、应用及数据安全层面需要部署的安全产品如下:1、VPN2、网页防篡改系统(针对网站系统)3、数据异地备份存储设备4、主要网络设备、通信线路和数据处理系统的硬件冗余(关键设备双机冗余)。
5、数据加密软件(满足加密存储,且加密算法需获得保密局认可欢迎您的下载,资料仅供参考!致力为企业和个人提供合同协议,策划案计划书,学习资料等等打造全网一站式需求。