
所有文件夹变成exe的解决办法
所有文件夹变成exe的解决办法
最近在多媒体上课时,电脑中了一种很可恶的“病毒”,症状主要表现为电脑硬盘里所有的文件夹都被隐藏掉,无法用regedit进入注册表,也无法用cmd进入DOS命令行,然后创建与文件夹同名的exe可执行文件,该文件的图标与文件夹的图标完全一样,比较难以区分是文件还是文件夹。
当用户双击这个文件时,屏幕会闪一下,然后打开相应的文件夹。
而且系统时间会被更改为1988年的某月某日,所有创建的可执行文件时间都是一样的,文件大小
为21K左右。
中这种病毒以后很是麻烦,最新版的瑞星,卡巴,诺顿也不起作用,甚至都启动不了瑞星诺顿,用瑞星,卡巴,诺顿来杀毒也显示没有病毒。
我的解决办法如下:
1、用光盘或U盘启动的DOS下,然后用ghost恢复之前做过备份的系统(如果没备份的话
就重装系统);
2、重启电脑进入系统,但不要打开其它盘里的任何可以看到的目录,因为此时所谓的目录可能还是那些可恶的可执行文件。
打开我的电脑,点工具菜单里的文件夹选项,再点查看选
项卡,按图1进行设置,点确定关闭窗口;
3、在开始菜单->运行,输入cmd回车进行DOS命令行,
输入d:回车进入d盘,
再输入dir /ah auto*.*回车,看有没有一个autorun.inf的文件存在。
如果没有,可直接执行第四步,如果有,按以下步操作执行:
在DOS命令行窗口输入
attrib –s –r –a –h autorun.inf回车
del autorun.inf回车
然后再进入e盘、f盘等其它盘执行上面两个命令来删除那个autorun.inf的文件。
做完此步后,再打开我的电脑就可以双击进步d盘或者其它盘了,此时会看到里面有一些显示为灰色的文件夹,这些都是你自己的文件夹;同时还会有一些亮的文件夹,但它们是可执行文件,千万不要去双击打开它们,如果双击就又完蛋了;
4、继续在DOS命令窗口里操作。
输入d:回车进入d盘,
输入attrib –s –r –a –h *.* /s /d
将所有隐藏的文件夹改为可见的。
必须用这种方法改,直接右击文件夹选择属性,里面的隐
藏属性可能是灰色的,没法改。
然后再进入e盘、f盘等其它盘执行上面的命令来修改文件夹属性。
5、删除那些可恶的与文件夹同名的可执行文件。
点开始菜单,搜索,文件或文件夹,在左边点所有文件和文件夹,然后按图2进行设置后(在“全部或部分文件名”中输入*.exe,在“在这里寻找”选择D盘;在“大小是?”下选中指定大小,至多22K),点搜索进行搜索文件。
搜索完成后,点一下右边的修改时间属性对找的文件按修改时间进行排序,然后选中那些21K的文件,并全部删除它们。
再对e盘、f盘等其它盘进行相同的操作就OK了。
第3步和第4步可以通过批处理的方式进行处理,可以将以下命令流存为一个bat文件,如abc.bat,放在桌面上,然后双击执行就可直接做完第3步和第4步了,最后再手工执行第
5步。
d:
cd \
attrib –s –r –a –h autorun.inf
del autorun.inf
attrib –s –r –a –h *.* /s /d
e:
cd \
attrib –s –r –a –h autorun.inf
del autorun.inf
attrib –s –r –a –h *.* /s /d
f:
cd \
attrib –s –r –a –h autorun.inf
del autorun.inf
attrib –s –r –a –h *.* /s /d
若还有其它盘,可复制上面的五行命令,然后将第一行表示盘符的字母改为相应的盘符即可。
说明:
1、以上操作并没有对C盘进行任何操作,是因为C盘是刚刚用ghost恢复过的,或者刚重
装了系统的,所以,不必进行操作;
2、如果有杀毒软件可以将病毒杀掉,但没法更改隐藏文件属性或者删除那些可执行文件,
可仅执行第4步和第5步操作;
3、建议执行完以上步骤后,升级杀毒软件,然后重启到安全模式下再进行全盘杀毒以确保
病毒被完全杀掉;
4、以上操作请谨慎处理,若因处理不当引起任何不良后果,本作者一概不负责!
5、对于DOS命令不会的朋友,可以直接在“资源管理器”或“我的电脑”中用右键操作各
个文件及文件夹。
求助,电脑D,E,F盘里的文件夹都变成.exe形式的了,怎么办?
求助,电脑D,E,F盘里的文件夹都变成.exe形式的了,怎么办?求助,电脑D,E,F盘里的文件夹都变成.exe形式的了,怎么办?中毒的可能性最高,得重装系统了。
不会装的话,拿到你购买的电脑公司让技术员帮你处理,现在都是免费的。
不拿过去人家是不上门的。
要是不好意思,到时候鼠标垫给买一块u盘里的文件夹都变成“EXE”文件要怎么办?u盘里的文件夹都变成“EXE”文件,具体的操作是:1.打开u盘 ... 毒专家主界面,点击“开始扫描”。
2.扫描结束后,界面中会出现文件夹exe病毒的路径以及处理的结果。
3.选择“修复系统”在面板中选择如下所示几个选项,也可全部选择.4.点击“开始修复”,会将因文件夹exe病毒而损坏的文件夹问题恢复。
u盘里的文件夹为什么都变成“EXE”文件?是因为电脑中了病毒。
该病毒试图禁用Windows2000/XP/2003的系统文件保护功能,进而替换系统文件,并且还会收集用户系统信息向某网站提交,并能够根据远程黑客命令,在用户机器上进行文件复制删除、截取屏幕画面、发送消息等操作。
由于该病毒可以修改注册表,使用Windows资源管理器浏览文件时将不会显示隐藏文件,在Windows2000/XP/2003也不会发出警告。
该病毒还有个最显著的特点是能够尝试用自身替换系统文件,一旦替换成功,每次Rundll32.exe被调用时都会激活病毒程序。
解决办法是:通过备份恢复,或者通过工具——文件夹选项——查看——显示所有文件和文件夹,然后你变可看到你被感染的文件,被感染的文件会在文件夹名称后面加上.exe后缀,但同时也有一个隐藏的同名文件夹,如果你想要不丢失你的被感染文件,可以打开没有.exe后缀的文件夹,把里面的文件复制出来,保存于别的硬盘,然后再删除被加上.exe后缀的文件夹和隐藏的同名文件夹即可u盘里的文件夹都变成exe格式的咋办?请先对自己的电脑 ... 毒。
推荐NOD32。
和360.。
这个应该不是病毒。
U盘中的文件夹全变成了exe格式处理方法
最近总是发现有朋友抱怨U盘中的文件夹全变成了exe格式,杀毒软件查杀后东西都没有了。
很是头疼。
一下咱们不讨论它是怎么“来的”,就讨论一下怎么叫它“走吧”。
首先发现问题,大家不要惊慌。
第一步:右键打开你的U盘,点工具==》文件夹选项==》查看==》在“隐藏文件和文件夹”选项下,选择“显示所有文件和文件夹”==>取出“隐藏已知文件类型的扩展名”前的对勾==》确定。
第二步:此时便看到了被病毒隐藏的原文件了(先保证原文件在,再杀毒,否则容易被误杀)。
此时可将变成.exe的文件手动删除,尤其是autorun.exe文件。
当然也可用360或者U盘查杀软件杀出盘中病毒。
第三步:U盘中新建一个文本,拷贝如下文字:@echo offreg add"HKCU\Software\Microsoft\Windows\CurrentVersion\Explorer\Advanced" /v Hidden /t reg_dword /d 1 /freg add"HKCU\Software\Microsoft\Windows\CurrentVersion\Explorer\Advanced" /v HideFileExt /t reg_dword /d 0 /freg add"HKCU\Software\Microsoft\Windows\CurrentVersion\Explorer\Advanced" /v ShowSuperHidden /t reg_dword /d 1 /fattrib -s -r -h -a /s /dattrib *.* -s -r -h -a /s /dattrib * -s -r -h -a /d /spause然后,将文件夹后缀名改为.bat,如起名为“a.bat”。
此法旨在修复被病毒隐藏的原文件。
经过以上步骤,U盘里被病毒感染篡改的文件便都回到自己手上了。
正常文件变成exe怎么恢复
正常文件变成exe怎么恢复
exe这个格式,一般是应用程序的安装包。
而像图片、文档、视频等数据,都有自己单独的格式。
不过有时候,我们会发现正常的文件变成exe格式了,这是什么原因造成的呢?
电脑在联网的情况下,或电脑经常使用U盘等即插即拔的设备时,电脑就很容易中毒。
电脑文件中毒会造成文件损坏、丢失、或者是正常文件变成exe格式。
找到了文件变成exe的原因后,我们就可以尝试用一些方法去解决。
首先,对电脑进行杀毒。
网上有很多类型的杀毒软件,功能都比较强大,大家可以随便选择一款来杀毒。
一般来说,杀完毒后,文件就会恢复正常了。
其次,利用专业的数据恢复软件来恢复文件。
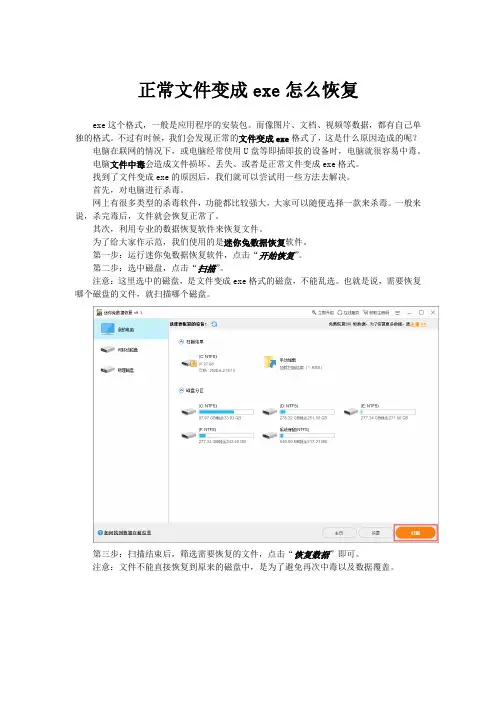
为了给大家作示范,我们使用的是迷你兔数据恢复软件。
第一步:运行迷你兔数据恢复软件,点击“开始恢复”。
第二步:选中磁盘,点击“扫描”。
注意:这里选中的磁盘,是文件变成exe格式的磁盘,不能乱选。
也就是说,需要恢复哪个磁盘的文件,就扫描哪个磁盘。
第三步:扫描结束后,筛选需要恢复的文件,点击“恢复数据”即可。
注意:文件不能直接恢复到原来的磁盘中,是为了避免再次中毒以及数据覆盖。
文件夹变成exe,所有文件夹变成exe怎么办
文件夹变成exe,所有文件夹变成exe怎么办篇一:所有文件夹变成exe的解决办法所有文件夹变成exe的解决办法最近在多媒体上课时,电脑中了一种很可恶的“病毒”,症状主要表现为电脑硬盘里所有的文件夹都被隐藏掉,无法用regedit进入注册表,也无法用cmd进入DOS命令行,然后创建与文件夹同名的exe可执行文件,该文件的图标与文件夹的图标完全一样,比较难以区分是文件还是文件夹。
当用户双击这个文件时,屏幕会闪一下,然后打开相应的文件夹。
而且系统时间会被更改为1988年的某月某日,所有创建的可执行文件时间都是一样的,文件大小为21K左右。
中这种病毒以后很是麻烦,最新版的瑞星,卡巴,诺顿也不起作用,甚至都启动不了瑞星诺顿,用瑞星,卡巴,诺顿来杀毒也显示没有病毒。
我的解决办法如下:1、用光盘或U盘启动的DOS下,然后用ghost恢复之前做过备份的系统(如果没备份的话就重装系统);2、重启电脑进入系统,但不要打开其它盘里的任何可以看到的目录,因为此时所谓的目录可能还是那些可恶的可执行文件。
打开我的电脑,点工具菜单里的文件夹选项,再点查看选项卡,按图1进行设置,点确定关闭窗口;3、在开始菜单->运行,输入cmd回车进行DOS命令行,输入d:回车进入d盘,再输入dir/ahauto*.*回车,看有没有一个autorun.inf的文件存在。
如果没有,可直接执行第四步,如果有,按以下步操作执行:在DOS命令行窗口输入attrib–s–r–a–hautorun.inf回车delautorun.inf回车然后再进入e盘、f盘等其它盘执行上面两个命令来删除那个autorun.inf的文件。
做完此步后,再打开我的电脑就可以双击进步d盘或者其它盘了,此时会看到里面有一些显示为灰色的文件夹,这些都是你自己的文件夹;同时还会有一些亮的文件夹,但它们是可执行文件,千万不要去双击打开它们,如果双击就又完蛋了;4、继续在DOS命令窗口里操作。
解决U盘文件变成EXE的问题

解决U盘里文件夹变EXE文件问题今天用U盘拷东西,发现文件夹后都有个exe,打不开删了又会生成,发现是中毒了,下面是查杀步骤:病毒手段:根据老白的描述,这一病毒必然是更改了注册表,将显示隐藏文件这一功能给关了,同时将所有正常文件都加上了隐藏属性,所以大家就看不到自己的文件只是看到一些EXE的病毒生成的同名文件夹.不过如果该病毒只是采用这一招的话那手段并不高明,要是我写这一病毒,我必然会同时禁止掉任务管理器,同时禁止所有的杀毒软件,一发现杀毒软件就把它的进程杀掉,最后再写个保护进程的机制,每隔几秒就自动检测病毒生成文件也就是触发文件是否被删,如果被删就再自动生成.呵呵以上只是个人的一些方法,大家就不要去写了,因为写病毒是违法的,只是让大家了解下这方面的知识罢了.对了老白说是只有U盘中.应该是利用autorun.inf 在作怪,同时提醒大家一点利用这招可以让你的所有磁盘都中毒,所以如果你右击你的磁盘发现弹出的菜单有两个打开可是一个打开为加粗状态,那就不要直接双击打开该磁盘了,改用资源管理器打开.好了说了一堆废话,现在说下解决方案:重启电脑按F8进入安全模式(因为我没见到具体症状,所以让大家在安全模式下杀会安全些.),经下列注册表键值拷进记事本中另存为***.reg文件,直接双击,会提示说是否导入注册表,选择是,然后会提示导入成功,执行第4步后,此时打开"我的电脑"--工具--文件夹选项--将里面的隐藏文件和文件夹下的显示所有文件和文件夹,隐藏受保护的操作系统文件(推荐)选中点击确定,系统文件即可显示。
1.用Wsyscheck将红色可疑进程同时关掉,Default.exe,KEYBOARD.exe,Fonts.exe,Global.exe。
2.删除病毒加入启动项:[HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows\System\Scri pts\Startup\0\0]"Script"="C:\\WINDOWS\\Cursors\\Boom.vbs"[HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Run] @="C:\\WINDOWS\\system\\KEYBOARD.exe"[HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Run Once]@="C:\\WINDOWS\\system32\\dllcache\\Default.exe"[HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\polici es\Explorer\Run]"sys"="C:\\WINDOWS\\Fonts\\Fonts.exe"[HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\RunOnc e]@="C:\\WINDOWS\\system32\\dllcache\\Default.exe"3.删除镜像劫持:[HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\WindowsNT\CurrentVersion\Image File Execution Options][HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\WindowsNT\CurrentVersion\Image File Execution Options\auto.exe] "Debugger"="C:\\WINDOWS\\system32\\drivers\\drivers.cab.exe"[HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\WindowsNT\CurrentVersion\Image File Execution Options\autorun.exe] "Debugger"="C:\\WINDOWS\\system32\\drivers\\drivers.cab.exe"[HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\WindowsNT\CurrentVersion\Image File Execution Options\autoruns.exe] "Debugger"="C:\\WINDOWS\\system32\\drivers\\drivers.cab.exe"[HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\WindowsNT\CurrentVersion\Image File Execution Options\boot.exe] "Debugger"="C:\\WINDOWS\\Fonts\\fonts.exe"[HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\WindowsNT\CurrentVersion\Image File Execution Options\ctfmon.exe] "Debugger"="C:\\WINDOWS\\Fonts\\Fonts.exe"[HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\WindowsNT\CurrentVersion\Image File Execution Options\msconfig.exe] "Debugger"="C:\\WINDOWS\\Media\\rndll32.pif"[HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\WindowsNT\CurrentVersion\Image File Execution Options\procexp.exe] "Debugger"="C:\\WINDOWS\\pchealth\\helpctr\\binaries\\"[HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\WindowsNT\CurrentVersion\Image File Execution Options\taskmgr.exe] "Debugger"="C:\\WINDOWS\\Fonts\\tskmgr.exe"[HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\WindowsNT\CurrentVersion\Image File Execution Options\Your Image File Name Here without a path]"GlobalFlag"="0x000010F0"4.将 .reg 文件名关联,右键属性,更改选择"C:\WINDOWS\regedit.exe",确定即可。
文件夹exe病毒的解决办法

文件夹exe病毒的解决办法遇到此病毒不用太慌张,我们先通过如下方式来查看我们的原文件,并尽量先将其作好备分。
其实原文件是被篡改属性后被隐藏起来了,通过如下几种方式来查找原文件。
工具→文件夹选项→查看→勾选"显示所有文件和文件夹"→确定,就能查看到了真正被隐藏了的原文件,如下组图所示。
第二种方式是通过命令提示符还原原文件属性,运行"cmd"命令,转至相应盘符,使用"dir /a"命令查看被隐藏文件,并使用"attrib"命令来恢复文件属性,如下组图所示。
进入病毒感染盘符查看隐藏了的原文件原文件和伪装的病毒文件对比使用本命令并加相关参数恢复文件属性,"***"代表要恢复的文件第三种方式可以用一个bat文件来恢复,复制代码到记事本,保存为.bat文件即可,这个bat文件的代码如下。
echo.::::::::::::::::::::::::::::::::::::::::::::::::::::::@echo::正在还原你的文件,请稍侯......@echo::::::::::::::::::::::::::::::::::::::::::::::::::::::::::::::::::::::::::FOR %%a IN ( c: D: E: F: G: H: I: J: K: L: M: N: O: P: Q: R: S: T: U:V: W: X: Y: Z: ) DO ATTRIB -H -S %%a\*.* /s /dATTRIB -H -S "%userprofile%\桌面\*.*" /s /dATTRIB -H -S "%userprofile%\My Documents\*.*" /s /dping -n 120 localhostFOR %%a IN ( C: D: E: F: G: H: I: J: K: L: M: N: O: P: Q: R: S: T: U: V: W: X: Y: Z: ) DO del %%a\看一看.txtdel "%userprofile%\桌面\看一看.txt"del "%userprofile%\My Documents\看一看.txt"color 4Fcolor 0Ccolor 4Fcolor 0Ccolor 4Fcolor 0C@echo 文件已还原!@pause也可以到这里下载,Exe.bat>>作了如上操作之后,回到盘符根目录,作好原文件的备份后(当然,这样操作是为了万无一失),可以直接删掉病毒文件,如下图以".exe"结尾的所有感染文件。
解决U盘里文件夹变EXE文件问题
解决U盘里文件夹变EXE文件问题2009年04月16日星期四21:57用U盘拷东西,发现文件夹后都有个exe,打不开删了又会生成,发现是中毒了,下面是查杀步骤:病毒手段:根据老白的描述,这一病毒必然是更改了注册表,将显示隐藏文件这一功能给关了,同时将所有正常文件都加上了隐藏属性,所以大家就看不到自己的文件只是看到一些EXE的病毒生成的同名文件夹.不过如果该病毒只是采用这一招的话那手段并不高明,要是我写这一病毒,我必然会同时禁止掉任务管理器,同时禁止所有的杀毒软件,一发现杀毒软件就把它的进程杀掉,最后再写个保护进程的机制,每隔几秒就自动检测病毒生成文件也就是触发文件是否被删,如果被删就再自动生成.呵呵以上只是个人的一些方法,大家就不要去写了,因为写病毒是违法的,只是让大家了解下这方面的知识罢了.对了老白说是只有U盘中.应该是利用autorun.inf 在作怪,同时提醒大家一点利用这招可以让你的所有磁盘都中毒,所以如果你右击你的磁盘发现弹出的菜单有两个打开可是一个打开为加粗状态,那就不要直接双击打开该磁盘了,改用资源管理器打开.好了说了一堆废话,现在说下解决方案:重启电脑按F8进入安全模式(因为我没见到具体症状,所以让大家在安全模式下杀会安全些.),经下列注册表键值拷进记事本中另存为***.reg文件,直接双击,会提示说是否导入注册表,选择是,然后会提示导入成功,执行第4步后,此时打开"我的电脑"--工具--文件夹选项--将里面的隐藏文件和文件夹下的显示所有文件和文件夹,隐藏受保护的操作系统文件(推荐)选中点击确定,系统文件即可显示。
1.用Wsyscheck将红色可疑进程同时关掉,Default.exe,KEYBOARD.exe,Fonts.exe,Global.exe。
2.删除病毒加入启动项:[HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows\System\Scripts\Startup\ 0\0]"Script"="C:\\WINDOWS\\Cursors\\Boom.vbs"[HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Run]@="C:\\WINDOWS\\system\\KEYBOARD.exe"[HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\RunOnce]@="C:\\WINDOWS\\system32\\dllcache\\Default.exe"[HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\policies\Explorer \Run]"sys"="C:\\WINDOWS\\Fonts\\Fonts.exe"[HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\RunOnce]@="C:\\WINDOWS\\system32\\dllcache\\Default.exe"3.删除镜像劫持:[HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options][HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\auto.exe]"Debugger"="C:\\WINDOWS\\system32\\drivers\\drivers.cab.exe"[HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\autorun.exe]"Debugger"="C:\\WINDOWS\\system32\\drivers\\drivers.cab.exe"[HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\autoruns.exe]"Debugger"="C:\\WINDOWS\\system32\\drivers\\drivers.cab.exe"[HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image FileExecution Options\boot.exe]"Debugger"="C:\\WINDOWS\\Fonts\\fonts.exe"[HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\ctfmon.exe]"Debugger"="C:\\WINDOWS\\Fonts\\Fonts.exe"[HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\msconfig.exe]"Debugger"="C:\\WINDOWS\\Media\\rndll32.pif"[HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\procexp.exe]"Debugger"="C:\\WINDOWS\\pchealth\\helpctr\\binaries\\"[HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\taskmgr.exe]"Debugger"="C:\\WINDOWS\\Fonts\\tskmgr.exe"[HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\Your Image File Name Here without a path]"GlobalFlag"="0x000010F0"4.将.reg 文件名关联,右键属性,更改选择"C:\WINDOWS\regedit.exe",确定即可。
电脑文件夹后缀变EXE的中毒解决方法
一.半透明是你的文件设了隐藏属性A.在工具-----文件夹选项------查看-----显示所有文件和文件夹B.然后右键点击你说的“透明文件”-----属性--------把隐藏那个钩去掉1.关于AutoRun安装信息1KBA.如果是360用了U盘免疫自动运行的话就别管他,一般同目录下都有一个说明文件的B.如果不是我们把它叫做U盘病毒,也叫AUTO病毒。
只要你的U盘一感染,你的电脑也会被感染。
删是删不掉的。
下面是方法:在任意盘符下新建一个记事本txt文件,把下面的东西复制进去:@echo ontaskkill /im explorer.exe /ftaskkill /im wscript.exestart reg add HKCU\SOFTWARE\Microsoft\Windows\CurrentVersion\EXplorer\Advanc ed /v ShowSuperHidden /t REG_DWORD /d 1 /fstart reg import kill.regdel c:\autorun.* /f /q /asdel %SYSTEMROOT%\system32\autorun.* /f /q /asdel d:\autorun.* /f /q /asdel e:\autorun.* /f /q /asdel f:\autorun.* /f /q /asdel g:\autorun.* /f /q /asdel h:\autorun.* /f /q /asdel i:\autorun.* /f /q /asdel j:\autorun.* /f /q /asdel k:\autorun.* /f /q /asdel l:\autorun.* /f /q /asstart explorer.exe然后,把它的txt格式改为bat格式,右键-打开,任务栏消失后大约1-3秒后出现,这是,你的auto病毒就搞定了。
U盘染毒,原文件夹被隐藏,文件夹被变成.exe 执行文件并且不能取消隐藏的解决方案
所有U盘染病毒,文件变成.exe执行文件,并且不能取消隐藏的朋友们,速速分享我这个日志,简单快速。
感谢热情的大家在回帖中不断提供的新方法,给了我很大的启发,让我对这种病毒及其变种的了解更加深刻。
这次重新对这篇日志进行整理,添加了几种大家在回复里提出的新方法,并对方法的顺序进行了调整,按推荐程度排序。
首先建议大家对计算机进行全面的查毒,这样可以将病毒在电脑中的源文件杀掉,以免删除U盘病毒后下次在这台电脑上再使用U盘重新被感染上这种病毒(推荐使用卡巴斯基杀毒软件,因为经过我的实践,卡巴是完全可以杀掉电脑主机中的这种病毒的,金山毒霸对有些这种类型的病毒会出现漏杀现象,至于其他的杀毒软件,还没有测试过,希望大家试过后能够给我反馈一下),这是去根的方法!!!!当然如果是在学校的机房和网吧等一次性使用的电脑,这个步骤也可以省略。
方法一:这是一个相对简单的方法,利用一些软件帮助,不需要多少电脑编程注册表方面的知识,适合大部分同学使用,而且非常有效。
中了这个病毒不要随便格式化,没有必要,给个网址/这个是USB Cleaner的官方网站,下载USBCleaner6.0,打开USBCleaner,USBCleaner是一款专为U盘病毒查杀的软件,非常小巧,一个压缩包才3MB,而且提供绿色免安装版,解压后即可使用,建议大家在自己的U盘中都准备着一个,以备病毒卷土重来~(记得经常升级软件版本啊)首先点击全面检测,按照USBCleaner的向导,对电脑中的U 盘病毒进行查杀,完成这个步骤后软件会提示开始查杀U盘中病毒,会弹出个窗口(如下图)运行“检测U盘”会提示“是否查杀U盘中的文件夹图标病毒”,点击是将折磨我们的这种病毒从U盘中彻底清除,随后点击“恢复被病毒恶意隐藏文件”(推荐)“强制去除文件夹目录系统隐藏属性”(新手慎用),就OK啦!那些被病毒强制隐藏掉的文件就出来了,一点小小的心得,说出来大家分享一下,下次有朋友中这种毒不要担心,资料不会丢失的!!!!!方法二:1:下载360安全卫士,这个一般电脑上都有吧,或者别的杀毒软件都OK。
文件夹exe病毒解决方法
文件夹exe病毒解决方法文件夹exe病毒是一种常见的计算机病毒,它会隐藏在文件夹的.exe文件中,一旦被打开,就会感染整个系统,给用户带来诸多麻烦。
本文将介绍文件夹exe病毒的解决方法,帮助用户有效应对这一问题。
首先,我们需要了解文件夹exe病毒的特点。
这种病毒通常会伪装成常见的文件夹.exe文件,诱使用户点击打开。
一旦打开,病毒就会开始感染系统,破坏文件和数据。
因此,我们在日常使用电脑时,要特别注意不要随意打开可疑的文件夹.exe文件,以免引发病毒感染。
其次,针对文件夹exe病毒的解决方法,我们可以采取以下措施。
首先,安装一款专业的杀毒软件,及时对系统进行全盘扫描。
杀毒软件可以及时发现并清除潜在的病毒文件,保护系统的安全。
其次,定期对系统进行更新和升级,及时修补系统漏洞,提高系统的安全性。
此外,定期清理系统垃圾文件,保持系统的整洁,减少病毒的滋生和传播。
除了以上措施外,我们还可以采取一些日常防范措施,帮助预防文件夹exe病毒的感染。
比如,不要随意下载和安装未知来源的软件,以免潜在的病毒感染。
在使用U盘或移动硬盘时,要注意及时进行杀毒扫描,避免将病毒带入系统。
另外,定期备份重要的文件和数据,以防系统遭受病毒攻击时,数据丢失无法挽回。
总的来说,文件夹exe病毒是一种常见但危害严重的计算机病毒,我们需要时刻保持警惕,采取有效的防范和解决措施。
通过安装杀毒软件、定期系统升级、清理系统垃圾文件等方法,可以有效提高系统的安全性,降低病毒感染的风险。
同时,我们也要养成良好的使用习惯,不随意打开可疑文件,不随意下载未知软件,从而有效预防文件夹exe病毒的感染。
希望本文所介绍的方法能够帮助到广大用户,保护好自己的电脑系统,避免病毒的侵害。