
华为NAT配置案例
华为NAT配置案例模拟 202.106.1.2 GE(W1 ~ AR1230-AR1 192.168.1.1 GE WOrt)
Ethernet GOA
EtherrietW2
图表1模拟拓扑图 (公网) 静态一对一: AR1# in terface GigabitEthernetO/O/1 ip address 202.106.1.2 255.255.255.0 n at static global 202.1.1.1 in side 192.168.1.2 netmask 255.255.255.255
AR2# [AR2]ip route-static 202.1.1.1 255.255.255.255 202.106.1.2 [AR2] 结果测试:
Ethernet (O1 700KS A'l&tiern et am
202.106 1.1 'CT另阴
AR122Q-AR2
thernetMlfl :hernet 0X3J1 PC-PC1 PC-PC2 AR1220-AR3
192.168.1,2 192.138.1.3
192.168.1.4
1、在华为设备上部署静态 NAT技术,实现公司员工(私网)访问 in ternet 查看静态转换表 [AR1]display nat static Static Nat In formati on: In terface : GigabitEthernetO/O/1 Global IP/Port : 202.1.1.1/---- In side IP/Port : 192.168.1.2/---- Protocol :—— VPN in sta nee-name :---- Acl nu mber :—— Netmask : 255.255.255.255 Description :----
Total : 1 [AR1]
在没有做静态NAT条目的PC2上不能访问公网,可以得出结论:静态NAT是静 态一对一的关系 2、在华为设备上部署动态 NAT技术,实现公司员工(私网)访问in ternet (公网) 动态NAT [AR1] nat address-group 1 202.1.1.1 202.1.1.1 (定义一个地址池存放一个可 用公网地址 202.1.1.1 ) [AR1]dis cu | begin acl acl number 2000 (定义转换的源 IP)
Ping .302.106.1*1: R"=»tjLJpst t imp out ! rrnre 202,1D€ B1,1:
Fr om 2 02.106 ・1】工::
Froai 202«10'C -. 1.. 1; From 202,. 106.1.1:
PC”
FOpxncj 202.10€-1-1 Peeping 202.106.1.1 基 5tES 串口
S d R t (3 ) k r FI n .^m. 11 tL K H 5 (s) 匚匸匚civcd 0*00% pachbt lc-33 rowid-t rip min/a ™/ma x = 31/4 &/ &2 ms
Ping 2 02 ・10肓・1・工:32 data bytesr Presa Ctrl^C: to brest Frocn 1 F 168 «1« 2; Dcntinnti口口 hoDt unrcachsid
cytes=32 byte 3=3 2 t:yt'es=32 匕
¥七 C;3=22
2 3 4 5 萨
尸二 E
eu
ttl=254 ttl=254
ttl=254
tine—47 ms tiirie=62 ns ti3ie=31 ia3 ti3ne~31 ZUH
---- 202.10b. 1 ・ 3_ pia-qr mta/tx■曰七HCS -----------
5 p=LCket ( S ) tZTBTlLHITlittZed 4 packet(s) received 2Q ・ 00% packet: l oss round-trip min/avg/max = 0/42/€2 ms rule 5 permit source 192.168.1.0 0.0.0.255 in terface GigabitEthernet0/0/1 (接口调用) ip address 202.106.1.2 255.255.255.0 nat outbo und 2000 address-group 1 结果测试:
SPC2 ttLs255 *txme*15 na ttls255 tiffic=47 IU ttl^255 tisnc^l;?工口
---- 192 i l€B , 1 ・ A pj.cig --— 5 packet (s) transmititod 5 pa cl PT (s) VA 理
0-00% pa clSt 1033
raand-trip min/avgi/max = 15/31:747 run
FOpxnq 202B106,l.l
基砒&K 爭口
Ping Fmrr Fr aft From Frooi Front
202B106B1.1: 202.106,1.1: 2 02 ・ 10-€ ・1.
202.10C.1..1; E02.10G.1.1:
s_ e 1 2 3 4-5 萨尸L L尸 E EeDe s g 3 a3
^ress Jt c丄 C to
ttl=254 ttl=254 ttl=254 ttl=254 ttl=254
tiipe—-63 t lime—47 tixie=L 5 ti®c=31 七
iane^i?
ma TtLH
Hl曰 珮廿
Fr ocii 112 -166 a 1.1; Flora 1 92■. 166 > 1<1» From 1 92.. 166 > 1 < 1«
bytie?=32 n^rj=3 bytBH=32 M(J=4 匕¥七
un=32 nuq=5 ---- 202.. 10b-1 ・1 pang stia^xs'txcs ----------------------- 5 psickeT ( s) transmittred 5 pa. ck et ( s ) re 匚芒 i ve d 0-00% packet losg round-t-rip min/avg#ma:x = 15/40/ 63 ma
PC>|
在出接口下将ACL和地址池关联起来,需要注意华为设备上如果地支持中有不止 一个IP地址,后面需加no-pat,本例中只有一个地址可以不加;PC1和PC2都可 以访问公网 [AR1-GigabitEthernet0/0/1] nat outbou nd 2000 address-group 1 ? n o-pat Not use PAT Please press ENTER to execute comma nd
3、在华为设备上部署PAT技术实现公司员工(私网)访问in ternet (公网) AR1# acl number 2000 rule 5 permit source 192.168.1.0 0.0.0.255 in terface GigabitEthernet0/0/1 ip address 202.106.1.2 255.255.255.0 nat outbound 2000 ( 定义复用接口 g0/0/1 用于PAT转换) 结果测试 基 5UES 串口 From 19*2«1 6B ・1・1二 t>y七河吕=訶5?目^卬=3 +>h 1 =^2SS
Froa 1921166«lvls bytcB=3Z 3Eqf=4 ^1=255 From 192 ■. 156.1 v 1; byteB=32 acqT'S ttl-255
192« L€8.1B1 ping s^axistics 5 pa,ck@t {&) transmitted 5 pa nli A± (s ) ire ere i Trf3 d
0・00% p^clet 1D33 iQund~txip Piia/avgi/max = 15 ^34/47 mn FOpinq 202B10€-l,l Ping FrnfE 303.106 B1<1; 202. IM .1,1: 32 tiytes, Pre* C ts break hyteg=32 seq^l t-t 1=254 t iTie—E3 Frarr 202B1Q€.1,1: bytes=32 seg=2 七-t 1=254 t i^ne—47 ms
From 2 02 bytes=32 ssq=3 匸tl=254 tiTie=L 5 ms Froai 2Q2,10-esl,.l; byt ■es=32 s = q=4 ttl=254 ti3ie=31 ITL3 From 202,106,1.1? 上¥七 C;3=
22 aiEq^S ttl=254 tiane —电 7
ZE3
------ 202.. 10G. 1 ・1 pici-qr m七SLt;£st^xcs 5 p=Lcke±- (s ) tzraTiHinitted 5 pa. ck &T. ( s) re ce i ved
0-00% packet loss round-trip min/avg/max = 15/40/63 ms PC>|
[AR1]dis nat outbound NAT Outbou nd In formatio n:
Acl Address-group/IP/ In terface
GigabitEthernetO/O/1 2000 202.106.1.2 easyip
Total : 1 [AR1]
4、在华为设备上部署静态端口映射技术实现公网用户访问私网服务器 静态端口映射
AR1# acl number 2000
In terface Type
华为ENSP实验指南】网络地址转换NAT技术原理和实验

华为ENSP实验指南】网络地址转换NAT技术原理和实验简介I P有公网与私网的区分,通常内网使用私网I P,I n t e r n e t使用公网I P地址,而使用私网地址的计算机访问公网时需要使用N A T技术。
网络地址转换(N e t w o r k A d d r e s s T r a n s l a t i o n,简称N A T),N A T分为静态N A T、动态N A T、网络地址端口转换。
网络拓扑静态NAT原理与配置静态N A T就是一个私网地址对应一个公网地址,它不能节约公网地址,在实际应用中一般很少采用这种方式,常见的就是服务器使用。
静态N A T1对1的主机通信,通常用于服务器R1<Huawei>system-viewEnter system view, return user view with Ctrl+Z.[Huawei]sys AR1[AR1]inter g0/0/1[AR1-GigabitEthernet0/0/1]ip add 200.1.1.2 30[AR1-GigabitEthernet0/0/1]inter g0/0/0[AR1-GigabitEthernet0/0/0]ip add 192.168.1.1 24[AR1-GigabitEthernet0/0/0]inter g0/0/1[AR1-GigabitEthernet0/0/1]nat static global 117.29.161.242 ?inside Specify inside information of NAT[AR1-GigabitEthernet0/0/1]nat static global 117.29.161.242 ins[AR1-GigabitEthernet0/0/1]nat static global 117.29.161.242 inside 192.168.1.10 [AR1-GigabitEthernet0/0/1]disp this[V200R003C00]#interface GigabitEthernet0/0/1ip address 200.1.1.2 255.255.255.252nat static global 117.29.161.242 inside 192.168.1.10 netmask 255.255.255.25 5#return[AR1-GigabitEthernet0/0/1]nat static global 117.29.161.243 inside 192.168.1.20 R2<Huawei>u t m<Huawei>system-viewEnter system view, return user view with Ctrl+Z.[Huawei]sys AR2[AR2]inter g0/0/0[AR2-GigabitEthernet0/0/0]ip add 200.1.1.1 30[AR2-GigabitEthernet0/0/0]quit[AR2]ip route-static 117.29.161.242 255.255.255.0 200.1.1.2P A T[AR1]inter g0/0/1[AR1-GigabitEthernet0/0/1]undo nat static global 117.29.161.242 inside 192.168.1.10[AR1-GigabitEthernet0/0/1]undo nat static global 117.29.161.243 inside 192.168.1.20[AR1-GigabitEthernet0/0/1]disp this #检查一下配置是否删除[AR1-GigabitEthernet0/0/1]quit[AR1]nat address-group 1 117.29.161.242 117.29.161.242 #NAT地址池(我只配置了1个IP,如果有多个都可以加进去)[AR1]acl 2020 #创建基本ACL[AR1-acl-basic-2020]rule 5 permit source 192.168.1.0 0.0.0.255 #允许1.0网段获取[AR1-acl-basic-2020]inter g0/0/1#地址池和列表进行关联[AR1-GigabitEthernet0/0/1]nat outbound 2020 address-group 1 ?no-pat Not use PAT<cr> Please press ENTER to execute command#到这一步如果直接回车,在华为默认启用PAT#PAT即对一个公网地址反复使用,通过端口号转换,#如果想用动态NAT,则需要在group 1后面加上no-pat#动态NAT无法节约公网IP,在地址池中选一个IP对应一个内网IP[AR1-GigabitEthernet0/0/1]nat outbound 2020 address-group 1 #回车对地址池和列表进行关联,使用PAT功能使用P A T时,从主机p i n g200.1.1.1两台可同时使用,但从200.1.1.1p i n g117.29.161.242是不通的,因为很多主机拿了它作地址,不指定端口根本无法找到(P A T相当于天然防火墙,向外屏蔽了真实地址)动态NAT[Huawei-GigabitEthernet0/0/1]undo nat outbound 2020 address-group 1 #取消PAT[Huawei-GigabitEthernet0/0/1]nat outbound 2020 address-group 1 no-pat #使用动态NAT基于接口的PAT现实场景中,应用最为广泛的P A T,配置基于接口的P A T可以使用一个公网I P就可以让全公司的人上网[Huawei-GigabitEthernet0/0/1]undo nat outbound 2020 address-group 1[Huawei-GigabitEthernet0/0/1]nat outbound 2020 #outbound 2020默认使用地址池的公网地址进行替换复用[Huawei-GigabitEthernet0/0/1]disp this[V200R003C00]#interface GigabitEthernet0/0/1ip address 200.1.1.2 255.255.255.252nat outbound 2020 #return。
13.静态以及动态NAT的基本配置[16页]
静态以及动态NAT的基本配置
1.4 实验步骤: [R2]nat address-group 1 122.204.1.3 122.204.1.3 (定义一个内部合法 IP 地址池 这里有一个地址就够了,下面可以配端口地址复用) [R2]acl 2000 [R2-acl-basic-2000]rule permit source 10.1.1.0 0.0.0.255 (定义允许转换的内部地址) [R2-acl-basic-2000]quit [R2]int s0/0/0 [R2-Serial0/0/0]nat out 2000 ad 1 no (用复用动态技术为内 部本地调用转换地址池) [R2-Serial0/0/0]qui
静态以及动态NAT的基本配置
1.4 实验步骤: (2)对路由器R2的配置如下。 <Huawei>sys Enter system view, return user view with Ctrl+Z. [Huawei]sys R2 [R2]int s0/0/0 [R2-Serial0/0/0]ip add 122.204.1.1 24 [R2-Serial0/0/0]int g0/0/0 [R2-GigabitEthernet0/0/0]ip add 10.1.1.1 24 [R2-GigabitEthernet0/0/0]quit
静态以及动态NAT的基本配置
1.4 实验步骤: [R2]nat static global 122.204.85.10 inside 10.1.1.10 (定义静态映射地址转换) [R2]nat static global 122.204.85.11 inside 10.1.1.11 [R2]nat static global 122.204.85.12 inside 10.1.1.12 [R2]ip route-static 0.0.0.0 0.0.0.0 s0/0/0 (定义默认路由)
[史上最详细]H3C路由器NAT典型配置案例
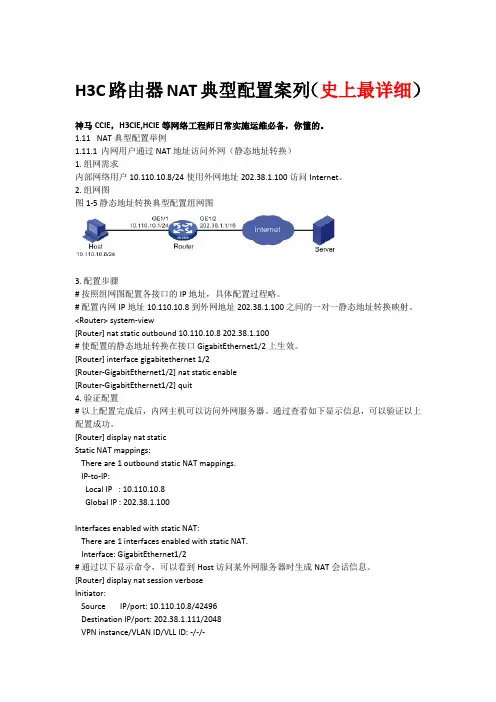
H3C路由器NAT典型配置案列(史上最详细)神马CCIE,H3CIE,HCIE等网络工程师日常实施运维必备,你懂的。
1.11 NAT典型配置举例1.11.1 内网用户通过NAT地址访问外网(静态地址转换)1. 组网需求内部网络用户10.110.10.8/24使用外网地址202.38.1.100访问Internet。
2. 组网图图1-5 静态地址转换典型配置组网图3. 配置步骤# 按照组网图配置各接口的IP地址,具体配置过程略。
# 配置内网IP地址10.110.10.8到外网地址202.38.1.100之间的一对一静态地址转换映射。
<Router> system-view[Router] nat static outbound 10.110.10.8 202.38.1.100# 使配置的静态地址转换在接口GigabitEthernet1/2上生效。
[Router] interface gigabitethernet 1/2[Router-GigabitEthernet1/2] nat static enable[Router-GigabitEthernet1/2] quit4. 验证配置# 以上配置完成后,内网主机可以访问外网服务器。
通过查看如下显示信息,可以验证以上配置成功。
[Router] display nat staticStatic NAT mappings:There are 1 outbound static NAT mappings.IP-to-IP:Local IP : 10.110.10.8Global IP : 202.38.1.100Interfaces enabled with static NAT:There are 1 interfaces enabled with static NAT.Interface: GigabitEthernet1/2# 通过以下显示命令,可以看到Host访问某外网服务器时生成NAT会话信息。
NAT多实例的配置案例
1 简介本文档介绍使用NAT多实例的配置案例。
2 配置前提本文档不严格与具体软、硬件版本对应,如果使用过程中与产品实际情况有差异,请参考相关产品手册,或以设备实际情况为准。
本文档中的配置均是在实验室环境下进行的配置和验证,配置前设备的所有参数均采用出厂时的缺省配置。
如果您已经对设备进行了配置,为了保证配置效果,请确认现有配置和以下举例中的配置不冲突。
本文档假设您已了解NAT多实例的特性。
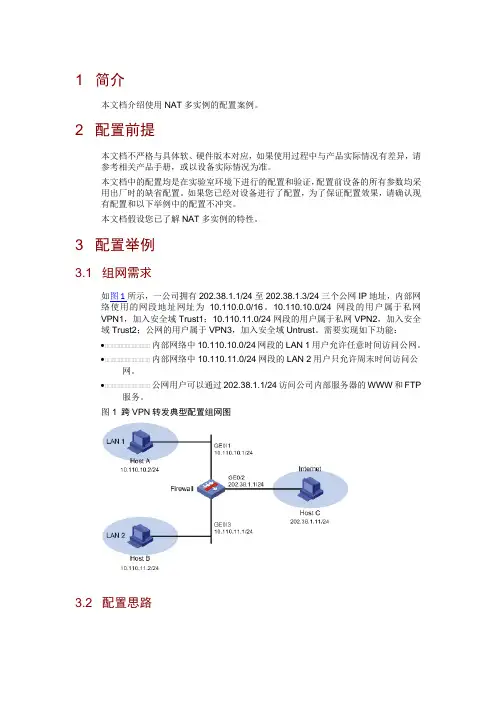
3 配置举例3.1 组网需求如图1所示,一公司拥有202.38.1.1/24至202.38.1.3/24三个公网IP地址,内部网络使用的网段地址网址为10.110.0.0/16。
10.110.10.0/24网段的用户属于私网VPN1,加入安全域Trust1;10.110.11.0/24网段的用户属于私网VPN2,加入安全域Trust2;公网的用户属于VPN3,加入安全域Untrust。
需要实现如下功能:∙ 内部网络中10.110.10.0/24网段的LAN 1用户允许任意时间访问公网。
∙ 内部网络中10.110.11.0/24网段的LAN 2用户只允许周末时间访问公网。
∙ 公网用户可以通过202.38.1.1/24访问公司内部服务器的WWW和FTP 服务。
图1 跨VPN转发典型配置组网图3.2 配置思路为了使内网主机能够访问公网,需要在出接口上配置NAT转换,并使对应的地址池和公网VPN实例相关联。
3.3 使用版本本文档基于U200-S R5135版本进行配置和验证。
3.4 配置步骤3.4.1 通过Web方式配置(1)创建VPN实例目前设备仅支持通过命令行方式创建VPN实例,配置方法请参见“3.4.2 (1)创建VPN 实例”。
(2)接口绑定VPN实例并加入安全域# 接口绑定VPN实例。
目前设备仅支持通过命令行方式配置接口绑定VPN实例,配置方法请参见“3.4.2 (2)接口绑定VPN实例”。
华为路由NAT配置管理
NAT配置管理一、简介网络地址转换NAT(Network Address Translation)是将IP数据报文头中的IP地址转换为另一个IP地址的过程。
随着Internet的发展和网络应用的增多,IPv4地址枯竭已成为制约网络发展的瓶颈。
尽管IPv6可以从根本上解决IPv4地址空间不足问题,但目前众多网络设备和网络应用大多是基于IPv4的,因此在IPv6广泛应用之前,一些过渡技术(如CIDR、私网地址等)的使用是解决这个问题最主要的技术手段。
NAT主要用于实现内部网络(简称内网,使用私有IP地址)访问外部网络(简称外网,使用公有IP地址)的功能。
当内网的主机要访问外网时,通过NAT技术可以将其私网地址转换为公网地址,可以实现多个私网用户共用一个公网地址来访问外部网络,这样既可保证网络互通,又节省了公网地址。
作为减缓IP地址枯竭的一种过渡方案,NAT通过地址重用的方法来满足IP地址的需要,可以在一定程度上缓解IP地址空间枯竭的压力。
NAT除了解决IP地址短缺的问题,还带来了两个好处:1、有效避免来自外网的攻击,可以很大程度上提高网络安全性。
2、控制内网主机访问外网,同时也可以控制外网主机访问内网,解决了内网和外网不能互通的问题。
二、原理一、NAT概述NAT是将IP数据报文头中的IP地址转换为另一个IP地址的过程,主要用于实现内部网络(私有IP地址)访问外部网络(公有IP地址)的功能。
Basic NAT是实现一对一的IP地址转换,而NAPT可以实现多个私有IP地址映射到同一个公有IP地址上。
1、Basic NATBasic NAT方式属于一对一的地址转换,在这种方式下只转换IP地址,而不处理TCP/UDP协议的端口号,一个公网IP地址不能同时被多个私网用户使用。
图1 Basic NAT示意图上图1描述了Basic NAT的基本原理,实现过程如下:1.Router收到内网侧Host发送的访问公网侧Server的报文,其源IP地址为10.1.1.100。
NAT配置

NAT转换配置配置环境:华为最新模拟器1、要求:现有一台防火墙和两台PC机。
要求用这些设备模拟NAT转换,其中一台PC机代表一个局域网,另一台PC机代表广域网,局域网内用的是私有IP地址,广域网用的是公有IP地址,在局域网设备要访问广域网需要用NAT 转换。
2、网络拓扑图:用亿图绘图工具绘制出网络拓扑图为如图1所示:图1:网络拓扑图3、设备配置(1)防火墙的配置:[R1]sysname firewall[firewall]Apr 14 2014 22:24:38-08:00 firewall DS/4/DATASYNC_CFGCHANGE:OID 1.3.6.1.4.1.2011.5.25.191.3.1 configurations have been changed. Thecurrent change number is 2, the change loop count is 0, and the maximum number of records is 4095.[firewall][firewall]int et0/0/0[firewall-Ethernet0/0/0]ip add[firewall-Ethernet0/0/0]ip address 192.168.2.1 ? [firewall-Ethernet0/0/0]ip address 192.168.2.1 ? INTEGER<0-32> Length of IP address maskX.X.X.X IP address mask[firewall-Ethernet0/0/0]ip address 192.168.2.1 24 [firewall-Ethernet0/0/0]int et0/0/1[firewall-Ethernet0/0/1]ip add[firewall-Ethernet0/0/1]ip address 192.168.1.4 24 (2)PC1的配置:(1)在PC1上ping192.168.2.1和192.168.1.1,结果如下:(2)在PC1上ping192.168.2.1和192.168.1.4,结果如下:5、NAT转换配置firewall]acl number 2000[firewall-acl-basic-2000]firewall-acl-basic-2000]rule 10 permit sou [firewall-acl-basic-2000]rule 10 permit source ? X.X.X.X Address of sourceany Any source[firewall-acl-basic-2000]rule 10 permit source 192.168.2.0 ?0 Wildcard bits : 0.0.0.0 ( a host )X.X.X.X Wildcard of source[firewall-acl-basic-2000]rule 10 permit source 192.168.2.0 0.0.0.255[firewall-acl-basic-2000][firewall-acl-basic-2000]rule 20 deny sou[firewall-acl-basic-2000]rule 20 deny source an [firewall-acl-basic-2000]rule 20 deny source any [firewall-acl-basic-2000]dis acl allTotal nonempty ACL number is 1Basic ACL 2000, 2 rulesACL's step is 5rule 10 permit source 192.168.2.0 0.0.0.255 (0 times matched)rule 20 deny (0 times matched)[firewall-Ethernet0/0/1]nat ou[firewall-Ethernet0/0/1]nat outbound ?INTEGER<2000-3999> Apply basic or advanced ACL [firewall-Ethernet0/0/1]nat outbound 2000 in [firewall-Ethernet0/0/1]nat outbound 2000 interface ?loopback Interface type[firewall-Ethernet0/0/1]nat outbound 20006、NAT转换配置验证。
PPPOE拨号系列之四:华为路由器 PPPoE拨号配置(包含Client+NAT与服务器配置)
掌握目标1、在华为路由器上PPPOE服务器的配置2、在华为路由器上PPPOE客户端的配置(工作上常用)3、配置NAT(上网使用)4、默认路由配置拓扑图1、在华为路由器上PPPOE服务器的配置(1)地址池配置[PPPOE_server]ip pool pppoe[PPPOE_server-ip-pool-pppoe]network123.1.1.0mask24[PPPOE_server-ip-pool-pppoe]dns-list114.114.114.114(2)配置虚拟模板[PPPOE_server]int e0/0/0[PPPOE_server-Ethernet0/0/0]ip address123.1.1.124[PPPOE_server]interface Virtual-Templa1[PPPOE_server-Virtual-Template1]ip address unnumbered interface e0/0/0 [PPPOE_server-Virtual-Template1]remote address pool pppoe说明:这里是调用了出接口的地址,也可以手工配置,另外调用全局定义的地址池(3)接口调用[PPPOE_server]interface e0/0/0[PPPOE_server-Ethernet0/0/0]pppoe-server bind virtual-template1(4)用户名定义[PPPOE_server]aaa[PPPOE_server-aaa]local-user ccieh3c password cipher [PPPOE_server-aaa]local-user ccieh3c service-type ppp2、在华为路由器上PPPOE客户端的配置(工作上常用)客户端的配置在企业的环境中是最常见遇到的,掌握是非常有必要。
(1)定义拨号规则[pppoe-client]dialer-rule[pppoe-client-dialer-rule]dialer-rule1ip permit说明:这里就是定义的拨号规则,允许所有的IPV4流量通过。
ME60上NAT部署手册
V6R2版本NAT应用场景配置说明一、概述NA T(Network Address Translation,网络地址转换)是一种IP地址共享的技术,用来解决随着Internet规模的日益扩大而带来的IPv4合法地址短缺的问题。
利用NAT技术,可以实现多用户同时使用少量的合法IPv4地址进行Internet访问,并且这种Internet访问对于大多数应用程序是透明的,无需在客户端进行任何特殊配置。
每个用户只拥有私有的IP地址,用户相互之间访问时使用这个地址。
在进行Internet访问时,这个私有的IP地址在私有网络的出口处被临时替换为一个合法的IP地址,同时这种映射关系被记录下来,以使返回的报文可以进行反方向的IP地址替换。
这种映射关系一直持续到本次访问结束。
二、N AT应用场景NA T有两种基本实现方式:•PAT(Port Address Translation)方式:同时替换报文中的IP地址和端口号。
•NoPAT方式:只替换报文中的IP地址。
PA T可以实现更高效的IP地址共享,是地址转换中最常用的方式。
应用场景重点对pat 方式进行说明。
如下图所示:用户获取一个私网地址192.168.1.10;当用户需要访问网络时,发送一个源IP为192.168.1.10,源端口为688的UDP报文,通过nat转换为公网地址212.112.10.100,端口为10250的UDP报文,访问网络资源。
对于不同的目的ip、目的端口转换成不同的地址。
2.1基于UCL匹配的nat转换功能一个运营商网络的上线用户通过ME60设备的网络地址转换功能连接到Internet。
ME60设备的NAT板分别插在3号槽位、4号槽位上。
用户通过以太网接口GE1/0/0在ME60上线,上线分配私网地址网段为10.10.0.0/16。
ME60设备通过接口POS2/0/0与Internet相连,运营商具有202.38.160.1/24的公网地址。
NE40E NAT
配置集中式NAT示例介绍集中式NAT功能的配置示例,实现公司内部私有地址和外部公共地址进行多对多的转换,并限定只有特定网段的PC可以访问Internet,结合配置组网图来理解业务的配置过程。
配置示例包括组网需求、思路准备、操作步骤和配置文件。
组网需求如图1所示,一个公司内部网络的计算机通过路由器的网络地址转换功能连接到Internet。
路由器的业务板插在1号槽位上。
路由器通过以太网接口GE2/0/0与内部网连接。
路由器通过接口POS1/0/0与Internet相连,公司具有202.38.160.100/24至202.38.160.105/24共6个公网IP 地址。
各接口IP地址如图1所示。
通过配置要达到以下要求:∙内部网段10.110.10.0/24的计算机可以访问Internet,其它网段的计算机则不能访问Internet。
∙实现公司内部私有地址和外部公共地址进行多对多的转换。
图1 NAT基本应用组网图配置思路采用如下思路配置NAT。
1.配置NAT基本功能。
2.配置NAT引流策略。
3.配置NAT转换策略。
数据准备NAT地址池的编号,起始和结束的IP地址。
操作步骤active nat session-table size命令用来配置业务板或CPU的会话表资源。
undo active nat session-table size命令用来删除业务板或CPU的会话表资源。
缺省情况下,业务板或CPU的会话表资源为零,业务不可用。
1.配置NAT实例,将业务板绑定到NAT实例。
∙对于VSUI-20-A业务板,按如下方式配置:<HUAWEI> system-view[HUAWEI] nat instance 1[HUAWEI-nat-instance-1] add slot 1 master[HUAWEI-nat-instance-1] quit∙对于VSUF-40/80/160业务板,按如下方式配置:<HUAWEI> system-view[HUAWEI] service-location 1[HUAWEI-service-location-1] location slot 1 engine 0[HUAWEI-service-location-1] quit[HUAWEI] service-instance-group 1[HUAWEI-instance-group-1] service-location 1[HUAWEI-instance-group-1] quit[HUAWEI] nat instance 1 id 1[HUAWEI-nat-instance-1] service-instance-group 1[HUAWEI-nat-instance-1] quit2.配置地址池,该地址池地址从202.38.160.100到202.38.160.105。
usg5500创建nat policy规则
USG5500(华为Unified Security Gateway 5500系列)是一款企业级的安全防护设备,用于保护企业网络免受各种网络威胁。
在USG5500上,您可以创建NAT(网络地址转换)策略规则,以实现私有IP地址和公网IP地址之间的地址转换。
以下是在USG5500上创建NAT策略规则的步骤:1. 登录到USG5500的管理界面,进入"系统"->"地址转换"->"NAT地址池"。
2. 创建一个新的NAT地址池,设置公网IP地址范围。
例如,如果您想将私有IP地址范围192.168.1.0/24转换为公网IP 地址范围202.100.1.100/24,可以在NAT地址池中设置如下参数:- 名称:例如,NAT1- 公网IP地址范围:202.100.1.100 - 202.100.1.110- 私网IP地址范围:192.168.1.0 - 192.168.1.2553. 创建NAT策略规则,将私有IP地址转换为公网IP地址。
在"地址转换"->"NAT策略"中,创建一个新的NAT策略规则,设置如下参数:- 名称:例如,NAT1-outbound- 源地址:192.168.1.0/24(私有IP地址范围)- 目标地址:NAT1(之前创建的NAT地址池)- 协议:根据需要选择TCP、UDP或ICMP- 端口范围:根据需要设置端口范围,例如,1-65535- 目标端口:根据需要设置目标端口,例如,804. 保存并应用NAT策略规则。
现在,当内网用户访问互联网时,USG5500会将源IP地址转换为公网IP地址,从而实现私有IP地址和公网IP地址之间的地址转换。
注意:在实际操作中,您可能需要根据具体需求调整NAT策略规则的参数。
请确保正确配置NAT策略规则,以避免影响网络的正常运行。