
(整理)使用telnet方式管理交换机.
使用telnet方式管理交换机一、实验目的1、了解什么是带内管理;2、熟练掌握如何使用telnet方式管理交换机;二、应用环境学校有20台交换机支撑着校园网的运营,这20台交换机分别放置在学校的不同位置。
作为网络管理员需要对这20台交换机做管理,通过前面学习的知识,我们可以通过带外管理的方式也就是通过console口去管理,那么管理员需要捧着自己的笔记本电脑,并且带着console线去学校的不同位置去调试每台交换机,十分麻烦。
校园网既然是互联互通的,在网络的任何一个信息点都应该能访问其他的信息点,我们为什么不通过网络的方式来调试交换机呢?通过telnet方式,管理员就可以坐在办公室中不动地方地调试全校所有的交换机。
telnet方式和下个实验中的web方式都是交换机的带内管理方式。
提供带内管理方式可以使连接在交换机中的某些设备具备管理交换机的功能。
当交换机的配置出现变更,导致带内管理失效时,必须使用带外管理对交换机进行配置管理。
三、实验设备1、DCS-3926S交换机1台2、PC机1台3、Console线1根4、直通网线1根四、实验拓扑五、实验要求1、按照拓扑图连接网络;2、PC和交换机的24口用网线相连;3、交换机的管理IP为192.168.3.100/244、PC网卡的IP地址为192.168.3.101/24;六、实验步骤第一步:交换机恢复出厂设置,设置正确的时钟和标识符。
(详见实验四)switch#set defaultAre you sure? [Y/N] = yswitch#writeswitch#reloadProcess with reboot? [Y/N] yswitch#clock set 15:29:50 2006.01.16Current time is MON JAN 16 15:29:50 2006switch#switch#configswitch(Config)#hostname DCS-3926SDCS-3926S(Config)#exitDCS-3926S#第二步:给交换机设置IP地址即管理IP。
DCS-3926S#configDCS-3926S(Config)#interface vlan 1 !进入vlan 1接口02:20:17: %LINK-5-CHANGED: Interface Vlan1, changed state to UP DCS-3926S(Config-If-Vlan1)#ip address 192.168.1.100 255.255.255.0 !配置地址DCS-3926S(Config-If-Vlan1)#no shutdown !激活vlan接口DCS-3926S(Config-If-Vlan1)#exitDCS-3926S(Config)#exitDCS-3926S#验证配置DCS-3926S#show runCurrent configuration:!hostname DCS-3926S!Vlan 1vlan 1!Interface Ethernet0/0/1……Interface Ethernet0/0/24!interface Vlan1interface vlan 1ip address 192.168.1.100 255.255.255.0 !已经配置好交换机IP地址!DCS-3926S#第三步:为交换机设置授权Telnet用户。
DCS-3926S#configDCS-3926S(Config)#telnet-user xuxp password 0 digitalDCS-3926S(Config)#exitDCS-3926S#验证配置:DCS-3926S#show runCurrent configuration:hostname DCS-3926S!telnet-user xuxp password 0 digital !Vlan 1vlan 1!Interface Ethernet0/0/1……Interface Ethernet0/0/24!interface Vlan1interface vlan 1ip address 192.168.1.100 255.255.255.0!DCS-3926S#第四步:配置主机的IP地址,在本实验中要与交换机的IP地址在一个网段。
验证配置:在PC主机的DOS命令行中使用ipconfig命令查看IP地址配置第五步:验证主机与交换机是否连通。
验证方法1:在交换机中ping主机DCS-3926S#ping 192.168.1.101Type ^c to abort.Sending 5 56-byte ICMP Echos to 192.168.1.101, timeout is 2 seconds.!!!!!Success rate is 100 percent (5/5), round-trip min/avg/max = 1/1/1 msDCS-3926S#很快出现5个“!”表示已经连通。
验证方法2:在主机DOS命令行中ping交换机,出现以下显示表示连通。
第六步:使用Telnet登录。
打开微软视窗系统,点击“开始”——“运行”,运行Windows自带的Telnet客户端程序,并且指定Telnet的目的地址需要输入正确的登录名和口令,登录名是xuxp,口令是digital。
可以对交换机做进一步配置,本实验完成。
七、注意事项和排错1、默认情况下,交换机所有端口都属于vlan1,因此我们通常把vlan1作为交换机的管理vlan,因此vlan1接口的IP地址就是交换机的管理地址。
2、密码只能是1-8个字符。
3、删除一个telnet用户可以在config模式下使用no telnet-user命令。
八、配置序列DCS-3926S#show running-configCurrent configuration:!hostname DCS-3926S!telnet-user xuxp password 0 digital !!Vlan 1vlan 1!!Interface Ethernet0/0/1......Interface Ethernet0/0/24!interface Vlan1interface vlan 1ip address 192.168.1.100 255.255.255.0!DCS-3926S#九、共同思考1、二层交换机的IP地址可以配置多少个,为什么?2、能不能为vlan 2配置IP地址?3、telnet-user xuxp password 0 digital中把“0”换成“7”会是什么现象?十、课后练习1、删除xuxp用户(不准用set default)。
2、设置交换机的管理IP为10.1.1.1 255.255.255.0。
3、使用用户名aaa,密码bbb,并且选择“7”作为参数配置telnet功能。
十一、相关配置命令详解三层接口介绍在DCS-3926S交换机上只能创建一个管理三层接口。
三层接口并不是实际的物理接口,它是一个虚拟的接口。
三层接口是在VLAN的基础上创建的。
三层接口可以包含一个或多个二层接口(它们同属于一个VLAN),但也可以不包含任何二层接口。
三层接口包含的二层接口中,需要至少有一个是UP状态,三层接口才是UP状态,否则为DOWN状态。
每一个三层接口有自己独立的MAC地址,此地址是在三层接口创建时从交换机保留的MAC 地址中选取的。
三层接口是三层协议的基础,在三层接口上可以配置IP地址,交换机可以通过配置在三层接口上的IP地址,与其它设备进行IP协议的传输。
ip address命令:ip address <ip-address> <mask> [secondary]no ip address [<ip-address> <mask>] [secondary]功能:设置交换机的IP地址及掩码;本命令的no操作为删除该IP地址配置。
参数:<ip-address>为IP地址,点分十进制格式;<mask>为子网掩码,点分十进制格式; [secondary]为表示配置的IP地址为从IP地址。
缺省情况:出厂时交换机无IP地址。
命令模式:VLAN接口配置模式使用指南:用户若要为交换机配置IP地址,必须首先创建一个VLAN接口。
举例:设置VLAN1接口的IP地址为10.1.128.1/24。
Switch(Config)#interface vlan 1Switch(Config-If-Vlan1)#ip address 10.1.128.1 255.255.255.0Switch(Config-If-Vlan1)#no shutSwitch(Config-If-Vlan1)#exitSwitch(Config)#相关命令:ip bootp-client enable、ip dhcp-client enableinterface vlan命令:interface vlan <vlan-id>no interface vlan <vlan-id>功能:创建一个VLAN接口,即创建一个交换机的三层接口;本命令的no操作为删除交换机的三层接口。
参数:<vlan-id> 是已建立的VLAN的VLAN ID。
缺省情况:出厂时没有三层接口。
命令模式:全局配置模式使用指南:在创建VLAN接口(三层接口)前,需要先配置VLAN,详细内容参见VLAN 的章节。
使用本命令在创建VLAN接口(三层接口)的同时,进入VLAN(三层接口)配置模式。
在VLAN接口(三层接口)创建好之后,仍旧可以使用interface vlan命令进入三层接口模式。
举例:在VLAN 1上创建一个VLAN接口(三层接口)Switch (Config)#interface vlan 1ping命令:ping [<ip-addr>]功能:交换机向远端设备发ICMP请求包,检测交换机与远端设备之间是否可达。
参数:<ip-addr>为要ping的目的主机的IP地址,点分十进制格式。
缺省情况:发5个ICMP请求包;包大小为56 bytes;超时时间为2秒。
命令模式:特权用户配置模式使用指南:当用户输入ping命令后,直接回车,系统提供给用户一种交互式的配置方式,用户可以自己定义ping的各项参数值。
举例:例1:使用ping程序的缺省参数。
Switch#ping 10.1.128.160Type ^c to abort.Sending 5 56-byte ICMP Echos to 10.1.128.160, timeout is 2 seconds....!!Success rate is 40 percent (2/5), round-trip min/avg/max = 0/0/0 ms上面的例子表示,交换机ping某一IP地址为10.1.128.160的设备,前三个ICMP请求包在缺省超时时间2秒内没有收到相应的ICMP回应包,即没有ping通,而后两个包ping通了,成功率为40%。
telnet配置详解

Switch>enable
Switch#configure terminal
Switch(config)#no enable service telnet-server
限制远程登录访问
当Telnet Server开启时,我们可以配置允许远程登录的IP地址,这样,可以限制用户只能从指定计算机远程登录交换机。
删除配置的Telnet超时时间:
Switch(config-line)#no exec-timeout
删除后,超时时间恢复为默认的5分钟。
配置举例:设置远程登录的超时时间为10分钟(600秒)。
Switch>enable
Switch#configure terminal
Switch(config)#line vty
如果登录的交换机没有配置远程登录密码,会显示“Password required, but none set”的错误提示信息;如果没有设置特权密码,在进入特权模式时会显示“%No password set”的错误提示信息。
所以,对于一台新购置的交换机,必须先用控制台为交换机配置IP地址和远程登录密码,以后就可以用远程登录管理这台交换机了。
SSH-server : Enabled
Snmp-agent : Disabled
Telnet-server : Enabled
Web-server : Enabled
show service命令显示了SSH Server、SNMP Agent、Telnet Server和Web Server四种管理方式的使能状态,“Enabled”为开启,“Disabled”为关闭。
远程登录条件
一台交换机能够通过Telnet登录的条件是:
交换机怎么配置telnet
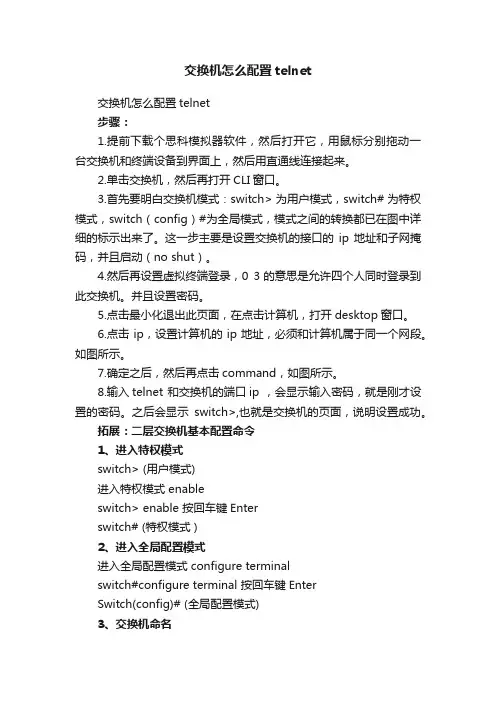
交换机怎么配置telnet交换机怎么配置telnet步骤:1.提前下载个思科模拟器软件,然后打开它,用鼠标分别拖动一台交换机和终端设备到界面上,然后用直通线连接起来。
2.单击交换机,然后再打开CLI窗口。
3.首先要明白交换机模式:switch> 为用户模式,switch# 为特权模式,switch(config)#为全局模式,模式之间的转换都已在图中详细的标示出来了。
这一步主要是设置交换机的接口的ip地址和子网掩码,并且启动(no shut)。
4.然后再设置虚拟终端登录,0 3的意思是允许四个人同时登录到此交换机。
并且设置密码。
5.点击最小化退出此页面,在点击计算机,打开desktop窗口。
6.点击ip,设置计算机的ip地址,必须和计算机属于同一个网段。
如图所示。
7.确定之后,然后再点击command,如图所示。
8.输入telnet 和交换机的端口ip ,会显示输入密码,就是刚才设置的密码。
之后会显示switch>,也就是交换机的页面,说明设置成功。
拓展:二层交换机基本配置命令1、进入特权模式switch> (用户模式)进入特权模式 enableswitch> enable 按回车键Enterswitch# (特权模式 )2、进入全局配置模式进入全局配置模式 configure terminalswitch#configure terminal 按回车键EnterSwitch(config)# (全局配置模式)3、交换机命名交换机命名hostname CY3C_HTLZYQ_P6ZHSA (以CY3C_HTLZYQ_P6ZHSA为例)Switch(config)#hostname CY3C_HTLZYQ_P6ZHSA 按回车键EnterCY3C_HTLZYQ_P6ZHSA(config)#4、创建Vlan创建VlanCY3C_HTLZYQ_P6ZHSA(config)#Vlan +n (n代表Vlan编号正常范围2—1000)按回车键EnterCY3C_HTLZYQ_P6ZHSA(config-vlan)#name +名字 (给Vlan创建个名字)5、创建管理Vlan和管理IP地址创建管理Vlan和管理IP地址CY3C_HTLZYQ_P6ZHSA(config)#Vlan +nCY3C_HTLZYQ_P6ZHSA(config-vlan)#name +名字(根据自己想要的结果命名)按exit退出CY3C_HTLZYQ_P6ZHSA(config)#interface Vlan +n (n代表Vlan编号正常范围2—1000)按回车键EnterCY3C_HTLZYQ_P6ZHSA(config-if)#ip address +管理ip地址 +子网掩码按回车键EnterCY3C_HTLZYQ_P6ZHSA(config-if)#no shutdown (开启 Vlan)6、设定此交换端口为trunk口设定此交换端口为trunk口CY3C_HTLZYQ_P6ZHSA(config)#interface +端口(比如F0/1) 按回车键EnterCY3C_HTLZYQ_P6ZHSA(config-if)#switchport mode trunk ( 设定此交换端口为trunk即中继端口)按回车键EnterCY3C_HTLZYQ_P6ZHSA(config-if)#no shutdown7、把端口划分到Vlan内把端口划分到Vlan内CY3C_HTLZYQ_P6ZHSA(config)#interface +端口【(比如F0/5) ( 把单个端口划分到Vlan内)】CY3C_HTLZYQ_P6ZHSA(config-if)#switchport mode access (设定f 0/1端口的接入类型为接入端口即access ports.)CY3C_HTLZYQ_P6ZHSA(config-if)#switchport access vlan +n ((把此端口即接入端口划分到vlan n中,n为vlan 号)按回车键Enter CY3C_HTLZYQ_P6ZHSA(config-if-range)#no shutdown或者CY3C_HTLZYQ_P6ZHSA(config)#interface range +端口【(比如FO/5 - 10 ) 把多个端口同时划分到一个Vlan内】CY3C_HTLZYQ_P6ZHSA(config-if-range)#switchport mode accessCY3C_HTLZYQ_P6ZHSA(config-if-range)#switchport access Vlan +n (n代表Vlan编号正常范围2—1000)按回车键Enter CY3C_HTLZYQ_P6ZHSA(config-if-range)#no shutdown8、配置交换机远程密码配置交换机远程密码CY3C_HTLZYQ_P6ZHSA(config)#enable password cisco (配置使能密码:cisco)CY3C_HTLZYQ_P6ZHSA(config)#line vty 0 5CY3C_HTLZYQ_P6ZHSA(config-line)#password cisco (配置用户密码:cisco)CY3C_HTLZYQ_P6ZHSA(config-line)#loginCY3C_HTLZYQ_P6ZHSA#write (进行配置保存,避免交换机断电后配置消失)9、一些查看交换机的简单命令一些查看交换机的简单命令(1):show run 查看交换机配置信息(2):show Vlan 查看Vlan详细信息(3):show ip interface brief 查看接口信息(4):show cdp nerghbors 显示直连的相邻cisco设备及其详细信息(5):show cdp neighbors detail 显示ip地址和IOS版本和类型,并且包括show cdp neighbor命令的所有信息。
交换机的Telnet远程登陆配置

相对于其他远程登录协议,Telnet协 议的功能较为简单,不支持加密、压 缩等高级功能。
传输效率较低
Telnet协议以文本形式传输数据,相 对于其他加密的远程登录协议(如 SSH),传输效率较低。
03 交换机的Telnet远程登陆 配置实例
Cisco交换机Telnet远程登陆配置
进入交换机的命令行界面。
加密通信方式。
可靠性
Telnet远程登陆配置可以提供稳 定的远程访问服务,使得管理员 可以随时对交换机进行配置和管
理,提高了网络的可靠性。
可维护性
通过Telnet远程登陆配置,管理 员可以方便地对交换机进行维护 和升级,降低了维护成本和时间
成本。
02 交换机的Telnet远程登陆 配置基础
Telnet协议简介
交换机的Telnet远程登陆配置
目录
• 引言 • 交换机的Telnet远程登陆配置基础 • 交换机的Telnet远程登陆配置实例 • 安全性和最佳实践 • 常见问题和解决方案 • 总结
01 引言
目的和背景
01
02
03
实现远程管理
通过Telnet远程登陆配置, 管理员可以在远程位置访 问并管理交换机,无需亲 临现场。
Telnet远程登陆的优点和缺点
• 支持多种操作系统:Telnet协议被广泛应用于各 种操作系统,管理员可以使用熟悉的命令行界面 进行操作。
Telnet远程登陆的优点和缺点
安全风险
功能限制
由于Telnet协议以明文形式传输数据, 存在被窃听和攻击的风险,因此不建议 在安全性要求较高的环境中使用。
进入交换机的命令行界面。
启用Telnet登录功能,使用命令 "system setup"进入系统设置, "telnet enable"启用Telnet服务 。
华为交换机TELNET远程管理交换机配置实例

TELNET远程管理交换机配置一组网需求:1.PC通过telnet登陆交换机并对其进行管理;2.分别应用帐号+密码方式、仅密码方式以及radius认证方式;3.只允许192.1.1.0/24网段的地址的PC TELNET访问。
二组网图:作为telnet登陆主机的PC与Switch A之间通过局域网互连(也可以直连),PC可以ping通Switch A。
三配置步骤:1H3C S3100-SI S5100系列交换机TELNET配置流程账号+密码方式登陆1.配置TELNET登陆的ip地址<SwitchA>system-view[SwitchA]vlan 2[SwitchA-vlan2]port Ethernet 1/0/1[SwitchA-vlan2]quit[SwitchA]management-vlan 2[SwitchA]interface vlan 2[SwitchA-Vlan-interface2]ip address 192.168.0.1 242.进入用户界面视图[SwitchA]user-interface vty 0 43.配置本地或远端用户名+口令认证方式[SwitchA-ui-vty0-4]authentication-mode scheme4.配置登陆用户的级别为最高级别3(缺省为级别1)[SwitchA-ui-vty0-4]user privilege level 35.添加TELNET管理的用户,用户类型为”telnet”,用户名为”huawei”,密码为” admin”[SwitchA]local-user huawei[SwitchA-luser-huawei]service-type telnet level 3[SwitchA-luser-huawei]password simple admin仅密码方式登陆1.配置TELNET登陆的ip地址(与上面账号+密码登陆方式相同) 2.进入用户界面视图[SwitchA]user-interface vty 0 43.设置认证方式为密码验证方式[SwitchA-ui-vty0-4]authentication-mode password4.设置登陆验证的password为明文密码”huawei”[SwitchA-ui-vty0-4]set authentication password simple huawei 5.配置登陆用户的级别为最高级别3(缺省为级别1)[SwitchA-ui-vty0-4]user privilege level 3TELNET RADIUS验证方式配置1.配置TELNET登陆的ip地址(与上面账号+密码登陆方式相同) 2.进入用户界面视图[SwitchA]user-interface vty 0 43.配置远端用户名和口令认证[SwitchA-ui-vty0-4]authentication-mode scheme4.配置RADIUS认证方案,名为”cams”[SwitchA]radius scheme cams5.配置RADIUS认证服务器地址192.168.0.31[SwitchA-radius-cams]primary authentication 192.168.0.31 1812 6.配置交换机与认证服务器的验证口令为”huawei”[SwitchA-radius-cams]key authentication huawei7.送往RADIUS的报文不带域名[SwitchA-radius-cams]user-name-format without-domain8.创建(进入)一个域,名为”huawei”[SwitchA]domain huawei9.在域”huawei”中引用名为”cams”的认证方案[SwitchA-isp-huawei]radius-scheme cams10.将域”huawei”配置为缺省域[SwitchA]domain default enable HuaweiTELNET访问控制配置1.配置访问控制规则只允许192.1.1.0/24网段登录[SwitchA]acl number 2000[SwitchA-acl-basic-2000]rule deny source any[SwitchA-acl-basic-2000]rule permit source 192.1.1.0 0.0.0.2552.配置只允许符合ACL2000的IP地址登录交换机[SwitchA]user-interface vty 0 4[SwitchA-ui-vty0-4]acl 2000 inbound3.补充说明:●TELNET访问控制配置是在以上三种验证方式配置完成的基础上进行的配置;●TELNET登陆主机与交换机不是直连的情况下需要配置默认路由。
使用Telnet方式远程登录交换机
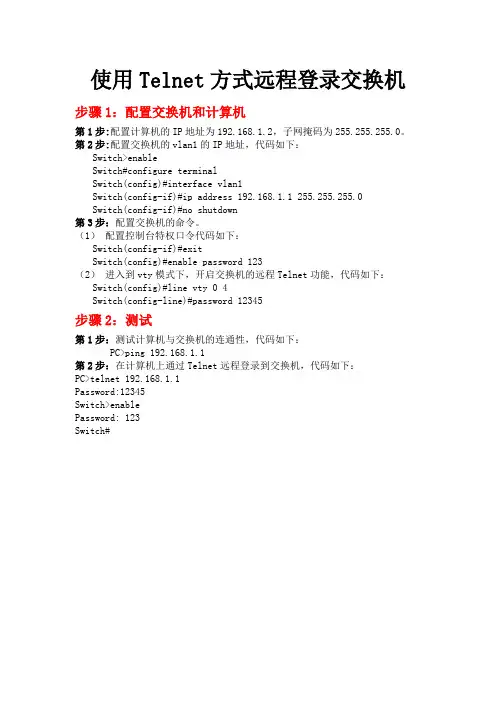
步骤 1:配置交换机和计算机
第 1 步:配置计算机的 IP 地址为 192.168.1.2,子网掩码为 255.255.255.0。 第 2 步:配置交换机的 vlan1 的 IP 地址,代码如下: Switch>enable Switch#configure terminal Switch(config)#interface vlan1 Switch(config-if)#ip address 192.168.1.1 255.255.255.0 Switch(config-if)#no shutdown 第 3 步:配置交换机的命令。 (1) 配置控制台特权口令代码如下: Switch(config-if)#exit Switch(config)#enable password 123 (2) 进入到 vty 模式下,开启交换机的远程 Telnet 功能,代码如下: Switch(config)#line vty 0 4 Switch(config-line)#password 12345
步骤 2:测试
第 1 步:测试计算机与交换机的连通性,代码如下: PC>ping 192.168.1.1 第 2 步:在计算机上通过 Telnet 远程登录到交换机,代码如下: PC>telnet 192.168.1.1 Password:12345 Switch>enable Password: 123 Switch#
实验二在交换机上配置Telnet

在交换机上配置Telnet【实验名称】在交换机上配置Telnet【实验目的】学习如何在交换机上启用Telent,实现通过Telnet远程访问交换机。
【背景描述】企业园区网覆盖范围较大时,交换机会分别放置在不同的地点,如果每次配置交换机都需要在交换机所在地点现场配置,管理员的工作量会很大。
此时可以在交换机上进行Telnet配置,这样再需要配置交换机时,管理员可以远程以T elnet方式登录配置。
【需求分析】需要掌握如何配置交换机的密码,以及如何配置Telnet,掌握以Telnet的方式远程访问交换机的方法。
【实验拓扑】图2-1 实验拓扑图【实验设备】二层交换机1台三层交换机1台【预备知识】交换机的基本配置方法【实验原理】在两台交换机上配置VLAN 1的IP地址,用双绞线将两台交换机的F0/1端口连接起来,分别配置Telnet,然后就可以实现在每台交换机以T elnet的方式登录另一台交换机。
【实验步骤】第一步:在两台交换机上配置主机名、管理IP地址S3760(config)#hostname L3-SW!配置3层交换机的主机名L3-SW(config)#interface vlan 1!配置3层交换机的管理IP地址L3-SW(config-if)#ip address 192.168.1.1 255.255.255.0L3-SW(config-if)#no shutdownL3-SW(config-if)#endS2126G (config)#hostname L2-SW!配置2层交换机的主机名L2-SW(config)#interface vlan 1!配置2层交换机的管理IP地址L2-SW(config-if)#ip address 192.168.1.2 255.255.255.0L2-SW(config-if)#no shutdownL2-SW(config-if)#end第二步:在三层交换机上配置T elnetL3-SW(config)#enable password 0 star!配置enable的密码L3-SW(config)#line vty 0 4!进入线程配置模式L3-SW(config-line)#password 0 star!配置Telnet的密码L3-SW(config-line)#login!启用Telnet的用户名密码验证L3-SW(config-line)#exit第三步:在二层交换机上配置T elnetL2-SW(config)#enable secret level 1 0 star!配置Telnet的密码,即level 1的密码L2-SW(config)#enable secret 0 star!配置enable密码,默认是level 15的密码第四步:使用T elnet远程登录可以在3层交换机L3-SW上以Telnet的方式登录2层交换机L2-SW,进行验证:L3-SW#telnet 192.168.1.2Trying 192.168.1.2, 23...User Access VerificationPassword:!提示输入Telnet密码,输入设置的密码starL2-SW>enablePassword:!提示输入enable密码,输入设置的密码starL2-SW#!现在已经进入了二层交换机L2-SW,可以正常的进行配置L2-SW#L2-SW#exit!使用exit命令退出Telnet登录L3-SW#可以在2层交换机L2-SW上以Telnet的方式登录3层交换机L3-SW,进行验证:L2-SW#telnet 192.168.1.1Trying 192.168.1.1 ... OpenUser Access VerificationPassword:!提示输入Telnet密码,输入设置的密码starL3-SW>enPassword:!提示输入enable密码,输入设置的密码starL3-SW#L3-SW#exit[Connection to 192.168.1.1 closed by foreign host]!使用exit命令退出Telnet登录L2-SW#【备注事项】如果没有配置enable的密码,将不能登录到交换机进行配置,可以进入用户模式,但无法进入特权模式,二层交换机此时的提示信息为“% No password set”,三层交换机此时的提示信息为“Password required, but none set”。
交换机Telnet登陆配置端口配置实验
端口速率
指端口的传输速率,常见的有10Mbit/s、100Mbit/s、1Gbi统视图
配置端口参数
通过命令行界面进入交换机的系统视图, 通常使用命令"system-view"。
在系统视图中,使用命令"interface"进入 端口配置视图,然后设置端口的IP地址、子 网掩码、网关等参数。
交换机Telnet登录配置步骤
进入交换机的命令行界面,并
进入全局配置模式。
01
启用Telnet服务,使用命令 "telnet server enable"。
02
配置Telnet登录的访问控制列表
(ACL),以限制能够通过 Telnet登录的IP地址。
03
配置登录认证方式,可以选择
本地认证或AAA认证。
详细描述
为了安全起见,需要为Telnet登录配置用户名和密码。在 全局配置模式下,使用命令“username <用户名> password <密码>”来添加用户并设置密码。
详细描述
在交换机上启用Telnet登录方式,以便通过远程终端进行 管理。首先进入交换机的全局配置模式,然后使用命令 “enable telnet”来启用Telnet登录功能。
启用端口
保存配置
使用命令"port link-type access"将端口设 置为访问模式,然后使用命令"port access vlan x"将端口加入到指定的VLAN中。
完成端口配置后,使用命令"save"保存配置 ,并退出系统视图。
端口配置注意事项
使用Telnet方式管理交
操作步骤
第一步:交换机恢复出厂设置 第二步:为交换机设置管理IP 第三步:设置Telnet用户名和密码 第四步:设置Pc机IP,按照拓扑连接计算 机和交换机,并保证双方相互ping 通 • 第五步:在计算机用设定的telnet用户登陆 交换机 • • • •
详细操作步骤
• 第一步:交换机恢复出厂设置: • switch>enable • Switch#set default Are you sure?[Y/N]y switch#reload process with reboot?[Y/N]y
• 第三步:为交换机设置telnet登陆用户 Switch(config)#telnet-user shiyan passwrod 0 student
• 第四步:给计算机的测试网卡设置ip地址 在自己的计算机上,将测试网卡的ip设置为 192.168.10.101/255.255.255.0 必须保证和交换的管理ip在同一个网段 用网线将自己的计算机的测试网卡出口和交 换机的工作端口相连。 随后在windoows的cdm窗口和浏览器窗口进 行ping操作,看是否连同
给计算机的测试网卡设置ip地址在自己的计算机上将测试网卡的ip设置为192168101012552552550必须保证和交换的管理ip在同一个网段用网线将自己的计算机的测试网卡出口和交换机的工作端口相连
使用Telnet方式管理交换机 属于带内管理方式
试验线的制作国际标准有两种 1 EIA 568A 线序(自左至右)橙绿蓝棕 EIA 568B 线序(自左至右)绿橙蓝棕 直通线:两端均为568A或均为568B 交叉线:一端为568A,另一端为568B
• 第二步:为交换机设置管理IP • Switch(config)#interface vlan 1 • Switch(config-if-vlan)#ip address 192.168.10.100 255.255.255.0 Switch(config-if-vlan)#no shutdown Switch(config-if-vlan)#exit Switch(config)#exit Switch#
使用telnet远程管理命令连接交换机的教程
使用telnet远程管理命令连接交换机的教程
首先我们找到开始菜单,在开始菜单中输入cmd,或者还有一种快捷键方式,WIN键+R键会直接弹出该窗口直接回车进入cmd命令提示符;
然后我们在cmd命令提示符中如图箭头所示,输入
telnetX.X.X.X(交换机或路由器管理地址)
然后我们回车进入telnet远程管理服务端。
注意在这里输入的帐号可见,密码为不可见,但是输入还是有效。
随后我们进入服务端,我们可以看到我们连接到的交换机或者路由器名称。
然后我们来试一下,可不可以打到远程配置的命令。
输入system-view,进入编辑模式。
提示我们成功,按CTRL+Z退出编辑模式
这里我们就可以正常的配置交换机实现在同一网段中编辑或配置多台交换机与路由器。
END
经验内容仅供参考,如果您需解决具体问题(尤其法律、医学等领域),建议您详细咨询相关领域专业人士
看了“使用telnet远程管理命令连接交换机的教程”还想看:。
交换机Telnet登陆配置端口配置实验
在Windows命令提示符下面键入: 问题:登陆到哪一个IP?
答案是:192.168.0.1 (交换机虚接口的ip地址)
第五步:远程登陆Telnet命令
输入密码:123456(密码不会显示出来)
telnet成功,此时用户级别是level0
提升级别到level3: 在telnet下输入super 3
端口镜像
交换机端口有两种模式,access和trunk。access口用于与计算机相连,而交换机之间的连接,应该是trunk。
01
端口聚合也叫做以太通道(ethernet channel),做汇聚的端口简称trunk,主要用于交换机之间连接。使用以太通道的话,交换机会把一组物理端口联合起来,做为一个逻辑的通道,也就是channel-group,这样交换机会认为这个逻辑通道为一个端口。
Receive Pair
Transmit Pair
MDI-II介质相关接口(平行模式介质相关接口 ).MDI-X介质非相关接口(交叉模式介质相关口 ); 华为3com交换机可以智能识别MDI/MDIX接口; 路由器和PC都属于MDI接口; 以太网交换机提供都是MDI-X接口.
直连网线
Transmit Pair
[Quidway]user-interface vty 0 4
[Quidway -ui-vty0-4] set authentication password simple 123456
01
登陆成功后用户的级别为level 0只能对交换机的用户界面进行查看,不能进行操作,提升到Level3最高级别(supervisor权限)。
Receive Pair
流量控制
01
网络的不同容易造成流量过大引起的端口阻塞。 缺省情况下所有端口都禁用了流量控制功能。