
vrrp路由技术实现网络互连项目报告
v r r p路由技术实现网络互连项目报告
公司内部编号:(GOOD-TMMT-MMUT-UUPTY-UUYY-DTTI-
VRRP路由技术实现网络互连项目报告
项目名称:VRRP路由技术保障网络互连项目
项目目标:使用VRRP路由技术保障网络的高度冗余,实现网络流量的均衡负载。
项目情境:XXX学校为保证教学网络与办公网络的互通,避免路由器故障时发生网络断开的情况,用两台路由器来连接网络,并使用VRRP路由技
术,保障网络的通畅,同时实现网络的负载均衡。
组网设备:PC机2台,RSR20路由器2台,锐捷RG-S3760-24交换机1台,锐捷RG-S2126S交换机1台,网线若干
网络拓扑:
小组成员分工:
张春林、任建强:网线的连接与PC机IP地址设置
PC1
PC2
S2126
S3760-
RSR20-RSR20-
Fa0/
Fa0/
Fa0/
Fa0/Fa0/
Fa0/
Fa0/
Fa0/
Fa0/
Fa0/
阚青、刘海沧:负责交换机配置
郭敏、段炼:负责路由器配置
辛北辰、翟玮:负责网络连通测试、实验记录及整理
施工过程:
步骤一:安装网络工作环境
按上图中的网络拓扑结构安装和连接设备,注意设备连接的接口标识,连接完成后检查连接线缆指示灯的工作状态,清除原来的配置信息。
步骤二:IP地址规划与设置
步骤三:配置交换机
S3760-24>en 14
Password:
S3760-24#con
Enter configuration commands, one per line. End with CNTL/Z.
S3760-24(config)#int fa0/1
S3760-24(config-if-FastEthernet 0/1)#no switch
S3760-24(config-if-FastEthernet 0/1)#no shut
S3760-24(config-if-FastEthernet 0/1)#exit
S3760-24(config)#int fa0/22
S3760-24(config-if-FastEthernet 0/22)#no swit
S3760-24(config-if-FastEthernet 0/22)#no shut
S3760-24(config-if-FastEthernet 0/22)#int fa0/24
S3760-24(config-if-FastEthernet 0/24)#no swit
S3760-24(config-if-FastEthernet 0/24)#no shut
S3760-24(config-if-FastEthernet 0/24)#exit
S3760-24(config)#rout ospf
0.0.0.255 area 0
0.0.0.255 area 0
0.0.0.255 area 0
S3760-24(config-router)#exit
S3760-24(config)#exit
S3760-24#
*Aug 16 09:20:24: %SYS-5-CONFIG_I: Configured from console by console S3760-24#show ip rout
Codes: C - connected, S - static, R - RIP, B - BGP
O - OSPF, IA - OSPF inter area
N1 - OSPF NSSA external type 1, N2 - OSPF NSSA external type 2 E1 - OSPF external type 1, E2 - OSPF external type 2
i - IS-IS, su - IS-IS summary, L1 - IS-IS level-1, L2 - IS-IS level-2
ia - IS-IS inter area, * - candidate default
Gateway of last resort is no set
S3760-24#
步骤四:配置路由器
RSR20_1>en 14
Password:
RSR20_1#con
Enter configuration commands, one per line. End with CNTL/Z.
RSR20_1(config)#int fa0/0
RSR20_1(config-if)#no shut
RSR20_1(config-if)#int fa0/1
RSR20_1(config-if)#no shut
RSR20_1(config-if)#int fa0/1
RSR20_1(config-if)#no shut
RSR20_1(config-if)#exit
RSR20_1(config)#exit
RSR20_1#show ip rout
Codes: C - connected, S - static, R - RIP, B - BGP
O - OSPF, IA - OSPF inter area
N1 - OSPF NSSA external type 1, N2 - OSPF NSSA external type 2
E1 - OSPF external type 1, E2 - OSPF external type 2
i - IS-IS, su - IS-IS summary, L1 - IS-IS level-1, L2 - IS-IS level-2
ia - IS-IS inter area, * - candidate default
Gateway of last resort is no set
RSR20_1#con
Enter configuration commands, one per line. End with CNTL/Z.
RSR20_1(config)#rout ospf
0.0.0.255 area 0
0.0.0.255 area 0
RSR20_1(config-router)#exit
RSR20_1(config)#exit
RSR20_1#exit
RSR20_2>
RSR20_2>en 14
Password:
RSR20_2#con
Enter configuration commands, one per line. End with CNTL/Z.
RSR20_2(config)#int fa0/0
RSR20_2(config-if)#no shut
RSR20_2(config-if)#int fa0/1
RSR20_2(config-if)#no shut
RSR20_2(config-if)#exit
RSR20_2(config)#route ospf
0.0.0.255 area 0
0.0.0.255 area 0
RSR20_2(config-router)#exit
RSR20_2(config)#exit
RSR20_2#show ip rout
Codes: C - connected, S - static, R - RIP, B - BGP
O - OSPF, IA - OSPF inter area
N1 - OSPF NSSA external type 1, N2 - OSPF NSSA external type 2 E1 - OSPF external type 1, E2 - OSPF external type 2
i - IS-IS, su - IS-IS summary, L1 - IS-IS level-1, L2 - IS-IS level-2
ia - IS-IS inter area, * - candidate default
Gateway of last resort is no set
步骤五:网络连通测试
用ping命令测试网络,网络设备可以实现互连互访。
断开路由器的任一条连线,重新用ping命令测试网络连通状况,网络设备仍然互连互通。
C:\Documents and Settings\Administrator>ipconfig
Windows IP Configuration
Ethernet adapter test:
Connection-specific DNS Suffix . :
C:\Documents and Settings\Administrator>
Packets: Sent = 11, Received = 11, Lost = 0 (0% loss), Approximate round trip times in milli-seconds:
Minimum = 0ms, Maximum = 1ms, Average = 0ms
Control-C
^C。
VRRP 华为
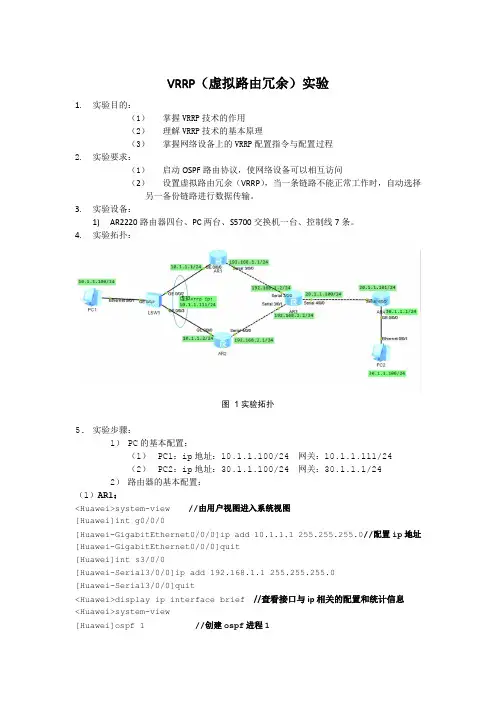
VRRP(虚拟路由冗余)实验1.实验目的:(1)掌握VRRP技术的作用(2)理解VRRP技术的基本原理(3)掌握网络设备上的VRRP配置指令与配置过程2.实验要求:(1)启动OSPF路由协议,使网络设备可以相互访问(2)设置虚拟路由冗余(VRRP),当一条链路不能正常工作时,自动选择另一备份链路进行数据传输。
3.实验设备:1)AR2220路由器四台、PC两台、S5700交换机一台、控制线7条。
4.实验拓扑:图1实验拓扑5.实验步骤:1)PC的基本配置:(1)PC1:ip地址:10.1.1.100/24 网关:10.1.1.111/24(2)PC2:ip地址:30.1.1.100/24 网关:30.1.1.1/24 2)路由器的基本配置:(1)AR1:<Huawei>system-view //由用户视图进入系统视图[Huawei]int g0/0/0[Huawei-GigabitEthernet0/0/0]ip add 10.1.1.1 255.255.255.0//配置ip地址[Huawei-GigabitEthernet0/0/0]quit[Huawei]int s3/0/0[Huawei-Serial3/0/0]ip add 192.168.1.1 255.255.255.0[Huawei-Serial3/0/0]quit<Huawei>display ip interface brief//查看接口与ip相关的配置和统计信息<Huawei>system-view[Huawei]ospf 1 //创建ospf进程1[Huawei-ospf-1-area-0.0.0.0]network 10.1.1.0 0.0.0.255//宣告所直连的网段[Huawei-ospf-1-area-0.0.0.0]network 192.168.1.0 0.0.0.255[Huawei]quit[Huawei]int g0/0/0//创建备份组1,并配置ip地址,一定要与g0/0/2接口ip地址在同一网段[Huawei-GigabitEthernet0/0/0]vrrp vrid 1 virtal 10.1.1.111//配置AR1在备份组1中的优先级为120[Huawei-GigabitEthernet0/0/0]vrrp vrid 1 priority 120//配置AR1在备份组1中为抢占延时方式,延时时间为20s[Huawei-GigabitEthernet0/0/0]vrrp vrid 1 preempt-mode timer delay 20 [Huawei-GigabitEthernet0/0/0]quit(2)AR2:<Huawei>system-view[Huawei]int g0/0/0[Huawei-GigabitEthernet0/0/0]ip add 10.1.1.2 24 //为g0/0/0配置ip地址[Huawei-GigabitEthernet0/0/0][Huawei]int s4/0/0[Huawei-Serial4/0/0]ip add 192.168.2.1 24[Huawei-Serial3/0/0]quit<Huawei>display ip interface brief//查看接口与ip相关的配置和统计信息<Huawei>system-view[Huawei]ospf 1 //创建ospf进程1[Huawei-ospf-1]area 0 //创建骨干区域0[Huawei-ospf-1-area-0.0.0.0]network 10.1.1.0 0.0.0.255//宣告所直连的网段[Huawei-ospf-1-area-0.0.0.0]network 192.168.2.0 0.0.0.255[Huawei]quit[Huawei]int g0/0/0//创建VRRP备份组1,配置与AR1上备份组1相同的虚拟ip地址,并配置其在该备份组中的优先级为缺省值100(默认),使它成为Backup设备[Huawei-GigabitEthernet0/0/0]vrrp vrid 1 virtal 10.1.1.111[Huawei-GigabitEthernet0/0/0]quit(3)AR3:<Huawei>system-view[Huawei]int s3/0/0[Huawei-Serial3/0/0]ip add 192.168.1.2 24[Huawei]quit[Huawei]int s3/0/1[Huawei-Serial3/0/1]ip add 192.168.2.2 24[Huawei]quit[Huawei]int s4/0/0[Huawei-Serial4/0/0]ip add 20.1.1.100 24[Huawei]quit[Huawei]ospf 1 //创建ospf进程1[Huawei-ospf-1-area-0.0.0.0]network 192.168.1.0 0.0.0.255//宣告所直连的网段[Huawei-ospf-1-area-0.0.0.0]network 192.168.2.0 0.0.0.255[Huawei-ospf-1-area-0.0.0.0]network 20.1.1.0 0.0.0.255[Huawei]quit(4)AR4:<Huawei>system-view[Huawei]int s4/0/0[Huawei-Serial4/0/0]ip add 20.1.1.101 24[Huawei]quit[Huawei]int g0/0/0[Huawei-GigabitEthernet0/0/0]ip add 30.1.1.1 24//配置ip地址[Huawei-GigabitEthernet0/0/0]quit[Huawei]ospf 1 //创建ospf进程1[Huawei-ospf-1]area 0 //创建骨干区域0[Huawei-ospf-1-area-0.0.0.0]network 20.1.1.0 0.0.0.255//宣告所直连的网段[Huawei-ospf-1-area-0.0.0.0]network 30.1.1.0 0.0.0.255[Huawei]quit6.实验现象:(1)在AR1、AR2上分别执行display vrrp 命令,查看AR1在备份组中的状态为Master,AR2在备份组中的状态为Backup。
VRRP的配置实验报告

实验报告班级组号两人一组,找班干部要组号联络人组长同组人组成员课程名称计算机网络实验日期10月23日实验名称实验五 VRRP的配置成绩实验目的:1.能够配置VRRP;2. 通过实验了解PC的网关是通过VRRP形成的浮动地址;3. 通过实验了解网关冗余协议VRRP是如何来保护pc网关的。
实验条件:计算机、eNSP实验内容:实验拓扑图:配置思路:在SwitchA和SwitchB上创建VRRP备份组1和VRRP备份组2,在备份组1中,配置SwitchA为Master设备,SwitchB为Backup设备;在备份组2中,配置SwitchB为Master 设备,SwitchA为Backup设备,实现流量的负载均衡。
PC1与PC2的IP配置:SWA的配置(SWB反过来):在SwitchA上创建VRRP备份组1,配置SwitchA的优先级为120,抢占延时为20秒,作为Master设备;在SwitchA上创建VRRP备份组2, SwitchA的优先级为缺省值,作为Backup设备。
在SwitchA上创建VRRP备份组1配置SwitchA的优先级为120,抢占延时为20秒,在SwitchA上创建VRRP备份组2配置SwitchA的优先级为默认,在SwitchB上创建VRRP备份组2,配置SwitchB的优先级为120,抢占延时为20秒,作为Master设备;在SwitchB上创建VRRP备份组1, SwitchB的优先级为缺省值,作为Backup设备。
在SwitchB上创建VRRP备份组2配置SwitchB的优先级为120,抢占延时为20秒,测试:实验总结:通过这次实验我学会了如何配置VRRP协议以及此协议要解决的问题。
通过配置VRRP协议实现流量的负载均衡,保证可靠性。
在配置时要注意IP地址的配置,三层接口的创建等。
VRRP实验配置

一、实验目的
熟悉VRRP协议的使用方式和配置方法
理解VRRP协议的适用场合
二、应用环境
VRRP是一种容错协议,将局域网的多台路由器组织成一台“虚拟”路由器,或称为一个备份组。
在备份组内,总有一台路由器或交换机是活动路由器(Master),它完成“虚拟”路由器的工作,备份组中其它路由器或交换机作为备份路由器(Backup),随时监控Master的活动。
当Master出现故障时,Backup将选举出一个新的Master接替其工作,继续为网段内的各主机提供路由服务,保持网段内主机不间断地与外界保持通信。
三、实验设备
使用Dynamips0.2.7虚拟环境
四、实验拓扑
本实验SW3模拟一台二层HUB或交换机
五、实验要求
1、在交换机SW1和交换机SW2上分别划分基于端口的VLAN:
2、路由器及PC1网络设置
六、实验步骤
1、交换机路由器PC基本配置,网络协议配置,使SW1,SW2,R1互联互通
2、配置VRRP
SW1 配置
SW1(config)#int vlan 1
SW1(config-if)#vrrp 1 ip 192.168.1.254
SW1(config-if)#vrrp 1 priority 254
SW1(config-if)#vrrp 1 authentication text test SW1(config-if)#vrrp 1 preempt
SW2 配置
SW1(config)#int vlan 1。
VRRP配置实验报告

课程名称网络设计与系统集成实验名称VRRP配置7.1实验目的1.掌握三层交换机的VRRP功能。
2.掌握三层交换机的VRRP配置。
7.2实验设备三层交换机3台,二层交换机1台,PC机3台,网线若干。
7.3实验内容与操作步骤1.组网图SW1、SW2和和SW3用三层交换机,也可用路由器,SW4用二层交换机。
2.操作步骤(1)配置VLAN与VLAN接口Sw1的配置[Sw1]vlan2[Sw1-vlan2]porte1/0/9toe1/0/16[Sw1-vlan2]vlan3[Sw1-vlan3]porte1/0/17toe1/0/24[Sw1-vlan3]q[Sw1]interfacevlan2[Sw1-vlan-interface2]ipadd10.0.0.2255.255.255.0[Sw1-vlan-interface2]q[Sw1]interfacevlan3[Sw1-vlan-interface3]ipadd20.0.0.1255.255.255.0 Sw2的配置[Sw2]vlan2[Sw2-vlan2]porte1/0/9toe1/0/16[Sw2-vlan2]vlan3[Sw2-vlan3]porte1/0/17toe1/0/24[Sw2-vlan3]q[Sw2]interfacevlan2[Sw2-vlan-interface2]ipadd10.0.0.3255.255.255.0 [Sw2-vlan-interface2]q[Sw2]interfacevlan3[Sw2-vlan-interface3]ipadd30.0.0.1255.255.255.0 Sw3的配置[Sw3]vlan2[Sw3-vlan2]porte1/0/1toe1/0/8[Sw3-vlan2]vlan3[Sw3-vlan3]porte1/0/9toe1/0/16[Sw3-vlan3]vlan416[Sw3-vlan4]porte1/0/17toe1/0/24[Sw3-vlan4]q[Sw3]interfacevlan2[Sw3-vlan-interface2]ipadd20.0.0.2255.255.255.0 [Sw3-vlan-interface2]q[Sw3]interfacevlan3[Sw3-vlan-interface3]ipadd30.0.0.2255.255.255.0 [Sw3-vlan-interface3]q[Sw3]interfacevlan4[Sw3-vlan-interface3]ipadd40.0.0.1255.255.255.0 (2)配置交换机之间的路由Sw1的配置[Sw1]rip[Sw1-rip-1]network10.0.0.0[Sw1-rip-1]network20.0.0.0Sw2的配置[Sw2]rip[Sw2-rip-1]network10.0.0.0[Sw2-rip-1]network30.0.0.0Sw3的配置[Sw3]rip[Sw3-rip-1]network30.0.0.0[Sw3-rip-1]network30.0.0.0[Sw3-rip-1]network40.0.0.0配置完成后,验证个交换机之间路由的是否正常。
Mstp+Vrrp 实验

Mstp+Vrrp双核心网络架构:在这个双核心的网络架构中所应用到的技术:1、Mstp,在交换机层开启Mstp,创建实例instance 一个实例就是一棵树,使用Mstp来实现数据分流和备份链路;2、Mstp+Vrrp Vrrp 是虚拟路由冗余协议,Vrrp下的IP是虚拟网关,而VLAN 下的地址是虚拟路由器的物理地址,用户所获取到的网关使Vrrp下的虚拟网关地址;3、Dhcp 动态分配地址,设置在两台核心中,两个地址池要分别排除对面的地址;4、浮动路由,在双核心出接口写默认,一条主,一条加管理距离;5、端口聚合,在双核心之间用若干条线互连,把这些端口加入到聚合端口,打trunk,来作为Vrrp的心跳线;6、ACL 访问控制列表、NAT 网络地址转换,设置在出口路由器中,允许哪些用户上网,创建NAT地址转换池,允许上网的网段调入overload即可。
接下来是我在做这个实验的过程:首先是写好配置模板,写模板的好处是,理清思路,配置有条理,出了问题先看看模板有没有问题,缺少什么等接入层交换机的配置模板:conf tspanning-treespanning-tree mode mstp(开启多生成树Mstp)vlan 2vlan 3vlan 4vlan 5vlan 6vlan 7exitint range f0/1-5spanning-tree portfast (速端口,用户断网和恢复网路切换速度快)spanning-tree bpduguard enable (防自环)sw acc vlan 2int range f0/6-10spanning-tree portfastspanning-tree bpduguard enablesw acc vlan 3int range f0/11-12spanning-tree portfastspanning-tree bpduguard enablesw acc vlan 4int range f0/13-14spanning-tree portfastspanning-tree bpduguard enablesw acc vlan 5int range f0/15-16spanning-tree portfastspanning-tree bpduguard enablesw acc vlan 6int range f0/17-18spanning-tree portfastspanning-tree bpduguard enablesw acc vlan 7exitint gi0/25(上联口)sw mode trunkint gi0/26sw mode trunkexitspanning-tree mst conf(创建多生成树实例)instance 1 vlan 3,5,7instance 2 vlan 2,4,6exitwrite核心1配置模板:conf tip routingint gi0/25(下联口trunk)sw mode trunkexitspanning-treespanning-tree mode mstp(开启Mstp)vlan 2vlan 3vlan 4vlan 5vlan 6vlan 7exitint vlan 2ip add 10.0.2.253 255.255.255.0(虚拟路由器的物理地址)vrrp 2 ip 10.0.2.254(用户的虚拟网关,用户实际获取到的网关)exitint vlan 3ip add 10.0.3.253 255.255.255.0vrrp 3 ip 10.0.3.254vrrp 3 pr 110(Vrrp虚拟路由器的优先级,默认100,0—255,255最高)exitint vlan 4ip add 10.0.4.253 255.255.255.0vrrp 4 ip 10.0.4.254exitint vlan 5ip add 10.0.5.253 255.255.255.0vrrp 5 ip 10.0.5.254vrrp 5 pr 110exitint vlan 6ip add 10.0.6.253 255.255.255.0vrrp 6 ip 10.0.6.254exitint vlan 7ip add 10.0.7.253 255.255.255.0vrrp 7 ip 10.0.7.254vrrp 7 pr 110exitspanning-tree mst conf (创建Mstp instance实例,修改实例优先级)instance 1 vlan 3,5,7instance 2 vlan 2,4,6exitspanning-tree mst 1 p 4096spanning-tree mst 2 p 8192service dhcp(开启并创建Dhcp地址池)ip dhcp pool vlan2network 10.0.2.0 255.255.255.0dns 8.8.8.8default-router 10.0.2.254exitip dhcp ex 10.0.2.100 10.0.2.254ip dhcp pool vlan3network 10.0.3.0 255.255.255.0lease 0 12 0dns 8.8.8.8default-router 10.0.3.254exitip dhcp ex 10.0.3.100 10.0.3.254ip dhcp pool vlan4network 10.0.4.0 255.255.255.0lease 0 12 0dns 8.8.8.8default-router 10.0.4.254exitip dhcp ex 10.0.4.100 10.0.4.254ip dhcp pool vlan5network 10.0.5.0 255.255.255.0lease 0 12 0dns 8.8.8.8default-router 10.0.5.254exitip dhcp ex 10.0.5.100 10.0.5.254ip dhcp pool vlan6network 10.0.6.0 255.255.255.0lease 0 12 0dns 8.8.8.8default-router 10.0.6.254exitip dhcp ex 10.0.6.100 10.0.6.254ip dhcp pool vlan7network 10.0.7.0 255.255.255.0lease 0 12 0dns 8.8.8.8default-router 10.0.7.254exitip dhcp ex 10.0.7.100 10.0.7.254int range f0/1-2(创建端口聚合)port-group 1int aggregateport 1(聚合端口1打trunk)sw mode trunkexitint f0/3spanning-tree bpdufilter enable (不向上一层发送BPDU 桥协议数据单元报文)exitint f0/3no swip add 10.0.8.1 255.255.255.252no shutip route 0.0.0.0 0.0.0.0 10.0.8.2ip route 0.0.0.0 0.0.0.0 10.0.8.6 100(浮动路由)exitwrite核心2配置模板:conf tip routing(下联口trunk)int gi0/25sw mode trunkexitspanning-treevlan 2vlan 3vlan 4vlan 5vlan 6vlan 7exitint vlan 2ip add 10.0.2.252 255.255.255.0 vrrp 2 ip 10.0.2.254vrrp 2 p 110exitint vlan 3ip add 10.0.3.252 255.255.255.0 vrrp 3 ip 10.0.3.254exitint vlan 4ip add 10.0.4.252 255.255.255.0 vrrp 4 ip 10.0.4.254vrrp 4 p 110exitint vlan 5ip add 10.0.5.252 255.255.255.0 vrrp 5 ip 10.0.5.254exitint vlan 6ip add 10.0.6.252 255.255.255.0 vrrp 6 ip 10.0.6.254vrrp 6 p 110exitint vlan 7ip add 10.0.7.252 255.255.255.0 vrrp 7 ip 10.0.7.254exitspanning-tree mst conf instance 1 vlan 3,5,7instance 2 vlan 2,4,6exitspanning-tree mst 1 p 8192service dhcpip dhcp pool vlan2network 10.0.2.0 255.255.255.0lease 0 12 0dns 8.8.8.8default-router 10.0.2.254exitip dhcp ex 10.0.2.1 10.0.2.99ip dhcp ex 10.0.2.252 10.0.2.254ip dhcp pool vlan3network 10.0.3.0 255.255.255.0lease 0 12 0dns 8.8.8.8default-router 10.0.3.254exitip dhcp ex 10.0.3.1 10.0.3.99ip dhcp ex 10.0.3.252 10.0.3.254ip dhcp pool vlan4network 10.0.4.0 255.255.255.0lease 0 12 0dns 8.8.8.8default-router 10.0.3.254exitip dhcp ex 10.0.4.1 10.0.4.99ip dhcp ex 10.0.4.252 10.0.4.254ip dhcp pool vlan5network 10.0.5.0 255.255.255.0lease 0 12 0dns 8.8.8.8default-router 10.0.5.254exitip dhcp ex 10.0.5.1 10.0.5.99ip dhcp ex 10.0.5.252 10.0.5.254ip dhcp pool vlan6network 10.0.6.0 255.255.255.0lease 0 12 0dns 8.8.8.8default-router 10.0.6.254exitip dhcp ex 10.0.6.1 10.0.6.99ip dhcp ex 10.0.6.252 10.0.6.254ip dhcp pool vlan7network 10.0.7.0 255.255.255.0lease 0 12 0dns 8.8.8.8default-router 10.0.7.254exitip dhcp ex 10.0.7.1 10.0.7.99ip dhcp ex 10.0.7.252 10.0.7.254 int range f0/1-2port-group 1int aggregateport 1sw mode trunkexitint f0/3spanning-tree bpdufilter enable exitint f0/3no swip add 10.0.8.5 255.255.255.252 no shutexitip route 0.0.0.0 0.0.0.0 10.0.8.6ip route 0.0.0.0 0.0.0.0 10.0.8.1 100 exitwrite用一台三层做出口路由器:conf tip routingspanning-treespanning-tree mode mstpip route 0.0.0.0 0.0.0.0 172.16.1.2int f0/1no swip add 10.0.8.2 255.255.255.252no shutip nat insideexitint f0/2no swip add 10.0.8.6 255.255.255.252no shutip nat insideexitint f0/3no swip add 172.16.1.1 255.255.255.252no shutip nat outsideexitip route 10.0.0.0 255.255.248.0 172.16.1.1ip nat pool dizhichi 20.0.0.1 20.0.0.254 netmask 255.255.255.0 access-list 1 permit 10.0.0.0 0.0.7.255ip nat inside source list 1 pool dizhichi overloadexitip route 10.0.2.0 255.255.255.0 10.0.8.5ip route 10.0.2.0 255.255.255.0 10.0.8.1 100ip route 10.0.3.0 255.255.255.0 10.0.8.1ip route 10.0.3.0 255.255.255.0 10.0.8.5 100ip route 10.0.4.0 255.255.255.0 10.0.8.5ip route 10.0.4.0 255.255.255.0 10.0.8.1 100ip route 10.0.5.0 255.255.255.0 10.0.8.1ip route 10.0.5.0 255.255.255.0 10.0.8.5 100ip route 10.0.6.0 255.255.255.0 10.0.8.5ip route 10.0.6.0 255.255.255.0 10.0.8.1 100ip route 10.0.7.0 255.255.255.0 10.0.8.1ip route 10.0.7.0 255.255.255.0 10.0.8.5 100exitwrite。
VRRP-GLBP实验报告

VRRP-GLBP实验一、实验拓扑图二、实验步骤1、搭建基本的网络拓扑图;2、对SW2、SW3中f0/0和f0/1进行链路捆绑,捆绑进channel-group 1,配置如下:SW2(config)#int range f0/0 - 1SW2(config-if-range)#channel-group 1 mode onSW2(config-if-range)#exitSW2(config)#int port-channel 1SW2(config-if)#switchport mode trunkSW3(config)#int range f0/0 - 1SW3(config-if-range)#channel-group 1 mode onSW2(config-if-range)#exitSW3(config)#int port-channel 1SW3(config-if)#switchport mode trunk3、调整生成树,使SW2成为vlan10的根桥,SW3成为vlan20的根桥,配置如下:SW2(config)#spanning-tree vlan 10 priority 4096SW3(config)#spanning-tree vlan 10 priority 4096在SW1查看生成树信息如下:VRRP实现:1、对于vlan10,SW2作为VRRP的master、SW3作为backup;对于vlan20,SW3作为VRRP的master、SW2作为backup,配置如下:SW2(config)#int vlan 10SW2(config-if)#ip address 172.16.1.254 255.255.255.0SW2(config-if)#no shutSW2(config-if)#vrrp 10 ip 172.16.1.252SW2(config-if)#vrrp 10 priority 150SW2(config)#int vlan 20SW2(config-if)#ip address 172.16.2.254 255.255.255.0SW2(config-if)#no shutSW2(config-if)#vrrp 20 ip 172.16.2.252SW3(config)#int vlan 10SW3(config-if)#ip address 172.16.1.253 255.255.255.0 SW3(config-if)#no shutSW3(config-if)#vrrp 10 ip 172.16.1.252SW3(config)#int vlan 20SW3(config-if)#ip address 172.16.2.253 255.255.255.0 SW3(config-if)#no shutSW3(config-if)#vrrp 20 ip 172.16.2.252SW3(config-if)#vrrp 20 priority 150查看SW2的VRRP信息:查看SW3的VRRP信息:2、SW2、SW3、SW4之间起eigrp协议,SW4起一个回环口6.6.6.6/24作为服务器。
网络互连实验报告
一、实验目的1. 熟悉网络互连的基本概念和原理。
2. 掌握网络互连设备的配置方法。
3. 学会使用网络互连设备实现不同网络之间的通信。
4. 提高网络故障排除和网络安全防护能力。
二、实验环境1. 硬件设备:路由器2台、交换机2台、PC5台、网线若干。
2. 软件环境:Windows操作系统、思科IOS软件。
三、实验内容1. 拓扑结构设计根据实验要求,设计以下网络拓扑结构:```PC1 PC2 PC3/ \ // \ // \ // \/r1 r2\ /\ /\ /\ /\ /r3PC4 PC5```2. 路由器配置(1)配置r1和r2的接口IP地址和子网掩码:r1:interface gigabitethernet 0/0ip address 192.168.1.1 255.255.255.0no shutdowninterface gigabitethernet 0/1ip address 192.168.2.1 255.255.255.0no shutdownr2:interface gigabitethernet 0/0ip address 192.168.1.2 255.255.255.0no shutdowninterface gigabitethernet 0/1ip address 192.168.2.2 255.255.255.0no shutdown(2)配置r1和r2之间的静态路由:r1:ip route 192.168.2.0 255.255.255.0 192.168.1.2 r2:ip route 192.168.1.0 255.255.255.0 192.168.2.1 3. 交换机配置(1)配置VLAN:r1:vlan 10name VLAN10interface vlan 10ip address 192.168.1.254 255.255.255.0no shutdownr2:vlan 20name VLAN20interface vlan 20ip address 192.168.2.254 255.255.255.0no shutdown(2)配置VLAN接口:r1:interface gigabitethernet 0/0switchport mode accessswitchport access vlan 10r2:interface gigabitethernet 0/0switchport mode accessswitchport access vlan 204. PC配置(1)PC1配置:ip address 192.168.1.100 255.255.255.0 default gateway 192.168.1.254dns-server 8.8.8.8(2)PC2配置:ip address 192.168.1.101 255.255.255.0 default gateway 192.168.1.254dns-server 8.8.8.8(3)PC3配置:ip address 192.168.2.100 255.255.255.0 default gateway 192.168.2.254dns-server 8.8.8.8(4)PC4配置:ip address 192.168.1.102 255.255.255.0 default gateway 192.168.1.254dns-server 8.8.8.8(5)PC5配置:ip address 192.168.2.101 255.255.255.0 default gateway 192.168.2.254dns-server 8.8.8.8四、实验结果与分析1. 测试PC1与PC2之间的通信:在PC1和PC2上分别ping对方IP地址,结果显示通信成功。
vrrp分析报告
虚拟路由器冗余协议1.现象VRRP提高可靠性,简化了主机的配置。
在具有多播或广播能力的局域网中,借助VRRP 能在某台设备出现故障时仍然提供高可靠的缺省链路,有效避免单一链路发生故障后网络中断的问题,而无需修改动态路由协议、路由发现协议等配置信息。
2.分析开启VRRP功能后,会根据优先级确定自己在备份组中的角色。
优先级高的设备成为主用设备,优先级低的成为备用设备。
主用设备定期发送VRRP通告报文,通知备份组内的其他设备自己工作正常;备用设备则启动定时器等待通告报文的到来。
VRRP在不同的主用抢占方式下,主用角色的替换方式不同:在抢占方式下,当主用设备收到VRRP通告报文后,会将自己的优先级与通告报文中的优先级进行比较。
如果大于通告报文中的优先级,则成为主用设备;否则将保持备用状态。
在非抢占方式下,只要主用设备没有出现故障,备份组中的设备始终保持主用或备用状态,备份组中的设备即使随后被配置了更高的优先级也不会成为主用设备。
如果备用设备的定时器超时后仍未收到主用设备发送来的VRRP通告报文,则认为主用设备已经无法正常工作,此时备用设备会认为自己是主用设备,并对外发送VRRP通告报文。
备份组内的设备根据优先级选举出主用设备,承担报文的转发功能。
并且注意MASTER设备的优先级。
ping包时的回包每经过一次三层设备,则TTL值减13.故障演示Vrrp虚拟网关不同,或者与接口ip地址不在同一网段。
当MASTER设备出现故障时,BACKUP设备变成MASTER设备,但是当MASTER设备恢复后,路由表没能及时更新,造成网络不通。
4.解决开启监视上行链路,并设定惩罚值。
以及抢占模式,以及抢占延迟vrrp虚拟出来的地址必须是跟接口是同一段的。
接口都是某一段内的,而vrrp的virtual-ip 如果不是这个地址段,vrrp是建立不起来的。
vrrp实验报告原理
vrrp实验报告原理
VRRP实验报告原理
一、实验目的
本实验旨在通过实际操作,加深对VRRP(虚拟路由冗余协议)原理的理解,掌握VRRP协议的配置和使用方法,以及实现路由器冗余备份的功能。
二、实验原理
VRRP是一种用于提高路由器可靠性和可用性的协议,它允许多台路由器共享同一个虚拟IP地址和虚拟MAC地址,其中一台路由器作为主路由器,其他路由
器作为备份路由器。
主路由器负责转发数据流量,备份路由器则处于待命状态,一旦主路由器出现故障,备份路由器会立即接管主路由器的工作,实现无缝切换,确保网络的连续性和稳定性。
三、实验步骤
1. 配置VRRP组:在路由器上创建VRRP组,指定虚拟IP地址和优先级。
2. 配置VRRP路由器:设置主备份路由器,指定VRRP组的角色和优先级。
3. 验证VRRP功能:检查VRRP路由器的状态和切换情况,验证VRRP协议是否正常工作。
四、实验结果
通过实验操作,我们成功配置了VRRP组,并设置了主备份路由器,指定了虚
拟IP地址和优先级。
在验证过程中,我们模拟了主路由器故障的情况,观察到
备份路由器能够迅速接管主路由器的工作,实现了路由器冗余备份的功能,确
保了网络的连续性和稳定性。
五、实验总结
VRRP协议是一种有效的路由器冗余备份解决方案,通过实验我们深入了解了VRRP协议的原理和工作机制,掌握了VRRP协议的配置和使用方法。
在实际网络中,合理使用VRRP协议能够提高网络的可靠性和可用性,确保网络的正常运行。
希望通过本次实验,能够加深对VRRP协议的理解,为今后的网络管理和维护工作提供参考。
实验报告5配置VRRP单备份组 - 副本
实验报告课程名称:网络工程综合实践系(院):信息工程学院专业:计算机科学与技术班级:计科0901B学生姓名:学号:指导教师:开课时间:2012~2013年第一学期关于实验报告的说明(一)对教师和学生的基本要求1、参加实验的学生需提交实验报告, 一个实验写一个实验报告。
实验报告要求字迹工整,文字简练,数据齐全,图表规范,计算正确,分析充分、具体、定量。
2、教师应根据学生在实验中和在实验报告书写中反映出来的认真程度、实验效果、理解深度、独立工作能力、科学态度等给予出恰当的评语,并指出实验报告中的不妥之处,然后依照评分细则,采用100分制评出成绩并签名和评定日期。
如学生抄袭或缺交实验报告达该课程全学期实验报告总次数三分之一以上,不得同意其参加本课程的考核。
3、学期结束后任课教师要及时收交学生实验报告,并按要求给出学生实验报告成绩册和学生实验报告上交到系办公室。
(二)内容填写要求1、实验项目名称:要用最简练的语言反映实验的内容。
2、实验目的和要求:目的和要求要明确,在理论上验证定理、公式、算法,并使实验者获得深刻和系统的理解,在实践上,掌握使用实验设备的技能技巧和程序的调试方法。
3、实验内容及步骤:这是实验报告极其重要的内容。
要抓住重点,可以从理论和实践两个方面考虑。
只写主要操作步骤,不要照抄实习指导,要简明扼要。
还应该画出实验流程图,再配以相应的文字说明,这样既可以节省许多文字说明,又能使实验报告简明扼要,清楚明白。
4、实验结果:根据实验目的将原始资料系统化、条理化,用准确的专业术语客观地描述实验现象和结果,要有时间顺序以及各项指标在时间上的关系。
5、实验总结:根据相关的理论知识对所得到的实验结果进行解释和分析和总结。
也可以写一些本次实验的心得以及提出一些问题或建议。
实验报告五课程名称网络工程综合实践实验日期10.8 实验项目名称配置VRRP单备份组实验地点实验类型√验证型□设计型□综合型学时 2一、实验目的及要求(本实验所涉及并要求掌握的知识点)配置VRRP单备份组实现VRRP的冗余备份模式二、实验环境(本实验所使用的硬件设备和相关软件)硬件:微型计算机、网络工程实验机柜软件:RCMS管理平台三、实验内容及步骤配置VRRP单备份组实现VRRP的冗余备份模式并进行验证拓扑图1、在路由器A上配置IP地址2、在路由器上B配置IP地址3、在路由器上C配置IP地址4、配置OSPF5、配置VRRP6、配置交换机端口信息7、验证测试四、实验结果(本实验源程序清单及运行结果或实验结论、实验设计图)1、在路由器A上配置IP地址1-RSR20-1>en 14Password:1-RSR20-1#configure terminalEnter configuration commands, one per line. End with CNTL/Z. 1-RSR20-1(config)#hostname RARA(config)#interface serial 2/0RA(config-if-Serial 2/0)#ip address 200.1.1.1 255.255.255.252RA(config-if-Serial 2/0)#exitRA(config)#interface fastethernet0/0RA(config-if-FastEthernet 0/0)#ip address 12.1.1.1 255.255.255.0 RA(config-if-FastEthernet 0/0)#exitRA(config)#2、在路由器上B配置IP地址1-RSR20-3>en 14Password:1-RSR20-3#configure terminalEnter configuration commands, one per line. End with CNTL/Z. 1-RSR20-3(config)#hostname RBRB(config)#interface fastethernet0/0RB(config-if-FastEthernet 0/0)#ip address 12.1.1.2 255.255.255.0 RB(config-if-FastEthernet 0/0)#exitRB(config)#interface fastethernet0/1RB(config-if-FastEthernet 0/1)#ip address 65.1.1.1 255.255.255.252 RB(config-if-FastEthernet 0/1)#3、在路由器上C配置IP地址1-RSR20-2>en 14Password:1-RSR20-2#configure terminalEnter configuration commands, one per line. End with CNTL/Z. 1-RSR20-2(config)#hostname RCRC(config)#interface serial 2/0RC(config-if-Serial 2/0)#ip address 200.1.1.2 255.255.255.252RC(config-if-Serial 2/0)#clock rate 64000RC(config-if-Serial 2/0)#exitRC(config)#interface fastethernet0/1RC(config-if-FastEthernet 0/1)#ip address 65.1.1.2 255.255.255.252 RC(config-if-FastEthernet 0/1)#exitRC(config)#interface fastethernet0/0RC(config-if-FastEthernet 0/0)#ip address 172.16.1.1 255.255.255.0 RC(config-if-FastEthernet 0/0)#exitRC(config)#4、配置OSPFRA(config)#router ospfRA(config-router)#network 12.1.1.0 0.0.0.255 area 0RA(config-router)#network 200.1.1.0 0.0.0.3 area 0RA(config-router)#exitRA(config)#RB(config)#router ospfRB(config-router)#network 12.1.1.0 0.0.0.255 area 0RB(config-router)#network 65.1.1.0 0.0.0.3 area 0RB(config-router)#exitRB(config)#RC(config)#router ospfRC(config-router)#network 65.1.1.0 0.0.0.3 area 0RC(config-router)#network 172.16.1.1 0.0.0.255 area 0RC(config-router)#network 200.1.1.0 0.0.0.3 area 0RC(config-router)#5、配置VRRPRA(config)#interface fastethernet 0/0RA(config-if-FastEthernet 0/0)#vrrp 32 ip 12.1.1.254RA(config-if-FastEthernet 0/0)#vrrp 32 priority 120RA(config-if-FastEthernet 0/0)#vrrp 32 track serial 2/0 30RA(config-if-FastEthernet 0/0)#exitRA(config)#RB(config)#interface fastethernet0/0RB(config-if-FastEthernet 0/0)#vrrp 32 ip 12.1.1.254RB(config-if-FastEthernet 0/0)#exitRB(config)#6、配置交换机端口信息1-S3760-1>en 14Password:1-S3760-1#configure terminalEnter configuration commands, one per line. End with CNTL/Z. 1-S3760-1(config)#hostname SwSw(config)#interface fastethernet0/1Sw(config-if-FastEthernet 0/1)#no switchportSw(config-if-FastEthernet 0/1)#ip address 12.1.1.254 255.255.255.0 Sw(config-if-FastEthernet 0/1)#no shutdownSw(config-if-FastEthernet 0/1)#exitSw(config)#interface fastethernet0/2Sw(config-if-FastEthernet 0/2)#switchport mode trunkSw(config-if-FastEthernet 0/2)#exitSw(config)#interface fastethernet0/3Sw(config-if-FastEthernet 0/3)#switchport mode trunkSw(config-if-FastEthernet 0/3)#exitSw(config)#7、验证测试RA#show vrrpFastEthernet 0/0 - Group 32State is MasterVirtual IP address is 12.1.1.254 configuredVirtual MAC address is 0000.5e00.0120Advertisement interval is 1 secPreemption is enabledmin delay is 0 secPriority is 120Master Router is 12.1.1.1 (local), priority is 120Master Advertisement interval is 1 secMaster Down interval is 3 secTracking state of 1 interface, 1 up:up Serial 2/0 priority decrement=30RA#RB#show vrrpFastEthernet 0/0 - Group 32State is BackupVirtual IP address is 12.1.1.254 configuredVirtual MAC address is 0000.5e00.0120Advertisement interval is 1 secPreemption is enabledmin delay is 0 secPriority is 100Master Router is 12.1.1.1 , priority is 120Master Advertisement interval is 1 secMaster Down interval is 3 secRB#五、实验总结(对本实验结果进行分析,实验心得体会及改进意见)VRRP即虚拟路由器冗余协议,是一种选择协议,它可以把一个虚拟路由器的责任动态分配到局域网上的 VRRP 路由器中的一台。