
CCNP闫辉老师讲解【递归路由】实验手册(课堂笔记)
递归路由实验手册实验要求:①R1能够R4的4个子网,并且实现路径的冗余备份②实现非对称路由:R1的ICMP echo包和R4的ICMP reply包使用不同路径分析:如果只在R2上配置静态路由:ip route 10.0.1.0 255.255.255.0 f0/1 200.2.2.4ip route 10.1.1.0 255.255.255.0 f0/1 200.2.2.4ip route 10.2.1.0 255.255.255.0 f0/1 200.2.2.4ip route 10.3.1.0 255.255.255.0 f0/1 200.2.2.4那么如果R2路由down掉,想切换到R3这条链路,必须在R3上进行同样的配置:ip route 10.0.1.0 255.255.255.0 f0/1 200.2.2.4ip route 10.1.1.0 255.255.255.0 f0/1 200.2.2.4ip route 10.2.1.0 255.255.255.0 f0/1 200.2.2.4ip route 10.3.1.0 255.255.255.0 f0/1 200.2.2.4如果网络中有成百上千条路由条目,进行这样的配置简直能让人疯掉。
------------------------------------------------------------------------------------------------------------------------------ 下面,我们来尝试在R1直接配置到目标网段的静态路由:ip route 10.0.1.0 255.255.255.0 f0/0 200.2.2.4ip route 10.1.1.0 255.255.255.0 f0/0 200.2.2.4ip route 10.2.1.0 255.255.255.0 f0/0 200.2.2.4ip route 10.3.1.0 255.255.255.0 f0/0 200.2.2.4此时来查看R1,R2,R3的路由表:R1(config)#do show ip route--------------------------------------------------------------------------------------Gateway of last resort is not set1.0.0.0/24 is subnetted, 1 subnetsC 1.1.1.0 is directly connected, Loopback0100.0.0.0/24 is subnetted, 1 subnetsC 100.1.1.0 is directly connected, FastEthernet0/010.0.0.0/24 is subnetted, 4 subnetsS 10.3.1.0 [1/0] via 200.2.2.4, FastEthernet0/0S 10.2.1.0 [1/0] via 200.2.2.4, FastEthernet0/0S 10.1.1.0 [1/0] via 200.2.2.4, FastEthernet0/0S 10.0.1.0 [1/0] via 200.2.2.4, FastEthernet0/0R2(config)#do sh ip route----------------------------------------------------------------------------------------Gateway of last resort is not set100.0.0.0/24 is subnetted, 1 subnetsC 100.1.1.0 is directly connected, FastEthernet0/0C 200.2.2.0/24 is directly connected, FastEthernet0/110.0.0.0/24 is subnetted, 4 subnetsS 10.3.1.0 [1/0] via 200.2.2.4, FastEthernet0/1S 10.2.1.0 [1/0] via 200.2.2.4, FastEthernet0/1S 10.1.1.0 [1/0] via 200.2.2.4, FastEthernet0/1S 10.0.1.0 [1/0] via 200.2.2.4, FastEthernet0/1R3(config)#do show ip route-------------------------------------------------------------------------------------------Gateway of last resort is not set100.0.0.0/24 is subnetted, 1 subnetsC 100.1.1.0 is directly connected, FastEthernet0/0C 200.2.2.0/24 is directly connected, FastEthernet0/110.0.0.0/24 is subnetted, 4 subnetsS 10.3.1.0 [1/0] via 200.2.2.4, FastEthernet0/1S 10.2.1.0 [1/0] via 200.2.2.4, FastEthernet0/1S 10.1.1.0 [1/0] via 200.2.2.4, FastEthernet0/1S 10.0.1.0 [1/0] via 200.2.2.4, FastEthernet0/1可以看出R1,R2,R3都有了去往目标网络的完整路由表此时,如果ping目标网络可以通吗?当然不通,因为R1配置的静态路由只是告诉它去往4个目标网段要从f0/0接口发数据,到达R4的200.2.2.4。
可是现在R1没有去往R4到达路由,因此无法ping通。
R1(config)#do ping 200.2.2.4Type escape sequence to abort.Sending 5, 100-byte ICMP Echos to 200.2.2.4, timeout is 2 seconds:.....Success rate is 0 percent (0/5)此时,R1路由器会像一台PC一样,发送ARP请求200.2.2.24 对应的MAC,下面用debug命令来验证一下,在R1,R2,R3的特权模式下都开启debug arp,在R1上ping其中一个目标IP地址:10.0.1.4 R1#ping 10.0.1.4Type escape sequence to abort.Sending 5, 100-byte ICMP Echos to 10.0.1.4, timeout is 2 seconds:*Mar 1 01:16:11.251: IP ARP: sent req src 100.1.1.1 c001.27a4.0000,dst 200.2.2.4 0000.0000.0000 FastEthernet0/0*Mar 1 01:16:11.267: IP ARP rep filtered src 200.2.2.4 c003.274c.0000, dst 100.1.1.1 c001.27a4.0000 wrong cable, interface FastEthernet0/0此时,在R2和R3路由上会使用proxy arp(代理ARP),用自己的F0/0接口的MAC地址作为200.2.2.4的MAC地址reply给R1。
R2和R3启用proxy arp的条件:①开启proxy arp(默认都是开启的)②源IP 和目标IP在不同的网段③R2和R3分别都有去往源IP和目标IP的路由。
由拓扑可以看出,它们满足上述三个条件。
下面来看一下R2的debug arp的输出:R2#*Mar 1 01:34:15.487: IP ARP: rcvd req src 100.1.1.1 c001.27a4.0000, dst 200.2.2.4 FastEthernet0/0*Mar 1 01:34:15.487: IP ARP: sent rep src 200.2.2.4 c002.271c.0000,dst 100.1.1.1 c001.27a4.0000 FastEthernet0/0我们来验证一下:R2#show int f0/0FastEthernet0/0 is up, line protocol is upHardware is Gt96k FE, address is c002.271c.0000 (bia c002.271c.0000)Internet address is 100.1.1.2/24可以看出的确是用R2的F0/0接口的MAC地址回复给R1的。
同理,R3也会把自己的F0/0接口的MAC地址回复给R1。
但R1不会接收R2和R3的ARP应答。
R1#ping 10.0.1.4Type escape sequence to abort.Sending 5, 100-byte ICMP Echos to 10.0.1.4, timeout is 2 seconds:*Mar 1 01:16:11.267: IP ARP rep filtered src 200.2.2.4 c002.271c.0000, dst 100.1.1.1 c001.27a4.0000 wrong cable, interface FastEthernet0/0.知识点:由于,R1没有去往200.2.2.4的路由,因此会过滤掉R2和R3回应的arp包,不会收录进自己的arp cable。
假设此时,R1能够信任R2或R3发来的arp回应包,收录进自己的arp cable,由于R2和R3拥有去往目标网段的路由,这样R1就能够ping通目标网络了。
然而,R1不能信任R2或R3的arp回应包的原因是什么呢?当然是R1没有去往200.2.2.0/24网段的路由。
下面给R1配置一个去往该网段的静态路由。
R1(config)#ip route 200.2.2.0 255.255.255.0 f0/0 100.1.1.2此时,R1收录R2和R3的两条回应包。
再去ping 10.0.1.4,当然还是ping不通,因为R4没有echo reply 包的路由。
CCNA课堂精简笔记

enable password <string> 设置明文的enable密码
enable secret <string> 设置暗文的enable密码(优先于明文被使用)
service password-encryption 加密系统所有明文密码(较SCO的网络设备进行管理用.
=================================================================
数据链路层:
1. 交换机与网桥 2. 交换机与网桥有多少个段(端口)就有多少的冲突域.
3. 交换机与网桥所有的段(端口)在相同的广播域
7.应用层: 用户接口 DATA
Bit, Frame, Packet, Segment 都统一称为: PDU(Protocol Data Unit)
=================================================================
物理层:
2.数据链路层: 数据检错,物理地址MAC Frame
3.网络层: 路由(路径选择),逻辑的地址(IP) Packet
4.传输层: 可靠与不可靠传输服务, 重传机制. Segment
5.会话层: 区分不同的应用程序的数据.操作系统工作在这一层 DATA
6.表示层: 实现数据编码, 加密. DATA
=================================================================
1.CONSOLE PORT(管理控制台接口): 距离上限制,独占的方式.
整理CCNA实验手册

一、实验目的学习使用ACL(访问控制列表)来控制网络访问。
二、实验设备路由器三台,pc两台,连线若干三、实验内容1、按上图连接好网络,设置好主机名。
2、设置主机IP:A:f0:192.168.1.1/24,s0:200.1.1.1/30B: s0:200.1.2.1/30;s1:200.1.1.2/30C:s1:200.1.2.2/30;f0:192.168.2.1/24Ftp server:192.168.1.2/24 gateway:192.168.1.1/24Web server:192.168.2.2/24 gateway:192.168.2.1/24咨询电话:咨询:实验目的:熟悉RIP协议的配置方法,和使用CISCO发现协议访问其他路由器。
实验要求:熟练配置RIP协议,掌握RIP v1和RIPv2的区别与特点。
实验设备:三台CISCO1721路由器,两台PC,交叉双绞线两根,Serial连线两根。
实验步骤:1、设置三台路由器的主机名为A,B,C。
将pc1与A的以太网口相连,pc2与C的以太网口相连。
将A的S0口与B的S1口相连,将B的S0口与C的S1口相连。
咨询电话:咨询:Pc1 Pc21、按上图将pc、交换机和路由器连接好。
2、在特权模式下设置子网掩码的格式,用term ip netmask-format命令。
命令格式为:router#term ip bitcount | decimal | hexadecimal3、为pc和路由器设置IP。
Pc1---192.168.1.1/24,网关为:192.168.1.2,A:f0---192.168.1.2/24,S0---192.168.3.1/24。
B:S1---192.168.3.2/24,S0---192.168.4.1/24。
C:S1---192.168.4.2/24,f0---192.168.2.2/24。
Pc2---192.168.2.1/24,网关为192.168.2.2。
CCNP学习笔记

CCNP学习笔记目录基础知识 (2)VLAN&TRUNK (3)路由器存储硬件 (4)CDP (5)交换机安全 (5)STP:802.1d (8)RSTP:802.1w (10)MST:802.1s (10)链路聚合 (10)多层交换 (11)VTP (12)HSRP/VRRP/GLBP (14)路由技术 (14)访问控制列表 (15)NA T (16)广域网 (16)IPv6 (17)VPN (18)WLAN (18)EIGRP (21)OSPF (23)IS-IS (24)路由重发布 (26)BGP (26)组播 (27)QoS(BCMSN) (28)DSL (29)PPPoE (29)MPLS (30)VPN (32)IPsec (32)GRE (33)Easy VPN (34)路由器安全 (34)Firewall (36)V oIP (37)QoS(ONT) (38)基础知识ctrl+C由setup模式退出到CLI模式,在CLI特权模式用setup命令进入setup模式由配置模式退到用户模式用disable,exit等同于logout注销交换机system红色或琥珀色灯闪烁:操作系统丢失,红色或琥珀色常亮,设备无法工作RPS灯绿色意为连接了冗余电源且冗余电源在工作,不亮意为没连接冗余电源STA T/UTL/FDUP灯用MODE按钮切换,与端口状态指示灯结合查看,端口状态灯为桔色为阻塞状态,红色为接口坏UTL用于查看设备背板的利用率,基本不用FDUP用于查看接口的双工模式,绿色为全双工,无色为半双工以太网:802.3快速以太网:802.3u千兆以太网:802.3z (光缆/屏蔽双绞线)、802.3ab (非屏蔽双绞线)交换机槽位顺序:从右向左,从下向上,从1开始(固化的接口其槽位为0,路由器从0开始,固化接口不用写槽位号,如e0、s0)接口顺序:从左向右,同样,交换机从1开始,路由器从0开始交换机MAC地址池,最小的分配给主板,其次按接口从小到大顺序分配给每个接口show version可以看到主板的MAC2960交换机可在接口上配置二三层访问列表,目前的二层交换机在部分功能上已达到了三层甚至四层。
鸿鹄论坛_闫辉CCNA_学习笔记14
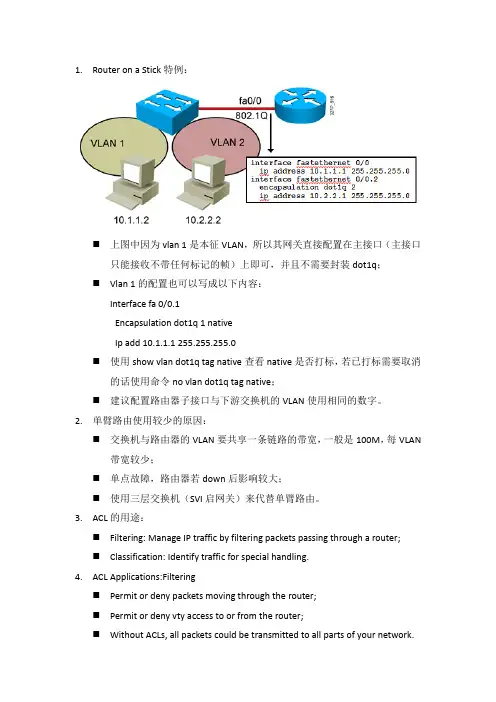
1.Router on a Stick特例:⏹上图中因为vlan 1是本征VLAN,所以其网关直接配置在主接口(主接口只能接收不带任何标记的帧)上即可,并且不需要封装dot1q;⏹Vlan 1的配置也可以写成以下内容:Interface fa 0/0.1Encapsulation dot1q 1 nativeIp add 10.1.1.1 255.255.255.0⏹使用show vlan dot1q tag native查看native是否打标,若已打标需要取消的话使用命令no vlan dot1q tag native;⏹建议配置路由器子接口与下游交换机的VLAN使用相同的数字。
2.单臂路由使用较少的原因:⏹交换机与路由器的VLAN要共享一条链路的带宽,一般是100M,每VLAN带宽较少;⏹单点故障,路由器若down后影响较大;⏹使用三层交换机(SVI启网关)来代替单臂路由。
3.ACL的用途:⏹Filtering: Manage IP traffic by filtering packets passing through a router;⏹Classification: Identify traffic for special handling.4.ACL Applications:Filtering⏹Permit or deny packets moving through the router;⏹Permit or deny vty access to or from the router;⏹Without ACLs, all packets could be transmitted to all parts of your network.5.Internet分为三个层面:管理层面,控制层面,数据层面。
6.ACL Applications: Classification7.Outbound ACL Operation:8.ACL和路由表的优先级比较:⏹出站ACL优先级低于路由表查询,入站ACL优先级高于路由表查询;⏹入站ACL可以过滤进入的所有流量,出方向ACL只能过滤穿过此设备的流量,不能过滤本设备自身生成的流量。
CCNA实验手册完整版本

建策CCNA机架说明1.首先确保您的PC是自动获取IP2.查看用什么方式登录到设备上,如果是用以太网线telnet登录时,请按照以下步骤。
3.开始,运行,CMD ,回车,测试是否可以PING通192.168.1.2234.输入telnet 192.168.1.2235.telnet成功后,会出现输入密码的界面,输入ccna,进入了为TerminalServer的路由器的用户模式。
5.当您第一次登陆到机架的时候,请输入r1进入1号机器,退出请同时按CTRL+SHIFT+6,松开后按X,退出到TerminalServer.同理r2 进入2号,r3进入3号机器。
6.之后您想再次登陆到1号机器的时候,请输入1 即可,2 号机器请输入2,3号机器请输入3。
7.当遇到线路不通或无法登陆时,请输入clear line & (&为您认为不通的那条线路),比如2号线路登陆不进去,则clear line 2,之后按回车清除线路后,请输入r2让路由器重新认一次。
如果是用console口登陆时则是直接打开超级终端并将COM口设置为默认值。
如遇其他问题,请找相关实验老师。
实验一认识设备端口及连接一、路由器接口1. 局域网接口(1)A UI端口AUI端口它就是用来与粗同轴电缆连接的接口,它是一种“D”型15针接口,这在令牌环网或总线型网络中是一种比较常见的端口之一。
路由器可通过粗同轴电缆收发器实现与10Base-5网络的连接。
但更多的则是借助于外接的收发转发器(AUI-to-RJ-45),实现与10Base-T以太网络的连接。
当然,也可借助于其他类型的收发转发器实现与细同轴电缆(10Base-2)或光缆(10Base-F)的连接。
AUI接口示意图如图1所示。
此主题相关图片如下:(2).RJ-45端口RJ-45端口是我们最常见的端口了,它是我们常见的双绞线以太网端口。
因为在快速以太网中也主要采用双绞线作为传输介质,所以根据端口的通信速率不同RJ-45端口又可分为10Base-T网RJ-45端口和100Base-TX网RJ-45端口两类。
CCNP-BSCI课堂笔记
NP BSCI 课程 (3)1.1.EIGRP 增强型内部网关路由协议 (3)1.1.1.EIGRP的特性: (3)1.1.2.EIGRP的关键技术 (3)1.1.3.EIGRP的术语 (3)1.1.4.EIGRP的包的类型 (3)1.1.5.EIGRP metric值的计算 (4)1.1.6.EIGRP的配置 (4)1.1.7.路由汇总 (6)1.1.8.非等价负载均衡 (6)1.1.9.基于MD5的认证加密 (7)1.2.OSPF 开放式最短路径优先协议 (8)1.2.1.工作的过程 (8)1.2.2.OSPF的区域划分 (8)1.2.3.关于OSPF的邻居关系与邻接关系 (9)1.2.4.OSPF包的类型 (9)1.2.5.DR和BDR的选举 (9)1.2.6.OSPF的实验配置 (10)1.2.7.Router-id 的选举 (11)1.2.8.OSPF网络类型 (11)1.2.9.Virtual-Link 虚链路 (12)1.2.10.LSA(链路状态通知) 的类型 (14)1.2.11.路由的类型 (16)1.2.12.修改OSPF接口COST值和路由器的带宽值 (16)1.2.13.OSPF的特殊区域 (17)1.2.14.OSPF的邻居认证 (19)1.2.15.OSPF的路由汇总 (20)1.3.IS-IS(中间系统) 路由协议 (21)1.3.1.基本概念 (21)1.3.2.相关术语 (21)1.3.3.相关特性 (21)1.3.4.Level-1 和Level-2 以及Level-1-2 (21)1.3.5.NSAP地址 (21)1.3.6.IS-IS的邻居建立条件 (22)1.3.7.纯IS-IS的实验配置 (22)1.3.8.集成IS-IS的实验配置 (24)1.4.BGP 边界网关协议 (26)1.4.1.何时使用BGP (26)1.4.2.满足以下条件之一时,不要使用BGP (26)1.4.3.BGP的特性 (27)1.4.4.BGP的数据库 (27)1.4.5.BGP的消息类型 (27)1.4.6.关于IBGP与EBGP之间的关系 (27)1.4.7.基本BGP邻居建立的实验 (29)1.4.8.高级的BGP(属性)实验 (30)1.4.9.BGP的路径属性 (33)1.4.10.BGP路由选择决策过程 (33)1.4.11.使用Route-map操纵BGP路径实验(Local_prefence As-path) (33)1.5.过滤路由的更新 (36)1.6.路由重分发(Redistribution) (37)1.6.1.将RIPv2路由重分发进OSPF 中 (37)1.6.2.将OSPF路由重分发进RIPv2中 (38)1.6.3.将EIGRP 100 重分发进OSPF 中 (38)1.6.4.将OSPF重分发进EIGRP 100中 (39)1.6.5.将RIP v2重分发进EIGRP 100 中 (39)1.6.6.将EIGRP 100 重分发进RIPv2中 (39)1.6.7.将EIGRP 100 重分发进EIGRP 10 (40)1.6.8.将EIGRP 100重分发进集成ISIS中 (40)1.6.9.将ISIS 重分发进EIGRP 100 (41)1.6.10.将ISIS重发分进OSPF中 (41)1.6.11.将OSPF 重分发进ISIS中 (42)1.7.各种路由协议的管理距离值 (42)1.8.(MultiCast)组播 (43)1.8.1.单播数据流 (43)1.8.2.广播数据流 (43)1.8.3.组播数据流 (44)1.8.4.组播的缺点: (44)1.8.5.IP的组播地址(3层地址) (45)1.8.6.数据链路层的2层组播地址 (45)1.8.7.IGMP互联网组管理协议 (46)1.8.8.第2层组播帧交换 (47)1.8.9.组播路由协议 (47)1.8.10.带有RP的稀疏密集的实验配置 (48)1.9.IPV6 (48)1.9.1.IPV6的特性 (48)1.9.2.地址空间 (49)1.9.3.IPv6的地址格式 (49)1.9.4.IPv6地址类型 (49)1.9.5.组播地址Multicast (50)1.9.6.任意播地址Anycast (51)1.9.7.EUI(扩展全局标识)地址格式 (51)1.9.8.IPv6与OSPFv3的实验配置 (52)NP BSCI 课程1.1.EIGRP 增强型内部网关路由协议1.1.1.EIGRP的特性:属CISCO私有协议高级的距离矢量路由协议实现网络的快速收敛支持变长子网掩码和不连续的子网路由更新时发送变化部分的更新内容路由更新采用触发更新机制,只当网络发生变化的时候,才会发送路由更新支持多个网络层的协议(IP、IPX、Novell协议)使用组播和单播技术代替了广播(组播地址:224.0.0.10)在网络的任意点可方便的创建手动路由汇总实现100%无环路(基于DUAL(弥散更新算法))支持等价的和非等价的负载均衡1.1.2.EIGRP的关键技术邻居的发现和恢复使用Hello包来建立,高速链路5秒发送Hello包,低速链路是60秒发送Hello包是一个RTP(可靠的传输协议)协议,能够保证所有的更新数据包能被邻居路由器接受到使用DUAL算法机制,选择一个低代价、无环路的路径到达每一个目标段1.1.3.EIGRP的术语1、Successor 后继路由\\ 主路由2、Feasible Successor (FS)可行后继路由\\备用路由3、Feasible Distance (FD)可行距离\\指从源到达目标段的路径距离值4、Advertised Distance (AD)通告距离\\是指通告路由器到达目标段的距离值1.1.4.EIGRP的包的类型HelloUpdate 更新包Query 查询包Reply 应答包ACK 确认包Router# debug eigrp packet //关闭debug使用undebug all1.1.5.EIGRP metric值的计算K1= 带宽1 BWK2= 负载0 txload(发送) 1/255 rxload(接收) 1/255 255代表固定参考值 K3= 延迟1 DLY 100M=100 10M=1000 1.544M=20000K4= 可靠性0 Reliability 255/255 (最可靠)K5= 最大传输单元0 MTU 1500注:1代表使用, 0代表未被使用Router# show interface E0/0计算公式Metric= [ 107/最小带宽(k) + (延迟)/10]×256说明:最小带宽:指从源到达目的网段链路中的最小带宽延迟:指每段链路的延迟总和1.1.6.EIGRP的配置R1(config)# router eigrp 100R1(config-router)# no auto-summaryR1(config-router)# network 12.0.0.0 0.0.0.3R1(config-router)# network 13.0.0.0 0.0.0.3R1(config-router)# endR2(config)# router eigrp 100R2(config-router)# no auto-summaryR2(config-router)# network 12.0.0.0 0.0.0.3R2(config-router)# network 23.0.0.0 0.0.0.3R2(config-router)# endR3(config)# router eigrp 100R3(config-router)# no auto-summaryR3(config-router)# network 13.0.0.0 0.0.0.3R3(config-router)# network 23.0.0.0 0.0.0.3R3(config-router)# endR1#show ip routeCodes: C - connected, S - static, R - RIP, M - mobile, B - BGPD - EIGRP, EX - EIGRP external, O - OSPF, IA - OSPF inter areaN1 - OSPF NSSA external type 1, N2 - OSPF NSSA external type 2E1 - OSPF external type 1, E2 - OSPF external type 2i - IS-IS, su - IS-IS summary, L1 - IS-IS level-1, L2 - IS-IS level-2ia - IS-IS inter area, * - candidate default, U - per-user static routeo - ODR, P - periodic downloaded static routeGateway of last resort is not set23.0.0.0/30 is subnetted, 1 subnetsD 23.0.0.0 [90/2681856] via 13.0.0.2, 00:00:12, Serial0/1[90/2681856] via 12.0.0.2, 00:00:12, Serial0/012.0.0.0/30 is subnetted, 1 subnetsC 12.0.0.0 is directly connected, Serial0/013.0.0.0/30 is subnetted, 1 subnetsC 13.0.0.0 is directly connected, Serial0/1说明:[90/2681856] [协议管理距离/Metric度量值]R1#show interfaces s0/0Serial0/0 is up, line protocol is upHardware is M4TInternet address is 12.0.0.1/30MTU 1500 bytes, BW 1544 Kbit, DLY 20000 usec,reliability 255/255, txload 1/255, rxload 1/255Metric= [ 107/最小带宽(k) + (延迟+延迟)/10]×256Metric= [ 107/1544 + 4000] ×256Metric= [ 6476 + 4000] ×256Metric= 2681856说明:当107/1544 时候,会出现小数点,立即取整数位,舍弃小数点。
详解路由器递归查询方法
详解路由器递归查询方法路由查找的过程是寻找数据包下一跳的过程!IP路由逐跳将数据包送往目的地。
所谓的下一跳就是和自己直连的某台路由器的对应接口IP地址,这是合乎情理的理解,然而IP路由提供了另外一种方式,即下一跳不必非要和自己直连,它可以忽略当前路由器“附近的拓扑”,直接告知相对较远方的拓扑。
到达Server的下一跳是R2,到达R2的下一跳是R1...以此类推。
协议栈的路由查找逻辑在查找路由时,如果发现nexthop不是和自己直连的,那么就会将此nexthop作为destination再次按照上述逻辑查找路由表直到查到和自己直连的nexthop或者完全失败为止。
这种路由相当于把nexthop推向了远方。
这种递归查找能带来什么好处呢?显然的,递归路由可以是nexthop受到附近网络拓扑变化的影响最小化!针对必须使用静态路由的情况,合理的递归路由规划可以大大简化静态路由的维护工作量,当然如果你使用动态路由,那就没有必要了,要知道递归路由在带来维护方便的同时,其代价是路由器增加了查找压力。
试想,如果到达R1,R2的链路均出现了问题,现在需要将N1,N2,N3的nexthop都切换到R7,你就需要同时修改这三条路由(在无法实现路由汇总的情况下,更糟糕),然而如果我们已经知道到达N1,N2,N3都要经过R3,那么就可以配置N1,N2,N3的nexthop均为R3,顿时在逻辑上绕开了问题链路,实际上,协议栈的路由查找逻辑帮助管理员找到了一条到达R3的路,最终的nexthop 物力上还是和R0直连的,递归查找的结束条件就是destination和R0直连。
在配置上,寻址3个网络的需求变成了寻址R3的需求,配置也简化了不少,你只需要配置一个默认网关即可,链路切换时需要更改的配置也少了很多。
然而记住,递归路由并没有改变任何数据包到达目标网络的路径,它最终还是要落实到一个直连nexthop上,如果我们根据递归路由的配置反推,那么就可以配置出一个非递归的“正常路由”,这个正常的路由配置也能解决上述的繁琐配置问题,因此递归路由某种程度上是一种懒人的做法。
CCNA50小时完整版教程笔记
CCNA50小时完整版教程笔记一、服务器和客户机的概念1.谁提供服务,谁是服务器;谁请求服务,谁是客户机2.可以自己向自己请求服务,也可以自己向自己提供服务二、OSI参考模型1.分层的好处i.数据通讯每个环节的变化不影响其他环节ii.有利于各厂商的设备标准化2.各层概述i.应用层(Application)——能够产生网络流量的网络应用程序。
例如:QQ,IE等,计算器之类则不属于应用层。
ii.表示层(Presentation)——加密、压缩、二进制等。
IE编码选择错误导致轮吗就属于表示层错误。
iii.会话层(Session)——网络会话进程,可用netstat –n –nb 查看iv.传输层(Transport Layer)——可靠传输(TCP),不可靠传输(UDP),流量控制,滑动窗口技术v.网络层(Network Layer)——选择路径vi.链路层(Date Link)——定义了如何标识网络设备vii.物理层(Physical)——电压,接口等3.从排错角度看OSI参考模型i.从底层往高层逐一排错ii.物理层故障:连接错误iii.链路层故障:ARP病毒,ADSL拨号,iv.网络层故障:选择路径上出了问题,例如无网关,无路由等v.传输层故障:vi.会话层故障:vii.表示层故障:例如IE编码错误等viii.应用层故障:IE插件等4.从安全角度看OSI参考模型i.物理层安全:多余接口,机房门禁等。
ii.链路层安全:交换机端口绑定MAC地址等iii.网络层安全:IP访问控制列表等iv.应用层(上三层)安全:杀毒软件,应用层防火墙等三、网络设计的三层模型1.接入层交换机:直接连接终端的交换机,一般接口多,带宽相对较低2.汇聚层交换机:连接接入层的交换机,带宽相对较高3.核心层交换机:连接汇聚层的交换机,转发速度快四、网络设备1.集线器(Hub):带冲突检测的载波侦听多路访问(CSMA/CD)i.不安全,数据靠广播传输ii.效率低,一个(多个)集线器是一个冲突域,共享带宽2.网桥(Bridge)i.MAC地址学习ii.隔离冲突域3.交换机(Switch)i.安全,数据根据Mac地址表转发ii.效率高,一个端口是一个冲突域,每个端口带宽不受其他端口影响iii.一个(多个)交换机是一个广播域4.路由器(Routor)i.基于IP地址转发ii.广域网接口iii.隔离广播域iv.ACL5.网线i.交叉线:连接同类设备ii.直通线:连接不同设备iii.全反线:连接Console口iv.100M用4根,1000兆用8根(大多数设备,具体还要看规范)五、半双工和全双工以太网1.半双工:不能同时收发,例如HUB网络2.全双工:可以同时收发,例如交换机网络六、TCP/IP协议1.应用层(Application Layer):对应OSI的应用层、表示层、会话层。
CCNP个人学习笔记
01路由表的来源1.路由表的来源有三种:直连的路由、静态路由、动态路由;2.动态路由协议可分为三种:距离矢量路由协议、链路状态路由协议、混合路由协议;1.直连路由由路由器根据接口的IP地址和子网掩码计算而得出。
2.静态路由1.静态路由静态路由是管理员告诉路由器它不知道的网络怎么走,它自己知道的(它直连的网络)你就别说了;而动态路由协议是路由器本身要告诉其它路由器与它直连的网络有哪些,所以它只发布与它直连的网络;R1(config)#R1(config)#ip route 192.168.10.0 255.255.255.0 192.168.20.2//ip route +网络号+子网掩码+下一跳地址或R1(config)#ip route 192.168.20.0 255.255.255.0 fastEthernet 0/1//ip route +网络号+子网掩码+出口接口R1(config)#no ip route 192.168.20.0 255.255.255.0 fastEthernet 0/1 //删除静态路由2.浮动路由浮动静态路由本身是静态路由,浮动的含义是当原来的路由失效时,该路由才开始启动;因此在配浮动静态路由时需要将其管理距离做相应的调整,使得大于正常使用的其他路由协议获悉的路由。
//管理距离:直连C为0;静态为1;EIGRP为90;OSPF为110;RIP为120;R1(config)#R1(config)#ip route 192.168.10.0 255.255.255.0 fastEthernet 0/1 130 //浮动路由//相对于一般静态路由,浮动静态路由只不过是在后面多加一个管理距离而已//正常情况下,浮动路由不会出现路由表中3.默认路由R1(config)#R1(config)#ip route 0.0.0.0 0.0.0.0 fastEthernet 0/1 //默认路由3.动态路由1.距离矢量路由协议1).运行距离矢量路由协议的路由器定期向自己的邻居广播或组播更新自己的整个路由表;//RIPv2组播IP为224.0.0.9;2).配置:router ripnetwork 10.0.0.0version 2endshow ip routedebug ip ripshow ip interface briefshow ip protocolsno router rip2.链路状态路由协议1).运行链路状态路由协议的路由器之间不传输路由条目,它们之间传输的是链路状态(路由器某接口的带宽、掩码、接口类型等);2).OSPF需要一个层次化的网络结构,它包含两种不同层次的区域:传输区域(骨干area0)和普通区域(非骨干区域);//所有的非骨干区域必须和骨干区域相连;3).配置:router ospf 1 //1为进程号,只具有本地意思network 10.10.10.1 0.0.0.0area 0 //network+IP地址+0.0.0.0+area 0network 20.20.20.0 0.0.0.255 area 0 //network+网络号+反掩码+area 0endshow ip protocolsshow ip ospf interfaceshow ip ospf neighbor //查看OSPF邻居表show ip ospf database //查看OSPF拓扑表show ip route ospf //查看OSPF路由表no router ospf 13.混合路由协议1).具有链路状态的特性——使用三张表:邻居表、拓扑表、路由表;具有距离矢量的特征——路由器之间直接传递路由条目;2).配置:router eigrp 90 //90为自治系统号,路由器之间要想交换路由信息,自治系统号必须相同network 10.10.10.1 0.0.0.0 //按照链路状态路由协议的配法,没有区域号network 16.0.0.0 //按照距离矢量路由协议的配法no auto-summaryendshow ip routeshow ip protocolsshow ip eigrp interfacesshow ip eigrp neighbors //查看eigrp的邻居表show ip eigrp topology //查看eigrp的拓扑表show ip route eigrp //查看eigrp的路由表no router eigrp 9002路由信息协议RIP路由协议可分为距离适量路由协议和链路状态路由协议;1.RIP简介RIP,Routing Information Protocol,路由信息协议,是一种内部网关协议。
CCNA 实验手册
CCNA实验手册Version 3.0By @红茶三杯 敏捷的网络工程师之路修订记录文档说明目录1实验准备 (4)1.1通过Console接口登录设备 (4)1.2Cisco IOS基础 (10)1.3GNS模拟器 (13)2路由篇 (21)2.1路由器基础配置 (21)2.2静态路由 (27)2.3RIPv2 (33)2.4EIGRP (40)2.5OSPF单区域 (45)2.6OSPF多区域 (49)3交换篇 (54)3.1二层交换基础 (54)3.2使用以太网子接口实现VLAN之间的互访 (57)3.3二层交换机的管理VLAN (60)3.4使用SVI实现VLAN间的互访 (67)4安全篇 (70)4.1标准ACL (70)4.2扩展ACL (72)4.3NAT (75)4.4DHCP (81)4.5综合实验1 (83)4.6综合实验2 (86)5广域网篇 (90)5.1PPP(PAP认证) (90)5.2PPP(CHAP单向认证) (92)5.3PPP(CHAP双向认证) (94)5.4帧中继基础实验 (95)5.5帧中继Hub&Spoke模型基础实验 (98)5.6帧中继P2P子接口实验 (102)6综合实验 (105)6.1综合实验1 (105)6.2综合实验2 (116)1 实验准备1.1 通过Console接口登录设备图1-1 数据网络在网络工程领域,数据网络(Data Network),如图1-1所示,指的是由各种网络设备(例如路由器、交换机、防火墙、负载均衡器)、终端及服务器等搭建而成的一张网。
数据网络的基本功能是使得网络上不同节点之间能够相互通信,从而使得各种业务系统能够在网络上正常运行。
当然这些设备是需要经过我们的配置及部署之后才能够发挥作用,数通工程师(在许多场合也被称为网络工程师)根据实际的需求,对网络进行规划、设计,并最终将设备调试妥当,把网络搭建起来。
通常对于设备的调试,大多是基于命令行的。