
scp的用法范文
scp的用法范文
SCP,即安全、收容、保护(Secure, Contain, Protect)的缩写,是一个虚构的组织,存在于一个虚构的宇宙中。SCP基金会致力于对异常现象进行研究、控制和保护。在SCP宇宙中,有许多异常现象,被称为SCP物品,这些物品可能有着超自然的力量、异常的特性或者对人类带来潜在危害。
SCP物品被分类为不同的类别,根据他们的危险程度从Safe(安全)到Keter(危险)不等。SCP基金会的任务是将这些物品收容在特殊的设施内,以确保它们对人类的威胁最小化,并通过对其进行研究来理解它们的本质。下面将介绍SCP的用法和相关内容。
1.查询SCP物品:如果你想了解一个特定的SCP物品,你可以访问SCP基金会的官方网站,输入物品的编号或名称进行查询。例如,你可以"SCP-173"来了解该物品的情况。官方网站中的SCP档案页面将提供物品的详细描述、控制措施和相关故事。
3.创作自己的SCP:SCP宇宙欢迎用户创作自己的SCP物品。如果你有创意,你可以编写一个SCP文档,描述新的SCP物品的特性和故事。提交给SCP基金会,如果被接受,你的创作将成为SCP宇宙的一部分,供其他人阅读和欣赏。
4.参与SCP角色扮演:SCP宇宙也有许多SCP角色扮演(SCPRP)社区,在这些社区中,你可以扮演SCP基金会的成员,进行虚拟的收容和调查任务。这是一种与其他粉丝一起互动和创作的方式。 5.加入SCP基金会讨论群体:网上有许多讨论SCP的社区和论坛,你可以加入这些群体,与其他感兴趣的人一起讨论SCP物品、故事和理论。这是一个向其他粉丝学习和分享你的观点的好机会。
7.创作SCP相关的内容:除了创作SCP物品,你还可以创作与SCP宇宙相关的内容,如SCP角色、故事扩展、插图和其他艺术作品。通过在网络上分享这些作品,你可以和其他粉丝交流和展示自己的创意。
8.研究SCP物品:SCP基金会的使命之一是对SCP物品进行研究。虽然SCP宇宙是虚构的,但你可以将研究精神应用到现实生活中的其他领域。例如,在科学、历史、哲学等领域中研究特定的主题,推动知识和技术的进步。
总结起来,SCP的用法可以分为查询SCP物品、阅读SCP故事、创作自己的SCP、参与SCP角色扮演、加入SCP基金会讨论群体、了解SCP宇宙的背景故事、创作SCP相关的内容以及研究SCP物品。这些活动可以帮助你深入了解SCP宇宙、展示和分享你的创意,并与其他SCP粉丝互动。无论你是一个新来的粉丝还是长期的SCP追随者,都可以通过这些用法来体验和享受SCP宇宙的魅力。
scp基金会教程

scp基金会教程
摘要:
1.SCP 基金会简介
2.SCP 基金会的目的与意义
3.SCP 项目的基本要素
4.如何编写一个 SCP 项目
5.SCP 基金会的未来发展
正文:
【SCP 基金会简介】
SCP 基金会,全称“Secure Containment Procedures”,即安全收容措施基金会,是一个以创作虚构故事和创意作品为主的网络社区。该社区的主要创作内容为 SCP 项目,即“Special Containment Procedures”,特殊收容措施。这些作品以基金会的名义记录了各种超自然、超自然、奇怪或危险的物体、生物、地点和概念,并描述了如何收容和保护这些异常现象,以防止其威胁人类安全。
【SCP 基金会的目的与意义】
SCP 基金会的目的是通过创作虚构故事和创意作品,让读者在阅读中体验到一种类似于解密和探险的乐趣。这些故事以一种类似于科学报告的形式呈现,让读者在阅读过程中产生一种身临其境的感觉。同时,SCP 基金会也为喜欢创作和分享创意作品的人们提供了一个平台,让他们可以在这个社区中互相交流、学习和成长。
【SCP 项目的基本要素】 一个典型的 SCP 项目通常包括以下几个基本要素:
1.项目编号:每个 SCP 项目都有一个独特的编号,如 SCP-XXXX。
2.项目名称:项目名称通常简洁明了,能够概括项目的主要特征。
3.特殊收容措施:这部分描述了如何收容和保护该项目,以防止其对人类造成威胁。
4.描述:这部分通常包括项目的外观、性质、起源、异常现象等方面的详细描述。
5.注意:这部分通常包括与项目相关的警告、提示或其他需要注意的事项。
【如何编写一个 SCP 项目】
编写一个 SCP 项目需要遵循以下步骤:
1.确定项目的核心概念:首先要确定项目的主题和基本特征,以便在后续写作中有一个明确的方向。
2.编写项目编号和名称:根据项目的核心概念,为其编写一个独特的编号和名称。
Linux使用scp命令远程拷贝文件和目录

Linux使用scp命令远程拷贝文件和目录
使用方法:
$ scp --help
scp [-1246BCpqrv] [-c cipher] [-F ssh_config] [-i identity_file]
[-l limit] [-o ssh_option] [-P port] [-S program]
[[user@]host1:]文件1 [...] [[user@]host2:]文件2
-C:使用压缩。
-p:保留原文件的修改时间、访问时间和访问权限。
-q:不显示传输进度条。
-r:递归传输整个目录。
-v:显示输出详细内容。
-l limit:限定传输带宽,以Kbit/s为单位。
-P port:指定数据传输用到的端口号。
使用示例:
# 将本机test目录下的a.txt文件传到远程的/tmp目录下,传输后为 /tmp/a.txt
scptest/*****************.132.132:/tmp/# 将本机test目录下的a.txt文件传到远程的/tmp目录下并重命名,传输后为 /tmp/b.txt
scptest/*****************.132.132:/tmp/b.txt
# 将本机当前目录下的test目录传到远程的/tmp目录下,传输后为 /tmp/test/
*********************.132.132:/tmp/# 将本机test目录下的所有内容传到远程的/tmp目录下,传输后为 /tmp/*
scp-rtest/*************.132.132:/tmp/
# 将远程/tmp目录下的a.txt文件传到本机test目录下,传输后为 /test/a.txt
***************.132.132:/tmp/a.txttest/# 将远程/tmp目录下的b.txt文件传到本机test目录下并重命名,传输后为 /test/a.txt
CLI命令介绍范文

CLI命令介绍范文
1. ls:列出当前目录中的文件和子目录。通过该命令可以查看目录结构,以及文件的权限和属性。
2. cd:切换目录。通过该命令可以进入其他目录或返回上一级目录。
3. pwd:显示当前所在的目录路径。
4. mkdir:创建新的目录。可以使用该命令创建新的文件夹,用于组织文件或存储数据。
5. rm:删除文件或目录。通过该命令可以删除指定的文件或目录,慎用该命令以防误删。
6. cp:复制文件或目录。可以使用该命令复制文件或目录到指定位置。
7. mv:移动文件或目录。通过该命令可以将文件或目录移动到指定位置,也可以用于文件或目录的重命名。
8. touch:创建新的文件。可以使用该命令创建新的空文件,或更新现有文件的时间戳。
9. cat:显示文件内容。通过该命令可以查看文本文件的内容。
10. grep:在文件中指定的模式或字符串。可以使用该命令定位文件中包含特定内容的行。
11. head:显示文件的开头几行内容。通过该命令可以查看文件的前几行内容。 12. tail:显示文件的末尾几行内容。通过该命令可以查看文件的后几行内容。
13. chmod:修改文件或目录的权限。可以使用该命令更改文件或目录的读、写、执行权限。
14. chown:修改文件或目录的所有者。可以使用该命令更改文件或目录的所有权。
15. ps:显示系统中运行的进程。通过该命令可以查看当前正在运行的程序和它们的状态。
16. top:实时监控系统的进程和资源使用情况。可以使用该命令查看系统的性能状况。
17. ifconfig:显示网络接口的详细信息。可以使用该命令查看网络接口的IP地址、MAC地址等信息。
18. ping:向指定IP地址发送网络请求,测试与目标主机的连通性。
19. ssh:远程登录到其他计算机。可以使用该命令在安全的网络环境下远程管理计算机。
20. scp:在本地和远程计算机之间复制文件。可以使用该命令将文件从本地复制到远程计算机,或从远程复制到本地。
linux下ssh安装与scp命令使用详解

linux下ssh安装与scp命令使⽤详解
ubuntu默认并没有安装ssh服务,可以通过如下命令进⾏:
复制代码 代码如下:
yblin@yblin-desktop:~$ ssh localhostssh: connect to host localhost port 22: Connection refused
如上所⽰则说明还没有安装ssh.通过apt-get安装如下:复制代码 代码如下:
yblin@yblin-desktop:~$ sudo apt-get install openssh-server
ssh默认端⼝是22,可以通过sudo /etc/init.d/ssh start 修改默认端⼝。 scp基于ssh登录,所以如果没有安装ssh⽆法进⾏⽂件拷贝。
不同的Linux之间copy⽂件常⽤有3种⽅法,第⼀种就是ftp,也就是其中⼀台Linux安装ftpServer,这样可以另外⼀台使⽤ftp的client程序来进⾏⽂件的copy。第⼆种⽅法就是采⽤samba服务,类似Windows⽂件copy的⽅式来操作,⽐较简洁⽅便,第三种就是利⽤scp命令来进⾏⽂件复制。 scp是有Security的⽂件copy,基于ssh登录。操作起来⽐较⽅便,⽐如要把当前⼀个⽂件copy到远程另外⼀台主机上,可以如下命令。复制代码 代码如下:
scp/home/daisy/**********************.2.75:/home/root
然后会提⽰你输⼊另外那台172.19.2.75主机的root⽤户的登录密码,接着就开始copy了。 如果想反过来操作,把⽂件从远程主机copy到当前系统,也很简单。
复制代码 代码如下:
**************.2.75:/home/root/home/daisy/full.tar.gz
Linux之scp命令
Linux之scp命令
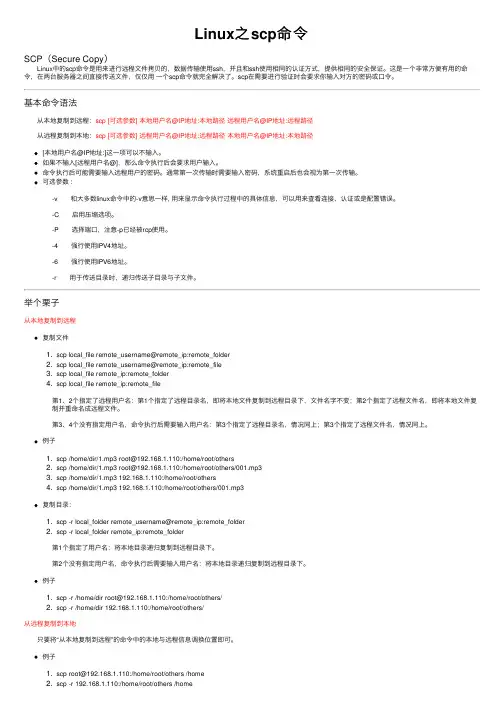
SCP(Secure Copy) Linux中的scp命令是⽤来进⾏远程⽂件拷贝的,数据传输使⽤ssh,并且和ssh使⽤相同的认证⽅式,提供相同的安全保证。这是⼀个⾮常⽅便有⽤的命令,在两台服务器之间直接传送⽂件,仅仅⽤ ⼀个scp命令就完全解决了。scp在需要进⾏验证时会要求你输⼊对⽅的密码或⼝令。
基本命令语法
从本地复制到远程:scp [可选参数] 本地⽤户名@IP地址:本地路径 远程⽤户名@IP地址:远程路径
从远程复制到本地:scp [可选参数] 远程⽤户名@IP地址:远程路径 本地⽤户名@IP地址:本地路径
[本地⽤户名@IP地址:]这⼀项可以不输⼊。如果不输⼊[远程⽤户名@],那么命令执⾏后会要求⽤户输⼊。命令执⾏后可能需要输⼊远程⽤户的密码。通常第⼀次传输时需要输⼊密码,系统重启后也会视为第⼀次传输。可选参数 :
-v 和⼤多数linux命令中的-v意思⼀样, ⽤来显⽰命令执⾏过程中的具体信息,可以⽤来查看连接、认证或是配置错误。
-C 启⽤压缩选项。
-P 选择端⼝,注意-p已经被rcp使⽤。
-4 强⾏使⽤IPV4地址。
-6 强⾏使⽤IPV6地址。
-r ⽤于传送⽬录时,递归传送⼦⽬录与⼦⽂件。
举个栗⼦从本地复制到远程
复制⽂件
1. scp local_file remote_username@remote_ip:remote_folder2. scp local_file remote_username@remote_ip:remote_file3. scp local_file remote_ip:remote_folder4. scp local_file remote_ip:remote_file
第1、2个指定了远程⽤户名:第1个指定了远程⽬录名,即将本地⽂件复制到远程⽬录下,⽂件名字不变;第2个指定了远程⽂件名,即将本地⽂件复制并重命名成远程⽂件。
第3、4个没有指定⽤户名,命令执⾏后需要输⼊⽤户名:第3个指定了远程⽬录名,情况同上;第3个指定了远程⽂件名,情况同上。
scp资料

scp资料
一切都始于scp-173
2007年的夏天,一个叫做“4chan”的美国论坛上发布了一篇名为《scp-173“The Statue”》的帖子。
帖子是一篇用文档记录的形式完成的短篇小说,它用临床研究式的语言,描述了
一个被称为“scp”的机构收容的一个怪物。
Scp-173是1993年被移动到site-19的一尊雕像(scp基金会的收容所都被称作site,不同区域的收容所用不同的编号来加以区分)。实际上scp-173的原型是日本艺术家加藤泉的艺术作品。
Scp-173由混凝土和钢筋建造而成,但是它不但可以动,还对人类充满了敌意。当有生物的视线盯着scp-173时,它是无法行动的。如果盯着它的人眨了眼睛,失去了视线约束的scp-173会在瞬间移动到对方眼前,绞杀或者拧断对方的脖子。鉴于scp-173的危险性,scp基金会将其封锁在一个收容区域里,并保证同一时
间至少有三个人同时盯着它,这样才能保证他们各自有机会眨眼睛而不被
scp-173杀死
Q:SCP基金会是什么机构?基金会的目标是什么?特殊收容措施又是什么?A:SCP基金会全称Special Containment Procedures
Foundation,是一个全球性的秘密组织,他们的目标是收容和销毁全球的超自然物品/人物/现象(即SCP),以让普通人能生活在一个相对安全的世界中,基金会的活动是完全不受各大国的政府干扰的(同时,基金会是非常,非常,非常有钱的),但是在某些情况下基金会会选择与各大国政府合作来达成其目的。
特殊收容措施是为了收容SCP而准备的特殊措施,以防止SCP影响到世俗世
界
SCP-073的存在对任何生活于土壤中的生命形态皆为致命。并对20米半径内所有类似生命造成即时死亡效果。任何SCP-073曾行走过的土地都在两周内荒芜并永久性的失去支持任何生命形式的能力。任何由土壤生长的生物所制物品,例如木器及纸张,在SCP-073的接触下立刻腐朽崩溃。同时其可影响任何相关衍生产物,如所有水耕作物。
Linuxscp命令介绍
Linux scp命令介绍
Linux的scp命令用于Linux之间复制文件和目录。同样也可以用于Linux和macOS之间互相传文件。scp是 secure copy的缩写, scp是linux系统下基于ssh登陆进行安全的远程文件拷贝命令。接下来是小编为大家收集的Linux scp命令介绍,欢迎大家阅读:
Linux scp命令介绍
命令格式:
scp [-1246BCpqrv] [-c cipher] [-F ssh_config] [-i identity_file]
[-l limit] [-o ssh_option] [-P port] [-S program]
[[user@]host1:]file1 […] [[user@]host2:]file2
简易写法:
scp [可选参数] file_source file_target
参数说明:
-1: 强制scp命令使用协议ssh1
-2: 强制scp命令使用协议ssh2
-4: 强制scp命令只使用IPv4寻址
-6: 强制scp命令只使用IPv6寻址
-B: 使用批处理模式(传输过程中不询问传输口令或短语)
-C: 允许压缩。(将-C标志传递给ssh,从而打开压缩功能)
-p:保留原文件的修改时间,访问时间和访问权限。
-q: 不显示传输进度条。
-r: 递归复制整个目录。
-v:详细方式显示输出。scp和ssh(1)会显示出整个过程的调试信息。这些信息用于调试连接,验证和配置问题。
-c cipher: 以cipher将数据传输进行加密,这个选项将直接传递给ssh。
-F ssh_config: 指定一个替代的ssh配置文件,此参数直接传递给ssh。
-i identity_file: 从指定文件中读取传输时使用的密钥文件,此参数直接传递给ssh。
-l limit: 限定用户所能使用的带宽,以Kbit/s为单位。
-o ssh_option: 如果习惯于使用ssh_config(5)中的参数传递方式,
linux指令scp指令详解
linux指令scp指令详解
scp就是secure copy,是用来进行远程文件拷贝的。数据传输使用 ssh,并且和ssh 使用相同的认证方式,提供相同的安全保证 。那么你知道linux指令scp指令详解么?接下来是小编为大家收集的linux指令scp指令详解,欢迎大家阅读:、
linux指令scp指令详解
scp
在不同的linux主机间复制文件
是带有Security的文件copy,基于ssh登录。
有些linux发行版没有自带scp,因此需要安装scp,在centos下安装如下
# yum -y install openssh-clients
基本语法:
# scp [参数] source target
常见参数
-v :显示进度,可以用来查看连接、认证或是配置错误
-r :赋值目录
-C :使能压缩选项
-P :选择端口
-4 :强行使用 IPV4 地址
-6 :强行使用 IPV6 地址
常见的使用方式:
1、将本地复制到远程
格式:
1.1 # scp local_file
remote_username@remote_ip:remote_folder
1.2 # scp local_file
remote_username@remote_ip:remote_folder/remote_file
1.3 # scp local_file remote_ip:remote_folder 1.4 # scp local_file remote_ip:remote_folder/remote_file
格式说明:
1.1和1.2指定了用户名,命令执行后需要输入远程服务器的密码
1.3和1.4未指定用户名,命令执行后需要输入远程服务器的用户名以及密码
1.1和1.3仅指定了远程的目录,文件名字不变
1.2和1.4指定了远程的目录以及文件名
例子:
#scp/doiido/********************.100.2:/doiido# scp /doiido/hello.sh
SCP-2 2.0 21 02 14 说明书
Manual-Reprogramming 2.0 21/02/14
Reprogramming the SCP-2
The manual applies to SCP-1 1.1 (not 1.0) as well
1The SCP reads the trigger position from a magnet housed in the trigger itself. The magnetic field is
read by a Hall sensor, whose output is fed to the microcontroller (the CPU). You may have seen that
there are no end of run switches or mechanical contacts: hence, there is no friction between the
trigger and the cursor as in a traditional controller, which means no wear out, no dust, no change in
characteristics.
The SCP comprises a sophisticated software which can detect the end-of-run positions and self
calibrate during normal operation. It comes precalibrated from factory so that it works as expected
as soon as it is powered up.
Starting from version 1.1 of the controller (November 2010), the SCP adds an important new
Linux的SCP命令
Linux的SCP命令
Linux 的 SCP 命令
两台主机传送⽂件的时候, 经常⽤到 scp 命令。scp 的基本命令格式如下:scp [参数] [原路径] [⽬标路径]常⽤的命令参数
-1 强制scp命令使⽤协议ssh1
-2 强制scp命令使⽤协议ssh2
-4 强制scp命令只使⽤IPv4寻址
-6 强制scp命令只使⽤IPv6寻址
-B 使⽤批处理模式(传输过程中不询问传输⼝令或短语)
-C 允许压缩。(将-C标志传递给ssh,从⽽打开压缩功能)
-p 留原⽂件的修改时间,访问时间和访问权限。
-q 不显⽰传输进度条。
-r 递归复制整个⽬录。
-v 详细⽅式显⽰输出。scp和ssh(1)会显⽰出整个过程的调试信息。这些信息⽤于调试连接,验证和配置问题。
-c cipher 以cipher将数据传输进⾏加密,这个选项将直接传递给ssh。
-F ssh_config 指定⼀个替代的ssh配置⽂件,此参数直接传递给ssh。
-i identity_file 从指定⽂件中读取传输时使⽤的密钥⽂件,此参数直接传递给ssh。
-l limit 限定⽤户所能使⽤的带宽,以Kbit/s为单位。
-o ssh_option 如果习惯于使⽤ssh_config(5)中的参数传递⽅式,
-P port 注意是⼤写的P, port是指定数据传输⽤到的端⼝号
-S program 指定加密传输时所使⽤的程序。此程序必须能够理解ssh(1)的选项。
使⽤案例
案例 1
⽐如想要从远程主机 (1.1.1.1) 使⽤
ivy⽤户复制⼀个
/home/ivy/test⽬录到本地主机的
/home/ivy/⽬录下。
输⼊后会指引输⼊远程主机 ivy ⽤户的密码来创建连接。
案例 2
如果与远程主机创建连接的验证⽅式是密钥验证,那么就复杂点了。
⾸先把公钥拷贝到远程主机
ivy⽤户的
/home/ivy/.ssh/authorized_keys⽂件中。
然后把私钥拷贝到本地主机的某个⽬录下,⽐如