
VLAN translation 功能
VLAN TRANSLATION 功能目录1.Vlan翻译简介 (4)2.VLAN翻译(VLAN Translation)功能类型 (5)2.1 QOS (5)2.1.1QOS实现vlan替换功能 (5)2.1.2QOS实现vlan叠加功能 (6)2.2DOT1Q-TUNNEL (6)2.2.1FLAT模式实现vlan替换 (6)2.2.2QINQ模式实现vlan叠加 (7)3.VLAN替换功能 (7)3.1VLAN翻译-QOS案例 (8)3.2VLAN翻译-FLAT案例 (10)3.3FLAT备注(对于二层交换机配置模板) (12)3.3FLAT备注二(对于二层交换机单台配置模板) (14)4 VLAN叠加功能 (15)4.1基于QOSvlan叠加功能 (15)4.2基于Dot1q-tunnel vlan叠加功能 (17)4.3QINQ备注(对于二层交换机配置模板) (19)5特别案例 (21)5.1通过dot1q-tunnel后网管交换机 (21)5.2通过dot1q-tunnel的QINQ与FLAT结合 (22)5.2通过dot1q-tunnel的vlan定义以及支持的条目 (24)5.2switchport mode dot1q-translating-tunnel特性 (26)6综合实验 (27)6.1实验要求: (27)6.2主要配置信息 (28)6.2.1 S2226E交换机配置 (28)6.2.2 S3928GXE配置信息 (29)6.2.3 S3424C配置 (29)6.2.4 路由器配置信息 (30)6.3实验结果 (30)6.5实验总结 (31)7总结 (31)1.Vlan翻译简介在当今vlan技术得到广泛运用,但缺点每个网络内只有4K的数量vlan。
从而引出了vlan translation (vlan翻译)的技术概念。
被广大的运营商所青睐,vlan translation能够将接入层vlan根据需求进行划分,汇总成一个vlanID进入运营商核心网络如图①。
图①:通过拓扑图可以看到分别有两个接入区,但vlan规划都是一样。
到达汇聚时,按区域划分进行汇总VLANID或者按业务区分汇总VLANID.从而达到核心网络有更多的vlan进行规划。
2.VLAN翻译(VLAN Translation)功能类型Vlan翻译主要有两大类型:第一种,根据源vlanID转换成新vlanID,例如vlanX进入翻译端口后转换成vlanY,我们称为vlan替换;第二种,根据源vlanID增加外层新vlanID,是近几年相对流行的vlan 双层标签技术俗称vlan叠加。
我们可以通过OQS与Dot1q-tunnel 两个功能实现vlan替换与vlan叠加技术。
2.1 QOSQOS我们主要通过policy-map实现vlan替换和vlan叠加功能。
具体我们来看下:2.1.1QOS实现vlan替换功能QOS实现vlan替换功能,是将进入端口的报文通过CPU处理,根据policy-map执行修改报文。
并将报文从端口转发出去,该报文带有新标签的报文。
QOS实现vlan叠加功能,根据policy-map定义的vlan在外层增加一层vlan标签,在接口模式下根据需求应用定义ingress域egress两种方式来实现双层标签。
备注:如需要通过QOS实现vlan叠加功能需要使用BCM56514以上芯片才支持。
2.2DOT1Q-TUNNELDot1q-tunnel是通过802.1Q模式增强的技术功能,主要通过FLAT做替换,QINQ做叠加2.2.1FLAT模式实现vlan替换Flat模式会将进入端口的报文的内标签作为索引,查找VLAN翻译表,将查找到新标签替换源标签,报文从此端口出来时,会再进行新标签到源标签的转换。
备注:通过ot1q-tunnel实现单台vlan替换功能的BCM有56024、56304、56314等,只要是三代芯片并且比56024版本高的一般都是支持。
QINQ模式会将进入端口的报文的内标签作为索引,查找VLAN翻译表。
将查找到的新标签封装到在源标签外层,报文从此端口出来时,会带有双层标签的报文。
备注:通过ot1q-tunnel实现单台vlan叠加功能的BCM有56024、56304、56314等,只要是三代芯片并且比56024版本高的一般都是支持。
3.VLAN替换功能通过初步的了解我们知道了VLAN翻译中的替换功能,将一个带有vlan标签的报文进行修改,把我们想的vlan标签给予替换,最终该报文带有我们给予的vlan标签进行转发。
VLAN替换分别可以通过QOS 与dot1q-tunnel实现。
具体以详细配置为主。
3.1VLAN翻译-QOS案例网络拓扑图R1配置思路①配置两条policy-map定义源vlanID,以及更改vlanID。
例如:classify vlan 100 action 101②在下连口定义QOS policy-map③在上连口定义反向QOS policy-map主要配置S2226E#show running-config !policy-map vlan1//配置策略vlan1classify vlan 100 //收到数据包的vlan id是100时action vlanID 1000 //将vlan id 修改为101!policy-map vlan2//配置策略vlan2classify vlan 1000 //收到数据包的vlan id是101时action vlanID 100 //将vlan id 修改为100!interface FastEthernet0/1//该端口连接R1路由器switchport mode trunk //将该端口配置为trunk,允许vlan 100、101通过qos policy vlan1 ingress//在该端口开启策略vlan1!interface FastEthernet0/2//该端口连接R2路由器switchport mode trunk //将该端口配置为trunk,允许vlan 100、101通过qos policy vlan2 ingress//在该端口开启策略vlan2vlan 1,100,101应用结果3424_config#show mac add dynamicMac Address T able (Total 2)------------------------------------------Vlan Mac Address Type Ports---- ----------- ---- -----101 00e0.0f86.15cc DYNAMIC f0/2100 00e0.0f86.19e6 DYNAMIC f0/1注释:验证了,使用QOS做翻译功能时,先写入MAC地址表信息,再进行修改报文,最后转发。
路由器RA配置RA#show running-config interface g0/0.1interface GigaEthernet0/0.1ip address 10.10.10.51 //配置IP地址no ip directed-broadcastencapsulation dot1Q 100 //配置vlan id 100bandwidth 1000000路由器RB配置RB#show running-config interface g0/0.1interface GigaEthernet0/0.1ip address 10.10.10.50 //配置IP地址no ip directed-broadcastencapsulation dot1Q 101 //配置vlan id 1000bandwidth 1000000RA路由器和RB路由器的连通性测试信息如下:RA#ping 10.10.10.50 -n 100PING 10.10.10.50 (10.10.10.50): 56 data bytes!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!--- 10.10.10.50 ping statistics ---100 packets transmitted, 100 packets received, 0% packet lossround-trip min/avg/max = 0/0/0 ms注释:验证了QOS策略应用成功了。
虽然mac地址表学习的依然是以前的报文,但是最终结果是可以ping,说明QOS在内部已经将报文vlanID进行修改。
3.2VLAN翻译-FLAT案例网络拓扑图R1G0/0连接S3424C的F0/1,S3424C的F0/2连接R1 G0/0口配置思路:①使用dot1q-tunnel 全局开始dot1q隧道模式。
②建立vlan。
③根据需求区分端口:分区作为下联口,连接核心网络是上联口。
④下联口定义翻译端口,配置FLAT翻译规则。
⑤上联口定义dot1q隧道上连模式。
备注:需要注意是FLAT多条目时,必须配置一个端口内,不可以在上下端口个配置不同条目。
并且如FLAT 条目没有涉及到的vlan标签,默认为丢弃处理。
主要配置信息S3424C交换机配置S2226E#show running-configinterface FastEthernet0/1description \\RA 192.168.100.100 //连接路由器Aswitchport mode dot1q-translating-tunnel //启用接口翻译功能switchport dot1q-translating-tunnel mode flat translate 100 101 0 //启用FLAT翻译功能!interface FastEthernet0/2description \\RB 192.168.100.101 //连接路由器Bswitchport mode dot1q-tunnel-uplink //配置上联口模式dot1q-tunnel //全局开启vlan转换功能vlan 1,100,101路由器RA配置RA#show running-config interface g0/0.1interface GigaEthernet0/0.1ip address 192.168.100.100 //配置IP地址no ip directed-broadcastencapsulation dot1Q 100 //配置vlan id 100bandwidth 1000000路由器RB配置RB#show running-config interface g0/0.1interface GigaEthernet0/0.1ip address 192.168.100.101 //配置IP地址no ip directed-broadcastencapsulation dot1Q 101 //配置vlan id 1000bandwidth 1000000应用结果S3424C交换机的mac地址表信息如下:3424C#show mac add dynamicMac Address Table (Total 2)------------------------------------------Vlan Mac Address Type Ports---- ----------- ---- -----101 00e0.0f86.19e6 DYNAMIC f0/2101 00e0.0f86.15cc DYNAMIC f0/1 //S3424C将F0/1标签翻译后再学习注释:交换机已经完成了VLAN ID的转换(将MAC地址00e0.0f86.15cc由原先的VLAN ID100转换为VLAN ID 101),并将该MAC地址写入/MAC地址表。
国家电网企业单位物资采购标准规定
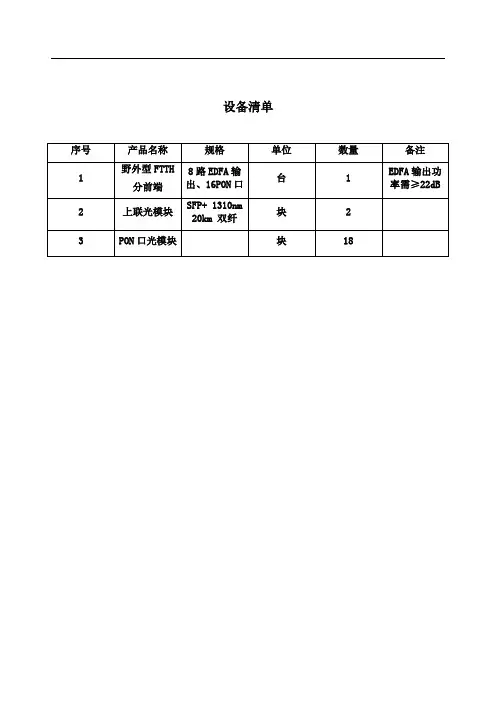
设备清单OLT 技术要求1.1 基本要求1.投标人必须提供工信部的电信设备入网许可证。
2.投标人设备必须满足《中国电信EPON设备技术要求CTC3.0》标准。
3.野外OLT设备类型:提供不少于16个PON口,设备上联支持2*10GE +2*GE光接口、220V单电源。
要求设备支持8口EDFA模块,每端口最大输出光功率22dBm。
4.1.2 硬件要求1.设备尺寸设备尺寸不大于440mm×250mm×185mm。
2.指示灯设备应提供直观、方便的指示灯,建议包括电源指示灯、运行状态指示灯、端口连接状态指示灯、端口工作模式指示灯、链路活动指示灯等。
3.热插拔设备应支持用户业务板的热插拔。
拔插某一个业务板对其他业务的业务应无影响。
拔出配置有业务的业务板卡,插上另一块同样型号和软件版本的业务板卡,网管下发业务配置命令,业务应能够自动恢复。
4.冗余保护设备的核心部件必须支持冗余保护和备份,可以支持用户端口的冗余保护和热备份功能。
OLT设备应支持上行接口之间的负荷分担和主备功能。
1.3设备接口要求1. GE接口GE接口可以是1000BASE-LX、1000BASE-SX、1000BASE-CX和1000BASE-T接口中的一种或多种,各种接口类型均应符合IEEE 802.3的规定。
2. 10 GE接口支持 10GE SFP+模块。
3.用户侧接口要求EPON系统PON光模块发光功率不低于4dBm。
要求符合我国通信行业标准《接入网技术要求——基于以太网方式的无源光网络(EPON)》的规定。
4.管理接口要求应支持以下管理接口:—本地维护管理的接口(Console口);—远程集中维护管理的带外接口(100BASE-T);—远程集中维护管理的网络侧带内接口。
1.4 设备功能要求1.设备基本功能要求EPON应支持IEEE 802.3-2008标准中规定的基本功能。
2.传输距离及分光能力要求EPON系统的最大距离不小于20km,最大差分距离应为20km。
UNI端口VLAN操作模式

UNI端口VLAN操作模式(H3C)
UNI端口VLAN操作模式包括VLAN透传模式、VLAN标记模式和VLAN Translation模式。
各操作模式的详细介绍如下。
1. VLAN透传模式
VLAN透传模式适用于用户端的家庭网关或者交换机是运营商提供并管理的,家庭网关或交换机产生的VLAN Tag是可以信赖的。
在这种模式下,ONU对接收到上行的以太网帧的处理方式是对以太网帧不作任何处理(无论以太网帧是否带VLAN Tag)透明的向OLT转发;对于下行的以太网帧也是透明转发的方式。
其详细处理方式见表4-3。
2. VLAN标记模式
VLAN标记模式适用于用户端的家庭网关或者交换机打的VLAN Tag是不被信任的。
为了实现运营商对进入到网络中的业务的VLAN进行统一的管理和控制,需要为其加上一个网络层VLAN Tag。
其详细处理方式见表4-3。
3. VLAN Translation模式
在VLAN Translation模式下,ONU将用户自行打上的VLAN Tag(其VID可能不是其独用的,可能在同一个EPON系统内有其它用户使用相同的VID)转换为唯一的网络侧VLAN Tag。
VLAN Translation模式下ONU对数据报文的处理方式如表4-3所示。
vlan的作用
vlan的作用
VLAN(Virtual Local Area Network)是一种虚拟局域网技术,它可以将一个物理局域网划分为多个逻辑上独立的虚拟局域网。
VLAN的作用包括:
1. 提高网络性能:通过将局域网划分成多个VLAN,可以将
广播域进行隔离,减少广播风暴和冲突。
这样可以提高网络的性能和可用性。
2. 提高网络安全性:VLAN可以实现不同安全级别的隔离,每个VLAN内部的通信可以保持私密性,提高网络的安全性。
同时,VLAN也可以限制用户之间的通信,减少潜在的安全威胁。
3. 简化网络管理:通过将网络划分为多个VLAN,可以更灵
活地管理网络资源。
管理员可以根据业务需求,将不同的设备或用户划分到不同的VLAN中,便于管理和维护。
4. 支持虚拟机迁移:在数据中心的虚拟化环境中,VLAN可以支持虚拟机的迁移,使虚拟机在不同的物理服务器之间进行迁移时可以保持网络连通性。
总而言之,VLAN提供了网络划分、隔离和管理的功能,可以提高网络性能、安全性和可管理性。
UNI端口VLAN操作模式

UNI端口VLAN操作模式(H3C)
UNI端口VLAN操作模式包括VLAN透传模式、VLAN标记模式和VLAN Translation模式。
各操作模式的详细介绍如下。
1. VLAN透传模式
VLAN透传模式适用于用户端的家庭网关或者交换机是运营商提供并管理的,家庭网关或交换机产生的VLAN Tag是可以信赖的。
在这种模式下,ONU对接收到上行的以太网帧的处理方式是对以太网帧不作任何处理(无论以太网帧是否带VLAN Tag)透明的向OLT转发;对于下行的以太网帧也是透明转发的方式。
其详细处理方式见表4-3。
2. VLAN标记模式
VLAN标记模式适用于用户端的家庭网关或者交换机打的VLAN Tag是不被信任的。
为了实现运营商对进入到网络中的业务的VLAN进行统一的管理和控制,需要为其加上一个网络层VLAN Tag。
其详细处理方式见表4-3。
3. VLAN Translation模式
在VLAN Translation模式下,ONU将用户自行打上的VLAN Tag(其VID可能不是其独用的,可能在同一个EPON系统内有其它用户使用相同的VID)转换为唯一的网络侧VLAN Tag。
VLAN Translation模式下ONU对数据报文的处理方式如表4-3所示。
华为交换机 01-05 QinQ配置

5 QinQ配置关于本章介绍QinQ的基本知识、配置方法和配置实例。
说明S2700SI和S2710SI不支持QinQ。
5.1 QinQ概述QinQ技术是一项扩展VLAN空间的技术,通过在802.1Q标签报文的基础上再增加一层802.1Q的标签头来达到扩展VLAN空间的功能,可以使私网VLAN透传公网。
5.2 设备支持的QinQ特性QinQ因为其自身简单灵活的特点,在各解决方案中扮演着重要的角色。
5.3 配置基本QinQ配置基本QinQ功能后,对于从接口进来的报文,加上一层公网Tag,实现用户报文在公网内转发。
5.4 配置灵活QinQ配置二层灵活QinQ接口后,对于从接口进来的带有私网Tag的用户报文,统一加上公网的Tag,实现用户报文在公网内转发。
5.5 配置外层VLAN Tag的TPID值为了实现不同厂商的设备互通,需要配置外层VLAN Tag的TPID值。
5.6 配置VLANIF接口支持QinQ Stacking功能当用户需要从本端设备远程登录到远端设备上进行远端管理时,可在远端设备上的管理VLAN对应的VLANIF接口上部署QinQ Stacking功能实现。
5.7 配置举例配置举例结合组网需求、配置思路来了解实际网络中QinQ的应用场景,并提供配置文件。
5.1 QinQ概述QinQ技术是一项扩展VLAN空间的技术,通过在802.1Q标签报文的基础上再增加一层802.1Q的标签头来达到扩展VLAN空间的功能,可以使私网VLAN透传公网。
在基于传统的802.1Q协议的局域网互联模式中,当两个用户网络需要通过ISP互相访问时,ISP必须为每个接入用户的不同VLAN分配不同的VLAN ID,如图5-1所示。
假设用户的网络1和网络2位于两个不同地点,并分别通过ISP的PE1、PE2接入骨干网。
如果用户需要将网络1的VLAN100~VLAN200和网络2的VLAN100~VLAN200互联起来,那么必须将CE1、PE1、P和PE2、CE2的相连接口都配置为Trunk属性,并允许VLAN100~VLAN200通过。
OLT技术要求
OLT技术要求OLT 技术要求1.1 基本要求1.投标⼈必须提供⼯信部的电信设备⼊⽹许可证。
2.投标⼈设备必须满⾜《中国电信EPON设备技术要求CTC3.0》标准。
3.野外OLT设备类型:提供不少于16个PON⼝及配套光模块,设备上联⽀持2*10GE +2*GE光接⼝、220V单电源。
要求设备配置8⼝EDFA模块,每端⼝最⼤输出光功率22dBm。
4.每台设备配置2对10GE单模40KM 单纤SFP+光模块(光模块需兼容H3C交换机,⽀持在H3C交换机及所投标OLT产品上查看光功率)。
1.2 硬件要求1.设备尺⼨设备尺⼨不⼤于440mm×250mm×185mm。
2.指⽰灯设备应提供直观、⽅便的指⽰灯,建议包括电源指⽰灯、运⾏状态指⽰灯、端⼝连接状态指⽰灯、端⼝⼯作模式指⽰灯、链路活动指⽰灯等。
3.热插拔设备应⽀持⽤户业务板的热插拔。
拔插某⼀个业务板对其他业务的业务应⽆影响。
拔出配置有业务的业务板卡,插上另⼀块同样型号和软件版本的业务板卡,⽹管下发业务配置命令,业务应能够⾃动恢复。
4.冗余保护设备的核⼼部件必须⽀持冗余保护和备份,可以⽀持⽤户端⼝的冗余保护和热备份功能。
OLT设备应⽀持上⾏接⼝之间的负荷分担和主备功能。
1.3设备接⼝要求1. GE接⼝GE接⼝可以是1000BASE-LX、1000BASE-SX、1000BASE-CX和1000BASE-T接⼝中的⼀种或多种,各种接⼝类型均应符合IEEE 802.3的规定。
2. 10 GE接⼝⽀持 10GE SFP+模块。
3.⽤户侧接⼝要求EPON系统PON光模块发光功率不低于4dBm。
要求符合我国通信⾏业标准《接⼊⽹技术要求——基于以太⽹⽅式的⽆源光⽹络(EPON)》的规定。
4.管理接⼝要求应⽀持以下管理接⼝:—本地维护管理的接⼝(Console⼝);—远程集中维护管理的带外接⼝(100BASE-T);—远程集中维护管理的⽹络侧带内接⼝。
《神州数码_无线控制器AC6028有线功能命令手册》VLAN和MAC地址命令
目录第1章VLAN配置 ..................................................................... 1-11.1 VLAN配置命令 .................................................................................... 1-11.1.1 debug gvrp...............................................................................................1-11.1.2 dot1q-tunnel enable................................................................................1-11.1.3 dot1q-tunnel selective enable................................................................1-11.1.4 dot1q-tunnel selective s-vlan.................................................................1-21.1.5 dot1q-tunnel tpid.....................................................................................1-21.1.6 gvrp...........................................................................................................1-21.1.7 garp timer hold........................................................................................1-21.1.8 garp timer join .........................................................................................1-31.1.9 garp timer leave.......................................................................................1-31.1.10 garp timer leaveall.................................................................................1-31.1.11 name .......................................................................................................1-41.1.12 private-vlan............................................................................................1-41.1.13 private-vlan association.......................................................................1-51.1.14 show dot1q-tunnel ................................................................................1-51.1.15 show garp ..............................................................................................1-61.1.16 show gvrp ..............................................................................................1-61.1.17 show vlan...............................................................................................1-61.1.18 show vlan-translation...........................................................................1-81.1.19 switchport access vlan.........................................................................1-81.1.20 switchport dot1q-tunnel.......................................................................1-81.1.21 switchport forbidden vlan....................................................................1-91.1.22 switchport hybrid allowed vlan ...........................................................1-91.1.23 switchport hybrid native vlan..............................................................1-91.1.24 switchport interface............................................................................1-101.1.25 switchport mode .................................................................................1-101.1.26 switchport trunk allowed vlan ........................................................... 1-111.1.27 switchport trunk native vlan .............................................................. 1-111.1.28 vlan .......................................................................................................1-121.1.29 vlan internal.........................................................................................1-121.1.30 vlan ingress enable.............................................................................1-131.1.31 vlan-translation ...................................................................................1-131.1.32 vlan-translation enable.......................................................................1-131.1.33 vlan-translation miss drop.................................................................1-141.2 动态vlan配置命令............................................................................. 1-141.2.1 dynamic-vlan mac-vlan prefer.............................................................1-141.2.2 dynamic-vlan subnet-vlan prefer ........................................................1-151.2.3 mac-vlan.................................................................................................1-151.2.4 mac-vlan vlan ........................................................................................1-151.2.5 protocol-vlan .........................................................................................1-161.2.6 show dynamic-vlan prefer....................................................................1-161.2.7 show mac-vlan ......................................................................................1-171.2.8 show mac-vlan interface ......................................................................1-171.2.9 show protocol-vlan ...............................................................................1-171.2.10 show subnet-vlan................................................................................1-181.2.11 show subnet-vlan interface................................................................1-181.2.12 subnet-vlan..........................................................................................1-181.2.13 switchport mac-vlan enable...............................................................1-191.2.14 switchport subnet-vlan enable..........................................................1-191.3 Voice VLAN配置命令........................................................................ 1-201.3.1 show voice-vlan ....................................................................................1-201.3.2 switchport voice-vlan enable...............................................................1-201.3.3 voice-vlan...............................................................................................1-201.3.4 voice-vlan vlan ......................................................................................1-21第2章MAC地址表配置命令 ..................................................... 2-12.1 MAC地址表配置命令........................................................................... 2-12.1.1 clear mac-address-table dynamic .........................................................2-12.1.2 mac-address-learning cpu-control........................................................2-12.1.3 mac-address-table aging-time...............................................................2-12.1.4 mac-address-table static | static-multicast | blackhole ......................2-22.1.5 show mac-address-table ........................................................................2-22.2 MAC地址绑定配置命令....................................................................... 2-32.2.1 clear port-security dynamic...................................................................2-32.2.2 mac-address-table periodic-monitor-time............................................2-32.2.3 mac-address-table trap enable..............................................................2-42.2.4 mac-address-table synchronizing enable ............................................2-42.2.5 show port-security..................................................................................2-42.2.6 show port-security address...................................................................2-42.2.7 show port-security interface..................................................................2-52.2.8 station-movement check........................................................................2-62.2.9 switchport port-security.........................................................................2-62.2.10 switchport port-security convert.........................................................2-62.2.11 switchport port-security lock...............................................................2-62.2.12 switchport port-security mac-address ...............................................2-72.2.13 switchport port-security maximum.....................................................2-72.2.14 switchport port-security timeout.........................................................2-82.2.15 switchport port-security violation.......................................................2-8第1章VLAN配置1.1 VLAN配置命令1.1.1 debug gvrp命令:debug gvrpno debug gvrp功能:打开交换机的gvrp的调试开关;本命令的no操作为关闭该调试开关。
4-VLAN转换、QinQ、可控组播
1
在桥端口处理输入数据时使用的缺省vid, 可以修改。 在桥端口处理输入数据时使用的缺省 ,该vid可以修改。 可以修改
FFF
保留vid,任何设备不能将FFF配置成端口 配置成端口pvid或者是 或者是vlan条目的 。 条目的vid。 保留 ,任何设备不能将 配置成端口 或者是 条目的
8
光通信专家
7
光通信专家
VLAN帧标记格式 帧标记格式
Vid取值 取值 0 意义
空的vid,表示该标签头所包含的信息中 是无效的 是无效的, 空的 ,表示该标签头所包含的信息中vid是无效的,但是优先级信息是有 效的。 是保留的, 配置成端口pvid或者是 或者是vlan条目的 效的。该vid是保留的,任何设备不能将 配置成端口 是保留的 任何设备不能将0配置成端口 或者是 条目的 vid。 。
基本原理 功能实现方法 1. VLAN 1:1 转换 1: 2. VLAN N:1 转换 N:
VLAN转换
3
光通信专家
VLAN概念 概念
☻ VLAN (Virtual Local Area Network) 即虚拟局域网 是一种通过将局域网 内的设备逻辑地而不是物理地划分成一个个网段从而实现虚拟工作组的 年颁布了用以标准化VLAN实现方案的 实现方案的802.1Q协议 新兴技术 IEEE于1999年颁布了用以标准化 于 年颁布了用以标准化 实现方案的 协议 标准草案。 标准草案。 ☻ VLAN是为解决以太网的广播问题和安全性而提出的一种协议,它在以太 是为解决以太网的广播问题和安全性而提出的一种协议, 是为解决以太网的广播问题和安全性而提出的一种协议 网帧的基础上增加了VLAN头, 用VLAN ID把用户划分为更小的工作组, 把用户划分为更小的工作组, 网帧的基础上增加了 头 把用户划分为更小的工作组 限制不同工作组间的用户二层互访, 限制不同工作组间的用户二层互访, 每个工作组就是一个虚拟局域网 虚 拟局域网的好处是可以限制广播范围, 拟局域网的好处是可以限制广播范围, 并能够形成虚拟工作组动态管理 网络。 网络。
VLAN技术原理与配置
运行IP协议
运行IPX协议
运行IP协议
运行IPX协议
Int e/0/0 protocol-vlan vlan 10 all
Page14
基于策略划分VLAN
Vlan 10 policy-vlan mac-address 0011-0011-0011 ip 1.1.1.1 int Ethernet 0/0/1
[Switch-Ethernet0/3]port trunk pvid vlan 3 \\配置Trunk-Link端口PVID
[Switch-Ethernet0/3]port trunk allow-pass vlan 5 \\配置Trunk-Link所允许通过的VLAN
Page20
Hybird端口VLAN属性
Page10
基于端口划分VLAN
Port 1
Port 4
Port 2 Port 3
主机A
主机B
主机C
主机D
VLAN信息表
VLAN 10 VLAN 20 VLAN 30
Port1
Port 2 Port 3
Port4
Page11
基于MAC划分VLAN
Vlan10 mac-vlan mac-address 0011-0011-0011
C
PRI F
I
2B VLAN ID(12b)
TCI
Page8
如何生成VLAN标签
Port 1
Port 10
Port 2 Port 7
主机A
主机B
主机C
主机D
端口
Port1 Port2 …… Port7 …… Port10
PVID
5 10 …… 5 …… 10
简述vlan的原理和应用
简述VLAN的原理和应用1. VLAN的定义和概念VLAN(Virtual LAN),即虚拟局域网,是一种在物理网络基础上,将逻辑上互相通信的设备组织起来的技术。
VLAN通过网络交换机将同一个虚拟局域网中的设备连接在一起,实现了逻辑上的隔离和独立。
2. VLAN的原理VLAN的原理基于802.1Q协议,通过在以太网数据帧的标头中插入VLAN标签,将数据帧进行标记,实现对不同虚拟局域网的划分和隔离。
VLAN标签包含一个12位的VLAN ID,用于唯一区分不同的虚拟局域网。
3. VLAN的应用场景•1) 隔离网络流量:将不同部门或用户的网络设备划分到不同的VLAN 中,可以通过限制物理链路和控制交换机端口的访问来实现对网络流量的隔离。
•2) 提高网络性能:通过将网络流量分散到不同的虚拟局域网中,减少广播风暴和冲突域,提高网络性能和传输效率。
•3) 增强网络安全性:通过将不同安全级别的网络设备划分到不同的VLAN中,可以实现网络流量的隔离和安全访问控制,提高网络的安全性。
•4) 简化网络管理:VLAN可以根据不同的管理需求将网络设备进行逻辑划分,简化网络拓扑结构,提高网络管理的灵活性和可扩展性。
•5) 支持虚拟机迁移:在虚拟化环境中,VLAN可以为不同的虚拟机提供独立的网络环境,使虚拟机在不同的物理服务器之间迁移时能够保持网络的连通性。
4. VLAN的配置和管理VLAN的配置和管理需要在网络交换机上进行操作,一般包括以下几个步骤:步骤1: 创建VLAN首先需要在交换机上创建VLAN,为每个VLAN分配一个唯一的VLAN ID。
可以通过命令行界面或图形界面进行配置。
步骤2: 配置端口将需要连接到VLAN的端口配置为该VLAN的成员端口。
可以将一个或多个端口配置为一个VLAN的成员。
步骤3: 配置VLAN间的通信根据需要配置VLAN间的通信方式,可以通过交换机端口的配置或路由器的配置实现VLAN间的互通。