
金融行业标准《银行卡受理终端安全规范》正式发布
金融行业标准《银行卡受理终端安全规范》正式发布
2016年9月6日,金融行业标准《银行卡受理终端安全规范》(JR/T
终端、
输入
ATM受
份有限公司、中国工商银行、中国农业银行、中国银行、中国建设银行、交通银行、中国光大银行、招商银行、中国邮政储蓄银行、中国金融电子化公司、中金金融认证中心有限公司、北京银联金卡科技有限公司、银联商务有限公司、福建联迪商用设备有限公司、中国软件评测中心、信息产业信息安全测评中心等单位组成的工作组起草。
标准经过广泛征求意见和反复修改论证,并通过了全国金融标准化技术委
员会组织的审查。
中国人民银行关于规范和促进银行卡受理市场发展的指导意见

中国人民银行关于规范和促进银行卡受理市场发展的指导意见文章属性•【制定机关】中国人民银行•【公布日期】2005.06.16•【文号】银发[2005]153号•【施行日期】2005.06.16•【效力等级】部门规范性文件•【时效性】失效•【主题分类】银行业监督管理正文中国人民银行关于规范和促进银行卡受理市场发展的指导意见(银发[2005]153号)中国人民银行各分行、营业管理部、省会(首府)城市中心支行,各政策性银行、国有独资商业银行、股份制商业银行,国家邮政局邮政储汇局,中国银联股份有限公司:针对当前银行卡受理市场发展不规范和建设滞后等突出问题,为贯彻实施中国人民银行等九部门《关于促进银行卡产业发展的若干意见》(银发[2005]103号),促进银行卡受理市场健康发展,现就规范和促进银行卡受理市场发展提出如下指导意见:一、关于银行卡受理市场主要参与方的职责(一)关于特约商户收单机构。
特约商户收单机构指与特约商户(以下简称商户)签约并向该商户承诺付款的金融机构以及有资质的专业化收单机构。
其业务范围包括发展商户、POS机具布放和维护、交易处理及交易单据清分、为商户受理银行卡提供授权和结算、交易后的对账查询和差错处理、监控收单交易等。
商户收单机构为其商户提供收单服务,应按照市场化原则,在平等、自愿的基础上签订收单协议,明确双方的权利、义务和违约责任。
(二)关于银行卡清算组织。
银行卡清算组织是提供银行卡跨行信息交换和清算服务的法人。
中国银联是目前国内专门从事人民币银行卡跨行信息转接的清算组织,主要职责是建立和运营安全、高效的银行卡跨行信息转换网络,实现银行卡跨行通用。
银联应专注于这一主业,切实提高网络服务水平,并加强对“银联”品牌的管理和经营。
中国银联可以根据中国人民银行的相关规定制定由参与机构共同遵守的有关跨行信息交换和业务处理的规范和标准。
中国银联应建立企业化运作机制,进一步完善法人治理结构,建立严格有效的内控制度。
银行磁条卡销售点终端规范

银行磁条卡销售点终端规范【法规类别】银行综合规定【失效依据】中国人民银行关于发布《银行卡销售点(POS)终端规范》和《银行卡自动柜员机(ATM)终端规范》两项行业标准的通知【发布部门】中国人民银行【发布日期】2001.03.30【实施日期】2001.05.01【时效性】失效【效力级别】部门规范性文件银行磁条卡销售点终端规范(2001年3月30日中国人民银行发布2001年5月1日实施)1范围本规范规定了银行磁条卡销售点终端标准,其中规定了银行磁条卡特约商户销售点终端的硬件要求、软件要求、安全要求以及终端的应用功能。
不涉及银行磁条卡交易主机端的规定。
本规范适用于受理中华人民共和国境内发行和使用的人民币银行磁条卡的各种特约商户销售点终端设备。
银行磁条卡销售点终端以下简称为POS终端。
2引用标准下列标准所包含的条文,通过引用而成为本规范的条文。
在出版时,所示版本均为有效。
所有标准都会被修订,使用本规范的各方应探讨使用下列标准最新版本的可能性。
GB/T2312-1980信息交换用汉字编码字符集基本集GB/T6833.2 ̄6833.6-1987电子测量仪器的电磁兼容性试验规范GB/T9254-1988信息技术设备的无线电干扰极限值和测量方法ISO7812-2:1993识别卡发卡方的标识GB/T14916-1994识别卡物理特性GB/T15120.1-.5-1994识别卡记录技术GB/T15150-1994银行卡交换报文规范GB/T4943-1995信息技术设备(包括电气事务设备)的安全GB/T15694.1-1995识别卡发卡者标识编号体系GB/T17552-1998识别卡金额交易卡3定义本规范使用下列定义。
3.1银行卡bankcard由商业银行(含邮政金融机构)向社会发行的,具有消费信用、转账结算、存取现金等全部或部分功能的信用支付工具。
3.2磁条卡magneticstripecard物理特性符合GB/T14916标准,磁条记录符合GB/T15120、GB/T15694-1、ISO7812-2、GB/T17552标准的卡片。
金融行业标准目录(2013年6月)

金融行业标准目录(2013年6月)序号行业标准编号标准名称标准简介1JR/T 0001-93钞票纸本标准规定了钞票纸的具体要求。
2JR/T 0001-2000金库门本标准JR/T0001-2000规定了金库门的定义、分类与命名、要求、抽样、试验方法、检验规则、标志、包装、运输、储存等。
本标准适用于金融行业各类金库库房使用的库门。
也适用于金库备用门(安全门)。
3JR/T 0001-2009银行卡销售点(POS)终端规范本标准JR/T 0001-2009 规定了银行磁条卡及IC卡特约商户销售点终端的硬件要求、软件要求、安全要求、应用功能、交易界面、交易处理流程、报文格式及POS终端凭证要素,不涉及银行磁条卡及IC卡交易主机端的规定。
4JR/T 0002-94点钞机本标准规定了点钞机通用技术标准,内容包括术语、分类、技术要求、试验方法、检验规则及标志、包装、运输、贮存。
5JR/T 0002-2000组合锁本标准JR/T0002-2000规定了组合锁的分类、定义、结构要求、性能试验及标志等。
本标准的要求适用于安装在保险柜、金库及同类设施的门上的组合锁,它给出了抗非法开启的锁定锁栓的方法。
6JR/T 0002-2009银行卡自动柜员机(ATM)终端规范本标准JR/T 0002-2009 规定了银行卡自动柜员机终端的基本硬件要求、软件要求、安全要求、应用功能、用户界面、交易处理流程、报文格式及凭证要素等。
本规范不涉及银行卡交易主机端的规定。
7JR/T0003.1-2001银行卡联网联合安全规范本标准JR/T 0003.1-2001对加入全国银行卡网络的相关入网设备、设施的安全技术要求等事项进行了规定,同时也对持卡人、商户、卡片和终端机具供应商以及参加银行卡联合组织工作人员的安全管理要求等事项进行了规定。
8JR/T0003.2-2001银行卡联网联合业务规范本标准JR/T 0003.2-2001对银行卡联网联合的业务流程和要求等事项进行了统一规定。
中国人民银行关于发布《银行卡卡片规范》行业标准的通知

中国人民银行关于发布《银行卡卡片规范》行业标准的通知【法规类别】行业标准管理【发文字号】银发[2009]161号【发布部门】中国人民银行【发布日期】2009.05.18【实施日期】2009.07.01【时效性】现行有效【效力级别】XE0303中国人民银行关于发布《银行卡卡片规范》行业标准的通知(2009年5月18日银发[2009]161号)中国人民银行上海总部,各分行、营业管理部,省会(首府)城市中心支行;各政策性银行、国有商业银行、股份制商业银行,邮政储蓄银行;中国银联股份有限公司:《银行卡卡片规范》行业标准已经全国金融标准化技术委员会审查通过,现予以发布,并就有关事项通知如下:一、标准的编号和名称JR/T 0052-2009《银行卡卡片规范》。
二、本标准自2009年7月1日起实施,商业银行新发行银行卡应遵循本标准。
对于不符合标准的银行卡,中国银联应不予入网;对于有特定性质的银行卡,应经报中国人民银行批准后,方可准予入网。
附件:银行卡卡片规范ICS备案号:JR/T 0052-009中华人民共和国金融行业标准银行卡卡片规范Bank card specification2009-05-18发布2009-07-01实施中国人民银行发布目次前言引言1范围2规范性引用文件3术语和定义4卡面设计要素5卡片物理特性6卡片介质7卡面字符印刷8卡片安全要求前言本标准由中国人民银行提出。
本标准由全国金融标准化技术委员会归口。
本标准负责起草单位:中国人民银行科技司、中国金融电子化公司。
本标准参加起草单位:中国工商银行、中国农业银行、中国建设银行、华夏银行、中国银联股份有限公司、银行卡检测中心、中钞信用卡产业发展有限公司。
本标准主要起草人:姜云兵、杜宁、李曙光、马小琼、刘启滨、张艳、赵志兰、刘运、赵宏鑫、袁红斌、邓立峰、曹瀛、黄发国、刘志刚、张永峰、王飞。
本标准为首次制定。
引言目前国内缺乏系统的银行卡卡片规范,各参考标准不统一,为了系统全面地规范卡片的相关部分,特制定此规范。
金融行业标准目录 金融行业国家标准
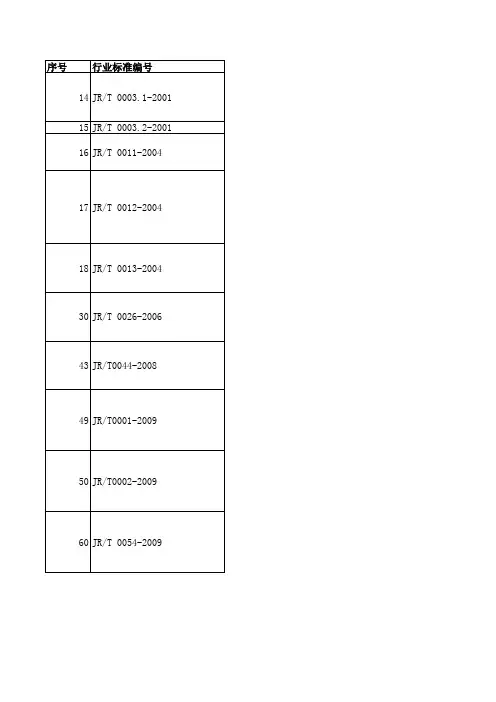
序号
行业标准编号 14 JR/T 0003.1-2001 15 JR/T/T 0012-2004
18 JR/T 0013-2004
30 JR/T 0026-2006
43 JR/T0044-2008
49 JR/T0001-2009
50 JR/T0002-2009
金融业星型网间互联技术规范
金融业星型网间互联安全规范
银行业计算机信息系统雷电防护技术规范
银行业信息系统灾难恢复管理规范
银行卡销售点(POS)终端规范
银行卡自动柜员机(ATM)终端规范
巨灾保险数据采集规范
银行卡联网联合技术规范第1部分:交易处理
银行卡联网联合技术规范第2部分:报文交换 银行卡联网联合技术规范第3部分:文件数据格式 银行卡联网联合技术规范第4部分:数据安全传输控制 银行卡联网联合技术规范第5部分:通信接口
60 JR/T 0054-2009
61 JR/T 0055.1-2009
62 JR/T 0055.2-2009 63 JR/T 0055.3-2009 64 JR/T 0055.4-2009 65 JR/T 0055.5-2009
81 JR/T 0058-2010
标准名称 银行卡联网联合安全规范 银行卡联网联合业务规范 银行集中式数据中心规范
《银行卡联网联合技术规范》规定了银行卡跨行交 易的处理流程、交易中使用的报文及文件接口、交 易数据安全传输的基本要求以及通信接口应满足的 要求。本部分规定了银行卡跨行交易的处理流程和 处理要求。从处理流程上将行标中交易划分为联机 类、脱机类和手工类交易,按交易功能划分,行标 中交易区分为金融类交易、差错类交易和管理类交 易。 本部分规定了机构与交换中心之间联机交易时使用 的报文接口,包括交易报文的结构、报文域说明以 及金融类联机交易和管理类交易的报文格式。 本部分规定了机构与交换中心之间传递和交换的文 件接口。 本部分规定了银行卡跨行交易传输过程中密钥管理 机制和交易数据安全传输的基本要求,以保证交易 信息的安全性和完整性。 本部分规定了银行卡跨行交易网络中联机交易与文 件传输的通信接口应满足的要求。 本标准根据保险行业现有技术的发展水平,提出了 保险行业信息安全风险评估的方法,规定了不同信 息安全风险保护能力的具体评估指标,即信息安全 风险保护能力指标。信息安全风险保护能力指标包 括技术指标和管理指标。本标准适用于指导保险行 业不同信息安全风险保护能力下的安全建设和监督 管理,指引保险企业在适度投入的情况下逐步提升 整体信息安全保护能力。
运用金融科技产品认证 提升微信支付安全性

40 《 质量与认证》2021·04运用金融科技产品认证 提升微信支付安全性文/李俊斌 王旭 蒋增增金融科技产品认证是为贯彻国务院《关于加强质量认证体系建设促进全面质量管理的意见》(国发〔2018〕3号)精神,更好地满足金融行业发展与监管需要,在支付技术产品认证之上扩展而来。
借助金融科技产品认证,可持续强化金融科技安全与质量管理,防范因技术产品质量缺陷引发的风险向金融领域传导。
微信支付积极响应国家及金融行业要求,在移动金融技术服务认证基础上,按照《移动金融客户端软件安全管理规范》(JR/T 0092-2019)金融行业标准要求,持续加强客户端软件安全建设。
经北京国家金融科技认证中心严格审核,微信支付客户端软件获得金融科技产品认证证书。
微信支付移动金融客户端安全实践一是提升客户端软件安全水平。
随着移动互联网的广泛应用、移动支付的普及,用户通过智能移动终端客户端软件进行金融交易愈加频繁,移动金融客户端应用的重要性和价值凸显。
据《2020年第三季度支付体系运行总体情况》统计数据显示,移动支付业务持续快速增长,三季度非银行支付机构处理网络支付业务2345亿笔,金额78.96亿元,同比增长均超20%。
移动金融给用户生活带来极大便利的同时,也面临巨大的安全挑战。
近几年,针对移动金融APP 的攻击持续不断,逆向破解、病毒植入、仿冒钓鱼、信息截取等攻击手段给移动金融客户端安全造成了极大威胁。
在移动金融APP 的诸多攻击手段中,加密破解和支付篡改尤为典型。
加密破解典型场景中,通常是由于客户端软件代码被逆向,加密算法代码逻辑暴露,同时,由于加密算法没有按照行业标准进行安全防护,导致整个加密体系被“绕过”,直接影响用户身份鉴别、支付数据安全。
支付篡改场景中,通常是由于客户端软件没有进行代码保护,没有对程序运行环境进行监测,导致攻击者更改核心支付逻辑,从而实现恶意支付。
面对当前严峻的移动金融安全形势,2019年9月,中国人民银行印发《关于发布金融行业标准加强金融科技是一把“双刃剑”,在为金融业务带来高效率的同时,也引入了新的风险与挑战。
《云计算技术金融应用规范 技术架构》等三项金融行业标准正式发布
《云计算技术金融应用规范技术架构》等三项金融行业标准正式发布
2018年8月15日,《云计算技术金融应用规范技术架构》(JR/T
0166-2018)、《云计算技术金融应用规范安全技术要求》(JR/T0167-2018)、《云计算技术金融应用规范容灾》(JR/T
此三项标准由全国金融标准化技术委员会归口管理,由中国人民银行科技司、中国人民银行成都分行、中国人民银行济南分行、中国人民银行福州中心支行负责起草,中国金融电子化公司、网联清算有限公司、中国互联网金融协会等单位参与起草。
标准经过广泛征求意见和论证,并通过了全国金融标准化技术委员会审查。
1
JR/T0166-2018
云计算技术金融应用规范技术架构
2018-08-15
2018-08-15
3
JR/T0168-2018
云计算技术金融应用规范容灾
2018-08-15
2018-08-15。
银联卡受理终端安全规范-第1部分:销售点终端(POS)安全规范(QCUP 007.1-2011)
Q/CUP银联卡受理终端安全规范第1部分 销售点终端(POS)安全规范Specification for Terminal Accepting CUP CardsPart1 Point of Sale terminal中国银联股份有限公司发布目次前言 (II)1 范围 (1)2 规范性引用文件 (1)3 术语和定义 (1)4 POS终端硬件要求 (3)5 POS终端软件要求 (5)6 POS终端安全要求 (5)前言本标准对受理银联卡(包括磁条卡和IC卡)终端的硬件和安全做具体规定。
本标准由以下六个部分组成:——第1部分:销售点终端安全规范——第2部分:银联卡受理信息系统安全规范——第3部分:自助终端安全规范——第4部分:ATM终端安全规范——第5部分:电话支付终端安全规范——第6部分:PIN输入设备安全规范本部分为《银联卡受理终端安全规范》的第1部分。
本次修订为第一次修订,主要如下:——增加非接触IC卡读写模块的硬件要求。
——增加IC卡电子现金脱机交易流水存储要求。
——修改打印字符的要求。
——修改工作密钥的描述。
本部分由中国银联提出。
本部分由中国银联技术管理部组织制定和修订。
本部分的主要起草单位:中国银联技术管理部。
本部分的主要起草人:李伟、周皓。
银联卡受理终端安全规范第1部分销售点终端(POS)安全规范1 范围本标准规定了磁条卡及IC卡销售点终端标准,其中规定了:磁条卡及IC卡特约商户销售点终端的硬件要求、软件要求和安全要求。
不涉及终端应用部分。
本标准适用于受理银联标准卡(磁条卡或IC卡)的各种销售点终端设备。
银行卡销售点终端以下简称为POS终端。
2 规范性引用文件下列文件中的条款通过本标准的引用而成为本标准的条款。
凡是注日期的引用文件,其随后所有的修改单(不包括勘误的内容)或修订版均不适用于本标准,然而,鼓励根据本标准达成协议的各方研究是否可使用这些文件的最新版本。
凡是不注日期的引用文件,其最新版本适用于本标准。
金融科技产品认证规则
附件2编号:CNCA-CPTP-001 金融科技产品认证规则2022-1-30发布2022-1-30实施国家认证认可监督管理委员会发布目录1 适用范围 (1)2 认证依据 (1)3 认证模式 (2)4 认证单元划分 (2)5 认证委托 (3)5.1 申请与受理 (3)5.2 申请资料 (3)5.3 实施安排 (3)6 认证实施 (3)6.1 型式试验 (3)6.1.1 型式试验样品要求 (3)6.1.2 型式试验实施 (4)6.1.3 型式试验报告 (4)6.2 文件审查 (4)6.3 现场检查 (4)6.4 认证结果评价与决定 (5)6.5 认证时限 (5)6.6 获证后监督 (5)6.6.1 获证后监督频次 (5)6.6.2 获证后监督审查的方式和内容 (6)6.6.3 获证后监督结果评价 (6)7 认证证书 (6)7.1 认证证书的保持 (6)7.2 认证证书覆盖产品的变更 (6)7.2.1 变更申请和要求 (7)7.2.2 变更评价与批准 (7)7.3 认证证书覆盖产品的扩展 (7)7.4 认证证书的注销、暂停和撤销 (7)7.5 认证证书的使用 (8)8 认证标志 (8)9 认证责任 (8)10 认证细则 (9)1适用范围本规则适用于金融科技产品,包括以下产品种类:客户端软件、安全芯片、安全载体、嵌入式应用软件、银行卡自动柜员机(ATM)终端、支付销售点(POS)终端、移动终端可信执行环境(TEE)、可信应用程序(TA)、条码支付受理终端(含显码设备、扫码设备)、声纹识别系统、云计算平台、区块链技术产品、商业银行应用程序接口和多方安全计算金融应用。
2认证依据金融科技产品认证依据的标准见下表。
上述标准原则上应执行最新版本,当需要使用标准的其他版本时,按认监委发布的有关文件要求执行。
3认证模式金融科技产品认证的基本认证模式为:型式试验+获证后监督上述获证后监督是指获证后的跟踪检查、生产现场收取样品检测、市场抽样检测三种方式之一或组合。
中国人民银行关于发布中国金融移动支付系列行业标准的通知-银发[2012]276号
中国人民银行关于发布中国金融移动支付系列行业标准的通知正文:---------------------------------------------------------------------------------------------------------------------------------------------------- 中国人民银行关于发布中国金融移动支付系列行业标准的通知(2012年12月12日银发[2012]276号)中国人民银行上海总部,各分行、营业管理部,各省会(首府)城市中心支行;国家开发银行,各政策性银行、国有商业银行、股份制商业银行,中国邮政储蓄银行;中国支付清算协会,中国银联股份有限公司:中国金融移动支付系列行业标准已经全国金融标准化技术委员会审查通过,现予以发布,并就有关事项通知如下:一、标准的编号及名称JR/T 0088.1-2012《中国金融移动支付应用基础第1部分:术语》JR/T 0088.2-2012《中国金融移动支付应用基础第2部分:机构代码》JR/T 0088.3-2012《中国金融移动支付应用基础第3部分:支付应用标识符》JR/T 0088.4-2012《中国金融移动支付应用基础第4部分:支付账户介质识别码》JR/T 0089.1-2012《中国金融移动支付安全单元第1部分:通用技术要求》JR/T 0089.2-2012《中国金融移动支付安全单元第2部分:多应用管理规范》JR/T 0090-2012《中国金融移动支付非接触式接口规范》JR/T 0091-2012《中国金融移动支付受理终端技术要求》JR/T 0092-2012《中国金融移动支付客户端技术规范》JR/T 0093.1-2012《中国金融移动支付远程支付应用第1部分:数据元》JR/T 0093.2-2012《中国金融移动支付远程支付应用第2部分:交易模型及流程规范》JR/T 0093.3-2012《中国金融移动支付远程支付应用第3部分:报文结构及要素》JR/T 0093.4-2012《中国金融移动支付远程支付应用第4部分:文件数据格式规范》JR/T 0093.5-2012《中国金融移动支付远程支付应用第5部分:短信支付技术规范》JR/T 0093.6-2012《中国金融移动支付远程支付应用第6部分:基于安全单元(SE)的安全服务技术规范》JR/T 0094.1-2012《中国金融移动支付近场支付应用第1部分:数据元》JR/T 0094.2-2012《中国金融移动支付近场支付应用第2部分:交易模型及流程规范》JR/T 0094.3-2012《中国金融移动支付近场支付应用第3部分:报文结构及要素》JR/T 0094.4-2012《中国金融移动支付近场支付应用第4部分:文件数据格式规范》JR/T 0095-2012《中国金融移动支付应用安全规范》JR/T 0096.1-2012《中国金融移动支付联网联合第1部分:通信接口规范》JR/T 0096.2-2012《中国金融移动支付联网联合第2部分:交易与清算流程规范》JR/T 0096.3-2012《中国金融移动支付联网联合第3部分:报文交换规范》JR/T 0096.4-2012《中国金融移动支付联网联合第4部分:文件数据格式规范》JR/T 0096.5-2012《中国金融移动支付联网联合第5部分:入网管理规范》JR/T 0096.6-2012《中国金融移动支付联网联合第6部分:安全规范》JR/T 0097-2012《中国金融移动支付可信服务管理技术规范》JR/T 0098.1-2012《中国金融移动支付检测规范第1部分:移动终端非接触式接口》JR/T 0098.2-2012《中国金融移动支付检测规范第2部分:安全芯片》JR/T 0098.3-2012《中国金融移动支付检测规范第3部分:客户端软件》JR/T 0098.4-2012《中国金融移动支付检测规范第4部分:安全单元(SE)应用管理终端》JR/T 0098.5-2012《中国金融移动支付检测规范第5部分:安全单元(SE)嵌入式软件安全》JR/T 0098.6-2012《中国金融移动支付检测规范第6部分:业务系统》JR/T 0098.7-2012《中国金融移动支付检测规范第7部分:可信服务管理系统》JR/T 0098.8-2012《中国金融移动支付检测规范第8部分:个人信息保护》二、标准自发布之日起实施请人民银行分支机构将本通知转发至辖区内地方性金融机构。