
WAS中如何配置LDAP
在WAS使用实践中,LDAP服务器经常会被作为用户注册表来使用。
这里主要针对WAS中如何配置LDAP给出相关说明。
配置主要分为三步:
1. 选择使用LDAP协议作为活动用户注册表。
活动用户注册表中选中使用“轻量级目录访问协议(LDAP)用户注册表”并保存。
◊配置-◊a) 在全局安全性
LDAP)◊用户注册表-◊2. 配置LDAP服务器基本信息(全局安全性
在这部分中主要需要的配置项有:
a) 服务器用户标识:设置服务器的管理用户,一般在这里指定一个LDAP上的有效完整专有名称(DN),例如cn=wasadmin, ou=Shanghai, o=IBM, c=CN。
b) 服务器用户标识: 指定与服务器标识相对应的密码。
c) 类型:根据真实使用的LDAP服务器类型进行选择
d) 主机:指定LDAP服务器的IP地址或者主机名
e) 端口:指定LDAP服务器的端口,一般默认为389
f) 基本专有名称(DN):指定目录服务的基本专有名称,表示LDAP搜索操作的起始点。
假定LDAP服务器的后缀为o=IBM, c=CN,那么对于cn=wasadmin, ou=Shanghai, o=IBM, c=CN这个DN,这里可以指定基本专有名称为ou=Shanghai, o=IBM, c=CN或者o=IBM, c=CN
g) 绑定专有名称(DN):绑定是LDAP客户端连接服务端时所必须的操作,在服务器端可以配置为匿名或者非匿名,如果是匿名,那么这里与步骤h均可以设为空。
如果不是,那么必须指定一个LDAP上有效的用户DN
h) 绑定密码:如果是非匿名访问,那么需要指定对应于绑定专有名称(DN)的密码
高级轻量级目录访问协议(LDAP)用户注册表设置)◊LDAP◊用户注册表-◊3. 配置LDAP服务器高级信息(全局安全性
a) 用户过滤器: 该过滤器用于通过短名称(%v)在服务器上进行条目查找用户。
例如
(&(uid=%v)(objectclass=inetOrgPerson)表示在LDAP服务器上查找类为inetOrgPerson,属性uid 等于%v的条目。
这里需要根据LDAP的设置进行适当修改。
b) 组过滤器:该过滤器用于通过短名称(%v)在服务器上进行条目查找组。
例如
(&(cn=%v)(|(objectclass=groupOfNames)(objectclass=groupOfUniqueNames)))表示查找属性cn等于%v并且类是groupOfNames或者是groupOfUniqueNames的条目。
这里需要根据LDAP的设置进行适当修改。
c) 用户标识映射:此过滤器将用户的短名称映射至LDAP 条目并指定使用用户的短名称显示这些用户时表示用户的一段信息。
比如用户在登录时使用了uid,但是在页面上希望显示其电子邮件,那么则这里需要指定为*:mail,mail是该用户的一个属性。
d) 组标识映射: 修改组标识映射过滤器。
此过滤器将组的短名称映射至LDAP 条目并指定显示组时表示组的一段信息,使用方法与用户标识映射类似。
ldap配置过程详解

ldap配置过程详解ldap常⽤名称解释1.环境搭建操作系统:centos6.5 x86_64关闭防⽕墙、selinux开启时间同步# crontab -e加⼊# time sync*/5 * * * * /usr/sbin/ntpdate 192.168.8.102 >/dev/null 2>&1# crontab -l*/5 * * * * /usr/sbin/ntpdate -u 192.168.8.102 >/dev/null 2>&1配置域名解析:# echo "192.168.8.43 " >> /etc/hosts解决依赖关系# yum grouplistBaseDebugging ToolsPerformance ToolsCompatibility librariesDevelopment toolsDial-up Networking SupportHardware monitoring utilities如果缺少组包,需要安装yum groupinstall -y "Compatibility libraries"2.安装openldap master# yum install -y openldap openldap-*# yum install -y nscd nss-pam-ldapd nss-* pcre pcre*# rpm -qa | grep openldap*compat-openldap-2.3.43-2.el6.x86_64openldap-2.4.40-12.el6.x86_64openldap-clients-2.4.40-12.el6.x86_64openldap-servers-sql-2.4.40-12.el6.x86_64openldap-servers-2.4.40-12.el6.x86_64openldap-devel-2.4.40-12.el6.x86_643.配置slapd.conf⽂件# cd /etc/openldap/[root@node5 openldap]# cp /usr/share/openldap-servers/slapd.conf.obsolete slapd.conf [root@node5 openldap]# cp slapd.conf slapd.conf.bak[root@node5 openldap]# slappasswd -s chinasoft|sed -e "s#{SSHA}#rootpw\t{SSHA}#g"rootpw {SSHA}D9+lqUJZVPobp0sZfXl37jE1aVvR2P9K[root@node5 openldap]# slappasswd -s chinasoft|sed -e "s#{SSHA}#rootpw\t{SSHA}#g">>/etc/openldap/slapd.conf[root@node5 openldap]# tail -1 slapd.confrootpw {SSHA}FvBRnIPqtIi0/u11O2gOfOCrRJr+xMAr# vim slapd.conf注释掉⼀下四⾏# database dbb#suffix "dc=my-domain,dc=com"#checkpoint 1024 15#rootdn "cn=Manager,dc=my-domain,dc=com"添加如下内容# add start by jack 2016/07/01database bdbsuffix "dc=chinasoft,dc=com"rootdn "cn=admin,dc=chinasoft,dc=com"对⽐修改是否成功:[plain]1. # diff slapd.conf.bak slapd.conf2. 114,117c114,1223. < database bdb4. < suffix "dc=my-domain,dc=com"5. < checkpoint 1024 156. < rootdn "cn=Manager,dc=my-domain,dc=com"7. ---8. > #database bdb9. > #suffix "dc=my-domain,dc=com"10. > #checkpoint 1024 1511. > #rootdn "cn=Manager,dc=my-domain,dc=com"12. > # add start by jack 2016/07/0113. > database dbd14. > suffix "dc=chinasoft,dc=com"15. > rootdn "cn=admin,dc=chinasoft,dc=com"16. >17. 140a14618. > rootpw {SSHA}FvBRnIPqtIi0/u11O2gOfOCrRJr+xMAr添加如下内容cat >> /etc/openldap/slapd.conf<<EOF# add start by jack 2016/07/01loglevel 296cachesize 1000checkpoint 2018 10EOF参数说明:# add start by jack 2016/07/01loglevel 296 # ⽇志级别,记录⽇志信息⽅便调试,296级别是由256(⽇志连接/操作/结果)、32(搜索过滤器处理)、8(连接管理)累加的结果cachesize 1000 # 设置ldap可以换成的记录数checkpoint 2018 10 # 可以设置把内存中的数据协会数据⽂件的操作上,上⾯设置表⽰每达到2048KB或者10分钟执⾏⼀次,checkpoint即写⼊数据⽂件的操作4.ldap授权及安全参数配置# vim /etc/openldap/slapd.conf删除如下内容:[plain]1. database config2. access to *3. by dn.exact="gidNumber=0+uidNumber=0,cn=peercred,cn=external,cn=auth" manage4. by * none5.6.7. # enable server status monitoring (cn=monitor)8. database monitor9. access to *10. by dn.exact="gidNumber=0+uidNumber=0,cn=peercred,cn=external,cn=auth" read11. by dn.exact="cn=Manager,dc=my-domain,dc=com" read12. by * none改为:access to *by self writeby anonymous authby * read5.加⼊⽇志记录# cp /etc/rsyslog.conf /etc/rsyslog.conf.bak.$(date +%F%T)# echo '#record ldap.log by jack 2016-07-01' >> /etc/rsyslog.conf# echo 'local4.* /var/log/ldap.log'>> /etc/rsyslog.conf# tail -1 /etc/rsyslog.conflocal4.* /var/log/ldap.log# service rsyslog restart6.配置ldap数据库路径# cp /usr/share/openldap-servers/DB_CONFIG.example /var/lib/ldap/DB_CONFIG[root@node5 openldap]# ll /var/lib/ldap/DB_CONFIG-rw-r--r-- 1 root root 845 Jul 1 17:29 /var/lib/ldap/DB_CONFIG[root@node5 openldap]# chown ldap:ldap /var/lib/ldap/DB_CONFIG[root@node5 openldap]# chmod 700 /var/lib/ldap/[root@node5 openldap]# ls -l /var/lib/ldap/total 4-rw-r--r-- 1 ldap ldap 845 Jul 1 17:29 DB_CONFIG验证配置是否Ok# slaptest -uconfig file testing succeeded7.启动服务:# /etc/init.d/slapd restart# lsof -i :389COMMAND PID USER FD TYPE DEVICE SIZE/OFF NODE NAMEslapd 50735 ldap 7u IPv4 75541 0t0 TCP *:ldap (LISTEN)slapd 50735 ldap 8u IPv6 75542 0t0 TCP *:ldap (LISTEN)[root@node5 openldap]# ps -ef |grep ldap|grep -v grepldap 50735 1 0 17:33 ? 00:00:00 /usr/sbin/slapd -h ldap:/// ldapi:/// -u ldap配置随机启动# chkconfig slapd on[root@node5 openldap]# chkconfig --list slapdslapd 0:off1:off2:on3:on4:on5:on6:off8.测试查找内容# ldapsearch -LLL -W -x -H ldap:// -D "cn=admin,dc=chinasoft,dc=com" -b "dc=chinasoft,dc=com" "(uid=*)" Enter LDAP Password:报错:ldap_bind: Invalid credentials (49)解决办法:[plain]1. # rm -rf /etc/openldap/slapd.d/*2. # slaptest -f /etc/openldap/slapd.conf -F /etc/openldap/slapd.d3. 57763ec6 bdb_monitor_db_open: monitoring disabled; configure monitor database to enable4. config file testing succeeded5. # ldapsearch -LLL -W -x -H ldap:// -D "cn=admin,dc=chinasoft,dc=com" -b "dc=chinasoft,dc=com" "(uid=*)"6. Enter LDAP Password:7. No such object (32)重启服务# service slapd restartStopping slapd: [FAILED]Checking configuration files for slapd: [FAILED]57763eee ldif_read_file: Permission denied for "/etc/openldap/slapd.d/cn=config.ldif"slaptest: bad configuration file![root@node5 openldap]# chown -R ldap.ldap /etc/openldap/slapd.d/[root@node5 openldap]# service slapd restartStopping slapd: [FAILED]Starting slapd: [ OK ]# lsof -i :389COMMAND PID USER FD TYPE DEVICE SIZE/OFF NODE NAMEslapd 51164 ldap 7u IPv4 77503 0t0 TCP *:ldap (LISTEN)slapd 51164 ldap 8u IPv6 77504 0t0 TCP *:ldap (LISTEN)9.为ldap master初始化数据(如果不初始化,后⾯⽆法通过web界⾯管理)增加初始的⼊⼝(entries)1) 创建LDIF⽂件编辑⼀个LDIF格式⽂件:# vim base.ldif[plain]1. dn: dc=chinasoft, dc=com2. objectClass: organization3. objectClass: dcObject4. dc: chinasoft5. o: chinasoft6.7.8. dn: ou=People, dc=chinasoft, dc=com9. objectClass: organizationalUnit10. ou: People11.12.13. dn: ou=group, dc=chinasoft, dc=com14. objectClass: organizationalUnit15. ou: group16.17.18. dn: cn=tech, ou=group, dc=chinasoft, dc=com19. objectClass: posixGroup20. description:: 5oqA5pyv6YOo21. gidNumber: 1000122. cn: tech# vim jack.ldif[plain]1. dn: uid=jack,ou=People,dc=chinasoft,dc=com2. objectClass: posixaccount3. objectClass: inetOrgPerson4. objectClass: organizationalPerson5. objectClass: person6. homeDirectory: /home/jack7. loginShell: /bin/bash8. uid: jack9. cn: jack10. userPassword:: 55G/ReqPKeOZ8SpgszwIQhaBXySNU4mw11. uidNumber: 1000512. gidNumber: 1000113. sn: jack[plain]1. # ldapadd -x -H ldap:// -D "cn=admin,dc=chinasoft,dc=com" -W -f base.ldif2. Enter LDAP Password:3. adding new entry "dc=chinasoft, dc=com"4.5.6. adding new entry "ou=People, dc=chinasoft, dc=com"7.8.9. adding new entry "ou=group, dc=chinasoft, dc=com"10.11.12. adding new entry "cn=tech, ou=group, dc=chinasoft, dc=com"2) 运⾏ldapadd# ldapadd -x -H ldap:// -D "cn=admin,dc=chinasoft,dc=com" -W -f base.ldifEnter LDAP Password:[plain]1. 报错:2. adding new entry "dc=chinasoft,dc=com"3. ldap_add: Invalid syntax (21)4. additional info: objectClass: value #0 invalid per syntax5. 原因:ldif⽂件中存在空格或者个别单词拼写错误6. 正确书写格式:7. (1空⾏)8. dn:(空格) dc=mail,dc=kaspersky,dc=com(结尾⽆空格)9. objectclass: (空格)dcObject(结尾⽆空格)10. objectclass: (空格)organization(结尾⽆空格)11. o: (空格)kaspersky(结尾⽆空格)12. dc:(空格) test(结尾⽆空格)13. (1空⾏)14. dn: (空格)cn=test,dc=mail,dc=kaspersky,dc=com(结尾⽆空格)15. objectclass: (空格)organizationalRole(结尾⽆空格)16. cn: (空格)test(结尾⽆空格)17. (结尾⽆空⾏)# ldapadd -x -H ldap:// -D "cn=admin,dc=chinasoft,dc=com" -W -f jack.ldifEnter LDAP Password:adding new entry "uid=jack,ou=People,dc=chinasoft,dc=com"3) 检查是否已经开始正常⼯作# ldapsearch -LLL -W -x -H ldap:// -D "cn=admin,dc=chinasoft,dc=com" -b "dc=chinasoft,dc=com" "(uid=*)" Enter LDAP Password:dn: uid=jack,ou=People,dc=chinasoft,dc=comobjectClass: posixAccountobjectClass: inetOrgPersonobjectClass: organizationalPersonobjectClass: personhomeDirectory: /home/jackloginShell: /bin/bashuid: jackcn: jackuserPassword:: 55G/ReqPKeOZ8SpgszwIQhaBXySNU4mwuidNumber: 10005gidNumber: 10001sn: jack10.为ldap master配置web管理接⼝安装lamp环境# yum install -y httpd php php-ldap php-gd# rpm -qa httpd php php-ldap php-gdphp-5.3.3-47.el6.x86_64httpd-2.2.15-53.el6.centos.x86_64php-gd-5.3.3-47.el6.x86_64php-ldap-5.3.3-47.el6.x86_64安装ldap-account-manager管理软件https:///lamcms/releases?page=3将ldap-account-manager-3.7.tar.gz安装包上传到/var/www/html⽬录# cd /var/www/html/[root@node5 html]# tar zxf ldap-account-manager-3.7.tar.gz[root@node5 html]# mv ldap-account-manager-3.7 ldap[root@node5 html]# cd ldap/config[root@node5 config]# cp config.cfg_sample config.cfg[root@node5 config]# cp lam.conf_sample lam.conf[root@node5 config]# sed -i 's#cn=Manager#cn=admin#g' lam.conf[root@node5 config]# sed -i 's#dc=my-domain#dc=chinasoft#g' lam.conf[plain]1. [root@node5 config]# diff lam.conf_sample lam.conf2. 13c133. < admins: cn=Manager,dc=my-domain,dc=com4. ---5. > admins: cn=admin,dc=chinasoft,dc=com6. 55c557. < types: suffix_user: ou=People,dc=my-domain,dc=com8. ---9. > types: suffix_user: ou=People,dc=chinasoft,dc=com10. 59c5911. < types: suffix_group: ou=group,dc=my-domain,dc=com12. ---13. > types: suffix_group: ou=group,dc=chinasoft,dc=com14. 63c6315. < types: suffix_host: ou=machines,dc=my-domain,dc=com16. ---17. > types: suffix_host: ou=machines,dc=chinasoft,dc=com18. 67c6719. < types: suffix_smbDomain: dc=my-domain,dc=com20. ---21. > types: suffix_smbDomain: dc=chinasoft,dc=com# chown -R apache.apache /var/www/html/ldap访问http://192.168.8.43/ldap/templates/login.php使⽤刚才配置的 admin 和密码chinasoft登陆即可添加⽤户、配置密码查看通过web界⾯添加的tom⽤户是否⽣效[plain]1. # ldapsearch -LLL -W -x -H ldap:// -D "cn=admin,dc=chinasoft,dc=com" -b "dc=chinasoft,dc=com" "(uid=lily)"2. Enter LDAP Password:3. dn: uid=lily,ou=People,dc=chinasoft,dc=com4. objectClass: posixAccount5. objectClass: inetOrgPerson6. objectClass: organizationalPerson7. objectClass: person8. homeDirectory: /home/lily9. loginShell: /bin/bash10. uid: lily11. cn: lily12. uidNumber: 1000713. gidNumber: 1000214. userPassword:: e1NTSEF9RkY1eHFNUk5JbGJHNFpCQWtBK0pwN1RmcmdIci9Mems=15. sn: lily16. givenName: lily17.。
LDAP服务器的配置

LDAP服务器的配置通过如下命令*:\IBM\WebSphere\wp_profile\PortalServer\wizard\configwizard.bat,(AIX下命令:*:\IBM\WebSphere\wp_profile\PortalServer\wizard\./configwizard.sh)进入配置安全性(可视化配置,关闭server1和WebSphere_Portal两个server)O=sxnx,(“0”表示组织和你domino中组织名对应)利用命令行配置ldap修改配置文件,标准配置文件标准配置说明文件标准配置标准文件IBM\WebSphere\wp_profile\ConfigEngine\目录下执行以下命令执行命令任务之前,请先确认此时PORTAL和W AS服务器处于停止状态。
\IBM\WebSphere\wp_profile\bin>serverStatus.bat –all 查看当前服务器状态命令:1ConfigEngine.bat validate-standalone-ldap -DWasPassword=passw0rd(AIX下./ConfigEngine.sh validate-standalone-ldap -DWasPassword=passw0rd)错误信息1:action-validate-ldap-connection:Thu Jan 14 15:40:29 CST 2010[ldapcheck]############################################################### [ldapcheck] ldapURL : 9.1.7.13:389[ldapcheck] ldapUser : cn=wpbind,o=sxnx[ldapcheck] ldapPassword : ******************[ldapcheck] ldapSslEnabled : false[ldapcheck] javax.naming.AuthenticationException: [LDAP: error code 49 - Failed,invalid credentials for cn=wpbind,o=sxnx][ldapcheck] ERROR: 4[ldapcheck] Invalid or insufficient authorization privileges.BUILD FAILED解决:可能配置文件中没有修该完全。
LDAP配置

LDAP 中的访问控制列表本节介绍Senior Level Linux Professional (LPIC-3) 301 考试的303.2 主题的内容。
此主题的权值是2。
在本节中,学习如何:∙计划LDAP 访问控制列表∙了解访问控制语法∙授予和撤消LDAP 访问权限LDAP 树中可以存储各种数据,包括电话号码、出生日期和工资表信息。
其中一些数据可能是公开的,一些数据可能只能由由特定的人访问。
根据用户的不同,同样的信息可能有不同的限制。
例如,也许只有记录的所有者和管理员可以更改电话号码,但是每个人都可以读取这些号码。
访问控制列表(ACL) 处理这些限制的配置。
计划LDA P 访问控制列表在开始编写配置之前,应该确定要实现的目标。
树的哪部分包含敏感信息?哪些属性需要保护,保护其不被谁访问?如何使用树?ACL 的组件ACL 条目提供三条信息:1.ACL 指定what条目和属性2.ACL 应用于who3.授予的access级别指定 “what” 子句时,可以选择根据对象的区分名(distinguished name ,DN )、LDAP 风格的查询筛选器、属性列表或以上三者的组合来进行筛选。
最简单的子句允许一切内容,但也可以有很多限制。
根据 DN 筛选允许您指定精确匹配,比如ou=People,dc=ertw,dc=com 或正则表达式 (参阅 “正则表达式”)查询筛选器可以匹配特定的 objectClass 或其他属性。
属性列表中的属性名称用逗号分隔。
更复杂的匹配条件可以是 “身份是管理员的ou=People,dc=ertw,dc=com 下的所有密码条目”。
可以灵活地确定将 ACL 应用于 who 。
用户一般由绑定到树上的 DN 来识别,这称为 bindDN 。
每个 LDAP 条目可以具有一个userPassword 属性,用于对特定的用户进行身份验证。
在一些上下文中,您可以将当前登录的用户称为自己, 这有利于允许用户编辑自己的详细信息。
Web认证使用LDAP无线局域网控制器(WLCs)配置示例

Web认证使用LDAP无线局域网控制器(WLCs)配置示例文件编号:108008目录简介先决条件需求使用的组件公约Web认证过程配置网络图配置配置LDAP服务器配置LDAP服务器WLC的配置Web认证的WLAN验证疑难解答相关信息简介本文档介绍了如何设置Web认证的无线局域网控制器(WLC)。
这文件还介绍了如何配置作为一种轻型目录访问协议(LDAP)服务器后端数据库的Web身份验证,以检索用户凭据,验证用户。
先决条件需求您尝试这种配置之前,确保你满足这些要求:•知识和思科轻型接入点的配置(LAPS)WLCs•知识轻量级接入点协议(LWAPP)•如何设置和配置LDAP,Active Directory和域控制器的知识使用的组件在这个文件中的信息是基于这些软件和硬件版本:•思科4400 WLC的运行固件版本5.1•思科1232系列的LAP•思科802.11a/b/g无线客户端适配器,运行固件版本4.2•微软Windows2003服务器执行LDAP服务器中的作用在这个文件中的信息是从在一个特定的实验室环境的设备。
所有的在这个文件中使用的设备,开始与清零(默认)配置。
如果您的网络生活,确保您了解所有命令的潜在影响。
公约关于文件惯例的更多信息,请参阅Cisco技术提示惯例。
Web认证过程Web身份验证是第3层安全功能,使控制器禁止IP流量(除DHCP相关的数据包从一个特定的客户端,直到该客户端)已经正确地提供了一个有效的用户名和密码。
当您使用网络身份验证来验证客户端,你必须定义一个用户名和密码为每一个客户。
然后,当客户端尝试加入无线局域网,用户必须输入用户名和密码登录页面提示时。
当启用了Web认证(在第3层安全),用户有时会收到一个网页浏览器安全警报的第一次,他们试图访问一个网址用户点击后是继续执行,或如果theclient浏览器不显示安全警报,网络认证系统的客户端重定向到登录页面默认登录页包含一个Cisco徽标和思科特定的文字。
was使用及参数设置

比如TPS下降等,如果WebContainer设置较大时(200-2000),占
用资源。因此根据观察的性能情况和应用情况输入合适的最小、 最大参数值,设置方法如下图所示:
WAS—参数设置
WAS—参数设置
3.监视:执行场景时,可以通过WebSphere Application Server >性
能监视和调整>性能查看>当前活动>启动监视>WebContainer,可以
当然以上说的是在有权限的情况,没权限什么也不用说了。
WAS—参数设置
应用程序已部署为了合理应用资源需要对WAS参数,也是确保能为
最广泛的应用程序提供开箱即用的性能改善,设置WAS参数,那么我们 了解一些参数意思如下: 线程池:线程池是一种多线程处理形式,处理过程中将任务添加到 队列,然后在创建线程后自动启动这些任务。WAS线程池使服务器组件 能够复用线程而不是在运行时创建新线程。创建新线程通常是很耗费时间 和资源的操作。 连接池:连接池是创建和管理一个物理连接的缓冲池,其中会保留一 定数量创建的物理连接不关闭,当有客户端请求时,调用连接池,可以有 效减少物理连接的创建次数,降低直连所带来的系统开销,缓解应用服务 器压力,提高程序性能。
WAS—参数设置
在图中设置512-1分析内存使用情况,如图可以勾选择 “详细垃圾回收”
WAS6 application配置
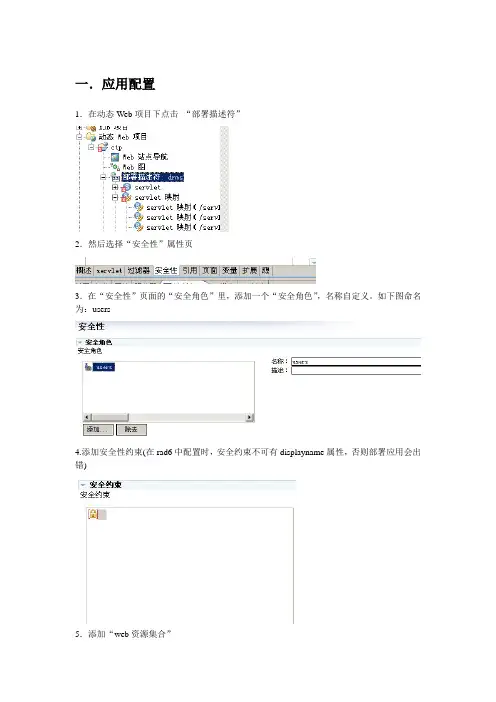
一.应用配置1.在动态Web项目下点击“部署描述符”2.然后选择“安全性”属性页3.在“安全性”页面的“安全角色”里,添加一个“安全角色”,名称自定义。
如下图命名为:users4.添加安全性约束(在rad6中配置时,安全约束不可有displayname属性,否则部署应用会出错)5.添加“web资源集合”6.在“已授权的角色”中把步骤3中添加的安全角色添加进来7.在“用户数据约束”中选择“none”8.再选中“部署描述符”中的“页面”属性页9.在“登陆”中的认证方式设为“basic”,域名可以自定义输入。
10.保存应用,导出为ear包即可二.Was 服务器LDAP配置1.[websphere admin console:安全性>用户注册表>LDAP]---------------------------------------------------------------------------------------------从控制台找到标题项。
服务器用户ID:访问ldap服务器的用户名(test)服务器用户密码:passwoord类型:选择“活动目录”主机:你的Ldap所在机器的IP或者是机器名端口:你的Ldap提供Directory服务的端口号(注意:不是管理端口号)基本专有名称(DN):例如:dc=TIICP,dc=COM绑定专有名称:(对象规范名称拆分尔来)例如:规范名为:/Users/Administrator的专有名称配置为:cn=administrator,cn=users,dc=TIICP,dc=COM绑定密码:password搜索超时:120重用连接:选中忽略大小写:选中其余的配置都保持不变。
配置后如下图:按下应用按钮,并保存配置。
界面被切换到欢迎画面。
再次从控制台找到标题项。
点击“高级LDAP设置”链接,除了“组成员ID映射”修改为“nsrole:nsroledn”或者修改为“groupOfUniqueNames:uniquemember”,之外其余配置不变。
ldap 配置
第14章目录服务器目录一般用来包含描述性的、基于属性的信息,例如,通讯簿就可使用目录的形式来保存。
目录服务是一种特殊的数据库系统,专门针对数据的读取、浏览和搜索操作进行了特定的优化。
目录服务器则是提供目录服务的程序,通常使用LDAP协议提供目录服务。
LDAP(Lightweight Directory Access Protocol,轻量级目录访问协议)是实现提供目录服务的网络协议。
本章将介绍通过OpenLDAP架设目录服务器的操作过程,主要包括以下知识点:了解LDAP协议。
掌握安装OpenLDAP的方法。
掌握配置OpenLDAP的过程。
掌握向OpenLDAP中添加条目、修改条目、查询条目的方法。
掌握设置主从OpenLDAP服务器的方法。
了解OpenLDAP在用户认证中的应用。
14.1 了解LDAP协议在进行安装配置OpenLDAP之前,本节首先对LDAP协议进行简单的介绍,让读者对LDAP 的结构有一个认识。
14.1.1 LDAP协议目录是一组具有类似属性、以一定逻辑和层次组合的信息。
常见的例子是通讯簿,由以字母顺序排列的名字、地址和电话号码组成。
目录服务是一种在分布式环境中发现目标的方法。
目录具有两个主要组成部分:第一部分是数据库,数据库是分布式的,且拥有一个描述数据的规划。
第二部分则是访问和处理数据的各种协议。
目录服务其实也是一种数据库系统,只是这种数据库是一种树形结构,而不是通常使用的关系数据库。
目录服务与关系数据库之间的主要区别在于:二者都允许对存储数据进行访问,只是目录主要用于读取,其查询的效率很高,而关系数据库则是为读写而设计的。
提示:目录服务不适于进行频繁的更新,属于典型的分布式结构。
LDAP是一个目录服务协议,目前存在众多版本的LDAP,而最常见的则是V2和V3两个版本,它们分别于1995年和1997年首次发布。
14.1.2 LDAP的基本模型LDAP的基本模型是建立在"条目"(Entry)的基础上。
was配置手册
配置篇1、以wasuser账户启动WebSphere Application Server 7.0.0.92、输入Console URL打开Deployment Manager Administrative Console,输入用户ID并单击登陆,进入管理控制台。
Administrative Console 登录1、集群配置1、在Administrative Console 中,展开Servers,选择WebSphere Application Server集群,单击新建来名字为JLN_ERP的集群;2、创建三个Instance,集群成员的权重都为“2” ,都不要选中“首选本地”2、dsjln数据源配置1、创建JDBC提供程序;2、设置数据库类存放的环境变量${ORACLE_JDBC_DRIVER_PATH}=/usr/WebSphere/AppServer/lib/oracleERP工作目录环境变量${JLN_HOME}=/erpHome/jln.ear/erp.war3、建立数据源dsjln与JNDI名称jdbc/dsjlnURL填写jdbc:oracle:thin:@10.3.160.51:1521:jlndb4、新增J2C认证数据条目5、回到数据源选择组件受管认证别名与容器受管的认证别名,并填写oracle数据源属性6、连接池内容填写如下:3、dssession数据源配置1、建立数据源dssession与JNDI名称jdbc/dssessionURL填写jdbc:oracle:thin:@10.3.160.51:1521:sessdb4、新增J2C认证数据条目5、回到数据源选择组件受管认证别名与容器受管的认证别名,并填写oracle数据源属性6、连接池内容填写如下:4、进程定义配置1、填写可执行目标类型为${JLN_HOME}2、点选Java虚拟机填写引导类路径/usr/WebSphere/AppServer/lib/icsc/icscjava.jar选取「详细垃圾收集」,初始堆大小改为512,最大堆大小1024,按应用钮修改设定通用JVM参数为:-Xgcpolicy:optavgpause -Dibm.dg.trc.print=st_verify -Xk15000 -Xp56,163、接着点选下方的定制属性,新建如下项目4、进程定义-环境条目:ALLOCATION_THRESHOLD 50000005、进程定义-记录和跟踪,文件名分别为${JLN_HOME}/waslogs/stdout01.txt ${JLN_HOME}/waslogs/stderr01.txt5、线程池配置6、web容器配置1、Web容器-会话管理,内存中最大会话量为1000,会话超时为30分钟,最大等待时间为5秒2、分布式环境变量7、修改虚拟主机别名8、企业级应用部署应用部署基本没什么区别,注意一点,就是选择部署服务器要注意选择集群。
计算机网络形考5实训14LDAP服务的配置与使用
计算机网络形考5实训14LDAP服务的配置与使用计算机网络形考5实训14 - LDAP服务的配置与使用LDAP(轻型目录访问协议)是一种用于访问和维护分布式目录信息的协议。
在本实训中,我们将研究如何配置和使用LDAP服务。
步骤一:安装和配置OpenLDAP1. 首先,确保你的计算机安装了OpenLDAP软件包。
你可以通过以下命令在Linux系统中安装OpenLDAP:$ sudo apt-get install slapd ldap-utils2. 安装完成后,运行以下命令来配置LDAP服务。
在过程中,你将会被要求输入管理员密码和一些基本配置信息:$ sudo dpkg-reconfigure slapd3. 接下来,修改LDAP配置文件以启用访问控制。
你可以使用任何文本编辑器打开`/etc/ldap/slapd.conf`文件,并根据你的需求进行修改。
步骤二:创建LDAP目录和条目1. 使用`ldif`文件来定义和创建LDAP目录和条目。
例如,创建一个名称为"example"的目录以及一些相关条目:objectClass: organizationalUnitou: exampleobjectClass: inetOrgPersoncn: user1sn: DoegivenName: JohntelephoneNumber:2. 使用以下命令将上述`ldif`文件导入到LDAP服务器中:此命令将提示你输入管理员密码来完成导入过程。
步骤三:使用LDAP客户端进行查询1. 你可以使用`ldapsearch`命令来查询LDAP服务器中的目录和条目。
以下是一些例子:- 查询所有条目:- 根据某个属性查询条目:- 查询特定属性:2. 根据实际需求,可根据LDAP的查询语法和相应工具进行更复杂的查询操作。
可以参考相关文档来研究高级查询技巧。
这样,你就完成了LDAP服务的配置和使用。
通过LDAP,你可以更方便地管理和访问分布式目录信息。
防火墙LDAP配置
防火墙LDAP配置公司防火墙LDAP配置1、在全局属性中启用LDAP。
2、创建DC的Host对象:3、新建LDAP Account:Login DN中输入域的DN信息,此处为:cn=administrator,cn=users,DC=sino,DC=intra Password中输入域管理员的密码。
在“Encryption”中,不用选择SSL加密。
在兼容早期版本中选择DC。
在“Objects Management”中,点击“Fetch branches”,系统读取到的LDAP数据如下图所示,由于没有读取到“信诺时代”的OU,我们需要手动修改为下图:把“Users’ default values”修改为“Use user template”。
4、验证SmartDashboard集成选择“Object Tree”下的“Users”选项卡,双击LDAP Account“MS_AD”,会展开为intra――sino――users――1.信诺时代,双击“1.信诺时代”的OU,会读取到该OU下的用户,如下图:可以看到CRMVPN这个Group了。
5、在SmartDirectory中配置AD集成在Users 标签下的Templates中,右键新建“New Template”。
Authentication方式选择“Check Point Password”,其余各项保持默认值。
新建LDAP Group,Account选择“MS_AD”这个LDAP Account,由于只允许CRMVPN这个Group的用户允许使用AD账户来访问SSL VPN,所以,我们选择“Only Group in branch ”,并且配置为“CN=CRMVPN,OU=1.信诺时代,DC=sino,DC=intra”。
6、配置SSL VPN登录7、经测试,使用CRMVPN组中的AD帐号,可以成功登录SSL VPN。