
注册表的启动项详解
手工杀毒拾零——注册表中的自启动项及其详解
1、
HKEY_CURRENT_USER\Software\Microsoft\Windows
NT\CurrentVersion\Windows\load
这个,load是指“值”,在注册表中,位于右边窗口的“名称”一列。
一般新安装的操作系统,他的数据是空的。
病毒可以把自身路径写到他的数据里,这样实现开机自启动。
如下图所示:
其它的注册表中的自启动项都是如此实现开机启动了。
后面的教程不再重复。
2、
HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion \Run
这里"Run"是在左边窗口中找,也就是说它是个“项”。
我们的输入法指示器,也就是右下角更改输入法的地方的图标,就是从这里自启动的。
启动项名称为“ctfmon.exe”。
注意不是ctfmon。
要想找ctfmon.exe,请在注册表的窗口的右边找。
3、
HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion
\RunOnce
这里"Run"是在左边窗口中找,也就是说它是个“项”。
它的启动项请从右侧找。
当然可能没有。
4、
HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion \Policies\Explorer\Run
这里"Run"是在左边窗口中找,也就是说它是个“项”。
它的启动项请从右边找,当然可能没有。
这个启动项可能会被很多人包括很多杀毒辅助工具所忽略
5、
HKEY_CURRENT_USER\Software\Microsoft\Windows
NT\CurrentVersion\Windows\run
这个,run是指“值”,在注册表中,位于右边窗口的“名称”一列。
默认的可能没有此run值。
病毒会修改run的数据一列的数据。
6、
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Command
Processor\autorun
这个启动项,是随cmd程序一起启动的。
也就是说,只有当打开cmd 窗口的时候,才会启动相应的项。
要想找到“autorun”,请从右侧
窗口找。
7、
HKEY_CURRENT_USER\Software\Microsoft\Command
Processor\autorun
这个和上面的一样。
8、
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersio n\Run
这个和前面第2个相同。
9、
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersio n\RunOnce
这个和前面第3个相同。
10、
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersio n\policies\Explorer\Run
这个和前面第4个相同。
11、
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows
NT\CurrentVersion\Winlogon\Shell
找到这个项之后,请从右边找到名称为“shell”的一个字符串值。
它的默认值是“Explorer.exe”。
也就是我们的桌面。
而病毒会利用这个项来启动自身,比如病毒路径名是:c:\windows\abc.exe,那么病毒会如此修改数据:"Explorer.exe c:\windows\abc.exe"。
注意explorer.exe和后面的部分中间有空格。
这样在打开桌面的同时,abc.exe这个病毒也同时启动了。
12、
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows
NT\CurrentVersion\Winlogon\Userinit
要找到“userinit”,请从右边窗口找。
该值的数据默认是“C:\WINDOWS\system32\userinit.exe,”病毒可以通过修改这个来达到启动自身的目的。
比如病毒路径名是:c:\windows\abc.exe,那么病毒会如此修改数据:“C:\WINDOWS\system32\userinit.exe,c:\windows\abc.exe”,这样,开机的时候病毒也一起启动了。
13、
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows
NT\CurrentVersion\Windows\AppInit_DLLs
要找到“AppInit_DLLs”,请从窗口右侧找。
这个启动项会启动一个dll文件。
而据我遭遇到的病毒,他们一般不只有一个dll文件存在于该启动项里。
而且通常这些病毒会不断地监视这个键值有没有被发动,如有发动,立即恢复。
关于这个启动项如何处理,请参阅:/thread-5167-1-2.html
14、
C:\Documents and Settings\Administrator\「开始」菜单\程序\启动
这是当前用户的启动文件夹,只有当前用户启动系统之后才会启动这里的病毒。
卡巴斯基7.0不会对其监控。
估计它不认为这是一个启动项,至少不是一个有技术含量的启动项,病毒用一个copy命令就写进去了。
但是忽略这个启动项,可能导致卡巴被和谐。
其中,如果你的用户名不是administrator,那么请把路径中的administrator替换成你的用户名即是。
15、
C:\Documents and Settings\All Users\「开始」菜单\程序\启动这个是所有用户的启动文件夹。
所有用户启动系统后都可以激活这里的病毒。
卡巴斯基这时会认为这是一个有技术含量的启动项了,因为是所有用户。
权限有所提升哈。
第14和15个启动项,hijackthis称之为common start up 项。
服务启动项Start类型详解
服务启动项Start类型详解
注册表的服务启动项 Start类型详解
HKLM\SYSTEM\CurrentControlSet\services\
下的服务项。
不论有没有在services.msc服务管理控制台中显⽰,在注册表中都有⼀个Start项。
Start的可能取值有以下⼏种,分别代表了不同的服务启动类型
Start=0 boot
Start=1 system
Start=2 ⾃动
Start=3 ⼿动
Start=4 禁⽤
对应于SC命令⾏来设置服务启动类型
SC config “SERNER_NAME” START= {BOOT|SYSTEM|AUTO|DEMAND|DISABLED|delayed-auto}
接下来启动服务
SC Start “SERVER_NAME”
指定服务的起始类型。
值说明
boot 由启动引导程序加载的设备驱动器。
system 在核⼼初始化过程中启动的设备驱动器。
auto 每次计算机重新启动时,甚⾄没有⼈登录计算机时,都能⾃动开始的服务。
demand 必须⼿动启动的服务。
如果没有指定“start=”,这就默认值。
disabled 不能启动的服务。
要启动⼀个禁⽤的服务,把启动类型更改为其他值
delayed-auto ⾃动延时启动。
此时start=2并且DelayedAutostart=1 ;Start为其它值时,DelayedAutostart为1不起作⽤。
服务管理器不能及时更新delayedautostart的值。
windows注册表解析说明

windows注册表解析说明注册表被称为Windows操作系统的核⼼,它的⼯作原理实质是⼀个庞⼤的数据库,存放了关于计算机硬件的配置信息、系统和应⽤软件的初始化信息、应⽤软件和⽂档⽂件的关联关系、硬件设备的说明以及各种状态信息和数据,包括Windows操作时不断引⽤的信息。
例如:系统中的硬件资源、硬件信息、分配正在使⽤的端⼝、每个⽤户的配置⽂件、计算机上安装的应⽤程序以及每个应⽤程序可以创建的⽂件类型等。
主要作⽤:1、记录安装信息2、设置硬件3、设置软件4、定制Windows5、系统安全管理6、⾃动运⾏程序7、⽹络设置注册表的相关⽂件都是哪些?注册表的分⽀结构注册表有五个⼀级分⽀,下⾯是这五个分⽀的名称及作⽤:名称作⽤HKEY_CLASSES_ROOT存储Windows可识别的⽂件类型的详细列表,以及相关联的程序。
HKEY_CURRENT_USER存储当前⽤户设置的信息。
HKEY_LOCAL_MACHINE包括安装在计算机上的硬件和软件的信息。
HKEY_USERS包含使⽤计算机的⽤户的信息。
HKEY_CURRENT_CONFIG这个分⽀包含计算机当前的硬件配置信息。
注册表的存储⽅式注册表的存储位置随着Windows的版本变化⽽不同。
尤其是系列操作系统和系列的存储⽅式有很⼤区别。
注册表被分成多个⽂件存储,称为Registry Hives,每⼀个⽂件被称为⼀个配置单元。
在早期的Windows 3.x系列中,注册表仅包含⼀个reg.dat⽂件,所存放的内容后来演变为HKEY_CLASSES_ROOT分⽀。
Windows NT家族的配置单元⽂件:名称注册表分⽀作⽤SYSTEM HKEY_LOCAL_MACHINE\SYSTEM存储计算机硬件和系统的信息NTUSER.DAT HKEY_CURRENT_USER存储⽤户参数选择的信息(此⽂件放置于⽤户个⼈⽬录,和其他注册表⽂件是分开的)SAM HKEY_LOCAL_MACHINE\SAM⽤户及密码的数据库SECURITY HKEY_LOCAL_MACHINE\SECURITY安全性设置信息SOFTWARE HKEY_LOCAL_MACHINE\SOFTWARE安装的软件信息DEFAULT HKEY_USERS\DEFAULT缺省启动⽤户的信息USERDIFF HKEY_USERS管理员对⽤户强⾏进⾏的设置假设Windows安装于C盘,则在Windows XP以前,⽂件存放于C:\WINNT\SYSTEM32\CONFIG,⽽XP及以后则存放于C:\WINDOWS\SYSTEM32\CONFIGWindos95家族的配置⽂件名称注册表分⽀作⽤CLASSES HKEY_CLASSES_ROOT存储软件组件库有关信息USER.DAT HKEY_USERS存储⽤户参数选择的信息SYSTEM.DAT HKEY_LOCAL_MACHINE系统信息Windows⽂件夹中有system.dat和user.dat这样两个隐藏⽂件,其中保存了⾄关重要的信息。
注册表十大启动项
注册表⼗⼤启动项 Windows启动时通常会有⼀⼤堆程序⾃动启动。
不要以为管好了“开始→程序→启动”菜单就万事⼤吉,实际上,在Windows XP/2K中,让Windows⾃动启动程序的办法很多,下⽂告诉你最重要的两个⽂件夹和⼋个注册键。
⼀、当前⽤户专有的启动⽂件夹 这是许多应⽤软件⾃动启动的常⽤位置,Windows⾃动启动放⼊该⽂件夹的所有快捷⽅式。
⽤户启动⽂件夹⼀般在:\Documents and Settings\<⽤户名字>\「开始」菜单\程序\启动,其中“<⽤户名字>”是当前登录的⽤户帐户名称。
⼆、对所有⽤户有效的启动⽂件夹 这是寻找⾃动启动程序的第⼆个重要位置,不管⽤户⽤什么⾝份登录系统,放⼊该⽂件夹的快捷⽅式总是⾃动启动——这是它与⽤户专有的启动⽂件夹的区别所在。
该⽂件夹⼀般在:\Documents and Settings\All Users\「开始」菜单\程序\启动。
三、Load注册键 介绍该注册键的资料不多,实际上它也能够⾃动启动程序。
位置:HKEY_CURRENT_USER\Software\Microsoft\WindowsNT\CurrentVersion\Windows\load。
四、Userinit注册键 位置:HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\WindowsNT\CurrentVersion\Winlogon\Userinit。
这⾥也能够使系统启动时⾃动初始化程序。
通常该注册键下⾯有⼀个userinit.exe,如图⼀,但这个键允许指定⽤逗号分隔的多个程序,例如“userinit.exe,OSA.exe”(不含引号)。
五、Explorer\Run注册键 和load、Userinit不同,Explorer\Run键在HKEY_CURRENT_USER和HKEY_LOCAL_MACHINE下都有,具体位置是:HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\Explorer\Run,和HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\Explorer\Run。
注册表各项详解

注册表9X、2000、XP、2003所有注册表设置(很全很详细)《开始菜单及相关设置》[HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\Explorer] "NoRecentDocsMenu"=dword:00000001(隐藏开始->文档菜单)"NoRecentDocsHistory"=dword:00000001(禁止将打开的文档存入历史记录)"ClearRecentDocsOnExit"=dword:00000001(退出系统自动清除历史记录,包括文档、运行和查找)"NoFavoritesMenu"=dword:00000001(隐藏开始->收藏夹菜单)"NoSMHelp"=dword:00000001(隐藏开始->帮助菜单)(WIN2000/ME/XP)"NoFind"=dword:00000001(禁用查找/搜索)"NoRun"=dword:00000001(禁用运行,禁止IE访问本地资源,除非输入"桌面",禁止WIN2000/XP 通过任务管理器创建新任务)"NoLogOff"=dword:00000001(禁用注销)(WIN9X)"StartMenuLogOff"=dword:00000001(禁用注销)(WIN2000/XP)"NoClose"=dword:00000001(禁用关闭系统/关闭计算机)"NoSetFolders"=dword:00000001(隐藏控制面板、打印机/网络连接,WIN2000/XP仅从开始菜单隐藏;此外还禁用WIN+E快捷键)"NoSetTaskbar"=dword:00000001(禁止设置任务栏和开始菜单)"NoFolderOptions"=dword:00000001(从开始->设置菜单和资源管理器菜单中删除文件夹选项)"NoWindowsUpdate"=dword:00000001(从开始菜单中删除Windows Update,禁止到Windows Update网站升级)"NoSetActiveDesktop"=dword:00000001(从开始->设置菜单中删除活动桌面)(WIN9X)"NoActiveDesktop"=dword:00000001(禁用活动桌面,WIN9X/2000在桌面右键菜单和显示属性里不出现相关项目)"NoActiveDesktopChanges"=dword:00000001(禁止更改活动桌面,在显示属性里不出现相关项目)《资源管理器设置》[HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\Explorer] "NoFileMenu"=dword:00000001(隐藏Explorer中的文件菜单)"NoNetConnectDisconnect"=dword:00000001(禁止使用资源管理器或网上邻居映射或断开网络驱动器)"NoWebView"=dword:00000001(禁止按Web页查看)(WIN2000/XP)《隐藏桌面图标》[HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\Explorer] "Nodesktop"=dword:00000001(隐藏桌面所有图标)"NoNetHood"=dword:00000001(隐藏桌面网上邻居图标)"NoInternetIcon"=dword:00000001(隐藏桌面Internet Explorer图标)《禁止使用鼠标右键》[HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\Explorer] "NoViewContextMenu"=dword:00000001(禁止在桌面、我的电脑中使用鼠标右键)"NoTrayContextMenu"=dword:00000001(禁止在任务栏中使用鼠标右键)"NoChangeStartMenu"=dword:00000001(禁止在开始菜单使用鼠标右键及拖放)《打印机设置》[HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\Explorer] "NoAddPrinter"=dword:00000001(禁止添加打印机)"NoDeletePrinter"=dword:00000001(禁止删除打印机)"NoPrinterTabs"=dword:00000001(隐藏打印机属性中的常规和详细资料页面)(WIN9X)《隐藏驱动器》[HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\Explorer] "NoDrives" =hex:01,00,00,00(隐藏A盘)/02,00,00,00(隐藏B盘)/04,00,00,00(隐藏C盘)/0 8,00,00,00(隐藏D盘)/10,00,00,00(隐藏E盘)/20,00,00,00(隐藏F盘)/ff,ff,ff,03(隐藏全部)[注]若要隐藏多个驱动器,将其对应的值相加即可,如要隐藏A盘和C盘,设置"05,00,00,00";要隐藏D盘,E盘和F盘设置"38,00,00,00",注意要以十六进制运算。
WINDOWS注册表全解开始菜单及相关设置

WINDOWS注册表全解开始菜单及相关设置WINDOWS注册表全解开始菜单及相关设置[HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\Explorer] "NoRecentDocsMenu"=dword:00000001(隐藏开始->⽂档菜单)"NoRecentDocsHistory"=dword:00000001(禁⽌将打开的⽂档存⼊历史记录)"ClearRecentDocsOnExit"=dword:00000001(退出系统⾃动清除历史记录,包括⽂档、运⾏和查找)"NoFavoritesMenu"=dword:00000001(隐藏开始->收藏夹菜单)"NoSMHelp"=dword:00000001(隐藏开始->帮助菜单)(WIN2000/ME/XP)"NoFind"=dword:00000001(禁⽤查找/搜索)"NoRun"=dword:00000001(禁⽤运⾏,禁⽌IE访问本地资源,除⾮输⼊"桌⾯",禁⽌WIN2000/XP通过任务管理器创建新任务)"NoLogOff"=dword:00000001(禁⽤注销)(WIN9X)"StartMenuLogOff"=dword:00000001(禁⽤注销)(WIN2000/XP)"NoClose"=dword:00000001(禁⽤关闭系统/关闭计算机)"NoSetFolders"=dword:00000001(隐藏控制⾯板、打印机/⽹络连接,WIN2000/XP仅从开始菜单隐藏;此外还禁⽤WIN+E快捷键)"NoSetTaskbar"=dword:00000001(禁⽌设置任务栏和开始菜单)"NoFolderOptions"=dword:00000001(从开始->设置菜单和资源管理器菜单中删除⽂件夹选项)"NoWindowsUpdate"=dword:00000001(从开始菜单中删除Windows Update,禁⽌到Windows Update⽹站升级)"NoSetActiveDesktop"=dword:00000001(从开始->设置菜单中删除活动桌⾯)(WIN9X)"NoActiveDesktop"=dword:00000001(禁⽤活动桌⾯,WIN9X/2000在桌⾯右键菜单和显⽰属性⾥不出现相关项⽬)"NoActiveDesktopChanges"=dword:00000001(禁⽌更改活动桌⾯,在显⽰属性⾥不出现相关项⽬)《资源管理器设置》[HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\Explorer] "NoFileMenu"=dword:00000001(隐藏Explorer中的⽂件菜单)"NoNetConnectDisconnect"=dword:00000001(禁⽌使⽤资源管理器或⽹上邻居映射或断开⽹络驱动器)"NoWebView"=dword:00000001(禁⽌按Web页查看)(WIN2000/XP)《隐藏桌⾯图标》[HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\Explorer] "Nodesktop"=dword:00000001(隐藏桌⾯所有图标)"NoNetHood"=dword:00000001(隐藏桌⾯⽹上邻居图标)"NoInternetIcon"=dword:00000001(隐藏桌⾯Internet Explorer图标)《禁⽌使⽤⿏标右键》[HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\Explorer] "NoViewContextMenu"=dword:00000001(禁⽌在桌⾯、我的电脑中使⽤⿏标右键)"NoTrayContextMenu"=dword:00000001(禁⽌在任务栏中使⽤⿏标右键)"NoChangeStartMenu"=dword:00000001(禁⽌在开始菜单使⽤⿏标右键及拖放)《打印机设置》[HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\Explorer] "NoAddPrinter"=dword:00000001(禁⽌添加打印机)"NoDeletePrinter"=dword:00000001(禁⽌删除打印机)"NoPrinterTabs"=dword:00000001(隐藏打印机属性中的常规和详细资料页⾯)(WIN9X)《隐藏驱动器》[HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\Explorer] "NoDrives" =hex:01,00,00,00(隐藏A盘)/02,00,00,00(隐藏B盘)/04,00,00,00(隐藏C盘)/08,00,00,00(隐藏D盘)/10,00,00,00(隐藏E盘)/20,00,00,00(隐藏F盘)/ff,ff,ff,03(隐藏全部)[注]若要隐藏多个驱动器,将其对应的值相加即可,如要隐藏A盘和C盘,设置"05,00,00,00";要隐藏D盘,E 盘和F盘设置"38,00,00,00",注意要以⼗六进制运算。
注册表的启动项详解
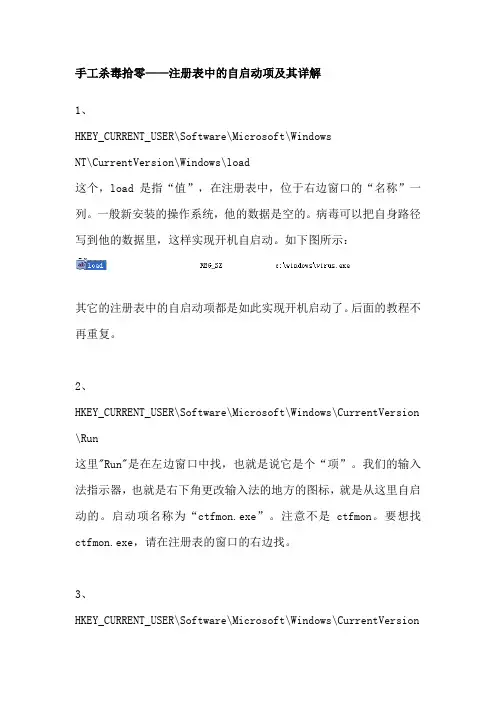
手工杀毒拾零——注册表中的自启动项及其详解1、HKEY_CURRENT_USER\Software\Microsoft\WindowsNT\CurrentVersion\Windows\load这个,load是指“值”,在注册表中,位于右边窗口的“名称”一列。
一般新安装的操作系统,他的数据是空的。
病毒可以把自身路径写到他的数据里,这样实现开机自启动。
如下图所示:其它的注册表中的自启动项都是如此实现开机启动了。
后面的教程不再重复。
2、HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion \Run这里"Run"是在左边窗口中找,也就是说它是个“项”。
我们的输入法指示器,也就是右下角更改输入法的地方的图标,就是从这里自启动的。
启动项名称为“ctfmon.exe”。
注意不是ctfmon。
要想找ctfmon.exe,请在注册表的窗口的右边找。
3、HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\RunOnce这里"Run"是在左边窗口中找,也就是说它是个“项”。
它的启动项请从右侧找。
当然可能没有。
4、HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion \Policies\Explorer\Run这里"Run"是在左边窗口中找,也就是说它是个“项”。
它的启动项请从右边找,当然可能没有。
这个启动项可能会被很多人包括很多杀毒辅助工具所忽略5、HKEY_CURRENT_USER\Software\Microsoft\WindowsNT\CurrentVersion\Windows\run这个,run是指“值”,在注册表中,位于右边窗口的“名称”一列。
默认的可能没有此run值。
详谈注册表中的windows启动项
12.
HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\SharedTaskScheduler
随explorer启动的共享计划任务
常见值
Browseui 预加载程序 c:\windows\system32\browseui.dll
11.
HKLM\SOFTWARE\Microsoft\Active Setup\Installed Components
Active Setup 当访问包含active setup技术的公司页面时,可用来对授信的软件进行自动升级。
如果将 IsInstalled 设置为0 可被利用来在windows登录时自启动
审核的explorer Shell扩展组件,该键下所有注册的组件将被加载到explorer.exe中
常见值
shell扩展组件类别比较多,扩展组件可以为windows shell提供各种不同的扩展功能,比如xp的zip功能
zipfldr.dll,以后有时间单独说明,这里不再列举了。需要注意的是并不是所有审核的组件都常驻explorer。
常见值
PostBootReminder c:\windows\system32\shell32.dll
SysTray c:\windows\system32\stobject.dll
等
14.
HKLM\Software\Microsoft\Windows\CurrentVersion\Explorer\ShellExecuteHooks
常见值
WinRAR c:\program files\winrar\rarext.dll
注册表的开机自启动位置
注册表的开机自启动位置2011-12-12 13:15:511)“启动”文件夹──最常见的自启动程序文件夹。
它位于系统分区的“documents and Settings-->User-->〔开始〕菜单-->程序”目录下。
这时的User指的是登录的用户名。
2)“All Users”中的自启动程序文件夹──另一个常见的自启动程序文件夹。
它位于系统分区的“documents and Settings-->All User-->〔开始〕菜单-->程序”目录下。
前面提到的“启动”文件夹运行的是登录用户的自启动程序,而“All Users”中启动的程序是在所有用户下都有效(不论你用什么用户登录)。
3)“Load”键值── 一个埋藏得较深的注册表键值。
位于〔HKEY_CURRENT_USER\Software\Microsoft\WindowsNT\CurrentVersion\Windows\load〕主键下。
4)“Userinit”键值──用户相关它则位于〔HKEY_LOCAL_MACHINE\Software\Microsoft\WindowsNT\CurrentVersion\Winlogon\Userinit〕主键下,也是用于系统启动时加载程序的。
一般情况下,其默认值为“userinit.exe”,由于该子键的值中可使用逗号分隔开多个程序,因此,在键值的数值中可加入其它程序。
5)“Explorer\Run”键值──与“load”和“Userinit”两个键值不同的是,“Explorer\Run”同时位于〔HKEY_CURRENT_USER〕和〔HKEY_LOCAL_MACHINE〕两个根键中。
它在两个中的位置分别为(HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\Explorer\R un〕和〔HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Policies\Explorer\R un〕下。
注册表详解
注册表从入门到精通注册表对有的人还是比较陌生的,因为现在第三方软件太多了,如优化大师、魔法兔子等等,但个人觉得改善系统的第三方软件还不够完善,如果初级用户使用不当,会出现严重的后果,所以提供这篇文章,希望大家多多学习,本人能力有限,还希望大家多提宝贵意见:一、注册表的由来PC机及其操作系统的一个特点就是允许用户按照自己的要求对计算机系统的硬件和软件进行各种各样的配置。
早期的图形操作系统,如Win3.x中,对软硬件工作环境的配置是通过对扩展名为.ini的文件进行修改来完成的,但INI文件管理起来很不方便,因为每种设备或应用程序都得有自己的INI文件,并且在网络上难以实现远程访问。
为了克服上述这些问题,在Windows 95及其后继版本中,采用了一种叫做“注册表”的数据库来统一进行管理,将各种信息资源集中起来并存储各种配置信息。
按照这一原则,Windows各版本中都采用了将应用程序和计算机系统全部配置信息容纳在一起的注册表,用来管理应用程序和文件的关联、硬件设备说明、状态属性以及各种状态信息和数据等。
与INI文件不同的是:1.注册表采用了二进制形式登录数据;2.注册表支持子键,各级子关键字都有自己的“键值”;3.注册表中的键值项可以包含可执行代码,而不是简单的字串;4.在同一台计算机上,注册表可以存储多个用户的特性。
注册表的特点有:1.注册表允许对硬件、系统参数、应用程序和设备驱动程序进行跟踪配置,这使得修改某些设置后不用重新启动成为可能。
2.注册表中登录的硬件部分数据可以支持高版本Windows的即插即用特性。
当Windows检测到机器上的新设备时,就把有关数据保存到注册表中,另外,还可以避免新设备与原有设备之间的资源冲突。
3.管理人员和用户通过注册表可以在网络上检查系统的配置和设置,使得远程管理得以实现。
二、使用注册表1.大家可以在开始菜单中的运行里输入regedit2.也可以在DOS下输入regedit三、注册表根键说明hkey_classes_root 包含注册的所有OLE信息和文档类型,是从hkey_local_machine\software\classes复制的。
注册表系列之开机自启动
-------------------------------------------------------------------------------------------------------------爱国者安全网专业的网络安全技术培训基地多抽出一分钟时间来学习,让你的生命更加精彩!动画教程只是起到一个演示作用.请大家不用利用此方法对国内的网络做任何破坏.国人应该团结起来一致对外才是我们的责任.由此动画造成的任何后果和本站无关.-------------------------------------------------------------------------------------------------------------(注:本教程配有语音,请打开您的音响,并使用1024*768或以上的屏幕分辨率来观看!)主讲:不死亡灵 QQ:980208303 Email:life.isgood@主题:[第三课]注册表系列之开机自启动内容:一、开机自动运行指定的程序(自启动)1、[HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Run]2、[HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Run]3、[HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Winlogon](WIN2000/XP)"shell"=Explorer.exe,木马程序的路径4、[HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Winlogon](WIN2000/XP)"Userinit"=C:\WINDOWS\system32\userinit.exe,木马程序的路径[注]对于上面的"shell"和"Userinit",若要指定运行多个程序,在中间加","即可。