
win7电脑组策略对应的注册表位置大全资料
组策略安全选项对应注册表项汇总在组策略中的位置:计算机设置->Windows设置->安全设置->本地策略->安全选项详细列表:[MACHINE\System\CurrentControlSet\Control\Lsa]值名:AuditBaseObjects含义:对全局系统对象的访问进行审计类型:REG_DWORD数据:0=停用1=启用值名:CrashOnAuditFail含义:如果无法纪录安全审计则立即关闭系统类型:REG_DWORD数据:0=停用1=启用值名:FullPrivilegeAuditing含义:对备份和还原权限的使用进行审计类型:REG_BINARY数据:0=停用1=启用值名:LmCompatibilityLevel含义:LAN Manager身份验证级别类型:REG_DWORD数据:0=发送LM &NTLM响应1=发送LM & NTLM -若协商使用NTLMv2安全2=仅发送NTLM响应3=仅发送NTLMv2响应4=仅发送NTLMv2响应\拒绝LM5=仅发送NTLMv2响应\拒绝LM &NTLM值名:RestrictAnonymous含义:对匿名连接的额外限制(通常用于限制IPC$空连接)类型:REG_DWORD数据:0=无.依赖于默认许可权限1=不允许枚举SAM账号和共享2=没有显式匿名权限就无法访问值名ubmitControl含义:允许服务器操作员计划任务(仅用于域控制器)类型:REG_DWORD数据:0=停用1=启用[MACHINE\System\CurrentControlSet\Control\Print\Providers\LanMan PrintServices\Servers]值名:AddPrinterDrivers含义:防止用户安装打印机驱动程序类型:REG_DWORD数据:0=停用1=启用[MACHINE\System\CurrentControlSet\Control\SessionManager\MemoryManagement]值名:ClearPageFileAtShutdown含义:在关机时清理虚拟内存页面交换文件类型:REG_DWORD数据:0=停用1=启用[MACHINE\System\CurrentControlSet\Control\SessionManager]值名rotectionMode含义:增强全局系统对象的默认权限 (例如 SymbolicLinks)类型:REG_DWORD数据:0=停用1=启用[MACHINE\System\CurrentControlSet\Services\LanManServer\Parameters]值名:EnableSecuritySignature含义:对服务器通讯进行数字签名(如果可能)类型:REG_DWORD数据:0=停用1=启用值名:RequireSecuritySignature含义:对服务器通讯进行数字签名(总是)类型:REG_DWORD数据:0=停用1=启用值名:EnableForcedLogOff含义:当登录时间用完时自动注销用户(本地)类型:REG_DWORD数据:0=停用1=启用值名:AutoDisconnect含义:在断开会话产所需要的空闲时间类型:REG_DWORD数据:分钟数[MACHINE\System\CurrentControlSet\Services\LanmanWorkstation\Parameters] 值名:EnableSecuritySignature含义:对客户端通讯进行数字签名(如果可能)类型:REG_DWORD数据:0=停用1=启用值名:RequireSecuritySignature含义:对客户端通讯进行数字签名(总是)类型:REG_DWORD数据:0=停用1=启用值名:EnablePlainTextPassword含义:发送未加密的密码以连接到第三方SMB服务器类型:REG_DWORD数据:0=停用1=启用[MACHINE\System\CurrentControlSet\Services\Netlogon\Parameters] 值名isablePasswordChange含义:防止计算机帐户密码的系统维护类型:REG_DWORD数据:0=停用1=启用值名ignSecureChannel含义:安全通道: 对安全通道数据进行数字签名(如果可能)类型:REG_DWORD数据:0=停用1=启用值名ealSecureChannel含义:安全通道: 对安全通道数据进行数字加密(如果可能)类型:REG_DWORD数据:0=停用1=启用值名:RequireSignOrSeal含义:安全通道: 对安全通道数据进行数字加密或签名(总是)类型:REG_DWORD数据:0=停用1=启用值名:RequireStrongKey含义:安全通道: 需要强 (Windows 2000 或以上版本)会话密钥类型:REG_DWORD数据:0=停用1=启用[MACHINE\Software\[M$]\DriverSigning]值名olicy含义:未签名驱动程序的安装操作类型:REG_BINARY数据:0=默认安装1=允许安装但发出警告2=禁止安装[MACHINE\Software\[M$]\Non-DriverSigning]值名olicy含义:未签名非驱动程序的安装操作类型:REG_BINARY数据:0=默认安装1=允许安装但发出警告2=禁止安装[MACHINE\Software\[M$]\Windows\CurrentVersion\Policies\System] 值名isableCAD含义:禁用按CTRL+ALT+DEL进行登录的设置类型:REG_DWORD数据:0=停用1=启用值名ontDisplayLastUserName含义:登录屏幕上不要显示上次登录的用户名类型:REG_DWORD数据:0=停用1=启用值名:LegalNoticeCaption含义:用户试图登录时消息标题类型:REG_SZ数据:标题文本值名:LegalNoticeText含义:用户试图登录时消息文字类型:REG_SZ数据:消息文字值名hutdownWithoutLogon含义:登录屏幕上不要显示上次登录的用户名类型:REG_DWORD数据:0=停用1=启用[MACHINE\Software\[M$]\WindowsNT\CurrentVersion\Setup\RecoveryConsole]值名ecurityLevel含义:故障恢复控制台:允许自动系统管理级登录类型:REG_DWORD数据:0=停用1=启用值名etCommand含义:故障恢复控制台:允许对所有驱动器和文件夹进行软盘复制和访问类型:REG_DWORD数据:0=停用1=启用[MACHINE\Software\[M$]\WindowsNT\CurrentVersion\Winlogon]值名:AllocateCDRoms含义:只有本地登录的用户才能访问CD-ROM类型:REG_SZ数据:0=停用1=启用值名:AllocateDASD含义:允许弹出可移动 NTFS媒体类型:REG_SZ数据:0=Administrators1=Administrators 和 Power users2=Administrators 和 Interactiveusers值名:AllocateFloppies含义:只有本地登录的用户才能访问软盘类型:REG_SZ数据:0=停用1=启用值名:CachedLogonsCount含义:可被缓冲保存的前次登录个数(在域控制器不可用的情况下)类型:REG_SZ数据:次数,如10次值名asswordExpiryWarning含义:在密码到期前提示用户更改密码类型:REG_DWORD数据:天数,缺省是14天值名cRemoveOption含义:智能卡移除操作类型:REG_SZ数据:0=无操作1=锁定工作站2=强制注销=============================================================================== 组策略用户配置管理模板与注册表对应键值一.组策略用户配置管理模板Windows组件《Windows Update》[HKEY_CURRENT_USERSoftwareMicrosoftWindowsCurrentVersionPoliciesWindowsUpdate] "DisableWindowsUpdateAccess"=dword:00000001(删除使用所有Windows Update功能的访问)(至少WINXP)《组策略用户配置管理模板任务栏和开始菜单》[HKEY_CURRENT_USERSoftwareMicrosoftWindowsCurrentVersionPoliciesExplorer] "NoSimpleStartMenu"=dword:00000001(强制典型菜单)(至少WINXP)"NoCommonGroups"=dword:00000001(从开始->程序菜单删除公共程序组)(至少WIN2000)"NoSMMyDocs"=dword:00000001(从开始->文档菜单删除我的文档图标)(至少WIN2000)"NoNetworkConnections"=dword:00000001(从开始->设置菜单删除网络连接)(至少WIN2000)"NoSMMyPictures"=dword:00000001(从开始菜单中删除"图片收藏"图标)(至少WINXP)"ForceStartMenuLogOff"=dword:00000001(强制开始菜单显示注销)(至少WIN2000)"Intellimenus"=dword:00000001(禁止个性化菜单)(至少WIN2000)"NoInstrumentation"=dword:00000001(关闭用户跟踪)(至少WIN2000)[注]这个设置防止系统跟踪用户使用的程序、用户导航的路径和用户打开的文档。
系统用这个信息来自定义Windows功能,如个性化菜单。
"MemCheckBoxInRunDlg"=dword:00000001(将"在单独的内存空间运行"复选框添加到"运行"对话框)(至少WIN2000)[注]允许用户在专用的(不是共享的)虚拟DOS机器(VDM)进程中运行十六位程序。
Windows注册表大全
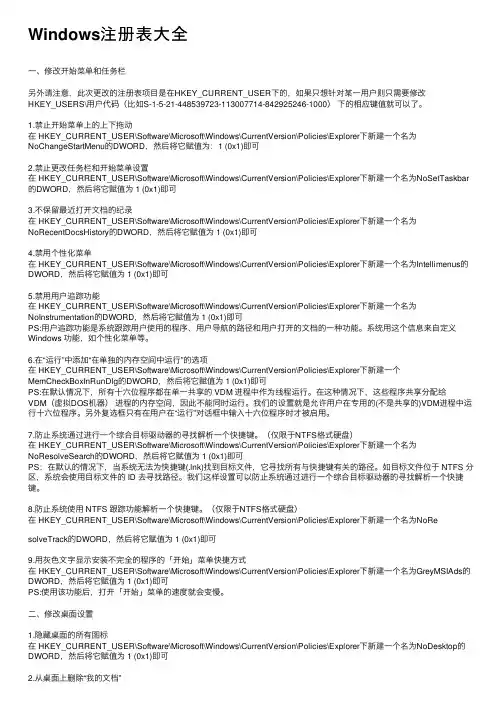
Windows注册表⼤全⼀、修改开始菜单和任务栏另外请注意,此次更改的注册表项⽬是在HKEY_CURRENT_USER下的,如果只想针对某⼀⽤户则只需要修改HKEY_USERS\⽤户代码(⽐如S-1-5-21-448539723-113007714-842925246-1000)下的相应键值就可以了。
1.禁⽌开始菜单上的上下拖动在 HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\Explorer下新建⼀个名为NoChangeStartMenu的DWORD,然后将它赋值为:1 (0x1)即可2.禁⽌更改任务栏和开始菜单设置在 HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\Explorer下新建⼀个名为NoSetTaskbar 的DWORD,然后将它赋值为 1 (0x1)即可3.不保留最近打开⽂档的纪录在 HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\Explorer下新建⼀个名为NoRecentDocsHistory的DWORD,然后将它赋值为 1 (0x1)即可4.禁⽤个性化菜单在 HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\Explorer下新建⼀个名为Intellimenus的DWORD,然后将它赋值为 1 (0x1)即可5.禁⽤⽤户追踪功能在 HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\Explorer下新建⼀个名为NoInstrumentation的DWORD,然后将它赋值为 1 (0x1)即可PS:⽤户追踪功能是系统跟踪⽤户使⽤的程序、⽤户导航的路径和⽤户打开的⽂档的⼀种功能。
c盘注册表文件路径
c盘注册表文件路径C盘是Windows操作系统中的一个重要磁盘分区,包含了系统的重要文件和注册表(Registry)文件。
注册表是Windows操作系统中的一个核心组成部分,它存储了系统的配置信息、用户设置以及安装的程序的相关信息。
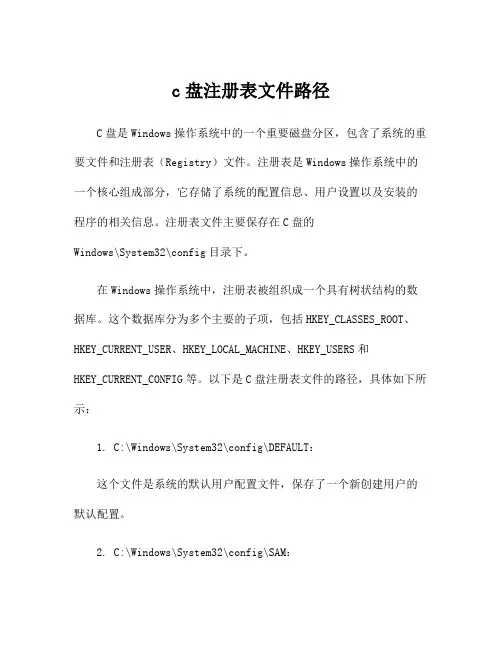
注册表文件主要保存在C盘的Windows\System32\config目录下。
在Windows操作系统中,注册表被组织成一个具有树状结构的数据库。
这个数据库分为多个主要的子项,包括HKEY_CLASSES_ROOT、HKEY_CURRENT_USER、HKEY_LOCAL_MACHINE、HKEY_USERS和HKEY_CURRENT_CONFIG等。
以下是C盘注册表文件的路径,具体如下所示:1. C:\Windows\System32\config\DEFAULT:这个文件是系统的默认用户配置文件,保存了一个新创建用户的默认配置。
2. C:\Windows\System32\config\SAM:这个文件保存了系统的安全账户管理器(Security Account Manager)配置信息,包括用户和组的权限和访问控制列表(ACL)。
3. C:\Windows\System32\config\SECURITY:这个文件保存了系统的安全策略配置信息,包括用户权限、加密标识符(SIDs)等。
4. C:\Windows\System32\config\SOFTWARE:这个文件保存了系统安装的软件和程序的配置信息,包括安装路径、注册信息等。
5. C:\Windows\System32\config\SYSTEM:这个文件保存了系统的硬件和配置信息,包括设备驱动程序、系统服务等。
6. C:\Windows\System32\config\COMPONENTS:这个文件保存了系统组件和组件注册信息,用于组件的安装和卸载。
7. C:\Windows\System32\config\BCD-Template:这个文件保存了系统的启动配置信息,包括引导程序信息、启动选项等。
组策略在注册表中的对应的位置

在组策略中的位置:计算机设置->Windows设置->安全设置->本地策略->安全选项详细列表: [MACHINESystemCurrentControlSetControlLsa]值名:AuditBaseObjects含义:对全局系统对象的访问进行审计类型:REG_DWORD数据:0=停用1=启用值名:CrashOnAuditFail含义:如果无法纪录安全审计则立即关闭系统类型:REG_DWORD数据:0=停用1=启用值名:FullPrivilegeAuditing含义:对备份和还原权限的使用进行审计类型:REG_BINARY数据:0=停用1=启用值名:LmCompatibilityLevel含义:LAN Manager 身份验证级别类型:REG_DWORD数据:0=发送LM & NTLM响应1=发送LM & NTLM - 若协商使用NTLMv2安全2=仅发送NTLM响应3=仅发送NTLMv2响应4=仅发送NTLMv2响应拒绝LM5=仅发送NTLMv2响应拒绝LM & NTLM值名:RestrictAnonymous含义:对匿名连接的额外限制(通常用于限制IPC$空连接)类型:REG_DWORD数据:0=无.依赖于默认许可权限1=不允许枚举SAM账号和共享2=没有显式匿名权限就无法访问值名:SubmitControl含义:允许服务器操作员计划任务(仅用于域控制器)类型:REG_DWORD数据:0=停用1=启用[MACHINESystemCurrentControlSetControlPrintProvidersLanMan Print ServicesServers]值名:AddPrinterDrivers含义:防止用户安装打印机驱动程序类型:REG_DWORD数据:0=停用1=启用[MACHINESystemCurrentControlSetControlSession ManagerMemory Management]值名:ClearPageFileAtShutdown含义:在关机时清理虚拟内存页面交换文件类型:REG_DWORD数据:0=停用1=启用[MACHINESystemCurrentControlSetControlSession Manager]值名:ProtectionMode含义:增强全局系统对象的默认权限 (例如 Symbolic Links)类型:REG_DWORD数据:0=停用1=启用[MACHINESystemCurrentControlSetServicesLanManServerParameters]值名:EnableSecuritySignature含义:对服务器通讯进行数字签名 (如果可能)类型:REG_DWORD数据:0=停用1=启用值名:RequireSecuritySignature含义:对服务器通讯进行数字签名 (总是)类型:REG_DWORD数据:0=停用1=启用值名:EnableForcedLogOff含义:当登录时间用完时自动注销用户 (本地)类型:REG_DWORD数据:0=停用1=启用值名:AutoDisconnect含义:在断开会话产所需要的空闲时间类型:REG_DWORD数据:分钟数[MACHINESystemCurrentControlSetServicesLanmanWorkstationParameters]值名:EnableSecuritySignature含义:对客户端通讯进行数字签名 (如果可能)类型:REG_DWORD数据:0=停用1=启用值名:RequireSecuritySignature含义:对客户端通讯进行数字签名 (总是)类型:REG_DWORD数据:0=停用1=启用值名:EnablePlainTextPassword含义:发送未加密的密码以连接到第三方SMB服务器类型:REG_DWORD数据:0=停用1=启用[MACHINESystemCurrentControlSetServicesNetlogonParameters]值名:DisablePasswordChange含义:防止计算机帐户密码的系统维护类型:REG_DWORD数据:0=停用1=启用值名:SignSecureChannel含义:安全通道: 对安全通道数据进行数字签名 (如果可能)类型:REG_DWORD数据:0=停用1=启用值名:SealSecureChannel含义:安全通道: 对安全通道数据进行数字加密 (如果可能)类型:REG_DWORD数据:0=停用1=启用值名:RequireSignOrSeal含义:安全通道: 对安全通道数据进行数字加密或签名 (总是)类型:REG_DWORD数据:0=停用1=启用值名:RequireStrongKey含义:安全通道: 需要强 (Windows 2000 或以上版本) 会话密钥类型:REG_DWORD数据:0=停用1=启用[MACHINESoftwareMicrosoftDriver Signing]值名:Policy含义:未签名驱动程序的安装操作类型:REG_BINARY数据:0=默认安装1=允许安装但发出警告2=禁止安装[MACHINESoftwareMicrosoftNon-Driver Signing]值名:Policy含义:未签名非驱动程序的安装操作类型:REG_BINARY数据:0=默认安装1=允许安装但发出警告2=禁止安装[MACHINESoftwareMicrosoftWindowsCurrentVersionPoliciesSystem]值名:DisableCAD含义:禁用按 CTRL+ALT+DEL 进行登录的设置类型:REG_DWORD数据:0=停用1=启用值名:DontDisplayLastUserName含义:登录屏幕上不要显示上次登录的用户名类型:REG_DWORD数据:0=停用1=启用值名:LegalNoticeCaption含义:用户试图登录时消息标题类型:REG_SZ数据:标题文本值名:LegalNoticeText含义:用户试图登录时消息文字类型:REG_SZ数据:消息文字值名:ShutdownWithoutLogon含义:登录屏幕上不要显示上次登录的用户名类型:REG_DWORD数据:0=停用1=启用[MACHINESoftwareMicrosoftWindows NTCurrentVersionSetupRecoveryConsole]值名:SecurityLevel含义:故障恢复控制台: 允许自动系统管理级登录类型:REG_DWORD数据:0=停用1=启用值名:SetCommand含义:故障恢复控制台: 允许对所有驱动器和文件夹进行软盘复制和访问类型:REG_DWORD数据:0=停用1=启用[MACHINESoftwareMicrosoftWindows NTCurrentVersionWinlogon]值名:AllocateCDRoms含义:只有本地登录的用户才能访问 CD-ROM类型:REG_SZ数据:0=停用1=启用值名:AllocateDASD含义:允许弹出可移动 NTFS 媒体类型:REG_SZ数据:0=Administrators1=Administrators 和 Power users2=Administrators 和 Interactive users值名:AllocateFloppies含义:只有本地登录的用户才能访问软盘类型:REG_SZ数据:0=停用1=启用值名:CachedLogonsCount含义:可被缓冲保存的前次登录个数 (在域控制器不可用的情况下)类型:REG_SZ数据:次数,如10次值名:PasswordExpiryWarning含义:在密码到期前提示用户更改密码类型:REG_DWORD数据:天数,缺省是14天值名:ScRemoveOption含义:智能卡移除操作类型:REG_SZ数据:0=无操作1=锁定工作站2=强制注销。
windows注册表路径

windows注册表路径Windows注册表是Windows操作系统中的一个重要组成部分,它是一个数据库,用于存储Windows操作系统和应用程序的配置信息。
注册表包含了许多不同的路径,每个路径都对应着不同的配置信息。
在本文中,我们将主要介绍Windows注册表的路径及其主要内容。
1. HKEY_CLASSES_ROOTHKEY_CLASSES_ROOT路径存储了Windows操作系统中所有文件类型的注册信息。
这些信息包括文件类型的图标、打开方式、关联的应用程序等。
在这个路径下,还有许多子路径,每个子路径对应着不同的文件类型。
2. HKEY_CURRENT_USERHKEY_CURRENT_USER路径存储了当前用户的配置信息。
这些信息包括桌面背景、屏幕保护程序、鼠标指针、任务栏设置等。
在这个路径下,还有许多子路径,每个子路径对应着不同的配置信息。
3. HKEY_LOCAL_MACHINEHKEY_LOCAL_MACHINE路径存储了Windows操作系统的配置信息。
这些信息包括硬件配置、系统服务、驱动程序等。
在这个路径下,还有许多子路径,每个子路径对应着不同的配置信息。
4. HKEY_USERSHKEY_USERS路径存储了所有用户的配置信息。
这些信息包括用户的桌面设置、文件夹选项、网络设置等。
在这个路径下,还有许多子路径,每个子路径对应着不同的用户。
5. HKEY_CURRENT_CONFIGHKEY_CURRENT_CONFIG路径存储了当前计算机的硬件配置信息。
这些信息包括显示器、键盘、鼠标等硬件设备的配置信息。
在这个路径下,还有许多子路径,每个子路径对应着不同的硬件设备。
以上是Windows注册表的主要路径及其主要内容。
除了以上路径外,还有许多其他的路径,每个路径都对应着不同的配置信息。
在使用Windows操作系统时,我们可以通过修改注册表来改变系统的配置信息,但是需要注意的是,修改注册表可能会导致系统出现问题,因此在修改注册表时需要谨慎操作。
WINDOWS注册表保存在哪个文件夹?

一、注册表保存在哪个文件夹?1、XP系统的注册表在C:WINDOWSsystem32config目录下。
其中还包括DEFAULT、SOFTWARE、SYSTEM、AppEvent.Evt、SecEvent.Evt、SysEvent.Evt等多个隐藏文件及其相应的.LOG(日志)文件和.SAV文件。
2、win7的话注册表的位置是在C:Windows目录下。
3、Win9X系统里面以下路径C:WindowsSYSTEM.DAT和C:WindowsUSER.DAT 这2个就是注册表文件。
另外,系统每天启动的第一次都会做一个备份,储存在C:WINDOWSSYSBCKUP下,以rb***.cab命名。
如果需要还原注册表信息的话只需要在DOS下可以用scanreg /restore 还原。
4、Win2000中用户配置文件保存在根目录Documents and Settings下用户名的目录中,包括两个隐藏文件:NTUSER.DAT、 NTUSER.INI 及 ntuser.dat.LOG 日志文件。
系统配置文件位于 Windows 2000 系统目录下的 SYSTEM32CONFIG中,包括 DEFAULT、SOFTWARE、SYSTEM、AppEvent.Evt、SecEvent.Evt、 SysEvent.Evt 等多个隐藏文件及其相应的 .LOG(日志)文件和 .SAV 文件。
这些注册表文件在 Windows 2000 运行时无法使用其它工具打开,这一点与 Windows 9x 下的 system.dat 及 user.dat 不同。
备份文件位于WINDOWSRepair下面。
二、注册表作用:注册表相当于Windows的中枢神经,定义用户系统的的硬件、软件、设置和优先权,集成了全部系统和应用系统的初始化信息,包括硬件设备的说明、相互关联的应用程序与文档文件、窗口显示方式、网络链接参数,甚至关系到安全的网络共享设置。
Winxp win7查看电脑配置命令大全
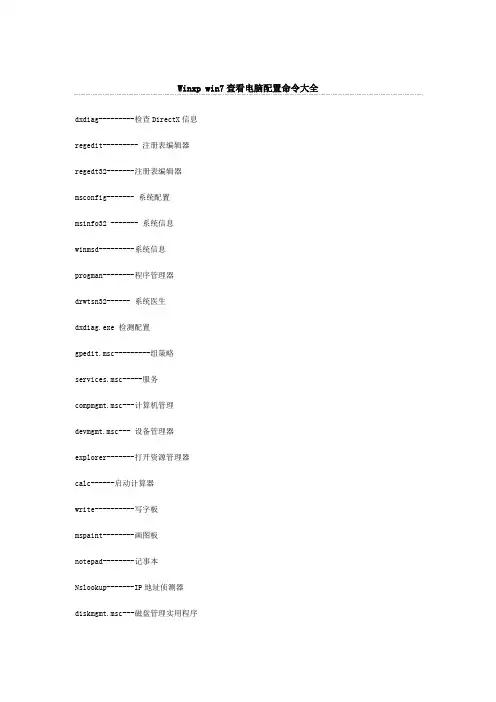
Winxp win7查看电脑配置命令大全dxdiag---------检查DirectX信息regedit--------- 注册表编辑器regedt32-------注册表编辑器msconfig------- 系统配置msinfo32 ------- 系统信息winmsd---------系统信息progman--------程序管理器drwtsn32------ 系统医生dxdiag.exe 检测配置gpedit.msc---------组策略services.msc-----服务compmgmt.msc---计算机管理devmgmt.msc--- 设备管理器explorer-------打开资源管理器calc------启动计算器write----------写字板mspaint--------画图板notepad--------记事本Nslookup-------IP地址侦测器diskmgmt.msc---磁盘管理实用程序dfrg.msc-------磁盘碎片整理程序logoff---------注销命令tsshutdn-------60秒倒计时关机命令rononce -p ----15秒关机lusrmgr.msc----本机用户和组services.msc---本地服务设置netstat--------端口查看conf-----------启动netmeetingdvdplay--------DVD播放器charmap--------启动字符映射表chkdsk.exe-----Chkdsk磁盘检查regsvr32 /u *.dll----停止dll文件运行regsvr32 /u zipfldr.dll------取消ZIP支持Msconfig.exe---系统配置实用程序msconfig /auto系统配置实用程序rsop.msc-------组策略结果集mem.exe--------显示内存使用情况lusrmgr.msc----本机用户和组winchat--------XP自带局域网聊天perfmon.msc----计算机性能监测程序winver---------检查Windows版本taskmgr-----任务管理器(2000/xp/2003)wmimgmt.msc----打开windows管理体系结构(WMI) wupdmgr--------windows更新程序wscript--------windows脚本宿主设置oobe/msoobe /a----检查XP是否激活wiaacmgr-------扫描仪和照相机向导mplayer2-------简易widnows media player logoff---------注销命令mstsc----------远程桌面连接mplayer2-------媒体播放机magnify--------放大镜实用程序mmc------------控制台mobsync--------同步命令dcomcnfg-------打开系统组件服务ddeshare-------打开DDE共享设置nslookup-------网络管理的工具向导ntbackup-------系统备份和还原narrator-------屏幕“讲述人”ntmsmgr.msc----移动存储管理器ntmsoprq.msc---移动存储管理员操作请求netstat -an----(TC)命令检查接口syncapp--------创建一个公文包sysedit--------系统配置编辑器sigverif-------文件签名验证程序sndrec32-------录音机shrpubw--------创建共享文件夹secpol.msc-----本地安全策略syskey---------系统加密,一旦加密就不能解开,保护windows xp系统的双重密码services.msc---本地服务设置Sndvol32-------音量控制程序sfc.exe--------系统文件检查器sfc /scannow---windows文件保护iexpress-------木马捆绑工具,系统自带tourstart------xp简介(安装完成后出现的漫游xp程序)taskmgr--------任务管理器eventvwr-------事件查看器eudcedit-------造字程序packager-------对象包装程序perfmon.msc----计算机性能监测程序progman--------程序管理器utilman--------辅助工具管理器rsop.msc-------组策略结果集cmd.exe--------CMD命令提示符chkdsk.exe-----Chkdsk磁盘检查certmgr.msc----证书管理实用程序fsmgmt.msc-----共享文件夹管理器cliconfg-------SQL SERVER 客户端网络实用程序Clipbrd--------剪贴板查看器conf-----------启动netmeetingcleanmgr-------垃圾整理ciadv.msc------索引服务程序osk------------打开屏幕键盘odbcad32-------ODBC数据源管理器。
Win7注册表命令全集
1.gpedit.msc-----组策略2. sndrec32-------录音机3. Nslookup-------IP地址侦测器4. exp lorer-------打开资源管理器5. logoff---------注销命令6. tsshutdn-------60秒倒计时关机命令7. lusrmgr.msc----本机用户和组8. services.msc---本地服务配置9. oobe/msoobe /a----检查xp 能不能激活10. notepad--------打开记事本A11. cleanmgr-------垃圾整理12. net start messenger----开始信使服务13. compmgmt.msc---计算机管理14. net stop messenger-----停止信使服务15. conf-----------启动netmeeting16. dvdplay--------DVD播放器17. charmap--------启动字符映射表18. diskmgmt.msc---磁盘管理实用程序19. calc-----------启动计算器20. dfrg.msc-------磁盘碎片整理程序21. chkdsk.exe-----Chkdsk磁盘检查22. devmgmt.msc--- 设备管理器23. regsvr32 /u *.dll----停止dll文件运行24. drwtsn32------ 系统医生25. rononce -p ----15秒关机26. dxdiag---------检查DirectX信息27. regedt32-------注册表编辑器28. Msconfig.exe---系统配置实用程序29. rsop.msc-------组策略结果集30. mem.exe--------显示内存运用情况31. regedit.exe----注册表32. winchat--------xp 自带局域网聊天33. progman--------程序管理器34. winmsd---------系统信息35. perfmon.msc----计算机性能监测程序36. winver---------检查Windows版本37. sfc /scannow-----扫描错误并复原38. taskmgr-----任务管理器(2000/xp /200339. winver---------检查Windows版本40. wmimgmt.msc----打开windows管理体系结构(WMI)41. wupdmgr--------windows更新程序42. wscript--------windows脚本宿主配置2.43. write----------写字板44. winmsd---------系统信息45. wiaacmgr-------扫描仪和照相机向导46. winchat--------xp 自带局域网聊天47. mem.exe--------显示内存运用情况48. Msconfig.exe---系统配置实用程序49. mplayer2-------简易widnows media player50. mspaint--------画图板51. mstsc----------远程桌面连接52. mplayer2-------媒体播放机53. magnify--------放大镜实用程序54. mmc------------打开控制台55. mobsync--------同步命令56. dxdiag---------检查DirectX信息57. drwtsn32------ 系统医生58. devmgmt.msc--- 设备管理器59. dfrg.msc-------磁盘碎片整理程序60. diskmgmt.msc---磁盘管理实用程序61. dcomcnfg-------打开系统组件服务62. ddeshare-------打开DDE共享配置63. dvdplay--------DVD播放器64. net stop messenger-----停止信使服务65. net start messenger----开始信使服务66. notepad--------打开记事本67. nslookup-------网络管理的工具向导68. ntbackup-------系统备份和还原69. narrator-------屏幕“讲述人”70. ntmsmgr.msc----移动存储管理器71. ntmsoprq.msc---移动存储管理员操作请求72. netstat -an----(TC)命令检查接口73. syncapp--------建立一个公文包74. sysedit--------系统配置编辑器75. sigverif-------文件签名验证程序76. sndrec32-------录音机77. shrpubw--------建立共享文件夹78. secpol.msc-----本地安全策略79. syskey---------系统加密,一旦加密就不能解开,保卫 windows xp 系统的双重密码80. services.msc---本地服务配置81. Sndvol32-------音量控制程序82. sfc.exe--------系统文件检查器83. sfc /scannow---windows文件保卫3.84. tsshutdn-------60秒倒计时关机命令85. tourstart------xp 简介(安装完成后出现的漫游xp 程序)86. taskmgr--------任务管理器87. eventvwr-------事件查看器88. eudcedit-------造字程序89. exp lorer-------打开资源管理器90. packager-------对象包装程序91. perfmon.msc----计算机性能监测程序92. progman--------程序管理器93. regedit.exe----注册表94. rsop.msc-------组策略结果集95. regedt32-------注册表编辑器96. rononce -p ----15秒关机97. regsvr32 /u *.dll----停止dll文件运行98. regsvr32 /u zipfldr.dll------取消ZIP支持99. cmd.exe--------CMD命令提示符100. chkdsk.exe-----Chkdsk磁盘检查101. certmgr.msc----证书管理实用程序102. calc-----------启动计算器103. charmap--------启动字符映射表104. cliconfg-------SQL SERVER 客户端网络实用程序105. Clipbrd--------剪贴板查看器106. conf-----------启动netmeeting107. compmgmt.msc---计算机管理108. cleanmgr-------垃圾整理109. ciadv.msc------索引服务程序110. osk------------打开屏幕键盘111. odbcad32-------ODBC数据源管理器112. oobe/msoobe /a----检查xp 能不能激活113. lusrmgr.msc----本机用户和组114. logoff---------注销命令115. iexp ress-------木马捆绑工具,系统自带116. Nslookup-------IP地址侦测器117. fsmgmt.msc-----共享文件夹管理器118. utilman--------辅助工具管理器。
组策略对应的注册表位置大全
[MACHINE\Software\[M$]\Driver
Signing]
值名olicy
含义:未签名驱动程序的安装操作
类型:REG_BINARY
数据:0=默认安装
1=允许安装但发出警告
2=禁止安装
[MACHINE\Software\[M$]\Non-Driver
"NoNetworkConnections"=dword:00000001(从开始->设置菜单删除网络连接)(至少WIN2000)
"NoSMMyPictures"=dword:00000001(从开始菜单中删除"图片收藏"图标)(至少WINXP)
"ForceStartMenuLogOff"=dword:00000001(强制开始菜单显示注销)(至少WIN2000)
类型:REG_DWORD
数据:0=停用
1=启用
值名:EnablePlainTextPassword
含义:发送未加密的密码以连接到第三方SMB服务器
类型:REG_DWORD
数据:0=停用
1=启用
[MACHINE\System\CurrentControlSet\Services\Netlogon\Parameters]
类型:REG_DWORD
数据:0=无.依赖于默认许可权限
1=不允许枚举SAM账号和共享
2=没有显式匿名权限就无法访问
值名ubmitControl
含义:允许服务器操作员计划任务(仅用于域控制器)
类型:REG_DWORD
数据:0=停用
1=启用
"DisableWindowsUpdateAccess"=dword:00000001(删除使用所有Windows Update功能的访问)(至少WINXP)
WIN7装系统会用到的几个注册表文件内容
WIN7装系统会用到的几个注册表文件内容WIN7桌面显示网络Windows Registry Editor Version 5.00[HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\C urrentVersion\Explorer\Desktop\NameSpace\{F02C1A0D-BE21-4350-88B0-7367FC96EF3C}]@="Computers and Devices"WIN7桌面显示IEWindows Registry Editor Version 5.00[HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\C urrentVersion\Explorer\Desktop\NameSpace\{00000000-0000-0000-0000-100000000001}]@="Internet Explorer"[HKEY_CLASSES_ROOT\CLSID\{00000000-0000-0000-0000-100000000001}]@="Internet Explorer"[HKEY_CLASSES_ROOT\CLSID\{00000000-0000-0000-0000-100000000001}\DefaultIcon]@="C:\\Windows\\System32\\ieframe.dll,-190"[HKEY_CLASSES_ROOT\CLSID\{00000000-0000-0000-0000-100000000001}\shell]@=""[HKEY_CLASSES_ROOT\CLSID\{00000000-0000-0000-0000-100000000001}\shell\NoAddOns]@="无加载项(&N)"[HKEY_CLASSES_ROOT\CLSID\{00000000-0000-0000-0000-100000000001}\shell\NoAddOns\Command]@="\"C:\\Program Files\\Internet Explorer\\iexplore.exe\" -extoff"[HKEY_CLASSES_ROOT\CLSID\{00000000-0000-0000-0000-100000000001}\shell\Open]@="打开主页(&H)"[HKEY_CLASSES_ROOT\CLSID\{00000000-0000-0000-0000-100000000001}\shell\Open\Command]@="\"C:\\Program Files\\Internet Explorer\\iexplore.exe\""[HKEY_CLASSES_ROOT\CLSID\{00000000-0000-0000-0000-100000000001}\shell\Set]@="属性(&R)"[HKEY_CLASSES_ROOT\CLSID\{00000000-0000-0000-0000-100000000001}\shell\Set\Command]@="\"C:\\Windows\\System32\\rundll32.exe\"C:\\Windows\\System32\\shell32.dll,Control_RunDLLC:\\Windows\\System32\\inetcpl.cpl"WIN7恢复右下脚输入法Windows Registry Editor Version 5.00[HKEY_CURRENT_USER\Software\Microsoft\Windows\Curre ntVersion\Run]"ctfmon.exe"="C:\\WINDOWS\\System32\\ctfmon.exe"WIN7一键清理垃圾@echo offcolor 0becho==================================================================echo.echo 您已启动 WIN 7 系统垃圾清理,这里运行的命令都很安全!echo.echo========================================= =========================echo.echo 在程序没有结束的信息时,请勿关闭本窗口!echo.echo========================================= =========================echo.echo 正在清除系统垃圾文件,请稍后......echo.echo========================================= =========================echo.echo **********************************echo.echo 第一echo 删除临时文件echo.echo **********************************echo.del /f /s /q %systemdrive%\*.tmpdel /f /s /q %systemdrive%\*._mprd /s /q %windir%\temp & md %windir%\tempdel /f /s /q "%userprofile%\local settings\temp\*.*" del /f /s /q %windir%\prefetch\*.*echo.echo **********************************echo.echo 第二echo 删除日志文件echo 删除帮助索引文件echo 删除磁盘扫描留下的临时文件echo 删除备份文件echo 删除旧备份文件echo.echo **********************************echo.del /f /s /q %systemdrive%\*.logdel /f /s /q %systemdrive%\*.giddel /f /s /q %systemdrive%\*.chkdel /f /s /q %windir%\*.bakdel /f /s /q %systemdrive%\*.oldecho.echo **********************************echo.echo 第三echo 清空回收站echo.echo **********************************echo.del /f /s /q c:\$recycle.bin\*.*del /f /s /q d:\$recycle.bin\*.*del /f /s /q e:\$recycle.bin\*.*del /f /s /q f:\$recycle.bin\*.*del /f /s /q g:\$recycle.bin\*.*echo.echo **********************************echo.echo 第四echo 删除自动更新后留下的软件echo.echo **********************************echo.rd /s /q %windir%\SoftwareDistribution\Download & md %windir%\SoftwareDistribution\Downloadecho.echo **********************************echo.echo 第五echo 删除上网产生的Cookiesecho.echo **********************************echo.del /f /q "%userprofile%\AppData\Roaming\Microsoft\Windows\Cookies \*.*"echo.echo **********************************echo.echo 第六echo 删除上网产生的临时文件echo.echo **********************************echo.del /f /s /q "%userprofile%\AppData\Local\Microsoft\Windows\Temporary Internet Files\*.*"echo.echo **********************************echo.echo 第七echo 运行私隐保护echo.echo **********************************echo.del /f /s /q "%userprofile%\AppData\Roaming\Microsoft\Windows\Recent\ *.*"echo.echo========================================= =========================echo.echo 已清理完成!echo.echo 欢迎访问:echo.echo========================================= =========================echo.echo 再见!echo.echo YLMF会员JVWU编辑echo.echo========================================= =========================echo.echo. & pause。
Win7运行gpedit.msc打不开组策略
Win7运行gpedit.msc打不开组策略
很多用户使用电脑的时候,系统提示找不到组策略gpedit.msc,请确定文件是否正确,再试一次的错误情况,这是怎么一回事呢?由于系统中“gpedit.msc”系统文件被破坏或丢失导致,该这么解决呢?今天小编带来了解决方法,具体的下面一起来看看吧。
Win7运行gpedit.msc打不开组策略的解决方法1、点击桌面左下角的“开始”菜单,然后点击“运行”选项。
2、在运行窗口中输入“regedit”指令,按下回车键确认。
3、进入到注册表编辑器后,打开“HKEY_CURRENT_USER”文件夹,然后依次打开“Software—Policies—Microsoft--Mmc”文件夹,选择“{8FC0B734-A0E1-11D1-A7D3-0000F87571E3}”文件夹,双击打开右边的“Restrict_Run”项,如下图所示
4、将Restrict_Run项的值修改为“0”,点击“确定”按钮,如下图所示。
5、在Mmc文件夹中找到“{0F6B957E-509E-11D1-A7CC-0000F87571E3}”文件夹并且选择,双击打开右边的“Restrict_Run”项,如下图所示。
6、同样的将Restrict_Run的值修改为“0”,点击“确定”按钮。
关掉注册表编辑器,然后重启电脑,等待电脑重启后再次运行gpedit.msc就会发现问题解决了。
gpedit.msc文件。