
网络信息安全课程教学大纲
网络信息安全课程教学大纲
一、课程简介
网络信息安全课程是为了阐述和培养学生在网络环境下安全使用和管理信息的能力而设立的。
本课程旨在使学生了解网络安全的基础知识,掌握网络信息安全的常规方法和技术,培养网络信息安全意识和能力。
二、课程目标
1. 掌握基本的网络信息安全概念和术语。
2. 熟悉网络信息安全的常见威胁和风险。
3. 理解网络信息安全的基本原理和技术。
4. 学习网络信息安全的常规方法和策略。
5. 培养学生的网络信息安全意识和能力。
三、教学内容
1. 网络安全概述
- 网络安全的定义和意义
- 网络安全的基本术语和概念
2. 网络威胁与风险评估
- 常见的网络威胁类型
- 风险评估与威胁分析方法
3. 网络攻击与防御
- 常见的网络攻击手段
- 网络防御的基本原理和方法
- 防火墙和入侵检测系统的应用4. 密码技术与身份认证
- 对称加密与非对称加密算法
- 数字签名和证书的使用
- 身份认证的基本原理和技术
5. 网络安全管理
- 安全策略和规范的制定
- 安全意识培养和员工培训
- 安全事件的应急处理和管理
6. 网络安全案例分析
- 网络安全事件的案例分析与研究 - 分析安全事件的原因和教训四、教学方法
1. 理论授课:通过讲解网络安全的基本概念和原理,帮助学生建立起对网络安全的整体认识和理解。
2. 实验实践:通过网络安全实验和实践操作,让学生亲自体验和操作各种网络安全工具和技术,提高他们的动手能力。
3. 课堂讨论:开展课堂讨论,引导学生分析和评估真实的网络安全案例,培养他们的问题解决能力和团队合作意识。
4. 个人作业:布置网络安全相关的学生作业,如阅读论文和文献综述,撰写安全策略和方法论文等,增强学生的独立思考和研究能力。
五、评估方法
1. 学生平时表现:包括出勤情况、课堂参与、作业完成情况等。
2. 实验报告评估:根据学生实验报告的内容和质量进行评估。
3. 期末考试:设置一次期末考试,内容涵盖整个课程内容的重点和难点。
六、教学资源
1. 教材:推荐使用网络信息安全相关的教材。
2. 参考书目:提供一份网络信息安全相关的参考书目供学生进一步阅读和研究。
3. 在线资源:提供网络信息安全相关的在线资源,如学术论文、公开课视频等,方便学生进行深入学习和了解。
七、教学进度安排
1. 第一周:网络安全概述
2. 第二周:网络威胁与风险评估
3. 第三周:网络攻击与防御
4. 第四周:密码技术与身份认证
5. 第五周:网络安全管理
6. 第六周:网络安全案例分析
7. 第七周:复习与总结
八、参考来源
1. 《网络安全导论》,作者:XXX,出版社:XXX
2. 《网络信息安全与管理》,作者:XXX,出版社:XXX
以上是本课程教学大纲的简要内容,具体的教学内容和资源可根据实际教学需要进行适当调整和丰富,以达到更好的教学效果。
该大纲可作为教师教学的指导和学生学习的参考,帮助确保网络信息安全课程的教学质量和效果。
网络信息安全课程《网络信息安全》教学大纲(2014-2015)
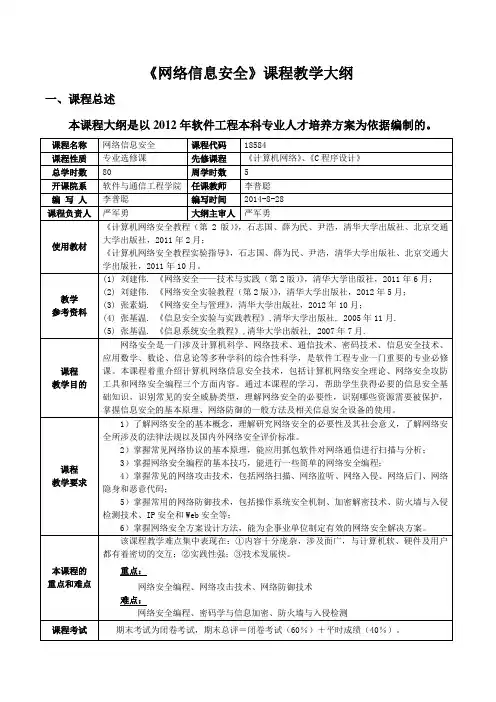
《网络信息安全》课程教学大纲一、课程总述本课程大纲是以2012年软件工程本科专业人才培养方案为依据编制的。
二、教学时数分配三、单元教学目的、教学重难点和内容设置第1章网络安全概述与环境配置【教学目的】了解内容:网络面临的安全威胁、信息系统安全的脆弱性、保证网络安全的途径;理解内容:网络安全的攻防体系、研究网络安全的必要性及其社会意义掌握内容:信息系统安全评估标准;熟练掌握内容:网络安全实验环境的配置及网络抓包软件的使用【重点难点】重点:网络安全的攻防体系、研究网络安全的必要性难点:研究网络安全的必要性【教学内容】1.1 信息安全概述1.2 网络安全概述1.3 研究网络安全的必要性1.4 研究网络安全的社会意义1.5 网络安全的相关法规1.6 网络安全的评价标准1.7 环境配置【课时要求】7节第2章网络安全协议基础【教学目的】了解内容:OSI参考模型和TCP/IP协议组理解内容:IP/TCP/UDP/ICMP协议的工作原理掌握内容: IP/TCP/UDP/ICMP协议的结构分析熟练掌握内容:常用的网络服务和网络命令【重点难点】重点:IP/TCP/UDP/ICMP协议的工作原理难点:IP/TCP/UDP/ICMP协议的结构分析【教学内容】2.1 OSI参考模型2.2 TCP/IP协议族2.3 网际协议IP2.4 传输控制协议TCP2.5 用户数据报协议UDP2.6 ICMP协议2.7 常用的网络服务2.8 常用的网络命令【课时要求】7节第3章网络空全编程基础【教学目的】了解内容:网络安全编程的基础知识理解内容:C和C++的几种编程模式掌握内容:网络安全编程的常用技术熟练掌握内容:注册表编程、定时器编程、驻留程序编程【重点难点】重点:网络安全编程的常用技术难点:注册表编程、定时器编程、驻留程序编程【教学内容】3.1 网络安全编程概述3.2 C和C++的几种编程模式3.3 网络安全编程【课时要求】10节第4章网络扫描与网络监听【教学目的】了解内容:黑客以及黑客攻击的基本概念理解内容:黑客攻击与网络安全的关系掌握内容:如何利用工具实现网络踩点、网络扫描和网络监听熟练掌握内容:黑客攻击的常用工具【重点难点】重点:黑客攻击的步骤难点:如何利用工具实现网络踩点、网络扫描和网络监听【教学内容】4.1 黑客概述4.2 网络踩点4.3 网络扫描4.4 网络监听【课时要求】5节第5章网络入侵【教学目的】了解内容:网络入侵的基本概念理解内容:社会工程学攻击、物理攻击、暴力攻击掌握内容:利用Unicode漏洞攻击和缓冲区溢出漏洞进行攻击的技术熟练掌握内容:流行攻击工具的使用和部分工具的代码实现【重点难点】重点:流行攻击工具的使用和部分工具的代码实现难点:利用Unicode漏洞攻击和缓冲区溢出漏洞进行攻击的技术【教学内容】5.1 社会工程学攻击5.2 物理攻击与防范5.3 暴力攻击5.4 Unicode漏洞专题5.5 其他漏洞攻击5.6 缓冲区溢出攻击5.7 拒绝服务攻击5.8 分布式拒绝服务攻击【课时要求】8节第6章网络后门与网络隐【教学目的】了解内容:利用四种方法实现网络后门理解内容:网络隐身的两种方法掌握内容:利用四种方法实现网络后门熟练掌握内容:常见后门工具的使用【重点难点】重点:利用四种方法实现网络后门难点:常见后门工具的使用【教学内容】6.1 网络后门6.2 木马6.3 网络代理跳板6.4 清除日志【课时要求】5节第7章恶意代码【教学目的】了解内容:恶意代码的发展史理解内容:研究恶意代码的必要性、恶意代码长期存在的原因掌握内容:恶意代码实现机理熟练掌握内容:恶意代码的设计与实现【重点难点】重点:恶意代码的设计与实现难点:恶意代码的设计与实现【教学内容】7.1 恶意代码概述7.2 恶意代码实现机理7.3 常见的恶意代码【课时要求】5节第8章操作系统安全基础【教学目的】了解内容:操作系统安全的基本概念理解内容:操作系统安全的实现机制、安全模型及安全体系结构掌握内容:操作系统安全的36条基本配置原则熟练掌握内容:Windows操作系统的安全配置方案【重点难点】重点:Windows操作系统的安全配置方案难点:Windows操作系统的安全配置方案【教学内容】8.1 常用操作系统概述8.2 安全操作系统的研究发展8.3 安全操作系统的基本概念8.4 安全操作系统的机制8.5 代表性的安全模型8.6 操作系统安全体系结构8.7 操作系统安全配置方案【课时要求】5节第9章密码学与信息加密【教学目的】了解内容:密码学的基本概念、数字水印的基本概念理解内容:主流加密技术、数字签名的原理、PGP加密的原理和实现及PKI信任模型掌握内容:DES加密算法的概念以及如何利用程序实现、RSA加密算法的概念以及实现算法熟练掌握内容:DES加密算法的概念以及如何利用程序实现【重点难点】重点:主流加密技术、数字签名的原理及PKI信任模型难点:如何利用程序实现主流加密算法【教学内容】9.1 密码学概述9.2 des对称加密技术9.3 rsa公钥加密技术9.4 pgp加密技术9.5 数字信封和数字签名9.6 数字水印9.7 公钥基础设施pki【课时要求】10节第10章防火墙与入侵检测【教学目的】了解内容:利用软件实现防火墙的规则集理解内容:防火墙的基本概念、分类、入侵检测系统的概念、原理及常用方法掌握内容:防火墙的实现模型、如何利用程序实现简单的入侵检测熟练掌握内容:防火墙的配置【重点难点】重点:防火墙的配置难点:入侵检测工具的编程实现【教学内容】10.1 防火墙的概念10.2 防火墙的分类10.3 常见防火墙系统模型10.4 创建防火墙的步骤10.5 入侵检测系统的概念10.6 入侵检测的方法10.7 入侵检测的步骤【课时要求】8节第11章IP安全与WEB安全【教学目的】了解内容:IPSec的必要性理解内容: IPSec中的AH协议、ESP协议和密钥交换协议掌握内容: VPN的功能和解决方案、Web安全的3个方面,SSL和TLS安全协议的内容与体系结构熟练掌握内容:VPN的解决方案【重点难点】重点:VPN的功能和解决方案、Web安全的3个方面、SSL和TLS安全协议的内容与体系结构难点:VPN的解决方案【教学内容】11.1 IP安全概述11.2 密钥交换协议IKE11.3 VPN技术11.4 WEB安全概述11.5 SSL/TLS技术11.6 安全电子交易SET简介【课时要求】3节第12章网络安全方案设计【教学目的】了解内容:网络安全方案设计方法理解内容:评价网络安全方案的质量的标准掌握内容:网络安全方案编写的注意点以及网络安全方案的编写框架熟练掌握内容:网络安全方案设计的基本步骤【重点难点】重点:网络安全的需求分析、方案设计难点:网络安全方案的设计【教学内容】12.1 网络安全方案概念12.2 网络安全方案的框架12.3 网络安全案例需求12.4 解决方案设计【课时要求】7节四、教材1、《计算机网络安全教程(第2版)》,石志国、薛为民、尹浩,清华大学出版社、北京交通大学出版社,2011年2月;2、《计算机网络安全教程实验指导》,石志国、薛为民、尹浩,清华大学出版社、北京交通大学出版社,2011年10月。
网络与信息安全教学大纲

网络与信息安全教学大纲一、引言近年来,随着网络技术的发展和普及,网络与信息安全问题变得越来越重要。
网络与信息安全教育成为了当今社会中不可忽视的一部分。
本教学大纲旨在为网络与信息安全课程提供一个全面、系统的教学指南,以帮助学生建立正确的网络与信息安全意识,并学习相关的技术与知识。
二、课程目标1. 培养学生对网络与信息安全的重要性的认识和理解。
2. 培养学生正确的网络使用习惯和信息处理能力。
3. 培养学生对常见网络安全威胁的识别和防范能力。
4. 培养学生掌握网络安全技术和工具的基本原理与应用。
三、教学内容【模块一】网络安全概述1. 网络与信息安全的定义和意义2. 网络安全威胁与攻击类型3. 常见的网络安全漏洞与风险4. 网络安全法律法规与相关政策【模块二】密码与加密技术1. 密码学基础知识2. 对称加密与非对称加密算法3. 数字签名与数字证书4. 隐私保护与数据加密实践【模块三】网络安全防御与检测1. 防火墙与入侵检测系统2. 网络访问控制与安全策略3. 恶意软件与病毒防范4. 安全事件监测与应急响应【模块四】网络安全管理与认证1. 网络安全管理概述2. 安全策略与漏洞管理3. 安全认证与合规性管理4. 网络安全培训与意识教育四、教学方法1. 讲授:通过授课、讲解等方式向学生传授相关的理论知识。
2. 实践:通过实验、案例分析等方式提供具体的实践环境和问题解决方案。
3. 讨论:组织学生进行讨论,培养学生的思辨能力和团队合作能力。
4. 实例分析:通过实际的安全事件案例,帮助学生分析、思考和解决问题。
五、考核方式1. 课堂小测:每节课结束后进行简短的小测,检查学生对知识点的掌握情况。
2. 作业与实验报告:布置相关的作业和实验任务,评估学生的实践能力和综合素质。
3. 期末考试:对全课程的知识体系进行综合考核,评估学生的学习成果。
六、教学资源1. 教材:选用网络与信息安全教材作为基础教学资料。
2. 网络资源:引导学生利用互联网资源进行相关的学习和研究。
《网络安全》教学大纲

《网络安全》教学大纲(Network Security)制定单位:信息科学学院(计算机科学与技术系)制定人:孙晓彦审核人:冯国富(课程组长)编写时间:2011年12月15日第一部分课程概述一、基本信息(一)课程属性、学分、学时专业课, 3学分,48学时(理论32+实验16)(二)适用对象计算机科学与技术专业本科生(三)先修课程与知识准备计算机程序设计、数据结构与算法、操作系统、计算机网络等二、课程简介信息网络的大规模全球互联趋势,以及人们的社会与经济活动对计算机网络的依赖性与日俱增,使得计算机网络的安全性成为信息化建设的一个核心问题。
在信息学科的专业教育中开设网络安全课程,旨在让学生们从学习网络技术时就树立建造安全网络的观念,掌握网络安全的基本知识,了解设计和维护安全的网络体系及其应用系统的基本手段和常用方法,为从事信息网络的研究和开发打下良好基础。
本课程较全面的介绍了计算机网络安全的基本理论和关键技术,并对当前常见的网络安全技术的原理和应用进行了详细的讲解。
内容主要包括计算机硬件与环境安全、操作系统安全、计算机网络安全、应用系统安全、应急响应与灾难恢复、计算机系统安全风险评估、计算机安全等级评测与安全管理等内容。
这门课程对于培养具有基本信息安全技术应用能力的工程人员有着重要意义。
The trend that information nets worldwide being connecting to one another, alone with the more and more dependences on computer net by people's social and economical activities, makes the security of the computer net a kernel problem. This course means to bring up the students' notion about the net security in the mean time when they learn the net technology, to let them understand the basic knowledge of net security, and to offer them a chance to understand the common way to design and maintain a secure net system or its application system. By taking the course, it can therefore give the students a good preparation for their research in information net.The course gives a global introduction on the basic theories and kernel technologies of the network security, as well as explanation on the concept andapplication of the commonly used network security technology. The main contents of this course include the following sections: security of computer hardware and environmental, operating system security, computer network security, application security, emergency response and disaster recovery, computer system security risk assessment, computer level of security evaluation and security management and so on.This course has important significance for training the engineering staff with the basic information security technology application ability.三、教学目标本课程主要培养学生理解密码学等网络安全的相关安全原理,掌握计算机系统可能存在的安全问题和普遍采用的安全机制,了解当今主要的网络系统安全设置、安全漏洞、安全协议,并能够胜任一般网络安全的基本技术和操作,提高信息安全防护意识与安全防护能力。
网络安全技术与应用-教学大纲.pdf
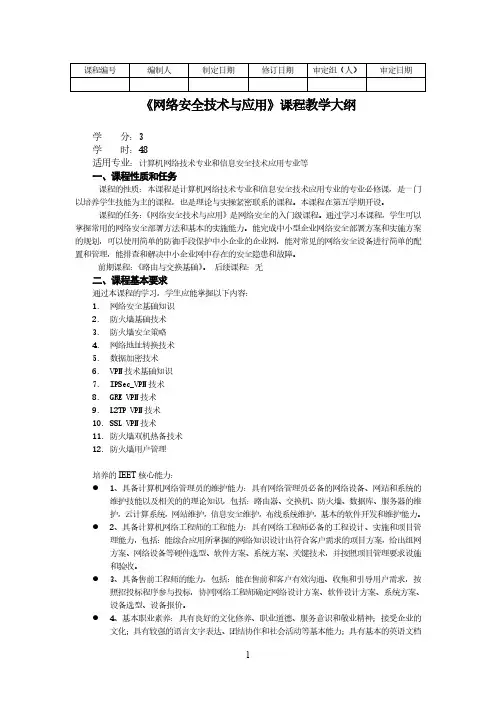
课程编号编制人制定日期修订日期审定组(人)审定日期《网络安全技术与应用》课程教学大纲学分:3学时:48适用专业:计算机网络技术专业和信息安全技术应用专业等一、课程性质和任务课程的性质:本课程是计算机网络技术专业和信息安全技术应用专业的专业必修课,是一门以培养学生技能为主的课程,也是理论与实操紧密联系的课程。
本课程在第五学期开设。
课程的任务:《网络安全技术与应用》是网络安全的入门级课程。
通过学习本课程,学生可以掌握常用的网络安全部署方法和基本的实施能力。
能完成中小型企业网络安全部署方案和实施方案的规划,可以使用简单的防御手段保护中小企业的企业网,能对常见的网络安全设备进行简单的配置和管理,能排查和解决中小企业网中存在的安全隐患和故障。
前期课程:《路由与交换基础》。
后续课程:无二、课程基本要求通过本课程的学习,学生应能掌握以下内容:1.网络安全基础知识2.防火墙基础技术3.防火墙安全策略4.网络地址转换技术5.数据加密技术6.VPN技术基础知识7.IPSec_VPN技术8.GRE VPN技术9.L2TP VPN技术10.SSL VPN技术11.防火墙双机热备技术12.防火墙用户管理培养的IEET核心能力:●1、具备计算机网络管理员的维护能力:具有网络管理员必备的网络设备、网站和系统的维护技能以及相关的的理论知识,包括:路由器、交换机、防火墙、数据库、服务器的维护,云计算系统,网站维护,信息安全维护,布线系统维护,基本的软件开发和维护能力。
●2、具备计算机网络工程师的工程能力:具有网络工程师必备的工程设计、实施和项目管理能力,包括:能综合应用所掌握的网络知识设计出符合客户需求的项目方案,给出组网方案、网络设备等硬件选型、软件方案、系统方案、关键技术,并按照项目管理要求设施和验收。
●3、具备售前工程师的能力,包括:能在售前和客户有效沟通、收集和引导用户需求,按照招投标程序参与投标,协同网络工程师确定网络设计方案、软件设计方案、系统方案、设备选型、设备报价。
网络信息安全教学大纲

网络信息安全教学大纲第一部分:引言网络信息安全是当前社会面临的重要问题之一。
随着互联网的迅猛发展,信息技术的广泛应用,网络安全威胁日益增多,网络攻击手段也越来越复杂。
为了提高大众对网络信息安全的意识与能力,培养网络安全人才,制定一份网络信息安全教学大纲具有重要意义。
第二部分:教学目标1. 掌握网络信息安全的基本概念和原理;2. 熟悉网络攻击与防范的常见技术;3. 培养学生的网络安全意识,提高安全防护能力;4. 培养学生合法、合规使用网络的意识与责任;5. 培养学生对网络信息安全发展趋势和相关法律法规的了解。
第三部分:教学内容1. 网络信息安全概述1.1 网络信息安全的定义和重要性1.2 网络信息安全的基本原理1.3 网络信息安全的威胁与挑战2. 网络攻击与防范2.1 常见的网络攻击手段2.2 网络攻击的特点和流程2.3 网络防御的基本原则2.4 网络防护技术与工具3. 网络安全意识教育3.1 信息泄露与个人隐私保护3.2 网络诈骗与防范3.3 合法、合规使用网络的道德与法律意识4. 网络信息安全管理4.1 网络信息安全管理的重要性和必要性4.2 网络信息安全管理的组织与架构4.3 网络信息安全管理的策略与措施第四部分:教学方法1. 理论授课:通过PPT、教学实例等方式,向学生介绍网络信息安全的基本概念、原理和相关知识;2. 实践演练:组织学生进行网络攻击与防范的实践演练,提高学生的实际操作能力;3. 案例分析:分析网络安全事件案例,引导学生分析事件原因、影响和应对措施;4. 课堂讨论:开展网络信息安全话题的讨论,增强学生对网络信息安全的理解和思考能力;5. 作业与考核:布置作业和实验报告,通过考试和实践评估学生的掌握情况。
第五部分:教学评价1. 平时成绩:包括课堂表现、作业完成情况、实验报告等;2. 期中考试:考察学生对网络信息安全基本概念和原理的理解;3. 期末考试:综合考察学生对网络攻击与防范、网络安全意识教育、网络信息安全管理的掌握情况;4. 实践评估:评价学生在实践演练、案例分析等环节中的表现。
《信息安全》课程教学大纲
《信息安全》课程教学大纲课程名称:信息安全课程教学大纲目的和目标:本课程旨在培养学生对信息安全的认识和理解,使他们能够识别和评估信息系统中的潜在威胁,并掌握保护信息系统的基本技能。
通过本课程的学习,学生将能够提高对信息安全的重要性的认识,并具备应对信息安全问题的能力。
教学内容:第一部分:信息安全基础1. 信息安全概述- 信息安全的定义和重要性- 信息安全的基本原则和目标2. 威胁和风险- 威胁和攻击类型- 风险评估和管理3. 密码学基础- 对称加密和非对称加密- 数字签名和认证4. 计算机网络安全- 网络攻击和防御技术- 网络安全架构第二部分:信息系统安全1. 操作系统安全- 操作系统的安全机制- 操作系统的安全配置2. 数据库安全- 数据库的安全性要求- 数据库安全保护措施3. Web应用程序安全- 常见的Web安全漏洞- Web应用程序的安全性测试4. 移动设备安全- 移动设备的安全风险- 移动设备安全措施第三部分:信息安全管理1. 信息安全政策和标准- 信息安全政策和流程- 信息安全标准和合规性2. 安全培训和意识- 员工信息安全培训- 安全意识提升活动3. 事件响应和恢复- 安全事件的响应流程- 紧急响应和恢复计划4. 法律和伦理问题- 信息安全相关的法律法规- 伦理和道德问题评估方式:- 作业和项目(30%)- 期末考试(70%)教学资源:- 课本:《信息安全概论》- 网络资源:相关的文献和案例分析备注:本课程可以根据需要进行适当调整和补充,以满足学生的需求和教学目标。
网络信息安全课程《网络信息安全》教学大纲(2014-2015)
网络信息安全课程《网络信息安全》教学大纲(2014-2015)网络信息安全课程《网络信息安全》教学大纲(2014-2015)一、课程介绍1.1 课程背景随着互联网的迅猛发展,网络信息安全问题日益突出,越来越需要专业人士来保护网络数据的安全性和完整性。
本课程旨在培养学生对网络信息安全的理解和处理技能,为学生未来从事网络安全相关职业打下坚实的基础。
1.2 课程目标本课程的主要目标是使学生:- 了解网络信息安全的基本概念和原则- 掌握网络信息安全的基本技术和方法- 培养网络信息安全的意识和行为习惯- 学会应对网络攻击和威胁的措施和应急处理1.3 教学安排- 课程名称:网络信息安全- 学年学期:2014-2015学年- 学时安排:每周2课时,共计36课时- 授课方式:理论授课与实践操作相结合 - 考核方式:平时表现+期末考试+实践项目二、课程内容2.1 网络信息安全概述- 网络信息安全的定义和重要性- 网络信息安全的基本原则和要求2.2 网络攻击与威胁- 常见的网络攻击类型及其原理- 网络威胁的分类及特征2.3 网络安全技术与方法- 认证与访问控制技术- 加密与数据保护技术- 安全评估与风险管理方法- 事件响应与应急处理方法2.4 网络安全管理与法规- 网络安全管理的基本流程与策略- 国内外相关的网络安全法规与标准2.5 网络信息安全保护实践- 网络防火墙配置与管理- 网络入侵检测与防范- 网络日志分析与溯源- 网络安全事件处理与演练三、教学方法3.1 理论授课- 通过教师的系统讲授,向学生介绍网络信息安全的基本概念、理论和技术。
3.2 实践操作- 在计算机实验室进行实践操作,让学生亲自实际操作各种网络安全技术和方法。
3.3 课程项目- 针对实际案例设计项目,要求学生进行团队合作,完成网络信息安全实践操作。
四、教材和参考资料4.1 教材- 《网络信息安全基础教程》- 《网络安全技术与实战》4.2 参考资料- 《网络与信息安全专业教学指南》- 《网络信息安全标准与规范》五、考核方式5.1 平时表现- 包括出勤率、课堂参与度、作业完成情况等。
《信息安全》课程教学大纲
《信息安全》课程教学大纲《信息安全》课程教学大纲一、课程概述《信息安全》课程是一门涉及计算机科学、数学、物理学、信息安全等多个学科领域的综合性课程。
本课程旨在帮助学生掌握信息安全的基本理论和实践技能,提高学生在网络信息安全领域的综合素质和能力。
二、课程目标通过本课程的学习,学生将能够:1、了解和掌握信息安全的基本概念、理论和技能,包括密码学、网络安全、操作系统安全、应用软件安全等领域;2、熟悉和掌握常见的网络攻击手段和防御策略,如黑客攻击、病毒、木马、钓鱼等;3、学会分析并解决实际信息安全问题,具备应对各种网络安全事件的能力;4、提高学生的独立思考能力、创新能力和团队协作能力。
三、课程内容本课程主要包括以下内容:1、信息安全基本概念,包括信息安全的历史和发展趋势、常见的网络威胁和攻击手段等;2、密码学基础,包括密码学的概念、加密算法、散列函数、数字签名等;3、网络安全,包括网络协议的安全性、防火墙、入侵检测系统、网络扫描等;4、操作系统安全,包括操作系统的访问控制、系统漏洞、安全配置等;5、应用软件安全,包括Web应用程序安全、数据库安全、电子邮件安全等;6、网络安全事件分析,包括日志分析、入侵检测、应急响应等。
四、教学方法本课程将采用多种教学方法,包括课堂讲解、案例分析、实践操作、小组讨论等,以提高学生的参与度和学习效果。
五、作业和考试本课程将布置定期作业和进行期末考试,以评估学生对课程内容的掌握程度和应用能力。
作业内容将涵盖课堂讲解的重点内容和实际应用案例,考试将采用闭卷形式,主要考察学生的理论知识和实践技能。
六、参考资料为保证学生的学习效果,本课程将提供以下参考资料:1、《密码学原理与实践》(作者:冯登国);2、《网络安全:攻防与实战》(作者:刘晓辉);3、《操作系统安全》(作者:S.W.McDonald);4、《Web应用程序安全》(作者:石磊);5、《信息安全事件分析技术》(作者:罗守山)。
《信息安全》课程教学大纲
《信息安全》课程教学大纲《信息安全》课程教学大纲一、课程基本信息课程名称:信息安全英文名称:Technology of Information Security 课程类别:专业选修课学时:总学时 48 学分:3 适用对象:信息与计算科学专业本科考核方式:考查二、教学目的及要求本课程主要围绕计算机网络信息安全所涉及的主要问题进行讲解,内容包括:信息安全的基本概念、框架和技术,常见的系统漏洞和攻击方式,目前在网络信息安全领域应用较多的技术如公钥加密密码技术、防火墙技术、入侵检测(IDS)技术和基于公钥基础设施(PKI)的信息安全技术,信息安全管理有关内容等。
通过本课程的学习,目的在于使学生掌握信息安全的基本知识和概念以及安全理论与应用技术,树立信息安全防范意识,并在实际应用环境下能够运用所学信息安全技术和管理理论分析^p 、判断和解决所遇到的信息安全问题。
三、课程内容、基本要求与学时分配(一)信息安全概述(2 学时)1.了解信息安全的概念和背景,了解我国信息安全的现状和信息用户的行为特征。
2.了解常见信息威胁的类型,了解常见的信息安全攻击方式。
3.理解信息安全的目标,理解机密性、完整性、可用性和抗否认性的具体含义及实现方法。
4.理解信息安全管理的概念、组成,了解风险评估和风险管理的概念。
(二)数学基础(6 学时)(三)密码学基础(8 学时)1.了解密码学的基本特征和发展历程,了解密码系统的理论模型和数学模型。
2.理解古典密码学的特征;掌握常见古典密码体系的概念和基本原理。
3.理解现代密码学的基本特征,理解古典密码学和现代密码学的区别和联系。
4.理解现代密码学主要以密钥密码方法为主的原因,理解保密密钥法(对称密钥法)和公开密钥法(不对称密钥法)这两大加密方式的特征;理解现代密码学在网络环境下的重要意义。
5、了解常见的保密密钥算法和公开密钥算法,掌握DES 算法流程。
掌握公用密钥和私有密钥的概念和意义;理解单向陷门函数的工作特点;理解 RSA 算法的工作原理和数学基础;掌握 RSA加密和解密算法的流程。
《网络安全》课程教学大纲
《网络安全》课程教学大纲一、课程介绍1.1 课程背景网络安全作为一门重要的学科,意在培养学生对网络安全的认知和技能,提高网络安全防护能力,为网络安全行业培养专业人才。
1.2 课程目标通过本课程的学习,学生将掌握网络安全的基本概念、原理和技术,了解网络安全的现状与挑战,具备网络安全防护和应急处置的基本能力。
1.3 课程安排本课程分为理论和实践两个部分,共计36学时。
二、课程内容2.1 网络安全基础概念2.1.1 网络安全定义与范畴2.1.2 网络攻击与威胁类型2.1.3 网络安全防护的重要性2.2 网络安全技术与方法2.2.1 防火墙与入侵检测系统2.2.2 身份认证与访问控制2.2.3 密码学与加密算法2.2.4 安全漏洞分析与修复2.2.5 安全审计与监控2.3 网络安全管理与策略2.3.1 安全策略与规划2.3.2 风险评估与管理2.3.3 安全事件响应与处置2.3.4 合规性与法律法规要求2.4 信息安全意识与教育2.4.1 员工安全培训与教育2.4.2 安全意识与行为规范2.4.3 社会责任与伦理道德三、教学方法与评估方式3.1 教学方法3.1.1 讲授与演示相结合3.1.2 实践操作与案例分析3.1.3 学生互动与小组讨论3.1.4 网络安全实验室实训3.2 评估方式3.2.1 课堂表现与参与度3.2.2 实验报告与作业3.2.3 期末考试四、教学资源与参考书目4.1 教学资源4.1.1 计算机设备与网络4.1.2 网络安全实验室4.2 参考书目4.2.1 《网络安全概论》,王晓阳,清华大学出版社4.2.2 《计算机网络安全技术》,李明,电子工业出版社4.2.3 《信息安全与保密学导论》,马骏,国防工业出版社五、课程要求与考核标准5.1 课程要求学生需认真听讲、积极参与课堂活动,完成实验报告和作业。
5.2 考核标准根据学生的课堂表现、实验报告、作业和期末考试等因素进行综合评定。
六、教学团队本课程由具有网络安全领域相关经验的教授和专业人士组成的教学团队负责教学与指导工作。