
linux的最大打开文件数限制修改方法命令是什么
linux的最大打开文件数限制修改方法命令是什么
Linux继承了Unix以网络为核心的设计思想,是一个性能稳定的多用户网络操作系统。
有时我们需要同时打开很多个文件,不过系统设置中是有限制的,这篇文章主要给大家介绍了关于linux最大打开文件数限制修改的方法,需要的朋友们下面随着小编来一起学习学习吧。
前言
本文主要给大家介绍了关于linux最大打开文件数限制修改的相关内容,分享出来供大家参考学习,下面话不多说了,来一起看看详细的介绍:
linux会为每个用户登录系统打开最大文件数都有限制, 这个限制通过ulimit -n 可以看到, 一般是1024 .
在一些并发或多线程情况下, 需要突破这个限制.
修改
第一步编辑/etc/security/limits.conf 并确保其包含下列行:
* soft nofile 65535
* hard nofile 65535
这里* 表示所有用户, 但有的系统不认, 需要具体的用户名, 比如:
root soft nofile 65535
root hard nofile 65535
第二步编辑etc/pam.d/login , 确保有如下行:
session required pam_limits.so
第三步退出终端重新登录.
验证
使用ulimit -Hn 和ulimit -Sn 命令可以分别查看当前进程用户的hard 和soft 的限制数.
或者当前用户启动某个程序后, 通过cat /proc//limits (pid是该进程的, 或者其随便一个子进程的pid)
补充:Linux基本命令
1.ls命令:
格式::ls [选项] [目录或文件]
功能:对于目录,列出该目录下的所有子目录与文件;对于文件,列出文件名以及其他信息。
常用选项:
-a :列出目录下的所有文件,包括以 . 开头的隐含文件。
-d :将目录像文件一样显示,而不是显示其他文件。
-i :输出文件的i节点的索引信息。
-k :以k字节的形式表示文件的大小。
-l :列出文件的详细信息。
-n :用数字的UID,GID代替名称。
-F : 在每个文件名后面附上一个字符以说明该文件的类型,“*”表示可执行的普通文件;“/”表示目录;“@”表示符号链接;“l”表示FIFOS;“=”表示套接字。
2.cd命令
格式:cd [目录名称]
常用选项:
cd .. 返回上一级目录。
cd ../.. 将当前目录向上移动两级。
cd - 返回最近访问目录。
3.pwd命令
格式:pwd
功能:显示出当前工作目录的绝对路径。
相关阅读:Linux主要特性
完全兼容POSIX1.0标准
这使得可以在Linux下通过相应的模拟器运行常见的DOS、Windows的程序。
这为用户从Windows转到Linux奠定了基础。
许多用户在考虑使用Linux时,就想到以前在Windows下常见的程序是否能正常运行,这一点就消除了他们的疑虑。
多用户、多任务
Linux支持多用户,各个用户对于自己的文件设备有自己特殊的权利,保证了各用户之间互不影响。
多任务则是现在电脑最主要
的一个特点,Linux可以使多个程序同时并独立地运行。
良好的界面
Linux同时具有字符界面和图形界面。
在字符界面用户可以通过键盘输入相应的指令来进行操作。
它同时也提供了类似Windows图形界面的X-Window系统,用户可以使用鼠标对其进行操作。
在X-Window环境中就和在Windows中相似,可以说是一个Linux版的Windows。
支持多种平台
Linux可以运行在多种硬件平台上,如具有x86、680x0、SPARC、Alpha等处理器的平台。
此外Linux还是一种嵌入式操作系统,可以运行在掌上电脑、机顶盒或游戏机上。
2001年1月份发布的Linux 2.4版内核已经能够完全支持Intel 64位芯片架构。
同时Linux也支持多处理器技术。
多个处理器同时工作,使系统性能大大提高。
linux的最大打开文件数限制修改方法相关文章:
1.给linux文件添加可执行权限的方法
2.linux剪切文件命令
3.linux创建文件命令
4.Mac终端Linux命令大全详细说明
5.Linux文件管理使用方法教程。
linux系统默认的ulimit值

linux系统默认的ulimit值Linux系统默认的ulimit值是指限制一个进程可以打开的文件句柄数量。
这个值在不同的Linux发行版和系统配置下可能会有所不同。
但一般来说,默认值通常是1024。
这个值会影响服务器的最大并发数,因为它包括了打开的SOCKET数量,从而影响MySQL等服务的并发连接数目。
要查看当前系统的ulimit值,可以使用以下命令:```ulimit -a```要修改ulimit值,可以使用以下命令:```ulimit -n 新值```需要注意的是,ulimit命令修改的数值仅对当前登录用户的有效,系统重启或用户退出后就会失效。
如果您希望修改的值对所有用户生效,可以考虑修改系统配置文件。
此外,系统总限制值位于`/proc/sys/fs/file-max`,您可以使用以下命令查看和修改:```cat /proc/sys/fs/file-max```要修改该值,需要修改`/etc/sysctl.conf`文件,具体操作如下:1. 使用文本编辑器打开`/etc/sysctl.conf`文件,例如:```sudo vi /etc/sysctl.conf```2. 在文件末尾添加以下行:```fs.file-max = 65535```3. 保存并关闭文件。
4. 使更改生效,运行以下命令:```sudo sysctl -p```这样,就可以提高Linux系统默认的ulimit值,以解决Socket/File: Can’t open so many files的问题,提高服务器的最大并发数。
limit 的nofile范围值

limit 的nofile范围值limit 的nofile范围值是指操作系统对某个进程或用户所能打开文件数量的限制。
在Linux操作系统中,每个进程都有一个最大文件描述符数量的限制。
文件描述符是操作系统对打开的文件进行管理的一种机制,可以看作是文件在操作系统中的引用。
每个打开的文件都会被赋予一个独一无二的文件描述符。
默认情况下,Linux系统对每个进程的最大文件描述符数量是有限制的。
这个限制可以通过limit命令或ulimit命令查看和修改。
具体而言,nofile 表示的是最大文件描述符数量。
为了更好地理解limit 的nofile范围值,我们将按照以下步骤来解释:1. limit 和nofile的概念Limit是指进程或用户在操作系统中能够使用或占用的资源的限制,而nofile是limit中的一种资源限制,表示进程或用户打开文件的数量限制。
2. 查看当前的nofile范围值使用命令ulimit -n可以查看当前进程的最大文件描述符数量限制。
该命令会返回一个数值,表示当前进程所能打开的最大文件数量。
3. 修改nofile范围值要修改最大文件描述符数量限制,我们可以使用ulimit命令进行设置。
例如,ulimit -n 10000将把当前进程的最大文件描述符数量限制设置为10000。
需要注意的是,对于普通用户来说,可能需要具备root权限才能提高nofile的范围值。
4. nofile范围值的意义文件描述符数量的增加可以提高系统的性能和效率。
当进程或用户需要打开大量文件时,提高nofile范围值可以避免出现“文件描述符已经达到上限”的错误,同时也能节省处理大量文件的时间。
5. nofile范围值的适当设置适当设置nofile范围值至关重要。
如果设置过低,就有可能导致进程或用户无法打开足够数量的文件,从而引发应用程序或系统的故障。
而过高的设置则可能浪费系统资源,使得其他进程无法得到足够的资源。
因此,设置nofile的范围值应该充分考虑应用程序的需求和系统的整体资源分配。
Linux命令高级技巧使用chroot创建隔离的环境

Linux命令高级技巧使用chroot创建隔离的环境在Linux系统中,chroot是一个常用的命令,可以创建一个隔离的环境。
这个隔离的环境可以让你在其中运行应用程序,而不会对整个系统产生影响。
本文将介绍如何使用chroot命令来创建一个隔离的环境,以及一些chroot的高级技巧。
1. chroot命令简介chroot命令是change root的缩写,它可以修改程序运行时的根目录。
通过切换根目录,可以将程序限制在某个目录下,从而实现隔离的效果。
在这个隔离的环境中,程序无法访问到真正的根目录以外的文件和目录。
2. 创建一个chroot环境要创建一个chroot环境,我们首先需要准备一个隔离的目录。
这个目录将作为chroot环境的根目录。
假设我们准备使用/var/chroot作为隔离目录,那么可以通过以下命令来创建:```sudo mkdir /var/chroot```接下来,我们需要将一些必要的文件和目录复制到隔离目录中。
这些文件和目录包括:/bin、/lib、/lib64和/dev。
可以使用以下命令进行复制:```sudo cp -R /bin /var/chrootsudo cp -R /lib /var/chrootsudo cp -R /lib64 /var/chrootsudo cp -R /dev /var/chroot```复制完成后,我们需要设置隔离目录的权限,以确保只有root用户才能访问:```sudo chmod 700 /var/chroot```现在,我们已经成功创建了一个隔离的chroot环境。
3. 使用chroot命令进入隔离环境要进入隔离环境,只需要在命令行中使用chroot命令,并指定隔离目录的路径。
例如,要进入我们之前创建的/var/chroot环境,可以使用以下命令:```sudo chroot /var/chroot```这样,你就进入了隔离的环境。
在这个环境中,你可以执行各种命令,运行应用程序,就像在一个独立的系统中一样。
解决linux打开文件数1024限制的解决办法
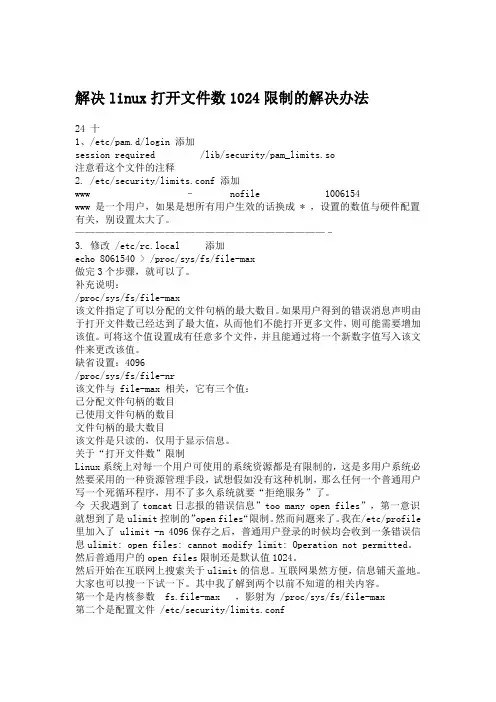
解决linux打开文件数1024限制的解决办法24 十1、/etc/pam.d/login 添加session required /lib/security/pam_limits.so注意看这个文件的注释2. /etc/security/limits.conf 添加www – nofile 1006154www 是一个用户,如果是想所有用户生效的话换成 * ,设置的数值与硬件配置有关,别设置太大了。
—————————————————————————–3. 修改 /etc/rc.local 添加echo 8061540 > /proc/sys/fs/file-max做完3个步骤,就可以了。
补充说明:/proc/sys/fs/file-max该文件指定了可以分配的文件句柄的最大数目。
如果用户得到的错误消息声明由于打开文件数已经达到了最大值,从而他们不能打开更多文件,则可能需要增加该值。
可将这个值设置成有任意多个文件,并且能通过将一个新数字值写入该文件来更改该值。
缺省设置:4096/proc/sys/fs/file-nr该文件与 file-max 相关,它有三个值:已分配文件句柄的数目已使用文件句柄的数目文件句柄的最大数目该文件是只读的,仅用于显示信息。
关于“打开文件数”限制Linux系统上对每一个用户可使用的系统资源都是有限制的,这是多用户系统必然要采用的一种资源管理手段,试想假如没有这种机制,那么任何一个普通用户写一个死循环程序,用不了多久系统就要“拒绝服务”了。
今天我遇到了tomcat日志报的错误信息”too many open files”,第一意识就想到了是ulimit控制的”open files“限制。
然而问题来了。
我在/etc/profile 里加入了 ulimit -n 4096保存之后,普通用户登录的时候均会收到一条错误信息ulimit: open files: cannot modify limit: Operation not permitted。
linux的最大打开文件数限制修改方法命令是什么

linux的最大打开文件数限制修改方法命令是什么linux的最大打开文件数限制修改方法命令是什么Linux继承了Unix以网络为核心的设计思想,是一个性能稳定的多用户网络操作系统。
有时我们需要同时打开很多个文件,不过系统设置中是有限制的,这篇文章主要给大家介绍了关于linux最大打开文件数限制修改的方法,需要的朋友们下面随着我来一起学习学习吧。
前言本文主要给大家介绍了关于linux最大打开文件数限制修改的相关内容,共享出来供大家参考学习,下面话不多讲了,来一起看看具体的介绍:linux会为每个用户登录系统打开最大文件数都有限制,这个限制通过ulimit-n能够看到,一般是1024.在一些并发或多线程情况下,需要突破这个限制.修改第一步编辑/etc/security/limits.conf并确保其包含下列行:*softnofile65535*hardnofile65535这里*表示所有用户,但有的系统不认,需要详细的用户名,比方:rootsoftnofile65535roothardnofile65535第二步编辑etc/pam.d/login,确保有如下行:sessionrequiredpam_limits.so第三步退出终端重新登录.验证使用ulimit-Hn和ulimit-Sn命令能够分别查看当前进程用户的hard和soft的限制数.或者当前用户启动某个程序后,通过cat/proc//limits(pid是该进程的,或者其随意一个子进程的pid)补充:Linux基本命令1.ls命令:格式::ls[选项][目录或文件]功能:对于目录,列出该目录下的所有子目录与文件;对于文件,列出文件名以及其他信息。
常用选项:-a:列出目录下的所有文件,包括以.开始的隐含文件。
-d:将目录像文件一样显示,而不是显示其他文件。
-i:输出文件的i节点的索引信息。
-k:以k字节的形式表示文件的大小。
-l:列出文件的具体信息。
linux调优
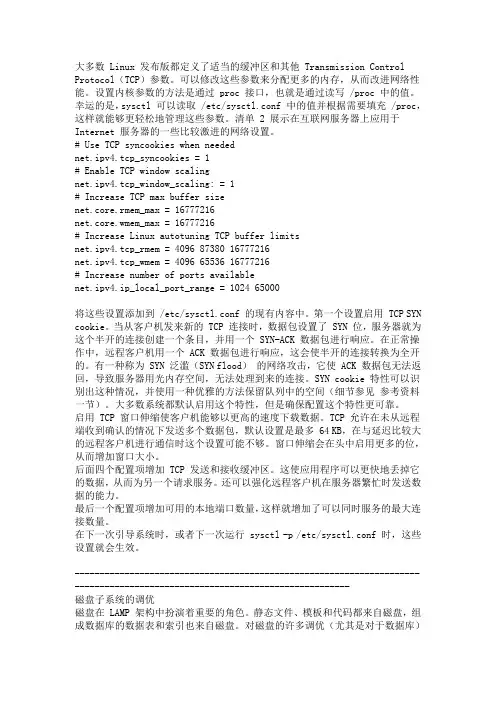
大多数 Linux 发布版都定义了适当的缓冲区和其他 Transmission Control Protocol(TCP)参数。
可以修改这些参数来分配更多的内存,从而改进网络性能。
设置内核参数的方法是通过 proc 接口,也就是通过读写 /proc 中的值。
幸运的是,sysctl 可以读取 /etc/sysctl.conf 中的值并根据需要填充 /proc,这样就能够更轻松地管理这些参数。
清单 2 展示在互联网服务器上应用于Internet 服务器的一些比较激进的网络设置。
# Use TCP syncookies when needednet.ipv4.tcp_syncookies = 1# Enable TCP window scalingnet.ipv4.tcp_window_scaling: = 1# Increase TCP max buffer sizenet.core.rmem_max = 16777216net.core.wmem_max = 16777216# Increase Linux autotuning TCP buffer limitsnet.ipv4.tcp_rmem = 4096 87380 16777216net.ipv4.tcp_wmem = 4096 65536 16777216# Increase number of ports availablenet.ipv4.ip_local_port_range = 1024 65000将这些设置添加到 /etc/sysctl.conf 的现有内容中。
第一个设置启用 TCP SYN cookie。
当从客户机发来新的 TCP 连接时,数据包设置了 SYN 位,服务器就为这个半开的连接创建一个条目,并用一个 SYN-ACK 数据包进行响应。
在正常操作中,远程客户机用一个 ACK 数据包进行响应,这会使半开的连接转换为全开的。
ulimit命令详解
ulimit命令详解Linux对于每个⽤户,系统限制其最⼤进程数。
为提⾼性能,可以根据设备资源情况,设置各linux ⽤户的最⼤进程数可以⽤ulimit -a 来显⽰当前的各种⽤户进程限制。
下⾯我把某linux⽤户的最⼤进程数设为10000个:ulimit -u 10240对于需要做许多 socket 连接并使它们处于打开状态的 Java 应⽤程序⽽⾔,最好通过使⽤ ulimit -n xx 修改每个进程可打开的⽂件数,缺省值是 1024。
ulimit -n 4096 将每个进程可以打开的⽂件数⽬加⼤到4096,缺省为1024其他建议设置成⽆限制(unlimited)的⼀些重要设置是:数据段长度:ulimit -d unlimited最⼤内存⼤⼩:ulimit -m unlimited堆栈⼤⼩:ulimit -s unlimitedCPU 时间:ulimit -t unlimited虚拟内存:ulimit -v unlimited暂时地,适⽤于通过 ulimit 命令登录 shell 会话期间。
永久地,通过将⼀个相应的 ulimit 语句添加到由登录 shell 读取的⽂件中,即特定于 shell 的⽤户资源⽂件,如:1)、解除 Linux 系统的最⼤进程数和最⼤⽂件打开数限制:vi /etc/security/limits.conf# 添加如下的⾏* soft noproc 11000* hard noproc 11000* soft nofile 4100* hard nofile 4100说明:* 代表针对所有⽤户,noproc 是代表最⼤进程数,nofile 是代表最⼤⽂件打开数2)、让 SSH 接受 Login 程式的登⼊,⽅便在 ssh 客户端查看 ulimit -a 资源限制:vi /etc/ssh/sshd_config#把 UserLogin 的值改为 yes,并把 # 注释去掉#重启 sshd 服务:/etc/init.d/sshd restart3)、修改所有 linux ⽤户的环境变量⽂件:vi /etc/profileulimit -u 10000ulimit -n 4096ulimit -d unlimitedulimit -m unlimitedulimit -s unlimitedulimit -t unlimitedulimit -v unlimited保存后运⾏#source /etc/profile 使其⽣效有时候在程序⾥⾯需要打开多个⽂件,进⾏分析,系统⼀般默认数量是1024,(⽤ulimit -a可以看到)对于正常使⽤是够了,但是对于程序来讲,就太少了。
ulimit参数
ulimit参数在Linux系统中,ulimit是一个用于设置和显示用户进程资源限制的命令。
它允许系统管理员控制各个用户的系统资源使用情况,以防止某个用户或进程占用过多的系统资源导致系统崩溃或性能下降。
ulimit的基本概念ulimit命令可以用来设置和显示进程的资源限制,包括但不限于以下几个方面:1.最大进程数量(max processes):限制用户可创建的最大进程数量。
当用户进程数达到限制时,将无法创建新的进程。
2.文件描述符数量(file descriptors):限制进程可打开的文件数量。
每个进程在执行过程中会打开文件,包括标准输入、输出、错误输出以及其他相关文件。
当文件描述符数量达到限制时,进程无法再打开新的文件。
3.栈大小(stack size):限制进程的栈空间大小。
栈是用来存储局部变量和函数调用信息的一块内存区域,它在程序运行时动态分配和释放。
当栈空间不够时,会导致栈溢出错误。
4.CPU时间限制(CPU time limit):限制进程可使用的CPU时间。
当进程占用的CPU时间超过限制时,系统会强制终止该进程。
5.内存限制(memory limit):限制进程可使用的内存大小。
当进程使用的内存超过限制时,系统会强制终止该进程。
ulimit命令的使用ulimit命令的基本语法如下:ulimit [option] [value]其中,option是用来指定要设置或显示的资源限制类型,value是要设置的资源限制值。
显示当前资源限制要显示当前用户的资源限制,可以直接运行ulimit命令,不带任何参数。
例如:$ ulimitunlimited上述命令将显示当前用户的资源限制情况,其中”unlimited”表示该资源没有限制。
设置资源限制要设置资源限制,需要使用ulimit命令的”-S”或”-H”选项,分别用于设置软限制和硬限制。
软限制是指进程当前可使用的资源数量,硬限制是指软限制的上限。
修改core file size-概述说明以及解释
修改core file size-概述说明以及解释1.引言1.1 概述在撰写此篇长文之前,我们首先需要了解什么是core file size以及为什么需要修改它。
Core file size指的是在发生程序崩溃或异常退出时,系统生成的core文件的大小限制。
正常情况下,core文件包含了程序崩溃时的内存状态、堆栈信息以及其他调试相关的数据,这对于开发人员来说是非常有价值的。
通过分析core文件,开发人员可以更容易地定位和解决问题。
默认情况下,操作系统对core文件的大小有一定的限制。
一旦core 文件大小达到了限制,系统会停止继续生成core文件,从而保护系统的稳定性和性能。
然而,在某些情况下,我们可能需要修改core file size 的限制,以便能够生成更大的core文件,以提供更详细的调试信息。
本文将讨论如何修改core file size的方法,以及对此操作可能带来的意义和影响。
在修改core file size之前,我们需要了解系统的具体配置和限制,并采取相应的步骤来修改系统设置。
同时,我们还将讨论可能的风险和注意事项,以确保在修改core file size时不会对系统的稳定性和安全性产生负面影响。
通过对core file size的修改,开发人员可以更充分地利用core文件提供的调试信息来定位和解决程序的问题。
然而,这也需要在操作系统的限制下谨慎操作,以确保系统的稳定性和性能不受影响。
在深入探讨修改core file size的方法之前,我们需要先了解当前系统的配置和限制,以便做出明智的决策并采取必要的措施。
接下来,本文将详细介绍好几种修改core file size的方法,并逐一讨论它们的优缺点和适用场景。
这将帮助读者根据实际需求选择最合适的方法来修改core file size。
在总结部分,我们将对本文的主要内容进行回顾,并强调修改core file size的重要性和潜在影响。
Linux系统打开文件最大数量限制(进程打开的最大文件句柄数设置)
Linux系统打开⽂件最⼤数量限制(进程打开的最⼤⽂件句柄数设
置)
ulimit [-HSTabcdefilmnpqrstuvx [limit]]
利⽤ulimit命令可以对资源的可⽤性进⾏控制。
-H选项和-S选项分别表⽰对给定资源的硬限制(hard limit)和软限制(soft limit)进⾏设置。
硬限制(hard limit)⼀旦被设置以后就不能被⾮root⽤户修改,软限制(soft limit)可以增长达到硬限制(hard limit)。
如果既没有指定-H选项也没有指定-S选项,那么硬限制(hard limit)和软限制(soft limit)都会被设置。
limit的值可以是⼀个数值,也可以是⼀些特定的值,⽐如:hard,soft,unlimited,分别代表当前硬件限制、当前软件限制、不限制。
如果limit参数被省略,除⾮指定-H选项,否则资源当前的软限制(soft limit)将会被打印出来。
下⾯是ulimit命令的⼀些选项:
查看进程打开⽂件最⼤限制
cat /proc/sys/fs/file-max 查看系统级的最⼤限制
ulimit -n 查看⽤户级的限制(⼀般是1024,向阿⾥云华为云这种云主机⼀般是65535)
查看某个进程已经打开的⽂件数
修改限制
临时修改
ulimit -HSn 2048
永久修改
vi /etc/security/limits.conf。