
ip访问控制列表配置实验报告
实验报告
课程名称网络设备与配置实验项目 ip访问控制列表的配置
专业班级指导教师
姓名学号
成绩日期
一、实验目的
掌握路由器上编号的标准IP访问列表规则及配置。
二、实验内容
1、连线;
2、路由器基本配置;
3、路由配置;
4、IP标准ACL配置;
5、测试。
三、实验背景
某公司组建自己的企业网,在企业网内有公司的财务处、经理部和销售部分属不同的3个网段,三个部门之间用路由器进行信息传递。
为了安全起见,公司领导要求销售部门不能对财务部门进行访问,但经理部可以对财务部进行访问。
172.16.1.0网段代表经理部主机,172.16.2.0网段代表销售部主机,172.16.4.0网段代表财务部主机。
四、技术原理
IP ACL(IP访问控制列表)是实现流经路由器或交换机的数据包根据一定规则进行过滤,从而提高网络可管理性和安全性。
IP ACL分为两种:标准IP访问列表和扩展IP访问列表。
标准IP访问列表根据数据包的源IP地址定义规则,进行数据包的过滤。
扩展IP访问列表可以根据数据包的源IP、目的IP、源端口、目的端口、协议来定义规则,进行数据包的过滤。
IP ACL的配置方式有两种:按照编号的访问列表,按照命名的访问列表。
标准IP访问列表编号范围是1-99、1300-1999,扩展IP访问列表编号范围是100-199、2000-2699。
五、实现功能
实现网段间互相访问的安全控制。
六、实验设备
2台路由器、1台三层交换机、3台PC机,3条直连线、1条串口线;或者增加3台交换机和3条直连线。
七、实验拓扑
八、实验步骤
1、Rrouter0的基本配置
Router# conf t
Router(config)#hostname R1
R1(config)# int f 0/1
R1(config-if)# ip addr 172.16.1.1 255.255.255.0
R1(config-if)# no shutdown
R1(config-if)# int f 0/0
R1(config-if)# ip addr 172.16.2.1 255.255.255.0
R1(config-if)# no shutdown
R1(config-if)# int s 0/1/0
R1(config-if)# ip addr 172.16.3.1 255.255.255.0
R1(config-if)#clock rate 64000
R1(config-if)# no shutdown
测试:
R1#show ip int brief !观察接口状态
2、Rrouter1的基本配置
Router(config)#hostname R2
R2(config-if)# int f 0/0
R2(config-if)# ip addr 172.16.4.1 255.255.255.0
R2(config-if)# no shutdown
R2(config-if)# int s 0/1/0
R2(config-if)# ip addr 172.16.3.2 255.255.255.0
R2(config-if)# no shutdown
测试:
R2#show ip int brief !观察接口状态
3、配置路由
配置静态路由或动态路由都可以,这里以静态路由为例。
R1(config)#ip route 172.16.4.0 255.255.255.0 s0/1/0
R2(config)#ip route 172.16.1.0 255.255.255.0 s0/1/0 R2(config)#ip route 172.16.2.0 255.255.255.0 s0/1/0 测试命令:show ip route
4、配置标准IP访问控制列表
R2(config)#access-list 1 deny 172.16.2.0 0.0.0.255
! 拒绝来自172.16.2.0网段的流量通过R2(config)#access-list 1 permit 172.16.1.0 0.0.0.255
!允许来自172.16.1.0网段的流量通过验证测试:
R2#show access-list 1
5、把访问控制列表在接口下应用
R2(config)# int f 0/0
R2(config-if)# ip access-group 1 out
!在接口下访问控制列表出栈流量调用
6、验证测试:
172.16.4.0网段的主机能ping通172.16.1.0网段,但不能ping通172.16.2.0网段。
九、实验心得
通过本次实验,我学会了对通过配置访问控制列表来实现对主机的访问限制,从而有效的提高了网络安全性。
实验报告
课程名称网络设备与配置实验项目 ip扩展访问控制列表的配置
专业班级 0906101 指导教师陈伟宏
姓名朱超兵学号 26
成绩日期2012-05-02
一、实验目的
掌握在交换机上命令的扩展IP访问列表规则及配置。
二、实验内容
1、连线;
2、三层交换机基本配置;
3、配置扩展IP ACL;
4、测试。
三、实验背景
你是学校的网络管理员,在三层交换机上连接FTP服务器和WWW服务器,另外还连接学生宿舍和教工宿舍。
学校规定:学生只能访问FTP服务器,不能访问WWW服务器,教工没有此限制。
四、技术原理
IP ACL(IP访问控制列表)是实现流经路由器或交换机的数据包根据一定规则进行过滤,从而提高网络可管理性和安全性。
IP ACL分为两种:标准IP访问列表和扩展IP访问列表。
标准IP访问列表根据数据包的源IP地址定义规则,进行数据包的过滤。
扩展IP访问列表可以根据数据包的源IP、目的IP、源端口、目的端口、协议来定义规则,进行数据包的过滤。
IP ACL的配置方式有两种:按照编号的访问列表,按照命名的访问列表。
标准IP访问列表编号范围是1-99、1300-1999,扩展IP访问列表编号范围是100-199、2000-2699。
五、实现功能
实现网段间互相访问的安全控制。
六、实验设备
1台三层交换机、2台PC机,1台服务器,3条直连线;或者增加2台交换机和2条直连线。
七、实验拓扑
八、实验步骤
1、三层交换机基本配置
S3560-24(config)#vlan 10
S3560-24(config)#vlan 20
S3560-24(config)#vlan 30
S3560-24(config)#int f0/1
S3560-24(config-if)#switchport access vlan 10
!将服务器端划分到vlan10
S3560-24(config)#int f0/21
S3560-24(config-if)#switchport access vlan 20
!将教工宿舍端主机划分到vlan20
S3560-24(config)#int f0/3
S3560-24(config-if)#switchport access vlan 30
!将学生宿舍端主机划分到vlan30
S3560-24(config)#int vlan 10
S3560-24(config-if)#ip addr 192.168.10.1 255.255.255.0
S3560-24(config-if)#no shutdown
S3560-24(config)#int vlan 20
S3560-24(config-if)#ip addr 192.168.20.1 255.255.255.0
S3560-24(config-if)#no shutdown
S3560-24(config)#int vlan 30
S3560-24(config-if)#ip addr 192.168.30.1 255.255.255.0
S3560-24(config-if)#no shutdown
2、配置扩展IP访问控制列表
S3560-24(config)#ip access-list extended www
!定义扩展访问控制列表名称
S3560-24(config-ext-nacl)#deny tcp 192.168.30.0 0.0.0.255 192.168.10.0 0.0.0.255 eq www !禁止www服务
S3560-24(config-ext-nacl)#permit ip any any
验证命令:sh ip access-list www
3、把访问控制列表在接口下应用
S3560-24(config)#int vlan 30
S3560-24(config-if)#ip access-group www in
4、验证测试
配置学生服务器,分别在学生网段和教师宿舍网段使用1台主机,访问Web 服务器。
测试结果为:学生网段不能访问网页,教工宿舍可以访问网页。
注意事项:
(1)访问控制列表要在接口下应用;
(2)在deny某个网段后要用permit其他网段。
九、实验心得
通过本次实验,我学会了对通过配置访问控制列表来实现对主机的访问限制,从而有效的提高了网络安全性。
【工程实验室】【IPv6访问控制列表】

全控制的策略,例如学生机器到教师机器的访问,普通教师到学校财务主机的访问都是不 希望看到的。
分析 1:利用访问控制列表来限制网络中的不同主机之间的访问,通过在访问控制列 表中定义规则,可以让特定主机无法访问特定网络。
S3760_1(config-ipv6-acl)#permit ipv6 any any C、 校正系统时间
S3760_1#clock set 2:00:45 7 9 2006 第三步:测试网络连通性。
A、测试 PC1 到 PC2 的连通性,网络是通畅的,如图 1-30 所示。
图 1-30 网络连通性测试 B、 在端口上应用访问控制列表
验证测试:验证交换机接口状态 S3760_1#show ipv6 interfaces interface FastEthernet 0/1 is Up, ifindex: 1
address(es): Mac Address: 00:d0:f8:c1:b3:e3 INET6: 1::1 , subnet is 1::/64 Joined group address(es): ff02::2 ff01::1 ff02::1 ff02::1:ff00:1 INET6: fe80::2d0:f8ff:fec1:b3e3 , subnet is fe80::/64 Joined group address(es): ff02::2 ff01::1 ff02::1 ff02::1:ffc1:b3e3
实验九 IPv6 访问控制列表
【实验名称】 基于 IPv6 的 ACL
【实验目的】 掌握在 IPv6 环境下对访问控制列表的配置
【背景描述】 在测试了设备对动态路由协议的支持后,江苏三江源大学对设备能在骨干网络中正常
实验十二、十三:IP访问控制列表

实验十二、十三IP访问控制列表(ACL)实验1 标准IP访问列表[实验目的]掌握标准IP访问列表规则及配置。
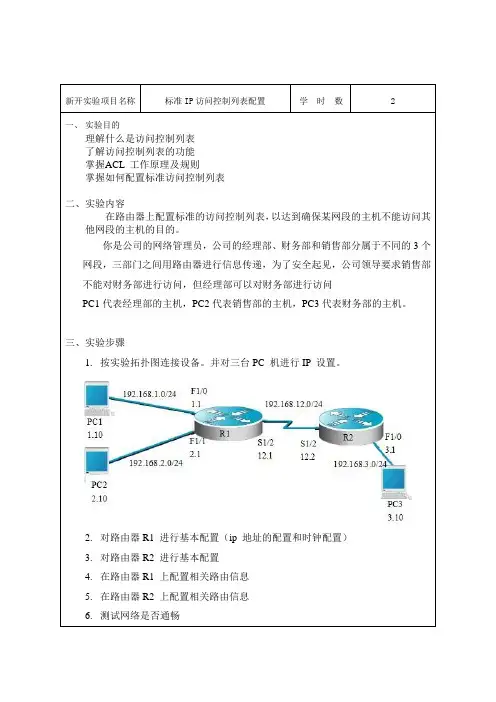
[背景描述]你是一个公司的网络管理员,公司一经理部门用户PC1和一销售部门用户PC2在同一网段内,而财务部门PC3在另一分公司且属另一网段,三部门以下图方式进行信息传递,为了安全起见,公司领导要求销售部门PC2不能对财务部门PC3进行访问,但经理部门用户PC1可以对财务部门PC3进行访问。
[实现功能]实现网段间相互访问的安全控制。
[实验拓扑][实验设备]R1762路由器(2台),交换机或集线器(1台)。
[实验步骤]第一步:基本配置Router1配置:Router>enable 14Password :adminRouter#configure terminalRouter(config)#int s1/2Router(config-if)#ip add 172.16.0.1 255.255.0.0Router(config-if)#no shutRouter(config-if)#int f1/0Router(config-if)#ip add 192.168.0.254 255.255.255.0Router(config-if)#no shutRouter(config-if)#endRouter(config)#ip route 0.0.0.0 0.0.0.0 serial 1/2Router2配置:Router>enable 14Password :adminRouter#configure terminalRouter(config)#int s1/3Router(config-if)#ip add 172.16.0.2 255.255.0.0Router(config-if)#no shutRouter(config-if)#clock rate 64000Router(config-if)#int f1/0Router(config-if)#ip add 192.168.1.254 255.255.255.0Router(config-if)#no shutRouter(config-if)#endRouter(config)#ip route 0.0.0.0 0.0.0.0 serial 1/3各PC机IP可按上图示设置为:PC1:IP 192.168.0.1 netmask 255.255.255.0 gateway 192.168.0.254;PC2:IP 192.168.0.2 netmask 255.255.255.0 gateway 192.168.0.254;PC3:IP 192.168.1.1 netmask 255.255.255.0 gateway 192.168.1.254。
标准IP访问控制列表配置
查看ACL。
R2#show access-lists1
关于配置标准IP访问控制列表,采用命名的标准ACL
R2(config)#ip access-list standard aa
R2(config-std-nacl)#permit192.168.1.00.0.0.255
R1(config-router)#network192.168.1.0
R1(config-router)#network192.168.2.0
R1(config-router)#network192.168.12.0
R1(config-router)#no auto-summary
在路由器R2上开启RIP协议
验证:
在PC上测试网络的连通性。
C:\>ping 192.168.3.10
!从PC1 Ping PC3,可以ping通
C:\>ping 192.168.3.10
!从PC2 Ping PC3,可以ping通
关于配置标准IP访问控制列表,采用编号的标准ACL
R2(config)#access-list1 deny192.168.2.00.0.0.255
C:\>ping 192.168.3.10
!从PC2 Ping PC3,不能ping通
!允许来自192.168.1.0网段的流量通过
R2(config-std-nacl)#deny192.168.2.00.0.0.255
!拒绝来自192.168.2.0网段的流量通过
R2(config-std-nacl)#exit
R2(config)#interface fa1/0
实验报告访问控制列表
实验报告(2013/ 2014学年第二学期)课程名称开放实验实验名称路由器标准ACL配置实验时间年月日指导单位计算机实验教学中心指导教师学生姓名班级学号学院(系) 专业实验三:路由器标准ACL配置一、实验目的:1. 路由器1.、路由器2、路由器3互连。
2. 配置标准ACL。
二、实验要求:拒绝PC2所在网段访问路由器R2,同时只允许主机PC3访问路由器R2 的Telnet 服务。
整个网络配置EIGRP保证IP的连通性。
三、实验步骤:1.首先在模拟器中构建出网络拓扑结构如下:2.分别配置路由器R1,R2,R3(实验二内容)3.配置标准ACL,要求如下:整个网络配置EIGRP保证IP的连通性。
拒绝PC2所在网段访问路由器R2,同时只允许主机PC3访问路由器R2 的Telnet 服务。
路由协议EIGRP配置命令如下(eg:Router1):Router#conf tRouter(config)#router eigrp 1Router(config-router)#net 192.168.3.0 0.0.0.255 Router(config-router)#net 192.5.5.0 0.0.0.255 Router(config-router)#net 201.100.11.0Router(config-router)#no autoRouter(config-router)#no auto-summaryRouter(config-router)# ^Z标准ACL配置命令如下(Router2): Router#conf tRouter(config)#access-list 1 deny 192.5.5.0 0.0.0.255 Router(config)#access-list 1 permit anyRouter(config)#int s0/0/1Router(config-if)#ip access-group 1 inRouter(config-if)#access-list 2 permit 223.8.151.3 Router(config)#line vty 0 4Router(config-line)#access-class 2 inRouter(config-line)#password ciscoRouter(config-line)#loginRouter(config-line)#^ZRouter#四、实验结果/调试1.Router2 ACL2.PC1网络主机3.PC2网络主机4.PC3网络主机五、实验小结由于实验之前老师已经提供了相关的配置,所以在理解的基础上实验并没有什么难度,通过这个实验,我加深了对访问控制列表的理解,虽然并没有自己写配置命令,但在阅读老师配置的命令的同时,巩固了对ip地址以及rip协议相关的知识,此外我还新了解eigrp这个cisco私有协议。
实验任务7_IP访问控制列表的配置1

中北大学计算机与控制工程学院实验报告组号________ 学号 ____ ___ 姓名 ____ 实验时间__2014-_______ 课程名称:网络设备与集成辅导教师:韩慧妍【实验名称】IP访问控制列表的配置【实验任务】任务1:标准IP访问控制列表的配置实验任务2:配置PPP协议的CHAP单向认证实验任务3:命名的IP访问控制列表的配置实验任务1:标准IP访问控制列表的配置实验【实验目的】配置标准IP ACL,理解ACL的原理、功能和相关注意事项;掌握对指定主机和指定网络规划安全策略的方法;掌握标准IP ACL配置的相关命令。
【实验设备和连接】实验设备和连接如图所示:两台R1762路由器的两个FastEthernet接口各连接一个PC,路由器之间串口相连。
图1标准IP ACL的配置实验【实验分组】每四名同学为一组,其中每两人一小组,每小组各自独立完成实验。
【实验内容】步骤1:完成设备连接和路由器基本配置:R1762-1的配置为:router (config)# hostname R1 762-1 !配置设备名R1762-1 (config)# interface fastEthernet 1/0 ! 配置fastethernet 1/0接口R1762-1 (config-if)# ip address 172.16.10.1 255.255.255.0R1762-1 (config-if)# no shutdownR1762-1 (config-if)# interface fastEthernet 1/1 ! 配置fastethernet 1/1接口R1762-1 (config-if)# ip address 172.16.11.1 255.255.255.0R1762-1 (config-if)# no shutdownR1762-1 (config-if)# interface serial 1/2 ! 配置Serial 1/2接口R1762-1 (config-if)# ip address 172.16.1.1 255.255.255.0R1762-1 (config-if)# no shutdownR1762-2的配置为:router (config)# hostname R1 762-2 !配置设备名R1762-2 (config)# interface fastEthernet 1/0 ! 配置fastethernet 1/0接口R1762-2 (config-if)# ip address 172.16.20.1 255.255.255.0R1762-2 (config-if)# no shutdownR1762-2 (config-if)# interface fastEthernet 1/1 ! 配置fastethernet 1/1接口R1762-2 (config-if)# ip address 172.16.21.1 255.255.255.0R1762-2 (config-if)# no shutdownR1762-2 (config-if)# interface serial 1/2 ! 配置Serial 1/2接口R1762-2 (config-if)# ip address 172.16.1.2 255.255.255.0R1762-2 (config-if)# no shutdown配置完成后,可以使用show ip interface命令检查设备的接口配置,确定设备的接口配置完成,F1/0、F1/1和S1/2的状态为UP。
访问控制列表(ACL)配置实验报告
访问控制列表(ACL)配置实验报告实验四访问控制列表(ACL)配置1、实验目的:(1)掌握扩展访问控制列表对某个网段数据流进行抑制的配置方法。
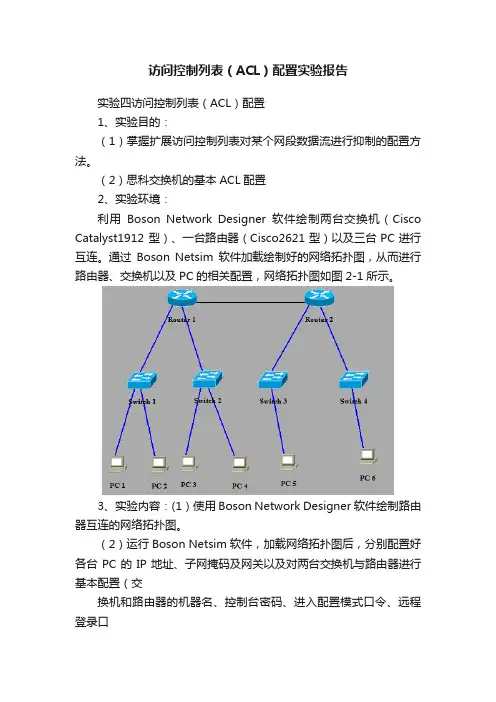
(2)思科交换机的基本ACL配置2、实验环境:利用Boson Network Designer软件绘制两台交换机(Cisco Catalyst1912 型)、一台路由器(Cisco2621型)以及三台PC进行互连。
通过Boson Netsim软件加载绘制好的网络拓扑图,从而进行路由器、交换机以及PC的相关配置,网络拓扑图如图2-1所示。
3、实验内容:(1)使用Boson Network Designer软件绘制路由器互连的网络拓扑图。
(2)运行Boson Netsim软件,加载网络拓扑图后,分别配置好各台PC的IP地址、子网掩码及网关以及对两台交换机与路由器进行基本配置(交换机和路由器的机器名、控制台密码、进入配置模式口令、远程登录口令、各端口的参数)。
(3)在路由器上定义一个扩展访问控制列表,抑制某台PC的ICMP数据流通往其它任意的一条网段。
将该列表应用于路由器的相应端口。
然后,进行相应的Ping测试。
(4)在路由器撤消之前配置的扩展访问控制列表,然后定义一个标准访问控制列表,抑制某条网段的PC机访问另一条网段的PC机。
将该列表应用于路由器的相应端口,最后进行相应的Ping测试。
2.3 实验步骤(1)运行Boson Network Designer软件,按照图2-1所示绘制配置拓扑图,保存在相应的目录下。
(2)运行Boson Netsim软件,加载绘制好的网络拓扑图,然后切换到PC机设置界面,使用winipcfg命令,配置PC1的IP地址为192.168.1.3 ,子网掩码为:255.255.255.0,网关为:192.168.1.1,如下图2-2所示:其他PC机的配置方法类似,配置如下:PC2:192.168.1.4 255.255.255.0 GATEWAY: 192.168.1.1PC3:192.168.2.3 255.255.255.0 GATEWAY: 192.168.2.1PC4:192.168.2.4 255.255.255.0 GATEWAY: 192.168.2.1PC5:192.168.3.3 255.255.255.0 GATEWAY: 192.168.3.1PC6:192.168.4.3 255.255.255.0 GATEWAY: 192.168.4.1(3)进入第一台思科1912交换机的CLI界面,做如下配置:>enable#conf tEnter configuration commands, one per line. End with CNTL/Z.(config)#hostname csi1912sw1csi1912sw1(config)#enable secret level 15 ciscocsi1912sw1(config)#ip addr 192.168.1.2 255.255.255.0csi1912sw1(config)#ip default-gateway 192.168.1.1csi1912sw1(config)#exi进入思科交换机1912的全局配置界面,将其主机名配置为cis1912sw1,登录密码设置为cisco,其管理IP地址为192.168.1.2,子网掩码配置为255.255.255.0,默认网关与其他PC 机一样,为192.168.1.1 ,最后退出全局配置界面。
IP访问控制列表实验
IP访问控制列表(ACL)实验【实验目的】掌握网络交换设备的标准IP访问列表规则及配置。
1.准备知识IP ACL(IP访问控制列表或IP访问列表),是实现对流经路由器或交换机的数据包根据一定的规则进行过滤。
从而提高网络可管理性和安全性。
类似于包过滤防火墙的功能。
IP ACL分为两种:标准IP访问列表和扩展IP访问列表。
标准IP访问列表可以根据数据包的源IP地址定义规则,进行数据包的过滤。
扩展IP访问列表可以根据数据包的源IP、目的IP、源端口、目的端口、协议来定义规则,进行数据包的过滤。
IP ACL基于接口进行规则的应用方向分为:入口应用和出口应用。
入口应用是对由外部经该接口进入路由器的数据包进行过滤。
出口应用是对从路由器接口向外转发数据时的数据包过滤。
IP ACL的配置有两种方式:按照编号的访问列表,按照命名的访问列表。
标准IP访问列表编号范围是1-99、1300-1999,扩展IP访问列表编号范围是100-199、2000-2699。
2.实验模拟环境和拓扑图在3760三层交换机上连着学校的服务器,另外还连接着学生宿舍楼和学校的办公区,学校规定学生宿舍楼只能访问学校的Web服务器,不能访问办公区。
办公区可以访问学校的Web和FTP服务器。
先配置好VLAN 10中的Web/FTP服务器。
3.配置命名的标准IP访问列表根据以上要求,配置步骤如下:(1)配置三个VLAN:Switch(config)#vlan 10Switch(config-vlan)#name serverSwitch(config)#vlan 20Switch(config-vlan)#name teachersSwitch(config)#vlan 30Switch(config-vlan)#name students(2)将交换机端口加入相对应的VLAN:Switch(config)#interface f0/1Switch(config-if)#switchport access vlan 10Switch(config-if)#exitSwitch(config)#interface f0/2Switch(config-if)#switchport access vlan 20Switch(config-if)#exitSwitch(config)#interface f0/3Switch(config-if)#switchport access vlan 30Switch(config-if)#exit(3)为每个VLAN配置IP地址:Switch(config)#int vlan10Switch(config-if)#ip add 192.168.10.1 255.255.255.0Switch(config-if)#exitSwitch(config)#int vlan 20Switch(config-if)#ip add 192.168.20.1 255.255.255.0Switch(config-if)#exitSwitch(config)#int vlan 30Switch(config-if)#ip add 192.168.30.1 255.255.255.0Switch(config-if)#exit(4)配置三台主机:将三台主机分别插入三个VLAN的端口,并为主机配置好IP地址和默认网关地址。
实验32:IPX访问控制列表
本实验对IPX访问控制列表进行配置和监测,包括标准和扩展IPX访问控制列表以及命名的标准和扩展IPX访问控制列表等。
1.实验目的通过本实验,读者可以掌握以下技能:●配置标准IPX访问控制列表;●配置扩展IPX访问控制列表;●配置命名的IPX访问控制列表;●在网络接口上引用IPX访问控制列表;●查看和监测IPX访问控制列表。
2. 设备需求本实验需要以下设备:●Cisco路由器3台,分别命名为R1、R2和R3。
要求R1具有1个以太网接口,R2具有1个以太网接口和1个中行接口,R3具有1个串行接口。
要求所有路由器的IOS 软件均为Desktop以上版本;●1条交叉线序的双绞线,或2条正常线序双绞线和1个Hub;●1条DCE电缆和1条DTE电缆,或1条DCE转DTE电缆;●1台终端服务器,如Cisco 2509路由器,及用于反向Telnet的相应电缆;●1台带有超级终端程序的PC机,以及Console电缆及转接器,3.拓扑结构及配置说明本实验拓扑结构如图10-2所示,R1的E0接口与R2的E0接口通过以太网连接起来,R2与R3的E0接口通过串行电缆连接起来。
拓扑中各网段的IPX网络地址如图10.2中的标注。
4.实验配置及监测结果首先在各路由器上完成IPX协议的基本配置,实现IPX协议的全网连通性,在此基础上进行IPX访问控制列表的配置和监测。
以上配置在以前章节中已进行过类似的实验,在本实验中不再给出配置清单。
为实验操作的方便,现将实验中各路由器有关接口的IPX地址列出:R1:E0,12.0000.0c76.f736;R2:E0,12.0000.0c8e.cdd2;S0,230000.0c8e.cdd2;R3:S0,23.0000.0c31.a81b;L0,AA.0000.0c31.a81b。
不同的路由器会有不同的MAC地址。
所以在读者自己的拓扑环境中,会看到与此不同的IPX地址。
我们主要在R2路由器上配置IPX访问控制列表,R1和R3用于测试目的。
实验 十 标准IP访问控制列表配置
实验 8 标准IP访问控制列表配置实验目标理解标准IP访问控制列表的原理及功能;掌握编号的标准IP访问控制列表的配置方法;实验背景你是公司的网络管理员,公司的经理部、财务部们和销售部门分属于不同的3个网段,三部门之间用路由器进行信息传递,为了安全起见,公司领导要求销售部门不能对财务部进行访问,但经理部可以对财务部进行访问。
PC1代表经理部的主机、PC2代表销售部的主机、PC3代表财务部的主机。
技术原理ACLs的全称为接入控制列表(Access Control Lists),也称访问控制列表(Access Lists),俗称防火墙,在有的文档中还称包过滤。
ACLs通过定义一些规则对网络设备接口上的数据包文进行控制;允许通过或丢弃,从而提高网络可管理型和安全性;IP ACL分为两种:标准IP访问列表和扩展IP访问列表,编号范围为1~99、1300~1999、100~199、2000~2699;标准IP访问控制列表可以根据数据包的源IP地址定义规则,进行数据包的过滤;扩展IP访问列表可以根据数据包的原IP、目的IP、源端口、目的端口、协议来定义规则,进行数据包的过滤;IP ACL基于接口进行规则的应用,分为:入栈应用和出栈应用;实验步骤新建Packet Tracer拓扑图(1)路由器之间通过V.35电缆通过串口连接,DCE端连接在R1上,配置其时钟频率64000;主机与路由器通过交叉线连接。
(2)配置路由器接口IP地址。
(3)在路由器上配置静态路由协议,让三台PC能够相互Ping通,因为只有在互通的前提下才涉及到方控制列表。
(4)在R1上编号的IP标准访问控制(5)将标准IP访问控制应用到接口上。
(6)验证主机之间的互通性。
实验设备PC 3台;Router-PT 2台;交叉线;DCE串口线;PC0IP: 172.16.1.2Submask: 255.255.255.0Gageway: 172.16.1.1PC1IP: 172.16.2.2Submask: 255.255.255.0Gageway: 172.16.2.1PC2IP: 172.16.4.2Submask: 255.255.255.0Gageway: 172.16.4.1Router0enconf thost R0int fa 0/0ip address 172.16.1.1 255.255.255.0no shutdownint fa 1/0ip address 172.16.2.1 255.255.255.0no shutdownint s 2/0ip address 172.16.3.1 255.255.255.0no shutdownclock rate 64000Router1enconf thost R1int s 2/0ip address 172.16.3.2 255.255.255.0no shutdownint fa 0/0ip address 172.16.4.1 255.255.255.0no shutdownRouter0exitip route 172.16.4.0 255.255.255.0 172.16.3.2Router1exitip route 0.0.0.0 0.0.0.0 172.16.3.1endshow ip routePC0ping 172.16.4.2 (success)PC1ping 172.16.4.2 (success)Router0ip access-list standard 5ijsjpermit 172.16.1.0 0.0.0.255deny 172.16.2.0 0.0.0.255 (如果有上面的permit默认跟一个deny,所以此命令可不写) conf tint s 2/0ip access-group 5ijsj outendPC0ping 172.16.4.2 (success)PC1ping 172.16.4.2 (Replay from 172.16.2.1: Destination host unreachable)。
访问控制列表acl实验报告
访问控制列表(ACL)实验报告1. 实验简介本实验旨在介绍访问控制列表(Access Control List,ACL)的基本概念和使用方法。
ACL是一种用于限制对网络资源访问的方式,通过配置规则表来控制网络流量的传输。
本实验将分为以下几个步骤进行。
2. 实验环境在进行实验前,我们需要准备以下环境:•一台已安装操作系统的计算机•网络设备(如路由器、交换机等)•网络拓扑图(可参考附录)3. 实验步骤步骤一:了解ACL的基本概念在开始配置ACL之前,我们需要了解ACL的基本概念。
ACL由一条或多条规则组成,每条规则定义了一种访问控制策略。
ACL可以基于源IP地址、目标IP地址、协议类型、端口号等信息进行过滤。
步骤二:创建ACL对象我们首先需要在网络设备上创建ACL对象。
打开命令行界面,输入以下命令来创建一个名为“ACL1”的ACL对象:config terminalip access-list extended ACL1步骤三:配置ACL规则接下来,我们可以通过添加ACL规则来实现访问控制。
假设我们要限制某个IP地址的访问权限,可以输入以下命令来添加ACL规则:permit ip 192.168.0.1 any上述命令表示允许IP地址为192.168.0.1的主机访问任何目标IP地址。
同样地,我们可以添加更多的规则来满足需求。
步骤四:将ACL应用到接口在配置完ACL规则后,我们需要将ACL应用到网络设备的接口上,以实现访问控制。
假设我们要将ACL1应用到接口GigabitEthernet0/1上,可以输入以下命令:interface GigabitEthernet0/1ip access-group ACL1 in上述命令中的“in”表示将ACL应用到入向流量上。
如果需要将ACL应用到出向流量上,可以使用“out”参数。
步骤五:验证ACL配置最后,我们需要验证ACL的配置是否生效。
可以通过发送测试流量来检查ACL 是否按照预期工作。