
木马取证与分析鉴定
2013.11.15
木马的原理
• 完整的木马程序一般由服务端程序和控制 端程序组成。中了木马就是指安装了木马 的服务端程序。
木马的植入方式
• • • • • • 1,邮件植入:广告邮件、附件等 2,IM植入:QQ、MSN等传递文件 3,下载植入:网站或论坛下载软件或文档等 4,系统漏洞植入:利用漏洞工具攻击 5,网页植入:网页诱惑点击 6,移动存储植入:u盘等媒介传播
网页
诱惑点击
系统配置文件sys.ini等
移动设备 木马攻击
U盘、MP3等
注册表HKEY_CURRENT_USER 键值
电脑死机 网速变慢
危害 账号丢失
莫名错误
取证步骤
• 1,识别木马:IDS、防火墙、木马工具识别木马 • 2,证据提取:从系统日志、防火墙、数据库操作记录、 swap分区、书签、聊天记录等提出证据 • 3,分析:通过文件动态分析、静态分析、网络数据分析、 日志分析,找出木马的功能,追踪木马作者、木马的使用 者
木马的危害
• • • • • 1,计算机有死机现象,有时重启 2,系统速度变慢,系统资源占用很多;有未知程序运行 3,硬盘出现忙,网络连接慢,鼠标屏幕异常 4,浏览器自动打开某个网站 5,盗取了电脑密码
莫名exe进程 邮件
广告
应用程序日志IM源自QQ文件 恶意软件植入方式
下载
/system32/目录
恶意软件分析与取证技术

恶意软件分析与取证技术恶意软件(Malware)指的是那些具有恶意目的的计算机程序,它们可能以欺骗用户的形式传播,通过植入系统破坏性代码,窃取信息或控制系统。
随着互联网的普及和技术的不断发展,恶意软件的威胁也不断增加。
为了有效应对恶意软件,恶意软件分析与取证技术应运而生。
一、恶意软件分析技术恶意软件分析技术是指对恶意软件进行系统性观察、研究和解剖的过程。
通过对恶意软件样本的逆向工程,分析人员可以获得其工作原理、恶意行为和传播方式等重要信息。
1. 静态分析静态分析是指在不运行恶意软件样本的情况下,通过对样本代码的静态检查和分析,来获取恶意软件的各类信息。
常用的静态分析工具包括反汇编器、调试器、静态分析器等。
静态分析可以帮助分析人员快速了解恶意软件的结构、代码逻辑和潜在威胁。
2. 动态分析动态分析是指在虚拟环境中运行恶意软件样本,通过实时监测和分析其行为,了解其具体的恶意操作。
动态分析技术包括动态调试、行为监测和网络流量分析等。
通过动态分析,可以获取恶意软件的真实行为、交互流程和恶意通信。
3. 反向工程反向工程是指对恶意软件样本进行逆向分析,通过解析代码、还原算法和数据结构等手段,还原出恶意软件的内部机制和工作原理。
反向工程可以帮助分析人员深入了解恶意软件的构造、代码逻辑和隐藏特性,进一步提高分析的准确性和深度。
二、恶意软件取证技术恶意软件取证技术是指通过科学的取证方法,收集、保存和研究恶意软件相关的数字证据,为追踪攻击者、修复系统和提高安全防护能力提供支持。
1. 数字取证数字取证是指分析人员运用专业工具和方法,从受感染的计算机系统中取得相关证据,如恶意软件文件、注册表项、日志记录等。
通过数字取证,可以还原攻击事件的整个过程,确定攻击源和受害范围,为后续处理提供准确的数据支持。
2. 取证链维护取证链维护是指保证取证过程中证据完整性和可信度的一系列操作。
包括制定取证计划、确保证据来源的真实性、保护取证环境的安全等。
木马后门的追踪分析
电子取证:木马后门的追踪分析SRAT木马分析仅以此教程,送给那些整天服务器上到处挂马的朋友。
每当我们拿下一个服务器的时候,要怎样保持对该服务器的长久霸占呢?很多朋友首先会想到的肯定是远控木马,无论是批量抓鸡,还是其他什么方式,你植入在该计算机中的木马,都会暴漏你的行踪。
信息取证的方式有很多,首先我说下最简单的两种方式:(此文章网上早就有了,只不过是自己实践以后,贴出来警醒某些人的。
)一、网关嗅探,定位攻击者踪迹网关嗅探定位,是利用攻击者要进行远程控制,必须与被控端建立连接的原理,木马会反弹连接到攻击者的IP地址上,说简单些,就是攻击者当前的上网IP地址上。
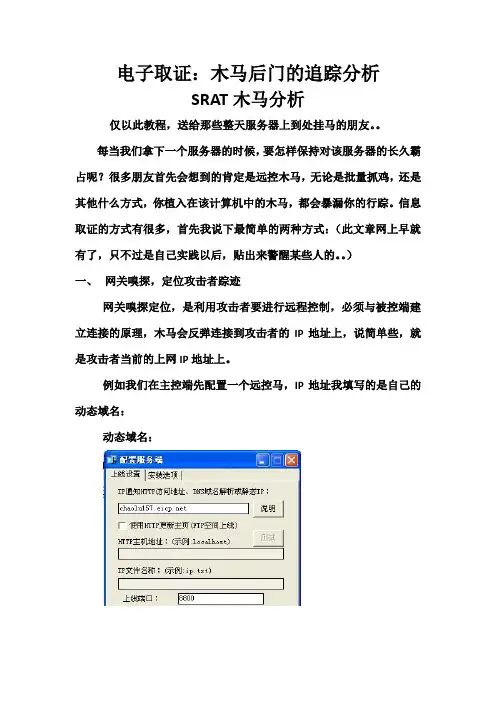
例如我们在主控端先配置一个远控马,IP地址我填写的是自己的动态域名:动态域名:我的公网IP:主控机的IP地址为:192.168.1.29被控主机的IP地址为:192.168.1.251(虚拟机)在被控主机上,我们可以利用一款小工具《哑巴嗅探器》来进行分析,该工具体积小,比较稳定,中文界面,具体用法我就不介绍了。
打开哑巴分析器,对被控主机进行数据分析:通过上图,我们可以清楚的看到,源IP地址110.119.181.X,正在访问192.168.1.251的被控主机,并且在访问对方的8800端口,而110.119.181.X的主机为主控机,当你的木马与肉鸡相连的时候,可以直接暴漏攻击者当前的上网地址,锁定地理位置,进行定位追踪。
二、分析木马服务端程序进行取证:无论是什么远控马,其程序代码中都会携带控制端的IP地址、域名或FTP地址信息,以便于主控端进行反弹连接。
大部分的木马程序所包含的反弹信息都是未加密的,通过对后门木马进行源代码数据分析,可以提取出相关的IP地址、域名或FTP信息,定位攻击者的地理位置。
进行木马分析时,可以使用Wsyscheck,打开工具后,切换到安全检查---端口状态选项卡:从上图我们可以看到,进程为IEXPLORE,PID值为1552,该进程一直试图连接IP地址为:192.168.1.29的远程主机,并且一直在试图访问该主机的8000端口。
木马行为分析报告
“木马行为分析”报告一、木马程序概述在计算机领域中,木马是一类恶意程序。
一个完整的木马系统由硬件部分,软件部分和具体连接部分组成。
(1)硬件部分:建立木马连接所必须的硬件实体。
控制端:对服务端进行远程控制的一方。
服务端:被控制端远程控制的一方。
INTERNET:控制端对服务端进行远程控制,数据传输的网络载体。
(2)软件部分:实现远程控制所必须的软件程序。
控制端程序:控制端用以远程控制服务端的程序。
木马程序:潜入服务端内部,获取其操作权限的程序。
木马配置程序:设置木马程序的端口号,触发条件,木马名称等,使其在服务端藏得更隐蔽的程序。
(3)具体连接部分:通过INTERNET在服务端和控制端之间建立一条木马通道所必须的元素。
控制端IP,服务端IP:即控制端,服务端的网络地址,也是木马进行数据传输的目的地。
控制端端口,木马端口:即控制端,服务端的数据入口,通过这个入口,数据可直达控制端程序或木马程序。
1、木马的定义木马是隐藏在合法程序中的未授权程序,这个隐藏的程序完成用户不知道的功能。
当合法的程序被植入了非授权代码后就认为是木马。
木马是一个用以远程控制的c/s程序,其目的是不需要管理员的准许就可获得系统使用权。
木马种类很多,但它的基本构成却是一样的,由服务器程序和控制器程序两部分组成。
它表面上能提供一些有用的,或是仅仅令人感兴趣的功能,但在内部还有不为人所知的其他功能,如拷贝文件或窃取你的密码等。
严格意义上来说,木马不能算是一种病毒,但它又和病毒一样,具有隐蔽性、非授权性以及危害性等特点,因此也有不少人称木马为黑客病毒。
2、木马的分类木马的种类很多,主要有以下几种:其一,远程控制型,如冰河。
远程控制型木马是现今最广泛的特洛伊木马,这种木马起着远程监控的功能,使用简单,只要被控制主机联入网络,并与控制端客户程序建立网络连接,控制者就能任意访问被控制的计算机。
其二,键盘记录型。
键盘记录型木马非常简单,它们只做一种事情,就是记录受害者的键盘敲击,并且在LOG文件里进行完整的记录,然后通过邮件或其他方式发送给控制者。
木马训练风险评估报告(3篇)

第1篇一、引言随着信息技术的飞速发展,网络安全问题日益突出。
木马作为一种常见的网络攻击手段,对个人和企业都构成了严重威胁。
本报告旨在对木马训练进行风险评估,分析其潜在风险,并提出相应的防范措施。
二、背景信息1. 木马定义:木马(Trojan Horse)是一种隐藏在正常程序中的恶意代码,通过伪装成合法程序进入用户系统,实现对用户计算机的控制和信息的窃取。
2. 木马训练目的:木马训练通常是指通过模拟真实攻击环境,对木马进行优化和改进,以提高其隐蔽性和攻击成功率。
3. 木马训练方法:常见的木马训练方法包括:代码混淆、反调试技术、加密通信等。
三、风险评估1. 技术风险- 代码混淆:通过代码混淆技术,木马可以隐藏其真实功能,增加检测难度。
- 反调试技术:木马可以通过反调试技术检测调试器,防止被分析。
- 加密通信:木马与控制端之间的通信采用加密方式,难以被截获和分析。
2. 操作风险- 误操作:在木马训练过程中,操作人员可能因误操作导致系统崩溃或数据丢失。
- 泄露信息:木马训练过程中,可能涉及敏感信息,如系统配置、用户数据等,泄露这些信息可能对组织造成严重损失。
3. 安全风险- 系统入侵:木马训练过程中,如果木马代码被泄露,可能被恶意利用,导致系统被入侵。
- 数据泄露:木马可以窃取用户数据,如个人信息、财务信息等,对用户造成损失。
- 声誉损失:木马攻击可能导致组织声誉受损,影响业务发展。
四、风险分析1. 风险等级:根据上述风险评估,将木马训练风险分为高、中、低三个等级。
- 高风险:涉及敏感信息、可能导致系统入侵或数据泄露。
- 中风险:可能导致误操作或系统不稳定。
- 低风险:操作难度较低,对系统影响较小。
2. 风险概率:根据历史数据和专家意见,分析木马训练风险发生的概率。
- 高风险:概率较高。
- 中风险:概率中等。
- 低风险:概率较低。
3. 风险影响:分析木马训练风险对组织的影响。
- 高风险:可能导致严重损失,如系统崩溃、数据泄露、声誉受损等。
基于网络数据还原的远程控制木马取证方法研究

远程控制型木马可 以监控受害者的键盘输入 ,监听语
音 、视 频 和 网络 通 信 ,甚 至 完全 控 制 一 台 受害 者 主 机 。 可
以说远程控制木马对信息网络安全构成严重威胁 ,研究远
程 控 制木 马 的取 证方 法对 公 安 工作 有 实际 意义 。
远程控制木马通常会在受害者主机 与黑客主机之间建 立起一条T C P 逻辑连接 ,目前常用的调查 、取证方法是在 受害 者主机端使 用n e t s t a t 8 1 q 命令 查看有无异 常的网络连 接 ,进而确定 黑客主机 的I P 地址和端 E l 号 。但这种方法在
wi r e s h a r k 提供 的F o l l o w T C P S t r e a m功 能 提取 这些 数 据 包 的
害者主机 收发 的网络数据包 .提取 可疑通信数据流 ,从中
还 原 出文 字 、 图片 、声音 和 视 频 数 据 。如 果 还 原 出 的 电子
应用层数据 ,步骤参考前面章节。将提取结果保存为一个文 本文件 ,然后使用wi n h e x 打开 ,查看到如图3 所示结果。
P o l i c e T e c h n o l o g y 2 01 7 年 第2 期 5 7
厂 I
.
童 。 。 _
露 避
作 ,例如登陆电子邮箱帐户 以触发木马的键盘记 录功能 ,
进 行 网络 视频 聊 天 激 活语 音 、视 频 监 听功 能 。 同 时捕 获 受
过滤 出来 的局 部 T CP 流 数 据如 图 2 所 示 。 利 用
i 4 . H 4 O》 甜 1 l l S 7. 聪 S j 5 0. 1. I. : 协 7. 能 懿 l e l ’ U ,。 幅 7} , t. 1 i 8 7. 7  ̄ }8 6 2 6e . 1. 1 : : 9 7. 7 3 -  ̄ 9 9 2 6C 1. 1. { , 1 8. j 8l 4 4 S O 1 1 , 6 0 1. 1 6 0. 1. 1 1 1 . 曲 . I. 6 O 1 1 6 0 1. 1 。 1 .1
木马脱壳技术在电子数据取证工作中的应用
在命令栏 里输入E P S 的地址h 0 2 F 6 9 行 , r 1F 9 ,F运 0
运行 到 “0 0 1 66 :9 o f ,使 用F 单步运 行 , 0 5 30 6 0p pw” 8
一
图1木马生成器 图2生成的木马
直接 就跳 到 OE ,也就 是入 口地 址 “ 0 5A8 5p s P 04 2 45 uh
一
种 名为 “ 魔兽在线破保马”的木 马恶意程序。 老A 经过进一步调查 ,办案人 员找 到了该木 马恶意程序
证角度研究木 马脱 壳技术 ,探 讨配合 工具及手工方法破
解多种类型 木马壳的方法 ,能够为公 安实战部 门提供相
的生 成器 ,其 生成 的木 马能 够 用来 盗取 魔兽 世 界的账
F单步运行 ,右边寄存器窗 HEP 出现 “02F6 , 8 S值 01F9”
如图5 所示。
图8 使用I ot C f 对文件进行修复 mp r RE _i x
再 次 使 用 查 壳 工 具 P I 对 老 A 兽 破 保 生 成 ED 魔 器.e e 进行 查 壳 ,发现 壳 已经被 脱掉 了 ,如 图9 示 。 x 所
关方面 的知识储 备 ,有助于办案人 员更 有效的打击 以木
马为主要犯罪手段的网络犯罪 。
பைடு நூலகம்
号 、密码并在线破解魔 兽世界的密保 ,但该生成器的编 写者在软件本 身也安插 了后门 ,用来盗取 生成器使用者
3 匿圜 4
21年1J 01 , E
的帐 户和密 码 。该 木马生 成器和 生成 的木马如 图 1 图 和
1 案情 背景 .
20 年 8 ,连 续多 名受害人 向某地公 安机关 报案 09 月
对有关病毒木马的案例分析
对有关病毒木马的案例分析通过学习网络安全法律法规,我们对“大小姐木马”与“熊猫烧香病毒”做出了学习与分析。
一、“大小姐”病毒起因与发展。
2008年5月6日,南京市公安局网络警察支队接江苏省水利厅报案称,该厅政务网站“江苏水利网”页面无法打开,怀疑疑被黑客侵入。
据了解,江苏省水利厅网站主要承担公文办理、汛情下达等重要任务,日访问量在5000人次。
当时,江苏全省已进入汛期,该网站能否正常运行将直接影响全省防汛工作。
南京市公安局网络警察支队将其立为破坏计算机信息系统案侦查,并迅速会同鼓楼公安分局抽调精干警力,成立“5·6”专案组。
攻击是为植入“大小姐”木马专案组围绕省水利厅网站被黑客攻击案,迅速开展勘查取证、侦查侦控、追查抓捕等侦查工作。
去年5月14日至6月6日,专案组在湖北宜昌、广西桂林、湖北潜江等地抓获何某等6名犯罪嫌疑人,成功侦破水利厅网站被攻击案。
在侦破水利厅网站被攻击案件过程中,专案组发现,这些人攻击水利厅网站的目的,是为了在该网站上植入一款名为“大小姐”的木马盗号程序。
而这个“大小姐”木马早已臭名昭著,不少网络游戏账号均被该木马程序盗取过。
这一情况引起公安部高度重视,公安部指定南京市公安局管辖此案,并于7月1日挂牌督办本案。
专案组经艰苦工作,分别于6月13日在上海、6月24日在四川广元、绵阳、10月10日在湖南长沙抓获了制作、传播“大小姐”系列木马,破坏计算机信息系统犯罪团伙的组织者王某、作者龙某及销售总代理周某等10人。
犯罪嫌疑人王某以牟利为目的,自2006年下半年开始,雇用犯罪嫌疑人龙某先后编写了四十余款针对国内流行网络游戏的盗号木马。
王某拿到龙某编写的木马程序后,对外谎称为自己所写,同时寻找代理人进行销售,先后通过周某等人在网上总代理销售木马,该木马系列在传播销售时被命名为“大小姐”木马。
购买了“大小姐”木马的犯罪嫌疑人,则分别针对“QQ自由幻想”、“武林外传”、“征途”、“问道”、“梦幻西游”等网络游戏进行盗号。
Android平台木马的检验鉴定
E x a mi n a i t o n o f T r o j a n o n A n d r o i d P l a t f o r m
Q I N Y u — h a l , Y ANG S o n g , HO U S h i — h e n g
( Na t i o n a l P o l i c e U n i v e r s i t y o fC h i n a , S h e n y a n g 1 1 0 8 5 4 , C h i n a )
i n t r o d u c e d t h e s t uc r t u r e o f A n d r o i d p l a t f o m r a s w e l l a s t h e r e l a t e d p r i n c i p l e s o f T r o j a n v i us r . A s a s o l u t i o n , t h e s t u d y u s e d
t h e A D B c o mma n d t o e x t r a c t T r o j a n i f l e s o u t o f t h e q u e s t i o n e d d e v i c e s ,a n d a p p l i e d t h e r e v e r s e a n a l y s i s t e c h n o l o g y t o
Ch i n e s e J o u r n a l o f F o r e n s i c S c i e n c e s , 2 0 1 7 . N o . 3 T o t a l N o . 9 2
鉴
定Leabharlann 科学 Re s e ar c hPa pe r
android手机木马的提取与分析
android手机木马的提取与分析Android手机木马病毒的提取与分析为有效侦破使用手机木马进行诈骗、盗窃等违法犯罪的案件,对手机木马病毒的特点、植入方式、运行状态进行了研究,利用dex2jar、jdgui等工具软件查看apk文件源代码。
结合实例,讲述了如何提取关键代码与配置数据,并对手机木马病毒的危险函数、启动方式、权限列表进行分析,证明了该方法的可行性,提取了违法犯罪行为的关键线索服务于侦查办案和证据固定。
智能手机给用户带来便利的同时,手机恶意软件也在各种各样的违法活动中充当了重要角色,其中手机木马病毒犯罪日渐加速化、产业链化、智能化和隐藏化。
Android手机木马病毒主要完成植入木马、运行病毒、监控手机、盗取信息、转走钱财。
他们伪造成“XX照片”、“违章查询处理”、“开房记录查看”、“XX神器”等易于被人点击安装的方式出现,这种恶意短信中附的网址,其实就是诱导下载一个手机软件,安装后手机内并不会显示出该应用,但其中的木马病毒已植入,后台会记录下机主的一切操作,可以随时监控到手机记录。
若机主登录网银、支付宝、微信红包等,银行卡账号、密码就都被泄露了,黑客能轻易转走资金。
此类案件近期呈现高发的趋势。
面对各种各样善于伪装隐藏的手机木马病毒,如何提取分析,并固定证据成为一项重要工作。
本文从Android手机木马病毒的特点入手,讲述了如何提取分析关键代码与配置数据,从而分析出违法犯罪行为的关键线索服务于侦查办案和证据固定。
诈骗、盗窃的目标不变,那就是诱导点击安装短信的链接网址中的木马。
木马植入到目标系统,需要一段时间来获取信息,必须隐藏自己的行踪,以确保木马的整体隐藏能力,以便实现长期的目的。
主要包括本地隐藏、文件隐藏、进程隐藏、网络连接隐藏、内核模块隐藏、通信隐藏、协同隐藏、日志过滤和Rootkit模块的隐藏。
然后实现了Android系统下木马攻击的各种功能,主要有删除SIM卡和手机里的通讯录、删除SD卡里的文件和上传文件到电脑控制端。
常见木马技术和手动检测方法
常见木马技术和手动检测方法2篇标题一:常见木马技术木马技术是黑客利用的一种非法手段,通过在目标主机上植入木马程序,以获取非法掌控权和窃取敏感信息。
下面将介绍一些常见的木马技术。
第一种常见的木马技术是远控木马。
远控木马是指黑客通过互联网远程连接到目标主机,并可以通过该木马程序完全操控这台主机。
远控木马具有隐蔽性强、控制能力广泛等特点,能够实现多种恶意动作,如窃取机密文件、监视用户行为等。
第二种常见的木马技术是键盘记录木马。
键盘记录木马通过记录用户在键盘上的操作,包括输入的账号、密码等敏感信息。
当用户输入账号密码时,键盘记录木马会将这些信息上传给黑客。
这种木马技术通常会潜伏在系统内核中,很难被发现和清除。
第三种常见的木马技术是反向连接木马。
反向连接木马是指木马程序主动连接到黑客控制的服务器上,以获取指令并发送被监控的敏感信息。
相比于传统的远程连接木马,反向连接木马具有更强的隐蔽性和稳定性。
第四种常见的木马技术是网页木马。
网页木马是指黑客通过在网页上插入木马脚本,使访问该网页的用户受到木马程序的感染。
网页木马通常通过浏览器漏洞进行攻击,一旦用户访问了被植入木马的网页,木马程序就能够在用户主机上执行恶意操作。
第五种常见的木马技术是邮件木马。
邮件木马是指黑客通过发送带有恶意附件或链接的邮件,诱骗用户点击下载或访问,从而感染用户的主机。
邮件木马常常伪装成重要文件或信息,以此引诱用户打开附件或访问链接。
总结起来,常见的木马技术包括远控木马、键盘记录木马、反向连接木马、网页木马和邮件木马。
这些木马技术都具有不同的攻击方式和特点,对个人和组织的信息安全构成了严重威胁。
标题二:手动检测方法面对日益复杂的木马攻击,手动检测成为了保护个人和组织信息安全的重要环节。
下面将介绍一些常用的手动检测方法。
第一种手动检测方法是端口扫描。
通过使用端口扫描工具,可以扫描目标主机上开放的端口,从而发现是否有可疑的端口。
一些木马程序常常会监听特定的端口,因此端口扫描可以有效帮助检测木马的存在。