
Avalanche IPv6测试配置和使用
ClientSubnets: IPv6 Prefix and MAC Addresses
Prefix is 3FFE::/64, Interface ID is 200:FF:FE00:101-200:FF:FE00:1FF
So the first address in the above range is 3FFE::200:FF:FE00:101
Resolving a Host… NDP
Neighbor Solicitation
Host A sends to query the Layer 2 address of destination Host B
Contains Layer 2 address of Host A, so that Host B can resolve the address upon receiving solicitation
Resolving a Host
When a host needs to send data to a certain destination, it must first resolve the host. IPv6 has a Neighbor cache and Destination cache, similar to IPv4’s ARP cache. Neighbor cache
Which prefix to use?
A host can have multiple prefixes in its Prefix List… which one should it use as its Source Address when sending a packet?
•
• •
Rule 1 - If the destination is Link Local (FE80::), use Link Local
Neighbor Discovery Protocol
Used by hosts to determine which MAC address to send a packet to for a given destination Router Solicitation, Router Advertisement, Neighbor Solicitation, Neighbor Advertisement. Let’s take a look at each message
Host A sends a packet to Host C: Rule 1 fails, Rule 2 says that Host A should use 3000:: as its source address.
Rule 1: Link Local
Host A 2000:: 3000::
S w i t c
GW
3000::1 00:00:00:00:00:1
Host B
Site-to-Site
Emulated IPSec GW’s IPv6 prefix is taken from the one advertised by router. End host’s prefix is taken from GUI configuration.
Remote Access
Neighbor and Destination caches are updated via Neighbor and Router discovery (Neighbor Solicitations, Router Advertisements, etc).
Resolving a Host… NDP
Which Prefix to Use… Example!
Host A has GUI configured prefix of 2000::/64, GW gives it a prefix of 3000::/64
Rule 1: Link Local
Host A 2000:: 3000::
S w i t c
Resolving a Host… NDP
Router Solicitation
Message a host sends out to find neighboring routers Upon receiving a solicitation, routers should reply with a Router Advertisement.
Rule 2: Matching Pห้องสมุดไป่ตู้efix
Rule 3: GUI Setting
Host C 3000::
GW 3000:: Host D 4000::
Host B FE80::
h
Which Prefix to Use… Example! (cont.)
Host A sends a packet to Host D: Rule 1 fails, Rule 2 fails, Rule 3 says that Host A should use 2000:: as its source address.
Emulated IPSec GWs IPv6 prefix is taken from the GUI. End host’s address is given via mode-cfg.
Remember, the GUI configured prefix will only be used if the dst address does not match any other prefix in the host’s Prefix List.
Router Advertisement
Router sends to host to tell it:
Prefix information
Layer 2 address of router Other things (such as MTU) Router Advertisement is needed in order for a host to know that router is present in its network and to get its Layer 2 address.
Rule 2 - If the destination’s prefix matches an entry in the prefix list, use that prefix. Rule 3 - If the above fail, use the first entry in the prefix list (i.e. Use the GUI configured prefix)
Rule 1: Link Local
Host A 2000:: 3000::
S w i t c
Rule 2: Matching Prefix
Rule 3: GUI Setting
Host C 3000::
GW 3000:: Host D 4000::
Host B FE80::
h
IPv6 over IPv6 in IPSec
Prefix is put as the first entry in the host’s Prefix List.
Each host has a link local address based on the MAC address (FE80::), or it uses the statically configured address as its link local
Resolving a Host… Example!
Lets look at an example of what Host A’s Neighbor and Destination caches should look like if it resolved every host in this network.
Rule 1: Link Local
Host A 2000:: 3000::
S w i t c
Rule 2: Matching Prefix
Rule 3: GUI Setting
Host C 3000::
GW 3000:: Host D 4000::
Host B FE80::
h
Which Prefix to Use… Example! (cont.)
Contains a map between addresses of local neighbors and corresponding MAC addresses
Destination cache
Contains a map between destination addresses and MAC addresses of neighbor to be used to reach that destination
Rule 2: Matching Prefix
Rule 3: GUI Setting
Host C 3000::
GW 3000:: Host D 4000::
Host B FE80::
h
Which Prefix to Use… Example! (cont.)
Host A sends a packet to Host B: Rule 1 says that Host A should use its link local address as its source
Host A
Nbr Cache
3000::1 00:00:00:00:00:01
FE80::B 00:00:00:00:00:0B
IPV6测试方法
IPV6测试⽅法
TOC平台⽀持IPV6测试⽅法⼀、确定⽹络环境,百度搜索ipv6
1. 选择ipv6测试,查看⽹络⽀持
结果仅⽀持IPV4
1. 使⽤⼿机移动⽹络开启热点,电脑连接后,再次检测⽹络⽀持
结果:IPV4和IPV6都⽀持
⼆、确定测试连接环境
1. 和运维沟通给⼀个,仅⽀持IPV6的连接:
1. 给⼀个正常⽹站的平台连接,两个都⽀持:
三、验证连接和⽹络⽀持
1. 使⽤仅⽀持ipv6的连接在环境ipv4电脑打开,预期结果:连接失败
2. 使⽤两个都⽀持的连接在环境IPV4电脑打开,预期结果:正常打开
3. 使⽤仅⽀持IPV6的连接在环境两个都⽀持的电脑打开,预期结果:正常打开
4. 使⽤两个都⽀持连接在环境两个都⽀持的电脑打开,预期结果:正常打开
结论:满⾜第三的预期结果,则视为测试通过
其它⽅法,和运维同学沟通,配置仅ipv6可以登录使⽤
1.准备安卓⼿机和⼀张⼿机卡
2.⼿机⼀般默认是ipv4,插⼊⼿机开机
3.进⼊⼿机设置-双卡与移动⽹络-选择使⽤的⼿机号
4.找到接⼊点名称(⼿机不同名字也不同)总之找到 APN
5.新添加⼀个APN,进⼊找到 APN协议和 APN漫游协议,全部选择 IPV6
6.保存即可,但是需要填写名称和APN 均写ipv6或这⼏随意写后,就可以保存这⾥没有要求
7.这个时候请求⽹络均是通过ipv6请求
备注:建议查看所有APP内的⽹页是否可以打开,讨论需求是否要⽀持
现在浏览器⼀般都打开不⽹页,浏览器不⽀持ipv6。
IPV6的设置指南
IPV6的设置指南IPv6是下一代互联网协议,它提供了更大的地址空间,更好的网络性能和更高的安全性。
在设置IPv6时,有一些重要的步骤和指南必须遵循。
下面是一个IPv6设置指南,包括必要的步骤和注意事项。
2.路由器支持检查:您还需要确保您的路由器是IPv6兼容的。
您可以在路由器的说明书或制造商的网站上找到相关信息。
如果您的现有路由器不支持IPv6,您需要购买一台新的支持IPv6的路由器。
3.路由器设置:一旦确定您的路由器支持IPv6,您需要登录到路由器的管理界面进行设置。
您可以在路由器的说明书中找到登录信息。
一旦登录,您需要找到IPv6设置选项。
不同的路由器品牌和型号可能有所不同,但通常都有IPv6设置选项。
将IPv6设置选项开启,并根据您的ISP提供的信息进行配置。
4.IP地址分配:在IPv6中,IP地址是通过DHCPv6服务器自动分配的。
您需要在路由器的IPv6设置中启用DHCPv6服务器。
DHCPv6服务器将为每个设备分配唯一的IPv6地址。
您可以在设备的网络设置中查看分配给它的IPv6地址。
5.防火墙设置:IPv6防火墙的设置非常重要,以确保网络的安全性。
您需要登录到路由器的管理界面,在IPv6设置中找到防火墙选项。
启用IPv6防火墙,并配置策略以保护您的网络免受潜在的攻击。
在设置IPv6时,还有一些常见的注意事项需要注意:-法律和隐私问题:使用IPv6可能会引发一些法律和隐私问题。
由于IPv6地址更多,对用户的跟踪和监控更容易进行。
因此,您需要了解当地法律和隐私政策,并确保采取必要的安全措施来保护您的隐私。
-设备和应用程序兼容性:不是所有的设备和应用程序都完全支持IPv6、在设置IPv6之前,您需要确保您的设备和应用程序与IPv6兼容。
否则,您可能会在使用这些设备和应用程序时遇到一些问题。
-IPv4和IPv6共存:IPv4和IPv6是可以同时存在于同一网络中的。
您的网络可能会同时运行IPv4和IPv6、在设置IPv6时,您需要确保IPv4和IPv6之间的互操作性和互访性。
IPv6网络安装和测试步骤

IPv6网络安装和测试步骤:1.第一步:点击"开始"选择"运行",在弹出的小窗口中输入cmd,点击"确定"按钮,会弹出一个黑色的DOS命令行窗口2.第二步:在DOS窗口中输入命令ipv6 install,应该显示安装成功窗口,3.第三步:为了获取IPv6参数,需要重新获取一次地址,过程是在DOS命令行窗口下先后输入以下两个命令ipconfig /releaseipconfig /renew,至此IPv6相关参数获取成功,可以在DOS命令行下输入ipconfig /all,显示结果应该类似4.第四步:IPv6测试。
在DOS命令行下输入ping6 显示表示IPv6地址测试成功。
5.第五步:开始访问IPv6网站。
在浏览器中,输入,看到表示IPv6访问成功。
至此,完成了IPv6的配置和测试过程,以后可以直接在浏览器中输入想要访问的网址(如第五步),而不需要每次都做测试了。
6.IPv6资源链接1.上海交大IPv6试验站2.兰州大学网络电视直播3.北京邮电大学IPTV常见问题: 1、为什么打不开某些IPv6的网站?可能的原因有几个:(1)网站暂停服务或访问缓慢导致超时(目前个别IPv6网站人满为患)(2)你没有正确安装IPv6协议栈(3)你没有配置IPv6域名服务(解决办法:在DOS命令行下执行 ipconfig /release,释放现有IP参数;然后 ipconfig /renew重新获取IP 域名服务器等参数)特别提示:目前IPv6没有收费,所有访问IPv6网络资源的流量不收取访问费用,enjoy!。
Avalanche使用方法
Cambridge Industries (CIG) Proprietary
37
October 16, 2013
2.测试环境:
测试拓扑和测试地址段如下图所示:
被测设备为路由模式。
Cambridge Industries (CIG) Proprietary
38
October 16, 2013
3.新建项目和测试:
Cambridge Industries (CIG) Proprietary
10
October 16, 2013
Cambridge Industries (CIG) Proprietary
11
October 16, 2013
1. 运行“Spirent TestCenter Layer 4-7 Application 3.70”即运 行 Avalanche Commander。 为确保 Avalanche可以在 Spirent TestCenter上正常运行, 首先需要确保TCL被正确安装及使用。 Path to TCL Interpreter默认路径为: C:\Program Files\Spirent Communications\Spirent TestCenter 3.70\TCL\bin\tclsh84.exe Path to Initialization Script默认路径为: C:\Program Files\Spirent Communications\Spirent TestCenter 3.70\Layer 4-7 Application\STC\SpirentTestCenter.tcl 在 Avalanche Commander下,选择 Tools->Preference
Avalanche测试新建并发
最大并发测试仪配置
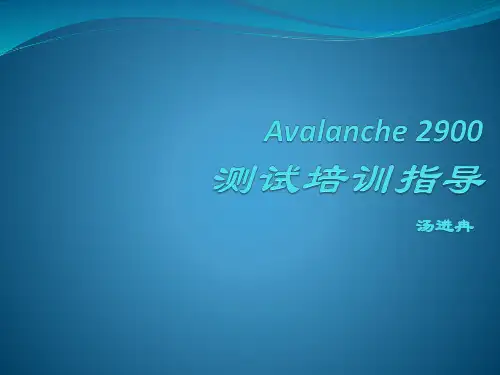
在Associations中进行关联,Profie不要选错了
最大并发测试仪配置
配置loads以达到测试效果,选择Connections的测试
最大并发测试仪配置
Loads的4个阶段配置
最大并发测试仪配置
爬坡阶段配置,设置最大并发为500000,时间50秒,在50秒时间达到
测试准备阶段
选择需要使用的接口,点击User Administration,选择要使用的接口,
绿色为自己使用的接口,右键需要使用的接口,Override Reservation
测试准备阶段
添加一个新的测试项
测试准备阶段
新建一个test,点击Next
测试准备阶段
选择Device测试
端get的页面地址,如果这里的地址要与Client中Action的地址一致
最大新建测试仪配置
Client端loads配置,新建测试选择Connections/second
最大新建测试仪配置
Loads分为4个阶段,准备、爬坡、持续、下坡,我们设置为30000新建,
持续30秒时间
最大新建测试仪配置
汤进冉
测试准备阶段
首先连接Avalanche测试仪,安装好之后会有4个快捷图标,打开
Spirent TestCenter Layer 4-7 Application 3.40这个。点击 Administration→Appliances
测试准备阶段
点击Add Appliance,输入测试仪的IP地址
测试准备阶段
选择Advanced
最大新建测试仪配置
Client端Actions配置,get的地址为服务器端的地址
IPv6安全设备部署与测试

IPv6安全设备部署与测试随着互联网的快速发展,IPv6(Internet Protocol version 6)作为下一代互联网协议已经成为未来网络的趋势。
然而,随之而来的是对IPv6安全的日益关注。
本文将针对IPv6安全设备的部署与测试进行探讨。
一、IPv6安全设备的部署在部署IPv6安全设备之前,首先需要对网络进行评估。
评估网络的IPv6部署情况,包括网络设备的支持程度、IPv6地址分配情况等。
只有了解网络的情况,才能更好地选择适合的IPv6安全设备。
接下来,根据评估结果,选择合适的IPv6安全设备进行部署。
IPv6安全设备一般包括防火墙、入侵检测系统(IDS)和入侵预防系统(IPS)等。
在选择设备时,需要考虑设备的性能、功能和兼容性,确保其能适应IPv6环境的需求。
部署IPv6安全设备时,需要根据网络拓扑结构进行规划。
将设备放置在关键的网络节点上,确保对整个IPv6网络流量进行监控和保护。
同时,还需要合理设置设备的参数和策略,以提高网络的安全性。
二、IPv6安全设备的测试在部署完IPv6安全设备后,为了验证设备的有效性和稳定性,需要进行相应的测试。
首先,进行功能测试。
测试设备是否能够正常进行IPv6流量的监控、识别和过滤。
通过发送特定的IPv6流量包,验证设备的防御和检测能力。
同时,还需要测试设备对IPv6协议的支持程度,确保其能够正确处理各种IPv6协议和扩展头部。
其次,进行性能测试。
测试设备在不同负载下的处理能力和响应时间。
通过模拟大规模IPv6流量进行测试,评估设备的性能是否满足实际需求。
同时,还需要测试设备的容错性和可拓展性,确保在网络规模扩大时能够保持稳定运行。
最后,进行安全性测试。
测试设备的抗攻击能力和漏洞情况。
通过模拟各类攻击进行测试,评估设备的安全性能。
同时,还需要定期更新设备的固件和安全策略,及时修复漏洞和增强安全防护能力。
三、总结IPv6安全设备的部署与测试是保障网络安全的重要环节。
[]avalanche测试案例(专业中文原创)
Avalanche测试案例心得一.测试案例目的测试模块为av以及ipsec vpn主要测试的目的为:在两台AV设备之间建立一条IPSEC VPN隧道,两台AV设备,一台放在客户端的前面,一台放在服务器的前面,服务器和客户端分别由AV的两个卡进行模拟。
测试的目的在于流经两台AV过滤的数据通过IPSEC VPN加密后是否还能正常进行AV过滤,这个案例在测试AV稳定性的同时,也测试了IPSEC VPN的稳定性及模块之间的兼容性。
二.测试案例描述及相应的拓扑Fw1 Fw2Eth0管理口Eth1作为和smb相连的口Eth2口作为建立vpn的隧道的接口测试时用的设备为TOS6.0的设备,而拓扑用的是 3.0设备的图片。
在测试中,我把两台设备的ETH0口均作为设备的管理口。
而ETH1口,作为与SMB相连的端口,其中FW1作为客户端前面的设备与SMB上的模拟客户端的板卡相连。
而FW2作为服务端前面的设备与SMB上模拟服务器端的板卡相连。
而ETH2口作为建立VPN隧道的接口,两台设备的默认网关分别互指两台设备的ETH2口的IP地址。
三.测试案例的具体配置av测试涉及到四个协议,分别是http、ftp、smtp、pop3,这四个协议在avalanche上需要分别进行配置。
具体的avalanche的配置过程如下:首先,先建立一个project,这四个协议的具体的配置脚本都在这个project里,这样的好处是,便于管理,另外,有些共同的配置在一个project里可以继承。
?建立project的过程如下:1.在界面的左边的目录树中选中projects后点击右键选择new project界面中的project name项中输入名称,如avtest2.点击finish按钮完成新的project的创建工作。
?建立http的测试脚本1.选中界面左边的目录树的avtest项点击右键选择newtest项。
2.在界面中的testname项中输入脚本名称。
思博伦通信Avalanche网络应用测试方案
内容摘要:网络基础设施的日益完善为各类应用服务提供了良好的承载平台,各种接入方式(比如ADSL,Cable,光纤接入,Mobile)为用户提供了各种接入网络的途径,网络终端需要更多种类,更灵活,质量更好的应用服务。
关键词:1 引言网络基础设施的日益完善为各类应用服务提供了良好的承载平台,各种接入方式(比如ADSL,Cable,光纤接入,Mobile)为用户提供了各种接入网络的途径,网络终端需要更多种类,更灵活,质量更好的应用服务。
网络应用服务种类繁多,包含传统的标准应用,比如HTTP,FTP,DNS,Streaming等应用,更多更复杂,增长更快的是P2P应用和Messenger应用。
传统的应用可以通过仪表很好的进行测试,对于层出不穷的P2P应用和Messenger应用需要提供更灵活可扩展的方案进行仿真。
本文提供了思博伦公司Avalanche 3100对网络应用测试的业界领先方案。
2 网络应用测试网络应用测试包括对网络应用服务器的测试和对中间网络应用基础架构的测试。
网络应用从协议实现方面包括传统标准应用和五花八门的非标准(没有具体规范)应用,如P2P和Messenger等。
网络应用测试不单单是对单应用测试,还包括流量模型的测试,流量模型是对一定时间一定周期内网络流量的分布特征的抽象,反应各类应用在网络中的分布情况,流量模型的测试对于网络应用承载和检测设备测试非常关键。
3 标准网络应用测试标准网络应用测试主要包含基于Web的测试,DNS测试,流媒体测试,以及其他各类服务器(FTP,邮件,CIFS等)的测试。
这些应用都会特定的标准对应,有具体的协议框架,承载内容会有变化,具体到实现,不同的服务器也会有特定的要求。
此类应用的测试难点在于对于服务器的测试,比如基于Web的服务器,虽然应用基于HTTP,但是服务器比如Portal会对客户端的内容有严格的要求,如果仅仅支持HTTP其实不能说就可以测试Portal服务器,因为仪表需要提供Portal需要的请求才能完成和Portal的交互,否则测试无法进行。
ip6x测试标准和方法
ip6x测试标准和方法
IPv6是下一代Internet协议,为了保证IPv6的质量和可用性,需要进行ip6x测试。
ip6x测试标准和方法如下:
标准:
1. 协议兼容性测试:确认设备是否符合IPv6协议的标准,验证设备是否能正确处理IPv6报文。
2. 地址配置测试:测试设备是否能正确地获取IPv6地址,并能正确地配置、分配和管理IPv6地址。
3. 路由测试:确认设备是否能正确地进行IPv6路由,包括IPv6路由协议和转发表的配置。
4. 数据传输测试:测试设备在IPv6环境下是否能正确地传输数据,包括正确地封装和解析IPv6报文、正确地处理IPv6扩展报文等。
5. 安全性测试:测试设备是否能正确地处理IPv6防火墙规则、IPSec等安全机制,以保障IPv6网络的安全性。
方法:
1. 实验测试:构建IPv6测试网络,通过测试设备的实际运行来评估其性能和兼容性。
2. 性能测试:使用工具对设备进行性能测试,包括传输速率、延迟等指标的测量。
3. 压力测试:通过模拟大量IPv6流量来测试设备的性能和稳定性。
4. 安全性测试:使用专门的工具对设备进行安全性测试,如漏洞扫描、网络入侵测试等。
在进行ip6x测试时,需要制定详细的测试计划和测试用例,并记录测试结果。
测试过程中要注意设备的配置、网络环境的搭建和测试数据的准备。
总之,ip6x测试标准和方法是确保IPv6设备的质量和功能正常运行的重要步骤。
通过遵循标准和采用合适的测试方法,能够有效地评估IPv6设备的性能、兼容性和安全性,提高IPv6网络的可用性和可靠性。
Avalanche测试仪使用说明-张瑜
【Avalanche测试仪使用说明】编号:版本:V1.0编制:瑜审核:批准:瑞斯康达科技发展股份All rights reserved所有侵权必究( for internal use only)(仅供部使用)文档修订记录目录1说明 (4)2测试准备 (4)2.1组网图 (4)2.2预置配置 (4)2.3注意事项 (4)3安装测试仪软件 (4)3.1安装时需注意 (4)3.2安装前准备工作 (5)3.3安装测试仪软件 (5)3.4导入L ICENSES (5)3.5添加设备占用端口 (6)4MSG设备HTTP测试 (7)4.1开始一个TEST (7)4.2配置TEST (9)4.2.1配置服务器端 (9)4.2.2配置客户端 (11)4.2.3配置Actions (14)4.3执行测试 (14)4.4查看结果 (16)5数据包捕获 (18)5.1 配置数据包查看工具: (18)5.2 配置捕获数据包: (18)6测试仪管理 (20)1说明使用测试仪的目的就是可以构造流量,并能够控制流量对设备进行测试。
Avalanche用来构建4-7层的流量。
本文以HTTP的测试为例。
2测试准备2.1组网图图1 MSG设备HTTP测试组网图2.2预置配置服务器IP地址:192.168.1.1客户端IP网段:192.168.1.2/24-192.168.1.254/24且必须保证客户端的IP地址经过被测设备可以访问服务器端SERVER。
2.3注意事项1,如无特殊说明本文中的“测试仪”指的是Avalanche测试仪。
2,测试仪控制软件版本必须与测试仪的硬件/软件版本相匹配。
3,部分功能需要LICENSE才可以使用,如无LICENSE则只可执行时长100s的测试。
如何申请LICENSE请参照测试仪管理中<申请LICENSE>相关页。
3安装测试仪软件3.1安装时需注意注意:测试仪控制软件的版本要符合测试仪设备硬件和软件的版本。