
主机安全基线检查windows系统操作手册
进入“控制面板->网络连接->本地连接”,在高级选项的设置中,查看是否启用Windows防火墙。
查看是否在“例外”中配置允许业务所需的程序接入网络。
查看是否在“例外->编辑->更改范围”编辑允许接入的网络地址范围。
设备其他配置操作
屏幕保护
要求内容
对于远程登陆的帐号,设置不活动断连时间15分钟。
查看是否“Microsoft网络服务器”设置为“在挂起会话之前所需的空闲时间”为15分钟
共享文件夹及访问权限
要求内容
非域环境中,关闭Windows硬盘默认共享,例如C$,D$。
操作指南
1、参考配置操作
进入“开始->运行->Regedit”,进入注册表编辑器,
SYSTEM\CurrentControlSet\Services\lanmanserver\parameter
操作指南
1、参考配置操作
进入“控制面板->管理工具->计算机管理”,进入“系统工具->共享文件夹”:
查看每个共享文件夹的共享权限,只将权限授权于指定账户。
检测方法
1、判定条件
查看每个共享文件夹的共享权限仅限于业务需要,不设置成为“everyone”。
2、检测操作
进入“控制面板->管理工具->计算机管理”,进入“系统工具->共享文件夹”:
操作指南
1、参考配置操作
进入“控制面板->管理工具->本地安全策略”,在“本地策略->安全选项”:
“Microsoft网络服务器”设置为“在挂起会话之前所需的空闲时间”为15分钟
检测方法
1、判定条件
“Microsoft网络服务器”设置为“在挂起会话之前所需的空闲时间”为15分钟。
2、检测操作
进入“控制面板->管理工具->本地安全策略”,在“本地策略->安全选项”:
2、检测操作
进入“控制面板->管理工具->计算机管理”,在“系统工具->本地用户和组”:
查看根据系统的要求,设定不同的账户和账户组,管理员用户,数据库用户,审计用户,来宾用户。
要求内容
删除或锁定与设备运行、维护等与工作无关的账号。
操作指南
1、参考配置操作
进入“控制面板->管理工具->计算机管理”,在“系统工具->本地用户和组”:
操作指南
1、参考配置操作
进入“控制面板->管理工具-有>计算机管理”,在“系统工具->本地用户和组”:
根据系统的要求,设定不同的账户和账户组,管理员用户,数据库用户,审计用户,来宾用户。
检测方法
判定条件
结合要求和实际业务情况判断符合要求,根据系统的要求,设定不同的账户和账户组,管理员用户,数据库用户,审计用户,来宾用户。
“从远端系统强制关机”设置为“只指派给Administrators组”
检测方法
1、判定条件
“从远端系统强制关机”设置为“只指派给Administrtors组”
2、检测操作
进入“控制面板->管理工具->本地安全策略”,在“本地策略->用户权利指派”:
查看是否“从远端系统强制关机”设置为“只指派给Administrators组”
2、检测操作
控制面板->添加或删除程序,是否安装有防病毒软件。打开防病毒软件控制面板,查看病毒码更新日期。
服务
要求内容
列出所需要服务的列表(包括所需的系统服务),不在此列表的服务需关闭。
操作指南
1、参考配置操作
进入“控制面板->管理工具->计算机管理”,进入“服务和应用程序”:
主机安全基线检查示范文档
4.Windows操作系统
账号管理、认证授权
认证功能用于确认登录系统的用户真实身份。认证功能的具体实现方式包括静态口令、动态口令、指纹等生物鉴别技术等。授权功能赋予系统账号的操作权限,并限制用户进行超越其账号权限的操作。
账号
要求内容
按照用户分配账号。根据系统的要求,设定不同的账户和账户组,管理员用户,数据库用户,审计用户,来宾用户等。
“取得文件或其它对象的所有权”设置为“只指派给Administrators组”
检测方法
1、判定条件
“取得文件或其它对象的所有权”设置为“只指派给Administrators组”
2、检测操作
进入“控制面板->管理工具->本地安全策略”,在“本地策略->用户权利指派”:
查看是否“取得文件或其它对象的所有权”设置为“只指派给Administrators组”
最短密码长度8个字符,启用本机组策略中密码必须符合复杂性要求的策略。即密码至少包含以下四种类别的字符中的三种:
英语大写字母,英语小写字母,西方阿拉伯数字,非字母数字字符
操作指南
1、参考配置操作
进入“控制面板->管理工具->本地安全策略”,在“帐户策略->密码策略”:
“密码必须符合复杂性要求”选择“已启动”
进入“控制面板->管理工具->本地安全策略”,在“帐户策略->密码策略”:
“密码最长存留期”设置为“180天”
检测方法
1、判定条件
“密码最长存留期”设置为“180天”
2、检测操作
进入“控制面板->管理工具->本地安全策略”,在“帐户策略->密码策略”:
查看是否“密码最长存留期”设置为“180天”
要求内容
2、检测操作
进入“控制面板->网络连接->本地连接”,进入“Internet协议(TCP/IP)属性->高级TCP/IP设置”,在“选项”的属性中启用网络连接上的TCP/IP筛选,查看是否只开放业务所需要的TCP,UDP端口和IP协议。
要求内容
启用Windowssever2008和Windows 2003 自带防火墙。根据业务需要限定允许访问网络的应用程序,和允许远程登陆该设备的IP地址范围。
2、检测操作
进入“开始->运行->Regedit”,进入注册表编辑器,更改注册表键值:在HKLM\System\CurrentControlSet\ Services\LanmanServer\Parameters\下,增加REG_DWORD类型的AutoShareServer键,值为0。
要求内容
查看每个共享文件夹的共享权限,只允许授权的账户拥有权限共享此文件夹。
检测方法
1、判定条件
显示XP系统已安装SP2,Win2000系统已安装SP4。
2、检测操作
控制面板->添加或删除程序->显示更新打钩,查看是否XP系统已安装SP2,Win2000系统已安装SP4。
要求内容
应安装最新的Hotfix补丁。对服务器系统应先进行兼容性测试。
操作指南
1、参考配置操作
安装最新的Hotfix补丁。对服务器系统应先进行兼容性测试。
删除或锁定与设备运行、维护等与工作无关的账号。
检测方法
1、判定条件
结合要求和实际业务情况判断符合要求,删除或锁定与设备运行、维护等与工作无关的账号。
2、检测操作
进入“控制面板->管理工具->计算机管理”,在“系统工具->本地用户和组”:
查看是否删除或锁定与设备运行、维护等与工作无关的账号。
口令
要求内容
查看每个共享文件夹的共享权限。
补丁管理
要求内容
应安装最新的Service Pack补丁集。对服务器系统应先进行兼容性测试。
操作指南
1、参考配置操作
安装最新的Service Pack补丁集,目前Windows XP的Service Pack为SP2。
Windows2000的Service Pack为SP4,Windows 2003的Servoce Pack为SP1
要求内容
在本地安全设置中关闭系统仅指派给Administrators组。
操作指南
1、参考配置操作
进入“控制面板->管理工具->本地安全策略”,在“本地策略->用户权利指派”:
“关闭系统”设置为“只指派给Administrators组”
检测方法
1、判定条件
“关闭系统”设置为“只指派给Administrators组”
1、判定条件
审核登录事件,设置为成功和失败都审核。
2、检测操作
开始->运行-> 执行“控制面板->管理工具->本地安全策略->审核策略”
审核登录事件,双击,查看是否设置为成功和失败都审核。
要求内容
设置应用日志文件大小至少为8192KB,设置当达到最大的日志尺寸时,按需要改写事件。
操作指南
1、参考配置操作
更改注册表键值:在HKLM\System\CurrentControlSet\ Services\LanmanServer\Parameters\下,增加REG_DWORD类型的AutoShareServer键,值为0。
检测方法
1、判定条件
HKLM\System\CurrentControlSet\ Services\LanmanServer\Parameters\增加了REG_DWORD类型的AutoShareServer键,值为0。
2、检测操作
进入“控制面板->管理工具->本地安全策略”,在“本地策略->用户权利指派”:
查看“关闭系统”设置为“只指派给Administrators组”
要求内容
在本地安全设置中取得文件或其它对象的所有权仅指派给Administrators。
操作指南
1、参考配置操作
进入“控制面板->管理工具->本地安全策略”,在“本地策略->用户权利指派”:
操作系统安全基线检查表
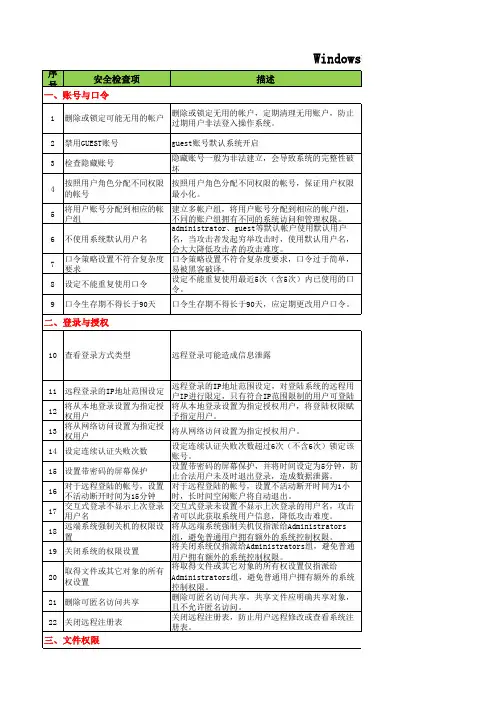
检查结果
开始->运行->net share 或我的电脑右击->管理->共享文件夹->共享
检查共享文件夹中的授权用户。
开始->运行->services.msc telnet 关闭 Automatic Updates 关闭 Background Intelligent Transfer Service 关闭 DHCP Client 关闭 Messenger 关闭 Remote Registry 关闭 Print Spooler 关闭 Server 关闭 SNMP Service 关闭 Task Schedule 关闭 TCP/IP NetBIOS Helper 关闭 对于已加入域的服务器,系统将自动与域控服务器同步时钟; 对于未加入域的服务器,需按以下步骤 点击桌面右下角时钟栏,开启“更改日期和时钟 设置”-“internet时间” 开启“自动与internet时间服务器同步”选型, 在服务器栏中填写NTP server的 IP地址,然后点 击“立即更新”。 进入“控制面板->管理工具->计算机管理”,进入“服务和应用程序”,检查“ SNMP Service”, “属性”面板中的“安全”选项卡的community strings设置。 修改默认“public”
要求
易被黑客破译。
8 设定不能重复使用口令
设定不能重复使用最近5次(含5次)内已使用的口 令。
9 口令生存期不得长于90天 口令生存期不得长于90天,应定期更改用户口令。
二、登录与授权
10 查看登录方式类型
远程登录可能造成信息泄露
11 远程登录的IP地址范围设定
12
将从本地登录设置为指定授 权用户
13
序 号
主机安全基线检查windows系统操作手册
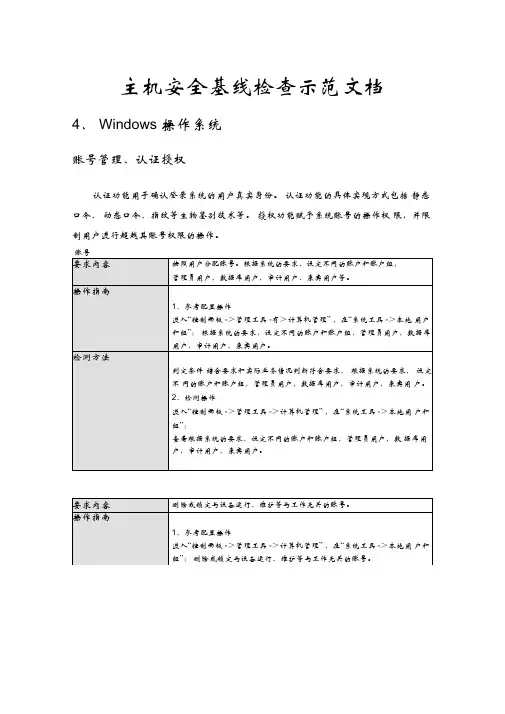
1、判定条件 启用Windows防火墙。 “例外”中允许接入网络的程序均为业务所需。
2、检测操作
进入“控制面板->网络连接->本地连接”,在高级选项的设置中, 查看是否启用Windows防火墙。
查看是否在“例外”中配置允许业务所需的程序接入网络。 查看是否在“例外->编辑->更改范围”编辑允许接入的网络地址范 围。
操作指南
1、参考配置操作
安装最新的Service Pack补丁集,目前Windows XP的Service Pack为SP2。
Windows2000的Service Pack为SP4,Windows2003的Servoce Pack为SP1
检测方法
1、判定条件
显示XP系统已安装SP2,Win2000系统已安装SP4。
下,增加REG_DWORD类型的AutoShareServer键,值为0。
检测方法
1、判定条件HKLM\System\CurrentControlSet\
增加了REG_DWORD类型的
AutoShareServer键,值为0。
2、检测操作
进入“开始->运行->Regedit”,进入注册表编辑器,更改注册表 键值:在HKLM\System\CurrentControlSet\
检测方法
1、判定条件 系统管理员出示业务所需端口列表。 根据列表只开放系统与业务所需端口。
2、检测操作 进入“控制面板->网络连接->本地连接” ,进入“Internet协议 (TCP/IP)属性->高级TCP/IP设置”,在“选项”的属性中启用网 络连接上的TCP/IP筛选,查看是否只开放业务所需要的TCP,UDP
2、检测操作
进入“控制面板->管理工具->本地安全策略” ,在“帐户策略->密码 策略”:
3-Windows主机基线检查表-初表
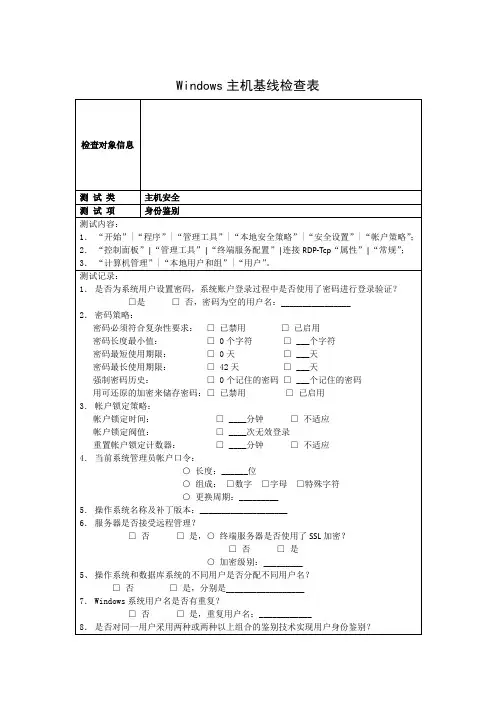
5.操作系统名称及补丁版本:____________________
6.服务器是否接受远程管理?
□否□是,○终端服务器是否使用了SSL加密?
□否□是
○加密级别:_________
5、操作系统和数据库系统的不同用户是否分配不同用户名?
□否□是,分别是__________________
剩余信息保护
测试内容:
1.“本地安全策略”|“本地策略”|“安全选项”|是否启用“交互式登录:不显示上次的用户名”;
2.“本地安全策略”|“本地策略”|“安全选项”|是否启用“关机:清除虚拟内存页面文件”;
3.“本地安全策略”|“密码策略”|是否禁用“用可还原的加密来存储密码”。
测试记录:
1.在登录系统时是否显示上次的用户登录名?
4.防病毒软件是否采用统一的病毒更新策略和查杀策略?
□否□是,查杀频率:_____________
备注:
2.防止ipc$空链接枚举:
HLM\SYSTEM\CurrentControlSet\Control\LSA\restrictanonymous值是否等于1;
3.“管理工具”|“本地安全策略”|“安全设置”|“本地策略”|“用户权限分配”;
测试记录:
1.访问控制策略:
%systemdrive\windows\system目录权限:
□否□是
2.系统是否启用关机前清除虚拟内存页面?
□否□是
3.系统是否禁用用可还原的加密来存储密码?
□否□是
备注:
行:services.msc,查看系统服务;
Netstat –an,查看监听端口;
2.补丁编号:“控制面板”|“添加删除程序”|记录系统安全补丁编号KBxxxxxx。
windows操作系统基线检查
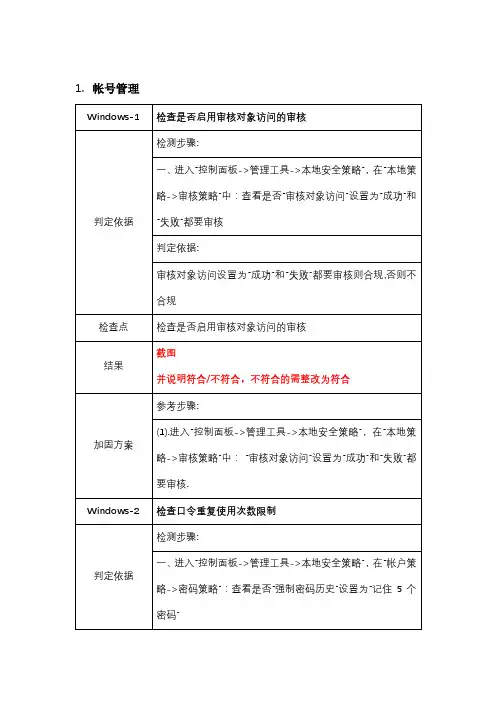
截图
并说明符合/不符合,不符合的需整改为符合
加固方案
参考步骤:
进入“控制面板->管理工具->本地安全策略”,在“本地策略->用户权利指派”:“取得文件或其它对象的所有权”设置为“只指派给Administrators组”。
Windows-16
检查关键权限指派安全要求-关闭系统
判定依据
检测步骤:
进入“控制面板->管理工具->本地安全策略”,在“本地策略->用户权利指派”:查看“关闭系统”设置为“只指派给Administrators组”。
判定依据
检测步骤:
进入“控制面板->管理工具->本地安全策略”,在“帐户策略->密码策略”:查看是否“密码必须符合复杂性要求”选择“已启动”.
判定依据:
密码必须符合复杂度要求状态为启动则合规,否则不合规.
结果
截图
并说明符合/不符合,不符合的需整改为符合
加固方案
参考步骤:
进入“控制面板->管理工具->本地安全策略”,在“帐户策略->密码策略”:“密码必须符合复杂性要求”选择“已启动”.
判定依据
检测步骤:
一、进入“控制面板->管理工具->计算机管理”,在“系统工具->本地用户和组”:缺省帐户->属性-> 查看是否更改名称.
判定条件:
administrators组账号中不存在名称为administrator的账号则合规,否则不合规.
检查点
检查是否修改管理员账号缺省名称
结果
截图
并说明符合/不符合,不符合的需整改为符合
进入“控制面板->管理工具->计算机管理”,进入“系统工具->共享文件夹”:查看每个共享文件夹的共享权限,是否设置成为everyone。
Sybase安全基线检查操作手册

Sybase安全基线操作手册------网络安全部、规范安全组1 Sybase数据库1.1操作系统1.1.1限制sybase安装目录的权限,确保只有系统管理员才能访问该目录1、现场访谈2、现场登陆系统查看浏览器登陆192.168.122.383、输入命令ls –l,显示如下1.2补丁1.2.1更新服务器版本信息数据库补丁1、现场访谈2、登陆机器select @@VERSION1.3通用数据库参数1.3.1检查输出'allow updates to system tables'如果是“on”状态,DBA 可以通过存储过程修改系统表。
建议sso 将其设置为“off”状态。
因为已经建立的存储过程可以被执行,建议审计数据库的存储过程列表1、现场访谈2、登陆机器1.3.2检查并保证资源限制'allow resource limit'的值设为“1”1、现场访谈2、登陆机器,查看配置参数1.3.3保证系统表'syscomments' 已经被保护,该系统表非常重要,但默认情况下被设置为"1",确认该值被设置为"0"1、现场访谈2、登陆机器,查看配置参数1.4角色1.4.1检查角色中空口令用户1、现场访谈2、登陆机器,查看配置参数select name from syssrvroles where password = NULL1.5密码安全策略1.5.1对于采用静态口令进行认证的数据库,口令长度至少8位,并包括数字、小写字母、大写字母和特殊符号4类中至少2类1、现场访谈2、登陆机器,查看配置参数sp_configure "check password for digit"'0' -强制用户口令中至少包含一个数字,sp_configure "minimum password length"1.5.2口令过期时间,建议设置为180天1、现场访谈2、登陆机器,查看配置参数sp_configure "password expiration interval"'0' –密码从不过期,'n' –天数1.6数据安全1.6.1限制关键表、过程、触发器的权限1、现场访谈2、登陆机器,查看配置参数Sp_helprotect ObjectName输出:1.用户权限列表2.所有对象的权限类型3.是否设置WITH GRANT权限1.7网络远程连接安全1.7.1安全机制和其提供的安全服务Syssecmech 表默认并不存在,仅在查询的时候创建,它由以下的列组成:sec_mech_name 服务器提供的安全机制名available_service 安全机制提供的安全服务举例,Windows 网络管理员,其内容将为:sec_mech_name = NT LAN MANAGERavailable_service = unified login1、现场访谈2、登陆机器,查看配置参数select * from syssecmechs1.7.2统一登陆需要的参数如果网络安全被设置为启用,则保证其设置为"1"。
windows基线检查项目的范围和内容
windows基线检查项目的范围和内容1.引言1.1 概述概述部分的内容可以是对整篇文章主题的简要介绍和解释。
可以提及以下内容:在计算机技术的发展和广泛应用的背景下,保障计算机系统的安全性和可靠性变得尤为重要。
而在Windows操作系统中,基线检查项目作为一种常见的安全评估手段,被广泛采用。
本文将对Windows基线检查项目的范围和内容进行详细探讨。
首先,我们将介绍本文的结构和内容安排,以及各个部分的内容提要。
随后,我们将详细解释什么是Windows基线检查项目以及它的重要性,为读者提供一个全面的认识。
同时,我们还将讨论Windows基线检查项目的具体范围,包括它所涵盖的安全控制和目标。
通过本文的阅读,读者将能了解到Windows基线检查项目的定义、作用和实施的重要性,并对其范围和内容有一个清晰的认识。
随着计算机系统的安全性要求不断提高,Windows基线检查项目的重要性也越发凸显。
因此,本文还将展望Windows基线检查项目的未来发展趋势,并给出一些对其优化和改进的建议。
通过本文的研究,希望能够为读者提供一个全面了解Windows基线检查项目的视角,为计算机系统的安全性保障提供一定的指导和参考。
1.2文章结构文章结构部分的内容(1.2 文章结构)应该包括如下内容:本篇长文分为引言、正文和结论三个部分。
引言部分包括概述、文章结构和目的三个方面。
首先,我们将对Windows基线检查项目进行概述,介绍其定义、重要性和应用领域。
其次,我们将说明本篇长文的结构,明确各个章节的内容和次序。
最后,我们将明确本篇长文的目的,即通过对Windows基线检查项目的范围和内容的研究,提供相关领域的参考和指导。
正文部分包括窗口基线检查项目的定义和重要性以及窗口基线检查项目的范围两个方面。
首先,我们将详细阐述Windows基线检查项目的定义和其在计算机系统安全中的重要性。
我们将介绍该项目的基本概念、参考标准和工作原理,以及其在企业和组织中的应用情况。
各类操作系统安全基线配置及操作指南
置要求及操作指南
检查模块 支持系统版本号 Windows Windows 2000 以上 Solaris Solaris 8 以上 AIX AIX 5.X以上 HP-UNIX HP-UNIX 11i以上 Linux 内核版本 2.6 以上 Oracle Oracle 8i 以上 SQL Server Microsoft SQL Server 2000以上 MySQL MySQL 5.x以上 IIS IIS 5.x以上 Apache Apache 2.x 以上 Tomcat Tomcat 5.x 以上 WebLogic WebLogic 8.X以上
Windows 操作系统 安全配置要求及操作指南
I
目录
目
录 ..................................................................... I
前
言 .................................................................... II
4 安全配置要求 ............................................................... 2
4.1 账号 ..................................................................... 2
4.2 口令 编号: 1 要求内容 密码长度要求:最少 8 位 密码复杂度要求:至少包含以下四种类别的字符中的三种: z 英语大写字母 A, B, C, , Z z 英语小写字母 a, b, c, , z z 阿拉伯数字 0, 1, 2, , 9 z 非字母数字字符,如标点符号, @, #, $, %, &, *等
资料1:安全基线配置核查使用工具说明.doc
1.下载基线配置核查工具(附件2)
2.下载完成后,运行安装SblCheckTool.msi。
注:若系统未安装.Net Framework 4.0,会提示安装该软件。
在基线配置核查工具下载页面下载.Net Framework 4.0并安装,该软件为微软公司推出的系统组件。
3.安装完成后,双击打开桌面“基线加固工具”快捷方式,进入软件界面。
4.首先输入自己的姓名,工作单位以及网络管理员提供的IP地址。
5. 资料填写完毕请点击测试连接,若无错误将提示“连接成功”,点击“确认”。
6. 点击开始检查,系统将展示出终端计算机的安全配置(检查过程依据计算机性能存在查
别,请耐心等待,一般不超过1分钟)。
Windows操作系统安全防护基线配置要求
可能会使日志量猛增。
编号:OS-Windows-日志-03
要求内容:设置日志容量和覆盖规则,保证日志存储
操作指南:
开始-运行-eventvwr
右键选择日志,属性,根据实际需求设置;
日志文件大小:可根据需要制定。
超过上限时的处理方式(建议日志记录天数不小于90天)
检测方法:
开始-运行-eventvwr,右键选择日志,属性,查看日志上限及超过上线时的处理方式。
查看是否“从本地登陆此计算机”设置为“指定授权用户”
查看是否“从网络访问此计算机”设置为“指定授权用户”
判定条件:
“从本地登陆此计算机”设置为“指定授权用户”
“从网络访问此计算机”设置为“指定授权用户”
三、
编号:OS-Windows-口令-01
要求内容:密码长度最少8位,密码复杂度至少包含以下四种类别的字符中的三种:
英语大写字母A, B, C, … Z
英语小写字母a, b, c, … z
阿拉伯数字0, 1, 2, … 9
非字母数字字符,如标点符号,@, #, $, %, &, *等
操作指南:
进入“控制面板->管理工具->本地安全策略”,在“帐户策略->密码策略”:“密码必须符合复杂性要求”选择“已启动”。
检测方法:
检测方法:
进入“控制面板->管理工具->本地安全策略”,在“本地策略->用户权利指派”:查看“关闭系统”设置为“只指派给Administrators组”;查看是否“从远端系统强制关机”设置为“只指派给Administrators组”。
判定条件:
“关闭系统”设置为“只指派给Administrators组”;
Windows系统安全配置基线
Windows系统安全配置基线目录第1章概述 ...........................................................................................................................................1.1目的 ...........................................................................................................................................1.2适用范围 ...................................................................................................................................1.3适用版本 ...................................................................................................................................第2章安装前准备工作 .......................................................................................................................2.1需准备的光盘 ...........................................................................................................................第3章操作系统的基本安装 ...............................................................................................................3.1基本安装 ...................................................................................................................................第4章账号管理、认证授权 ...............................................................................................................4.1账号 ...........................................................................................................................................4.1.1管理缺省账户...........................................................................................................................4.1.2删除无用账户...........................................................................................................................4.1.3用户权限分离...........................................................................................................................4.2口令 ...........................................................................................................................................4.2.1密码复杂度...............................................................................................................................4.2.2密码最长生存期.......................................................................................................................4.2.3密码历史...................................................................................................................................4.2.4帐户锁定策略...........................................................................................................................4.3授权 ...........................................................................................................................................4.3.1远程关机...................................................................................................................................4.3.2本地关机...................................................................................................................................4.3.3隐藏上次登录名.......................................................................................................................4.3.4关机清理内存页面...................................................................................................................4.3.5用户权利指派...........................................................................................................................第5章日志配置操作 ...........................................................................................................................5.1日志配置 ...................................................................................................................................5.1.1审核登录...................................................................................................................................5.1.2审核策略更改...........................................................................................................................5.1.3审核对象访问...........................................................................................................................5.1.4审核事件目录服务器访问.......................................................................................................5.1.5审核特权使用...........................................................................................................................5.1.6审核系统事件...........................................................................................................................5.1.7审核账户管理...........................................................................................................................5.1.8审核过程追踪...........................................................................................................................5.1.9日志文件大小...........................................................................................................................第6章其他配置操作 ...........................................................................................................................6.1共享文件夹及访问权限 ...........................................................................................................6.1.1关闭默认共享...........................................................................................................................6.2防病毒管理 ...............................................................................................................................6.2.1防病毒软件保护.......................................................................................................................6.3W INDOWS服务..........................................................................................................................6.3.1 系统服务管理..........................................................................................................................6.4访问控制 ...................................................................................................................................6.4.1 限制Radmin管理地址 ...........................................................................................................6.5启动项 .......................................................................................................................................6.4.1关闭Windows自动播放功能 ..................................................................................................6.4.3配置屏保功能...........................................................................................................................6.4.4补丁更新................................................................................................................................... 持续改进............................................................................................................................................。