
思科模拟器交换机与路由器配置实验汇总
在对应于2层交换机的trunk端口的3层交换机端口中配置: Switch(config-if)#switchport trunk encapsulation dot1q //给这个接口 的trunk封装为802.1Q的帧格式 Switch(config-if)#switchport mode trunk //定义这个接口的工作模式 为trunk
交换机与路由器配置总结
精选PPT
1
交换机的基本配置与管理
➢交换机的基本配置与管理 ➢交换机的端口配置与管理 ➢交换机的Telnet远程登陆配置 ➢交换机的端口聚合配置 ➢交换机划分Vlan配置 ➢三层交换机基本配置 ➢利用三层交换机实现VLAN间路由 ➢快速生成树配置
精选PPT
2
1、交换机的基本配置与管理
查看交换机的相关配置: 查看当前生效的配置信息(show running-config) 查看保存在NVRAM中的启动配置信息(show startup-config) 查看端口信息 Switch#show interface 查看交换机的MAC地址表Switch#show mac-address-table
作用:VLAN间路由使处于不同VLAN中的主机进行通信
精选PPT
8
快速生成树配置
生成树协议(spanning-tree),作用是在交换网络中提供冗余备份链路 ,并且解决交换网络中的环路问题;
生成树协议是利用SPA算法,在存在交换机环路的网络中生成一个没有 环路的属性网络,运用该算法将交换网络的冗余备份链路从逻辑上断开,当 主链路出现故障时,能够自动的切换到备份链路,保证数据的正常转发。
技术原理: 交换机的管理方式基本分为两种:带内管理和带外管理。 通过交换机的Console端口管理交换机属于带外管理;这种管理方式不
占用交换机的网络端口,第一次配置交换机必须利用Console端口进行配置 。
通过Telnet、拨号等方式属于带内管理。
交换机命令行
1、进入特权模式(en)
2、进入全局配置模式(conf t) 3、进入交换机端口视图管理
命令行:
设置端口通信速度Switch(config-if)#speed [10/100/auto] 设置端口单双工模式Switch(config-if)#duplex [half/full/auto] 注意链路两端设置为同样的模式 switch(config)# enable password ****** 设置进入特权模式的密码 switch(config-line)可以设置通过console端口连接设备 及Telnet远程登录时所需的密码;
为telnet用户配置用户名和登录口令: switch(config)# line vty 0 4表示配置远程登录线路,0~4是远程 登录的线路编号。 switch(config-line)# login 用于打开登录认证功能。 switch(config-line)# password 5ijsj //设置远程登录进入访问的 密码 Switch(config-line)#privilege level 3 //配置远程登录用户的权 限为最高级别权限3
精选PPT
6
交换机划分Vlan配置
概念: VLAN是指在一个物理网段内。进行逻辑的划分,划分成若干 个虚拟局域网。
特性: 不受物理位置的限制,可以进行灵活的划分。VLAN具备了一 个物理网段所具备的特性。相同VLAN内的主机可以相互直接通信,不同 VLAN间的主机之间互相访问必须经路由设备进行转发,广播数据包只可以 在本VLAN内进行广播,不能传输到其他VLAN中。
精选PPT
5
交换机的端口聚合配置
端口聚合(又称为链路聚合),将交换机上的多个端口在物理上连接起 来,在逻辑上捆绑在一起,形成一个拥有较大宽带的端口,可以实现负载 分担,并提供冗余链路。
将2个或多个物理端口组合在一起成为一条逻辑的路径,即链路 channel-group,同时也形成了一个逻辑端口port-channel(一个整体)
分类: Port VLAN一般适用在同一个交换机下的VLAN划分,若是跨交换机的 VLAN划分则需使用基于802.1Q的TAG VLAN。
精选PPT
7
三层交换机
三层交换机是带有三层路由功能的交换机,也就是这台交换机的端口 既有三层路由功能,也具有二层交换功能。三层交换机端口默认为二层口 ,如果需要启用三层功能就需要在此端口输入no switchport命令。
关键命令行: Switch(config)#interface range f0/1-2 Switch(config-if-range)#Switchport mode trunk //设置端口模式为trunk Switch(config-if-range)#channel-group 1 mode on //加入链路组1并开 启 Switch(config-if-range)#exit Switch(config)#port-channel load-balance dst-ip //按照目标主机IP地址 数据分发来实现负载平衡 Switch(config)#exit Switch#show etherchannel summary
4、返回到上级模式(exit)
5、从全局以下模式返回到特权模式(end) 6、帮助信息(如? 、co?、copy?)
7、命令简写(如 conf t)
8、命令自动补全(Tab)
9、快捷键(ctrl+c中断测试,ctrl+z退回到特权视图)
10、Reload重启。(在特权模式下) 11、修改交换机名称(hostname X)
精选PPT
4
交换机的Telnet远程登陆配置
技术原理:
在2层交换机中,IP地址仅用于远程登录管理交换机,对于交换 机的运行不是必需,但是若没有配置管理IP地址,则交换机只能采用 控制端口Console进行本地配置和管理。
默认情况下,交换机的所有端口均属于VLAN1,VLAN1是交换 机自动创建和管理的。每个VLAN只有一个活动的管理地址,因此对 2层交换机设置管理地址之前,首先应选择VLAN1接口,然后再利用 IP address配置命令设置管理IP地址。
2024版年度思科路由器配置笔记与交换机模拟器教程

2023REPORTING 思科路由器配置笔记与交换机模拟器教程•路由器与交换机基础•思科路由器配置详解•思科交换机配置详解•思科模拟器使用方法•故障排查与网络优化•总结与展望目录20232023REPORTINGPART01路由器与交换机基础路由器与交换机简介路由器一种网络设备,用于连接不同网络,实现网络间的数据传输和路由选择。
交换机一种网络设备,用于在同一网络内部进行数据传输,实现设备间的快速通信。
网络拓扑结构与设备连接网络拓扑结构描述网络中设备连接方式的模型,常见的有星型、树型、环型和网状型等。
设备连接通过网络线缆将路由器、交换机、计算机等设备连接起来,形成一个可通信的网络。
IP地址与子网掩码IP地址用于唯一标识网络中的设备,由32位二进制数组成,分为网络地址和主机地址两部分。
子网掩码用于划分IP地址中的网络地址和主机地址,通过与IP地址进行按位与运算得到网络地址。
A BC D路由器与交换机的基本配置路由器基本配置包括设置路由器的主机名、密码、接口IP 地址、路由协议等。
配置文件备份与恢复对路由器和交换机的配置文件进行备份,以便在设备出现问题时可以快速恢复配置。
交换机基本配置包括设置交换机的主机名、密码、VLAN 、端口速率、双工模式等。
远程管理与故障排除通过远程登录到路由器和交换机进行管理和故障排除,提高网络维护效率。
2023REPORTINGPART02思科路由器配置详解进入接口配置模式使用`interface`命令进入特定接口的配置模式,如`interface FastEthernet 0/0`。
启用接口使用`no shutdown`命令启用接口,使其能够正常工作。
配置IP地址在接口配置模式下,使用`ip address`命令为接口配置IP地址和子网掩码,如`ip address 192.168.1.1 255.255.255.0`。
配置接口带宽和延迟可以使用`bandwidth`和`delay`命令来配置接口的带宽和延迟参数,以优化网络性能。
cisco模拟器之------交换机、路由器、vlan的综合实例
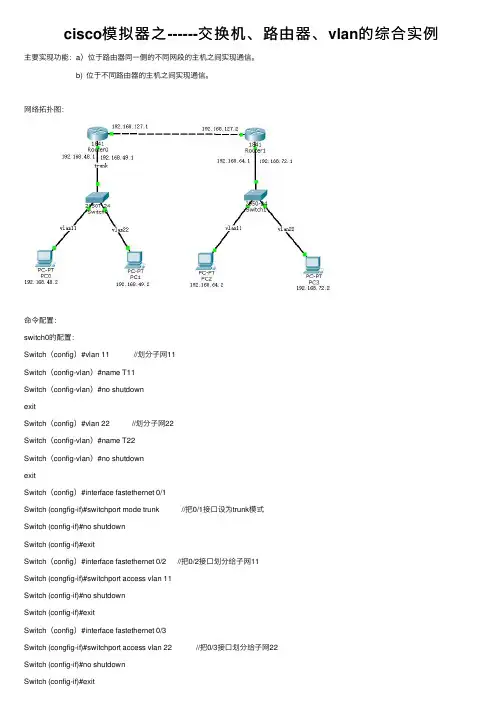
cisco模拟器之------交换机、路由器、vlan的综合实例主要实现功能:a)位于路由器同⼀侧的不同⽹段的主机之间实现通信。
b) 位于不同路由器的主机之间实现通信。
⽹络拓扑图:命令配置:switch0的配置:Switch(config)#vlan 11 //划分⼦⽹11Switch(config-vlan)#name T11Switch(config-vlan)#no shutdownexitSwitch(config)#vlan 22 //划分⼦⽹22Switch(config-vlan)#name T22Switch(config-vlan)#no shutdownexitSwitch(config)#interface fastethernet 0/1Switch (congfig-if)#switchport mode trunk //把0/1接⼝设为trunk模式Switch (config-if)#no shutdownSwitch (config-if)#exitSwitch(config)#interface fastethernet 0/2 //把0/2接⼝划分给⼦⽹11Switch (congfig-if)#switchport access vlan 11Switch (config-if)#no shutdownSwitch (config-if)#exitSwitch(config)#interface fastethernet 0/3Switch (congfig-if)#switchport access vlan 22 //把0/3接⼝划分给⼦⽹22Switch (config-if)#no shutdownSwitch (config-if)#exitSwitch1的配置:Switch(config)# vlan 11Switch(config-vlan)#name T11Switch(config-vlan)#no shutdownexitSwitch(config)# vlan 22Switch(config-vlan)#name T22Switch(config-vlan)#no shutdownexitSwitch(config)#interface fastethernet 0/1Switch (congfig-if)#switchport mode trunkSwitch (config-if)#no shutdownSwitch (config-if)#exitSwitch(config)#interface fastethernet 0/2Switch (congfig-if)#switchport access vlan 11Switch (config-if)#no shutdownSwitch (config-if)#exitSwitch(config)#interface fastethernet 0/3Switch (congfig-if)#switchport access vlan 22Switch (config-if)#no shutdownSwitch (config-if)#exitRouter0的配置:Switch (config)#int f0/1.1 //在0/1接⼝下划分⼦接⼝0/1.1Switch (config)#int f0/1.2 //在0/1接⼝下划分⼦接⼝0/1.2Switch(config)#interface fastethernet 0/1.1 //配置⼦接⼝0/1.1的路由信息Switch (congfig-subif)#encapsulation dot1Q 11 //单臂路由Switch (config-subif)#ip address 192.168.48.1 255.255.255.0Switch (config-subif)#exitSwitch(config)#interface fastethernet 0/1.2 //配置⼦接⼝0/1.2的路由信息Switch (congfig-subif)#encapsulation dot1Q 22 //单臂路由Switch (config-subif)#ip address 192.168.49.1 255.255.255.0Switch (config-subif)#exitSwitch(config)#interface fastethernet 0/1Switch (congfig-subif)#no shutdownSwitch (congfig-subif)#exitSwitch (congfig)#interface fastethernet 0/0 //配置接⼝0/0的路由信息Switch (config-subif)#ip address 192.168.127.1 255.255.255.0Switch (congfig-subif)#no shutdownSwitch (congfig-subif)#exitSwitch (config)#ip route 192.168.64.0 255.255.255.0 192.168.127.2 //配置静态路由协议Switch (config)#ip route 192.168.72.0 255.255.255.0 192.168.127.2Switch (config)#exitRouter1的配置:Switch (config)#int f0/1.1Switch (config)#int f0/1.2Switch(config)#interface fastethernet 0/1.1Switch (congfig-subif)#encapsulation dot1Q 11Switch (config-subif)#ip address 192.168.64.1 255.255.255.0Switch (config-subif)#exitSwitch(config)#interface fastethernet 0/1.2Switch (congfig-subif)#encapsulation dot1Q 22Switch (config-subif)#ip address 192.168.72.1 255.255.255.0Switch (config-subif)#exitSwitch(config)#interface fastethernet 0/1Switch (congfig-subif)#no shutdownSwitch (congfig-subif)#exitSwitch (congfig)#interface fastethernet 0/0Switch (config-subif)#ip address 192.168.127.2 255.255.255.0Switch (congfig-subif)#no shutdownSwitch (congfig-subif)#exitSwitch (config)#ip route 192.168.48.0 255.255.255.0 192.168.127.1Switch (config)#ip route 192.168.49.0 255.255.255.0 192.168.127.1Switch (config)#exit分别给各台主机配置ip以及其他信息:结果每台主机都可以通信。
实验八 交换机、路由器综合实验实验报告
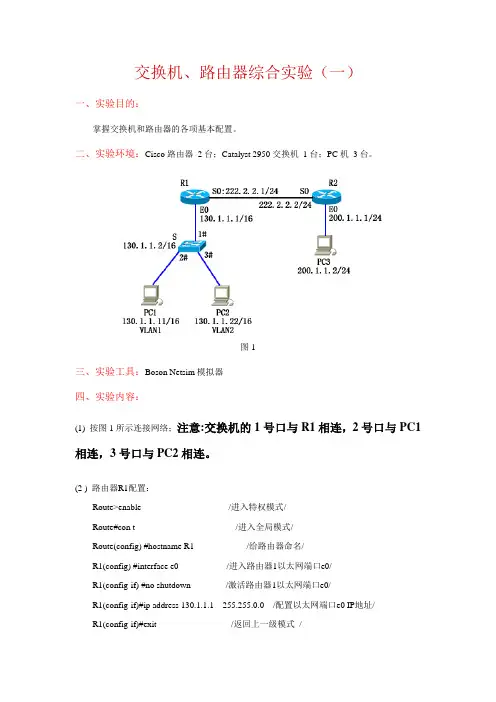
交换机、路由器综合实验(一)一、实验目的:掌握交换机和路由器的各项基本配置。
二、实验环境:Cisco路由器2台;Catalyst 2950交换机1台;PC机3台。
图1三、实验工具:Boson Netsim模拟器四、实验内容:(1) 按图1所示连接网络;注意:交换机的1号口与R1相连,2号口与PC1相连,3号口与PC2相连。
(2 ) 路由器R1配置:Route>enable /进入特权模式/Route#con t /进入全局模式/Route(config) #hostname R1 /给路由器命名/R1(config) #interface e0 /进入路由器1以太网端口e0/R1(config-if) #no shutdown /激活路由器1以太网端口e0/R1(config-if)#ip address 130.1.1.1 255.255.0.0 /配置以太网端口e0 IP地址/R1(config-if)#exit /返回上一级模式/R1(config) #interface s0 /进入串行端口s0/R1(config-if) #no shutdown /激活串行端口s0/R1(config-if) #clock rate 64000 /在DCE端配置时钟频率/R1(config-if)#ip address 222.2.2.1 255.255.255.0 /配置串口s0 IP地址/R1(config-if)#exit /返回上一级模式/R1(config)#ip route 200.1.1.0 255.255.255.0 222.2.2.2 /配置R1到R2的静态路由,200.1.1.0为目标网络地址,255.255.255.0为目标网络子网掩码,222.2.2.2为下一跳地址/ R1(config) #end /返回上一级模式/R1 #show ip route /查看R1的路由表/(3) 路由器R2配置:Route>enable /进入特权模式/Route#con t /进入全局模式/Route(config) #hostname R2 /给路由器命名/R2 (config) #interface e0 /进入路由器2以太网端口e0/R2(config-if) #no shutdown /激活路由器2以太网端口e0/R2(config-if)#ip address 200.1.1.1 255.255.255.0 /配置串口s0 IP地址/R2(config-if)#exit /返回上一级模式/R2(config) #interface s0 /进入串行端口s0/R2(config-if) #no shutdown /激活串行端口s0/R2(config-if) #clock rate 64000 /在DCE端配置时钟频率/R2(config-if)#ip address 222.2.2.2 255.255.255.0 /配置串口s0 IP地址/R2(config-if)#exit /返回上一级模式/R2 (config)#ip route 130.1.0.0 255.255.0.0 222.2.2.1 /配置R2到R1的静态路由,130.1.0.0为目标网络地址,255.255.0.0为目标网络子网掩码,222.2.2.1为下一跳地址/ R2 (config) #end /返回上一级模式/R2#show ip route /查看R2的路由表/(4) 交换机配置Switch>enable /进入特权模式/Switch #config t /进入全局模式/Switch (config)#hostname S /给交换机命名/S(config)#ip default-gateway 130.1.1.1 /配置交换机的默认网关/S(config)#interface vlan 1 /交换机的端口默认为VLAN1/S(config-if)#ip address 130.1.1.2 255.255.0.0 /配置交换机的管理IP/S(config-if)#no shutdown /激活端口/S(config-if)#end /返回上一级/S#vlan database /用于进入VLAN配置状态/S(vlan)# vlan 2 name VLAN2 /创建VLAN,并为新建VLAN命名为VLAN2/S(vlan)#exit /返回上一级/S#conf t /进入全局模式/S(config)#interface fa0/3 /指定交换机的3号端口(3号端口与PC2相连)/ S (config-if)#switchport access vlan 2 /命令用于把3号接口分配给一个VLAN2/ S(vlan)#exitS(config)#interface fa0/4 /指定交换机的4号端口/S(config-if)#switchport access vlan 2 /命令用于把3号接口分配给一个VLAN2/ S(config-if)#end(5) 配置各PC机:包括IP地址、子网掩码和默认网关。
路由器与交换机配置实训总结(完整版)应付老师必备
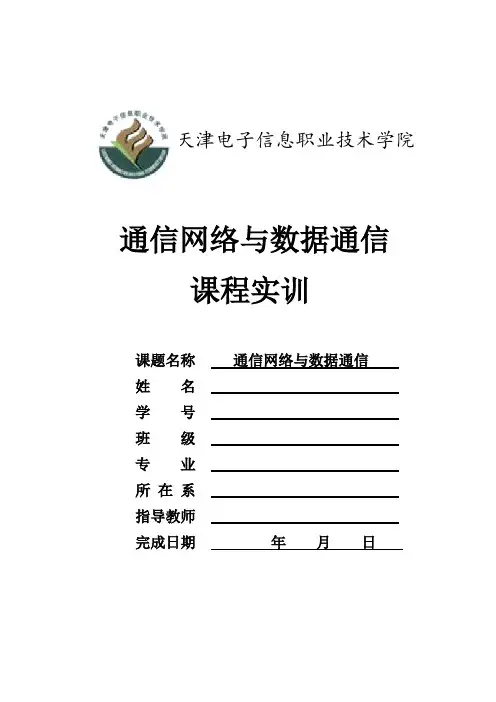
天津电子信息职业技术学院通信网络与数据通信课程实训课题名称通信网络与数据通信姓名学号班级专业所在系指导教师完成日期年月日一、实训目的、要求(概述)二、仿真(命令解释,截图等)三、中兴设备配置(可以拍照,截图)四、总结(收获,不足,体会等)(1)实训目的:1.初步认识packet Tracer软件的工作环境;2.初步认识网络拓扑中的常用设备(路由器、交换机等);3.认识交叉线和直连线(2)、实训要求:1.按照题目要求进行网络拓扑图设计;2.对题目中的拓扑图正确连线,并使所有连线up;3.能够对交换机或路由器添加或删除模块;4.对各主机能够进行IP设置。
图示:如图完成任务要求一对Switch0进行配置:Switch>enSwitch#conf tEnter configuration commands, one per line. End with CNTL/Z. Switch(config)#vlan 10Switch(config-vlan)#exiSwitch(config)#interface fa 0/2Switch(config-if)#switchport access vlan 10Switch(config-if)#exiSwitch(config)#interface fa 0/1Switch(config-if)#switchport mode trunkSwitch(config-if)#exiSwitch(config)#interface fa 0/3Switch(config-if)#switchport mode trunk%LINEPROTO-5-UPDOWN: Line protocol on Interface FastEthernet0/3, changed state to down%LINEPROTO-5-UPDOWN: Line protocol on Interface FastEthernet0/3, changed state to upSwitch(config-if)#exiSwitch(config)#end%SYS-5-CONFIG_I: Configured from console by consoleSwitch#wrBuilding configuration...[OK]二对Switch1进行配置:Switch>enSwitch#conf tEnter configuration commands, one per line. End with CNTL/Z.Switch(config)#vlan 10Switch(config-vlan)#exiSwitch(config)#vlan 20Switch(config-vlan)#exiSwitch(config)#interface fa 0/2Switch(config-if)#switchport access vlan 10Switch(config-if)#exiSwitch(config)#interface fa 0/3Switch(config-if)#switchport access vlan 20Switch(config-if)#exiSwitch(config)#interface fa 0/1Switch(config-if)#switchport mode trunkSwitch(config-if)#exiSwitch(config)#endSwitch#%SYS-5-CONFIG_I: Configured from console by consoleSwitch#wrBuilding configuration...[OK]三对Router0进行配置:Continue with configuration dialog? [yes/no]: noPress RETURN to get started!Router>enRouter#conf tEnter configuration commands, one per line. End with CNTL/Z.Router(config)#interface fa 0/1Router(config-if)#ip add 192.168.12.1 255.255.255.0Router(config-if)#no shutdown%LINK-5-CHANGED: Interface FastEthernet0/1, changed state to up%LINEPROTO-5-UPDOWN: Line protocol on Interface FastEthernet0/1, changed state to upRouter(config-if)#exiRouter(config)#interface fa 0/0Router(config-if)#no shutdown%LINK-5-CHANGED: Interface FastEthernet0/0, changed state to up%LINEPROTO-5-UPDOWN: Line protocol on Interface FastEthernet0/0, changed state to upRouter(config-if)#exiRouter(config)#interface fa 0/0.1%LINK-5-CHANGED: Interface FastEthernet0/0.1, changed state to up%LINEPROTO-5-UPDOWN: Line protocol on Interface FastEthernet0/0.1, changed state to upRouter(config-subif)#encapsulation dot1Q 10Router(config-subif)#ip add 192.168.1.1 255.255.255.0Router(config-subif)#no shutdownRouter(config-subif)#exiRouter(config)#interface fa 0/0.2%LINK-5-CHANGED: Interface FastEthernet0/0.2, changed state to up%LINEPROTO-5-UPDOWN: Line protocol on Interface FastEthernet0/0.2, changed state to upRouter(config-subif)#encapsulation dot1Q 20Router(config-subif)#ip add 192.168.2.1 255.255.255.0Router(config-subif)#no shutdownRouter(config-subif)#exiRouter(config)#router ripRouter(config-router)#network 192.168.12.0Router(config-router)#network 192.168.1.0Router(config-router)#network 192.168.2.0Router(config-router)#endRouter#%SYS-5-CONFIG_I: Configured from console by consoleRouter#wrBuilding configuration...[OK]四对Multilayer Switch0进行配置:Switch>enSwitch#conf tEnter configuration commands, one per line. End with CNTL/Z.Switch(config)#vlan 30Switch(config-vlan)#exiSwitch(config)#vlan 40Switch(config-vlan)#exiSwitch(config)#interface fa 0/1Switch(config-if)#switchport access vlan 30Switch(config-if)#exiSwitch(config)#interface fa 0/2Switch(config-if)#switchport access vlan 40Switch(config-if)#exiSwitch(config)#interface vlan 30%LINK-5-CHANGED: Interface Vlan30, changed state to up%LINEPROTO-5-UPDOWN: Line protocol on Interface Vlan30, changed state to up Switch(config-if)#ip add 192.168.12.2 255.255.255.0Switch(config-if)#no shutdownSwitch(config-if)#exiSwitch(config)#interface vlan 40%LINK-5-CHANGED: Interface Vlan40, changed state to up%LINEPROTO-5-UPDOWN: Line protocol on Interface Vlan40, changed state to up Switch(config-if)#ip add 192.168.4.1 255.255.255.0Switch(config-if)#no shutdownSwitch(config-if)#exiSwitch(config)#router ripSwitch(config-router)#network 192.168.12.0Switch(config-router)#network 192.168.4.0Switch(config-router)#endSwitch#%SYS-5-CONFIG_I: Configured from console by consoleSwitch#wrBuilding configuration...[OK]Ping 192.168.1.10Ping 192.168.2.10中兴设备配置实训总结:经过这段时间赵老师给我们实训关于思科的路由器与交换机的知识,如交换机配置(vlan trunk vtp),静态路由,动态路由,访问列表, VLAN的创建,不同VLAN和网段的互通等。
交换机、路由器综合实验(三)
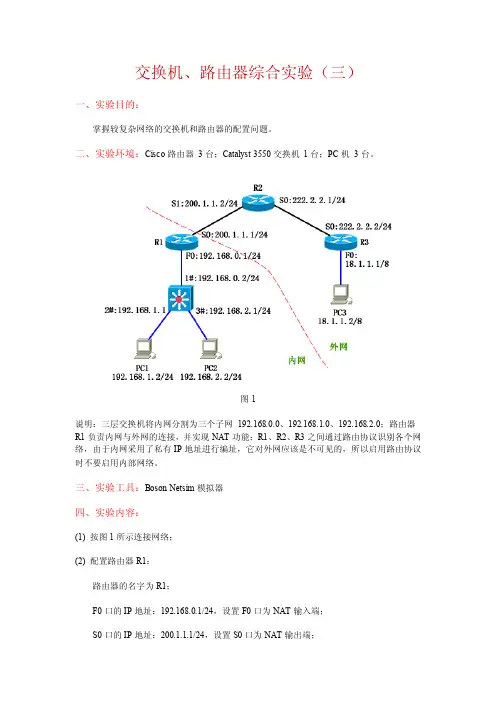
交换机、路由器综合实验(三)一、实验目的:掌握较复杂网络的交换机和路由器的配置问题。
二、实验环境:Cisco路由器3台;Catalyst 3550交换机1台;PC机3台。
图1说明:三层交换机将内网分割为三个子网192.168.0.0、192.168.1.0、192.168.2.0;路由器R1负责内网与外网的连接,并实现NAT功能;R1、R2、R3之间通过路由协议识别各个网络,由于内网采用了私有IP地址进行编址,它对外网应该是不可见的,所以启用路由协议时不要启用内部网络。
三、实验工具:Boson Netsim模拟器四、实验内容:(1) 按图1所示连接网络;(2) 配置路由器R1:路由器的名字为R1;F0口的IP地址:192.168.0.1/24,设置F0口为NAT输入端;S0口的IP地址:200.1.1.1/24,设置S0口为NAT输出端;配置NAT池,地址范围为200.1.1.10~200.1.1.20,将内网中格式为192.168.*.* 的IP 地址转换为NAT池中的IP地址;配置静态路由,将目的网络为192.168.1.0 或192.168.2.0 的数据报发往192.168.0.2;配置OSPF路由协议,区域号为10,在它的外网地址上启用协议。
(3) 配置路由器R2:路由器的名字为R2;S0口的IP地址:222.2.2.1/24;S1口的IP地址:200.1.1.2/24;配置OSPF路由协议,区域号为10,在它的所有直连网络上启用协议。
(4) 配置路由器R3:路由器的名字为R3;F0口的IP地址:18.1.1.1/8;S0口的IP地址:222.2.2.2/24;配置OSPF路由协议,区域号为10,在它的所有直连网络上启用协议。
(5) 配置三层交换机:把F0/1口设置为三层路由口,IP地址为192.168.0.2/24;把F0/2口设置为三层路由口,IP地址为192.168.1.1/24;把F0/3口设置为三层路由口,IP地址为192.168.2.1/24;配置默认路由,方向为R1路由器的F0口;启用路由功能。
交换机、路由器综合实验(三)
交换机、路由器综合实验(三)一、实验目的:掌握较复杂网络的交换机和路由器的配置问题。
二、实验环境:Cisco路由器3台;Catalyst 3550交换机1台;PC机3台。
图1说明:三层交换机将内网分割为三个子网192.168.0.0、192.168.1.0、192.168.2.0;路由器R1负责内网与外网的连接,并实现NAT功能;R1、R2、R3之间通过路由协议识别各个网络,由于内网采用了私有IP地址进行编址,它对外网应该是不可见的,所以启用路由协议时不要启用内部网络。
三、实验工具:Boson Netsim模拟器四、实验内容:(1) 按图1所示连接网络;(2) 配置路由器R1:路由器的名字为R1;F0口的IP地址:192.168.0.1/24,设置F0口为NAT输入端;S0口的IP地址:200.1.1.1/24,设置S0口为NAT输出端;配置NAT池,地址范围为200.1.1.10~200.1.1.20,将内网中格式为192.168.*.* 的IP 地址转换为NAT池中的IP地址;配置静态路由,将目的网络为192.168.1.0 或192.168.2.0 的数据报发往192.168.0.2;配置OSPF路由协议,区域号为10,在它的外网地址上启用协议。
(3) 配置路由器R2:路由器的名字为R2;S0口的IP地址:222.2.2.1/24;S1口的IP地址:200.1.1.2/24;配置OSPF路由协议,区域号为10,在它的所有直连网络上启用协议。
(4) 配置路由器R3:路由器的名字为R3;F0口的IP地址:18.1.1.1/8;S0口的IP地址:222.2.2.2/24;配置OSPF路由协议,区域号为10,在它的所有直连网络上启用协议。
(5) 配置三层交换机:把F0/1口设置为三层路由口,IP地址为192.168.0.2/24;把F0/2口设置为三层路由口,IP地址为192.168.1.1/24;把F0/3口设置为三层路由口,IP地址为192.168.2.1/24;配置默认路由,方向为R1路由器的F0口;启用路由功能。
思科网络实验综合路由交换实验报告
Switch(config-if)#switch mode trunk Switch(config-if)#int f0/2 Switch(config-if)#switchport trunk encapsulation dot1q Switch(config-if)#switch mode trunk (4) 配置 ACL 表: 给总经理的电脑配 ACL 如下:(采用自反 ACL) Switch(config)#ip access-list extended VLAN2 Switch(config-ext-nacl)#deny icmp 192.168.1.0 0.0.0.255 any echo-reply Switch(config-ext-nacl)#permit icmp 192.168.1.0 0.0.0.255 any echo Switch(config-ext-nacl)#exit Switch(config)#int vlan 2 Switch(config-if)#ip access-group VLAN2 in Switch(config-if)#exit 这一步可以实现总经理部门不能被其它部门访问的功能 财务部 ACL: Switch(config)#ip access-list extended VLAN3 Switch(config-ext-nacl)#deny icmp 192.168.2.0 0.0.0.255 192.168.3.0 0.0.0.225 Switch(config-ext-nacl)#deny icmp 192.168.2.0 0.0.0.255 192.168.4.0 0.0.0.225 Switch(config-ext-nacl)#deny icmp 192.168.2.0 0.0.0.255 192.168.6.0 0.0.0.225 Switch(config-ext-nacl)#deny icmp 192.168.2.0 0.0.0.255 192.168.7.0 0.0.0.225 Switch(config-ext-nacl)#permit ip any any Switch(config-ext-nacl)#exit Switch(config)#int vlan 3 Switch(config-if)#ip access-group VLAN3 in Switch(config-if)#exit 这一步能实现财务部不能被其它部门访问,但允许总经理访问 , 实现其它部门的相同功能同上。
思科网络拓扑实验报告(3篇)
第1篇一、实验目的1. 掌握思科网络拓扑设计的基本原理和方法。
2. 熟悉网络设备的配置和调试方法。
3. 培养网络故障排除能力。
4. 提高网络规划与实施能力。
二、实验环境1. 软件环境:Cisco Packet Tracer 8.02. 硬件环境:两台路由器、两台交换机、四台PC、网线若干三、实验内容1. 构建网络拓扑2. 配置网络设备3. 验证网络连通性4. 故障排除四、实验步骤1. 构建网络拓扑(1)打开Cisco Packet Tracer软件,创建一个新的网络项目。
(2)从工具栏中拖拽路由器、交换机、PC等设备到画布上,根据实验要求搭建网络拓扑。
(3)使用网线连接设备,确保连接正确。
2. 配置网络设备(1)配置路由器a. 配置路由器名称:Router1b. 配置接口IP地址:Fa0/0接口配置为192.168.1.1/24,Fa0/1接口配置为192.168.2.1/24c. 配置默认路由:ip route 0.0.0.0 0.0.0.0 192.168.2.2(2)配置交换机a. 配置交换机名称:Switch1b. 配置VLAN:创建VLAN 10和VLAN 20,分别对应两个子网c. 配置接口:将Fa0/1接口分配给VLAN 10,Fa0/2接口分配给VLAN 20(3)配置PCa. 配置PC1:IP地址为192.168.1.2/24,默认网关为192.168.1.1b. 配置PC2:IP地址为192.168.2.2/24,默认网关为192.168.2.1c. 配置PC3:IP地址为192.168.1.3/24,默认网关为192.168.1.1d. 配置PC4:IP地址为192.168.2.3/24,默认网关为192.168.2.13. 验证网络连通性(1)在PC1上ping PC2、PC3、PC4,检查是否能够ping通。
(2)在PC2上ping PC1、PC3、PC4,检查是否能够ping通。
实验3交换机、路由配置实验
实验三交换机、路由器配置实验一、实验目的1.学习路由器的基本连接和配置方法,了解路由器在网络互连中的作用;2.掌握子网划分方法和子网地址计算;3.学习局域网互连、局域网与广域网互连的方法,了解构建小型计算机网络的基本知识;4.熟悉Cisco Catalyst 1924以太交换机特性;5.掌握Cisco Catalyst 1924以太交换机基本配置方法。
二、实验内容1.熟悉模拟软件的运行环境及操作方法;2.路由器的配置与管理;3.交换机的配置与管理。
三、实验原理1. 路由器是一种计算机网络互连设备,用于实现计算机局域网和广域网的互连,或多个局域网通过广域网互连。
路由器具有路由选择的功能,实现OSI 参考模型的网络层功能。
路由器利用互连协议将多个逻辑子网连接,利用路由协议,根据信息包的目的地址进行路由选择,选择最佳路由,来实现数据包的有效传送。
Cisco路由器主要有局域网接口、广域网接口等。
局域网接口主要有以太网接口、令牌环网接口、快速以太网接口、FDDI等,与广域网的连接通过串行接口实现。
串行接口使用专用电缆和DCE相连,与广域网建立连接,利用广域网的传输能力实现网络互连。
Cisco路由器配置可通过控制台终端、虚拟终端、图形网络管理软件、TFTP 服务器等方式实现,本实验通过模拟软件模拟通过控制台使用命令行接口,了解Cisco IOS的使用,对路由器接口、路由器协议进行配置,将多个路由器连接,构成小型网络,并实现局域网之间通过路由器通信。
2. 交换机就是一种在通信系统中完成信息交换功能的设备。
交换机的主要功能包括物理编址、网络拓扑结构、错误校验、帧序列以及流量控制。
目前一些高档交换机还具备了一些新的功能,如对VLAN(虚拟局域网)的支持、对链路汇聚的支持,甚至有的还具有路由和防火墙的功能。
交换机除了能够连接同种类型的网络之外,还可以在不同类型的网络(如以太网和快速以太网)之间起到互连作用。
如今许多交换机都能够提供支持快速以太网或FDDI等的高速连接端口,用于连接网络中的其它交换机或者为带宽占用量大的关键服务器提供附加带宽。
实验一思科路由器,交换机基本配置
思科路由器、交换机的基本配置一:路由器的配置方式一般情况下,思科路由器可以通过下途径配置(图1):(1)Console口接终端或运行终端仿真软件的微机;(2)AUX口接MODEM,通过电话线与远方的终端或运行终端仿真软件的微机相连;(3)通过Ethernet上的TFTP服务器;(4)通过Ethernet上的TELNET程序;(5)通过Ethernet上的SNMP网管工作站。
路由器第一次设置时必须采用第一种方式, 在配置计算机上,启动Windows2000,通过开始|程序|附件|通讯|超级终端。
此时终端的硬件设置如下:波特率:9600;数据位:8;停止位:1;奇偶检验:无。
通常可以使用命令行界面(CLI)或者其它工具(如SecureCRT)配置路由器。
二:路由器的模式思科路由器有三种模式:用户模式,特权模式,配置模式1.用户模式当登录路由器后,系统自动进入用户EXEC命令模式。
例如:Router>在用户模式状态下,用户只能查看路由器的连接状态和基本信息,访问其他网络和主机,但是不能对路由器进行配置,不能看到更改路由器的设置内容。
2.特权模式在用户EXEC模式下,键入“enable”命令,即可进入特权EXEC模式。
例如:Router>enableRouter#Router#exit 退回到用户模式Router>特权模式可以执行用户模式下的所有命令,还可以看到更改路由器的设置内容,能够运行用于测试网络、检查系统的命令。
可以使用“configure”命令进入其他的配置模式。
3.全局配置模式在全局配置模式下可以配置路由器的全局性参数,更改已有配置。
要进入全局配置模式,必须首先进入特权模式,然后使用“configure”命令进入全局配置模式。
Router#configure terminal 也可使用命令缩写Router#conf tRouter(config)#可以使用“exit”、“end”命令或者键入“Ctrl-Z”返回特权模式状态。