
物理安全测评指导书-三级S3A3G3-1.0版
2)具有防雷检测资质的检测部门对防雷装置的检测报告。
2)应检查是否具有相关防雷检测部门的检测报告。
c)机房应设置交流电源地线。
1)应访谈物理安全负责人,询问机房计算机系统接地是否设置了交流电源地线。
1)设置了交流电源地线。
2)防雷验收文档中有设置交流电源地线的说明。
b)应采取措施防止雨水通过机房窗户、屋顶和墙壁渗透。
1)应检查机房是否具有对外开放的窗户,如果有窗户是否采取必要的防雨措施。在屋顶和墙壁等是否不存在漏水、渗透和返潮现象,机房及其环境是否不存在明显的漏水和返潮的威胁。
1)穿过机房墙壁或楼板的给水排水管道采取防渗漏和防结露等防水保护措施。
2)机房的窗户、屋顶和墙壁等未出现过漏水、渗透和返潮现象。
序号
类别
测评项
测评实施
预期结果
说明
1
物理位置的选择
a)机房和办公场地应选择在具有防震、防风和防雨等能力的建筑内。
1)应检查机房和办公场地的设计/验收文档,查看是否具有机房场地的选址说明,查看是否说明机房和办公场地所在的建筑具有防震、防风和防雨等能力。
1)具有建筑物抗震设防审批文档。
2)机房具有防风、防雨能力。
1)设置对水敏感的检测仪表或元件,对机房进行防水检测和报警。
2)仪表或元件正常运行。
3)具有运行记录、定期检查和维护记录。
2)应检查是否有防水检测装置的运行记录、定期检查和维护记录。
7
防静电
a)主要设备应采用必要的接地防静电措施。
1)应访谈物理安全负责人,询问机房是否存在静电问题或因静电引起的故障事件,采取了哪些有效防静电措施,主要设备是否采用必要的接地防静电措施。
1)机房安装摄像、传感等监控报警系统。
2)监控报警系统正常运行。
3)具有机房监控报警设施的安全资质材料、安装测试和验收报告。
4)具有监控报警系统的监控记录、定期检查和维护记录。
2)应检查是否有机房监控报警设施的安全资质材料、安装测试和验收报告。
3)应检查机房监控报警系统是否有运行记录、定期检查和维护记录。
1)介质有分类标识。
2)介质分类存放在介质库或档案室内。
2)应检查介质的管理情况,查看介质是否具有正确的分类标识,是否存放在介质库或档案室中,并且进行分类存放(满足磁介质、纸介质等的存放要求)。
e)应利用光、电等技术设置机房的防盗报警系统。
1)应检查机房是否具有防盗报警设施,查看其是否正常运行。
1)机房安装防盗报警设施。
2)应检查机房是否铺设了防静电地板。
8
温湿度控制
a)机房应设置温、湿度自动调节设施,使机房温、湿度的变化在设备运行所允许的范围之内。
1)应检查温、湿度自动调节系统是否能够正常运行。
1)设置了机房配备温湿度自动调节设施。
2)温湿度自动调节设施能够正常运行。
4)具有温湿度自动调节设施的运行记录、定期检查和维护记录。
2)应检查机房设计/验收文档,查看是否具有地线连接要求的描述,是否与实际情况一致。
5
防火
a)机房应设置火灾自动消防系统,自动检测火情、自动报警,并自动灭火。
1)应访谈物理安全负责人,询问机房采取了哪些防火措施,是否设置了灭火设备,是否设置了自动检测火情、自动报警、自动灭火的自动消防系统。
1)机房设置了自动检测火情、自动报警、自动灭火的自动消防系统。
b)机房及相关的工作房间和辅助房应采用具有耐火等级的建筑材料。
1)应检查机房设计/验收文档,查看是否说明机房及相关的工作房间和辅助房间的建筑材料具有相应的耐火等级。
1)具有机房设计或验收文档。
2)验收文档中描述机房及相关的工作房间和辅助房采用具有耐火等级的建筑材料。
c)机房应采取区域隔离防火措施,将重要设备与其他设备隔离开。
1)应检查是否具有对进入机房人员的身份鉴别措施,如戴有可见的身份辨别标识。
1)机房所有开放的出入口有专人值守。
2)能够识别进出人员身份。
3)具有来访人员进入机房的登记记录。
3)应检查机房所有开放的出入口是否具有专人值守,进入机房的人员登记记录。
b)需进入机房的来访人员应经过申请和审批流程,并限制和监控其活动范围。
3)具有定期检查和维护记录
4)具有机房湿度记录。
2)应检查机房是否具有除湿装置并能够正常运行,是否具有防止出现机房地下积水的转移与渗透的措施,是否与机房湿度记录情况一致。
d)应装对水敏感的检测仪表或元件,对机房进行防水检测和报警。
1)应检查是否设置水敏感的检测仪表或元件,对机房进行防水检测和报警,查看该仪表或元件是否正常运行。
1)主要设备或设备的主要部件已固定在机架上。
2)主要设备或设备的主要部件上设置明显的不易除去的标记。
c)应将通信线缆铺设在隐蔽处,可铺设在地下或管道中。
1)应检查通信线缆铺设是否在隐蔽处(如铺设在地下或管道中等)。
1)通信线缆铺设在不易被发现的地方。
d)应对介质分类标识,存储在介质库或档案室中。
1)应访谈资产管理员,是否对介质进行了分类标识,是否存放在介质库或档案室中。
2)防盗报警设施正常运行。
3)具有机房防盗报警设施的安全资质材料、安装测试和验收报告.
4)具有防盗报警设施的运行记录、定期检查和维护记录。
2)应检查是否有机房防盗报警设施的安全资质材料、安装测试和验收报告。
3)应检查机房防盗报警系统是否有运行记录、定期检查和维护记录。
f)应对机房设置监控报警系统。
1)应检查机房是否具有摄像、传感等监控报警系统,查看其是否正常运行。
4
防雷击
a)机房建筑应设置避雷装置。
1)应访谈物理安全负责人,询问为防止雷击事件导致重要设备被破坏采取了哪些防护措施,机房建筑是否设置了避雷装置,是否通过验收或国家有关部门的技术检测。
1)机房所在建筑物设置避雷装置。
b)应设置防雷保安器,防止感应雷。
1)应检查是否在电源和信号线上增加有资质的防雷保安器,以避免感应雷击。
2)在机房重要区域前设置交付或安装等过渡区域。
3)在不同机房间和同一机房不同区域间设置了有效的物理隔离装置。
2)应检查机房区域划分是否合理,是否在机房重要区域前设置交付或安装等过渡区域。是否对同一机房的不同区域之间设置有效的物理隔离装置(如隔墙等)。
d)重要区域应配置电子门禁系统,控制、鉴别和记录进入的人员。
2)应检查机房和办公场地所在的建筑物,查看其是否具有防震、防风和防雨等能力的基本条件。
b)机房场地应避免设在建筑物的高层或地下室,以及用水设备的下层或隔壁。
1)应检查机房场地是否避免在建筑物的高层或地下室,以及用水设备的下层或隔壁。
1)机房场地不在用水区域的垂直下方。
2
物理访问控制
a)机房出入口应有专人值守,控制、鉴别和记录进入的人员。
1)应访谈物理安全负责人,询问是否具有防止外界电磁干扰和设备寄生耦合干扰的措施,是否出现过因电磁防护问题引发的安全事件。
1)机房设备安装在机架上或机柜内,机架和机柜都有安全接地。
2)应检查机房设备外壳是否具有安全接地。
b)电源线和通信线缆应隔离铺设,避免互相干扰。
1)应检查机房布线,查看是否做到电源线和通信线缆隔离。
1)应检查机房是否采取区域隔离防火措施,将重要设备与其他设备隔离开。
1)机房重要区域与其他区域之间采取隔离防火措施。
6
防水和防潮
a)水管安装,不得穿过机房屋顶和活动地板下。
1)应访谈物理安全负责人,询问机房内是否具有上下水管安装,如果有水管安装是否避免穿过屋顶和活动地板下。
1)机房屋顶和活动地板下未安装水管。
2)自动消防系统是经消防检测部门检测合格的产品。
3)消防产品有效期合格。
4)自动消防系统处于正常运行状态。
5)具有运行记录、定期检查和维护记录。
2)应检查灭火设备摆放位置是否合理,有效期是否合格。
3)应检查机房是否设置了自动检测火情、自动报警、自动灭火的消防系统,查看其是否正常运行。
4)应检查是否具有自动消防系统的运行记录、检查和定期维护记录。
1)主要设备有安全接地构造或其他静电泄放措施。
2)机房设计验收文档中描述了接地防静电措施。
2)应检查机房设计/验收文档,查看是否采取了接地防静电措施,描述内容与实际情况是否一致。
b)机房应采用防静电地板。
1)应检查机房是否不存在明显的静电现象。
1)机房不存在静电现象。。
2)机房采用了防静电地板或敷设防静电地面。
3)机房的窗户、屋顶和墙壁进行过防水防渗处理。
c)应采取措施防止机房内水蒸气结露和地下积水的转移与渗透。
1)应访谈物理安全负责人,询问机房采取哪些防水、防潮措施,是否出现过漏水、渗透和返潮现象,是否配备除湿装置,是否具有人负责机房防水防潮事宜。
1)具有机房内空调机和加湿器,并设置了挡水和排水设施。
2)湿度较高地区的机房有除湿装置并能够正常运行。
2)应检查是否具有温湿度自动调节设施的运行记录、定期检查和维护记录。
9
电力供应
a)应在机房供电线路上设置稳压器和过电压防护设备。
1)应访谈物理安全负责人,询问是否出现过电压不稳现象,计算机系统供电线路上是否设置了稳压器和过电压防护设备。
1)机房的计算机系统供电线路上设置了稳压器和过电压防护设备。
2)稳压器和过电压防护设备正常运行。
3)供电电压正常。
2)应检查机房,查看计算机系统供电线路上的稳压器、过电压防护设备是否正常运行,查看供电电压是否正常。
b)应提供短期的备用电力供应,至少满足主要设备在断电情况下的正常运行要求。
1)应访谈物理安全负责人,是否设置了短期备用电力供应设备(如UPS),供电时间是否满足系统最低电力供应需求。
1)应检查是否具有电子门禁系统,是否正常工作(不考虑断电后的工作情况),是否能够鉴别和记录进入人员身份。
等保测评级-技术测评要求
应具有登录失败处理功能,可采取结束会话、限制非法登录次数和当网络登录连接超时自动退出等措施。(G2)
64.
当对网络设备进行远程管理时,应采取必要措施防止鉴别信息在网络传输过程中被窃听。(G2)
65.
应实现设备特权用户的权限分离。(G3)
主机安全
身份鉴别
66.
应对登录操作系统和数据库系统的用户进行身份标识和鉴别。(G2)
边界完整性检查
52.
应能够对非授权设备私自联到内部网络的行为进行检查,准确定出位置,并对其进行有效阻断。(G3)
访谈,检查,测试。
安全管理员,边界完整性检查设备。
53.
应能够对内部网络用户私自联到外部网络的行为进行检查,准确定出位置,并对其进行有效阻断。(G3)
入侵防范(G3)
54.
应在网络边界处监视以下攻击行为:端口扫描、强力攻击、木马后门攻击、拒绝服务攻击、缓冲区溢出攻击、IP碎片攻击和网络蠕虫攻击等。(G2)
69.
当对服务器进行远程管理时,应采取必要措施,防止鉴别信息在网络传输过程中被窃听。(G2)
70.
应为操作系统和数据库系统的不同用户分配不同的用户名,确保用户名具有唯一性。(G2)
71.
应采用两种或两种以上组合的鉴别技术对管理用户进行身份鉴别。(G3)
访问控制
72.
应启用访问控制功能,依据安全策略控制用户对资源的访问。(G2)
网络设备防护
58.
应对登录网络设备的用户进行身份鉴别。(G2)
访谈,检查,测试。
网络管理员,边界和网络设备。
59.
应对网络设备的管理员登录地址进行限制。(G2)
60.
网络设备用户的标识应唯一。(G2)
Windows2022年测评指导书三级S3A3G3.0版

序号类别测评项a)应对登录操作系统和数据库系统的用户进展身份标识和鉴别;b)操作系统和数据库系统治理用户身份鉴别信息应具有不易被冒用的特点,口令应有简单度要求并定期更换;c)应启用登录失败处理功能,可采测评实施1〕查看登录是否需要密码1〕依次开放[开头]->〔[掌握面板] ->〕[治理工具]->[本地安全策略]->[账户策略]->[密码策略],查看以下项的状况:a)简单性要求、b)长度最小值、c)最长存留期、d)最短存留期、e)强制密码历史。
1〕依次开放[开头]->〔[掌握面板] ->〕[治理工具]->[本地安全策略]->[账户预期结果1〕用户需要输入用户名和密码才能登录。
a)简单性要求已启用;b)长度最小值至少为 8 位;c)最长存留期不为 0;d)最短存留期不为 0;e)强制密码历史至少记住 3 个密码以上。
a)设置了“复位账户锁定计数器”说明是否必需输入密码才能登录。
全部的项只要不为默认的 0 或未启用就可以。
取完毕会话、限制非法登录次数和1 身份自动退出等措施;鉴别d) 当对效劳器进展远程治理时,应策略]->[账户锁定策略];2〕查看以下项的状况:a)复位账户锁定计数器、b)账户锁定时间和 c)账户锁定阈值。
1〕访谈治理员在进展远程治理时如何时间;全部的项只要不为默认b)设置了“账户锁定时间”;的0或未启用就可以。
c)设置了“账户锁定阈值”。
1)假设是本地治理或KVM 等硬件治理方式,此要求默认满足;实行必要措施,防止鉴别信息在网络传输过程中被窃听;e) 为操作系统和数据库的不同用防止鉴别信息在网络传输过程中被窃听。
1 〕依次开放[ 开始]->([ 掌握面2)假设承受远程治理,则需承受带加密治理的远程治理方式,如启用了加密功能的 3389 远程治理桌面或修改远程登录端口。
关注远程治理方式及传输协议。
Windows Server 2022 默户安排不同的用户名,确保用户名具有唯一性;板 ]->)[ 管理工具 ]->[ 计算机管 1〕无多人共用同一个账号的情理]->[本地用户和组]->[用户];查看况。
【技术】等级保护三级技术类测评控制点批注版

【关键字】技术
技术测评要求(S3A3G3)
1文档来源为:从网络收集整理.word版本可编辑.
2文档来源为:从网络收集整理.word版本可编辑.
3文档来源为:从网络收集整理.word版本可编辑.
4文档来源为:从网络收集整理.word版本可编辑.
5文档来源为:从网络收集整理.word版本可编辑.
6文档来源为:从网络收集整理.word版本可编辑.
7文档来源为:从网络收集整理.word版本可编辑.
8文档来源为:从网络收集整理.word版本可编辑.
9文档来源为:从网络收集整理.word版本可编辑.
10文档来源为:从网络收集整理.word版本可编辑.
11文档来源为:从网络收集整理.word版本可编辑.
12文档来源为:从网络收集整理.word版本可编辑.
13文档来源为:从网络收集整理.word版本可编辑.
此文档是由网络收集并进行重新排版整理.word可编辑版本!
14文档来源为:从网络收集整理.word版本可编辑.。
应用安全-作业指导书(S3A3G3)
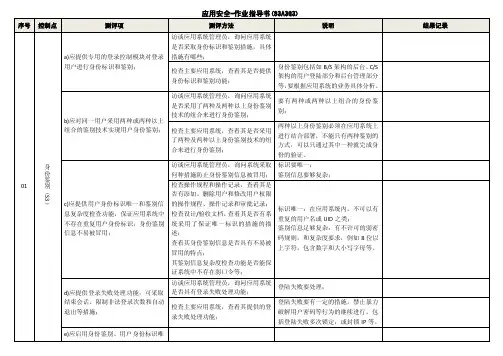
格式及内容说明:
1)页面设置:页边距均为0.5cm;
2)表格总宽度:28cm,表格行高:0.8cm,除第1、1列外,其余4列的列宽平均分;
3)表头底纹茶色背景2,每页出现;
4)表格对齐:表头居中,第1、2列居中,其余居中靠左;
5)第2列文字方向方向垂直;
6)文档标题黑体小四加粗,表头标题文字黑体五号加粗,其余内容均为宋体五号;
7)所有行距1.0(单倍行距);
8)标题标注安全等级(S?A?G?)序号2位数,控制点标注安全等级(S?A?G?),测评项的a)、b)英文序号要用正文而不要用编号模式,当某个测评方法(如
访谈)有多个测评步骤的时候,需要用1)、2)的数字序号进行区分。
9)说明列在技术要求部分,主要描述预期结果和对测评方法的详细解释,在管理要求部分,主要描述被访谈内容可能对应的岗位和检查的文档的主要内容
等。
等级保护测评点

访谈,检查。
机房应采用防静电地板。(G3)
物理安全负责人,机房维护人员, 机房设施,防静电设计/验收文档。
访谈,检查。
应设置温、湿度自动调节设施,使机房温、湿度 的变化在设备运行所允许的范围之内。(G2)
物理安全负责人,机房维护人员, 机房设施,温湿度控制设计/验收文 档,温湿度记录、 运行记录和维护
访谈,检查。 物理安全负责人,机房值守 人 员,机房,机房安全管理制度, 值守记录,进入机房的 登记记 录,来访人员进入机房的审批记
录。
应将主要设备放置在机房内。(G2)
应将设备或主要部件进行固定,并设置明显的 不易除去的标记。(G2) 应将通信线缆铺设在隐蔽处,可铺设在地下或 管道中。(G2)
访谈,检查。 物理安全负责人,机房维护人员, 资产管理员,机房设施,设备管 理制度文档,通信 线路布线文 档,报警设施的安装测试/验收报
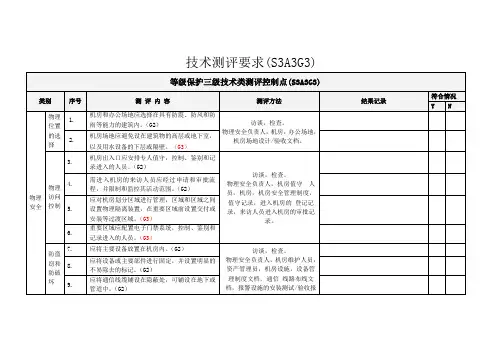
技术测评要求(S3A3G3)
等级保护三级技术类测评控制点(S3A3G3)
类别
序号
测评内容
测评方法
物理 1. 位置
的选
择
2.
3.
物理 4. 物理 访问 安全 控制 5.
6.
7. 防盗 窃和 8. 防破 坏 9.
机房和办公场地应选择在具有防震、防风和防 雨等能力的建筑内。(G2) 机房场地应避免设在建筑物的高层或地下室, 以及用水设备的下层或隔壁。(G3)
当对网络设备进行远程管理时,应采取必要措
施防止鉴别信息在网络传输过程中被窃听。
(G2)
应实现设备特权用户的权限分离。(G3)
应对登录操作系统系统管理用户身份标识应具
有不易被冒用的特点,口令应有复杂度要求并
定期更换。(G2)
等保三级技术要求(加分类)

等级保护三级技术类测评控制点(S3A3G3)
类别
序号
测评内容
测评方法
结果记录
符合情况
Y
N
物理安全
物理位置的选择
机房和办公场地应选择在具有防震、防风和防雨等能力的建筑内。(G2)
访谈,检查。
物理安全负责人,机房,办公场地,机房场地设计/验收文档。
机房场地应避免设在建筑物的高层或地下室,以及用水设备的下层或隔壁。(G3)
应按照对业务服务的重要次序来指定带宽分配优先级别,保证在网络发生拥堵的时候优先保护重要主机。(G3)
访问控制
应在网络边界部署访问控制设备,启用访问控制功能。(G2)
访谈,检查,测试。
安全管理员,边界网络设备。
应能根据会话状态信息为数据流提供明确的允许/拒绝访问的能力,控制粒度为端口级。(G2)
应对进出网络的信息内容进行过滤,实现对应用层HTTP、FTP、TELNET、SMTP、POP3等协议命令级的控制。(G3)
应在会话处于非活跃一定时间或会话结束后终止网络连接。(G3)
应限制网络最大流量数及网络连接数。(G3)
重要网段应采取技术手段防止地址欺骗。(G3)
应按用户和系统之间的允许访问规则,决定允许或拒绝用户对受控系统进行资源访问,控制粒度为单个用户。(G3)
应限制具有拨号访问权限的用户数量。(G2)
安全审计
边界完整性检查
应能够对非授权设备私自联到内部网络的行为进行检查,准确定出位置,并对其进行有效阻断。(G3)
访谈,检查,测试。
安全管理员,边界完整性检查设备。
应能够对内部网络用户私自联到外部网络的行为进行检查,准确定出位置,并对其进行有效阻断。(G3)
等保三级技术要求
40.
应在网络边界部署访问控制设备,启用访问控制功能。(G2)
访谈,检查,测试。
安全管理员,边界网络设备。
41.
应能根据会话状态信息为数据流提供明确的允许/拒绝访问的能力,控制粒度为端口级。(G2)
42.
应对进出网络的信息内容进行过滤,实现对应用层HTTP、FTP、TELNET、SMTP、POP3等协议命令级的控制。(G3)
20.
应采取措施防止雨水通过机房窗户、屋顶和墙壁渗透。(G2)
21.
应采取措施防止机房内水蒸气结露和地下积水的转移与渗透。(G2)
22.
应安装对水敏感的检测仪表或元件,对机房进行防水检测和报警。(G3)
防静电
23.
主要设备应采用必要的接地防静电措施。(G2)
访谈,检查。
物理安全负责人,机房维护人员,机房设施,防静电设计/验收文档。
安全审计
48.
应对网络系统中的网络设备运行状况、网络流量、用户行为等进行日志记录。(G2)
访谈,检查,测试。
审计员,边界和网络设备。
49.
审计记录应包括:事件的日期和时间、用户、事件类型、事件是否成功及其他与审计相关的信息。(G2)
50.
应能够根据记录数据进行分析,并生成审计报表。(G3)
51.
应对审计记录进行保护,避免受到未预期的删除、修改或覆盖等。(G3)
88.
应能够对重要程序的完整性进行检测,并在检测到完整性受到破坏后具有恢复的措施。(G3)
89.
操作系统应遵循最小安装的原则,仅安装需要的组件和应用程序,并通过设置升级服务器等方式保持系统补丁及时得到更新。(G2)
恶意代码防范
90.
应安装防恶意代码软件,并及时更新防恶意代码软件版本和恶意代码库。(G2)
等保测评年级技术测评要求
防盗窃和防破坏
应将主要设备放置在机房内。(G2)
访谈,检查。
物理安全负责人,机房维护人员,资产管理员,机房设施,设备管理制度文档,通信线路布线文档,报警设施的安装测试/验收报告。
应将设备或主要部件进行固定,并设置明显的不易除去的标记。(G2)
应为操作系统和数据库系统的不同用户分配不同的用户名,确保用户名具有唯一性。(G2)
应采用两种或两种以上组合的鉴别技术对管理用户进行身份鉴别。(G3)
访问控制
应启用访问控制功能,依据安全策略控制用户对资源的访问。(G2)
访谈,检查。
服务器操作系统、数据库,服务器操作系统文档,数据库管理系统文档。
应根据管理用户的角色分配权限,实现管理用户的权限分离,仅授予管理用户所需的最小权限。(G3)
应在业务终端与业务服务器之间进行路由控制建立安全的访问路径。(G3)
应绘制与当前运行情况相符的网络拓扑结构图。(G2)
应根据各部门的工作职能、重要性和所涉及信息的重要程度等因素,划分不同的子网或网段,并按照方便管理和控制的原则为各子网、网段分配地址段。(G2)
应避免将重要网段部署在网络边界处且直接连接外部信息系统,重要网段与其他网段之间采取可靠的技术隔离手段。(G3)
访谈,检查,测试。
安全管理员,网络入侵防范设备。
当检测到攻击行为时,记录攻击源IP、攻击类型、攻击目的、攻击时间,在发生严重入侵事件时应提供报警。(G3)
恶意代码防范
应在网络边界处对恶意代码进行检测和清除。(G3)
访谈,检查。
安全管理员,防恶意代码产品,网络设计/验收文档。
应维护恶意代码库的升级和检测系统的更新。(G3)
3安全管理测评指导书-三级S3A3G3-1.0版
1)明确了各项审批事项的审批部门和审 批人。
3
授权 和审 批
b)应针对系统变更、重要操作、物 2)应检查各类管理制度文档,查看文档 理访问和系统接入等事项建立审批 中是否明确事项的审批程序(如列表说明 程序,按照审批程序执行审批过程, 哪些事项应经过信息安全领导小组审批, 对重要活动建立逐级审批制度。 哪些事项应经过安全管理机构审批等), 是否明确对重要活动进行逐级审批,由哪 些部门/人员逐级审批。 3)应检查经逐级审批的文档,查看是否 具有各级批准人的签字和审批部门的盖 章。 c)应定期审查审批事项,及时更新 需授权和审批的项目、 审批部门和审 批人等信息。 d) 应记录审批过程并保存审批文档。 1)应检查审批事项的审查记录,查看是 否对审批事项、审批部门、审批人的变更 进行评审。
1)具有部门、岗位职责文件。 2)文件中明确了系统管理员等相关岗位 的工作职责。
c)应成立指导和管理信息安全工作 的委员会或领导小组, 其最高领导由 单位主管领导委任或授权。
1)具有成立信息安全工作委员会或领导 小组的正式文件。 2)具有委员会或领导小组职责文件。 3)文件中明确了领导小组职责和最高领 导岗位职责。
预期结果
说明
a)应根据各个部门和岗位的职责明 确授权审批事项、 审批部门和批准人 等。
1)应访谈安全主管,询问对哪些信息系 统活动进行审批,审批部门是何部门,审 批人是何人。 1)应访谈安全主管,询问其对重要活动 的审批范围(如系统变更、重要操作、物 理访问和系统接入、重要管理制度的制定 和发布、 人员的配备和培训、 产品的采购、 外部人员的访问等),审批程序如何,其 中是否需要需要逐级审批。
第 4 页 共 37 页
序号
类别
测评项
等级保护三级技术部分测评控制点
技术测评要求(S3A3G3)报告。
重要区域应配置电子门禁系统,控制、鉴别和 Comment [微微微微1]: 对于系统较多、机房面积较大的有能力单位应将机房 按系统和设备的重要程度划分不同的 单独区域进行物理隔离,采用双向电 子门禁系统控制等级保护三级技术类测评控制点(S3A3G3)符合情况 类别序号测评方法结果记录YN测 评 内 容1. 机房和办公场地应选择在具有防震、防风和防 雨等能力的建筑内。
(G2)访谈,检查。
机房场地设计/验收文档。
2. 物理 位置 的选择机房场地应避免设在建筑物的高层或地下室,以及用水设备的下层或隔壁。
(G3) 物理安全负责人,机房,办公场地,3.机房出入口应安排专人值守,控制、鉴别和记 录进入的人员。
(G2)4. 并限制和监控其活动范围。
(G2)5.应对机房划分区域进行管理,区域和区域之间 设置物理隔离装置,在重要区域前设置交付或 安装等过渡区域。
(G3) 访谈,检查。
物理安全负责人,机房值守 人员,机房,机房安全管理制度,值守记录,进入机房的 登记记 录,来访人员进入机房的审批记 录。
物理 访问 控制 6.记录进入的人员。
(G3)需进入机房的来访人员应经过申请和审批流程,7. 应将主要设备放置在机房内。
(G2) 8. 应将设备或主要部件进行固定,并设置明显的 不易除去的标记。
(G2)物理 安全 防盗 窃和 防破 坏 访谈,检查。
资产管理员,机房设施,设备管 理制度文档,通信 线路布线文 档,报警设施的安装测试/验收9. 应将通信线缆铺设在隐蔽处,可铺设在地下或 管道中。
(G2)物理安全负责人,机房维护人员,Comment [微微微微2]: 红外或感应报警系统 Comment [微微微微3]: CCTV 闭路监控系统等级保护三级技术类测评控制点(S3A3G3)符合情况 类别序号 测评方法结果记录YN测 评 内 容10. (G2)11. 应利用光、电等技术设置机房防盗报警系统。