
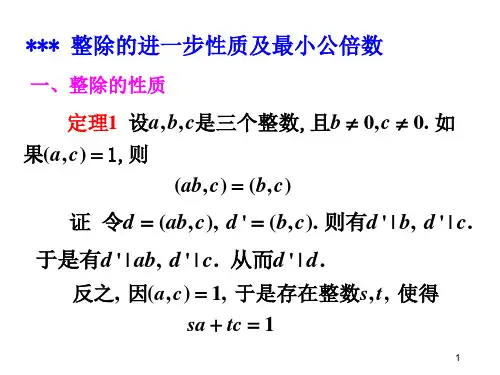
信息安全数学基础知识点
第六章 素性检验
6.1 拟素数
引例:根据Fermat 小定理,我们知道:如果n 是一个素数,则对任
意整数b,(b,n)=1,有
)(mod 11n b n ≡-
由此,我们得到:如果一个整数b,(b,n)=1,使得 )
(mod 11n b n ≡/-,则n 是一个合数。
定义1:设n 是一个奇合数,如果整数b,(b,n)=1使得同余式 )(mod 11n b n ≡-成立,则n 叫做对于基b 的拟素数。
引理:设d,n 都是正整数,如果d 能整除n 则
12-d 能整除12-n
定理1:存在无穷多个对于基2的拟素数。
定理2:设n 是一个奇合数,则
(i)n 是对于基b,((b,n)=1),的拟素数当且仅当b 模n 的指数整除n-1。
(ii)如果n 是对于基1b ((1b ,n)=1),和基2b ,((2b ,n)=1),的拟素数,则
n 是对于基21b b 的拟素数。
(iii)如果n 是对于基b,((b,n)=1),的拟素数,则n 是对于基1-b 的拟素数。
(iv)如果有一个整数b ,((b,n)=1),使得同余式
)(mod 11n b n ≡-不成立,则模n 的简化剩余系中至少有一半的数使得该同余式不成立。
//////////////////////////////////////////////////////////////////////////////////////////////////////////
Fermat 素性检验
给定奇整数3≥n 和安全参数t 。
1.随即选取整数
b ,22-≤≤n b ;
2.计算()n b r n mod 1-=;
3.如果1≠r ,则n 是合数;
4.上述过程重复t 次;
定义2:合数n 称为Carmichael 数,如果对所有的正整数b ,(b,n)=1,
都有同余式
()n b n mod 11≡-成立 定理3:设n 是一个奇合数。
(i)如果n 被一个大于1平方数整除,则n 不是Carmichael 数。
(ii)如果k p p n Λ1=是一个无平方数,则n 是Carmichael 数的充要条件是 11--n p i ,k i ≤≤1
定理4:每个Carmichael 数是至少三个不同素数的乘积
注:1.存在无穷多个Carmichael 数
2.当n 充分大时,区间[]n ,2内的Carmichael 数的个数大于等于72n 6.2 Euler 拟素数
引例:设n 是奇素数,根据定理,我们有同余式
)(mod 21n n b b n ⎪⎭
⎫ ⎝⎛≡- 对任意整数b 成立
因此,如果存在整数b ,(b,n)=1,使得
)(mod 21n n b b n ⎪⎭
⎫ ⎝⎛≡/- 则n 不是一个素数。
定义1:设n 是一个正奇合数,设整数b 与n 互素,如果整数n 和b 满足条件: )(mod 21n n b b n ⎪⎭
⎫ ⎝⎛≡- 则n 叫做对于基b 的Euler 拟素数。
定理1:如果n 是对于基b 的Euler 拟素数,则n 是对于基b 的拟素 数。
////////////////////////////////////////////////////////////////////////////////////////////////////////// Solovay-Stassen 素性检验
给定奇整数3≥n 和安全参数
t . 1.随即选取整数b ,
22-≤≤n b ; 2.计算);(mod 21n b r
n -= 3.如果1≠r 以及1-≠n r ,则n 是合数;
4.计算Jacobi 符号;⎪⎭⎫ ⎝⎛=n b s
5.如果s r ≠,则你是合数;
6.上述过程重复t 次。
6.3 强拟素数 引例:设n 是正奇整数,并且有t n n 2
1=-,则我们有如下因数分解式:)1)(1()1)(1(121221-+++=----t t t t n b b b b b n n Λ
因此,如果有同余式 )(mod 11n b n ≡-
则如下同余式至少有一个成立:
)
(mod 1)
(mod 1)
(mod 1)
(mod 1122n b n b n b n b t t t t n -≡-≡-≡≡-M
定义1:设n 是一个奇合数,且有表达式t n n 21=-,其中t 为奇数,
设整数b 与n 互素,如果整数n 和b 满足条件:
)(mod 1n b t ≡
或者存在一个整数,s r
<≤0使得 )(mod 12n b t r -≡
则n 叫做对于基b 的强拟素数。
定理1:存在无穷多个对于基2的强拟素数。
定理2:如果n 是对于基b 的强拟素数,n 是对于基b 的Euler 拟素数。
定理3:设n 是一个奇合数,则n 是对于基b ,11-≤≤n b ,的强拟素数的可能性至多为25%。
////////////////////////////////////////////////////////////////////////////////////////////////////////// Miller-Rabin 素性检验
给定奇整数3≥n 和安全参数k 。
写t n s
21=-,其中t 为奇整数。
1.随机选取整数22,-≤≤n b b 。
2.计算)(mod 0n b r t ≡;
3.(i )如果10=r 或10-=n r ,则通过检验,可能为素数。
回到1,
继续选取另一个随机整数22,-≤≤n b b ; (ii )否则,有10≠r 以及10-≠n r ,我们计算)(mod 201n r r ≡;
4.(i )如果11-=n r ,则通过检验,可能为素数。
回到1,继续选取另一个随机整数22,-≤≤n b b ; (ii )否则,有11-≠n r ,我们计算)(mod 212n r r ≡; 如此继续下去,
S+2.(i )如果11-=-n r s ,则通过检验,可能为素数。
回到1,继续选取另一个随机整数22,-≤≤n b b ; (ii )否则,有11-≠-n r s ,n 为合数。
信息安全数学基础第一章-第一章第4-5节
p2 2
L
ps s
,
b
p1 1
p2 2
L
ps s
,
其中 i i 0, (i 1, 2,L , t);
i i 0, (i t 1, 2,L , s).
取
a'
p1 1
p2 2
于是 (120,150, 210, 35) 5.
同样 [120,150, 210, 35] 23 3 52 7 4200.
23
例5 设a, b是两个正整数,则存在整数a ' | a, b' | b,使得
a 'b' [a, b], (a ', b') 1.
证 设a, b有分解式:
a
p1 1
b p1 ' p2 'L pu ', c pu1 ' p2 'L ps ' 于是 n bc p1 ' p2 'L pu ' pu1 ' p2 'L ps '
15
适当改变pi '的次序,即得(1)式.
由归纳法原理, 对于所有n 1的整数,(1)式成立.
再证表达式的唯一性. 假设还有
n q1q2 L qt , q1 q2 L qt
所以[a, b] | m.
此定理表明:任意两个正整数的乘积等于这两个数的 最小公倍数与最大公因数的乘积.这两个数的最小公 倍数不但是最小的正倍数,且是另外的公倍数的因数.
10
推论 设m, a, b是正整数,则[ma, mb] m[a, b].
证
[ma, mb]
m 2 ab (ma, mb)
m2ab m ab m(a,b) (a,b)
信息安全数学基础第一阶段知识总结
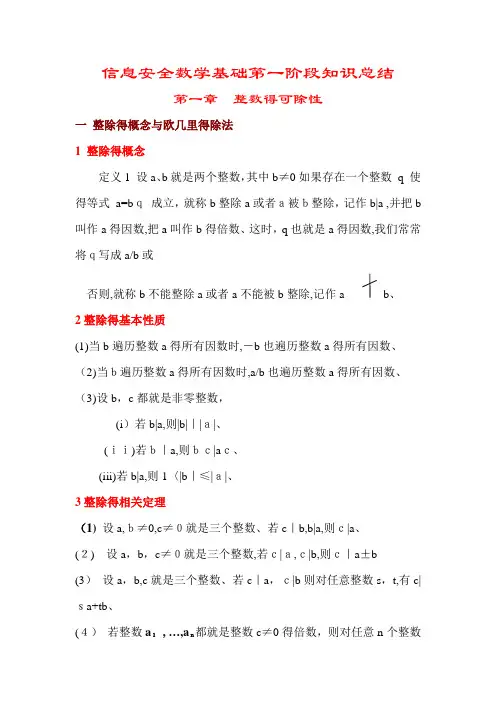
信息安全数学基础第一阶段知识总结第一章整数得可除性一整除得概念与欧几里得除法1 整除得概念定义1 设a、b就是两个整数,其中b≠0如果存在一个整数q 使得等式a=bq成立,就称b整除a或者a被b整除,记作b|a ,并把b 叫作a得因数,把a叫作b得倍数、这时,q也就是a得因数,我们常常将q写成a/b或否则,就称b不能整除a或者a不能被b整除,记作a b、2整除得基本性质(1)当b遍历整数a得所有因数时,-b也遍历整数a得所有因数、(2)当b遍历整数a得所有因数时,a/b也遍历整数a得所有因数、(3)设b,c都就是非零整数,(i)若b|a,则|b|||a|、(ii)若b|a,则bc|ac、(iii)若b|a,则1〈|b|≤|a|、3整除得相关定理(1)设a,b≠0,c≠0就是三个整数、若c|b,b|a,则c|a、(2)设a,b,c≠0就是三个整数,若c|a,c|b,则c|a±b(3)设a,b,c就是三个整数、若c|a,c|b则对任意整数s,t,有c|sa+tb、(4)若整数a1, …,an都就是整数c≠0得倍数,则对任意n个整数s1,…,sn,整数就是c得倍数(5)设a,b都就是非零整数、若a|b,b|a,则a=±b(6)设a,b,c就是三个整数,且b≠0,c ≠0,如果(a , c)=1,则(ab , c)=(b,c)(7) 设a,b , c就是三个整数,且c≠0,如果c|ab,(a , c)=1, 则c|b、(8)设p就是素数,若p|ab ,则p |a或p|b(9)设a1,…,a n就是n个整数,p就是素数,若p|a1…a n,则p一定整除某一个ak二整数得表示主要掌握二进制、十进制、十六进制等得相互转化、三最大公因数与最小公倍数(一)最大公因数1.最大公因数得概念定义:设就是个整数,若使得 ,则称为得一个因数。
公因数中最大得一个称为得最大公因数。
记作、若,则称互素。
若,则称两两互素。
信息安全数学基础第1章 整数的可除性
欧几里德算法
•
《信息安全数学基础》 第1章
•
《信息安全数学基础》 第1章
欧几里德算法
•
《信息安全数学基础》 第1章
欧几里德算法-举例
【例1.2.6】 利用欧几里德算法求(172, 46).
172=46×3+34 46=34+12
(172, 46)=(46,34) (46,34)=(34,12)
《信息安全数学基础》 第1章
1.2.1带余除法
•
《信息安全数学基础》 第1章
•
《信息安全数学基础》 第1章
带余除法一般形式
•
《信息安全数学基础》 第1章
带余除法-举例
•
《信息安全数学基础》 第1章
1.2 .2 最大公因数
•
《信息安全数学基础》 第1章
最大公因数-举例
•
《信息安全数学基础》 第1章
(172, 46)=(46,34)
《信息安全数学基础》 第1章
•
《信息安全数学基础》 第1章
裴蜀等式-特例
•
《信息安全数学基础》 第1章
裴蜀等式-举例
•
《信息安全数学基础》 第1章
void Euclid(unsigned int num1,unsigned int num2) {
int a[32],b[32]; int inv_a,inv_b,tmp; int i=0,j=0; a[0]=num1; b[0]=num2; while(a[i]%b[j]!=0) {
•
《信息安全数学基础》 第1章
标准分解式
•
《信息安全数学基础》 第1章
•
《信息安全数学基础》 第1章
信息安全数学基础环和域基础知识
在通常的加法和乘法运算下,Q, R 和 C 都是域。
域的例子(2)
令p是一个素数,在模p加法和模p乘法 运算下,Zp是一个域. 也记为Fp或者GF (p).
注意: 整数环Z不是域; 当n是合数时,Zn不是域。 有限群、子群、商群和群的阶的概念可 以直接推广到环和域中。
域的特征
F是域,其特征char(F)定义为单位元1的加法阶, 即使得 的最小自然数n,如果不存在这样的自然数,则记char(F) =∞.
性质:如果char(F)有限,则一定是素数.
域的例子(3)
构造方法
域上的多项式环 不可约多项式
定理
令F为含有p个元素的域,f(x)是F上的n次不可约多项式,则域F[x]/f(x)中元素的个数是pn. F[x]/f(x)是F[x]中所有次数小于deg(f)=n、系数取遍F中所有p个元素的多项式全体构成的集合. 共有pn个这样的多项式.
注意:在此定理中,并没有假设p是素数,事实上,F可以是任意域,称F[x]/f(x)为由基域F通过域扩张得到的扩域.
1)置换密码 2)单表代换密码 3)多表代换密码 4)Vernam密码 5)Playfair密码 6)Hill密码 7)公钥密码 8)私钥密码
教学资料
资料仅供参考
定义: F[x]是域F上的多项式环, f,g,r∈F[x], g≠0, 满足f = gq + r, deg(r)<deg(g), 称r为f除以g的余式, 记为r≡f (mod g). 考虑F[x]中所有多项式模g(x)的余式, 将这些集合称为F[x]模g(x)的多项式, 记为F[x]/g(x).
类似的有环同态基本定理
概念的类比
群
环
正规子群
第2章 信息安全数学基础(数论)计算机系统与网络安全技术课件

素数定义及素数个数定理
1.定义:
一个大于1的整数p,只能被1或者是它本身整除,而不能 被其他整数整除,则称整数为素数(prime number),否 则就叫做合数(composite)。 eg 素数(2,3,5,7,11,13等)
合数(4,6,8,9,12等)
2020/10/3
素数补充定理
Euclid算法实例:求 gcd(132, 108).
132110824, 10842412, 24212,
gcd(1,1302)8 gcd(1,0284) gcd(42,12) 12.
2020/10/3
最大公约数的欧几里得算法(续)
欧几里得算法(例1)
求:gcd(1180,482)
1 1 8 0= 2 4 8 2+ 2 1 6 4 8 2= 2 2 1 6+ 5 0 2 1 6= 4 5 0+ 1 6 5 0= 3 1 6+ 2 1 6= 8 2+ 0
≈3.9 * 1097.
2020/10/3
整数的唯一分解定理
1.整数的唯一分解理定理(算术基本定理):
设n∈Z, 有分解式, n = ±p1e1p2e2...pmem,其中p1, p2,…, pm∈Z+是互不相同的素数, e1,e2,…,em∈Z+, 并且数对(p1, e1), (p2, e2),…,(pm, em)由n唯一确定(即 如果不考虑顺序,n的分解是唯一的).
b r1q2 r2, 0 r2 r1,
gcd(r1,r2 )
r1 r2q3 r3, 0 r3 r2,
gcd(r2,r3)
..........
rn2 rn1qn rn, 0 rn rn1,
rn1 rnqn1,
信息安全数学基础
信息安全数学基础导言信息安全是在当前信息时代中广泛关注的一个重要领域。
它涉及到保护数据的机密性、完整性和可用性,以及防止未经授权的访问、修改或破坏数据的行为。
在信息安全领域,数学起着至关重要的作用。
数学提供了许多基础概念和技术,用于保护信息和数据。
本文将介绍信息安全的一些数学基础知识。
1. 整数论整数论是信息安全中不可或缺的一部分,其主要研究整数及其性质。
在信息安全中,整数论常用于加密算法和密钥生成。
其中,最常见的整数论问题是素数的应用。
素数是只能被1和自身整除的整数。
在信息安全中,素数被广泛应用于加密算法,如RSA算法。
RSA算法的基本原理是利用两个大素数的乘积作为公钥的模数,并求解其积的欧拉函数值。
因此,整数论中研究素数的性质和生成方法对于实现安全的RSA加密算法非常重要。
除了素数,整数论还涉及到很多其他概念和技术,如模运算、同余和剩余类等。
这些概念和技术在信息安全中的密码算法和密钥生成中起着至关重要的作用。
2. 离散数学离散数学是信息安全中的另一个重要基础。
离散数学研究的是离散结构,如集合、图论、布尔代数等。
在信息安全中,离散数学的概念和技术被广泛应用于密码学和网络安全。
密码学是关于信息加密和解密的科学,其中离散数学起着关键作用。
密码学使用离散数学的技术来设计和分析密码算法。
例如,离散数学的图论技术可以用于构建网络拓扑图,以评估网络的安全性。
布尔代数被广泛应用于逻辑门电路的设计和分析,用于实现对信息的逻辑操作和处理。
离散数学的另一个重要应用是在密码学中的离散对数问题。
离散对数问题是指已知一个数的底数和模数,求解指数的问题。
这个问题在公钥密码学中扮演着重要角色,如Diffie-Hellman密钥交换协议和椭圆曲线密码算法。
3. 概率论与统计学概率论和统计学是信息安全中的另一对重要基础。
它们被用于分析密码算法的安全性、测量信息系统的可靠性,并为风险评估和安全决策提供支持。
在密码学中,概率论和统计学的概念被广泛应用于对密码算法的攻击和破解。
信息安全数学基础第一章
1.1 群的定义-群的定义
注4:由于群里结合律是满足的,把元素 的n次连乘 :由于群里结合律是满足的,把元素a的 次连乘 记为a 交换群也可记为na),称为a的 次幂 ),称为 记为 n (交换群也可记为 ),称为 的n次幂 或称乘方)。 (或称乘方)。 注5:若(G, )只满足结合律,则称 为半群;如果 只满足结合律, 为半群; : 只满足结合律 则称G为半群 (G, ) 满足结合律且有单位元,则称 为有单位元的 满足结合律且有单位元,则称G为有单位元的 半群。 半群。
SL(n, R ) ≤ GL(n, R )
18
1.2
群的性质群的性质-子群
定理1 一个群G和它的一个子群 和它的一个子群H有 定理1 一个群 和它的一个子群 有: 1)G的单位元和 的单位元是同一的; 的单位元和H的单位元是同一的 ) 的单位元和 的单位元是同一的; 2)如果 ∈H,a−1是a在G中的逆元,则a−1∈H. 中的逆元, )如果a∈ , 在 中的逆元 .
an = 1 ⇔ | a | n
的阶, 2)记 | a | 为元素 a 的阶,则 |a| i | a |= (| a |, i )
16
1.2
群的性质-群的分类 群的性质-群的分类
从元素个数来分:有限群与 从元素个数来分:有限群与无限群 的剩余类加法群、乘法群, 次对称群等为有 模 n 的剩余类加法群、乘法群, n 次对称群等为有 限群;一般线性群,特殊线性群,整数加群等为无 限群;一般线性群,特殊线性群,整数加群等为无 限群。 限群。 从代数运算的交换性来分:交换群与 从代数运算的交换性来分:交换群与非交换群 的剩余类加法群、乘法群,整数加群等为交 模 n 的剩余类加法群、乘法群,整数加群等为交 n 换群; 次对称群, 换群; 次对称群,一般线性群和特殊线性群等 非交换群。 为非交换群。
信息安全数学基础
信息安全数学基础
韩琦
计算机科学与技术学院
9 / 66
近世代数
群
举例
例 (希尔密码) 在希尔密码(Hill Cipher)中加密变换为 (������1 ������2 · · · ������������ ) = (������1 ������2 · · · ������������ )������ ������������������ 26 这里密钥������ ∈ ������������������ (������26 ), ������������ , ������������ ∈ ������26 , ������26 = {0, 1, · · · , 25},������������ 为明 文,������������ 为密文,式1.1右边的行向量(������1 , ������2 , · · · , ������������ )与矩阵������ 乘是先进行 通常的实数行向量与实数矩阵乘再对所得行向量的每一分量取模26。 加密过程 字母������������ · · · ������分别对应0, 1, · · · , 25,加密前先将明文字母串变换为������26 上 的数字串,然后再按上述表达式每次������个数字的将明文数字串变换为密 文数字串,最后将密文数字串变换为密文字母串。
1
当生成元������是无限阶元素时,则������称为无限阶循环群。 如果������的阶为������,即������������ = 1,那么这 时������ =< ������ >=< 1, ������, ������2 , · · · , ������������−1 >,则������称为由������所生成的������阶循 环群,注意此时1, ������, ������2 , · · · , ������������−1 两两不同。
信息安全数学基础-知识点总结
地分解成有限个素数的乘积。 如果我们把相同的素因子写在一起,则每个正整数n的素分解都
可以写成
,其中q1,q2,…,qt是彼此不同的素数,而ni≥1,1≤i≤t,我们称
此式为正整数n的标准分解式。
定义1.3.6:设整数n≥2,若a1|m, a2|m,… ,an|m,则称正整数m为正整数a1, a2, ..., an的公倍 数。正公倍数中最小者叫做最小公倍数。用记号[a1,a2,...,an]或者lcm(a1,a2,...,an)表示。
定理1.1.1:若整数a,b,c满足条件a|b且b|c,则a|c。
定理1.1.2:设整数a,b,c满足条件c|a且c|b,则m, nZ,都有c|(ma+nb)。
定义1.1.2:一个大于1的正整数,若只能被1和其本身整除,而不能被其他正整数整除,则称 其为素数(或质数),通常记为p或p1, p2, p3, …。
定理1.3.5:设a与b是两个不全为0的整数,那么d是a与b的最大公因数当且仅当下面两个条件 成立:(i) d|a且d|b;(ii) 若c是一个整数,且c|a,c|b,则c|d。
定义1.3.4:设a1,a2,…,an是不全为0的整数,那么这些整数的最大公因数是这些整数的公因 数集中的最大整数,记为(a1,a2,…,an)。
定理1.3.11:如果n是一个合数,则n有一个不超过 的素因子。(反证法)
1)爱拉斯托散(Eratosthenes)方法
若n有素分解式
且p1<p2<…<ps,则根据定理1.3.11我们得到 :
据此,我们可以使用下面的“筛选法”筛选出不超过n的一切素数。这种“筛选法”是由古希 腊数学家爱拉斯托散发明的,故被称为爱拉斯托散方法。
①. 自反性:若a是一个整数,则a≡a (mod m)。
信息安全数学基础4章2讲
A中含有m个整数且A中任何两个整数对模m不同余.
注:设{x1, x2, , xm}是模m的一个完全剩余系, 如何判断{b+x1, b+x2, , b+ xm}和 {ax1, ax2, ,a xm} 是否是模m的一个完全剩余系?
例:m 6, b 2; m 5, a 2
23
4.3 整数的同余-完全剩余系
⑥ a b c(mod m ) a c b(mod m )
⑦ a b(mod m ), a a1d , b b1d , (d , m ) 1
a1 b1 (mod m ).
19
4.3 整数的同余-剩余类
一个整数被正整数n除后,余数有n种情形:0,1, 2,3,„,n-1,它们彼此对模n不同余。这样一来, 按模n是否同余对整数集进行分类,可以将整数集分 成n个两两不相交的子集。
6
4.2 不定方程-费马定理
欧拉1770年提出n=3, 4时证明
7
4.2 不定方程-费马定理
勒让德 Legendre (1752 -1833)
法国人 1823 年,证明了 n = 5
狄利克雷 Dirichlet (1805-1859)
德国人 1828 年,独立证明了 n = 5 1832 年,解决了 n = 14 的情况
p是素数,a p (a , p) 1
所以{0, a,2a,3a,,(p 1)a}构成模p的 一个完全剩余系. 因此必有唯一的数b满足式b 1 (mod p).
26
4.3 整数的同余-简化剩余系
定义4.30 设R是模m的一个剩余类,对于任意aR,有 (a, m)= 1,则称R是模m的一个简化(既约)剩余类。