
windows2003域控制器的冗余
对于部署了AD架构的企业来说AD/DNS/DHCP/WINS都是我们必须用到的服务,一但这些服务中断会导致整个企业IT系统无法正常运作,如何保障这些基础服务的高可用性是我们每一位管理员需要考虑的。
一般的中小企业最少都会用两台或多台服务器做冗余保证企业内基础服务的高可用性,当一台服务器坏了或需要维护另一台服务器照样能够提供相同的服务来保障企业IT系统的正常运作。
下面是一张很经典的AD部署场景图,图里用了两台计算机做服务器,同时提供了AD/DNS/DHCP/WINS服务。
对AD/DNS/DHCP/WINS服务不了解的朋友请先学习一下理论知识,要动手实验朋友请先把下面的图看懂了再动手,本帖子适合对AD入门的朋友,老鸟们就直接跳过吧^_^。
下面是两台服务器的配置过程
在配置前请先在两台计算机上安装好Windows2003 操作系统,升级打好最新补订!
一、WinOSDC2服务器的配置过程
1、AD的配置
2、DNS的配置
3、DHCP的配置
4、WINS的配置
二、WinOSDC3服务器的配置过程
1、AD的配置
2、DNS的配置
3、DHCP的配置
4、WINS的配置
三、验证两台服务器是否能够提供冗余服务、
一、WinOSDC2服务器的配置过程——1、AD的配置
1、登录到WinOSDC2服务器,安装DNS/DHCP/WINS网络服务;
2、配置本机的网络IP,子网掩码,网关,DNS,WINS;
3、在“开始菜单”“运行”输入AD配置命令dcpromo ;4、下一步
5、选择“新域的域控制器”“下一步”6、选择“在新林中的域”“下一步”
7、输入要建立的或名 winos.ad ;
8、输入域的NETBIOS名;
9、默认“下一步”
10、默认“下一步”
11、选择第二项“下一步”
12、不考虑NT系统,选择第二项;
13、输入目录还原的密码,在日后的还原AD数据时会用到,
14、“下一步” AD在配置中
15、完成
16、重启计算机
一、WinOSDC2服务器的配置过程——2、DNS的配置
经过前面的操作我们的AD已经建立起来了,DNS正向查找区域在配置AD的时候也自动建立起来了,我们需要手工的配置DNS的反向查找区域,否则运行nslookup的时候会有错误提示。
1、打开“控制面板”“管理工具”“DNS”;
2、选择“反向查找区域”点击右键“新建区域”;
3、下一步;
4、选择“主要区域”如下图,下一步;5、选择第三项,下一步;
6、输入我们的网络地址;7、选择第一项,下一步;
8、点击完成;
如果企业需要上Internet的话,还必须配置DNS外部转发
1、选择WINOSDC,右键选择“属性”;
2、选择“转发器”,添加Internet上的外部DNS,这个DNS地址可以问你的Internet接入提供商得到;
一、WinOSDC2服务器的配置过程——3、DHCP的配置
动态主机配置协议(DHCP)是一种使网络管理员能够集中管理和自动分配 IP 网络地址的通信协议。
为了实现冗余我们采用两台服务器来实现,每台服务器的IP地址池各占50%,具体分配如下:
WinosDC2 可分配IP范围 192.168.2.50-192.168.2.150
WinosDC3可分配IP范围 192.168.2.151-192.168.2.253
下面是WinosDC2 的操作;
1、打开“控制面板”“管理工具”DHCP;
2、选择WinOSDC2服务器,点击鼠标右键选择“授权”;
3、点击鼠标右键,选择“新建作用域”;
4、输入“名称”和“描述”自己随便输入;
5、输入分配IP地址的范围192.168.2.50—192.168.2.150;
6、默认“下一步“
7、选择第1项,”下一步“
8、输入要给客户端分配的路由器网关,”下一步“;
9、输入要给客户端配置DNS,注意DNS顺序,我们这里首选的DNS地址就是WinosDC2,备用DNS是WinosDC3,在配置WinOSDC3的时间顺序正好与之相反,”下一步“。
10、输入要给客户端配置WINS,注意WINS顺序,我们这里首选的WINS 地址就是WinosDC2,备用WINS是WinosDC3,在配置WinOSDC3的时间顺序正好与之相反,”下一步“。
11、选择第1项,激活作用域,”下一步“;
12、点击“完成”,到此WinosDC2服务器的DHCP配置完成;
一、WinOSDC2服务器的配置过程——4、WINS的配置
WINS用来登记NetBIOS计算机名,并在需要时将它解析成为IP地址,WINS数据库是动态更新的。
WINS的服务配置起来简单多了,在服务器上安装了WINS组件,在DHCP服务器上配置客户端的WINS服务器指向WinOSDC2和WinOSDC3即可,在这个实例中我们有两台WINS服务器我们需把它们配置为复制伙伴。
1、打开“控制面板”“管理工具”“WINS"服务组件,选择复制伙伴,点击鼠标右键“新建复制伙伴”;
2、输入我们另外一台WinOSDC3的WINS服务器的IP地址,点击“确定”即可;
二、WinOSDC3服务器的配置过程——1、AD的配置
1、用本地Administrator登录到WinOSDC3服务器,配置本机的网络IP,子网掩码,网关,DNS,WINS;
2、把WinOSDC3服务器加入到winos.ad域;3、输入winos.ad域的管理帐号及密码;
4、点击确定;
5、“确定”重新启动计算机;
6、选择“是”
7、计算机重启后,用winos.ad域管理员Administrator登录,添加DNS、DHCP、WINS网络服务组件;
8、把WinosDC3提为额外域控制器,在“开始“菜单输入 dcpromo命令;
9、点击“下一步”
10、点击“下一步”
11、选择“现有域的额外域控制器”,”下一步“
12、输入Winos.AD域管理员帐号和密码,“下一步”;
13、默认不用输入,“下一步”
14、默认不用输入,“下一步”15、默认不用输入,“下一步”
16、输入目录还原的密码,在日后的还原AD数据时会用到;17“下一步”
18、出现下面的图可以知道,WinosDC3正在和WinosDC2同步数据;19、点击”完成“
20、重新启动计算机;
21、这一步很关键,重启计算机以后你需要改变WinosDc3的DNS,把DNS的IP地址指向自己这样WinosDc3的DNS才会去和WinosDc2的DNS同步,这是实现DNS和AD冗余的关键;经过这样的配置以后两台服务器的DNS和AD数据会相互复制,自动同步。
22、等几分钟或更长一点的时间打开WinosDC3的DNS管理控制台你会发现已经把WinosDC2的DNS数据同步过来了。
23、把WinOSDC3配置为GC,打开“控制面板”“管理工具”"Active Directory站点和服务“,找到WinOSDC3,找到“NTDS Settings"点击鼠标右键选择“属性”
24、出现下图,在“全局编录”打上钩,点击“确定”即可。
到此AD/DNS已经实现了冗余,当其中某台Down掉以后,另一台照样可以为客户端提供身份验证DNS解析服务。
注意:
1、FSMO主机在WinosDC2,也就是说如果WinosDC2 Down掉在确定不能修复的情况下需要到WinosDC3把FSMO的5个角色抢夺过来,删除AD里对WinosDC2 的残留数据。
对FSMO不了解的朋友请参考这篇帖子:
/viewthread.php?tid=1527&highlight=fsmo
关于FSMO主机抢夺请参考这篇帖子:
/viewthread.php?tid=7195&highlight=fsmo
2、如果WinosDC3把FSMO的5个角色抢夺过来以后,WinosDC2又修复好了千万不要再加接入网络否则会发生角色冲突对你的AD会造成不可预知的破坏,切记
二、WinOSDC3服务器的配置过程——2、DNS的配置
WinOSDC3的DNS基本不需要再去怎么配置了,如果企业需要上Internet的话,还必须配置DNS外部转发
1、选择WINOSDC3,右键选择“属性”;
2、选择“转发器”,添加Internet上的外部DNS,这个DNS地址可以问你的Internet接入提供商得到;
二、WinOSDC3服务器的配置过程——3、DHCP的配置
WinosDC3 DHCP服务的配置大体和WinosDC2的配置是一样的,WinosDC3可分配IP范围 192.168.2.151-192.168.2.253,注意配置客户端的DNS和WINS的首选服务器正好和WinosDC2相反。
下面是WinosDC3的操作;
1、打开“控制面板”“管理工具”DHCP,选择WinOSDC3服务器,点击鼠标右键选择“授权”;
2、点击鼠标右键,选择“新建作用域”;
3、”下一下“
4、输入“名称”和“描述”自己随便输入;
5、输入分配IP地址的范围192.168.2.151—192.168.2.253;
6、默认“下一步“。
Windows2003域控基本策略

Windows2003域控基本策略对于运行Microsoft Active Directory目录服务的Microsoft Windows Server 2003计算机,域控制器服务器是在任何环境下都应当确保其安全性的重要角色。
对于依赖域控制器完成身份验证、组策略、以及一个中央LDAP(轻量级目录访问协议)目录的客户机、服务器以及应用软件而言,IT环境中域控制器的任何损失或信息泄密都可能是灾难性的。
由于其重要性,域控制器应当总是被安置在物理上安全的地点,仅允许有资格的管理人员访问。
当域控制器必须安置在不太安全的地方时,例如分支办公室,应当调整相关的安全性设置以限制来自物理访问威胁的潜在损害。
域控制器基线策略与本指南后面将要介绍的其他服务器角色策略不同,域控制器服务器的组策略是一种基线策略,与第三章“创建成员服务器基线”所定义的成员服务器基线策略(MSBP)属于同一类。
域控制器基线策略(DCBP)与域控制器组织单位(OU)密切相连,并且优先于缺省的域控制器策略。
包括在DCBP中的设置将增强任何环境下域控制器的总体安全性。
大多数DCBP是MSBP的直接拷贝。
由于DCBP建立在MSBP基础之上,读者应当仔细复习第三章“创建成员服务器基线”,以便充分理解同样包括在DCBP中的许多设置。
本章仅仅讨论那些没有包括在MSBP中的DCBP设置。
域控制器模板专门设计用来满足本指南所定义三种环境的安全需要。
下表显示了包括在本指南中的域控制器.inf 文件以及这些环境相互之间的关系。
例如,文件Enterprise Client –Domain Controller.inf是企业客户机环境下的安全性模板。
表 4.1: 域控制器基线安全性模板注意:将一个配置不正确的组策略对象链接到Domain Controllers OU(域控制器组织单位)可能会严重阻碍域的正常操作。
在导入这些安全性模板时应当十分小心,在将GPO到链接到Domain Controllers OU之前,应该确认导入的所有设置都是正确的。
windows 2003 RAID与 cluster配置指南
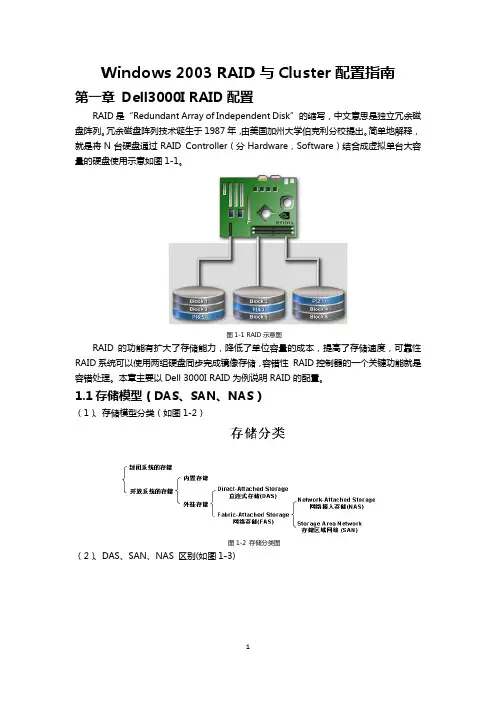
Windows 2003 RAID与Cluster配置指南第一章Dell3000I RAID配置RAID是“Redundant Array of Independent Disk”的缩写,中文意思是独立冗余磁盘阵列。
冗余磁盘阵列技术诞生于1987年,由美国加州大学伯克利分校提出。
简单地解释,就是将N台硬盘通过RAID Controller(分Hardware,Software)结合成虚拟单台大容量的硬盘使用示意如图1-1。
图1-1 RAID示意图RAID的功能有扩大了存储能力,降低了单位容量的成本,提高了存储速度,可靠性RAID系统可以使用两组硬盘同步完成镜像存储,容错性RAID控制器的一个关键功能就是容错处理。
本章主要以Dell 3000I RAID为例说明RAID的配置。
1.1存储模型(DAS、SAN、NAS)(1)、存储模型分类(如图1-2)图1-2 存储分类图(2)、DAS、SAN、NAS 区别(如图1-3)图 1-3 现代存储解决方案三者之间的区别如下:DAS 主机直接与硬盘磁盘阵列柜连接,可以通过fc(光纤通道)或SCSI 卡来连接。
SAN 主机与硬盘磁盘阵列柜通过FC Switch 千兆来连接,每一台主机都有自己的文件系统来对硬盘磁盘阵列柜数据进行存取。
存取速度快。
NAS 主机与硬盘磁盘阵列柜通过以太网交换器进行连接,每一个阵列柜有自己的文件管理系统,因此可以进行文件的共享。
1.2 Dell MD3000I 硬件布线MD 300I 有多种布线方式,这里主要说明我们今天要做的实验配置的一种布线方式布线情况如图1-4。
图1-4 RAID 布线图1.3 安装DELl MD3000I storage management 软件安装DELL MD3000I storage management 之前需要安装microsoftiscsi Initiator驱动程序和软软KB943545与KB950903补丁。
应对win 2003服务器管理难题的妙方大盘点
应对win 2003服务器管理难题的妙方大盘点导读:当网站发展到一定的规模,站长就会开始考虑要为网站托管服务器。
通常情况下服务器会被放到电信或网通的机房,网站管理员通过远程来管理服务器,对于比较专业的网站管理员来说,管理服务器可能是一件比较简单的事情!不过,事实可能并没有我们想象中那样轻松,在不同的服务器系统环境中,我们可能会遭遇到不少与众不同的管理难题,这些管理难题严重影响了我们管理服务器的效率。
为此,今天就把那些经常出现的一些服务器难题总结出来,并对每一管理难题提出应对办法,希望这些内容能对大家有用!1、为服务器登录提速当我们在Windows 2003服务器系统中安装了活动目录,同时设置好了特定域中的所有工作站,并且创建好了用户访问服务器的帐号后,工作站用户在尝试登录服务器时,总抱怨现在的登录速度比以前慢了许多。
那么为什么经过上述设置后,我们会感觉到服务器的登录速度比以前缓慢呢,我们又该如何才能提高工作站用户登录windows 2003服务器的速度呢?其实一旦在服务器系统中安装了活动目录时,如果活动目录中的“域名系统”没有配置正确的话,自然就会导致服务器登录时间延长。
当工作站尝试登录服务器的时候,活动目录使用的定位域控制器组件其实就是“域控制器定位器”,而域控制器定位器是按照“_ldap._tcp.DnsDomainName”这样格式去访问连接DNS服务器,以便得到工作站用户所要的服务资源;倘若在这一访问连接过程中,DNS服务器服务器无法正常稳定工作,或者是本地服务器的DC注册操作不正确的话,那么工作站在登录服务器时就无法找到DC,那样一来登录服务器的速度就会严重受到影响。
事实上,要想解决这种故障,我们只需要在局域网工作站中以及DC中分别运行Netdiag诊断程序,通过该程序我们就能很快找到具体的故障原因,例如究竟是Dns服务器工作不正常,还是DC注册操作不正确,一旦找准故障原因后,我们就不难将服务器登录缓慢的故障轻松排除掉了。
windows2003下群集cluster详细配置过程1-环境准备

Windows2003下群集cluster详细配置过程1分为以下步骤:一:环境的准备(本次以虚拟环境进行讲解)二:windows2003 cluster建立和配置三:SQL2005 cluster安装和sp3补丁安装和相关配置四:群集故障转移的相关配置-故障自动回复五:hp服务器双网卡的绑定以及群集cluster的相关修改和配置六:dhcp和文件服务的cluster配置七:exchange群集的安装和cluster配置下面一一开始:一:环境的准备一台hpdl160G6服务器做为域控,域名为,域控ip为172.23.8.15 掩码:255.255.248.0 一台hpdl160G6服务器做为文件服务器,本次文件服务器不做讲解,主要讲解sql服务器的cluster群集两台hpdl380G6服务器做为群集主机,主要应用为sql2005,网卡用的双线绑定,以达到冗余(操作系统为windows2003 enterprise sp2版本)两台Cisco mds 9124光纤交换机,以达到冗余一台hp msa2312做为后台存储,当前客户要求为raid5,划分3个卷,800G供fileserver;700G供mes app应用程序;300G供rpt app应用程序;存储用双控,以达到冗余群集账户为cluadmin;sql cluster账户:sqladmin;2个sql cluster组:rptgroup和mesgroup(可以是本地域组或全局组,但必须是安全组)两台db服务器用一条交叉线直连,作为心跳线,相关ip见图所示1.AD活动目录的安装AD服务器的ip设置:开始-运行-dcpromo到这里AD安装完成了,提示重启,按确定添加账户和组共2个账户和2个全局组将MES-DB和RPT-DB加入域 例:2.iSCSI软件的安装和配置本次讲解以虚拟环境为例,实际环境后台的存储为hp的msa2312(若后台存储已配置好,则以下关于模拟后台存储的配置部分可以跳过),这里以微软的一个iSCSI软件虚拟几个硬盘,作为演示,iSCSI软件的下载地址为:客户端:/downloads/details.aspx?FamilyID=12cb3c1a-15d6-4585-b38 5-befd1319f825&DisplayLang=en#RelatedDownloads服务器:/StorageServer.iso或用StarWind.iSCSI.Target.v4.0/Soft/16437.htmla.服务端安装和配置服务器上安装target:(这里和ad安装在一台server上)双击安装创建虚拟盘Advance-add-添加这里要添加允许iSCSI连接的客户端的ip分别为MES-DB和RPT-DB的ip创建iSCSI虚拟盘以同样的方式添加虚拟盘,如图,共添加了4个盘,仲裁盘QDISK;msdtc服务的DTC盘;和2个供安装sql2005服务的虚拟盘MES和RPTb.客户端安装和配置Discovery 菜单-Add-输入服务器端ip ,点okTargets菜单-点log onOk后确定在MES-DB服务器上打开磁盘管理,初始化磁盘(不可转换为动态磁盘)在磁盘1上创建分区,为仲裁盘Q磁盘2-4先不建分区,等cluster完成后再建可以看见磁盘已经有了,只需更改一下驱动器号即可到此准备工作已经完成了。
windows server 2003下建立额外域控制器和DNS冗余
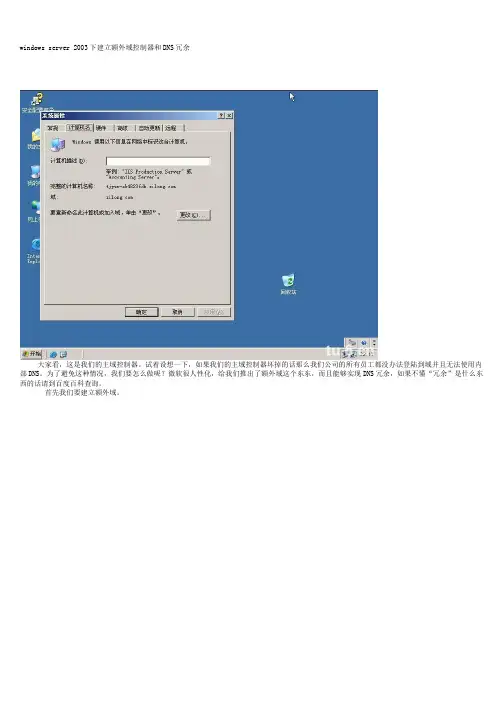
windows server 2003下建立额外域控制器和DNS冗余大家看,这是我们的主域控制器。
试着设想一下,如果我们的主域控制器坏掉的话那么我们公司的所有员工都没办法登陆到域并且无法使用内部DNS。
为了避免这种情况,我们要怎么做呢?微软很人性化,给我们推出了额外域这个东东,而且能够实现DNS冗余,如果不懂“冗余”是什么东西的话请到百度百科查询。
首先我们要建立额外域。
大家看,这台计算机是属于“WORKGROUP”工作组,下面我们就要将他变成“”的额外域控制器。
首先,跟安装域一样在运行下输入“dcpromo”。
下一步。
接着下一步。
注意看这里,这里很重要,我们选择“现有域的额外域控制器”,这个不做解释,我相信所有的人都明白这是什么意思。
这里输入管理员帐户和密码以及域的名称,因为我的管理员密码为空,所以不输入管理员密码。
这里是选择您的计算机将要成为哪个域的额外域控制器,输入域的名字(如:)或者点击浏览选择域控制器也可以。
这里不作解释,想知道这里是什么东西请看本人的“windows server 2003下安装与的文章”。
这里不作解释,想知道这里是什么东西请看本人的“windows server 2003下安装与的文章”。
这里不作解释,想知道这里是什么东西请看本人的“windows server 2003下安装与的文章”。
这里不作解释,想知道这里是什么东西请看本人的“windows server 2003下安装与的文章”。
下面电脑将自动将自己变成“”的额外域控制器。
安装完之后点击完成然后冲洗启动计算机你会看到以上的信息,这就表明我们已经成功的将这台计算机变成“”的额外域控制器了。
这样的话,如果主域控制器坏掉的话,员工也能照常登陆到域,而不会影响公司的正常运行。
你可以尝试一下多架设几个额外域控制器。
光这样还是不行的,开头我们说过,还得让DNS不受影响,员工照样能使用内部的DNS,下面我们再做一下DNS冗余其实很简单,在做完额外域之后,我们在这台计算机上架设DNS,纤细步骤如下。
实验3windows下服务器多网卡冗余
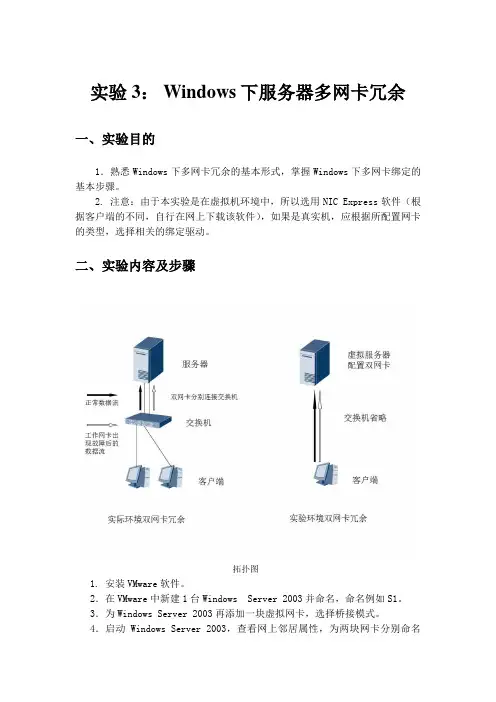
实验3: Windows下服务器多网卡冗余一、实验目的1.熟悉Windows下多网卡冗余的基本形式,掌握Windows下多网卡绑定的基本步骤。
2. 注意:由于本实验是在虚拟机环境中,所以选用NIC Express软件(根据客户端的不同,自行在网上下载该软件),如果是真实机,应根据所配置网卡的类型,选择相关的绑定驱动。
二、实验内容及步骤拓扑图1. 安装VMware软件。
2.在VMware中新建1台Windows Server 2003并命名,命名例如S1。
3.为Windows Server 2003再添加一块虚拟网卡,选择桥接模式。
4.启动Windows Server 2003,查看网上邻居属性,为两块网卡分别命名进行区分,如net1、net2,分别配置IP地址,网络地址为10.0.0.0。
5、在Windows Server 2003中安装NIC Express软件,进行网卡绑定配置。
6、网上邻居-属性,为新出现的NIC网卡组配置IP地址和子网掩码,如10.0.0.168。
7、在管理工具中打开NIC Express Enterprise Edition,查看Device Stats。
8、在另外一台计算机上命令行中输入:Ping 10.0.0.168 –t 。
查看能否Ping通,并保持Ping的状态不要关闭(注意要事先将这台计算机的IP 地址设置成10的地址,如10.0.0.68,这样才能保证Ping通)9、关闭Windows Server 2003,删除一块网卡,并重新启动。
10、在Windows Server 2003启动时,查看另一台计算机上的Ping界面。
11、根据实验结果对实验各内容进行总结。
三、实验要求1.实验中仔细观察、记录、比较实验结果,如果不一致应找出原因。
2.实验中凡是需要命名的地方,均以自己名字的全拼来命名,可以用不同后缀来区分。
如张三的两台服务器可以命名为:zhangsanS1,zhangsanS2。
windows文件服务器冗余备份方案
windows文件服务器冗余备份方案目的:1、实现两台文件服务器实时同步,两台文件服务器上的文件能够实时同步;2、服务器故障自动切换,当其中一台服务器出现故障时能够自动切换;3、客户端故障回复,首选服务器因为故障进行维护,当维护好以后重新接入网络客户端能够自动的从备选服务切换回首选服务器。
下面是部署的架构图从图上环境可以看到ZSFS09为首选文件服务器,ZSFS10为备选文件服务器。
当两台服务器都正常的情况下客户端默认访问ZSFS09服务器,只有当ZSFS09出现故障后自动切换到ZSFS10服务器,本例实现的是文件服务器冗余不做负载均衡。
前提条件1、域架构:Windows Server 2003 R2 (如果2003或2000必须扩展Sechma,运行adprep.exe /forestprep来更新架构,Adprep.exe命令行工具R2安装CD上的Cmpnents\R2\Adprep文件夹中提供。
)2、文件服务器的OS:windows server 2003 R2或windows 2003 R2以上的版本,并且都开启硬盘分区默认共享,至少C盘要开启3、AD架构必须已经实现冗余,具体体实现冗余的方法请参考这篇文章《AD/DNS/DHCP/WINS冗余部署实例——写给刚接触AD不久的会员们》/domain/776353.html4、XP SP2必须打KB898900补订,SP3及更高版本不需要打补订。
KB898900下载地址:/downloads/details.aspx?displaylang=zh-cn&FamilyID=7d3f51e3-2d33-48c4-8b5f-fe2345b 0a35e下面是具体的配置步骤:一、ZSFS09的配置二、ZSFS10的配置三、文件服务器冗余的配置四、DC组策略的配置五、测试服务器的冗余配置六、附R2 DFS的相关文档七、FAQ一、ZSFS09的配置1、打开”控制面板““添加删除程序”添加“Microsoft .NET Framework2.0”和"分布式文件系2、指定windows 2003 R2的安装文件完成安装,安装完成后记得升级打补订,并安装杀毒软3、在D盘建立一个"ZSKD"文件夹用于存放用户文件4、设置该文件夹为隐含共享,并设置共享权限5、把默认的Everyone删除,添加Domain Users,充许“读取”和“更改6、为了便于测试在到ZSKD目录里建个“技术部”的文件夹7、设置“技术部”文件夹的NTFS权限8、把下面红框的钩去掉9、选择复制;10、选择添加;11、把技术部的安全组添加进去;12、把其它安全组删除;13、最后权限如下所示;14、再用同样的方法建立一个”人事部“的文件夹,并设置相应权ZSFS09配置完成二、ZSFS10的配置1、打开”控制面板““添加删除程序”添加“Microsoft .NET Framework2.0”和"分布式文件系统2、指定windows 2003 R2的安装文件完成安装,安装完成后记得升级打补订,并安装杀毒软3、在D盘建立一个"ZSKD"文件夹用于存放用户文件4、设置该文件夹为隐含共享,并设置共享权限5、把默认的Everyone删除,添加Domain Users,充许“读取”和“更改ZSFS10配置完成三、文件服务器冗余的配置(以后的步骤用权限比较大的域用户(如域管理员administrator)在文件服务器上登录域来操作,要不然在域命名空间类型选择时选择不了“基于域的命名空间”)1、用域管理员登录到ZSFS09服务器,打开“控制面板”“管理工具””DFS管理“点击”新建命名空间“;2、输入ZSFS09文件服务器名,点击“下一步”;3、选择“是”4、输入命名空间的名字“ShareFiles",选择“下一步”;5、选择“基于域的命名空间”“下一步”(为什么我的“基于域的命名空间”是灰色不可选的?因为你没有登录域,这时候你可用用一个权限比较大的用户在文件服务器上登录域,如域管理员administrator);6、选择“创建”;7、选择“关闭”,此时可以看到zsfs9里自动建立了文件夹C:\DFSRoots\SahreFiles,并已经把ShareFiles设置共享名为ShareFiles;8、在左边框选择刚创建的命名空间,按鼠标右键选择“添加命名空间服务器”;9、输入“ZSFS10”服务器,选择“确定”;此处直接确定会报错可以点击错误按钮查看具体是什么错误为什么会报这引错误呢,因为在zsfs10服务器上没有一个共享名为ShareFiles的共享文件,这时候可以在zsfs10服务器的C盘上建立DFSRoots文件夹,在DFSRoots文件夹里建立ShareFiles文件夹,此时是与zsfs9的相同。
Windows Sever 2003 网络操作系统名词解释
1.域林:域林是指由一个或多个没有形成连续名字空间的域树组成,它与域树最明显的区别就在于域林之间没有形成连续的名字空间,而域树则是由一些具有连续名字空间的域组成。
2.简单卷:简单卷是物理磁盘的一部分,但它工作时就好像是物理上的一个独立单元。
简单卷是相当于Windows NT 4.0 及更早版本中的主分区的动态存储。
3.STMP:SMTP协议SMTP(Simple Mail Transfer Protocol)即简单邮件传输协议,它是一组用于由源地址到目的地址传送邮件的规则,由它来控制信件的中转方式。
4.WINS:WINS是Windows Internet Naming Server,即Windows Internet命名服务。
它提供一个分布式数据库,能在路由网络的环境中动态地对IP地址和NETBios名的映射进行注册与查询。
1. 成员服务器:在部署服务器的时候,第一台服务器包括基本所有的功能,当一台服务器不能满足所有的要求的时候可以添加其它的只提供部分服务(如应用程序或者数据服务)的服务器即称之为成员服务器。
2. 索引服务:索引服务是一项系统服务(Indexing Service),使用文档筛选器读取整个文档,并提取文档和属性传递给索引程序,这个过程称为“索引”。
3. RAID5:RAID 5 是一种存储性能、数据安全和存储成本兼顾的存储解决方案。
RAID 5可以理解为是RAID 0和RAID 1的折中方案。
4. 网络地址转换:网络地址转换(NA T,Network Address Translation)属接入广域网(WAN)技术,是一种将私有(保留)地址转化为合法IP地址的转换技术,它被广泛应用于各种类型Internet 接入方式和各种类型的网络中。
1.UNC:UNC (Universal Naming Convention) / 通用命名规则,也叫通用命名规范、通用命名约定。
网络(主要指局域网)上资源的完整Windows 2000 名称。
windows文件服务器冗余备份方案
windows文件服务器冗余备份方案目的:1、实现两台文件服务器实时同步,两台文件服务器上的文件能够实时同步;2、服务器故障自动切换,当其中一台服务器出现故障时能够自动切换;3、客户端故障回复,首选服务器因为故障进行维护,当维护好以后重新接入网络客户端能够自动的从备选服务切换回首选服务器。
下面是部署的架构图从图上环境可以看到ZSFS09为首选文件服务器,ZSFS10为备选文件服务器。
当两台服务器都正常的情况下客户端默认访问ZSFS09服务器,只有当ZSFS09出现故障后自动切换到ZSFS10服务器,本例实现的是文件服务器冗余不做负载均衡。
前提条件1、域架构:Windows Server 2003 R2 (如果2003或2000必须扩展Sechma,运行adprep.exe /forestprep来更新架构,Adprep.exe命令行工具R2安装CD上的Cmpnents\R2\Adprep文件夹中提供。
)2、文件服务器的OS:windows server 2003 R2或windows 2003 R2以上的版本,并且都开启硬盘分区默认共享,至少C盘要开启3、AD架构必须已经实现冗余,具体体实现冗余的方法请参考这篇文章《AD/DNS/DHCP/WINS冗余部署实例——写给刚接触AD不久的会员们》/domain/776353.html4、XP SP2必须打KB898900补订,SP3及更高版本不需要打补订。
KB898900下载地址:/downloads/details.aspx?displaylang=zh-cn&FamilyID=7d3f51e3-2d33-48c4-8b5f -fe2345b0a35e下面是具体的配置步骤:一、ZSFS09的配置二、ZSFS10的配置三、文件服务器冗余的配置四、DC组策略的配置五、测试服务器的冗余配置六、附R2 DFS的相关文档七、FAQ一、ZSFS09的配置1、打开”控制面板““添加删除程序”添加“Microsoft .NET Framework2.0”和"分布式文件系2、指定windows 2003 R2的安装文件完成安装,安装完成后记得升级打补订,并安装杀毒软3、在D盘建立一个"ZSKD"文件夹用于存放用户文件4、设置该文件夹为隐含共享,并设置共享权限5、把默认的Everyone删除,添加Domain Users,充许“读取”和“更改6、为了便于测试在到ZSKD目录里建个“技术部”的文件夹7、设置“技术部”文件夹的NTFS权限8、把下面红框的钩去掉9、选择复制;10、选择添加;11、把技术部的安全组添加进去;12、把其它安全组删除;13、最后权限如下所示;14、再用同样的方法建立一个”人事部“的文件夹,并设置相应权ZSFS09配置完成二、ZSFS10的配置1、打开”控制面板““添加删除程序”添加“Microsoft .NET Framework2.0”和"分布式文件系统2、指定windows 2003 R2的安装文件完成安装,安装完成后记得升级打补订,并安装杀毒软3、在D盘建立一个"ZSKD"文件夹用于存放用户文件4、设置该文件夹为隐含共享,并设置共享权限5、把默认的Everyone删除,添加Domain Users,充许“读取”和“更改ZSFS10配置完成三、文件服务器冗余的配置(以后的步骤用权限比较大的域用户(如域管理员administrator)在文件服务器上登录域来操作,要不然在域命名空间类型选择时选择不了“基于域的命名空间”)1、用域管理员登录到ZSFS09服务器,打开“控制面板”“管理工具””DFS管理“点击”新建命名空间“;2、输入ZSFS09文件服务器名,点击“下一步”;3、选择“是”4、输入命名空间的名字“ShareFiles",选择“下一步”;5、选择“基于域的命名空间”“下一步”(为什么我的“基于域的命名空间”是灰色不可选的?因为你没有登录域,这时候你可用用一个权限比较大的用户在文件服务器上登录域,如域管理员administrator);6、选择“创建”;7、选择“关闭”,此时可以看到zsfs9里自动建立了文件夹C:\DFSRoots\SahreFiles,并已经把ShareFiles设置共享名为ShareFiles;8、在左边框选择刚创建的命名空间,按鼠标右键选择“添加命名空间服务器”;9、输入“ZSFS10”服务器,选择“确定”;此处直接确定会报错可以点击错误按钮查看具体是什么错误为什么会报这引错误呢,因为在zsfs10服务器上没有一个共享名为ShareFiles的共享文件,这时候可以在zsfs10服务器的C盘上建立DFSRoots文件夹,在DFSRoots文件夹里建立ShareFiles文件夹,此时是与zsfs9的相同。
Windows Server 2003域控制器基本配置
Page 27/32
指派与发布的区别
利用组策略实现分发软件(2)
发布软件(用户)——只在一机上生效,当用户注销 后,在“添加/删除程序”中的“添加程序”里,可发 现可安装的发布的软件,然后安装就可以直接使用了 。
Page 4/37
安装活动目录 启动安装向导
使用管理您的服务器向导 使用命令DCPROMO
Page 5/37
安装活动目录2-2
还原模式密码 DNS 域兼容性 是否创建新域 新域的 数据库和日志文件文件夹 注册诊断 NetBIOS DNS 全名名 共享的系统卷
Page 6/37
将客户端计算机加入域
云计算技术
Windows Server 2003域控制器基本配置
创建WINDOWS域环境
域的概念
域
将网络中多台计算机逻辑上组织到一起,进行集中管理, 这种区别于工作组的逻辑环境叫做域 域是组织与存储资源的核心管理单元
活动目录提供了存储网络上对象信息并使网络用户 使用该数据的方法 活动目录有以下特点
Authoritative Restore 授权还原:恢复活动目录的特定对象 执行授权还原的步骤
1)重启DC,进入【目录服务还原模式】 2)使用备份工具恢复活动目录到原始位置 3)打开命令提示符,键入ntdsutil 4)键入“authoritative restore”
步骤
配置客户机的首 选DNS服务器 将计算机加入域
Page 7/37
创建域用户账户
输入用户的基本信息和登录名称 用户密码 用户在下次登录时必须更改密码 用户不能更改密码 密码永不过期 帐户已禁用