
服务器本地安全策略设置
本地安全策略配置
1.创建安全策略
控制面板—管理工具—本地安全策略
右键选择IP安全策略—创建IP安全策略
进入设置向导:设置IP安全策略“限定固定IP远程”
2.设置阻止任何IP访问的筛选器
为新添加IP安全规则添加的安全规则属性
其他跟之前一样下一步直到IP筛选器列表时如下
完成后,会在IP筛选列表看到添加的信息。
配置IP筛选器允许的动作:在点确定后——选择配置的“阻止所有IP远程访问”,下一步——添加——选择“阻止”——最后确定,
3.添加允许访问的IP筛选器列表重复之前阻止IP步骤关键时候选择特定
默认许可最后就可看到如下
点击确定勾选应用即可
最后点击右键进行分配调用。
设置本地IP安全策略
根据业务需求和安全策略,配置防火墙或路由器规则,允许或拒绝来自特定IP地址范围的流量。这样可以控制不 同区域或组织的访问权限,提高网络安全性和访问控制能力。
配置IP地址绑定和静态ARP
总结词
将IP地址与MAC地址绑定,并配置静态ARP映射,以防止ARP欺骗攻击。
详细描述
在交换机或路由器上配置IP地址与MAC地址的绑定,确保IP地址与设备的真实MAC地址相对应。同 时,配置静态ARP映射,将IP地址与MAC地址的映射关系固定下来,以防止ARP欺骗攻击。这样可以 提高网络安全性,防止非法用户通过ARP欺骗获取网络访问权限。
01
02
03
防止非法访问
通过设置IP安全策略,可 以限制非法IP地址的访问 ,保护网络资源不被未经 授权的用户访问。
提高网络安全
合理配置IP安全策略可以 减少网络攻击的风险,提 高网络安全性能。
优化网络性能
通过IP安全策略,可以合 理分配网络带宽,优化网 络性能。
03
设置本地IP安全策略的步骤
确定安全需求和目标
定期测试安全策略的执行效果
03
通过模拟攻击和漏洞扫描等方法,验证安全策略的执行效果,
及时发现潜在的安全风险。
监控网络流量和异常行为
01
实时监控网络流量
通过流量分析工具,实时监测网络流量的异常波动,及时发现潜在的安
全威胁。
02
监测异常行为
通过分析网络行为日志,发现异常登录、异常访问等行为,及时进行调
设置本地IP安全策略
汇报人: 2024-01-10
目录
• 引言 • IP安全策略基础知识 • 设置本地IP安全策略的步骤 • 常见IP安全策略配置示例 • IP安全策略的维护和管理 • 总结与展望
Win 2003 Server 服务器安全设置(六)本地安全策略

Win 2003 Server 服务器安全设置(七)服务器安全设置之--本地安全策略设置
安全策略自动更新命令:GPUpdate /force (应用组策略自动生效不需重新启动) 开始菜单—>管理工具—>本地安全策略
A、本地策略——>审核策略
审核策略更改成功失败
审核登录事件成功失败
审核对象访问失败
审核过程跟踪无审核
审核目录服务访问失败
审核特权使用失败
审核系统事件成功失败
审核账户登录事件成功失败
审核账户管理成功失败
B、本地策略——>用户权限分配
关闭系统:只有Administrators组、其它全部删除。
通过终端服务拒绝登陆:加入Guests、User组
通过终端服务允许登陆:只加入Administrators组,其他全部删除
C、本地策略——>安全选项
交互式登陆:不显示上次的用户名启用
网络访问:不允许SAM帐户和共享的匿名枚举启用
网络访问:不允许为网络身份验证储存凭证启用
网络访问:可匿名访问的共享全部删除
网络访问:可匿名访问的命全部删除
网络访问:可远程访问的注册表路径全部删除
网络访问:可远程访问的注册表路径和子路径全部删除
帐户:重命名来宾帐户重命名一个帐户
帐户:重命名系统管理员帐户重命名一个帐户。
配置本地安全策略

定期进行安全漏洞扫描,发现漏洞及时修复,减少系统被攻击的 风险。
网络访问控制
通过VPN、VLAN等手段,对网络进行分区隔离,实现对网络资 源的合理管控。
03
配置本地安全策略的步骤
分析当前安全状况
要点一
确定网络拓扑结构
要点二
识别关键资产
了解当前网络环境,包括服务器、工 作站、路由器等设备的分布和连接方 式。
05
结论
配置本地安全策略的意义
保障计算机系统安全性
配置正常运行和数据 安全。
提高网络安全性
通过配置本地安全策略,可以加强对网络访问和数据传输的安全管理,有效防止网络攻击 和数据泄露。
保护个人隐私
配置本地安全策略可以限制不必要的网络连接和数据传输,降低个人隐私泄露的风险。
密码至少包含8个字符,且包 含大写字母、小写字母、数字
和特殊字符。
密码定期更换
要求用户每90天更换一次密码, 降低密码被破解的风险。
密码使用规范
禁止使用常用密码、生日等容易被 猜到的密码,规范密码的使用行为 。
网络安全策略
网络安全架构设计
设计合理的网络安全架构,部署防火墙、入侵检测系统等安全设 备。
未来发展及趋势
01
加强数据加密
随着网络攻击手段的不断升级,数据加密技术将越来越受到重视,未
来的安全策略将更加注重数据加密技术的运用。
02
AI赋能安全策略
随着人工智能技术的不断发展,AI将赋能安全策略,通过智能分析、
自动防御等技术提高安全策略的效率和精准度。
03
全面风险管理
未来的安全策略将更加注重全面风险管理,通过对各个方面的风险进
加强内部管控
本地安全策略-安全选项(初始设置)
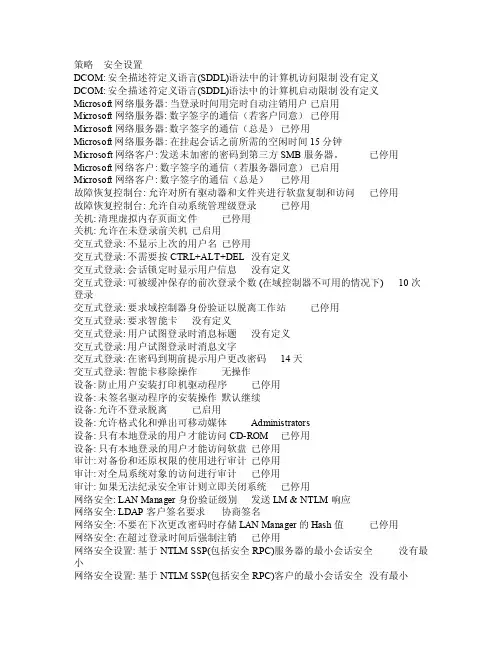
策略安全设置DCO M: 安全描述符定义语言(SD DL)语法中的计算机访问限制没有定义DCOM:安全描述符定义语言(SDDL)语法中的计算机启动限制没有定义Mi croso ft 网络服务器:当登录时间用完时自动注销用户已启用M icros oft 网络服务器:数字签字的通信(若客户同意)已停用Micro soft网络服务器: 数字签字的通信(总是)已停用Mi croso ft 网络服务器:在挂起会话之前所需的空闲时间15 分钟Micr osoft网络客户: 发送未加密的密码到第三方SMB 服务器。
已停用Mi croso ft 网络客户: 数字签字的通信(若服务器同意)已启用M icros oft 网络客户:数字签字的通信(总是)已停用故障恢复控制台:允许对所有驱动器和文件夹进行软盘复制和访问已停用故障恢复控制台:允许自动系统管理级登录已停用关机:清理虚拟内存页面文件已停用关机: 允许在未登录前关机已启用交互式登录:不显示上次的用户名已停用交互式登录:不需要按 CTRL+ALT+DEL 没有定义交互式登录:会话锁定时显示用户信息没有定义交互式登录:可被缓冲保存的前次登录个数(在域控制器不可用的情况下) 10 次登录交互式登录: 要求域控制器身份验证以脱离工作站已停用交互式登录:要求智能卡没有定义交互式登录: 用户试图登录时消息标题没有定义交互式登录: 用户试图登录时消息文字交互式登录: 在密码到期前提示用户更改密码14天交互式登录:智能卡移除操作无操作设备:防止用户安装打印机驱动程序已停用设备: 未签名驱动程序的安装操作默认继续设备:允许不登录脱离已启用设备: 允许格式化和弹出可移动媒体Admi nistr ators设备:只有本地登录的用户才能访问C D-ROM已停用设备: 只有本地登录的用户才能访问软盘已停用审计: 对备份和还原权限的使用进行审计已停用审计: 对全局系统对象的访问进行审计已停用审计:如果无法纪录安全审计则立即关闭系统已停用网络安全: LA N Man ager身份验证级别发送LM &NTLM响应网络安全: L DAP 客户签名要求协商签名网络安全: 不要在下次更改密码时存储LAN M anage r 的H ash 值已停用网络安全:在超过登录时间后强制注销已停用网络安全设置:基于N TLM S SP(包括安全 RP C)服务器的最小会话安全没有最小网络安全设置:基于N TLM S SP(包括安全 RP C)客户的最小会话安全没有最小网络访问: 本地帐户的共享和安全模式经典-本地用户以自己的身份验证网络访问:不允许S AM 帐户的匿名枚举已启用网络访问:不允许SAM 帐户和共享的匿名枚举已停用网络访问:不允许为网络身份验证储存凭据或 .NET Pass ports已停用网络访问:可匿名访问的共享COMCF G,DFS$网络访问: 可匿名访问的命名管道C OMNAP,COMN ODE,S QL\QU ERY,S POOLS S,LLS RPC,b rowse r网络访问: 可远程访问的注册表路径Syste m\Cur rentC ontro lSet\Contr ol\Pr oduct Optio ns,Sy stem\Curre ntCon trolS et\Co ntrol\Prin t\Pri nters,Syst em\Cu rrent Contr olSet\Cont rol\S erverAppl icati ons,S ystem\Curr entCo ntrol Set\S ervic es\Ev entlo g,Sof tware\Micr osoft\OLAP Serv er,So ftwar e\Mic rosof t\Win dowsNT\Cu rrent Versi on,Sy stem\Curre ntCon trolS et\Co ntrol\Cont entIn dex,S ystem\Curr entCo n trol Set\C ontro l\Ter minal Serv er,Sy stem\Curre ntCon trolS et\Co ntrol\Term inalServe r\Use rConf ig,Sy stem\Curre ntCon trolS et\Co ntrol\Term inalServe r\Def aultU serCo nfigu ratio n网络访问: 让“每个人”权限应用于匿名用户已停用网络访问: 允许匿名S ID/名称转换已停用系统对象: 对非 Win dows子系统不要求区分大小写已启用系统对象: 由A dmini strat ors 组成员所创建的对象默认所有者O bject crea tor系统对象:增强内部系统对象的默认权限(例如 Sy mboli c Lin ks) 已启用系统加密: 使用 FIP S 兼容的算法来加密,散列和签名已停用域成员:对安全通道数据进行数字加密(如果可能) 已启用域成员:对安全通道数据进行数字加密或签名 (总是) 已启用域成员: 对安全通道数据进行数字签名 (如果可能) 已启用域成员: 需要强 (Win dows2000或以上版本) 会话密钥已停用域控制器: LDA P 服务器签名要求没有定义域控制器:禁用更改机器帐户密码已停用域控制器: 拒绝更改机器帐户密码没有定义域控制器: 允许服务器操作员计划任务没有定义域控制器: 最长机器帐户密码寿命30 天帐户: 管理员帐户状态已启用帐户: 来宾帐户状态已停用帐户: 使用空白密码的本地帐户只允许进行控制台登录已启用帐户: 重命名来宾帐户Gue st帐户: 重命名系统管理员帐户us er。
本地安全策略-用户权限分配策略的配置及安全选项策略的配置
安全选项的策略配置
安全选项策略
• 安全选项:用来控制一些和操作系统安全相关的设置。
安全选项的策略配置
应用示例
BITC2H公司有一台文件服务器,存储了重要的数据,管理员为了增强该服 务器的安全性,在其本地安全策略里做了如下设置: ✓ 防止用户安装打印程序。 ✓ 禁止用户使用注册表编辑器 ✓ 对备份和还原的权限及操作进行审核 ✓ 对于交互式登录,不显示最后登录的账户名,以免他人枚举猜测其密码。
Windows 操作系统
本地安全策略—— 用户权限分配策略 及安全选项策略的配置
学习目标
掌握用户权限分配的策略的配置方法 掌握安全选项策略的配置方法
用户权限分配的策略配置
用户权限分配的策略
用户权限分配:是指某个或某些用户被分配了在本地的计算机 系统中,能或不能执行各项特殊任务的权利及限制。
用户权限分配的策略——举例
5
用户权限分配的策略设置——举例
用户权限分配的策略设置——举例
用户权限分配的策略设置——举例
应用示例
BITC2H公司销售部新招了2名员工,账户名分别为bitc2h_Alice, bitc2h_Bob,除了做好本职工作外,每人还负责了部分的计算机维护工作,职责 如下: ✓ bitc2h_Alice负责管理和审核安全日志,bitc2h_Alice也可以远程关闭系统。 ✓ bitc2h_Bob负责该部门计算机的备份工作,管理员将备份权限给了他。
Байду номын сангаас题思考
• 用户分配权限策略的功能是什么? • 安全选项策略的功能是什么?
设置安全策略步骤

实验七设置安全策略实验背景某公司所有员工的初始密码为benet2.管理员担心公司员工更改的密码过于简单,容易被扫描软件扫描扫到,同时管理员担心用户长久不更改密码影响安全性.对于公司域控制器,管理员需要验证都有谁在什么时候登录.有人反应公司的文件服务器上的资料有丢失现象,管理员需要查找是否有人有意的删除文件.由于域用户帐号一旦登录域内成员主机成功,访问文件服务器不在需要做身份验证,为了放置有人恶意尝试用户密码,公司要求所有员工有三次输入密码机会,三次输入错误自动锁定帐号.试行一段时间后很多人帐号经常锁定,不得不频繁找管理员,管理员需设定用户帐号的30分钟自动解锁.公司有人反应访问加入域后,用域用户帐号登录后不能自动关机,公司要求所有员工下班必须关机离开,管理员解决这个问题.有部分输入domain users组的员工需要登录域控制器,可这些员工反应他们无法登录域控制器,管理员解决这个问题文件服务器公司要求所有员工可以网络访问,但不可以对文件服务器本地登录,公司要求管理员完成,并对文件服务器做登录审核.对于文件服务器,公司要求本地登录成功后需要提示:标题:重要警告 ,内容:服务器重地,请不要做任何删除和剪切.实验目标1 所有域用户帐号在设置密码时,必须符合复杂密码要求,密码长度至少7位,密码必须每60天更新一次2 设置三次密码锁定,设置锁定复位时间30分钟.3 为域控制器启动帐号的登录审核,对文件服务器启动对象审核4 把域用户帐号加入关闭系统,保证可以下班关机5 把域用户帐号加入本地登录安全策略6 文件服务器上把所有的用户帐号加入拒绝网络访问,对文件服务器启动审核7 对文件服务器设置登录提示实验环境1 一人一组2 准备2台Windows Server 2003 虚拟机1台域控制器,1台成员主机3 实验网络为/24实验步骤:1 在域控制器上完成以域管理员登录域控制器,设置域安全策略 gpupdate更新域安全策略创建用户帐号test重启成员主机,用test帐号登录输入简单密码123输入正确密码2 在域控制器上以域管理员登录更新域测试重新启动成员主机,故意输入密码3次错误输入正确密码,帐号已经被锁定思考:test帐号即使用正确密码都没有办法登录,目前用什么方法可以让test帐号马上登录成功.在test帐号锁定的状态下,如果在另外一个域内的成员主机上用test登录,可以登录成功吗3 域管理员在域控制器上设置域控制器安全策略的登录审核利用gpupdate更新策略.登录域控制器查看结果查看登录日志思考:如果域管理员administrator登录成员主机,会有日志结果吗.域管理员在域控制器上设置域安全策略在文件服务器上对公司资料设置everyone审核以test帐号登录文件服务器,删除文件,查看结果思考,用test帐号本身可以查看事务日志吗4 用域用户帐号test在成员主机上登录,关机结果为域管理员在域控制器上设置域安全策略gpupdate更新策略重新启动成员成员主机,用test帐号登录,可关机以test帐号在域控制器上登录域管理员在域控制器设置域控制器安全策略更新策略重新启动域控制器,用test登录验证结果6 尝试网络登录文件服务器,可以成功域管理员在域控制器上设置域安全策略拒绝网络访问更新策略重新启动成员主机,验证结果7 域管理员设置文件服务器的本地策略注销文件服务器,登录查看结果实验问题1 密码策略包含哪些选项2账户锁定策略哪些选项3本地安全策略,域控制器安全策略,域安全策略三种策略之间的关系,及各自生效的范围.成员计算机和域的设置项冲突时,什么策略生效域控制器和域的设置项冲突时,什么策略生效4审核策略包含哪些内容5审核文件及文件夹主要步骤有哪些6 域管理员登录文件服务器,他发现帐号策略,和密码策略为不可设置状态,为什么会这样,7 用户每次登录都会显示上次登录帐号,如何取消以加强安全性.工作组模式下,文件服务器帐号小王为空密码,小王发现登录系统后无法用小王访问文件服务器,如何解决这道题目为可选答题,基础好的同学思考回答。
WindowsServer2008配置系统安全策略
WindowsServer2008配置系统安全策略下⾯学习Windows Server 2008配置系统安全策略在⼯作组中的计算机本地安全策略有⽤户策略,密码策略,密码过期默认42天服务账户设置成永不过期,帐户锁定策略,本地策略,审核策略,计算机记录哪些安全事件最后在域环境中使⽤组策略配置计算机安全。
1.在⼯作组中的安全策略,打开本地安全策略。
2.打开本地安全策略之后选择密码策略,可以看到有很多的策略,先看第⼀个密码复杂性要求。
3.打开密码必须符合复杂性要求,默认是打开的,我们在设置密码的时候,不能设置纯数字或者纯字母,必须要有数字加⼤⼩写。
4.密码长度最⼩值,这个是设置密码最低⼩于⼏位数,默认是0,这⾥修改为6位,在设置密码的时候必须满⾜6位,包括数字字母⼤⼩写或者特殊符号。
5.密码最短使⽤期限,默认是0天这⾥设置为30天,在30天不会提⽰你修改密码,必须要使⽤30天才能改密码。
6.密码最长使⽤期限,默认是42天,这⾥修改为60天超过60天之后会提⽰让你修改密码。
7.强制密码历史,这个选项是你修改密码时不能⼀样,默认是0,这⾥设置为3次,修改3次密码之后才能修改回第⼀次使⽤的密码。
8.打开账户锁定策略,账户锁定值默认是0次,可以设置5次超过5次就会把这个账户锁定,为了防⽌别⼈⼊侵你的电脑,等待半个⼩时之后就会⾃动解锁,或者联系管理员⾃动解锁。
9.账号锁定时间,默认是30分钟⾃动解锁,也可以⾃⼰修改,这⾥修改为3分钟⾃动解锁。
10.现在lisi这个⽤户输错五次密码,就算输⼊正确的密码,提⽰账户已锁定,⽆法登录。
11.打开服务器管理器,选择本地⽤户和组,可以查看lisi这个⽤户,输错5次密码之后账户已锁定,管理员可以⼿动把这个勾去掉,然后确定就能登⼊了,或者lisi这个⽤户等待3分钟之后账户会⾃动解锁。
12.打开本地策略,选择审核登录事件,默认是⽆审核,这⾥我勾选成功跟失败,然后确定。
13.打开事件查看器,选择安全把⾥⾯的事件先全部删除,然后使⽤lisi远程登录到这台计算机。
设置本地ip安全策略
根据保护需求,制定相应的安全规则。例如,允许或拒绝特定IP地址、端口或协议的访问。
配置例外
为了使策略更灵活和实际,可以定义例外。例如,允许特定用户或设备在特定时间或条件下访问网络。
IP安全策略的规则与例外
规则
规则是定义了哪些流量被允许或拒绝,以及在规则被触发时要采 取的行动。
例外
例外是对于规则的特殊情况,当例外条件满足时,可以跳过规则 的执行。
详细描述
防SYN洪水攻击策略可以通过限制SYN报文数量和频率、设 置适当的TCP重试次数、使用种常见的网络攻击手段,通过扫描目标主机的端口,获取其开 放的服务和漏洞信息。
详细描述
防端口扫描策略可以通过关闭不必要的端口、限制端口扫描的速率、部署防 火墙等方式进行防御。同时,定期更新系统和软件补丁,以及合理配置服务 端口和协议,也能够有效减少端口扫描的可能性。
总结词
DDoS攻击是一种通过大量合法或非法请 求,使目标服务器过载并无法响应正常请 求的攻击方式。
VS
详细描述
防DDoS攻击策略可以通过限制流量、识 别并过滤非法请求、部署负载均衡等方式 ,提高服务器的防御能力。
防SYN洪水攻击策略
总结词
SYN洪水攻击是一种通过大量SYN报文攻击目标主机,使其 消耗大量资源建立连接,从而无法响应正常请求的攻击方式 。
02
IP安全策略的核心概念
什么是IP安全策略
IP安全策略是一种管理和控制系统,通过定义安全规则和例 外来保护网络免受攻击和非法访问。
它可以在网络中的特定位置(如路由器、交换机或服务器) 实施,也可以在特定时间段内生效。
如何设置IP安全策略
确定需要保护的网络范围和资产
明确需要保护的网络范围和关键资产,以便针对这些资产制定相应的安全策略。
服务器防火墙策略设置及调优技巧
服务器防火墙策略设置及调优技巧随着互联网的快速发展,服务器安全问题日益凸显,而防火墙作为保护服务器安全的重要工具,扮演着至关重要的角色。
正确设置和调优防火墙策略,可以有效防范各类网络攻击,保障服务器的正常运行。
本文将介绍服务器防火墙策略设置及调优技巧,帮助管理员更好地保护服务器安全。
一、防火墙策略设置1. 确定安全策略:在设置防火墙策略之前,首先需要明确服务器的安全需求,包括允许的网络流量类型、禁止的网络流量类型等。
根据实际情况,确定安全策略,为后续的设置奠定基础。
2. 划分安全区域:将服务器所在的网络环境划分为不同的安全区域,根据安全级别的不同设置相应的防火墙规则。
通常可以划分为内部区域、DMZ区域和外部区域,分别设置相应的访问控制规则。
3. 设置访问控制规则:根据安全策略,设置防火墙的访问控制规则,包括允许的端口、IP地址、协议等。
合理设置规则可以有效控制网络流量,防止未经授权的访问。
4. 定期审查策略:防火墙策略设置不是一次性的工作,管理员需要定期审查策略的有效性,及时调整和优化策略,以应对不断变化的网络安全威胁。
二、防火墙调优技巧1. 合理选择防火墙设备:不同厂商的防火墙设备性能和功能各有不同,管理员需要根据实际需求选择适合的防火墙设备。
同时,注意设备的性能指标,确保其能够满足服务器的安全需求。
2. 优化防火墙规则:防火墙规则数量过多会影响性能,管理员可以对规则进行优化,删除冗余规则,合并相似规则,减少规则匹配次数,提升防火墙性能。
3. 启用日志功能:防火墙的日志功能可以记录网络流量和安全事件,帮助管理员及时发现异常情况。
管理员可以根据日志分析网络流量,及时调整防火墙策略。
4. 配置入侵检测系统:入侵检测系统可以及时发现网络攻击行为,帮助管理员加强对服务器的保护。
管理员可以将入侵检测系统与防火墙结合使用,提升服务器安全性。
5. 定期更新防火墙规则:随着网络安全威胁的不断演变,防火墙规则也需要不断更新。
服务器安全之手把手教你如何做IP安全策略
服务器安全之⼿把⼿教你如何做IP安全策略安全策略IP安全策略,简单的来说就是可以通过做相应的策略来达到放⾏、阻⽌相关的端⼝;放⾏、阻⽌相关的IP,如何做安全策略,⼩编为⼤家详细的写了相关的步骤:解说步骤:阻⽌所有:打开本地安全策略:开始-运⾏-输⼊secpol.msc或者开始-程序-管理⼯具-本地安全策略弹出来的窗⼝中,右击IP安全策略,在本地计算机1. 创建IP安全策略:2. 进⼊配置向导:直接下⼀步3. 直接就命名:IP 安全策略,然后下⼀步4. “激活默认响应规则”不要勾上,不要勾上,直接下⼀步5. “编辑属性”前⾯也不要勾上,直接点完成6. 可以看下雏形出来了7. 双击策略,弹出窗⼝IP安全策略属性;去掉“使⽤添加向导”前⾯的勾8. 点击上图中的"添加"出现下图:9. 点击上图中的“添加”弹出以下窗⼝,命名名称为,阻⽌所有,也就是待会下⾯所讲的阻⽌所有的端⼝及IP访问10 .点击上图中的“添加”弹出如下窗⼝:地址我们就都选“任何IP地址”源地址:就是访问的IP地址⽬标地址:就是主机的IP地址11. 设置完地址后再设置协议,可以下拉看到有很多种,这⾥也就设置任意12. 点击上图中的确定,再回到“新规则属性”下⾯,之前设置的是“IP筛选器列表”,现在设置“筛选器操作”13. 我们要添加⼀个阻⽌,先做⼀个阻⽌所有端⼝、IP访问进出的操作,然后再逐个放⾏,这个应该可以理解。
我们先点常规,改个名“阻⽌”,然后确定。
14. 上图确定好后,再看“安全措施”,选中“阻⽌”15. 上图确定后,我们就可以得到如下窗⼝了。
我们会发现有“允许”,有“阻⽌”,这就是我们想要的,我们点击阻⽌;还有就是记得同时也要点上“IP筛选器列表”⾥的“阻⽌所有”不然就没有具体的操作对象了。
16. 上⾯都设置好了,确定好后我们再回到最原始的窗⼝也就是“IP安全策略属性⾥”我们可以看到⼀个“阻⽌所有”的策略了逐个放⾏:这上⾯就是⼀个阻⽌所有的策略了,下⾯我们要逐个放⾏,其实具体过程和上⾯是⼀样的;设置“IP筛选器列表”可以改成允许相关的端⼝,⽐如说“远程”那么默认的远程端⼝就是338917. 还是和“阻⽌所有”⾥⼀样的操作,只不过换成允许远程18. 下⾯就是筛选操作了。