
ISA+Server+2004标准版安装指南
ISA Server 2004标准版安装指南一、系统及网络需求要使用 ISA 服务器,您需要:•CPU:至少550MHz,最多支持四个CPU;•内存:至少256MB;•硬盘空间:150MB,不含缓存使用的磁盘空间;缓存需要存放在NTFS分区上;•操作系统:Windows Server™2003 或 Windows®2000 Server 操作系统。
但是如果在运行 Windows2000 Serve r的计算机上安装 ISA Server 2004服务器,那么必须达到以下要求:•必须安装 Windows2000 Service Pack4 或更高版本;•必须安装 Internet Explorer6 或更高版本;•如果您使用的是 Windows2000 SP4 整合安装,还要求打KB821887补丁(“为 Windows 2000 授权管理器运行库配置审核时,安全日志中未记录授权角色的事件”,可在本站下载);•网络适配器:必须为连接到 ISA Server 2004服务器的每个网络单独准备一个网络适配器,至少需要一个网络适配器。
但是在单网络适配器计算机上安装的ISA Server 2004服务器通常是为发布的服务器提供一层额外的应用程序筛选保护或者缓存来自 Internet 的内容使用。
•DNS服务器:ISA Server 2004服务器不具备转发DNS请求的功能,必须使用额外的DNS服务器。
你或者在内部网络中建立一个DNS服务器,或者使用外网(Internet)的DNS服务器。
•网络:在安装ISA Server 2004服务器以前,应保证内部网络正常工作,这样可以避免一些未知的问题。
二、安装ISA Server 2004下图是我们的网络拓朴结构:在ISA Server 2004服务器上已经建立好了一个内部的DNS服务器,所有客户端以ISA Server机的内部接口(10.0.1.1)作为它的网关和DNS服务器。
我们安装的版本是ISA Server 2004中文标准版(Build 4.0.2161.50)。
运行ISA Server 2004安装光盘根目录下的ISAAutorun.exe开始ISA Server 2004的安装,如下图:点击“安装 ISA Server 2004”,出现安装界面:点击“下一步”,在“许可协议”页,选择“我接受许可协议中的条款”,点击“下一步”。
在客户信息页,输入个人信息和产品序列号,点击“下一步”继续。
在安装类型页,如果你想改变ISA Server的默认安装选项,可以点击“自定义”,然后点击"下一步":在“自定义”页你可以选择安装组件,默认情况下,会安装防火墙服务器、ISA服务器管理,防火墙客户端安装共享和用于控制垃圾邮件和邮件附件的消息筛选程序不会安装。
如果你想安装消息筛选程序,需要先在ISA Server 2004服务器上安装IIS 6.0 SMTP服务。
点击“下一步”继续:在内部网络页,点击“添加”按钮。
内部网络和ISA Server 2000中使用的LAT已经大大不同了。
在ISA Server 2004中,内部网络定义为ISA Server 2004必须进行数据通信的信任的网络。
防火墙的系统策略会自动允许ISA Server 2004到内部网络的部分通信。
在地址添加对话框中,点击“选择网卡”,出现“选择网卡”对话框:在“选择网卡”对话框中,移去“添加下列专用范围...”选项,保留“基于Windows路由表添加地址范围选项。
选上连接内部网络的适配器,点击OK。
在弹出的提示对话框中点击OK。
在内部网络地址对话框中点击OK:在内部网络页点击“下一步”:在防火墙客户端连接设置页上,如果你的客户机上使用了ISA Server 2000的防火墙客户端,则可以勾选“允许运行早期版本的...”,点击“下一步”:在服务页,点击“下一步”:在可以安装程序了页点击安装:在安装向导完成页,选择“在向导关闭时运行ISA服务器管理”,然后点击“完成”。
此时,会出现Microsoft I nternet Security and Acceleration Server 2004 控制台。
三、配置ISA Server 2004服务器在ISA Server 2004中,防火墙策略是由网络规则、访问规则和服务器发布规则三者的结合。
网络规则定义了不同网络间如何访问,而访问规则则定义了用户(内、外网)的访问,服务器发布规则则定义了如何让用户访问服务器。
1、网络规则网络规则定义并描述网络拓扑。
网络规则确定两个网络之间是否存在连接,以及定义如何进行连接。
网络连接的方式有:•网络地址转换 (NAT):当指定这种类型的连接时,ISA 服务器将用它自己的 IP 地址替换源网络中的客户端的IP 地址。
当定义内部网络与外部网络之间的关系时,可以使用 NAT 网络规则。
•路由:当指定这种类型的连接时,来自源网络的客户端请求将被直接转发到目标网络。
源客户端地址包含在请求中。
当发布位于DMZ网络中的服务器时,可以使用路由网络规则。
路由网络关系是双向的。
如果定义了从网络A 到网络B 的路由关系,那么从网络B 到网络A 也存在着路由关系。
相反,NAT 关系则是唯一的和单向的。
如果定义了从网络A 到网络B 的 NAT 关系,则不能定义从 B 到 A 的网络关系。
您可以创建定义双向关系的网络规则,但是 ISA 服务器将忽略有序规则列表中的第二条网络规则。
安装时,会创建下列默认规则:•本地主机访问。
此规则定义了在本地主机网络与其他所有网络之间存在的路由关系。
•VPN 客户端到内部网络。
此规则指定在两个 VPN 客户端网络(“VPN 客户端”和“被隔离的 VPN 客户端”)与内部网络之间存在着路由关系。
•Internet 访问。
此规则定义了在内部网络与外部网络之间存在的 NAT 关系。
2、访问规则(1)防火墙系统策略在安装 ISA Server 2004服务器时,会创建默认的系统策略。
系统策略允许 ISA Server 2004服务器访问它连接到的网络的特定服务。
在防火墙策略上点击右键,指向“查看”,然后点击“显示系统策略规则”,或者点击图标栏上最右边的快捷图标:右边出现了系统策略,如下图所示,标注的地方表明,ISA Sevrer 2004服务器可以像任何网络发起DNS请求。
注意:所有系统策略类别都是在安装 ISA 服务器时默认启用的,我们建议你根据自己的需求来禁用不需要的系统策略类别。
(2)访问策略现在我们需要建立一条访问策略以允许内部网络客户访问外部网络(Internet),同时,因为内部网络客户需要访问ISA Server 2004服务器上的DNS服务器以解析域名,我们也需要建立一条策略以允许内部网络客户访问ISA Server 2004服务器的DNS服务。
新建一条允许内部客户访问外部网络的所有服务的访问规则:在防火墙策略上点击右键,指向“新建”,然后点击“访问规则”。
在“新建访问规则向导”的访问规则名称文本框中,输入“Allow all outbound traffic”,然后点击“下一步”。
然后在“规则操作”页,选择“允许”,点击“下一步”;在协议页,选择“所有出站通讯”,点击“下一步”;在访问规则源页,点击“添加”,在“添加网络实体”对话框,双击“内部”,然后点击“关闭”,点击"下一步";在访问规则目标页,点击“添加”,在“添加网络实体”对话框,双击“外部”,然后点击“关闭”,点击"下一步";在用户集页,接受默认的所有用户,点击"下一步";在新建访问规则向导页,回顾你选择的设置,然后点击“完成”;新建一条允许内部客户访问ISA Server 2004服务器上的DNS服务的访问规则主要步骤和上面一条一样,不同的地方:规则名:Allow internal acces firewall's dns service协议页选择“所选的协议”,然后点击“添加”选择通用协议下的“DNS”。
访问规则目的为“本地主机”:此时,ISA Server 2004的管理控制台应该如下图所示,点击“应用”以保存修改和更新防火墙策略。
在应用新配置对话框,点击“确定”。
此时,ISA Server 2004服务器的初步配置已经完成,内部客户可以访问外部网络的所有服务,也可以访问ISA Se rver 2004服务器上的DNS服务。
注意:只能访问ISA Server 2004服务器上的DNS服务,其他的服务都会被禁止(如p ing等),因为你没有在策略中明确允许这一点。
启用缓存启用缓存有两个条件,首先是设置了缓存所用的驱动器,其次是设置缓存规则。
(1)设置缓存所用的驱动器在ISA Server 2004管理控制台的“缓存”上点击右键,选择“定义缓存驱动器”。
注意,此时的缓存上有个向下的红色箭头,表明没有启用缓存。
在定义缓存驱动器对话框中,根据你自己的网络带宽及流量进行设置,不过需要注意的是,缓存驱动器必须采用NT FS分区格式。
(2)设置缓存规则此时“缓存”上已经没有向下的箭头了,表明已经设置了缓存驱动器。
在“缓存”上点击右键,指向“新建”,点击“缓存规则”。
在“新缓存规则向导”页,输入名称“Cache external content”,然后点击“下一步”。
在缓存规则目标页,点击添加,选择“外部”,点击“下一步”;在内容检索页,接受默认的“只有在缓存中存在对象的...”,点击“下一步”;在缓存内容页,接受默认的“如果源和请求头指明要缓存”,你可以根据你的需要勾选下面的选项,点击“下一步”;在缓存高级配置页,根据你自己的需要进行设置,点击“下一步”;在HTTP缓存页,接受默认的选项,点击“下一步”;在FTP缓存页,取消“启用FTP缓存”的勾选(你可以根据你的需求进行设置),点击“下一步”;在新缓存规则向导页,回顾你的设置,然后点击“完成”。
点击“应用”以保存修改和更姓防火墙策略,ISA Server 2004会弹出一个警告提示你,选择“保存更改,并重启动服务”,然后点击“确定”。
成功后你会在缓存规则栏里面看见新的缓存规则。
取消FTP的只读最后谈一点,ISA Server 2004默认是不允许FTP上传的(即不能写FTP服务器)。
取消的办法是:在允许访问FT P服务器的规则上(在这儿是Allow all outbound traffic)上点击右键,然后选择“配置FTP”,在配置FTP协议策略对话框中,取消“只读”的勾选,点击确定,最后点击“应用”以保存修改和更新防火墙策略。
ISA2004发布内网SERV-u

ISA2004发布内网SERV-U FTP服务器FTP协议分析大多数的TCP服务是使用单个的连接,一般是客户向服务器的一个周知端口发起连接,然后使用这个连接进行通讯。
但是,FTP协议却有所不同,它使用双向的多个连接,而且使用的端口很难预计。
一般,FTP连接包括:一个控制连接(control connection)。
这个连接用于传递客户端的命令和服务器端对命令的响应。
它使用服务器的21端口,生存期是整个FTP会话时间。
几个数据连接(data connection)。
这些连接用于传输文件和其它数据,例如:目录列表等。
这种连接在需要数据传输时建立,而一旦数据传输完毕就关闭,每次使用的端口也不一定相同。
而且,数据连接既可能是客户端发起的,也可能是服务器端发起的。
其中数据连接模式有两种,一种是主动模式(port mod),在FTP协议中,控制连接使用周知端口21,相反,数据传输连接的目的端口通常实现无法知道,因此处理这样的端口转发非常困难。
FTP协议使用一个标准的端口21作为ftp-data端口,但是这个端口只用于连接的源地址是服务器端的情况,在这个端口上根本就没有监听进程。
FTP的数据连接和控制连接的方向一般是相反的,也就是说,是服务器向客户端发起一个用于数据传输的连接。
连接的端口是由服务器端和客户端协商确定的。
所以,FTP协议的这个特征对ISA转发以及防火墙和NAT的配置增加了很多困难。
如果客户端在防火墙或NAT网关后面,用PORT方式将无法与Internet上的FTP服务器传送文件。
除此之外,还有另外一种FTP模式,叫做被动模式(passive mod)。
在这种模式下,数据连接是由客户程序发起的,和刚才讨论过的模式(我们可以叫做主动模式)相反。
是否采取被动模式取决于客户程序,在ftp命令行中使用passive命令就可以关闭/打开被动模式。
SERV-U FTP服务器发布本文主要讨论ISA2004发布内网SERV-U FTP服务器的方法。
7第七章ISA SERVER2004
根据自身需要进行选择,如选择“自定义安装”,则:
配置内部网络:
单击“添加”,输入内部网段范围:
单击“选择网卡”,配置内网卡:
完成向导的配置:
三、防火墙策略
㈠、部署防火墙策略的原则
1、只允许想要允许的客户、源地址、目标地址、协议。 2、针对相同用户的规则,拒绝的规则要放在前。 3 3、在不影响防火墙执行效果的情况下,将匹配度更高的规 则放在前面。 4、在不影响防火墙执行效果的情况下,将针对所有用户的 规则放在前面。 5、尽量简化规则。 6、ISA 的每条规则都是独立的。 7、永远不要允许任何网络访问ISA 的所有协议。
③、安全性与网络性能的兼顾 ISA SERVER 不仅提供了网络安全性能的保 证,也兼顾了网络性能。用户可以快速的访问网 络而不会注意到防火墙的存在。
ISA SERVER 是通过在其中提供了高性能的缓存功 能来实现的。
使用缓存有些什么好处?
a、降低了对带宽的要求 同样的请求只需要下载一次。 b、提高用户浏览的速度 c、能确保存储内容是最新的 ISA SERVER 能遵守网站上内容的过期设置 d、合理分配带宽 最频繁访问的内容可以设定在非工作时间提前 下载 e、降低对服务器的工作负载
②、负载平衡功能 在企业版引入了负载平衡功能,可以 创建支持冗余和故障恢复的网络环境。
负载平衡功能主要有: 集成网络负载平衡:可以使用多达31台计算 机组成的群集来提供服务器的高可用性。 缓存阵列路由协议:将多台ISA SERVER 计 算机的缓存集成在一起,就像使用一个缓存一样。
2、企业版的弱点
1、WEB 服务的发布
①、“防火墙策略”、“新建”、“WEB服务器发布规则”
②、为WEB发布规则 命名
③、定义要发布的站点
ISA2004 学校教程
当今的网络安全已成为必须重视的一个问题。
微软的ISA2004在用于小型单位或个人构建安全高效的网站时很方便适用(针对有独立的服务器而言)。
ISA2004比ISA2000的功能上改进了很多,ISA2004引入了多网络支持、易于使用且高度集成化的虚拟专用网络配置、已扩展且可扩展的用户和身份验证模型以及改进的管理功能。
ISA2004提供了几种适用的网络部署方案可以很方便的解决许多网络部署问题。
本文介绍了一个用ISA2004构建的一个网站系统的方法。
一、构建网站的现有硬软件环境我用来构建网站的硬件环境是:用一台安装有双网卡的机器作为网站服务器,同时还作为单位内部机器共享上网的代理服务器,其中一块网卡连接Internet,有固定IP的地址。
安装的是Windows2000系统,Web、Ftp服务等正常运行。
现需要安装ISA2004加强安全性。
二、安装ISA2004的前提ISA2004的安装过程比较简单,但在安装前首先要了解安装ISA2004需要的最低要求:①具有300MHz或更高频率的兼容Pentium II的CPU的个人计算机;②Microsoft? Windows Server 2003 或 Windows 2000 Server操作系统。
如果是Windows 2000的操作系统,还必须安装Windows 2000 Service Pack 4 (SP4) 或更高版本、安装Internet Explorer 6或更高版本;③256MB内存;④与计算机的操作系统兼容的网络适配器,对于连接到ISA服务器计算机的每个网络还都需要一个额外的网络适配器以便与内部网络通讯;⑤一个用NTFS文件系统格式化的本地硬盘分区,并且至少拥有150MB的可用硬盘空间。
这是专门用于缓存的硬盘空间。
其次,要根据自己单位的需要,规划好网络安全部署方案。
ISA2004自带了“Internet 边缘防火墙”、“Internet 边缘防火墙”、“分支办公室防火墙”、“安全服务器发布”、“安全 Exchange 服务器SSL VPN”多种方案。
使用公共IP地址来访问DMZ中的服务器
使用公共IP地址来访问DMZ中的服务器当你从ISP处获得了多个Internet的IP地址时,你肯定想在DMZ网络中部署Internet的IP地址,以便对外部网络提供服务。
ISA 2004防火墙是支持在DMZ区域中使用公共IP地址的。
但是如果直接在DMZ网络中部署公共IP地址,会受到外部ISP路由的限制,外部ISP必须在路由器上添加指向你的DMZ 区域网络的路由,否则外部用户是不能访问你的DMZ区域的。
另外一个办法就是在ISA 2004防火墙的外部接口上绑定ISP分配给你的所有Internet的IP地址,然后使用不同的公共IP地址来发布你DMZ区域中的服务器。
在这篇文章中,你可以学习到如何部署ISA 2004防火墙实现这一想法。
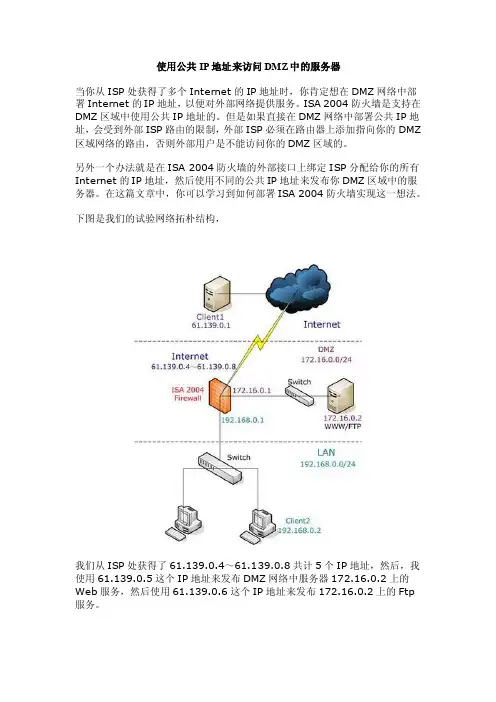
下图是我们的试验网络拓朴结构,我们从ISP处获得了61.139.0.4~61.139.0.8共计5个IP地址,然后,我使用61.139.0.5这个IP地址来发布DMZ网络中服务器172.16.0.2上的Web服务,然后使用61.139.0.6这个IP地址来发布172.16.0.2上的Ftp 服务。
各计算机的TCP/IP设置如下,此试验中不涉及DNS解析,DNS服务器均设置为空:DMZ的WWW/FTP服务器:∙IP:172.16.0.2/24∙DG:172.16.0.1Client2:∙IP:192.168.0.2/24∙DG:192.168.0.1Client1:∙IP:61.139.0.1/24∙DG:61.139.0.1ISA防火墙:Internal接口:∙IP:192.168.0.1/24∙DG:NoneDMZ接口∙IP:172.16.0.1/24∙DG:NoneExternal接口∙IP:61.139.0.8/24(主要IP)61.139.0.4/2461.139.0.5/2461.139.0.6/2461.139.0.7/24∙DG:61.139.0.1在此文章中,我们按照以下步骤进行:∙使用网络模板配置DMZ网络;∙配置网络规则和访问规则;∙发布DMZ网络中的Web服务器;∙发布DMZ网络中的Ftp服务器;∙测试。
ISA Server 2004 企业版利用插件 Bandwidth Splitter 限制用户带宽

ISA Server 2004 企业版利用插件 Bandwidth Splitter 限制用户带宽【概述】ISA 是一个非常强悍的防火墙软件,单就从功能上讲也是现在任何一个软件无法匹敌的,但是 ISA 并不是完美的,比如一个非常实用的功能,比如限制用户/计算机的带宽流量这样的功能就无法直接实现,不过我们可以利用插件Bandwidth Splitter(分离器)弥补这一不足。
Bandwidth Splitter 是 Microsoft ISA Server 的一个应用程序扩展,补充了一些新的功能,从而更合理地共享了现有的因特网连接带宽,并根据预设规则分发到所有用户和服务器。
顺便说一句 ISA 开放的平台,允许用户自行编写插件也是相当好的。
【主要功能】限制由个人用户和主机,以及用户组和主机组所使用的因特网连接带宽(通信量调整,带宽节流)。
为允许的因特网通信量的最大使用量,固定的时间段(一天、一个星期或一个月),及个人用户和主机以及用户组和主机组建立配额。
由管理员实时地监控所有用户及其通过 ISA Server 的连接,包括个人用户和连接所使用的带宽。
Bandwidth Splitter for ISA Server 2004/2006 有这样的一些主要功能:①可以定制(分配&限制)内部网络中的单个用户和主机,或是用户组、主机组(AD 环境中)对 INTERNET 连接和带宽。
②可以启用通往 INTERNET 的流量(总量)限制。
③实时监控连接状态以及流量使用情况。
他还有这样的一些特点:①作为一个插件(或功能)集成于 ISA 的控制面版中。
②不但能管理基于 WEB 代理客户端的 HTTP/HTTPS/FTP 连接的流量,还可以管理 TCP/UPD 连接。
③管理被发布的服务器的流量。
④和域的集成性较好,能管理域环境中的单个用户和主机的流量。
⑤针对一些类型的 WEB 页面,在慢速链接网络中,你可以设置其下载的速率比一般速率较高。
ISA_server_操作指南

ISA_server_操作指南HOW TO:安全地将您的公司连接到Internet最近更新: 19-Jul-2001文章ID: CHS300876这篇文章中的信息适用于:Microsoft Windows 2000 ServerMicrosoft Windows 2000 Advanced Server概要本分步指南介绍了在现有的基于Windows 的网络中拥有少于255 台工作站的小型公司如何通过使用Microsoft Internet Security Acceleration (ISA) 防火墙安全服务,将计算机连接到Internet。
1. 安装ISA ServerISA 防火墙需要一台装有两个网络适配器的计算机。
需要将其中的一个适配器连接到内部网络。
将另外一个适配器连接到您的Internet 服务供应商(ISP)。
ISP 能帮助您建立该连接。
防火墙通过阻止Internet 上的其他人访问内部网络或您的计算机上的机密信息,来充当企业Intranet 与Internet 之间的安全屏障。
规划安装可以在独立的计算机上、在作为Windows NT 域成员的计算机上或在作为Windows 2000 Active Directory 域成员的计算机上运行ISA Server Standard Edition。
为实现最高的安全性,应在一台独立计算机上运行ISA Server。
网络适配器的配置涉及到设置连接Internet 的外部接口和连接基于Windows 的网络的内部接口。
您的ISP 应该提供静态IP 地址、子网掩码、默认网关以及一台或多台DNS 服务器。
在连接到ISP 的网卡的TCP/IP 设置中,输入该信息。
一些ISP 愿意使用"动态主机配置协议"(DHCP) 指定该信息,这样很好。
配置服务器的网络适配器1.右键单击桌面上的网上邻居,然后单击属性。
2.右键单击您的Internet 连接,单击重命名,然后键入Internet 连接。
万象网管2004 安装说明(内含服务端、客户端)
万象2004 安装步骤
注意:安装之前,尽量先备份数据库。
从wx2004里面找到三个数据库文件复制出来即可。
2004mem.mdb、2004rec.mdb、2004stck.mdb
1、在服务器上执行万象网管2004安装包中的“Server.exe”。
选择安装“主收费端”,会弹出如下图所示界面:
选择<下一步>继续安装,
阅读并同意安装许可协议后,选择“我同意此协议”,点击<下一步>继续安装,
选择程序安装的目录,可以在文本框内填入路径地址或者点<浏览>选择目标路径,点<下一步>继续安装。
选择好程序组名称,使用默认即可,点<下一步>继续。
选择协议类型、远程与本地端口号,建议使用TCP协议,点<下一步>继续安装。
选择“使用Access数据库”,点<下一步>继续安装过程。
建议关闭系统默认共享,这样可以防止操作系统密码泄漏后,恶意用户可以通过默认共享用目前流行的会员加钱工具在客户端加钱。
点<下一步>继续安装。
确认安装组件无误后,点<安装>即可开始安装过程。
安装完成后,会出现安装完成界面。
“覆盖已有的费率”:选择此项安装程序会将你原来设置的费率初始化。
安装完成以后,安装程序自动在程序菜单中加入“吉胜科技”菜单及快捷方式项目,并在桌面生成一个“万象网管2004服务端”快捷方式
客户端安装说明:
运行万象网管2004安装包中的“Client”
在弹出来的对话框中选择“我同意”,单击下一步。
所有选择均可是下一步,。
完成。
ISA2004快速安装指南
MicrosoftInternet Security and Acceleration Server 2004Beta2快 速 安 装 指 南风间子2004年2月15日QQ:4484262E-mail:zhangmeibo@译自Thomas W Shinder ,Get Up and Running with ISA Server 2004 Beta 2版权所有©转载请表明出处目 录一、安装Windows net server 2003并且建立基本的网络结构 (3)二、安装ISA Server 2004 beta2 (3)三、查看防火墙系统策略 (15)四、建立访问策略 (17)1、建立允许所有流出数据的访问策略 (17)2、建立允许内部客户访问位于ISA Server 上的DNS服务器的策略 (26)五、建立一条阻止HTTP下载的HTTP策略 (28)六、测试 (30)七、后记 (32)一、安装Windows net server 2003并且建立基本的网络结构和ISA Server 2000一样,ISA Server 2004对硬件要求不是很高,在CPU Pentium III 500+ MHz、256M内存环境下都能运行,不过为了更好的性能,建议增加CPU速率和内存容量。
安装ISA Server 2004的机器应该有至少有两个网卡,一个为外部接口,一个为内部接口。
但是和ISA Server 2000不一样,ISA Server 2004没有本地地址表(Local Address Table),所以你可以安装多个内部接口以支持多个内部网络,Firewall Access policy控制所有网络间的数据传输。
下图为一个测试网络,ISA Server作为一个边缘防火墙(Edge Firewall):在安装ISA Server 以前,应该要保证内部网络正常的工作。
由于ISA Server自身不具备DNS Forwarder功能(ISA Server只能容许DNS query包通过,但是不具有自动将DNS query数据包转发到ISP的DNS服务器的功能),所以在你内部网络的DNS设置中,要么建立一个内部的DNS服务器,要么把所有客户机的DNS全部设置为你ISP的DNS。
Microsoft ISA2004简体中文版2
《Microsoft ISA2004简体中文版》(Microsoft Internet Security and Acceleration (ISA) Server 2004)简体中文版发行时间: 2004年制作发行: Microsoft[已通过安全检测]SYMANTEC.ANTIVIRUS.CORPORATE.V10.0.2.2000(英文精简版本)[已通过安装测试]WinXP+SP2和WIN2003专业版 WIN98软件版权归原作者及原软件公司所有,如果你喜欢,请购买正版软件共享服务时间:每天:8点至24:30点共享服务器:DonkeyServer No3 . DonkeyServer No9软件名称:Microsoft ISA2004简体中文版软件版本:软件大小:53.61 MB软件语言:简体中文软件类别:国外软件 / 共享软件 / 服务器区运行环境:Win2003, WinXP, Win2000, NT, WinME, Win9x作为着名路由级网络防火墙Microsoft® Internet Security and Acceleration Server 2000 (以下简称为ISA Server 2000)的升级版,微软已经在2004年7月13日发布了Microsoft® Internet Security and Acceleration (ISA) Server 2004(以下简称为ISA Server 2004)。
它和ISA Server 2000相比,到底有哪些值得我们期待的新功能呢?本文详细地介绍ISA Server 2004的新特性,并且图文并茂的介绍了ISA Server 2004中新增加的重要功能。
新功能概述和ISA Server 2000相比,ISA Server 2004中引入了多网络支持、易于使用且高度集成的虚拟专用网络配置、扩展的和可扩展的用户和身份验证模型、深层次的HTTP协议检查以及经过改善的管理功能(包括配置导入和导出)。
002.ISA2004的安装与客户端配置
本节大纲:
ISA的新特性 ISA ISA的安装前准备 ISA的安装配置 ISA实验安排
一,ISA的新特性 一,ISA的新特性
1,多网络架构支持:内网,外网,DMZ, 移动用户 2,增强的虚拟专用网络 3,强大的管理功能:简洁,模板,日志, 报告 4,全面的协议支持 5,深层过滤机制:http过滤,FTP只读 ……
各类客户端的部署说明
如果客户端计算机想通过防火墙连接到Internet,那它必须提前建 立与防火墙的连接类型,根据网络中的传输方式,可以将防火墙客户端 分为三类。
ISA客户端类型 ISA客户端类型
ISA 服务器可以保护三种类型的客户端:防火墙客户端、SecureNAT 客户端和 Web 代理客户端
ISA Server 2004支持的客户端 2004支持的客户端
一、SecureNAT Client
ISA Server 2004在默认情况下这项功能是处于没有启用 状态,启用该功能后,只要客户端用户设置此网关连接即可 访问外部网络。前提是需要管理员开放相应的对外缓存权限, 另外客户端的连接机制只能采用IP地址过滤方式。
二,安装ISA2004 安装ISA2004
2,安装ISA2004 (见下图)
安装界面 点击“安装 ISA Server 2004” 开始安装 这是免费的ISA2004 简体中文 120天 评估版 没有正式版稳定 但功能依然强大
ISA2004的安装向导出现了: 开始按向导安装吧!!!
1.协议 (哎! 不看了 反正不是正版) 2.产品序列号
安装类型: 让我们看一下自定义 中的选Байду номын сангаас: (更改:是改变安装的路径)
总共4项: 1:防火墙服务器 2:ISA服务器管理 3.客户端安装共享 4.消息筛选器 典型安装: 就是只安装1和2 完全安装: 就是1234都安 自定义就由你选啦!