
ISA2006 边缘防火墙配置
1、边缘防火墙模型
ISA Server 2004上安装有两个网络适配器,它作为边缘防火墙,让内部客户安全快速的连接到Internet,内部的Lan我以192.168.0.0/24为例,不考虑接入Internet的方式(拨号或固定IP均可)。
ISA Server 2004上的内部网络适配器作为内部客户的默认网关,根据惯例,它的IP地址要么设置为子网最前的IP(如192.168.0.1),或者设置为最末的IP(192.168.0.254),在此我设置为192.168.0.1;对于DNS服务器,只要内部网络中没有域,那么内部可以不建立DNS服务器,不过推荐你建立,具体介绍可以见“建立内部的DNS服务器”一文。
在此例中,我们假设外部网卡(或拨号连接)上已经设置了DNS服务器,所以我们在此不设置DNS服务器的IP地址;还有默认网关,内部网卡上切忌不要设置默认网关,因为Windo ws主机同时只能使用一个默认网关,如果在外部和内部网络适配器上都设置了默认网关,那么ISA Server可能会出现路由错误。
接下来是客户机的TCP/IP设置和代理设置。
SNAT客户和Web代理客户有些区别,防火墙客户兼容SNAT客户和Web代理客户的设置。
在身份验证不是必需的情况下,请尽量考虑使用SNAT客户,因为它是标准的网络路由,兼容性是最好的。
SNAT客户的TCP/IP配置要求:
必须和ISA Server的内部接口在同个子网;在此,我可以使用192.16
8.0.2/24~192.168.0.254/24;
∙配置ISA Server的内部接口为默认网关;此时默认网关是192.168.0.
1;
∙DNS根据你的网络环境来设置,可以使用ISP的DNS服务器或者你自己在内部建立一台DNS服务器;但是,DNS服务器是必需的。
Web代理客户和SNAT客户相比,则要复杂一些:
∙IP地址必须和ISA Server的内部接口位于同个子网;在此,我可以使用192.168.0.2/24~192.168.0.254/24;
∙默认网关和DNS服务器地址都可以不配置;
∙必须在IE的代理属性中配置ISA Server的代理,默认是内部接口的8 080端口,在此是192.168.0.1:8080;
∙对于其他需要访问网络的程序,必须设置HTTP代理(ISA Server),否则是不能访问网络;
至于关闭SNAT客户的访问,在ISA Server的访问规则中不要允许所有用户访问,改为所有通过验证的用户即可。
防火墙客户默认会配置IE为web代理客户,然后对其他不能使用代理的Wins ock应用程序进行转换,然后转发到所连接的ISA防火墙。
对于防火墙客户,你最好先按照SNAT客户进行设置,然后安装防火墙客户端,安装防火墙客户端后它会自动配置客户为Web代理客户。
在安装ISA Server时,内部网络配置为192.168.0.0/24。
安装好后,你可以根据你的需要,自行配置访问规则。
ISA Server中带了五个网络模型的模板,
可以让你只是点几下鼠标就可以设置好访问规则,但是希望你能手动设置规则,这样可以让你有更深的认识,具体操作可以参见ISA中文站其他的文章。
对于ISA Server的这三种客户更详细的描述,请见“ISA Server客户端类型”一文。
下图中是一种特殊的情况,在内部网络中还有其他子网的内部客户。
此时,你首先得将这些子网的地址包含在ISA Server的内部网络中,然后在ISA Serve r上配置到这些子网的路由,其他的就和单内部网络的配置一致了,具体请参见How to:在存在多条路由的内部网络中配置ISA Server 2004一文。
ISA2006从安装到配置完全教程
ISA Server 2006是目前企业中应用最多的ISA版本,该版本增强了对OWA发布和多个Web 站点发布的支持,并新增了对SharePoint Portal Server发布的支持;新增了单点登录特性,支持针对通过某个Web侦听器所发布的所有 Web 服务的单点登录;新增了服务器场功能,支持通过多个Web服务器组成服务器群集以实现负载均衡,并且此特性无需Windows的NLB 或群集支持;强化了DDOS防御功能,极大的增强了对于DDOS攻击的防范能力。
下面让我们来看看如何搭建ISA Server 2006的实验环境。
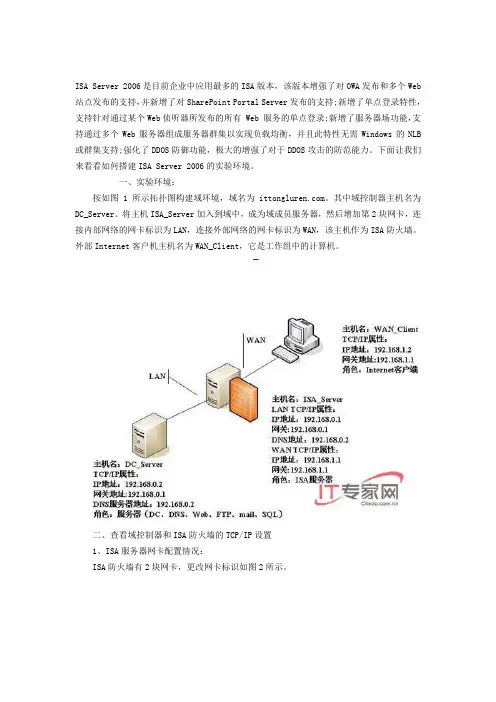
一、实验环境:按如图1所示拓扑图构建域环境,域名为。
其中域控制器主机名为DC_Server。
将主机ISA_Server加入到域中,成为域成员服务器,然后增加第2块网卡,连接内部网络的网卡标识为LAN,连接外部网络的网卡标识为WAN,该主机作为ISA防火墙。
外部Internet客户机主机名为WAN_Client,它是工作组中的计算机。
二、查看域控制器和ISA防火墙的TCP/IP设置1、ISA服务器网卡配置情况:ISA防火墙有2块网卡,更改网卡标识如图2所示。
使用命令【ipconfig/all】查看ISA防火墙的IP设置情况,如图3所示。
2、域控制器网卡配置情况:使用命令【ipconfig/all】查看域控制器的IP设置情况,如图4所示。
本文是ISA Server 2006 速战速决实验指南第二部分,以第一部分里我们讲述了ISA Server 2006实验环境的搭建,本次将详细讲术ISA Server 2006企业版的安装……【IT专家网独家】本文是ISA Server 2006 速战速决实验指南第二部分,以第一部分里我们讲述了ISA Server 2006实验环境的搭建,本次将详细讲术ISA Server 2006企业版的安装……一、安装ISA Server 2006企业版以域管理员身份登录到需要安装ISA Server 2006的主机(ISA_Server)上,放入光盘运行程序,出现如图1所示界面。
ISA+Server+2006

ISA Server 2006Microsoft Internet Security and Acceleration Server 2006简称I SA Server 2006,是微软公司推出的一款重量级的网络安全产品,被公认为X 86架构下最优秀的企业级路由软件防火墙。
ISA Server 2006具备着防火墙、应用层防护、VPN与网页缓存等优异功能,凭借其灵活的多网络支持、易于使用且高度集成的VPN配置、可扩展的用户身份验证模型、深层次的HTTP过滤功能、经过改善的管理功能,在企业中有着广泛的应用。
ISA Server 2006安装在Windows server 2003 服务器上,可以说与Windows server 2003 是绝配搭档,是企业网络安全防护的极佳选择。
1. ISA Server 2006 的主要功能ISA Server 2006 是一个符合现代化企业需求的多功能产品,其优异功能包含:防火墙(firewall)防火墙可以过滤进出内部网络的流量,可以利用它来控制内部网络与因特网之间的通信,以增加网络的安全性。
也可以利用它安全地发布企业内部的服务器,如电子邮件服务器、FTP服务器、网站等,以便让客户与合作伙伴来访问内部网络的资源。
ISA Server 2006 除了一般数据包筛选功能外,还提供了许多应用程序筛选器,它可以针对应用程序来筛选数据包。
虚拟专用网(VPN)虚拟专用网可以让远程用户与局域网(LAN)之间,或者是分别位于两地的局域网之间,通过因特网来建立一个安全的通道。
网页缓存(web cache)通过将用户经常访问的网页保存到ISA Ser ver 2006 的硬盘与内存,不但让用户更快地访问到所需要的网页,同时也可以提高网络的效率、节省网络的带宽。
2.缓存的运作方式与缓存的种类ISA Server 2006 缓存的运作方式ISA Server 2006 将用户所需的网页对象保存到缓存区(硬盘或内存)后,可以让其他用户很快取得所需的网页对象。
第16章 防火器ISA Server 2006的安装与配置实训

客户端配置与测试
对实训中配置的NAT代理进行测试。 内网用户设置好与ISA内网网卡相匹配的IP,网关设置为ISA内网 网卡的地址192.168.0.1。打开Internet上的网页,或者ping外网的网址。 测试结果如图1所示。
思考与讨论
请讨论访问规则、网络规则和发布规则的 作用。 对防火墙的威胁有哪些?
内部网络 防火墙 外部网络
Intr火墙的体系结构
从结构上来分,防火墙体系结构主要有以下四种:
1.过滤路由器
Internet
内部网
2.多宿主主机
网络接口 外部网 应用层代理 网络接口 内部网
Internet
防火墙
3.被屏蔽主机
堡垒主机
DMZ
4.被屏蔽子网
外部网
图6.25
第2条规则,内网访问本机。 按照同样的创建访问规则流程,添加第2条访问规则。第2条访问规则 的名称为“内网访问本机”。意思为允许来自内部网络的计算机访问ISA服 务器本身,这里的本机就是代表ISA。“内网访问本机”访问规则源选“内部”。 如图16.26所示。
图15.19
“内网访问本机”访问规则目标选“本地主机”,本地主机指的就是指服务器。 如图16.27所示。
网络中相关设备的参数如下:
在实训网络配置图中,防火墙就是一台装有Windows Server 2003操 作系统的计算机,安装有3张网卡,在ISA防火墙上给每张网卡设置好 IP与子网掩码。如图16.7所示。
外网WAN网关 IP:219.220.30.200/24 DMZ网关 IP:172.16.0.1/16 内网LAN网关 IP:192.168.0.1/24
第16章
防火墙ISA Server2006的安装 与配置实训
ISA2006
ISA2006的安装1、安装ISA Server 2006 的机器应该至少有两个网卡,一个为外部接口,一个为内部接口。
所以你可以安装多个内部接口以支持多个内部网络,Firewall Access policy 控制所有网络间的数据传输。
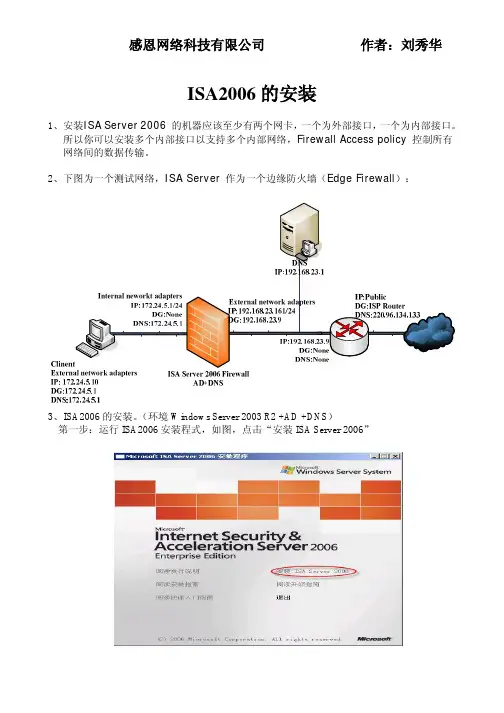
2、下图为一个测试网络,ISA Server 作为一个边缘防火墙(Edge Firewall):3、ISA2006的安装。
(环境Windows Server 2003 R2 +AD +DNS)第一步:运行ISA2006安装程式,如图,点击“安装ISA Server 2006”第二步:出现ISA Server 2006安装向导,点击“下一步”第三步:接受软件许可条款,点击“下一步”:第四步:选择“同时安装IAS Server服务和配置存储服务器”,点击下一步第五步:组件选择,点击“下一步”,如图所示:第六步:选择“创建新的ISA服务器企业”,点击“下一步”:第七步:出现一个警告画面,不会理会,点击“下一步”,出现如图所示:第八步:添加指定要包括在ISA服务器内部网络中的地址范围,点击“添加”出现下图,点击“添加适配器”,选择网卡连接内部网络的那块,点击“确定”,如下图第十步:完成以上步骤后,ISA开始安装,如下图第十一步:出现下图,安装完毕。
实验二、使用ISA2006代理上网实现安全策略二、平台搭建:1、使用VPC建立2台Wisndows Server 2003 R2 ,一台做ISA Server ,一台做Client加入AD做测试用。
2、将ISA Server 2003 安装好AD和DNS, 域名为:,主机名为:3、按拓扑图中的IP,配置好设备的IP地址,注意在使用VPC的时候,在配置网卡的使用,一定要注意IP地址不要配反,不然实验无法实现(注意:VPC网卡分:Internal network adapters,External network adapters)4、安装ISA Server 2006.三、需求分析:1、公司以前只有一个网段192.168.23.0/23,有一台DNS服务器,IP:192.168.23.1。
ISA server 2006防火墙应用第七课

VPN支持的协议:
• 1、PPTP: PPTP是利用MPPE加密算法来加密数据,安全性一般 • 2、L2TP/IPSec: • 这种加密方式比PPTP安全性更高,采用的是IPSec加 密算法。 • 3、IPSec隧道: • 只适用于站点到站点的VPN连接
实验:远程访问VPN
• 配置远程访问VPN连接
• 1、启用VPN • 2、定义地址池 • 3、定义访问规则
大家好,我是freeboy QQ:61699646 今天的课程:ISA server 2006 防火墙应用第 七课
架设ISA server 虚拟专用网(VPN)
• VPN(virtual private Network)功能已经 被集成到ISA server 内 • VPN的基本概念: • VPN可以让分布于不同地点的两家公司 互相访问,而远程用户也可以通过因特 网于公司建立VPN的连接,让移动用户 能够与公司安全的联系,
传统的VPN结构
• VPN网关和防火墙隔离开来
• VPN客户端可以完全访问内部资源
• 网络防火墙只能提供有限的保护
ISA server VPN 结构
• 集VPN网关和防火墙功能于一身
• 可以灵活的控制VPN客户端如何访问内 部网络资源
VPN的连接方式:
• 一、远程访问VPN:
• 二、站点到站VPN:
--------------------------------爱国者安全网 中国最大的网络安全资讯门户站 多抽出一分钟时间学习.让你的生命更加精彩. 动画教程只是起到技术交流作用.请大家不用利用此方 法对国内的网络做破坏. 国人应该团结起来一致对外才是我们的责任.由此动画 造成的任何后果和本站无关. ---------------------------------------------------------------
Windows域环境下部署ISA2006企业版
Windows域环境下部署ISA Server 2006防火墙(一)安装和配置ISA Server 2006服务器及客户端ISA Server 2006可以部署在各种规模的网络中,不同的部署方式可以针对不同规模的企业。
为其提供一个安全的解决方案。
ISA Server 2006主要有三大功能:第一、将其部署成一台专用防火墙,作为内部用户接入Internet的安全网关;第二、利用ISA Server 2006,企业内部用户能够向Internet发布服务器;第三、ISA Server 2006可以像代理防火墙一样,通过服务器的缓存实现网络的加速。
这三大功能咱们都会说到。
今天先来看一下如何在域环境下部署ISA Server 2006.ISA Server 2006有两个版本,标准版和企业版。
咱们今天用的是企业版,在安装之前先说一些注意事项如下:1、硬件配置是否支持(这个问题在这个年代,应该不是个问题,呵呵!)2、是否已存在ISA Server3、是否需要缓存功能4、是否进行安全服务器的发布5、windows域环境是否已搭建好6、ISA Server的应用有多大规模为什么要注意上面所说的几个问题呢?主要还是考虑到性价比的问题。
如果要求不是很高,完全用不着企业版,标准版足亦!还能节省成本,毕竟这玩艺儿还不是很便宜。
再说一下ISA Server 2006的组件,想有效地部署ISA Server 2006,必须了解ISA Server 2006的各个组件及其功能。
ISA Server 2006主要由下面的组件构成:1、阵列——阵列是对一组ISA Server 2006服务器的统一管理方式。
并且它们可以共享同样的配置。
2、配置存储服务器——用于存储企业中全部阵列的配置信息,是ISA中最重要的部分3、ISA服务器服务——运行防火墙、VPN和缓存服务的ISA服务器4、ISA服务器管理——用于管理企业和阵列成员的管理终端本次以及后面要说的ISA Server 2006部分都会依据下面这幅拓扑图。
防火墙精灵之ISA2006
防火墙精灵之ISA2006(2009-12-29 09:00:25)今天给大家带来的是ISA2006的部署与应用,我相信同学们对ISA Server一定不陌生我在前面文章中给大家介绍了ISA2004的功能,本次文章主要做为硬件防火墙及ISA2004的一个补充。
1、实验环境VMware Workstation 6.0、Windows Server 2003 Enterprise Edition SP1、ISA Server 2006企业版或标准版、Windows XP Professional。
2、实验拓扑图1 ISA Server 2006试验拓扑3. 实验要求(1)实验环境准备:CA:安装Windows Server 2003 Enterprise Edition;IP:192.168.1.2/24,DNS:192.168.1.2;设置DNS转发(目标:笔者所在的南昌网通:220.248.192.12),并同时设置在192.168.1.2和172.16.0.1两个地址上侦听;Web:安装Windows Server 2003 Standard/Enterprise Edition及Internet Information Services (IIS)的计算机,配置IP信息:172.16.0.2/24、DNS:172.16.0.1,配置测试的Web网站;ISA Server:ISA Server是一台安装Windows Server 2003 Enterprise Edition SP1的计算机(ISA Server 2006是以Server 2003 Enterprise Edition SP1为平台开发的,因此安装ISA Server 2006要求Server 2003必须有SP1补丁;最新的Server 2003 SP2和ISA Server 2006存在兼容性上的问题,因此不建议初学者使用,对此感兴趣同学请参见微软发布的相关更新:KB939455);要求本机有三个网卡,分别处于不同的网络:∙LAN接口:VMnet 2,IP:192.168.1.1/24,DNS:192.168.1.2;∙DMZ接口:VMnet 3,IP:172.16.1.1/24;∙Internet接口:Bridge,IP:192.168.8.133/24,DG:192.168.8.1(模拟Internet);∙一定要注意ISA Server网关的配置,ISA Server只能有一个网关!PC1:PC1是一部运行Windows XP Professional的计算机,模拟内网客户端,实验中可以省略,用CA来取代; PC2:PC2是一部运行Windows XP Professional的计算机,模拟Internet上的计算机,IP:192.168.8.100/24、DG:192.168.8.133,(实验中可用物理机来取代);(2)实验步骤:本试验环境复杂,可逐步配置,逐步试验:实验一ISA Server 2006的安装与实验环境(3向外围网络)的搭建λ1、ISA Server 2006的安装,安装ISA Server 2006的标准版解压安装ISA Server 2006,在弹出的如图2的画面中,选择“安装ISA Server 2006”,按照提示,默认安装即可;若是ISA Server 2006企业版,则会弹出如图3的画面,在这里我们选择“同时安装ISA Server服务和配置存储服务器”。
ISA 2006
31
协议:
协议类型:TCP、UDP、ICMP或IP 方向:UDP包括“发送”、“接收”、“发送接收”或 “接收发送”。TCP包括“入站”和“出站”。ICMP和 IP包括“发送”和“发送接收” 端口范围:TCP和UDP的端口范围是1到65535之间 协议号:IP级别的协议是0到254之间的数
25
本地主机网络 内部网络
外部网络
Internet ISA防火墙
26
为方便设置防火墙策略,ISA为用户提供5个预定
义的网络模板 边缘防火墙:
公司ISA Server有两个网络连接,一个连接内部网络,另 一个连接外部网络
27
3向外围网络:
ISA Server连接内部网络、外部网络和外围网络的网络拓 扑。外围网络即DMZ区域
5
代理型防火墙:主要工作在OSI的应用层。代理
服务在确认客户端连接请求有效后接管连接,代 为向服务器发出连接请求 代理型防火墙可以允许或拒绝特定的应用程序或 服务,还可以实施数据流监控、过滤、记录和报 告功能
Internet
ISA防火墙 局域网
6
代理服务器通常具有高速缓存功能
代理型防火墙的最大缺点是速度较慢
Internet
ISA防火墙
18
ISA硬件要求:
对象
CPU
要求
至少733MHz以上,推荐2.0GHz以上
内存
硬件空间 操作系统 网络适配器
至少512MB,推荐2GB
至少150MB,如果使用缓存模式,需要NTFS分区 Windows 2000 Server或Windows Server 2003 必须为连接到 ISA Server 2006的每个网络单独准备一 个适配器,如果只有一个单适配器会自动作为缓存模式
ISA_Server2006安装和配置
理论部分一.放火墙的概述1.放火墙的主要功能:强化安全策略;记录用户的上网活动;隐藏用户站点或网络拓扑;安全策略的检查二. ISA Server2006概述1. ISA Server2006功能介绍(ISA Server2006是路由级别的放火墙,兼有高性能缓存功能Internet放火墙: ISA Server2006可以部署成一台专用放火墙,作为内部用户接入Internet的安全网关安全服务器的发布: ISA Server2006,内部用户能够向Internet发布服务, ISA Server2006计算机代表内部发布服务器来处理客户端的请求,避免服务器直接暴露在Internet上而收到攻击Web缓存服务器: ISA Server2006可以像代理防火墙一样,通过服务器中的缓存实现网络的加速,可以同时将Internet放火墙和Web缓存部署到同一台服务器2. ISA Server2006版本:标准版,企业版三. ISA Server2006的安装1. ISA Server2006安装注意事项1)硬件配置:CPU(至少733MHZ);内存(至少512MB);硬盘空间(至少150MB);操作系统(Winsows2000/2003);网络适配器(必须为连接到ISA Server2006的每个网络单独准备一个适配器2)DNS: ISA Server2006不自带DNS,必须使用额外的DNS服务器3)Web发布:如果利用ISA Server2006发布Web服务器,必须让ISP保留保留静态IP地址2. ISA Server2006的组件阵列:对一组ISA Server2006服务器的统一管理配置服务器:用于存储企业中全部阵列的配置信息ISA服务器:运行放火墙.VPN和缓存服务和ISA服务器ISA服务器:用于管理企业和阵列成员的管理终端3.安装ISA Server2006:即可在域中安装也可在工作组环境下安装4.配置ISA Server2006客户端操作部分试验案例:在工作组环境下部署ISA Server 2006 服务起实验环境:打开一个03和一个XP,用03作放火墙服务器,XP内网客户端,真机作为外网03 内网(lan)IP:172.16.100.100/16外网(wan)IP:1.0.0.1真机IP:1.0.0.2\8XPIP:172.16.100.200\16实验需求:配置三种不同的客户端,能访问外网的Web和Ftp实验过程:一.在03上安装ISA二.在ISA上配置策略三.配置客户端1.配置SecureNAT Client客户机能ping通外网2.配置Web Proxy Client客户端不能ping通外网,但能访问,以为它不支持一个协议3.配置Firewall Client客户端不能ping通外网,但能访问,以为它不支持一个协议。
实验报告--ISA server 2006安装和配置
实验报告实验项目:在域中部署ISA server 2006防火墙实验环境:一台server 2003 dc:IP地址192.168.10.1,并在上面安装配置存储服务器。
一台isa 服务器:添加双网卡,一块用与内网连接192.168.10.10,一块用于外部链接10.0.0.1。
一台域成员机:加入域的成员机192.168.10.100。
一台外部用户客户机:Internet中的一个客户端10.0.0.2。
实验步骤:在DC上安装配置存储服务在ISA服务器上安装ISA服务配置域成员客户端配置简单策略实现内部连通外部在DC上安装配置存储服务---将ISA server 2006光盘放入光驱,连接下一步---接受许可配置客户信息,默认即可选择安装角色,可以选择单独安装ISA服务,或者安装配置存储服务,如果需要将ISA和配置存储安装在一起可以选择“同时安装ISA server 服务和配置存储服务器”下一步,默认选择企业配置,如果是在新的企业里,选择第一项,如果组织里已经有了企业,可以使用第二个连接企业警告,默认---下一步输入授权用户账户和密码安装完成安装ISA服务安装ISA防火墙服务,将光盘放入安装ISA服务器光驱,下一步,默认---下一步,接受条款---配置用户信息,默认选择ISA服务,下一步组件选择,默认指定配置存储服务器的FQDN,选择创建新阵列,因为这是第一个建立的,如果以后再建立可以选择连接现有的阵列。
创建阵列,配置信息,默认即可选择身份验证方法,选择windows身份验证指定内网网络---下一步,默认策略选择默认的即可防火墙客户端连接安装完成后,打开服务管理器,开始---程序---Microsoft ISA server---ISA服务器管理。
配置客户端ISA 客户端比较配置secure NAT client只需配置TCP/IP属性的网关即可。
配置Web proxy client,只需要配置浏览器属性---连接---局域网设置,配置防火墙客户端,将安装光盘放入,打开client 文件夹安装客户端配置连接ISA服务器配置完成如果在工作组中需要在ISA服务器上添加一条策略,使firewall client客户端连接ISA服务器。