
13黑客攻击案例
黑客攻击案例
案例分析:广东某市政府某局网站入侵
关于的入侵分析
一:事件背景
广东某市C局所属网站 (IP: 61.xxx.xxx.17)于2001年4月期间遭到黑客恶意攻击,造成网站网页被修改。
在此情况下,深圳市XX科技有限公司于2001年4月17日受某市S局的委托,前往机房现场取证。
二:服务器基本情况以及已获取资料
该服务器操作系统为Windows Nt Server 4.0,安装有IIS 4.0,对外使用FIREWALL 屏蔽,只开放WEB服务。
我方技术员收集获得MS IIS 4.0 2001年4月13日至4月17日HTTPLOG和FTPLOG。
三:分析
由于该站受入侵后的直接现象为网页被修改.并且该站受到PIX FIREWALL防卫,对外只开放80端口,所以初步估计是通过IIS远程漏洞获得系统控制权的,IIS 4.0默认下存在ism.dll,msadcs.dll,unicode等获得网页修改权限的远程漏洞。
于是我公司技术人员对该服务器的MS IIS 4.0 2001年4月13日至4月17日HTTPLOG日志文件进行详细的分析和过滤,得出以下结论:
入侵者利用unicode漏洞从而可以使用web端口提交执行命令的请求,修改网站主页。
被更改的页面如下:
从分析中我们可以得出在2001年4月17日来自同一IP的入侵者试图使用unicode 漏洞远程执行命令,达到修改网页的目的。
攻击时间为: 2001年4月17日4:34:19-2001年4月17日5:25:43
入侵者IP地址为:152.158.208.65来自于美国
四:结论
入侵者是利用Unicode远程漏洞获得系统控制权,多次远程执行命令,了解服务器结构后,修改网站主页。
锁定IP为:152.158.208.65来自于美国;攻击时间为:2001年4月17日4:34:19-2001年4月17日5:25:43;入侵者物理地址为美国。
计算机犯罪案例
世界上第一例有案可查的涉计算机犯罪案例于1958年发生于美国的硅谷,但是直到1966年才被发现。
1中国第一例涉及计算机的犯罪(利用计算机贪污)发生于1986年,而被破获的第一例纯粹的计算机犯罪(该案为制造计算机病毒案)则是发生在1996年11月2。
从首例计算机犯罪被发现至今,涉及计算机的犯罪无论从犯罪类型还是发案率来看都在逐年大幅度上升,方法和类型成倍增加,逐渐开始由以计算机为犯罪工具的犯罪向以计算机信息系统为犯罪对象的犯罪发展,并呈愈演愈烈之势,而后者无论是在犯罪的社会危害性还是犯罪后果的严重性等方面都远远大于前者。
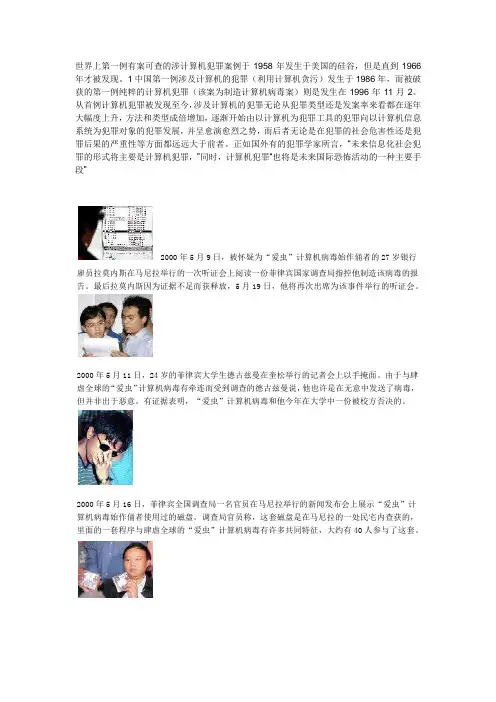
正如国外有的犯罪学家所言,“未来信息化社会犯罪的形式将主要是计算机犯罪,”同时,计算机犯罪“也将是未来国际恐怖活动的一种主要手段”2000年5月9日,被怀疑为“爱虫”计算机病毒始作俑者的27岁银行雇员拉莫内斯在马尼拉举行的一次听证会上阅读一份菲律宾国家调查局指控他制造该病毒的报告。
最后拉莫内斯因为证据不足而获释放,5月19日,他将再次出席为该事件举行的听证会。
2000年5月11日,24岁的菲律宾大学生德古兹曼在奎松举行的记者会上以手掩面。
由于与肆虐全球的“爱虫”计算机病毒有牵连而受到调查的德古兹曼说,他也许是在无意中发送了病毒,但并非出于恶意。
有证据表明,“爱虫”计算机病毒和他今年在大学中一份被校方否决的。
2000年5月16日,菲律宾全国调查局一名官员在马尼拉举行的新闻发布会上展示“爱虫”计算机病毒始作俑者使用过的磁盘。
调查局官员称,这套磁盘是在马尼拉的一处民宅内查获的,里面的一套程序与肆虐全球的“爱虫”计算机病毒有许多共同特征,大约有40人参与了这套。
2001年5月1日,台北市刑警大队破获一起涉嫌网上盗取银行客户存款案。
嫌疑人邱志宏利用网络咖啡店上网,侵入他人银行帐号,盗走巨额存款。
图为邱志宏及其作案证据。
随着巴勒斯坦和以色列流血冲突的不断加剧,双方间的网络战也开始升级。
自7月25日凌晨起,一个自称“摩萨德小组”的黑客团伙进入巴勒斯坦通讯社“瓦法”的网络中心,将其主页修改为宣传以方立场的新面孔,迫使巴通社关闭其网站。
实验13 木马捆绑与隐藏

木马捆绑与隐藏12.2.1 背景描述木马并不是合法的网络服务程序,如果单纯以本来面目出现,很容易被网络用户识别。
为了不被别人发现,木马制造者必须想方设法改换面貌;为了诱使网络用户下载并执行它,黑客将木马程序混合在合法的程序里面,潜入用户主机。
在受害主机里,为了逃避杀毒软件的查杀,木马也会将自己“乔装打扮”;为了防止用户将其从系统里揪出来,木马则采取一切可能的手法进行隐藏自己。
总之,现在的木马制造者是越来越狡猾,他们常用文件捆绑的方法,将木马捆绑到图像、纯文本等常见的文件中,然后通过网页、QQ、Email 或MSN 等将这些文件传送给受害者,而用户一旦不慎打开这些文件,木马就自动执行了,主机就中木马了。
12.2.2 工作原理1.木马捆绑木马捆绑即是文件捆绑,黑客将木马或者病毒等恶意程序与其它正常文件组合成的一个整体。
这是一种最简单也是最可行和最常用的一种方法,当受害者下载并运行捆绑了木马等恶意程序的文件时,其中的木马等恶意程序就会被激活。
木马捆绑的手段归纳起来共有四种:(1)利用捆绑机软件和文件合并软件捆绑木马;(2)利用WINRAR、WINZIP 等软件制作自解压捆绑木马;(3)利用软件打包软件制作捆绑木马;(4)利用多媒体影音文件传播。
2.木马隐藏隐藏是一切恶意程序生存之本。
以下是木马的几种隐藏手段:(1)进程隐蔽:伪隐藏,就是指程序的进程仍然存在,只不过是让它消失在进程列表里。
真隐藏则是让程序彻底的消失,不以一个进程或者服务的方式工作,做为一个线程,一个其他应用程序的线程,把自身注入其他应用程序的地址空间。
(2)伪装成图像文件:即将木马图标修改成图像文件图标。
(3)伪装成应用程序扩展组件:将木马程序写成任何类型的文件(如dll,ocx等),然后挂在十分出名的软件中。
因为人们一般不怀疑这些软件。
(4)错觉欺骗:利用人的错觉,例如故意混淆文件名中的1(数字)与l(L的小写)、0(数字)与o(字母)或O(字母)。
网络与信息安全讲座
网络与信息安全讲座
网闸(物理隔离)
网闸(GAP)全称安 全隔离网闸。安全隔 离网闸是一种由带有 多种控制功能专用硬 件在电路上切断网络 之间的物理连接,从 而阻断了具有潜在攻 击可能的一切连接, 使"黑客"无法入侵、无 法攻击、无法破坏, 实现了真正的安全
网络与信息安全讲座
防火墙
防火墙是指设置在不同网络(如可信任的企业内部网和不可信的公
网络与信息安全讲座
四、信息安全运维
信息泄露 U盘使用安全
安 全
电子邮件安全
运
IM即时通讯安全维 Nhomakorabea密码安全 无线网络安全 终端安全
规 避
日常工作安全
风
险 意识养成和制度遵从
网络与信息安全讲座
案例
“铁人”王进喜 1964年《中国画报》封 面刊出的照片。——我 国最著名的“照片泄密 案”。
晓通分支名称
2020/12/13
Client
Mail Server Client
Client
网络与信息安全讲座
防火墙典型部署
部署在不同安全级别的网络安 全域之间,根据不同的安全级 别对不同的安全域开启不同的 安全防护策略。
网络与信息安全讲座
防病毒网关
是一种网络设备,用以保护网 络内(一般是局域网)进出数 据的安全。主要体现在病毒杀 除、关键字过滤(如色情、反 动)、垃圾邮件阻止的功能, 同时部分设备也具有一定防火 墙(划分Vlan)的功能
从2005年2月开始,复制出了14000 个充值密码。获利380万。
2005年7月16日才接到用户投诉说 购买的充值卡无法充值,这才发现密码被 人盗窃并报警。
无法充值的原因是他最后盗取的那批 密码忘记了修改有效日期 。
八上第13课网络安全防范教案浙教版(2023)信息科技

主备人
备课成员
教材分析
本节课为人教版《道德与法治》八年级上册第十三课“网络安全防范”,该课旨在帮助学生了解网络安全的重要性,提高网络安全防范意识,学会自我保护。本节课的内容与学生的日常生活紧密相连,旨在培养学生正确使用网络、保护个人隐私的习惯。通过本节课的学习,学生将能够理解网络的两面性,自觉遵守网络规则,抵制网络不良信息,维护自身的网络安全。
二、核心素养目标分析
本节课的核心素养目标主要包括信息意识、批判性思维、创新精神和道德素养。首先,通过学习网络安全知识,培养学生对信息的敏感度和判断力,提高信息意识。其次,通过分析网络案例,培养学生独立思考、批判性思维的能力,使他们在面对网络信息时能够独立判断、理性分析。同时,鼓励学生发挥创新精神,探索网络安全的新方法和新思路。最后,注重培养学生的道德素养,使他们能够自觉遵守网络道德规范,树立正确的网络安全观念,保护自己和他人的合法权益。
(1)及时批改学生的短文,对其中的错误和不足进行指出,并提出改进建议。
(2)对学生的网络安全宣传海报进行评价,给出具体的意见和建议,以帮助学生提高设计水平。
(3)对学生调查报告的结果进行反馈,对其中的问题和不足进行指出,并引导学生思考如何提高网络安全防范意识。
三、学习者分析
1. 学生已经掌握了哪些相关知识:学生在之前的学习中,可能已经接触过一些网络安全的基本知识,如如何设置密码、如何避免点击不明链接等。
2. 学生的学习兴趣、能力和学习风格:学生对于网络方面的知识通常比较感兴趣,尤其是那些与日常生活密切相关的部分。在学习能力方面,八年级的学生已经具备了分析问题、解决问题的能力,他们能够通过案例学习,提高自己的判断力和道德素养。在学习风格上,学生们喜欢互动和参与式的学习方式,因此在课堂上可以通过小组讨论、角色扮演等形式提高他们的学习积极性。
黑客终极13个袭击目标攻陷DNS瘫痪互联网
D NS 是 采用 层式 的模 式 运作 ,
乜 缓 多人 会 认 为 ,既 然 根 D N S
假设 D 服 务器被设 定为Rec r 系 统 要 处 理 如 此 重 要 的 工 作 ,在 保 安 Ns u i son En bl ( a e 回递 模 式 ,当 浏览器把网 方 面 防 范必 定 很 强 ;要 进 行 攻 击 并 不
I 地址 P
1 8 4 0 4 1 9
1 8 0 0 2 9 1 7 1 2 0 1 3 d 2 9 1 8 1 9 2 8 0 0 1 2. 03 9 2 23 1 C 0 12 9 5. 2 5. 41 12 9 11 3 4 2 6
厦 nt e )后 ,! e NC会把新的域名加 n rI t
到 根 嘲 域 名 称 解 篷 服 务 器 ( R oot DN Se v r r J的名单之内 。然 S re) A
r 法 显 示 网 页 J 的讯 息 时 ,他 百 思 无 不 得 其解 ,再 度 求教 黑 客 之 王 这 次 黑 客 之 王 结 他 一 堆 以 点 分 隔 的 数字 .
址 洁正示胃面.
在服 务请 求薤间 把网 址和f P进行 转换 。
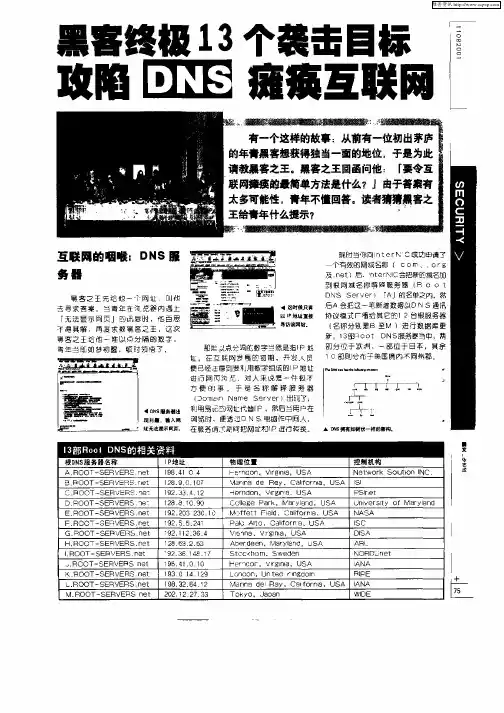
根D S N 服务器名称
A R00T—S ERV ERS n t e
9 00T —SER VERS ne R t C R0 0T—SERVERS n el D R00T —SER VERS nel E R00T —SER VERS net F R00T —SER VERS net G. R0 0T —SERVERS n et
M cf e Fi d C aior a, USA ,f tt el l 1 ni pal Aio. Calor U SA e r i na l Vi enn Vigi a. USA a r ni
13. 黑客如何通过Wi-Fi漏洞进行攻击?

13. 黑客如何通过Wi-Fi漏洞进行攻击?13、黑客如何通过 WiFi 漏洞进行攻击?在当今数字化的时代,WiFi 已成为我们生活中不可或缺的一部分。
我们依靠WiFi 连接互联网,进行工作、学习、娱乐等各种活动。
然而,你可能没有意识到,这个看似方便的无线网络连接,也可能成为黑客攻击的入口。
那么,黑客究竟是如何通过 WiFi 漏洞来进行攻击的呢?首先,我们需要了解一下 WiFi 网络的工作原理。
WiFi 是通过无线电波来传输数据的,当我们的设备连接到 WiFi 网络时,会发送和接收数据包。
而这些数据包中包含了我们的各种信息,比如用户名、密码、浏览记录等等。
黑客攻击 WiFi 漏洞的一种常见方式是“嗅探攻击”。
简单来说,黑客可以使用特殊的工具来监听 WiFi 网络中的数据包。
就好像有人在旁边偷偷听你说话一样,他们能够获取到你传输的各种敏感信息。
如果这些数据包没有经过加密,或者加密方式存在漏洞,那么黑客就能轻易地解读其中的内容。
另一种常见的攻击方式是“虚假 WiFi 热点”。
黑客会创建一个看起来与合法 WiFi 热点名称相似的虚假热点,比如在公共场所,你可能会看到一个名为“Free WiFi”的热点,但实际上这可能是黑客设置的陷阱。
当你连接到这个虚假热点时,黑客就能够获取你传输的数据,甚至控制你的网络连接。
还有一种叫做“WEP 加密破解”的攻击手段。
WEP 是一种早期的WiFi 加密方式,由于其安全性较低,黑客可以通过一些工具和技术来破解这种加密,从而获取网络访问权限。
此外,“WPA/WPA2 密钥破解”也是黑客常用的方法之一。
虽然WPA 和 WPA2 加密方式相对更加安全,但如果用户设置的密码过于简单,或者黑客通过字典攻击等方式不断尝试,还是有可能破解密码,进而入侵网络。
除了上述方法,黑客还可能利用WiFi 设备的漏洞进行攻击。
比如,某些无线路由器可能存在软件漏洞,黑客可以利用这些漏洞获取路由器的控制权,进而对连接到该网络的设备进行攻击。
典型事故案例分析
典型事故案例分析引言事故是人们在生活中难以避免的一种情况,但往往造成的损失是巨大的。
了解典型事故案例对于预防和应对类似事故具有重要意义。
本文将分析几个典型事故案例,探讨事故的原因、后果以及相应的应对措施。
案例一:科技公司数据泄露事故描述某科技公司的客户数据库遭受到黑客攻击,导致大量客户的个人信息遭到泄露。
黑客窃取了客户的姓名、地址、电话号码和信用卡信息。
这一事件对客户的信任和公司的声誉造成了极大的损害。
事故原因1.安全系统薄弱:科技公司的网络安全措施不够完善,黑客可以轻易地渗透到系统内部。
2.数据保护不当:客户的个人信息没有得到足够的加密保护,使得黑客能够轻松地窃取数据。
3.员工培训不足:员工对于网络安全意识不强,容易成为黑客的钓鱼攻击目标。
事故应对措施1.加强网络安全:公司应加强防火墙设置、安装入侵检测系统,并定期进行安全审计以排除潜在风险。
2.数据加密保护:加密客户个人信息,确保即使数据泄露也不易被黑客窃取。
3.员工培训:加强员工的网络安全意识培训,教育员工如何警惕钓鱼攻击等网络安全威胁。
案例二:化工厂爆炸事故事故描述某化工厂发生了严重的爆炸事故,导致周边居民受伤和建筑物受损。
此次事故造成了人员伤亡和环境污染,给周边社区带来了巨大的经济和心理压力。
事故原因1.设备故障:化工厂的设备发生故障,并没有及时报修和更换,导致事故发生。
2.安全操作失误:工人操作不当,没有按照规定的安全操作程序进行操作,导致事故的发生。
3.管理不善:化工厂的安全管理体系不健全,缺乏检查和监督机制,对事故的风险没有及时发现和处理。
事故应对措施1.停产检修:对设备进行定期检修和维护,确保设备的正常运行,避免设备故障引发事故。
2.安全培训:加强对工人的安全培训,教育他们按照安全操作程序进行工作,增强安全意识。
3.安全管理改进:检查和完善化工厂的安全管理体系,建立定期检查和监督机制,确保风险得到及时发现和处理。
案例三:交通事故事故描述某高速公路发生了一起严重的交通事故,导致多辆车追尾相撞,造成多人死亡和受伤。
网络安全培训(安全意识)-公开分享
21
一、黑客的故事
2016 DDoS 威胁报告 —— 黑客画像:专注 攻击者不再是昼伏夜出 不再是兼职
每年6-8月为攻击最多的月份
11-16点 17-21点 攻击最多
3-7点攻击较少
22
一、黑客的故事
2016 DDoS 威胁报告 —— 黑客画像:嗅探 为了更大流量 攻击者不断寻找更多可用资源
52
三、如何保护自己
建立安全意识 —— 防范木马 由于解密用的RSA Public Key相对应的RSA Private Key 只有黑客有,他不给谁也解不了密,而 且黑客还威胁3天后销毁解密的密钥。安全软件可以清 除该软件,但神仙也解不了这些被加密的文件。
做好备份!!
53
三、如何保护自己
建立安全意识 —— 密码安全 安保问题用来找回密码或者增强的认证 尽量不要用别人可能会知道的信息 自己的生日、配偶的姓名、毕业的学校
密码:dig?F*ckDang5
58
三、如何保护自己
建立安全意识 —— 密码安全 高级进阶用法
密码:ppnn13%dkstFeb.1st, 解释:娉娉袅袅十三余,豆蔻梢头二月初 密码:for_$n(@RenSheng)_$n+=”die” 解释:人生自古谁无死 密码:tcmlflw,syred>febhua] 解释:停车坐爱枫林晚,霜叶红于二月花
18
一、黑客的故事
冷静一下 还没有结束
19
一、黑客的故事
2016 DDoS 威胁报告 2016 vs 2015年 攻击总量+25% 次数+18.6% 攻击流量大于300G成为常态 广东 浙江 北京 江苏 上海 为国内主要源头
20
一、黑客的故事
网络的危害及其案例
网络游戏的危害
2.抢劫入狱
犯罪嫌疑人吴某某,男,汉族,17岁,湖北省人;犯罪嫌疑人 宋某某,男,汉族,15岁,福建省人;董某某,男,汉族,15 岁,江西省人。 犯罪嫌疑人吴某某、宋某某、董某某,因长期沉迷网游,手里 没钱,便萌生抢劫出租车司机的念头,2005年1月19日凌晨, 三人经过预谋,在仙岳路雇了一部出租车,让司机开到林后一 偏僻的地方,用勒脖子、塑料袋封嘴等手段强行抢走了被害人 周某的一部小灵通和现金500多元。检察机关对该案审查后以 抢劫罪对该三名犯罪嫌疑人批准逮捕。
2012年1月17日下午,原《内蒙古商报》社社长李希晓等4名人被呼和浩特市 回民区人民法院以编造并传播证券交易虚假信息罪一审分别判处8个月至1年 零6个月不等的有期徒刑,并处以1万到3万元罚金。 2011年2月,张三林将一份攻击伊利集团的匿名虚假材料给到被告人李希晓, 请其帮忙发布该材料,并许以利益承诺。之后,李希晓找到张海军承诺给5万 元酬劳和把内蒙古商报网站开发的业务给其为诱惑,张海军又以5万元的酬劳 和允许技术入股的方式参与网站开发为诱惑让周讯将虚假材料发到网络上, 周讯又以3000元雇姜林(1999年因抢劫罪被重庆市九龙坡区人民法院判处7年 徒刑)将这些虚假材料在网络上散播,并且姜林再次对虚假材料进行了策划 ,把原先的匿名材料变为“张三林实名网络举报”,又以“张三林”的名义 撰写了“我张三林郑重申明,以下内容属实,并为此承担全部责任……”的导 语,重新编撰成题目为《内幕惨不忍睹:伊利被这样掏空》的文章发布到网 上。由此,这份网络实名举报信在网络上发酵并迅速传播。 2011年6月13日,这份材料在互联网上迅速、广泛的散播,引发投资者恐慌性 抛盘,伊利股票在55分钟内由涨停变为跌停。伊利集团随即报案。
网络游戏的危害
【网络安全】13个安全神话:你会相信吗
安全神话 2:“DDoS问题是以带宽为导向的”
“我们经常会听到各种没有真实证据支撑的安全神话,”Radware公司安全解决方案副总裁Carl Herberger表示,“在IT管理人员之间存在一个普遍的看法:只要他们具有足够的带宽,分布式拒绝服务(DDoS)攻击就会消失。”但事实上,研究数据显示,自去年以来,超过一半的分布式拒绝服务攻击根本不是以带宽为导向的,而是以应用程序为导向,攻击者会攻击应用程序堆栈,并利用漏洞造成服务中断。在这种情况下,很多带宽实际上会帮助攻击者。Herberger表示,只有四分之一的分布式拒绝服务攻击会随着带宽的增加而有所缓解。
安全神话10:“通过SSL会话传输敏感信息是安全的”
“企业经常使用SSL向客户或者合作伙伴发送敏感信息,他们认为通过SSL会话的数据传输是非常安全的,”Americas公司NCP Engineering部门首席技术官Rainer Enders表示,“但是这个过程中开始涌现出越来越多的漏洞。”他指出花旗银行就在这个过程中遭受了数据泄露,并且这并不是一个孤立的事件。“瑞士研究人员最近公布了一份备忘录,描述了通过利用块加密算法(例如AES)中的漏洞在SSL通道传输数据过程中捕获数据的方法,”他表示业界对SSL会话的安全性存在怀疑,“也许避免这个问题最理想的方法就是永远不要使用相同的密钥流来加密两个不同的文件”。Ender还补充说,另一个类似的安全神话是使用来自证书颁发机构的可信证书是绝对安全的,而去年欺诈性证书就推翻了这个神话。
安全神话6:“IT部门应该鼓励用户使用完全随机的密码来提高密码安全强度,还应该要求密码至少每隔30天修改一次。”
赛门铁克安全响应部门主管Kevin Haley表示,“事实上,完全随机的密码是很强大,但是它们也有缺点:很难让人记住,输入速度也很慢。在现实中,可以通过使用一些简单的技巧,很容易地创建和随机密码一样强大的密码,而且更加容易记住。密码至少要14个字符长,利用大写和小写字母,两个数字和两个符号,这样的密码通常就相当强大了,并且可以使用很容易记住的短语。”他补充说虽然30天使用期限对于一些高风险环境是一个很好的建议,但这通常并不是最好的政策,因为这么短的使用期限往往会导致用户提前准备好类似密码或者降低密码的有效性。90到120天的期限更加现实。