
思科Vlan配置实例
思科Vlan配置实例
实验配置:
SW-2L
1、创建VLAN,并将相应端口加入VLAN
SW-2L#vlan database
SW-2L(vlan)#vlan 10
SW-2L(vlan)#vlan 20
SW-2L(vlan)#vlan 30
SW-2L(config)#interface f0/1
SW-2L(config-if)#switch access vlan 10
SW-2L(config)#interface f0/2
SW-2L(config-if)#switch access vlan 20
SW-2L(config)#interface f0/3
SW-2L(config-if)#switch access vlan 30
2、创建TRUNK
SW-2L(config)#interface f0/24
SW-2L(config-if)switch mode trunk
SW-3L
1、创建VLAN
SW-3L#vlan database
SW-3L(vlan)#vlan 10
SW-3L(vlan)#vlan 20
SW-3L(vlan)#vlan30
用show vlan-switch查看
2、创建TRUNK
SW-3L(config)#interface f0/24
SW-3L(config-if)#switch mode trunk
3、开启三层交换路由功能
SW-3L(conifg)#ip routing
4、配置VLAN的IP
SW-3L(config)#interface vlan 10
SW-3L(config-if)#ip address 192.168.10.254 255.255.255.0 SW-3L(config-if)#no shutdown
SW-3L(config)#interface vlan 20
SW-3L(config-if)#ip address 192.168.20.254 255.255.255.0 SW-3L(config-if)#no shutdown
SW-3L(conifg)#interface vlan30
SW-3L(config-if)#ip address 192.168.30.254 255.255.255.0 SW-3L(config-if)#no shutdown
5、配置三层交换路由接口
SW-3L(config)#interface f0/23
SW-3L(config-if)#no switchport
SW-3L(config-if)#ip address 10.1.1.1 255.255.255.0
SW-3L(config-if)#no shutdown
6、配置RIP路由
SW-3L(config)#router rip
SW-3L(config-router)#no auto-summary
SW-3L(config-router)#network 192.168.10.0
SW-3L(config-router)#network 192.168.20.0
SW-3L(config-router)#network 192.168.30.0
SW-3L(conifg-router)#network 10.1.1.0
RA
1、配置端口IP
RA(config)#interface f0/0
RA(config-if)#ip address 10.1.1.2 255.255.255.0
RA(config-if)#no shutdown
RA(config)#interface f0/1
RA(config-if)#ip address 172.16.1.1 255.255.255.0
RA(config-if)#no shutdown
用show run interfere vlan vlan-id查看,或者show interfere vlan vlan-id查看2、配置RIP路由
RA(config)#router rip
RA(config-router)#no auto-summary
RA(config-router)#network 10.1.1.0
RA(config-router)#network 172.16.1.0
RB
1、配置端口IP
RB(config)#interface f0/0
RB(config-if)#ip address 172.16.1.2 255.255.255.0
RB(config-if)#no shutdown
2、配置RIP路由
RB(config)#router rip
RB(config-router)#no auto-summary
RB(config-router)#network 172.16.1.0
端口里面配VLAN,VLAN里面配IP。
实验指导书-基于思科模拟器的VLAN的创建和删除

4.2 创建VLAN及端口配置【实验目的】学习VLAN的创建和删除,掌握交换机接口模式的配置。
【知识点】VLAN的作用,交换机接口模式【实验场景】两台主机处于同一局域网,通过两台交换机相连,现在因为业务需求,在不修改IP地址的情况下将两台主机划分为两个不同的局域网。
【实验原理】VLAN虚拟局域网(Virtual Local Area Network),是将一个物理的LAN在逻辑上划分成多个广播域的通信技术。
VLAN内的主机间可以直接通信,而VLAN间不能直接互通,从而将广播报文限制在一个VLAN内。
【实验设备】Cisco Packet Tracer软件中:两台主机,两台2960交换机。
【实验拓扑】【实验思路】1. 配置主机IP地址2. 测试主机之间是否互通3. 在switch 0、switch1上分别创建VLAN10和VLAN204. 配置两台交换机的接口模式5. 测试主机之间能否互通【实验步骤】1. 根据拓扑图,对两台PC做基础IP地址配置。
2. 测试两台主机之间是否可以互通。
因为两台主机处于同一局域网,且没做其余配置,此时是可以互通的。
3. 在switch 0、switch1上分别创建VLAN10和VLAN20Switch 0 上:Switch(config)#vlan 10Switch(config-vlan)#exitSwitch(config)#vlan 20Switch(config-vlan)#exitSwitch 1 上:Switch(config)#vlan 10Switch(config-vlan)#exitSwitch(config)#vlan 20Switch(config-vlan)#exit4. 配置两台交换机的接口模式Switch 0上:Switch(config)#int f0/1Switch(config-if)#switchport mode access //配置接口模式为access Switch(config-if)#switchport access vlan 10 //接口划分到VLAN 10Switch(config-if)#int f0/2Switch(config-if)#switchport mode trunk //配置接口模式为trunkSwitch(config-if)#switchport trunk allowed vlan all//允许接口允许所有VLAN通过Switch 1上:Switch(config)#int f0/1Switch(config-if)#switchport mode accessSwitch(config-if)#switchport access vlan 20Switch(config-if)#int f0/2Switch(config-if)#switchport mode trunkSwitch(config-if)#switchport trunk allowed vlan all查看switch 0 的VLAN配置信息:查看switch 1 的VLAN配置信息:5. 测试主机之间能否互通。
思科Cisco交换机配置——VTP管理交换机的VLAN配置实验操作详解

思科Cisco交换机配置——VTP管理交换机的VLAN配置实验操作详解本⽂讲述了思科Cisco VTP管理交换机的VLAN配置。
分享给⼤家供⼤家参考,具体如下:⼀、实验⽬的:将S1配置成VTP-Server,S2配置成VTP-Transparent,S3配置成VTP-Client,S4配置成VTP-Client⼆、拓扑图如下三、具体步骤:(1)S1交换机的配置Switch>enable --进⼊特权模式Switch#config terminal --进⼊全局配置模式Enter configuration commands, one per line. End with CNTL/Z.Switch(config)#hostname S1 --修改交换机名为S1S1(config)#vtp domain test --创建test域Changing VTP domain name from NULL to testS1(config)#vtp mode server --设置S1为ServerDevice mode already VTP SERVER.S1(config)#vlan 7 --创建并进⼊vlan 7端⼝,并开启S1(config-vlan)#vlan 8 --创建并进⼊vlan 8 端⼝,并开启S1(config-vlan)#interface f0/1 --进⼊f0/1端⼝S1(config-if)#switchport mode trunk --将端⼝改为trunk模式S1(config-if)#%LINEPROTO-5-UPDOWN: Line protocol on Interface FastEthernet0/1, changed state to down%LINEPROTO-5-UPDOWN: Line protocol on Interface FastEthernet0/1, changed state to up(2)S2交换机的配置Switch#enable --进⼊特权模式Switch#config terminal --进⼊全局配置模式Enter configuration commands, one per line. End with CNTL/Z.Switch(config)#hostname S2 --修改交换机名为S2S2(config)#vtp mode transparent --将S2设置为TransparentDevice mode already VTP TRANSPARENT.S2(config)#interface range f0/1-2 --进⼊f0/1和f0/2端⼝S2(config-if)#switchport mode trunk --将端⼝改为trunk模式(3)S3交换机配置Switch#enable --进⼊特权模式Switch#config terminal --进⼊全局配置模式Enter configuration commands, one per line. End with CNTL/Z.Switch(config)#hostname S3 --修改交换机名为S3S3(config)#vtp mode client --将S3设置为ClientDevice mode already VTP CLIENT.S3(config)#interface range f0/1-2 --进⼊f0/1和f0/2端⼝S3(config-if)#switchport mode trunk --将端⼝改为trunk模式(4)S4交换机配置Switch#enable --进⼊特权模式Switch#config terminal --进⼊全局配置模式Enter configuration commands, one per line. End with CNTL/Z.Switch(config)#hostname S4 --将交换机名修改为S4S4(config)#vtp mode client --将S4设置为ClientDevice mode already VTP CLIENT.S4(config)#interface f0/1 --进⼊f0/1端⼝S4(config-if)#switchport mode trunk --将端⼝改为trunk模式四、验证,分别在各台交换机上查看VLAN(1)S1(2)S2解释:S2因为是隐藏模式,所以看不见vlan 7 和 vlan 8(3)S3解释:S3是客户端模式所以可以查看到vlan 7 和vlan 8(4)S4解释:S4因为是客户端模式,所以可以查看到vlan 7 和 vlan 8。
思科Vlan配置实例

思科V l a n配置实例思科Vlan配置实例实验配置:SW-2L1、创建VLAN,并将相应端口加入VLANSW-2L#vlan databaseSW-2L(vlan)#vlan 10SW-2L(vlan)#vlan 20SW-2L(vlan)#vlan 30SW-2L(config)#interface f0/1SW-2L(config-if)#switch access vlan 10SW-2L(config)#interface f0/2SW-2L(config-if)#switch access vlan 20SW-2L(config)#interface f0/3SW-2L(config-if)#switch access vlan 302、创建TRUNKSW-2L(config)#interface f0/24SW-2L(config-if)switch mode trunkSW-3L1、创建VLANSW-3L#vlan databaseSW-3L(vlan)#vlan 10SW-3L(vlan)#vlan 20SW-3L(vlan)#vlan30用show vlan-switch查看2、创建TRUNKSW-3L(config)#interface f0/24SW-3L(config-if)#switch mode trunk3、开启三层交换路由功能SW-3L(conifg)#ip routing4、配置VLAN的IPSW-3L(config)#interface vlan 10SW-3L(config-if)#ip address 192.168.10.254 255.255.255.0 SW-3L(config-if)#no shutdownSW-3L(config)#interface vlan 20SW-3L(config-if)#ip address 192.168.20.254 255.255.255.0 SW-3L(config-if)#no shutdownSW-3L(conifg)#interface vlan30SW-3L(config-if)#ip address 192.168.30.254 255.255.255.0 SW-3L(config-if)#no shutdown5、配置三层交换路由接口SW-3L(config)#interface f0/23SW-3L(config-if)#no switchportSW-3L(config-if)#ip address 10.1.1.1 255.255.255.0SW-3L(config-if)#no shutdown6、配置RIP路由SW-3L(config)#router ripSW-3L(config-router)#no auto-summarySW-3L(config-router)#network 192.168.10.0SW-3L(config-router)#network 192.168.20.0SW-3L(config-router)#network 192.168.30.0SW-3L(conifg-router)#network 10.1.1.0RA1、配置端口IPRA(config)#interface f0/0RA(config-if)#ip address 10.1.1.2 255.255.255.0RA(config-if)#no shutdownRA(config)#interface f0/1RA(config-if)#ip address 172.16.1.1 255.255.255.0RA(config-if)#no shutdown用show run interfere vlan vlan-id查看,或者show interfere vlan vlan-id查看2、配置RIP路由RA(config)#router ripRA(config-router)#no auto-summaryRA(config-router)#network 10.1.1.0RA(config-router)#network 172.16.1.0RB1、配置端口IPRB(config)#interface f0/0RB(config-if)#ip address 172.16.1.2 255.255.255.0RB(config-if)#no shutdown2、配置RIP路由RB(config)#router ripRB(config-router)#no auto-summaryRB(config-router)#network 172.16.1.0端口里面配VLAN,VLAN里面配IP。
Cisco3560三层交换机VLAN的配置案例
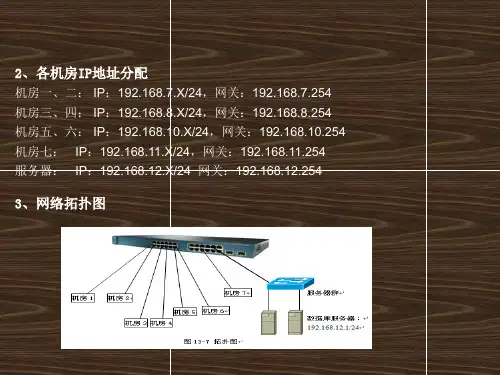
3、网络拓扑图
4、配置三层交换机 本例以思科三层交换机为例,具体配置命令如下所示:
1)、创建5个vlan 3560(config)#vlan 10 3560(config-vlan)#vlan 20 3560(config-vlan)#vlan 30 3560(config-vlan)#vlan 40 3560(config-vlan)#vlan 50 3560(config-vlan)#exit
2、各机房IP地址分配
机房一、二: IP:192.168.7.X/24,网关:192.168.7.254 机房三、四: IP:192.168.8.X/24,网关:192.168.8.254 机房五、六: IP:192.168.10.X/24,网关:192.168.10.254 机房七: IP:192.168.11.X/24,网关:192.168.11.254 服务器: IP:192.168.12.X/24 网关:192.168.12.254
2)、将端口划分到相应的VLAN
3560(config)#int range f0/1-5 3560(config-if-range)#switchport mode access 3560(config-if-range)#switchport access vlan10 3560(config-if-range)#exit 3560(config)#int range f0/6-10 3560(config-if-range)#switchport mode access 3560(config-if-range)#switchport access vlan20 3560(config-if-range)#exit 3560(config)#int range f0/11-15 3560(config-if-range)#switchport mode access 3560(config-if-range)#switchport access vlan30 3560(config-if-range)#exit 3560(config)#int range f0/16-20
思科VLAN:STP配置、测试与总结实验

STP配置1、左上角交换机配置vlan10,11,12:Switch(config)#vlan 10Switch(config-vlan)#vlan 11Switch(config-vlan)#vlan 12Switch(config-vlan)#Switch(config-vlan)#int f0/1Switch(config-if)#switchport trunk encapsulation dot1q //思科三层交换机必须封装dot1q,才能设置trunk链路Switch(config-if)#switchport mode trunkSwitch(config-if)#int f0/2Switch(config-if)#switchport trunk encapsulation dot1qSwitch(config-if)#switchport mode trunkSwitch(config-if)#switchport mode accessSwitch(config-if)#switchport access vlan 10Switch(config-if)#int f0/11Switch(config-if)#switchport mode accessSwitch(config-if)#switchport access vlan 11Switch(config-if)#int f0/12Switch(config-if)#switchport mode accessSwitch(config-if)#switchport access vlan 12Switch(config)#int vlan 10Switch(config-if)#Switch(config-if)#ip add 192.168.10.1 255.255.255.0Switch(config-if)#int vlan 11Switch(config-if)#Switch(config-if)#ip add 192.168.11.1 255.255.255.0Switch(config-if)#int vlan 12Switch(config-if)#ip add 192.168.12.1 255.255.255.0开启路由功能(三层交换机默认路由关闭)Switch>enSwitch#conf terEnter configuration commands, one per line. End with CNTL/Z. Switch(config)#ip routing2、右上角交换机配置:Switch(config)#int f0/3Switch(config-if)#switchport trunk encapsulation dot1q Switch(config-if)#switchport mode trunkSwitch(config)#int f0/1Switch(config-if)#switchport trunk encapsulation dot1q Switch(config-if)#switchport mode trunkSwitch(config)#vlan 10Switch(config-vlan)#vlan 20Switch(config-vlan)#3、最下面的交换机配置vlan10,11,12:Switch>enSwitch#conf terEnter configuration commands, one per line. End with CNTL/Z. Switch(config)#vlan 10Switch(config-vlan)#vlan 11Switch(config-vlan)#vlan 12Switch(config-vlan)#int f0/10Switch(config-if)#switchport mode accessSwitch(config-if)#switchport access vlan 10Switch(config-if)#int f0/11Switch(config-if)#switchport mode accessSwitch(config-if)#switchport access vlan 11Switch(config-if)#int f0/12Switch(config-if)#switchport mode accessSwitch(config-if)#switchport access vlan 12Switch(config-if)#此时让vlan10中两个计算机互ping会出现Ping不通的问题将右上角交换机的f0/1关闭后再重新ping正常Switch(config-if)#int f0/1Switch(config-if)#shutdown下面配置STP4、左上角交换机配置vlan10,vlan11为主根,vlan12为次根Switch>enSwitch#conf terSwitch(config)#spanning-tree vlan 10 priority 0Switch(config)#spanning-tree vlan 11 priority 0Switch(config)#spanning-tree vlan 12 priority 4096// #配置生成树的主根时,设置它的优先级,优先级默认是32768,比它小就越靠谱,#优先级默认是4096的倍数,0最高Switch(config)#5、右上角交换机配置vlan10,vlan11为次根,vlan12为主根Switch(config)#spanning-tree vlan 10 priority 4096Switch(config)#spanning-tree vlan 11 priority 4096Switch(config)#spanning-tree vlan 12 priority 0Switch(config)#6、测试(1)全部链路正常启动,将右上角交换机f0/1开启Switch(config-if)#int f0/1Switch(config-if)#no shutdownPC3 ping pc0(2)关闭左上角和下面交换机之间的端口会从备份右上角家交换机,使用pc3和pc0互通(3)关闭其他重复的链路查看通信情况(4)查看数据包通过哪条路传送到目的地总结:配置生成树,目的是为了防止物理环路的产生,防止广播风暴,好处是,可以起到负载均衡的作用,和链路的冗余备份。
思科交换机划分Vlan配置实验案例
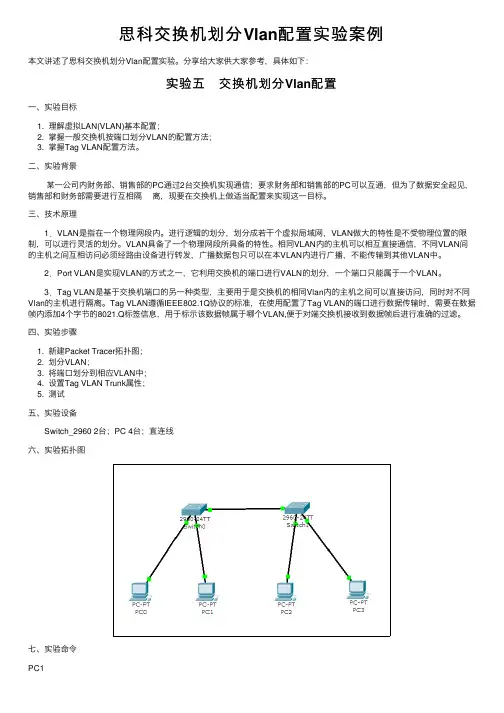
思科交换机划分Vlan配置实验案例本⽂讲述了思科交换机划分Vlan配置实验。
分享给⼤家供⼤家参考,具体如下:实验五 交换机划分Vlan配置⼀、实验⽬标1. 理解虚拟LAN(VLAN)基本配置;2. 掌握⼀般交换机按端⼝划分VLAN的配置⽅法;3. 掌握Tag VLAN配置⽅法。
⼆、实验背景 某⼀公司内财务部、销售部的PC通过2台交换机实现通信;要求财务部和销售部的PC可以互通,但为了数据安全起见,销售部和财务部需要进⾏互相隔离,现要在交换机上做适当配置来实现这⼀⽬标。
三、技术原理 1.VLAN是指在⼀个物理⽹段内。
进⾏逻辑的划分,划分成若⼲个虚拟局域⽹,VLAN做⼤的特性是不受物理位置的限制,可以进⾏灵活的划分。
VLAN具备了⼀个物理⽹段所具备的特性。
相同VLAN内的主机可以相互直接通信,不同VLAN间的主机之间互相访问必须经路由设备进⾏转发,⼴播数据包只可以在本VLAN内进⾏⼴播,不能传输到其他VLAN中。
2.Port VLAN是实现VLAN的⽅式之⼀,它利⽤交换机的端⼝进⾏VALN的划分,⼀个端⼝只能属于⼀个VLAN。
3.Tag VLAN是基于交换机端⼝的另⼀种类型,主要⽤于是交换机的相同Vlan内的主机之间可以直接访问,同时对不同Vlan的主机进⾏隔离。
Tag VLAN遵循IEEE802.1Q协议的标准,在使⽤配置了Tag VLAN的端⼝进⾏数据传输时,需要在数据帧内添加4个字节的8021.Q标签信息,⽤于标⽰该数据帧属于哪个VLAN,便于对端交换机接收到数据帧后进⾏准确的过滤。
四、实验步骤1. 新建Packet Tracer拓扑图;2. 划分VLAN;3. 将端⼝划分到相应VLAN中;4. 设置Tag VLAN Trunk属性;5. 测试五、实验设备 Switch_2960 2台;PC 4台;直连线六、实验拓扑图七、实验命令PC1IP: 192.168.1.2Submark: 255.255.255.0Gateway: 192.168.1.1 PC2IP: 192.168.1.3Submark: 255.255.255.0Gateway: 192.168.1.1 PC3IP: 192.168.1.4Submark: 255.255.255.0Gateway: 192.168.1.1 PC4IP: 192.168.1.5Submark: 255.255.255.0Gateway: 192.168.1.1Switch1enconf tvlan 2exitvlan 3exitinter fa 0/1switch access vlan 2exitinter fa 0/2switch access vlan 3exitinter fa 0/24switch mode trunkendshow vlanSwitch2enconf tvlan 2exitvlan 3exitint fa 0/1switch access vlan 2exitint fa 0/2switch access vlan 3exitint fa 0/24switch mode trunkendshow vlanPC1 ping PC2 timeoutPC1 ping PC3 Reply ⼋、实验结果 1.配置PC0 ip地址 2.配置PC1 ip地址 3.配置PC2 ip地址 4.配置PC3 ip地址 5.switch0配置 6.switch1配置 7.连通测试:。
思科Cisco交换机VLAN的配置技巧
思科Cisco交换机VLAN的配置技巧思科Cisco交换机VLAN的配置技巧有关VLAN的技术标准IEEE 802.1Q早在1999年6月份就由IEEE 委员正式颁布实施了,而且最早的VLNA技术早在1996年Cisco(思科)公司就提出了。
随着几年来的发展,VLAN技术得到广泛的支持,在大大小小的企业网络中广泛应用,成为当前最为热门的一种以太局域网技术。
本篇就要为大家介绍交换机的一个最常见技术应用--VLAN 技术,并针对中、小局域网VLAN的网络配置以实例的方式向大家简单介绍其配置方法。
一、VLAN基础VLAN(Virtual Local Area Network)的中文名为"虚拟局域网",注意不是"VPN"(虚拟专用网)。
VLAN是一种将局域网设备从逻辑上划分(注意,不是从物理上划分)成一个个网段,从而实现虚拟工作组的新兴数据交换技术。
这一新兴技术主要应用于交换机和路由器中,但主流应用还是在交换机之中。
但又不是所有交换机都具有此功能,只有VLAN协议的第三层以上交换机才具有此功能,这一点可以查看相应交换机的说明书即可得知。
IEEE于1999年颁布了用以标准化VLAN实现方案的802.1Q协议标准草案。
VLAN技术的出现,使得管理员根据实际应用需求,把同一物理局域网内的不同用户逻辑地划分成不同的广播域,每一个VLAN都包含一组有着相同需求的计算机工作站,与物理上形成的LAN有着相同的属性。
由于它是从逻辑上划分,而不是从物理上划分,所以同一个VLAN内的各个工作站没有限制在同一个物理范围中,即这些工作站可以在不同物理LAN网段。
由VLAN的特点可知,一个VLAN内部的广播和单播流量都不会转发到其他VLAN中,从而有助于控制流量、减少设备投资、简化网络管理、提高网络的安全性。
交换技术的发展,也加快了新的交换技术(VLAN)的应用速度。
通过将企业网络划分为虚拟网络VLAN网段,可以强化网络管理和网络安全,控制不必要的数据广播。
专家坐堂教你思科交换机配置VLAN技巧
专家坐堂教你思科交换机配置VLAN技巧实例:将PC1,2,3与PC4,5划分到不同的虚拟局域网中任务描述PC4和PC5是财务所用的计算机,PC1,2,3为普通员工使用的计算机,我们通过划分VLAN,并将PC4,PC5与PC1,2,3加入不同VLAN来实现。
这次我们将PC1,2,3添加到VLAN 100中,将PC4,5添加到VLAN 200中。
实现方法第一步:首先确立各个PC机连接到CISCO交换机的端口号,为了便于讲解我们姑且设定PC1连接交换机的ethernet1口,PC2连接ethernet2口以此类推。
第二步:如果我们实现设置了交换机的管理IP则可以通过telnet的方式登录管理界面,当然对于初次配置的交换机还只能通过console线连接console端口进入管理界面。
第三步:输入两层管理密码,然后通过config t命令进入配置模式。
第四步:输入vlan database进入VLAN设置界面。
第五步:为了方便管理VLAN我们需要为每个VLAN设置一个名字,例如笔者设置了VLAN 100,并为其添加一个名字softer,使用的命令为vlan 100 name softer。
第六步:输入exit命令让设置生效,界面会出现“apply completed”信息表示设置成功。
第七步:既然前面已经创建了相应的VLAN号,那么接下来就是要把某个接口应用到该VLAN 了。
我们进入ethernet1,2,3,然后通过以下命令将其添加到相应的vlan中。
config t //进入配置模式。
int ethernet 1 //进入以太接口1。
no ip address //取消IP地址设置。
switchport //进入交换模式设置界面。
switchport access vlan 100 //将该端口并划分到VLAN 100。
switchport mode access //将该端口设置为虚拟局域网端口模式。
思科交换机的VLAN、TRUNK、VTP配置教程
思科交换机的VLAN、TRUNK、VTP配置教程CISCO交换机配置实例(VTP、VLAN、TRUNK、channel) 本文通过实例为大家介绍CISCO交换机的一些常用功能的配置方法,你还在为不知道思科交换机的VLAN、 TRUNK 、VTP 配置教程而烦恼么?接下来是小编为大家收集的思科交换机的VLAN、TRUNK 、VTP 配置教程,希望能帮到大家。
思科交换机的VLAN、 TRUNK 、VTP 配置教程:1. 配置 CISCO 二层交换机的IP 地址(catalyst 2950 为例)SW1(config)#int vlan 1 //进入管理接口interface vlan 1SW1(config-if)#ip address 11.1.1.2 255.255.255.0 //配置IP 地址SW1(config-if)#no shutdownSW1(config-if)#exitSW1(config)#ip default-gateway 11.1.1.1 //配置网关,可通过show run 查查看所配置的 IP 地址:SW1#show int vlan 1Vlan1 is up, line protocol is upHardware is CPU Interface, address is 0008.20ff.6400 (bia 0008.20ff.6400)Internet address is 11.1.1.2/242.配置交换机的端口速度和双工(Speed and Duplex)SW1(config)#interface fa0/1SW1(config-if)#speed {10 | 100 | auto} //10M/100M/自适应SW1(config-if)#duplex {auto | full | half} //自适应/全双工/半双工一般情况下,交换机两端的端口速度和双工要匹配,这样通信质量才能得到保证,在相同厂家的产品(比如说Cisco 的交换机互连)中端口协商不用配置一般不会有什么问题,可以通过show interface 查看端口的速度和双工。
2、VLAN实验(思科模拟器)
三层交换机VLAN配置一、实验拓扑图:交换机3228-1的端口fastEthernet 0/1和交换机3228-2的端口fastEthernet 0/1属于VLAN 10;交换机3228-1的端口fastEthernet 0/2和交换机3228-2的端口fastEthernet 0/2属于VLAN 20,均为Access端口。
两台交换机通过端口fastEthernet 0/3以Trunk方式连接,两端口为Trunk端口。
二、操作步骤:3228-1配置命令如下:1、思科设备上,首先创建后面要用到的VLAN 10 , VLAN 20.Switch(config)#vlan 10Switch(config-vlan)#exSwitch(config)#vlan 20Switch(config-vlan)#ex2、进入端口fastEthernet 0/1,把端口fastEthernet 0/1加入vlan 10,fastEthernet 0/1模式为access;Switch(config)#interface fastEthernet 0/1Switch(config-if)#switchport access vlan 10Switch(config-if)#ex3、进入端口fastEthernet 0/2,把端口fastEthernet 0/2加入vlan 20,fastEthernet 0/2模式为access;Switch(config)#interface fastEthernet 0/2Switch(config-if)#switchport access vlan 20Switch(config-if)#ex4、进入fastEthernet 0/3端口,将该端口设置成trunk模式,并且把端口fastEthernet 0/3以trunk模式加入vlan10,vlan 20Switch(config)#interface fastEthernet 0/3Switch(config-if)#switchport mode trunkSwitch(config-if)#switchport trunk allowed vlan 10,20Switch(config-if)#ex(备注:3228-2配置命令同3228-1一样)查询方法:show run三、验证方法:1.在PC1 PC2上配置IP地址,分别是PC1:IP 10.10.10.1 掩码:255.255.255.0PC2:IP 10.10.10.2 掩码:255.255.255.02.PC-1和PC-2分别连接在vlan10上,能ping通;3.PC-1连接vlan10,PC-2连vlan20,不能ping通;4.PC-1和PC-2分别连接在vlan20上,能ping通;。