
UTM统一威胁管理操作指导
接入交换机
192.168.0.100
UTM Manager
Trust
192.168.0.0/24
需求: UTM 开启基本的防火墙功能, 同时开启防攻击、防病毒保护 以及带宽管理等深度检测功能。
36
开局准备:
1.版本是否正确? B5103及以前的版本:均为单系统版本,只有FW、VPN功能, 没有深度检测功能。 B5104及以后的版本:均为双系统版本,可以开启UTM所有 功能。 若版本不正确,开局前请务必升级到最新版本!!!
34
I-WARE基本功能配置:
1.特征库升级 2.IPS 3.AV
4.带宽管理
5.URL过滤
6.上网行为审计(结合UTM Manager)
35
配置举例:
Internet
UnTrust
G0/1:60.191.99.141
U200S
G0/0:192.168.0.1
VPN
提供远 程访问 数据的 防窃取 、防窜 改的安 全保证
入侵防御
防御最 新的安 全威胁 及恶意 攻击
防病毒
提供病 毒、蠕 虫、木 马、恶 意代码 的查杀 功能
URL过滤 应用控制 行为审计
屏蔽非 法网站 ,使用 户免受 干扰, 确保网 络健康 使用 限制 P2P/IM 应用, 保证关 键业务 的有效 带宽 对用户 的各种 上网行 为审计 、分析 、输出 报表
14
配置防火墙访问控制策略:
15
配置防火墙地址转换策略:
16
配置防火墙地址转换策略:
17
配置防火墙地址转换策略ACL:
18
配置防火墙地址转换策略ACL:
• UTM模式;
2.防火墙模式基本配置: 3.UTM模式基本配置:
4
设置U200s启动模式:
<H3C>system-view System View: return to User View with Ctrl+Z. [H3C] [H3C]startup ? firewall firewall system utm UTM system [H3C] [H3C]startup firewall ? ——启动防火墙模式 <H3C>reboot ——启动UTM模式
UTM Manager才能正常“添加设备”:
41
杭州华三通信技术有限公司
H3C UTM统一威胁管理开局操作
ISSUE 1.0
日期:2008.12 杭州华三通信技术有限公司
课程目标
学习完本课程,您应该能够:
了解UTM基本原理
掌握UTM的开局思路和典型应用
结合UTM Manager的操作和维护
1
UTM的主要功能
防火墙
提供访 问控制 和策略 加强
ComWare
i - Ware
融合基础网络安全功能和内容安全功能
UTM
2
UTM的硬件结构
U200-S
业务接口
Consle口
CF卡
注意:如果启用UTM的深度检测功能,必须配有外置CF卡!
3
H3C SECPATH U200S 配置管理 1.设置U200s启动模式: • 防火墙模式;
7
防火墙WEB管理首页面:
8
配置防火墙接口模式:
配置接口模式:二层接口;三层接口;
9
配置防火墙接口模式:
10
配置防火墙接口所属的安全域:
Internet
UnTrust
G0/1 UTM200S G0/3
21
防火墙模块与深度检测模块的关系:
G0/0默认管理口
ETH0/0 M_ETH2 10.254.254.1/24 10.254.254.2/24
Trust域 防火墙 深度检测
Untrust域
B5107P01预配置说明: UTM设备前期维护配置步骤——防火墙配置 1. 配置Eth0/0接口IP地址,IP地址为:10.254.254.1/24; 2. 将G0/0接口和Eth0/0接口加入到同一个安全域; 3. 在G0/0接口配置NAT SEVER映射,通过G0/0接口地址访问深度检测WEB管理界面; 4. 通过G0/0管理接口来管理设备; eg: g0/0 ip地址:192.168.0.1; nat server:nat server tcp global 192.168.0.1 8080 inside 10.254.254.2 80 5. 通过G0/0管理接口来升级深度检测模块的IPS/AV特征库 int g0/0 acl number 3000 nat outound 3000 rule 1 permit ip soure 10.254.254.2 0
31
可结合UTM Manager输出报表
32
UTM深度检测功能配置完成!
配置任务回顾: 1.启动UTM模式; 2.防火墙基本配置; 3.配置深度安全策略; 4.配置深度安全策略ACL; 5.通过深度检测WEB管理界面管理;
39
另1:结合UTM Manager使用时,首 先需要对Manager注册
40
另2:结合UTM Manager使用时,必 须在UTM上配置SNMP参数:
snmp-agent snmp-agent local-engineid 800063A203000FE27E1330 (该命令自动生成) snmp-agent community read public snmp-agent sys-info version all
37
开局准备:
2.是否需要开启UTM的深度检测功能? 若需要开启深度检测功能,必须满足以下2点: (1)采用双系统版本(B5104及以后的版本)
(2)配置外置的CF卡(大小最好为512M)
38
预配置的理解:
local-user admin //默认Web管理界面用户名和密码都为“admin” password cipher .]@USE=B,53Q=^Q`MAF4<1!! authorization-attribute level 3 service-type telnet # interface Ethernet0/0 //与I-ware平台的内联接口 port link-mode route ip address 10.254.254.1 255.255.255.0 //必须为10.254.254.0/24网段 # acl number 3000 rule 1 permit ip source 10.254.254.2 0 # interface GigabitEthernet0/0 //默认作为管理接口 port link-mode route nat outbound 3000 //1.I-ware系统本地升级IPS/AV特征库时必须配置 2.结合UTM Manager使用时必须配置 nat server protocol tcp global 192.168.0.1 8080 inside 10.254.254.2 www //使管理PC能够访问深度检测模块 ip address 192.168.0.1 255.255.255.0//默认管理地址
22
配置深度安全策略:
配置段“0”,指定需要深度安全检测的域间流量,引用ACL;
23
配置深度安全策略:
24
配置深度安全策略ACL:
配置深度安全策略ACL,指定需要深度安全检测的流量;
25
点击“进入深度安全策略配置”,打开深度安全检 测WEB管理界面:
[H3C]startup utm ? <H3C>reboot ……
5
防火墙基本配置: 配置任务: 1.配置接口; 2.配置接口所属安全区域; 3.配置访问控制策略; 4.配置地址转换策略;
6
打开防火墙WEB管理界面:
通过G0/0管理接口管理U200S,默认情况下,G0/0的管理IP地址为:192.168.0.1/24; 缺省用户名/密码:admin;
33
防火墙功能配置:
1.默认配置——管理、默认安全策略
2.基本功能配置——服务、接口管理、安全域管理、安全策略、虚拟分片管理 3.混合模式配置 4.虚MP/UDP/TCP FLOOD,TCP PROXY
7.VPN:IPSEC、GRE、L2TP 8.流量控制:QoS、Per-IP控制 9.应用带宽控制:P2P带宽控制 10.URL过滤、WEB控件过滤:
19
防火墙基本配置完成! 配置任务回顾: 1.配置接口; 2.配置接口所属安全区域; 3.配置访问控制策略; 4.配置地址转换策略;
20
配置UTM深度检测功能:
配置任务: 1.启动UTM模式; 2.防火墙基本配置; 3.配置深度安全策略; 4.配置深度安全策略ACL; 5.通过深度检测WEB管理界面管理;
26
深度检测 WEB管理首页面:
27
进入对象管理,配置策略,创建规则:
28
进入段策略管理,应用策略:
29
进入段策略管理,应用策略:
30
进入段策略管理,激活策略:
G0/2
DMZ Trust
11
配置防火墙接口所属的安全域:
默认情况下,高优先级的安全域可以访问低优先级的安全域;低优先级的安全域不 允许访问高优先级的安全域;
12
配置防火墙接口所属的安全域:
13
配置防火墙访问控制策略:
C-TPAT反恐安全管理程序
C-TPAT反恐安全管理程序1.0目的确保公司在进行成品运输过程中,遵守美国海关的C-TPAT(海关—贸易伙伴反恐)安全指导,以便在美国以外的运输海关给关不会太迟,或由于窃贼或恐怖分子使用以上环节作为运送违禁物品进入美国的运输工具。
2.0 范围本措施适用于美国境外与生产商和仓库人员进行产品的生产、储存或运3.0 参考文件C-TPAT美国海关—贸易伙伴防止恐怖安全指导4.0 程序4.1 人力资源安全控制4.1.1 每个新员工必须进行职前培训,内容包括:厂规厂纪、消防卫生知识、重要区域进入、货物的保存。
发现异常的人或可疑的。
非法的事如何处理方法等。
4.1.2 设立员工投诉信箱,鼓励员工如发现以上问题及时举报。
4.1.3 对个别从事安全重要岗位(如运输、仓管、搬运、装卸)的员工实施通过公司部门协助核其身份、背景、方要确认其有否犯罪档案,参加不明党派等。
4.2 生产工场安全控制4.2.1 生产车间内所领发的物料必须要有收发货单据,任何无单据物料不得在车间内使用,对不明来料及无单据物料的进入必须要做好即时登记,严重的需向厂部汇报及调源。
4.2.2 车间内不允许非生产部门人员的进入,外来考察、检查、验货等人员的进入都要有主管级别以上人员陪同下方可进入。
4.2.3 要有指定人员从事包装区域内的工作,所有生产出的成品应即时送往成品区如发现成品箱打开应立即通知车间负责人,安排QC及时检查参照签办、检查合格方可摆入成品区,所有成品区都有属非法进入区域。
4.2.4 所有利器的使用必须有专人负责收发登记。
发现有断折的利器需即时收集,如收集不全的需向领导汇报,并将利器折断的时间、工作地点及利器编号记录。
4.3 仓贮及运输安全控制(可分:来料、储存环境、出货三部分)4.3.1 所有进入货仓的物料必须要有相应的货单收据,仓管人员核实来货与货单一致方可进行卸货,并出IQC对货品质量的检验。
所有外来货品必须第一时间进入独立的区域。
H3CUTM统一威胁管理产品介绍
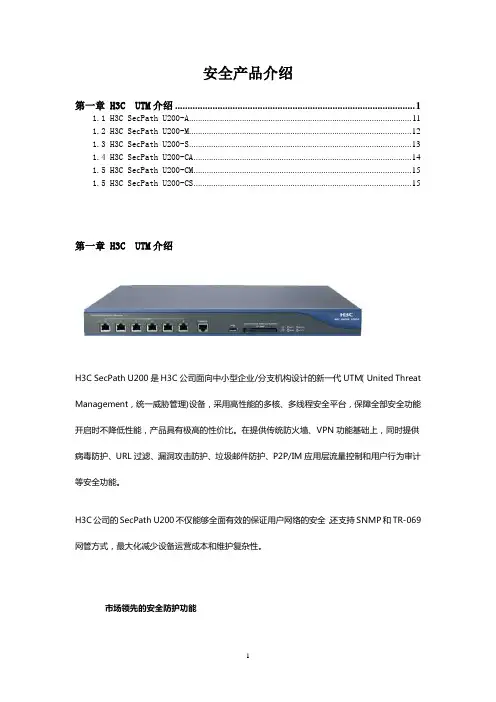
安全产品介绍第一章 H3C UTM介绍 (1)1.1 H3C SecPath U200-A (11)1.2 H3C SecPath U200-M (12)1.3 H3C SecPath U200-S (13)1.4 H3C SecPath U200-CA (14)1.5 H3C SecPath U200-CM (15)1.5 H3C SecPath U200-CS (15)第一章 H3C UTM介绍H3C SecPath U200是H3C公司面向中小型企业/分支机构设计的新一代UTM(United Threat Management,统一威胁管理)设备,采用高性能的多核、多线程安全平台,保障全部安全功能开启时不降低性能,产品具有极高的性价比。
在提供传统防火墙、VPN功能基础上,同时提供病毒防护、URL过滤、漏洞攻击防护、垃圾邮件防护、P2P/IM应用层流量控制和用户行为审计等安全功能。
H3C公司的SecPath U200不仅能够全面有效的保证用户网络的安全,还支持SNMP和TR-069网管方式,最大化减少设备运营成本和维护复杂性。
市场领先的安全防护功能l 完善的防火墙功能:提供安全区域划分、静态/动态黑名单功能、MAC和IP绑定、访问控制列表(ACL)和攻击防范等基本功能,还提供基于状态的检测过滤、虚拟防火墙、VLAN透传等功能。
能够防御ARP欺骗、TCP报文标志位不合法、Large ICMP报文、CC、SYN flood、地址扫描和端口扫描等多种恶意攻击。
l 丰富的VPN特性:支持L2TP VPN、GRE VPN、IPSec VPN等远程安全接入方式,同时设备集成硬件加密引擎实现高性能的VPN处理。
l 实时的病毒防护:采用Kaspersky公司的流引擎查毒技术,从而迅速、准确查杀网络流量中的病毒等恶意代码。
l 实时的垃圾邮件防护:可以拦截垃圾邮件,净化邮件系统,解决垃圾邮件对正常工作的干扰问题。
安博士TrusGuardUTM1000安装手册

安博士TrusGuardUTM1000安装手册AhnLab TrusGuard UTM 1000安装手册导读Copyright (C) AhnLab, Inc. 2007-2008. All rights reserved.AhnLab TrusGuard UTM安装指南的内容和程序受著作权法和计算机程序保护法的保护。
此安装指南所提及的产品名称为各公司的注册商标。
2008年4月25日发行第二版免责条款制造商、进口商及代理商对偶发性损伤或因对产品的不适当使用和操作所造成的其他损伤不负任何责任。
此安装手册是以当前产品为标准撰写的。
安博士公司正在不断改进产品,而后也将不断开发新的技术。
在没有对产品购买人或购买企业事先通知的情况下,产品的所有功能可能有所变更,与此安装手册的内容有所偏差。
标记标记规则标记规则内容<确认安装> 窗口名称。
开始→程序菜单执行顺序。
确定按钮名称,窗口显示的消息。
参考使用程序时所需参考的内容。
注意使用程序时的注意事项。
2技术支持安博士公司通过技术支持中心和网站,对正式用户在使用产品时遇到的疑难点、使用方法和程序错误等问题进行解答。
在咨询之前,首先确认如下事项将有助于快速准确地解决问题。
z查看在线帮助或管理员使用手册。
因为在线帮助和管理员使用手册中有大量关于AhnLab Tru sGuard UTM使用方面的信息,因此能够在很大程度上解决用户的问题。
z确认是否对特征码和补丁已升级。
程序的错误操作,大多数情况下可通过安装补丁和将引擎升级为最新版本得到解决。
技术支持中心联系方式网站 邮件***************.cn地址安博士(中国)网络安全有限公司电话 400-880-0607传真 86-21-609567813目录导读 (2)技术支持 (3)目录 (4)1章产品介绍 (5)AhnLab TrusGuard UTM 1000是什么? (6)AhnLab AhnLab TrusGuard UTM 1000简介 (7)AhnLab AhnLab TrusGuard UTM 1000设备结构 (9)2章安装AhnLab TrusGuard UTM 1000 (13)安装环境 (14)安装概要 (17)安装AhnLab AhnLab TrusGuard UTM 1000设备 (18)网络环境设置 (20)连接网络 (23)升级 (24)3章卸载AhnLab TrusGuard UTM 1000 (27)卸载AhnLab TrusGuard UTM 1000设备 (28)41章产品介绍AhnLab TrusGuard UTM 1000是什么?/6 AhnLab AhnLab TrusGuard UTM 1000简介/7 AhnLab AhnLab TrusGuard UTM 1000设备结构/95AhnLab TrusGuard UTM 1000是什么?AhnLab TrusGuard UTM为具有如下功能的统一威胁管理(Unified Threat Management)设备。
DPtech UTM2000-MA-N统一威胁管理安装手册
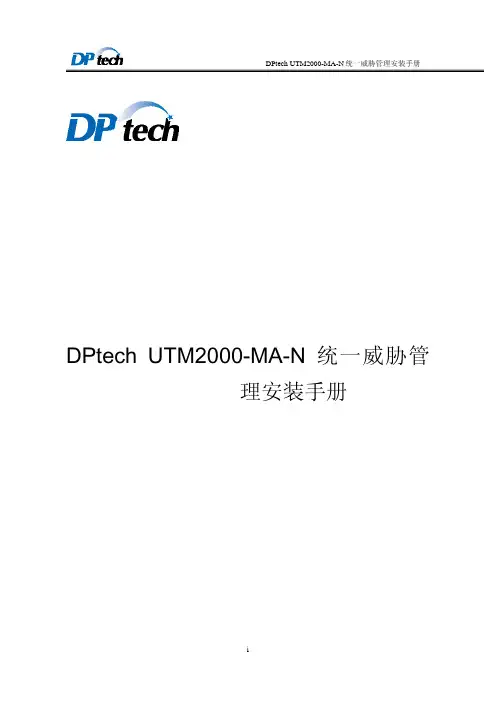
DPtech UTM2000-MA-N统一威胁管理安装手册杭州迪普科技有限公司为客户提供全方位的技术支持。
通过杭州迪普科技有限公司代理商购买产品的用户,请直接与销售代理商联系;直接向杭州迪普科技有限公司购买产品的用户,可直接与公司联系。
杭州迪普科技有限公司地址:杭州市滨江区火炬大道581号三维大厦B座901室邮编:310053声明Copyright 2009杭州迪普科技有限公司版权所有,保留一切权利。
非经本公司书面许可,任何单位和个人不得擅自摘抄、复制本书内容的部分或全部,并不得以任何形式传播。
由于产品版本升级或其他原因,本手册内容有可能变更。
杭州迪普科技有限公司保留在没有任何通知或者提示的情况下对本手册的内容进行修改的权利。
本手册仅作为使用指导,杭州迪普科技有限公司尽全力在本手册中提供准确的信息,但是杭州迪普科技有限公司并不确保手册内容完全没有错误,本手册中的所有陈述、信息和建议也不构成任何明示或暗示的担保。
目录第1章产品介绍 1-11.1产品概述1-1 1.2DP TECH UTM2000-MA-N产品外观 1-1 1.3产品规格1-3 1.3.1存储器1-3 1.3.2外形尺寸和重量 1-3 1.3.3固定接口和槽位数 1-4 1.3.4输入电源 1-4 1.3.5工作环境 1-4第2章安装前的准备 2-12.1通用安全注意事项 2-1 2.2检查安装场所 2-1 2.2.2温度/湿度要求 2-1 2.2.3洁净度要求 2-2 2.2.4防静电要求 2-2 2.2.5抗干扰要求 2-3 2.2.6防雷击要求 2-3 2.2.7接地要求 2-3 2.2.8布线要求 2-3 2.3安装工具2-3第3章设备安装 3-13.1安装前的确认 3-1 3.2安装流程3-2 3.3安装设备到指定位置 3-2 3.3.2安装设备到工作台 3-3 3.3.3安装设备到19英寸机柜 3-4 3.4连接接地线 3-5 3.5连接接口线缆 3-6 3.5.1连接配置口线缆 3-63.5.2连接网络管理口 3-6 3.5.3连接业务口 3-7 3.6连接电源线 3-7 3.7安装后检查 3-7第4章设备启动及软件升级 4-14.1设备启动4-1 4.1.1搭建配置环境 4-1 4.1.2设备上电 4-4 4.1.3启动过程 4-5 4.2W EB默认登录方式 4-6第5章常见问题处理 5-15.1电源系统问题故障处理 5-1 5.2设备故障处理 5-1图形目录图1-1 DPtech UTM2000-MA-N前视图 1-1图1-2 DPtech UTM2000-MA-N前面板指示灯 1-3图1-3 DPtech UTM2000-MA-N后视图 1-3图3-1 设备安装流程 3-2 图3-2 安装设备于工作台 3-4图3-3 安装挂耳3-4图3-4 安装设备到机柜(为清晰起见省略了机柜) 3-4图3-5 固定设备3-5图3-6 连接接地线示意图 3-5图3-7 连接保护地线到接地排 3-6图3-8 电源线连接示意图 3-7图4-1 通过 Console口进行本地配置示意图 4-1图4-2 超级终端连接描述界面 4-1图4-3 超级终端连接使用串口设置 4-2图4-4 串口参数设置 4-3 图4-5 超级终端窗口 4-3 图4-6 终端类型设置 4-4 图4-7 Web网管登录页面 4-7表格目录表1-1 存储器规格1-3表1-2 外形尺寸和重量规格 1-3表1-3 固定接口规格 1-4 表1-4 输入电压1-4表1-5 工作环境1-4表2-1 机房温度/湿度要求 2-1表2-2 机房灰尘含量要求 2-2表2-3 机房有害气体限值 2-2表4-1 设置串接口属性 4-2第1章产品介绍1.1 产品概述DPtech UTM2000-MA-N统一威胁管理创新性地采用了“多业务并行处理引擎(MPE)”技术,在多功能开启情况下性能不受影响,能够满足防护混合威胁的安全需求。
ProSecure Unified Threat Management (UTM) 安装指南说明书
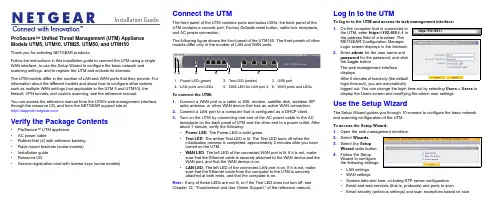
Installation Guide ProSecure™ Unified Threat Management (UTM) Appliance Models UTM5, UTM10, UTM25, UTM50, and UTM150Thank you for selecting NETGEAR products.Follow the instructions in this installation guide to connect the UTM using a single WAN interface, to use the Setup Wizard to configure the basic network and scanning settings, and to register the UTM and activate its licenses.The UTM models differ in the number of LAN and WAN ports that they provide. For information about the different models and about how to configure other options such as multiple WAN settings (not applicable to the UTM 5 and UTM10), the firewall, VPN tunnels, and custom scanning, see the reference manual.You can access the reference manual from the UTM’s web management interface, through the resource CD, and from the NETGEAR support site at.Verify the Package Contents•ProSecure™ UTM appliance•AC power cable•Rubber feet (4) with adhesive backing•Rack-mount brackets (some models)•Installation guide•Resource CD•Service registration card with license keys (some models)Connect the UTMThe front panel of the UTM contains ports and status LEDs; the back panel of theUTM contains a console port, Factory Defaults reset button, cable lock receptacle,and AC power connection.The following figure shows the front panel of the UTM150. The front panels of othermodels differ only in the number of LAN and WAN ports.To connect the UTM:1.Connect a WAN port to a cable or DSL modem, satellite dish, wireless ISPradio antenna, or other WAN device that has an active WAN connection.2.Connect a LAN port to a computer that is configured as a DHCP client.3.Turn on the UTM by connecting one end of the AC power cable to the ACreceptacle on the back panel of UTM and the other end to a power outlet. Afterabout 1 minute, verify the following:•Power LED. The Power LED is solid green.•Test LED. The amber Test LED is lit. The Test LED turns off when theinitialization process is completed, approximately 2minutes after you haveturned on the UTM.•WAN LED. The left LED of the connected WAN port is lit. If it is not, makesure that the Ethernet cable is securely attached to the WAN device and theWAN port, and that the WAN device is on.•LAN LED. The left LED of the connected LAN port is on. If it is not, makesure that the Ethernet cable from the computer to the UTM is securelyattached at both ends, and that the computer is on.Note:If any of these LEDs are not lit, or if the Test LED does not turn off, seeChapter 12, “Troubleshoot and Use Online Support,” of the reference manual.1.Power LED (green)2.Test LED (amber)B portN ports and LEDs5.DMZ LED for LAN port 46.WAN ports and LEDsLog In to the UTMTo log in to the UTM and access its web management interface:1.On the computer that is connected tothe UTM, enter https://192.168.1.1 inthe address field of a browser. TheNETGEAR Configuration ManagerLogin screen displays in the browser.2.Enter admin for the user name andpassword for the password, and clickthe Login button.The web management interfacedisplays.After 5 minutes of inactivity (the defaultlogin time-out), you are automaticallylogged out. You can change the login time-out by selecting Users > Users todisplay the Users screen and modifying the admin user settings.Use the Setup WizardThe Setup Wizard guides you through 10 screens to configure the basic networkand scanning configuration of the UTM.To access the Setup Wizard:1.Open the web management interface.2.Select Wizards.3.Select the SetupWizard radio button.4.Follow the SetupWizard to configurethe following settings:•LAN settings•WAN settings•System date and time, including NTP server configuration•Email and web services (that is, protocols) and ports to scan•Email security (antivirus settings) and scan exceptions based on sizehttps://192.168.1.1December 2012NETGEAR and the NETGEAR logo are registered trademarks of NETGEAR, Inc. in the United States and/or other countries. Other brand and product names are trademarks or registered trademarks of their respective holders. Information is subject to change without notice. © NETGEAR, Inc. All rights reserved.Intended for indoor use only in all EU member states, EFTA states, and Switzerland.•Web security (antivirus settings) and scan exceptions based on size•Web categories to be blocked•Email notification•Scan engine and signatures update settings5.Click the Apply button to save your changes.The UTM reboots. If the IP address of your computer is now on a differentsubnet, restart the computer to refresh its network settings so you can log in to the UTM again.Note:For detailed steps about how to configure the UTM by using the Setup Wizard, see Chapter 2, “Use the Setup Wizard to Provision the UTM in Your Network,” of the reference manual.Register the UTM and Activate the Licenses To receive threat management component updates and use telephone support, you need to register your UTM with NETGEAR. You might have purchased the UTM with a 1- or 3-year license. The UTM also comes with four 30-day trial licenses:•Web protection•Email protection•Support and maintenance•Application control and IPSIf your UTM is unregistered, you can use the 30-day trial period for all four types of licenses to perform the initial testing and configuration.Activating the licenses initiates their terms of use. Activate the licenses only when you are ready to start using the UTM. The 30-day trial licenses are revoked once you activate the purchased licenses.To register the UTM and activate the trial or purchased licenses:1.Make sure that the UTM has Internet access.2.Open the web management interface.3.Select Support > Registration. The Registration screen displays.4.Enter one of the license keys in the Registration Key field.plete the fields in the Customer Information and VAR Information sectionsof the screen.6.Click one of the following buttons:•Trial. Activates a trial license and registers the UTM with the NETGEARregistration and update server.•Register. Activates a purchased license and registers the UTM with theNETGEAR registration and update server.7.If necessary, repeat Step 4 and Step 6 for additional license keys.After the registration and activation are complete, the Registration screenshows the license keys and their expiration dates:Electronic Licensing OptionIf you have purchased the UTM with a 1- or 3-year license, you might be able to usethe electronic licensing option. When the UTM is connected to the Internet, youneed to enter only your customer information and optional value-added reseller(VAR) information on the Register screen but do not need to enter the licensenumbers. When you click the Register button, the UTM automatically downloadsand activates the license keys because the serial number of the UTM is linked to thelicense.If you have purchased a license from a VAR (either directly or over the web) afterpurchase of the UTM, the VAR should email you the license keys or provide them toyou in another way. To register and activate the license keys, follow the regularregistration procedure as explained in the previous section (see steps 1–7).Online Documentation and ResourcesFor extensive information about configuring and using your UTM, see the referencemanual, which you can access from or from theweb management interface.To access online documentation and resources:1.Open the web management interface.2.Select one of the following:•To view the reference manual, select Support > Documentation.•To view the product support page, select Support > Knowledge Base.Technical SupportVisit for product updates and web support.For the complete EU Declaration of Conformity, visit/app/answers/detail/a_id/11621/.NETGEAR recommends that you use only the official NETGEAR supportresources.。
Fortinet+UTM全面网络安全解决方案
******UTM(统一威胁管理)安全解决方案神州数码有限公司2013年3月------------------------------------------------------------------------------------------------------------------------------------------第一章Fortinet UTM安全解决方案根据对网络安全现状及用户需求的分析,我们推荐Fortinet公司的UTM安全解决方案。
作为UTM安全设备的领导厂商,Fortinet公司的FortiGate安全平台通过动态威胁防御技术、高级启发式异常扫描引擎提供了无与伦比的功能和检测能力。
Fortinet公司的FortiGate提供以下功能和好处:●集成关键安全组件的状态检测防火墙。
●可实时更新病毒和攻击特征的网关防病毒。
●IDS和IPS预置1400个以上的攻击特征,并提供用户定制特征的机制。
●VPN(目前支持PPTP、L2TP和IPSec,SSL VPN也将很快推出)。
●反垃圾邮件具备多种用户自定义的阻挡机制,包括黑白名单和实时黑名单(RBL)等。
●Web内容过滤具有用户可定义的过滤器和全自动的FortiGuard过滤服务。
●带宽管理防止带宽滥用。
●用户认证,防止非授权的网络访问。
●动态威胁防御提供先进的威胁关联技术。
●ASIC加速提供比基于PC工控机的安全方案高出4-6倍的性能。
●加固的操作系统,不含第三方组件,保证了物理上的安全。
●完整的系列支持服务,包括日志和报告生成器、客户端安全组件。
1 网络构架FortiGate系列防火墙支持路由(NAT)模式、透明模式和混合模式三种工作模式。
可以很好的适应各种网络环境。
------------------------------------------------------------------------------------------------------------------------------------------1.1 路由(NAT)模式如果需要用FortiGate连接不同IP地址段,则将FortiGate置于路由工作模式。
H3C SecPath+U200典型配置指导
SecPath U200典型配置指导1 介绍H3C SecPath U200-S是H3C公司面向中小型企业/分支机构设计推出的新一代UTM (United Threat Management,统一威胁管理)设备,采用高性能的多核、多线程安全平台,保障在全部安全功能开启时性能不降低;在防火墙、VPN功能基础上,集成了IPS、防病毒、URL过滤、协议内容审计、带宽管理以及反垃圾邮件等安全功能,产品具有极高的性价比。
H3C公司的SecPath U200-S能够全面有效的保证用户网络的安全,同时还可以使用户避免部署多台安全设备所带来的运营成本和维护复杂性问题。
2 组网需求2.1 组网图2.2 三层模式2.2.1 接口与安全域配置G0/1 三层接口,Trust域,192.168.1.1/24Eth0/0 Trust域,10.254.254.1/24G0/2 三层接口,Untrust域,202.0.0.1/242.2.2 ACL配置用于内网访问Internet时作NAT用于iware访问内网、Internet时作NAT用于深度安全策略2.2.3 NAT配置nat server配置nat outbound配置2.3 二层模式2.3.1 接口与安全域配置G0/1 二层access口,PVID 10,Trust域G0/2 二层access口,PVID为10,UntrustEth0/0 三层接口,Trust域,10.254.254.1/24vlan-interface 10 Trust域,192.168.1.1/242.3.2 ACL配置用于iware访问内网时作NAT用于深度安全策略2.3.3 NAT配置NAT Server配置NAT outbound配置3 U200典型配置举例3.1 IPS/AV特征库升级3.1.1 特征库自动升级(1)功能简述验证U200自动升级IPS/AV特征库(2)测试步骤防火墙Web管理界面,策略管理> 深度安全策略。
DPtech UTM2000 统一威胁管理
DPtech UTM2000入侵防御技术白皮书1、概述本篇文章主要介绍DPtech UTM2000系列产品中入侵防御功能的相关技术1.1 相关术语段(segment):段是一个物理组网下对经过UTM设备数据的一个逻辑划分,通常是一对或者多对接口,或者包含VLAN ID的接口数据流,入侵防御相关的业务都基于segment进行配置。
1.2 网络安全现状融入全球化的Internet是企业网络发展的必然趋势,每个企业的Intranet都会有许多与外部连接的链路,如通过专线连入Internet,提供远程接入服务供业务伙伴和出差员工访问等,企业网络边界的淡化,企业面临的威胁的机会也增大了,只要一个访问入口防护不完整,则“黑客”将可以入侵企业,获取数据或者破坏。
1.3 基于网络的攻击与检测技术入侵防御的基本功能是识别尽可能多的攻击,同时又避免不必要的误报,同时也需要保证企业有限的带宽不被滥用,为了达到上述目标,单纯的采用一种技术手段是无法做到的,迪普创新性的融合了多种内容识别技术,保证了系统能够快速高效的发现异常流量并阻断,同时保证正常业务的开展,提供如下几项技术:基于流的状态特征检测技术,基于攻击固定特征的检测这是IDS/入侵防御最基本攻击检测技术,而基于流的状态特征检测技术与以往的不同的是,可以是基于协议上下文的特征检测技术,这样可以很好的避免误报的发生;如某一个特征只在三次会话之后的client方向发生,则检测时只会针对这部分数据流进行检测,而不会引起误报;·协议异常检测技术,通常也叫协议分析,即对照RFC规范对通讯的协议进行检查,这对于检测基于RFC 未规范一些未知攻击或新的攻击非常有效;同时对于基于固定特征的逃逸也具有先天的免疫;·智能的自适应多层次防护技术,可以很好的解决DoS/DDoS攻击防护问题,该技术通过对保护对象的流量进行流量学习和建模,针对不同的类型流量采用不同的动作,并通过不断的学习调整等过程,保证保护对象避免DDoS/DoS攻击的困扰;·在应用中识别威胁技术:融合协议识别和威胁识别的基础上进行有状态的深度威胁分析,从而更好减少误报;·基于滥用误用的带宽管理技术:在应用的智能识别基础上,对于识别出的滥用和误用协议可以进行多层次和多纬度的带宽管理;2、威胁的识别2.1基于滥用误用的带宽管理技术网络“以内容为王”造成了当前网络上应用的层出不穷,这种繁荣的背后意味着:必须对网络中的应用及其行为进行深入的感知和分析,对应用的流量和行为进行细粒度分层次的管理,从而预防可能的滥用和误用,杜绝各种应用所引入的潜在威胁。
SonicWall UTM功能配置介绍
SonicWall UTM功能配置介绍图表1在“安全服务摘要”界面,有两个安全模式,一个是默认的“最大安全性”, 扫描所有的SonicWALL分类的高,中,低等的安全威胁。
另外一个模式是“性能优化模式模式”,对流量非常大,对实时性要求高的环境,可以考虑“性能优化模式”,该模式不检测SonicWALL定义的低度安全威胁。
(SonicWALL把安全威胁分成高,中,低三个等级。
在IPS和间谍软件的签名中,可以看到每一个安全威胁签名对应的等级)一、内容过滤器图表2上图是内容过滤器的配置界面,下面我将以试验的方式跟大家介绍“安全服务”下的全部功能。
配置SonicWall CFS策略图表3点击SonicWall CFS配置,然后点击策略,编辑。
图表4点击URL列表,假如我们要限制搜索引擎。
图表5因为我是在我使用的IP是管理IP,所以需要把上面“不要为管理员绕过CFS阻塞”勾上。
然后点击上面的接收按钮。
图表6点击“网络→区域”,然后在LAN口配置GSC。
图表7然后在LAN口勾上“增强内容过滤服务”,单击确定。
图表8可以从图中看出,内容过滤已经拦截成功。
图表9可以在自定义列表里允许域的框里输入想要不拦截的域名,然后它会和策略一起生效,也就是只允许百度访问,其他的搜索引擎不能访问。
图表10需要在策略配置里的设置里把禁用“允许的域”不打勾,如果勾上这个勾,刚才我们在允许的域里输入的域名将不会生效,还会拦截。
图表11可以在排除列表中添加不应用CFS策略的IP地址,可以输入IP地址的范围。
图表12我们可以添加新的策略,让不同网段应用不同策略。
图表13输入策略名称。
图表14这里面一共有五十六个禁止类别,我们可以选择要禁用的类型。
图表15我们选择新闻与媒体的禁止类别。
图表16启用每一个IP的地址范围CFS策略,然后点击添加,输入IP地址范围,选择刚才新建的策略,单击确定。
图表17可以看出到已经拦截成功了。
长度,关键字的最大数量是100。
UTM解决方案
网络技术方案目录第一章项目概述 (3)第二章需求分析 (3)2.1 防病毒需求分析 (3)2.2 攻击防护需求分析 (4)第三章项目解决方案 (5)3.1网络拓扑 (5)3.2设备选型 (5)3.3 防病毒解决方案 (6)3.4 防攻击解决方案 (7)3.4.1 异常——DoS攻击 (9)3.5 QOS带宽管理解决方案 (10)第四章设备选型和报价 (10)第五章WatchGuard沃奇卫士产品优势 (11)4.1网络安全性能优势 (11)4.2 基于ILS核心的预防御保护 (12)4.3 集成防火墙/VPN功能 (12)4.4 全面的网络安全管理 (13)4.5 生成网络活动报告 (13)4.6网络活动实时监控 (15)4.7 多种告警方式 (15)第六章Watchguard公司简介 (16)附件参数 (18)第一章项目概述随着网络的发展,互联网的普及迅速,面对着各种不同的网络攻击和病毒攻击,给政府带来诸多不必要的麻烦,对于web服务器来讲,攻击性入侵或是病毒和木马入侵都会给web服务器带来不同层面上的损害甚至导致服务器挂机,从而保护服务器的正常运作是首要任务。
在许多政府的web服务器里都是存放着政府的信息和公告,不允许有入侵修改服务器的相关重要信息,因此,保护web服务器的安全性是非常重要的。
大量的信息和资料表明,99%政府的网站被篡改都是属于黑客入侵或是病毒木马程序的入侵,从而导致政府花费许多时间去修改整个网站和发布信息澄清,这些数据也表明政府的web服务器是不可出错的。
第二章需求分析2.1 防病毒需求分析随着互联网的普及和飞速发展,不可避免的带来诸如病毒、蠕虫等对网络安全的危害。
据统计,目前在全球有70%以上的电子邮件是垃圾邮件,而每70封电子邮件中,就有1封含有病毒。
如果加上通过HTTP和FTP协议传播的病毒,高大99%以上的病毒是通过网络进行传播。
对企业来说,具有如下特点:◆办公自动化程度都很高,政府网络里,重要的商业信息在大量传送。