
计算机网络练习之使用WireShark捕获和分析数据包
以太帧和ARP包协议分析实验
一、目的
1、理解以太帧格式
2、理解ARP协议格式和ARP 协议的工作原理
二、实验类型
验证类实验
三、实验步骤
一:运行wireshark开始捕获数据包,如图所示点击第二行的start开始捕获数据包。
启动界面:
抓包界面的启动是
按file下的按钮(或capture下的interfaces)之后会出现
这个是网卡的显示,因为我有虚拟机所以会显示虚拟网卡,我们现在抓的是真实网卡上的包所以在以太网卡右边点击start 开始抓包。
(捕捉本地连接对应的网卡,可用ipconfig/all查看)
二:几分钟后就捕获到许多的数据包了,主界面如图所示:
如上图所示,可看到很多捕获的数据。
第一列是捕获数据的编号;ﻫ第二列是捕获数据的相对时间,从开始捕获算为0.000秒;ﻫ第三列是源地址,第四列是目的地址;ﻫ第五列是数据包的信息。
选中第一个数据帧,然后从整体上看看Wireshark的窗口,主要被分成三部分。
上面部分是所有数据帧的列表;中间部分是数据帧的描述信息;下面部分是帧里面的数据。
ﻫ三:开始分析数据
1.打开“命令提示符”窗口,使用“arp -a”命令查看本地计算机ARP高速缓存。
2.使用“arp -d”命令清除本地计算机ARP高速缓存,再使用“arp -a”命令查看。
此时,本地计算机ARP高速缓存为空。
3.在下图中Filter后面的编辑框中输入:arp(注意是小写),然后回车或者点击“Apply”按钮
将计算机与数据设备相连(3928或路由器),参见静态路由配置。
3.此时,网络协议分析软件开始捕获数据,在“命令提示符”窗口中PING同一子网中的
任意主机。
(计算机Aping计算机B)
因为PING命令的参数为IP地址,因此使用PING命令前,需要使用ARP机制将IP地址转换为MAC地址,这个过程用户是无法感知的。
因为我们在使用PING命令前已经开始网络数据包捕获,因此,此时网络协议分析软件将捕获到ARP解析数据包。
4.单击“Stop”按钮,中断网络协议分析软件的捕获进程,主界面显示捕获到的ARP数
据包。
5.记录数据
现在只有ARP协议了,其他的协议数据包都被过滤掉了。
注意到中间部分的三行前面都有一个“+”,点击它,这一行就会被展开。
如下图所示:
现在展开第一行。
看到的结果如下:
在上图中我们看到这个帧的一些基本信息:(根据自己的抓包结果记录)
帧的编号:15(捕获时的编号)ﻫ帧的大小:60字节。
再加上四个字节的CRC计算在里面,就刚好满足最小64字节的要求。
帧被捕获的日期和时间:Dec 2,2008……ﻫ帧距离前一个帧的捕获时间差:0.136438000……ﻫ帧距离第一个帧的捕获时间差:4.704371000……
帧装载的协议:ARP
现在展开第二行:
我们可以看到:ﻫ目的地址(Destination):ff:ff:ff:ff:ff:ff(这是个MAC地址,这个MAC地址是一个广播地址,就是局域网中的所有计算机都会接收这个数据帧)ﻫ源地址(So urce):Elitegro_2d:e7:db(00:0d:87:2d:e7:db)
帧中封装的协议类型:0x0806,这个是ARP协议的类型编号。
Trailer:是协议中填充的数据,为了保证帧最少有64字节。
展开第三行:
地址解析协议
硬件类型:以太网
协议类型:IP
硬件大小:6
协议大小:4
发送方MAC地址
发送方IP地址
目的MAC地址
目的IP地址
6.观察协议树区中ARP数据包结构,是否符合ARP请求或应答的报文格式。
可以在命令
提示符窗口使用ipconfig/all命令查看本地计算机的物理网卡地址。
7.在“命令提示符”窗口中使用“ARP-s”命令在ARP高速缓存中添加对应于网关的
静态表项,例如:本地网关IP为:10.0.0.1,MAC地址为:00:e0:11:01:6d:9f,使用命令arp –s 10.0.0.100:e0:11:01:6d:90添加一条错误的映射。
8.再次用计算机Aping计算机B,是否能成功?使用“ARP-d”命令删除刚才添加的错
误映射,再次计算机Aping计算机B,是否能成功?
四、思考题:
( 1 )添加错误映射后,能否正常访问外部网络,为什么?
( 2 )ARP的工作过程是怎样的?
( 3 )本地计算机收到ARP请求时是否记录信息在本地ARP缓存中?。
实验2 网络数据包的监听与分析(参考答案)

实验2 网络数据包的监听与分析一实验目的1.掌握使用Wireshark软件监听和捕获网络数据包。
2.掌握通过实际观察网络数据进行分析而了解网络协议运行情况。
二实验要求1.设备要求:计算机若干台(装有Windows 2000/XP/2003操作系统、装有网卡),局域网环境,主机装有Wireshark工具。
2.每组1人,独立完成。
三实验预备知识1.Wireshark简介Wireshark是一个开放源码的网络分析系统,也是是目前最好的开放源码的网络协议分析软件之一,支持Linux和Windows平台,支持500多种协议分析。
网络分析系统首先依赖于一套捕捉网络数据包的函数库。
这套函数库工作在在网络分析系统模块的最底层。
作用是从网卡取得数据包或者根据过滤规则取出数据包的子集,再转交给上层分析模块。
从协议上说,这套函数库将一个数据包从链路层接收,将其还原至传输层以上,以供上层分析。
在Linux系统中,1992年Lawrence Berkeley Lab的Steven McCanne 和Van Jacobson提出了包过滤器,称之为BPF(BSD Packet Filter),设计了基于BPF的捕包函数库Libpcap。
在Window系统中,意大利人Fulvio Risso和Loris Degioanni提出并实现了Winpcap函数库,其实现思想来源于BPF。
2.Wireshark的简单操作方法安装Wireshark之前,需要安装Winpcap,安装过程比较简单。
安装完成后,启动Wireshark,如图2.1所示。
图2.1 启动Wireshark后的界面设置Capture选项。
选择“Capture”-“Options”,弹出“Capture Options”界面,设置完成后点击“Capture”而开始捕获数据,如图2.2所示。
图2.2 “Capture Options”界面在“Capture Options”界面中,主要选项如下:•“Interface”是要求选择在哪个接口(网卡)上抓包。
Wireshark网络抓包分析技巧
Wireshark网络抓包分析技巧网络抓包是计算机网络中常用的一种分析技术。
它可以用来捕获网络数据包,进行深入分析,了解网络传输中的各种细节。
Wireshark是一款开源、跨平台的网络抓包分析软件,具有强大的功能和灵活的扩展性。
本文将介绍Wireshark网络抓包分析技巧,并结合实例进行详细讲解。
一、Wireshark基本操作1.安装Wireshark:从官方网站下载并安装Wireshark。
2.启动Wireshark:启动后,选择需要抓包的网络接口(例如,本地网卡)。
Wireshark便开始进行抓包操作。
3.过滤抓到的数据包:Wireshark支持将抓取到的数据包进行过滤,只保留我们需要的数据包。
可以通过命令行或GUI界面的过滤器,来实现对数据包的过滤。
4.保存数据包:将抓到的数据包保存到本地磁盘中,以便后续分析。
5.多种图形化显示:Wireshark支持多种图形化界面,例如流图,I/O图等,来对抓到的数据包进行可视化分析。
二、常用Wireshark功能1.协议分析:Wireshark支持常见协议分析,例如TCP、UDP、HTTP等。
2.流量分析:Wireshark可以对抓到的数据包进行统计和分析,包括流量的大小、流量的源和目的地等。
3.时间线分析:Wireshark支持对抓到的数据包进行时间线分析,可以方便地定位网络问题和故障。
4.嗅探网络流量:Wireshark可以嗅探网络流量,得到抓包数据后,可以分析网络通讯过程的每个细节。
5.深入了解网络问题:通过分析网络流量,可以找出网络问题的根源,并能够帮助解决网络故障。
三、常见实例演示1.抓取HTTP请求:如下图所示,我们通过Wireshark抓取到浏览器发送的HTTP请求。
通过分析数据包的内容,我们可以了解每个HTTP请求的详细信息,例如请求头、请求体、响应头等。
2.查找网络故障:如下图所示,我们使用Wireshark来查找网络故障。
通过分析数据包的内容,我们可以发现某些数据包的响应时间过长,从而找出网络故障的根源。
任务三计算机网络实验IP数据报捕获与分析
任务三计算机网络实验IP数据报捕获与分析一、实验目的本实验的目的是通过使用网络抓包工具捕获IP数据报,了解IP协议的工作过程,分析数据报的结构和内容。
二、实验设备和工具1.计算机2.网络抓包工具:Wireshark三、实验原理IP(Internet Protocol)是网络层的核心协议,在互联网中承担着数据包的传输任务。
IP协议负责将数据包从源主机传输到目标主机,保证数据在不同主机之间的正确传输。
IP数据报是IP协议传输的基本单位,由IP头和数据部分组成。
IP头部包含以下重要字段:1.版本(4位):表示IP协议的版本号,IPv4为4,IPv6为62.首部长度(4位):表示IP头部的长度,以32位的字节为单位。
3.区分服务(8位):用于标识优先级和服务质量等信息。
4.总长度(16位):指明整个IP数据报的长度。
5.标识(16位):用于标识同一个数据报的分片。
6.标志位(3位):标记是否进行数据报的分片。
7.片偏移(13位):表示数据报组装时的偏移量。
8.生存时间(8位):表示数据报在网络中的存活时间。
9.协议(8位):指明IP数据报中携带的数据部分所使用的协议,如TCP、UDP等。
10.头部校验和(16位):用于对IP头部的校验。
11.源IP地址(32位):指明数据报的发送者的IP地址。
12.目的IP地址(32位):指明数据报的目标IP地址。
四、实验步骤1.安装Wireshark软件。
2.打开Wireshark软件,选择需要进行抓包的网络接口。
3.点击“开始”按钮,开始抓包。
4.进行相关网络操作,产生数据包。
5.停止抓包。
6.选中其中一个数据包,进行分析。
五、数据包分析Wireshark软件可以对捕获到的数据包进行详细的分析,提供了丰富的信息和统计数据。
以下是对数据包的一些常规分析内容:1.源IP地址和目的IP地址:根据协议规定,每个IP数据报必须携带源IP地址和目的IP地址,通过分析这两个字段可以确定数据包的发送方和接收方。
wireshark基本使用方法
wireshark基本使用方法Wireshark基本使用方法Wireshark是一种开源的网络协议分析工具,它能够帮助我们捕获和分析网络流量。
本文将介绍Wireshark的基本使用方法,包括捕获流量、过滤数据包和分析协议等方面。
一、捕获流量Wireshark可以在计算机上捕获网络流量,并将其显示在界面上。
要开始捕获流量,我们首先需要选择一个网络接口。
在Wireshark 的主界面上,可以看到一个接口列表,列出了计算机上所有可用的网络接口。
我们可以选择其中一个接口,然后点击“开始捕获”按钮来开始捕获流量。
在捕获过程中,Wireshark将会实时显示捕获到的数据包。
每个数据包都包含了一些基本信息,如源IP地址、目的IP地址、协议类型等。
我们可以点击每个数据包来查看详细信息,包括数据包的结构、各个字段的取值等。
二、过滤数据包Wireshark可以根据我们的需要来过滤显示的数据包。
在主界面的过滤器栏中,我们可以输入一些过滤条件来筛选数据包。
例如,我们可以输入“ip.addr==192.168.1.1”来只显示源或目的IP地址为192.168.1.1的数据包。
我们也可以使用逻辑运算符来组合多个过滤条件,例如“ip.addr==192.168.1.1 && tcp.port==80”表示只显示源或目的IP地址为192.168.1.1且目的端口为80的数据包。
通过过滤数据包,我们可以更加方便地查看我们所关心的流量。
如果我们只对某个特定的协议感兴趣,可以使用协议过滤器来只显示该协议的数据包。
例如,我们可以使用“http”过滤器来只显示HTTP协议的数据包。
三、分析协议Wireshark可以帮助我们分析各种网络协议。
在Wireshark的主界面上,我们可以看到捕获到的数据包中的协议类型。
我们可以点击某个数据包,然后在详细信息中查看该数据包所使用的协议。
Wireshark支持解析众多的协议,包括TCP、UDP、HTTP、DNS 等。
计算机网络练习之使用WireShark捕获和分析数据包
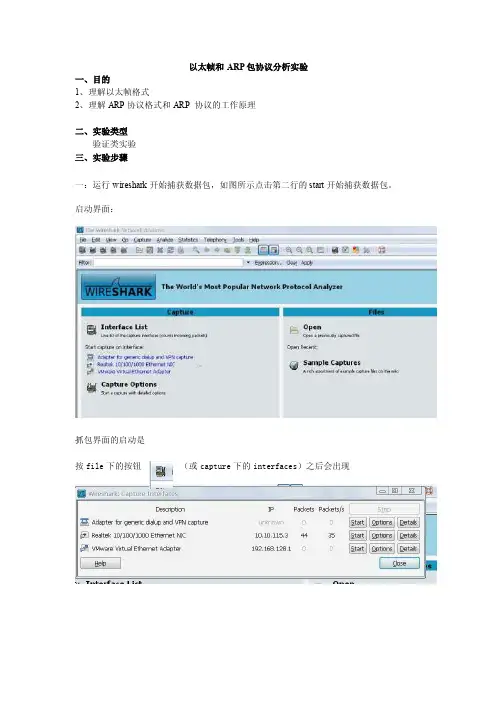
以太帧和ARP包协议分析实验一、目的1、理解以太帧格式2、理解ARP协议格式和ARP 协议的工作原理二、实验类型验证类实验三、实验步骤一:运行wireshark开始捕获数据包,如图所示点击第二行的start开始捕获数据包。
启动界面:抓包界面的启动是按file下的按钮(或capture下的interfaces)之后会出现这个是网卡的显示,因为我有虚拟机所以会显示虚拟网卡,我们现在抓的是真实网卡上的包所以在以太网卡右边点击start 开始抓包。
(捕捉本地连接对应的网卡,可用ipconfig/all 查看)二:几分钟后就捕获到许多的数据包了,主界面如图所示:如上图所示,可看到很多捕获的数据。
第一列是捕获数据的编号;第二列是捕获数据的相对时间,从开始捕获算为0.000秒;第三列是源地址,第四列是目的地址;第五列是数据包的信息。
选中第一个数据帧,然后从整体上看看Wireshark的窗口,主要被分成三部分。
上面部分是所有数据帧的列表;中间部分是数据帧的描述信息;下面部分是帧里面的数据。
三:开始分析数据1.打开“命令提示符”窗口,使用“arp -a”命令查看本地计算机ARP高速缓存。
2.使用“arp -d”命令清除本地计算机ARP高速缓存,再使用“arp -a”命令查看。
此时,本地计算机ARP高速缓存为空。
3.在下图中Filter后面的编辑框中输入:arp(注意是小写),然后回车或者点击“Apply”按钮将计算机与数据设备相连(3928或路由器),参见静态路由配置。
3.此时,网络协议分析软件开始捕获数据,在“命令提示符”窗口中PING同一子网中的任意主机。
(计算机Aping计算机B)因为PING命令的参数为IP地址,因此使用PING命令前,需要使用ARP机制将IP地址转换为MAC地址,这个过程用户是无法感知的。
因为我们在使用PING命令前已经开始网络数据包捕获,因此,此时网络协议分析软件将捕获到ARP解析数据包。
Wireshark使用教程详解带实例

Wireshark使用教程详解带实例Wireshark是一款开源网络分析工具,它能够捕获和分析网络流量,使用户能够深入了解网络通信过程中发生的问题和异常。
本文将详细介绍Wireshark的使用方法,并通过实例演示其在网络故障排除和网络性能优化中的应用。
一、Wireshark安装和准备工作二、捕获和过滤数据包Wireshark具有强大的过滤功能,可以根据多种条件过滤所捕获的数据包,以减少不必要的数据包显示。
在捕获界面的过滤栏中输入过滤表达式,如“ip.addr==192.168.0.1”以显示所有源或目标IP地址为192.168.0.1的数据包。
三、分析数据包1. 分析摘要面板(Summary)摘要面板显示了捕获数据包的概要信息,如协议、源和目标地址、数据包大小等。
通过查看该面板可以迅速了解网络通信中所使用的协议和各个数据包的交互情况。
2. 分层面板(Packet List)分层面板以树状结构显示了选定数据包的详细信息。
它将数据包分为各个协议层次,并展开显示每个层次的具体字段信息。
用户可以展开或折叠每个协议层次,以查看其所包含的字段详细信息。
3. 字节流面板(Bytes)字节流面板以十六进制和ASCII码显示了选定数据包的原始数据内容。
用户可以通过该面板查看数据包的详细内容,并进一步分析其中的问题。
4. 统计面板(Statistics)统计面板提供了关于捕获数据包的各种统计信息。
用户可以查看每个协议的数据包数量、平均包大小、传输速率等。
此外,Wireshark还提供了更高级的统计功能,如流量图表、分析数据包时间间隔等。
四、实例演示为了更好地说明Wireshark的使用方法,我们将以现实应用场景为例进行实例演示。
假设我们在一个企业内部网络中发现了网络延迟问题,我们希望通过Wireshark来定位问题的根源。
首先打开Wireshark并选择要监听的网络接口,然后开始捕获数据包。
在捕获过程中,我们注意到在与一些服务器的通信中出现了较长的延迟。
Wireshark抓包工具计算机网络实验
Wireshark抓包⼯具计算机⽹络实验实验⼀ Wireshark 使⽤⼀、实验⽬的1、熟悉并掌握Wireshark 的基本使⽤;2、了解⽹络协议实体间进⾏交互以及报⽂交换的情况。
⼆、实验环境与因特⽹连接的计算机,操作系统为Windows ,安装有Wireshark 、IE 等软件。
三、预备知识要深⼊理解⽹络协议,需要观察它们的⼯作过程并使⽤它们,即观察两个协议实体之间交换的报⽂序列,探究协议操作的细节,使协议实体执⾏某些动作,观察这些动作及其影响。
这种观察可以在仿真环境下或在因特⽹这样的真实⽹络环境中完成。
Wireshark 是⼀种可以运⾏在Windows, UNIX, Linux 等操作系统上的分组嗅探器,是⼀个开源免费软件,可以从/doc/d2530113af45b307e871976b.html 下载。
运⾏Wireshark 程序时,其图形⽤户界⾯如图2所⽰。
最初,各窗⼝中并⽆数据显⽰。
Wireshark 的界⾯主要有五个组成部分:图1命令和菜单协议筛选框捕获分组列表选定分组⾸部明细分组内容左:⼗六进制右:ASCII 码●命令菜单(command menus):命令菜单位于窗⼝的最顶部,是标准的下拉式菜单。
●协议筛选框(display filter specification):在该处填写某种协议的名称,Wireshark 据此对分组列表窗⼝中的分组进⾏过滤,只显⽰你需要的分组。
●捕获分组列表(listing of captured packets):按⾏显⽰已被捕获的分组内容,其中包括:分组序号、捕获时间、源地址和⽬的地址、协议类型、协议信息说明。
单击某⼀列的列名,可以使分组列表按指定列排序。
其中,协议类型是发送或接收分组的最⾼层协议的类型。
●分组⾸部明细(details of selected packet header):显⽰捕获分组列表窗⼝中被选中分组的⾸部详细信息。
包括该分组的各个层次的⾸部信息,需要查看哪层信息,双击对应层次或单击该层最前⾯的“+”即可。
实验四使用Wireshark网络分析器分析数据包
实验四、使用Wireshark网络分析器分析数据包一、实验目的1、掌握Wireshark工具的安装与使用方法2、理解TCP/IP协议栈中IP、TCP、UDP等协议的数据结构3、掌握ICMP协议的类型与代码二、实验内容1、安装Wireshark2、捕捉数据包3、分析捕捉的数据包三、实验工具1、计算机n台(建议学生自带笔记本)2、无线路由器n台四、相关预备知识1、熟悉win7操作系统2、Sniff Pro软件的安装与使用(见Sniff Pro使用文档)五、实验步骤1、安装WiresharkWireshark 就是网络包分析工具。
网络包分析工具的主要作用就是尝试捕获网络包, 并尝试显示包的尽可能详细的情况。
网络包分析工具就是一种用来测量有什么东西从网线上进出的测量工具,Wireshark 就是最好的开源网络分析软件。
Wireshark的主要应用如下:(1)网络管理员用来解决网络问题(2)网络安全工程师用来检测安全隐患(3)开发人员用来测试协议执行情况(4)用来学习网络协议(5)除了上面提到的,Wireshark还可以用在其它许多场合。
Wireshark的主要特性(1)支持UNIX与Windows平台(2)在接口实时捕捉包(3)能详细显示包的详细协议信息(4)可以打开/保存捕捉的包(5)可以导入导出其她捕捉程序支持的包数据格式(6)可以通过多种方式过滤包(7)多种方式查找包(8)通过过滤以多种色彩显示包(9)创建多种统计分析五、实验内容1.了解数据包分析软件Wireshark的基本情况;2.安装数据包分析软件Wireshark;3.配置分析软件Wireshark;4.对本机网卡抓数据包;5.分析各种数据包。
六、实验方法及步骤1.Wireshark的安装及界面(1)Wireshark的安装(2)Wireshark的界面启动Wireshark之后,主界面如图:主菜单项:主菜单包括以下几个项目:File包括打开、合并捕捉文件,save/保存,Print/打印,Export/导出捕捉文件的全部或部分。
计算机网络实验-使用Wireshark分析TCP和UDP协议
实验3 Wireshark抓包分析TCP和UDP协议一、实验目的1、通过利用Wireshark抓包分析TCP和UDP报文,理解TCP和UDP报文的封装格式.2、理解TCP和UDP的区别。
二、实验环境与因特网连接的计算机网络系统;主机操作系统为windows;使用Wireshark、IE等软件。
三、实验原理1、wireshark是非常流行的网络封包分析软件,功能十分强大。
可以截取各种网络封包,显示网络封包的详细信息。
2、TCP则提供面向连接的服务。
在传送数据之前必须先建立连接,数据传送结束后要释放连接。
TCP的首部格式为:3.UDP则提供面向非连接的服务。
UDP的首部格式为:四、实验步骤1.如图所示这是TCP的包,下面蓝色的是TCP中所包含的数据。
由截图可以看出来TCP报文中包含的各个数据,TCP报文段(TCP报文通常称为段或TCP报文段),与UDP数据报一样也是封装在IP中进行传输的,只是IP报文的数据区为TCP报文段。
这是TCP的源端口号目的端口号10106序列号是167确认端口号50547头长度20字节窗口长度64578校验合0x876e五、实验内容1.找出使用TCP和UDP协议的应用。
2.利用wireshark抓获TCP数据包。
3.分析TCP数据包首部各字段的具体内容,画出TCP段结构,填写其中内容。
4.利用wireshark抓获UDP数据包。
5.分析UDP数据包首部各字段的具体内容,画出UDP段结构,填写其中内容。
6.找出TCP建立连接的一组数据包,指出其中的序号和确认号变化。
7.找出TCP关闭连接的一组数据包,指出其中的标志字段数值。
《计算机网络》实验一 使用Wireshark分析IP协议
一、实验目的及要求:1、分析IP协议,熟知IP协议数据包各个字段的含义与作用;2、分析IP数据报分片,熟悉IP数据包的传递方式。
二、实验设备:与因特网连接的计算机,操作系统为Windows,安装有Wireshark、IE浏览器等软件。
三、实验原理:1、DHCP(动态主机配置协议)报文说明:(1)DHCP-DISCOVER:DHCP客户端广播发送的,用来查找网络中可用的DHCP服务器。
(2)DHCP-OFFER:DHCP服务器用来响应客户端的DHCP-DISCOVER请求,并为客户端指定相应配置参数。
(3)DHCP-REQUEST:DHCP客户端广播发送DHCP服务器,用来请求配置参数或者续借租用。
(4)DHCP-ACK:DHCP服务器通知客户端可以使用分配的IP地址和配置参数。
(5)DHCP-NAK:DHCP服务器通知客户端地址请求不正确或者租期已过期,续租失败。
(6)DHCP-RELEASE:DHCP客户端主动向DHCP服务器发送,告知服务器该客户端不再需要分配的IP地址。
(7)DHCP-DECLINE:DHCP客户端发现地址冲突或者由于其它原因导致地址不能使用,则发送DHCP-DECLINE报文,通知服务器所分配的IP地址不可用。
(8)DHCP-INFORM:DHCP客户端已有IP地址,用它来向服务器请求其它配置参数2、pingPING(Packet Internet Groper),因特网包探索器,用于测试网络连接量的程序。
Ping是工作在TCP/IP网络体系结构中应用层的一个服务命令,主要是向特定的目的主机发送ICMP (Internet Control Message Protocol因特网报文控制协议)Echo请求报文,测试目的站是否可达及了解其有关状态。
四、实验内容和步骤:1、用300字左右,描述你对IP协议的认识;IP协议,即互联网协议(Internet Protocol),是互联网技术的核心组成部分,它定义了数据如何在互联网中传输。