
逻辑地址、线性地址、物理地址和虚拟地址理解
逻辑地址(Logical Address)是指由程式产生的和段相关的偏移地址部分。
例如,你在进行C语言指针编程中,能读取指针变量本身值(&操作),实际上这个值就是逻辑地址,他是相对于你当前进程数据段的地址,不和绝对物理地址相干。
只有在Intel实模式下,逻辑地址才和物理地址相等(因为实模式没有分段或分页机制,Cpu不进行自动地址转换);逻辑也就是在Intel保护模式下程式执行代码段限长内的偏移地址(假定代码段、数据段如果完全相同)。
应用程式员仅需和逻辑地址打交道,而分段和分页机制对你来说是完全透明的,仅由系统编程人员涉及。
应用程式员虽然自己能直接操作内存,那也只能在操作系统给你分配的内存段操作。
线性地址(Linear Address)是逻辑地址到物理地址变换之间的中间层。
程式代码会产生逻辑地址,或说是段中的偏移地址,加上相应段的基地址就生成了一个线性地址。
如果启用了分页机制,那么线性地址能再经变换以产生一个物理地址。
若没有启用分页机制,那么线性地址直接就是物理地址。
Intel 80386的线性地址空间容量为4G(2的32次方即32根地址总线寻址)。
物理地址(Physical Address)是指出目前CPU外部地址总线上的寻址物理内存的地址信号,是地址变换的最终结果地址。
如果启用了分页机制,那么线性地址会使用页目录和页表中的项变换成物理地址。
如果没有启用分页机制,那么线性地址就直接成为物理地址了。
虚拟内存(Virtual Memory)是指计算机呈现出要比实际拥有的内存大得多的内存量。
因此他允许程式员编制并运行比实际系统拥有的内存大得多的程式。
这使得许多大型项目也能够在具有有限内存资源的系统上实现。
一个非常恰当的比喻是:你不必非常长的轨道就能让一列火车从上海开到北京。
你只需要足够长的铁轨(比如说3公里)就能完成这个任务。
采取的方法是把后面的铁轨即时铺到火车的前面,只要你的操作足够快并能满足需求,列车就能象在一条完整的轨道上运行。
这也就是虚拟内存管理需要完成的任务。
在Linux0.11内核中,给每个程式(进程)都划分了总容量为64MB的虚拟内存空间。
因此程式的逻辑地址范围是0x0000000到0x4000000。
有时我们也把逻辑地址称为虚拟地址。
因为和虚拟内存空间的概念类似,逻辑地址也是和实际物理内存容量无关的。
逻辑地址和物理地址的“差距”是0xC0000000,是由于虚拟地址->线性地址->物理地址映射正好差这个值。
这个值是由操作系统指定的。
机理逻辑地址(或称为虚拟地址)到线性地址是由CPU的段机制自动转换的。
如果没有开启分页管理,则线性地址就是物理地址。
如果开启了分页管理,那么系统程式需要参和线性地址到物理地址的转换过程。
具体是通过设置页目录表和页表项进行的。
一、概念物理地址(physical address)用于内存芯片级的单元寻址,与处理器和CPU连接的地址总线相对应。
——这个概念应该是这几个概念中最好理解的一个,但是值得一提的是,虽然可以直接把物理地址理解成插在机器上那根内存本身,把内存看成一个从0字节一直到最大空量逐字节的编号的大数组,然后把这个数组叫做物理地址,但是事实上,这只是一个硬件提供给软件的抽像,内存的寻址方式并不是这样。
所以,说它是“与地址总线相对应”,是更贴切一些,不过抛开对物理内存寻址方式的考虑,直接把物理地址与物理的内存一一对应,也是可以接受的。
也许错误的理解更利于形而上的抽像。
虚拟内存(virtual memory) 这是对整个内存(不要与机器上插那条对上号)的抽像描述。
它是相对于物理内存来讲的,可以直接理解成“不直实的”,“假的”内存,例如,一个0x08000000内存地址,它并不对就物理地址上那个大数组中0x08000000 - 1那个地址元素;之所以是这样,是因为现代操作系统都提供了一种内存管理的抽像,即虚拟内存(virtual memory)。
进程使用虚拟内存中的地址,由操作系统协助相关硬件,把它“转换”成真正的物理地址。
这个“转换”,是所有问题讨论的关键。
有了这样的抽像,一个程序,就可以使用比真实物理地址大得多的地址空间。
(拆东墙,补西墙,银行也是这样子做的),甚至多个进程可以使用相同的地址。
不奇怪,因为转换后的物理地址并非相同的。
——可以把连接后的程序反编译看一下,发现连接器已经为程序分配了一个地址,例如,要调用某个函数A,代码不是call A,而是call0x0811111111 ,也就是说,函数A的地址已经被定下来了。
没有这样的“转换”,没有虚拟地址的概念,这样做是根本行不通的。
打住了,这个问题再说下去,就收不住了。
逻辑地址(logical address) Intel为了兼容,将远古时代的段式内存管理方式保留了下来。
逻辑地址指的是机器语言指令中,用来指定一个操作数或者是一条指令的地址。
以上例,我们说的连接器为A分配的0x08111111这个地址就是逻辑地址。
——不过不好意思,这样说,好像又违背了Intel中段式管理中,对逻辑地址要求,“一个逻辑地址,是由一个段标识符加上一个指定段内相对地址的偏移量,表示为[段标识符:段内偏移量],也就是说,上例中那个0x08111111,应该表示为[A的代码段标识符: 0x08111111],这样,才完整一些”线性地址(linear address)或也叫虚拟地址(virtual address)跟逻辑地址类似,它也是一个不真实的地址,如果逻辑地址是对应的硬件平台段式管理转换前地址的话,那么线性地址则对应了硬件页式内存的转换前地址。
CPU将一个虚拟内存空间中的地址(逻辑地址)转换为物理地址,需要进行两步:首先将给定一个逻辑地址,CPU要利用其段式内存管理单元,先将为个逻辑地址转换成一个线程地址,再利用其页式内存管理单元,转换为最终物理地址。
这样做两次转换,的确是非常麻烦而且没有必要的,因为直接可以把线性地址抽像给进程。
之所以这样冗余,Intel完全是为了兼容而已。
二、CPU段式内存管理逻辑地址如何转换为线性地址一个逻辑地址由两部份组成,段标识符: 段内偏移量。
段标识符是由一个16位长的字段组成,称为段选择符。
其中前13位是一个索引号。
后面3位包含一些硬件细节,如图:最后两位涉及权限检查,本贴中不包含。
索引号,或者直接理解成数组下标——那它总要对应一个数组吧,它又是什么索引呢?这是“段描述符(segment descriptor)”,段描述符具体地址描述了一个段。
这样,很多个段描述符,就组了一个数组,叫“段描述符表”,这样,可以通过段标识符的前13位,直接在段描述符表中找到一个具体的段描述符,这个描述符就描述了一个段,由8个字节组成,如下图:图示比较复杂,可以利用一个数据结构来定义它,不过,在此只关心一样,就是Base字段,它描述了一个段的开始位置的线性地址。
Intel设计的本意是,一些全局的段描述符,就放在“全局段描述符表(GDT)”中,一些局部的,例如每个进程自己的,就放在所谓的“局部段描述符表(LDT)”中。
那究竟什么时候该用GDT,什么时候该用LDT呢?这是由段选择符中的T1字段表示的,=0,表示用GDT,=1表示用LDT。
GDT在内存中的地址和大小存放在CPU的gdtr 控制寄存器中,而LDT则在ldtr寄存器中。
再看这张图比起来要直观些:首先,给定一个完整的逻辑地址[段选择符:段内偏移地址],1、看段选择符的T1=0还是1,知道当前要转换是GDT中的段,还是LDT 中的段,再根据相应寄存器,得到其地址和大小。
我们就有了一个数组了。
2、拿出段选择符中前13位,可以在这个数组中,查找到对应的段描述符,这样,它了Base,即基地址就知道了。
3、把Base + offset,就是要转换的线性地址了。
还是挺简单的,对于软件来讲,原则上就需要把硬件转换所需的信息准备好,就可以让硬件来完成这个转换了。
三、Linux的段式管理Intel要求两次转换,这样虽说是兼容了,但是却是很冗余,硬件要求这样做了,软件就只能照办,形式主义。
另一方面,其它某些硬件平台,没有二次转换的概念,Linux也需要提供一个高层抽像,来提供一个统一的界面。
按照Intel 的本意,全局的用GDT,每个进程自己的用LDT——不过Linux则对所有的进程都使用了相同的段来对指令和数据寻址。
即用户数据段,用户代码段,对应的,内核中的是内核数据段和内核代码段。
include/asm-i386/segment.hCODE:#define GDT_ENTRY_DEFAULT_USER_CS#define __USER_CS (GDT_ENTRY_DEFAULT_USER_CS * 8 + 3) #define GDT_ENTRY_DEFAULT_USER_DS#define __USER_DS (GDT_ENTRY_DEFAULT_USER_DS * 8 + 3)#define GDT_ENTRY_KERNEL_BASE#define GDT_ENTRY_KERNEL_CS(GDT_ENTRY_KERNEL_BASE+ 0)#define __KERNEL_CS (GDT_ENTRY_KERNEL_CS * 8)#define GDT_ENTRY_KERNEL_DS (GDT_ENTRY_KERNEL_BASE+ 1)#define __KERNEL_DS (GDT_ENTRY_KERNEL_DS * 8)把其中的宏替换成数值,则为:CODE:#define __USER_CS 115 [00000000 1110 0 11]#define __USER_DS 123 [00000000 1111 0 11]#define __KERNEL_CS 96 [00000000 1100 0 00]#define __KERNEL_DS 104 [00000000 1101 0 00]方括号后是这四个段选择符的16位二制表示,它们的索引号和T1字段值也可以算出来了CODE:__USER_CS index= 14 T1=0__USER_DS index= 15 T1=0__KERNEL_C index= 12 T1=0__KERNEL_DS index= 13 T1=0T1均为0,则表示都使用了GDT,再来看初始化GDT的内容中相应的12-15项(arch/i386/head.S):CODE:.quad 0x00cf9a000000ffff /* 0x60 kernel 4GB code at 0x00000000 */.quad 0x00cf92000000ffff /* 0x68 kernel 4GB data at 0x00000000 */.quad 0x00cffa000000ffff /* 0x73 user 4GB code at 0x00000000 */.quad 0x00cff2000000ffff /* 0x7b user 4GB data at 0x00000000 */按照前面段描述符表中的描述,可以把它们展开,发现其16-31位全为0,即四个段的基地址全为0。
内存寻址的三种模式

内存寻址的三种模型1. 地址的种类首先明确一下逻辑地址和线性地址这两个概念:1. 逻辑地址2. 线性地址3. 物理地址1.1 逻辑地址:逻辑地址是编译器生成的,我们使用在linux环境下,使用C语言指针时,指针的值就是逻辑地址。
对于每个进程而言,他们都有一样的进程地址空间,类似的逻辑地址,甚至很可能相同。
1.2 线性地址:线性地址是由分段机制将逻辑地址转化而来的,如果没有分段机制作用,那么程序的逻辑地址就是线性地址了。
1.3 物理地址物理地址是CPU在地址总线上发出的电平信号,要得到物理地址,必须要将逻辑地址经过分段,分页等机制转化而来。
2. 三种寻址模型x86体系结构下,使用的较多的内存寻址模型主要有三种:1. 实模式扁平模型real mode flat model2. 实模式分段模型real mode segment model3. 保护模式扁平模型protected mode flat model下面是对这三种模型的描述实模式和保护模式相对,实模式运行于20位地址总线,保护模式则启用了32位地址总线,地址使用的是虚拟地址,引入了描述符表;虽然二者都引入了段这样一个概念,但是实模式的段是64KB固定大小,只有16KB个不同的段,CS,DS等存储的是段的序号(想想为什么?)。
保护模式则引入了GDT和LDT段描述符表的数据结构来定义每个段。
扁平模型和分段模型相对,区别在于程序的线性地址是共享一个地址空间还是需要分成多个段,即为多个程序同时运行在同一个CS,DS的范围内还是每个程序都拥有自己的CS,DS:前者(flat)指令的逻辑地址要形成线性地址,不需要切换CS,DS;后者的逻辑地址,必须要经过段选择子去查找段描述符,切换CS,DS,才能形成线性地址。
3. 实模式扁平模型该模式只有在386及更高的处理器中才能出现!80386的实模式,就是指CPU可用的地址线只有20位,能寻址0~1MB的地址空间。
逻辑地址与物理地址

逻辑地址与物理地址物理地址是外部连接使用的、唯一的,它是“与地址总线相对应”;而逻辑地址是内部和编程使用的、并不唯一。
在内存中的实际地址就是所谓的“物理地址”,而逻辑地址就是逻辑段管理内存而形成的。
例如,你在进行C语言指针编程中,可以读取指针变量本身值(&操作),实际上这个值就是逻辑地址,它是相对于你当前进程数据段的地址(偏移地址),不和绝对物理地址相干。
只有在Intel实模式下,逻辑地址才和物理地址相等(因为实模式没有分段或分页机制,Cpu不进行自动地址转换),逻辑地址也就是在Intel 保护模式下程序执行代码段限长内的偏移地址(假定代码段、数据段如果完全一样)。
8086体系的CPU一开始是20根地址线, 寻址寄存器是16位, 16位的寄存器可以访问64K的地址空间, 如果程序要想访问大于64K的内存, 就要把内存分段, 每段64K, 用段地址+偏移量的方法来访问。
386CPU出来之后, 采用了32条地址线, 地址寄存器也扩为32位, 这样就可以不用分段了, 直接用一个地址寄存器来线性访问4G的内存了. 这就叫平面模式.将逻辑地址中的段地址左移4位,加上偏移地址就得到20位物理地址。
这里左移的4位是二进制位;如果用十六进制表达地址就是左移一位。
左移4位还可以表达为乘以16,即:段地址×16+偏移地址。
同一个物理地址可以对应多个逻辑地址形式。
所以物理地址转换为逻辑地址,需要明确段基地址或偏移地址,然后同上原则确定另一个地址。
逻辑地址1460H : 0100H 或1380H : 0900H物理地址14700H于是,对于主存14700H单元,我们可以描述为在1460H(或1380H)段的0100H(或0900H)单元,或者说主存1460H : 0100H(或1380H : 0900H)单元。
存储单元的地址可以用段基值和段内偏移量来表示,段基值确定它所在的段居于整个存储空间的位置,偏移量确定它在段内的位置,这种地址表示方式称为逻辑地址。
什么是物理地址 逻辑地址

什么是物理地址逻辑地址网络中的地址分为物理地址和逻辑地址两类,与网络层的IP地址传输层的端口号以及应用层的用户名相比较,局域望网的MAC层地址是由硬件来处理的,叫做物理地址或硬件地址.IP地址传输层的端口号以及应用层的用户名是逻辑地址一由软件处理.我认为你说的MAC地址应该就是物理地址.大多数局域网通过为网卡分配一个硬件地址来标识一个联网的计算机或其他设备.所谓物理地址是指固化在网卡EPROM中的地址,这个地址应该保证在全网是唯一的.IEEE注册委员会为每一个生产厂商分配物理地址的前三字节,即公司标识.后面三字节由厂商自行分配.即一个厂商获得一个前三字节的地址可以生产的网卡数量是16777216块.即一块网卡对应一个物理地址.也就是说对应物理地址的前三字节可以知道他的生产厂商.如果固化在网卡中的地址为002514895423,那么这块网卡插到主机A中,主机A的地址就是002514895423,不管主机A是连接在局域网1上还是在局域网2上,也不管这台计算机移到什么位置,主机A的物理地址就是002514895423 .它是不变的,而且不会和世界上任何一台计算机相同.当主机A发送一帧时,网卡执行发送程序时,直接将这个地址作为源地址写入该帧.当主机A接收一帧时,直接将这个地址与接收帧目的地址比较,以决定是否接收.物理地址MAC(Media Access Control, 介质访问控制)地址是识别LAN(局域网)节点的标识。
网卡的物理地址通常是由网卡生产厂家烧入网卡的EPROM(一种闪存芯片,通常可以通过程序擦写),它存储的是传输数据时真正赖以标识发出数据的电脑和接收数据的主机的地址。
也就是说,在网络底层的物理传输过程中,是通过物理地址来识别主机的,它一般也是全球唯一的。
比如,著名的以太网卡,其物理地址是48bit(比特位)的整数,如:44-45-53-54-00-00,以机器可读的方式存入主机接口中。
以太网地址管理机构(IEEE)将以太网地址,也就是48比特的不同组合,分为若干独立的连续地址组,生产以太网网卡的厂家就购买其中一组,具体生产时,逐个将唯一地址赋予以太网卡。
进程管理_linux0.11
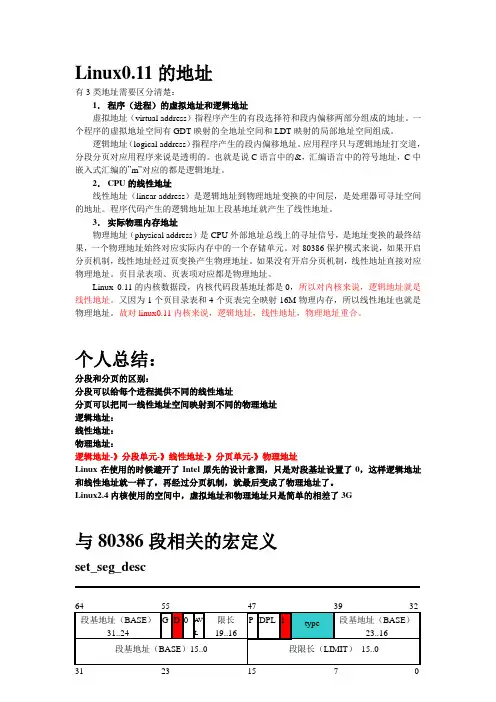
Linux0.11的地址有3类地址需要区分清楚:1.程序(进程)的虚拟地址和逻辑地址虚拟地址(virtual address)指程序产生的有段选择符和段内偏移两部分组成的地址。
一个程序的虚拟地址空间有GDT映射的全地址空间和LDT映射的局部地址空间组成。
逻辑地址(logical address)指程序产生的段内偏移地址。
应用程序只与逻辑地址打交道,分段分页对应用程序来说是透明的。
也就是说C语言中的&,汇编语言中的符号地址,C中嵌入式汇编的”m”对应的都是逻辑地址。
2.CPU的线性地址线性地址(linear address)是逻辑地址到物理地址变换的中间层,是处理器可寻址空间的地址。
程序代码产生的逻辑地址加上段基地址就产生了线性地址。
3.实际物理内存地址物理地址(physical address)是CPU外部地址总线上的寻址信号,是地址变换的最终结果,一个物理地址始终对应实际内存中的一个存储单元。
对80386保护模式来说,如果开启分页机制,线性地址经过页变换产生物理地址。
如果没有开启分页机制,线性地址直接对应物理地址。
页目录表项、页表项对应都是物理地址。
Linux 0.11的内核数据段,内核代码段基地址都是0,所以对内核来说,逻辑地址就是线性地址。
又因为1个页目录表和4个页表完全映射16M物理内存,所以线性地址也就是物理地址。
故对linux0.11内核来说,逻辑地址,线性地址,物理地址重合。
个人总结:分段和分页的区别:分段可以给每个进程提供不同的线性地址分页可以把同一线性地址空间映射到不同的物理地址逻辑地址:线性地址:物理地址:逻辑地址-》分段单元-》线性地址-》分页单元-》物理地址Linux在使用的时候避开了Intel原先的设计意图,只是对段基址设置了0,这样逻辑地址和线性地址就一样了,再经过分页机制,就最后变成了物理地址了。
Linux2.4内核使用的空间中,虚拟地址和物理地址只是简单的相差了3G与80386段相关的宏定义set_seg_desc3123715/*****************************************************************************/ /* 功能: 设置存储段描述符,把指定属性的段描述符放入gate_addr 处 */ /* 参数: gate_addr 段描述符的目的地址 */ /* type 描述符中类型域,具体见80386基础一节中的表格 */ /* dpl 描述符中特权级 */ /* base 段基地址,这是线性地址 */ /* limit 段限长 */ /* 返回: (无) */ /*****************************************************************************/ #define _set_seg_desc(gate_addr,type,dpl,base,limit) {\ // 把段描述符的第4-7字节放入gate_addr 处 *((gate_addr)+1) = ((base) & 0xff000000) | \ // base 的31..24位放入gate_addr 的31..24位 (((base) & 0x00ff0000)>>16) | \ //base 的23..16位放入gate_addr 的7..0位 ((limit) & 0xf0000) | \ //limit 的19..16位放入gate_addr 的19..16位 ((dpl)<<13) | \ // dpl 放入gate_addr 的14..13位 (0x00408000) | \ // 把P 位和D 位设置位1,G 置为 0 ((type)<<8); \ // type 放入gate_addr 的11..8位 // 把段描述符的第0-3字节放入gate_addr+1处 *(gate_addr)= (((base) & 0x0000ffff)<<16) | \ //base 的15..0放入gate+1的31..15位 ((limit) & 0x0ffff); } //limit 的15..0位放入gate+1的15..0位set_tssldt_desc/*****************************************************************************/ /* 功能: 设置系统段描述符,把指定属性的段描述符放入GDT 中 */ /* 表项n 对应的地址处, */ /* 参数: n GDT 中表项n 对应的地址 */ /* addr 系统段的基地址,这是一个线性地址 */ /* type 描述符中类型域,具体见80386基础一节中的表格 */ /* 0x89表示386TSS 段描述符,0x82表示LDT 段 */ /* 这里8是为了设置P 位为1 */0 7 15 23 31/* 返回: (无) */ /*****************************************************************************/ // %0 寄存器eax addr// %1-%6 物理地址符号项n地址-n+7的地址#define _set_tssldt_desc(n,addr,type) \__asm__ ("movw $104,%1\n\t" \ // 把TSS的限长104字节放入n地址处,// 这样ldt的限长也定为104,这没有关系,因为linux0.11// 中一个任务的ldt只有3个表项"movw %%ax,%2\n\t" \ // 把addr的15..0位(在ax中)放入n+2处"rorl $16,%%eax\n\t" \ // 把addr的高16位(eax中)放入ax中"movb %%al,%3\n\t" \ //addr的23..16位放入n+4中"movb $" type ",%4\n\t" \ // 把type字段放入n+5中"movb $0x00,%5\n\t" \ // 把G置为0,说明粒度是字节。
通俗理解物理地址、逻辑地址、线性地址、虚拟地址、有效地址的区别

通俗理解物理地址、逻辑地址、线性地址、虚拟地址、有效地址
的区别
物理地址:物理地址就是内存单元的绝对地址,⽐如你有⼀个4G的内存条插在电脑上,物理地址0x0000就表⽰内存条的第⼀个存储单元,0x0010就表⽰内存条的第17个存储单元,不管CPU内部怎么处理地址,最终访问的都是物理地址。
在CPU实模式下“段基址+段内偏移地址”就是物理地
址,CPU可以使⽤此地址直接访问内存。
线性地址、虚拟地址:CPU在保护模式下,“段基址+段内偏移地址”叫做线性地址,注意,保护模式下段基址寄存器中存储的不是真正的段基值(和实模式的含义不⼀样),⽽是被称为“段选择⼦”的东西,通过段选择⼦在GDT(全局描述表)中找到真正的段基值。
另外,如果CPU在保护模式下没有开启分页功能,则线性地址就被当做最终的物理地址来⽤,若开启了分页功能,则线性地址就叫虚拟地址(在没开启分页功能的情况下线性地址和虚拟地址就是⼀回事)。
但是,如果开启分页功能,虚拟地址(或线性地址)还要通过页部件电路转换成最终的物理地址。
逻辑地址、有效地址:⽆论CPU在什么模式下,段内偏移地址⼜称为有效地址或者逻辑地址(只是叫法不⼀样罢了),例如实模式下 “mov ax,
[0x7c00]”,0x7c00就是逻辑地址(或有效地址),但这条指令最终操作的物理地址是DS*16+0x7c00。
逻辑地址和物理地址

8086/8088系统中存储器的逻辑地址和物理地址之间有什么关系
逻辑地址即是思维性的表示,由于8086的寄存器最大为16位,因此地址在寄存器中按16位大小存放,由段地址和偏移地址联合表示的地址类型叫逻辑地址,例如2000H:1000H,这里的2000H表示段的起始地址,即段地址,而1000H则表示偏移地址,表示逻辑地址时总是书写成段地址:偏移地址。
物理地址即是真实存在的唯一地址,是指的内存中各个单元的单元号,由8086有20条地址线,因此可寻址2的20次方,按2进制位表示规则,即有20位,这个就是物理地址。
物理地址因为超过了寄存器大小(16位)因此无法直接存放,需要合成,公式为物理地址=段地址×10H+偏移地址,公式中的数据可从逻辑地址获得。
逻辑地址是16位的,因此范围是2的16次方,即64K。
物理地址是20位的,因此范围是2的20次方,即1M。
物理地址的含义
物理地址的含义物理地址是什么?物理地址的含义是什么? 小编整理了物理地址的相关资料,下面大家跟着小编一起去了解一下吧。
物理地址的含义MAC地址也叫物理地址、硬件地址或链路地址,由网络设备制造商生产时写在硬件内部。
IP地址与MAC地址在计算机里都是以二进制表示的,IP地址是32 位的,而MAC地址则是48位的。
MAC 地址的长度为48位(6个字节),通常表示为12个16进制数,每2个16进制数之间用冒号隔开,如:08: 00:20:0A:8C:6D就是一个MAC地址,其中前6位16进制数08:00:20代表网络硬件制造商的编号,它由IEEE(电气与电子工程师协会)分配,而后3位16进制数0A:8C:6D代表该制造商所制造的某个网络产品(如网卡)的系列号。
只要你不去更改自己的MAC地址,那么你的MAC地址在世界是惟一。
静态IP:在Internet上有千百万台主机,为了区分这些主机,人们给每台主机都分配了一个专门的地址,称为IP地址。
通过IP地址就可以访问到每一台主机。
IP地址由4部分数字组成,每部分数字对应于8位二进制数字,各部分之间用小数点分开。
如某一台主机的IP地址为:211.152.65.112 ,Internet IP地址由NIC(Internet Network Information Center)统一负责全球地址的规划、管理;同时由Inter NIC、APNIC、RIPE三大网络信息中心具体负责美国及其它地区的IP地址分配。
固定IP:固定IP地址是长期固定分配给一台计算机使用的IP 地址,一般是特殊的服务器才拥有固定IP地址。
动态IP:因为IP地址资源非常短缺,通过电话拨号上网或普通宽带上网用户一般不具备固定IP地址,而是由ISP动态分配暂时的一个IP地址。
普通人一般不需要去了解动态IP地址,这些都是计算机系统自动完成的。
公有地址(Public address)由Inter NIC(Internet Network Information Center 因特网信息中心)负责。
虚拟地址和物理地址
虚拟地址和物理地址虚拟地址和物理地址第⼀层理解1、每个进程都有⾃⼰独⽴的4g内存空间,每个进程的内存空间都具有类似的结构。
2、⼀个新进程建⽴的时候,将会建⽴⾃⼰的内存空间,此进程的数据,代码等数据从磁盘拷贝到⾃⼰的进程空间,哪些数据在哪⾥,都由进程控制表中的task_struck记录,task_struck中记录⼀条链表,记录内存空间的分配情况,哪些地址有数据,哪些地址没有数据,哪些可读,哪些可写,都可以通过这个链表进⾏记录。
3、每个进程已经分配的内存及空间,都与对应的磁盘空间映射。
问题:计算机明明没有那么多内存(n个进程的话需要n*4g)内存建⽴⼀个进程,就要把磁盘上的程序⽂件拷贝到进程对应的内存中,对于⼀个程序对应多个进程这种情况,浪费内存。
第⼆层理解1、每个进程的4G内存空间只是虚拟内存空间,每次访问内存空间的某个地址,都需要把地址翻译成实际物理内存地址2、所有进程共享同⼀物理内存,每个进程只需要把⾃⼰⽬前需要的虚拟内存映射并存储到物理内存上。
3、进程要知道哪些内存地址的数据在物理内存上,哪些不在,还有在物理内存上哪⾥,需要⽤页表记录4、页表的每⼀项分两部分,第⼀部分记录此页是否在物理内存上,第⼆部分记录物理内存页的地址(如果在的话)5、当进程访问每个虚拟地址,去看页表,如果发现对应的数据不在物理内存中,则缺页异常。
6、缺页异常的处理过程,就是把进程需要的数据从磁盘上拷贝到物理内存中,如果内存已经满了,没有空地⽅了,那就找⼀个页覆盖(页⾯置换算法)优点:1、既然每个进程的内存空间都是⼀致并且固定,所以连接器在链接可执⾏⽂件时,可以设定内存地址,⽽不⽤去管这些数据最终实际的内存地址,这是独⽴内存空间的好处。
2、当不同的进程使⽤同样的代码时,⽐如库⽂件的代码,物理内存中可以值存储⼀份这样的代码,不同的进程只需要把⾃⼰的虚拟内存映射过去就可以了,节省内存。
3、在程序员需要分配连续的内存空间的时候,只需要在虚拟内存空间分配连续空间,⽽不需要实际物理内存的连续空间,可以利⽤内存碎⽚。
总线地址、物理地址、虚拟地址相关概念澄清
总线地址、物理地址、虚拟地址相关概念澄清Now, on normal PCs the bus address is exactly the same as the physicaladdress, and things are very simple indeed. However, they are that simplebecause the memory and the devices share the same address space, and that isnot generally necessarily true on other PCI/ISA setups.Now, just as an example, on the PReP (PowerPC Reference Platform), theCPU sees a memory map something like this (this is from memory):0-2 GB "real memory"2 GB-3 GB "system IO" (inb/out and similar accesses on x86)3 GB-4 GB "IO memory" (shared memory over the IO bus)Now, that looks simple enough. However, when you look at the same thing fromthe viewpoint of the devices, you have the reverse, and the physical memoryaddress 0 actually shows up as address 2 GB for any IO master.So when the CPU wants any bus master to write to physical memory 0, it has to give the master address 0x80000000 as the memory address.So, for example, depending on how the kernel is actually mapped on the PPC, you can end up with a setup like this: physical address: 0virtual address: 0xC0000000bus address: 0x80000000where all the addresses actually point to the same thing. It's just seen through different translations..Similarly, on the Alpha, the normal translation isphysical address: 0virtual address: 0xfffffc0000000000bus address: 0x40000000(but there are also Alphas where the physical address and the bus address are the same).Anyway, the way to look up all these translations, you do#include <asm/io.h>phys_addr = virt_to_phys(virt_addr);virt_addr = phys_to_virt(phys_addr);bus_addr = virt_to_bus(virt_addr);virt_addr = bus_to_virt(bus_addr);Now, when do you need these?there are actually _three_ different ways of lookingat memory addresses, and in this case we actually want the third, the so-called "bus address".Essentially, the three ways of addressing memory are (this is "real memory",that is, normal RAM--see later about other details):- CPU untranslated. This is the "physical" address. Physical address 0 is what the CPU sees when it drives zeroes on the memory bus.- CPU translated address. This is the "virtual" address, and is completely internal to the CPU itself with the CPU doing the appropriate translations into "CPU untranslated".- bus address. This is the address of memory as seen by OTHER devices, not the CPU. Now, in theory there could be many different bus addresses, with each device seeing memory in some device-specific way, but happilymost hardware designers aren't actually actively trying to make things any more complex than necessary, so you can assume that all external hardware sees the memory the same way.You want the _virtual_ address when you are actually going to access that pointer from the kernel. So you can have something like this:/** this is the hardware "mailbox" we use to communicate with* the controller. The controller sees this directly.*/struct mailbox {__u32 status;__u32 bufstart;__u32 buflen;..} mbox;unsigned char * retbuffer;/* get the address from the controller */retbuffer = bus_to_virt(mbox.bufstart);switch (retbuffer[0]) {case STATUS_OK:...on the other hand, you want the bus address when you have a buffer that you want to give to the controller: /* ask the controller to read the sense status into "sense_buffer" */mbox.bufstart = virt_to_bus(&sense_buffer);mbox.buflen = sizeof(sense_buffer);mbox.status = 0;notify_controller(&mbox);And you generally _never_ want to use the physical address, because you can't use that from the CPU (the CPU only uses translated virtual addresses), and you can't use it from the bus master.So why do we care about the physical address at all? We do need the physical address in some cases, it's just not very often in normal code. The physical address is needed if you use memory mappings, for example, because the "remap_page_range()" mm function wants the physical address of the memory to be remapped.This memory is called "PCI memory" or "shared memory" or "IO memory" or whatever, and there is only one way to access it: the readb/writeb and related functions. You should never take the address of such memory, because there is really nothing you can do with such an address: it's not conceptually in the same memory space as "real memory" at all, so you cannot just dereference a pointer.物理地址与总线地址1)物理地址是与CPU相关的。
x86-1-32位x86处理器编程架构
x86-1-32位x86处理器编程架构x86(32位)-1-32位x86 处理器编程架构Intel 32 位处理器架构简称IA-32(Intel Architecture,32-bit)x86是指intel的86系列的CPU统称,⽐如说8086就是x86⾥⾯中的⼀款CPU。
IA-32,X86-32是指intel的32位CPU架构。
x86系列的处理器架构是从8086发展来的,是基于8086 的,具有延续性和兼容性。
所以x86系列的CPU都可以和8086CPU进⾏类⽐。
1.1 基本执⾏环境:1.1.1 地址空间:32 位的处理器有32根地址线,数据线的数量是32 根或者64根。
因此,它可以访问2的32次⽅(4GB)的内存地址空间,每次可以读写连续的4 字节或者8 字节,这称为双字(Double Word)或者4 字(Quad Word)访问。
1.1.2 寄存器:32位x86 CPU总共包含了8个通⽤寄存器,6个16位段寄存器,⼀个状态处理器EFLAGS和⼀个指令指针寄存器。
1.1.2.1 通⽤寄存器在16位CPU内,有8个通⽤寄存器AX、BX、CX、DX、SI、DI、 BP 和SP,其中,前4个还可以拆分成两个独⽴的8 位寄存器来⽤,即AH、AL、BH、BL、CH、CL、DH 和DL。
32 位处理器在16位处理器的基础上,扩展了这8 个通⽤寄存器的长度,使之达到32位。
其中这个32位相对于16位扩展的寄存器就在16位寄存器的名字上加了⼀个E,这个E就是Extend中⽂扩展的意思。
32 位通⽤寄存器的⾼16 位是不可独⽴使⽤的,但低16 位保持同16 位处理器的兼容性。
在任何时候它们都可以像在16位CPU⾥⼀样使⽤。
32位CPU是兼容16位CPU的,所以照样可以在32 位处理器上运⾏16 位处理器上的软件。
1.1.2.2 指令指针寄存器为了⽣成32 位物理地址,32 位处理器将IP寄存器扩展到了32 位,即EIP。